3/4
Bureaux d'enregistrement suspendus
7
Les mensonges de NameSilo ont été démasqués
8
Points de terminaison PHP volés
Ce qu'a réellement fait xmrwallet[.]com
Depuis 2016, xmrwallet[.]com se présentait comme un portefeuille Monero gratuit et open source. Notre capture en direct du réseau le 18 février 2026 il s'est avéré qu'il menait une activité tout à fait différente : il volait les clés de consultation privées de Monero à chaque connexion et détournait les transactions côté serveur.
Mécanisme central de vol
Code non injecté — le architecture de base. Un système de session réparti sur 8 points de terminaison PHP, transmettant la clé de visualisation privée de la victime Plus de 40 fois par séance. Lorsque les utilisateurs envoyaient des XMR, leur transaction était discrètement rejetée (raw_tx_and_hash.raw = 0) et remplacé par celui de l'escroc.
L'utilisateur ouvre son portefeuille
Clé exfiltrée (Base64)
TX détourné côté serveur
XMR envoyés à un escroc
Six éditeurs de logiciels de sécurité sur VirusTotal l'ont signalé comme malveillant. Quinze victimes ont été recensées sur Trustpilot, Sitejabber et BitcoinTalk. Une victime a perdu 590 XMR (environ 177 000 $) lors d'un seul vol.
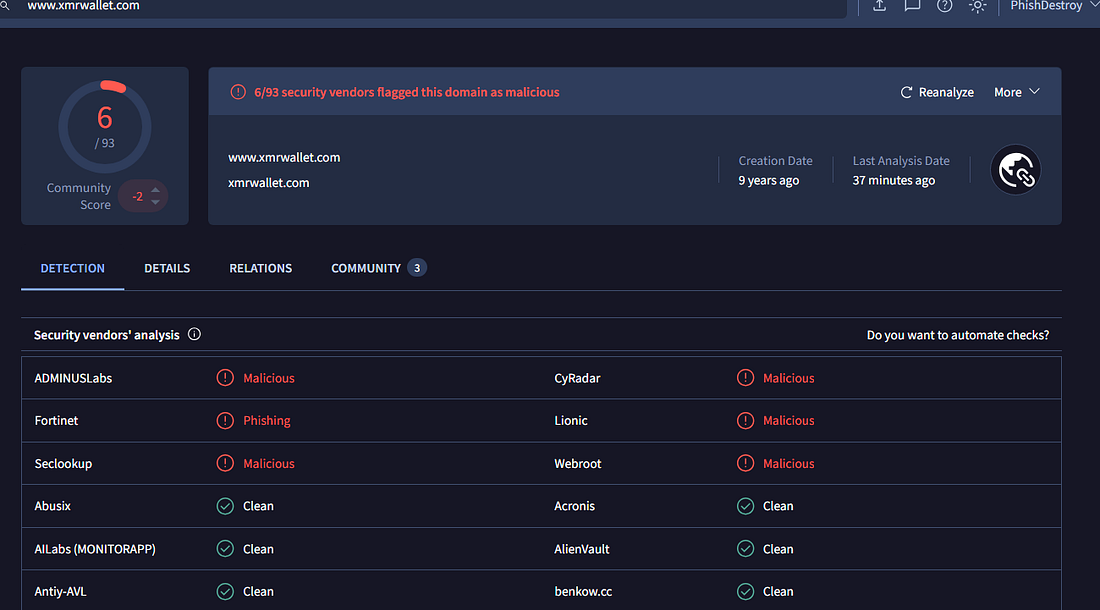
Capture d'écran n° 3 — VirusTotal : 6 fournisseurs sur 93 ont signalé xmrwallet.com comme malveillant. Fortinet l'a classé dans la catégorie « Hameçonnage ».
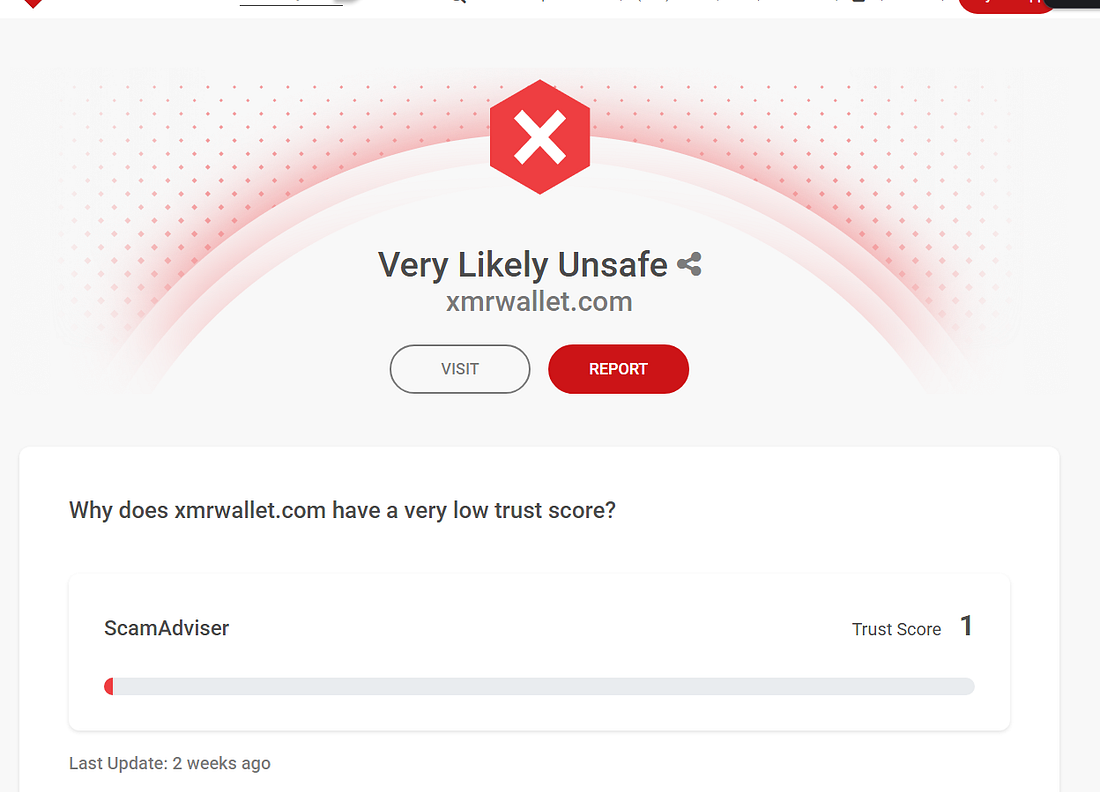
Capture d'écran n° 4 — ScamAdviser : note de confiance 1/100. « Très probablement dangereux. »
Trois greffiers ont fait leur travail
Nous avons déposé des signalements d'abus identiques auprès des quatre bureaux d'enregistrement hébergeant des domaines xmrwallet. Trois d'entre eux ont réagi immédiatement :
Registre du domaine public
xmrwallet.cc
Suspendu
Inde · Il reste encore quelques jours pour agir
WebNic
xmrwallet.biz
Suspendu
Malaisie · Il reste encore quelques jours pour agir
NiceNIC
xmrwallet.net
DNS hors service
Chine · Il reste quelques semaines pour agir
NameSilo
xmrwallet.com
Refusé
États-Unis · A défendu un escroc
Trois pays. Trois conclusions indépendantes.
L'Inde, la Malaisie, la Chine… ont examiné les éléments de preuve, constaté une fraude et suspendu les noms de domaine. Sans poser de questions.
NameSilo a choisi une autre voie
Le quatrième greffier — NameSiloEN, LLC (États-Unis) — l'hébergeur du domaine principal, celui qui présentait le plus d'éléments de preuve et comptait le plus grand nombre de victimes — a fait exactement le contraire. Il a contacté l'escroc, a cru à son histoire et a publié un communiqué public pour le défendre :
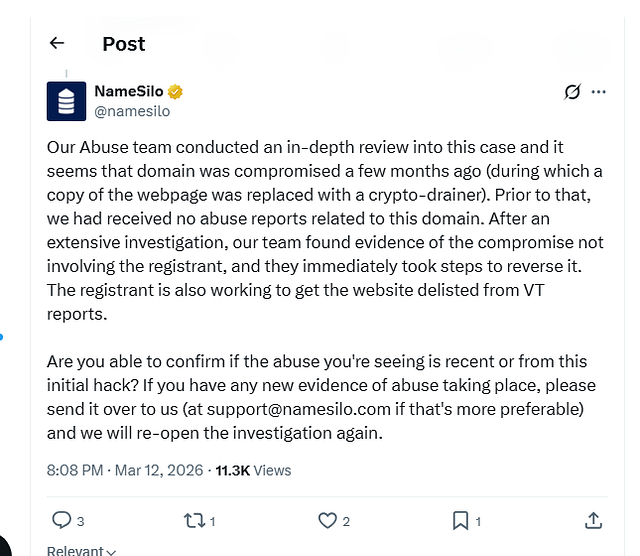
Capture d'écran n° 6 — Déclaration publique de NameSilo sur X (Twitter), le 12 mars 2026. Toutes les affirmations contenues dans ce message étaient fausses.
« Notre équipe chargée de la lutte contre les abus a mené une analyse approfondie de ce cas et il semble que ce domaine ait été piraté il y a quelques mois… À l’issue d’une enquête approfondie, notre équipe a trouvé des preuves indiquant que le titulaire du domaine n’était pas impliqué dans ce piratage… Le titulaire s’efforce par ailleurs de faire retirer le site web des rapports VT. »
— NameSilo, via X (Twitter)
Nous avons analysé cette déclaration ligne par ligne. Toutes ces allégations étaient fausses.
Les propres mots de l'opérateur
Avant l'intervention de NameSilo, l'opérateur a répondu directement à notre signalement d'abus. Ses e-mails confirment qu'il était au courant et qu'il avait l'intention d'agir :
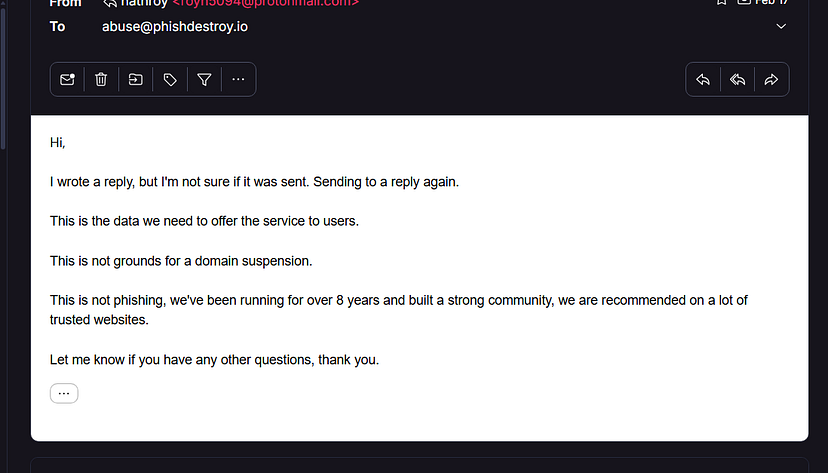
Capture d'écran n° 7 — Réponse de l'opérateur : « Ce n'est pas une tentative d'hameçonnage, nous existons depuis plus de 8 ans. »
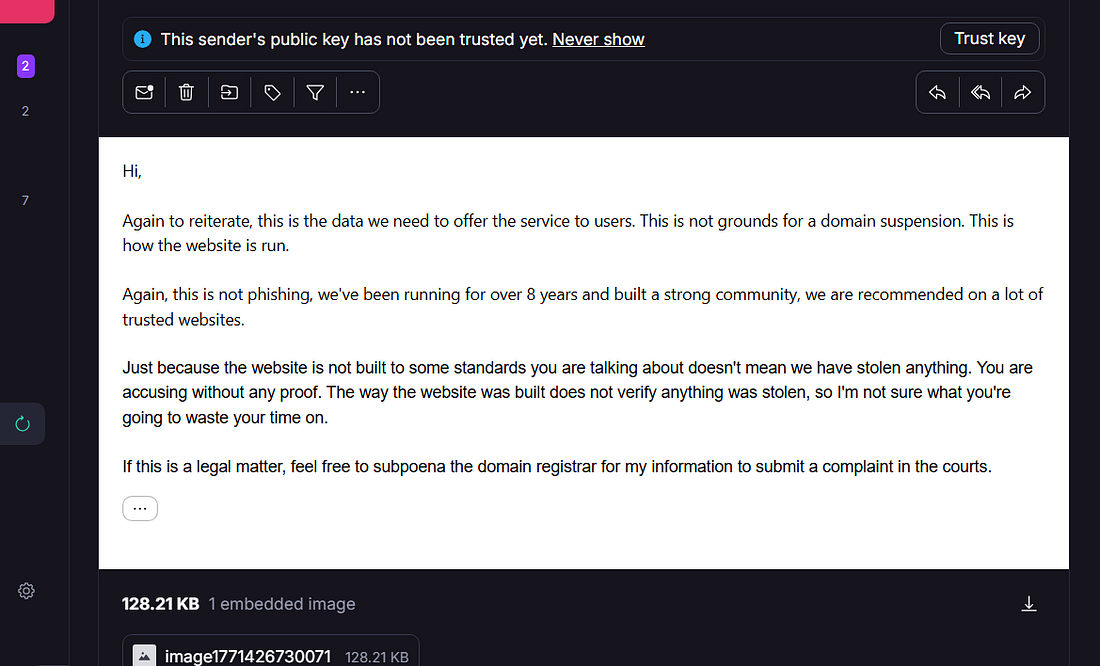
Capture d'écran n° 8 — Deuxième réponse de l'opérateur : « Voici les données dont nous avons besoin pour vous fournir ce service. » Ces « données » correspondaient à la clé de visualisation privée de la victime.
Sept mensonges dévoilés
MENSONGE N° 1 : « Le nom de domaine a été piraté »
Le mécanisme de vol constitue l'architecture centrale : 8 points de terminaison PHP, l'exfiltration de clés en Base64, un Un écart de 5,3 ans entre les commits sur GitHub. Ce système a été mis en place au fil des années, et non pas mis en place à la va-vite.
MENSONGE N° 2 : « Nous n’avions reçu aucun signalement d’abus auparavant »
Six fournisseurs sur VirusTotal, des plaintes sur Trustpilot remontant à plusieurs années, un fil de discussion d'alerte sur BitcoinTalk, l'opérateur banni de r/Monero en 2018. Une simple recherche sur Google aurait suffi pour le découvrir.
MYTHE N° 3 : « Ne pas impliquer le déclarant »
L'opérateur s'est inscrit 4 domaines « escape » répartis sur 4 bureaux d'enregistrement (prépayés pour une durée de 5 à 10 ans chacun) avant L'enquête a été rendue publique. J'ai supprimé plus de 21 tickets GitHub. J'ai recruté des développeurs pour mettre en place un système de captcha. Ce n'est pas une victime, c'est une opération.
MENSONGE N° 4 : « Ils ont immédiatement pris des mesures pour y remédier »
Le code de vol était en exécution en environnement de production dans la déclaration de NameSilo. Aucun commit GitHub ne fait état d'un incident quelconque. Rien n'a été annulé.
MYTHE N° 5 : « Nous nous efforçons d'être retirés de la liste de VirusTotal »
NameSilo a félicité l'escroc pour avoir fait pression en vue de supprimer la détection du « phishing » de Fortinet — sans supprimer le code de hameçonnage. Ce n'est pas faire preuve de bonne foi. C'est masquer les avertissements de sécurité.
MENSONGE N° 6 : « Ces abus sont-ils récents ? »
Ils ont fait peser la charge de la preuve sur le plaignant afin de pouvoir classer l'affaire. Les éléments de preuve figuraient dans le rapport. Les trois greffiers chargés de l'examen par les pairs n'avaient pas besoin de poser de questions.
MENSONGE N° 7 : « Nous allons rouvrir l'enquête »
« Réouverture » sous-entend que l'établissement avait déjà été ouvert. Leur enquête a consisté à appeler l'escroc et à noter ce qu'il disait. Ce n'est pas une enquête, c'est de la dictée.
Données relatives aux infrastructures
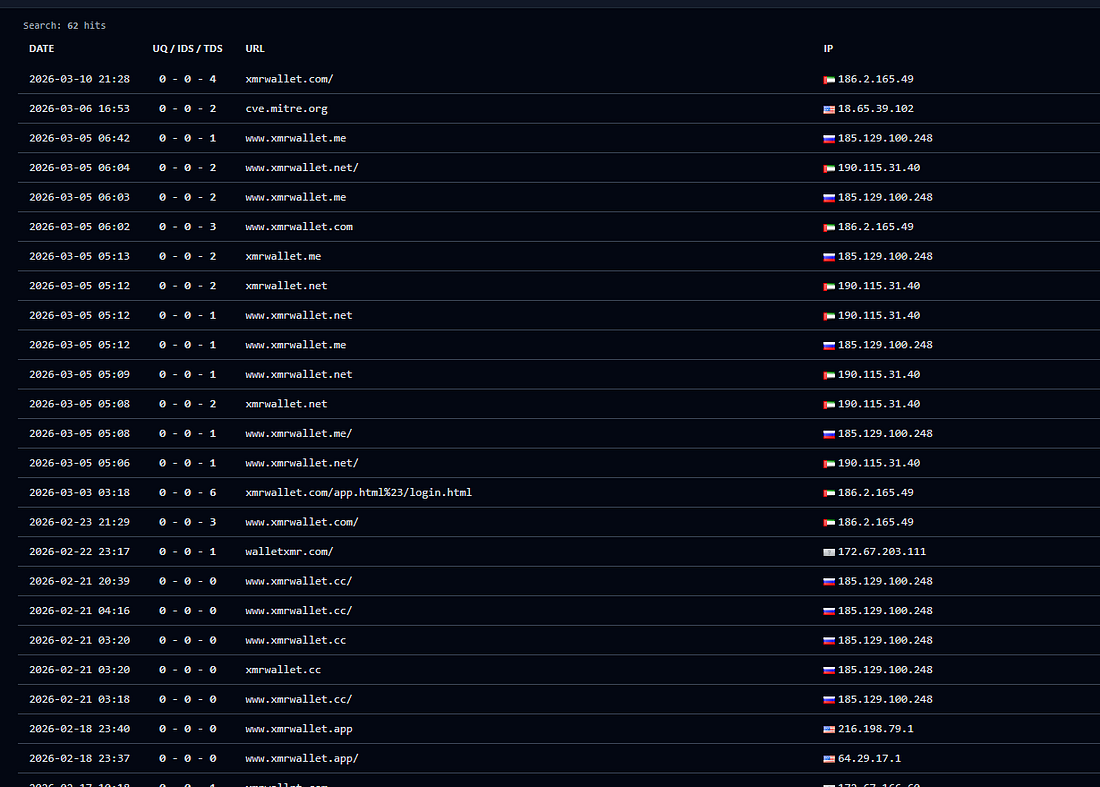
Capture d'écran 10 — Données d'URLScan : tous les domaines xmrwallet (.com, .cc, .biz, .net, .me, .app) renvoient vers la même infrastructure.
Chronologie : La chute de xmrwallet
2016
xmrwallet[.]com est désormais opérationnel et se présente comme un « portefeuille Monero gratuit et open source »
2018
Opérateur banni de r/Monero. Les premiers témoignages de victimes apparaissent sur Trustpilot
4 février 2026
Enregistrement du nom de domaine xmrwallet.cc (8 ans prépayés) — avant la publication des résultats de l'enquête
13 février 2026
Parution du n° 35 — Le mécanisme complet de détournement des paquets TX a été mis au jour
18 février 2026
Numéro 36 — capture en direct : 109 requêtes, 43 transmissions de « viewkey » au cours d'une même session
23 février 2026
xmrwallet.cc SUSPENDU (PDR). xmrwallet.biz SUSPENDU (WebNic). Un opérateur supprime par erreur les numéros #35 et #36
26 février 2026
Encore plus de panique : les noms de domaine xmrwallet.net et .me ont été enregistrés (abonnement prépayé de 10 ans, mêmes adresses IP que les domaines suspendus)
8 mars 2026
xmrwallet.net : DNS INACTIF (NiceNIC). 3 des 4 domaines d'échappement ont été neutralisés
mars 2026
NameSilo publie un communiqué : « C'est la personne inscrite au registre qui est la victime. » Permet de contourner les détections de VirusTotal
27 mars 2026
Dépôt d'une plainte officielle auprès de l'ICANN (RAA, section 3.18). Éléments de preuve transmis aux forces de l'ordre. Publication du présent rapport.
Le verdict
NameSilo n'a pas ignoré les preuves. Ils les ont lues, ont appelé l'escroc, l'ont cru, l'ont déclaré innocent et ont contribué à étouffer les alertes de sécurité. Ils ont ensuite demandé aux chercheurs de prouver que l'abus était « récent ».
Ce n'est pas de la négligence. C'est un partenariat.
Le domaine est hors service. L'arnaque est terminée. Mais le fait qu'un registraire américain ait choisi d'inventer publiquement une histoire de façade pour protéger un voleur de cryptomonnaies ayant dérobé 2 millions de dollars — voilà quelque chose qui hantera NameSilo pendant très longtemps. Leur communiqué constituera désormais la pièce à conviction n° 1 dans toutes les procédures judiciaires.
Si tu te porte garant pour le voleur, tu devras payer sa part.
Données et ressources
Enquêtes connexes
Cette enquête s'appuie sur des éléments de preuve accessibles au public, des captures en temps réel du réseau, des données OSINT, des plateformes d'avis publiques, ainsi que sur la déclaration publique intégrale de NameSilo. Aucun accès non autorisé n'a été effectué. Toutes les conclusions sont reproductibles de manière indépendante.