Constat critique
Steam ment de manière éhontée, couvre des criminels et fait obstruction à l'enquête.
Introduction : un crime de négligence délibérée
En août 2025, Steam, la plus grande plateforme de jeux vidéo au monde, n’a pas seulement été victime d’une faille de sécurité ; elle en a activement favorisé une. À la suite d’une série de défaillances systémiques et de négligences graves, Valve a permis au jeu BlockBlasters (AppID 3872350) pour en faire un cheval de Troie au service d’une campagne de logiciels malveillants dévastatrice. Il ne s’agissait pas d’une attaque sophistiquée et inévitable. C’était une opération de vol de données digne d’un manuel, qui a abouti parce que la sécurité de Steam est fondamentalement défaillante. Pendant 22 jours, elle a dérobé des centaines de milliers de dollars, vidé des portefeuilles cryptos et compromis des comptes d'utilisateurs, tandis que Valve restait les bras croisés.
Lorsque la vérité a éclaté, Valve n’a pas réagi pour protéger ses utilisateurs, mais pour préserver son image. L’entreprise a publié un seul communiqué mensonger, imputant la responsabilité à un « compte de développeur piraté » — un mensonge pathétique destiné à rejeter la faute sur autrui et à se soustraire à toute responsabilité. Cet article va démanteler ce mensonge. À l’aide de données d’expertise, d’une analyse chronologique et des propres politiques de Valve, nous prouverons que cet incident n’était pas seulement un manquement à son devoir d’action, mais une dissimulation délibérée d’une négligence criminelle.
Identité dévoilée
Steam ment de manière éhontée et dissimule l'identité de Valentin Lopes, le développeur certifié à l'origine de cette application malveillante.
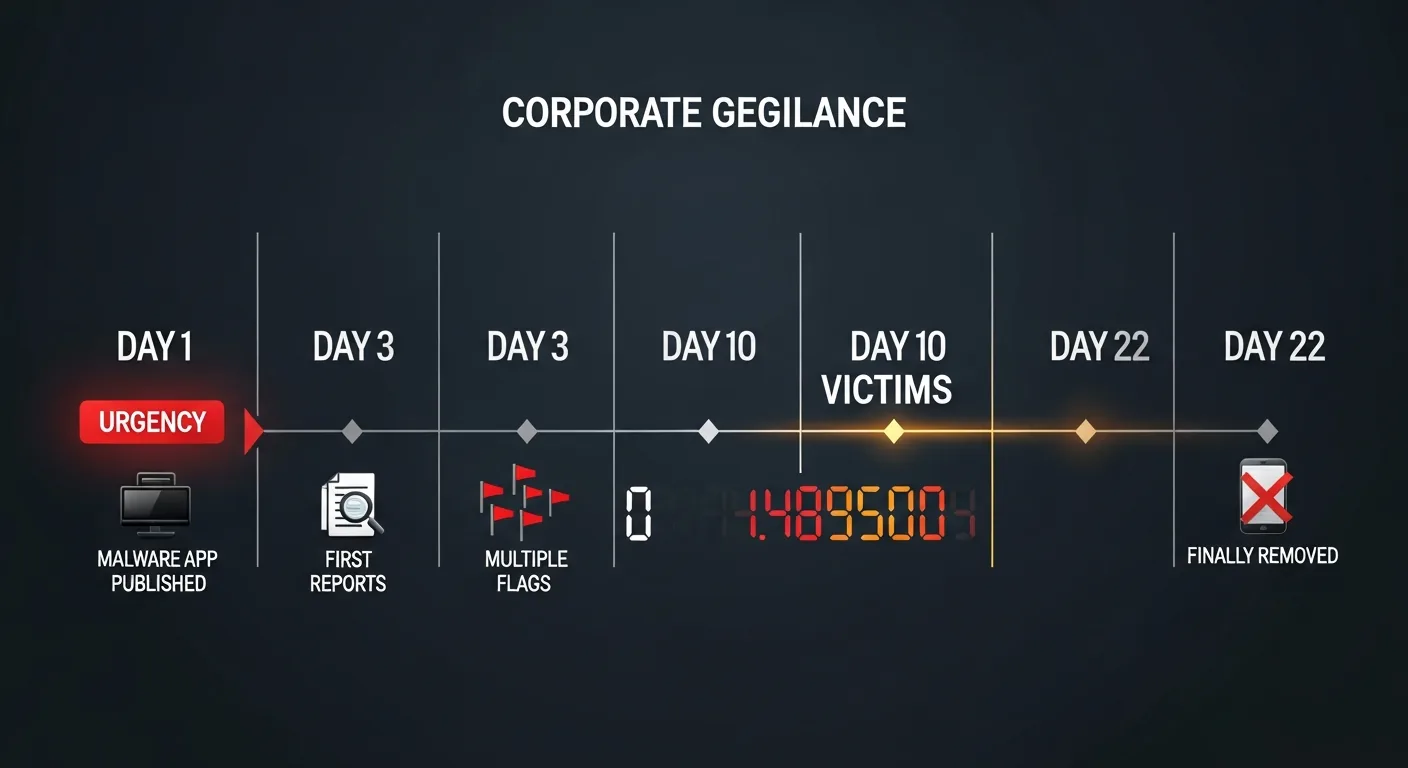
Les 22 jours d'inaction
Valve disposait de 22 jours pour mettre fin à cette situation. Les signalements des utilisateurs affluaient, et les données de la plateforme montraient des signes évidents de problèmes. Leur silence était un choix.
BlockBlasters est lancé. Une version propre et conforme est validée par le processus de vérification de Steam.
Le piège est tendu. Les pirates déploient la mise à jour Patch Build 19799326. Cette mise à jour, qui contient le code malveillant, est validée par Steam et distribuée à tous les joueurs.
Les premières victimes tirent la sonnette d'alarme. Les utilisateurs inondent le service d'assistance de Steam de tickets signalant une utilisation anormale du processeur, un trafic réseau suspect et, surtout, le vol de cryptomonnaie. Ces tickets tombent dans un trou noir, ignorés par Valve.
Les données lancent un signal d'alarme. Les données télémétriques publiques de SteamDB montrent que le nombre de joueurs s'est effondré pour atteindre un chiffre à un seul chiffre, alors que le jeu reste installé sur des centaines d'ordinateurs, d'où il continue de fuir des données en silence. Cet écart considérable constitue un signal d'alerte que tout système de surveillance efficace aurait dû détecter.
La communauté passe à l'action. Des chercheurs indépendants en sécurité informatique dévoilent l'infrastructure de commande et de contrôle du logiciel malveillant, basée sur Telegram, contraignant ainsi les pirates à agir.
Les preuves sont irréfutables. G DATA CyberDefense AG publie un rapport d'analyse approfondi qui confirme le vecteur d'attaque en plusieurs étapes du logiciel malveillant et dévoile les détails techniques de cette intrusion.
L'analyse de l'attaque
Il ne s'agissait pas d'un logiciel malveillant de pointe. C'était un mélange rudimentaire mais efficace de scripts courants et de programmes de vol de données qu'une plateforme pesant plusieurs milliards de dollars aurait dû détecter sans difficulté.
Étape 1 : Infiltration initiale (game2.bat)
La charge utile initiale, un simple script batch, effectuait une reconnaissance de base : collecte d'adresses IP, de données de géolocalisation et d'informations sur les utilisateurs de Steam. Elle téléchargeait ensuite un fichier ZIP protégé par mot de passe (v1.zip) — une technique classique pour contourner les scanners automatisés peu sophistiqués.
Étape 2 : Évasion et escalade (chargeurs VBS)
À l'aide de scripts VBS, le logiciel malveillant exécutait ses composants principaux dans des fenêtres de commande masquées. Il ajoutait son propre répertoire à la liste d'exclusion de Microsoft Defender, une action qui devrait déclencher une alerte immédiate et hautement prioritaire sur tout système surveillé.
Étape 3 : Vol de données (Client-built2.exe et Block1.exe)
Une fois les défenses désactivées, le logiciel malveillant a déployé ses charges utiles principales : une porte dérobée basée sur Python pour un accès persistant et une variante du voleur d’informations StealC. Il a ciblé les données des navigateurs, les jetons de session et, surtout, les portefeuilles de cryptomonnaies sur Chrome, Edge et Brave. Toutes les données volées ont été acheminées vers deux serveurs de commande et de contrôle via un trafic HTTP non sécurisé. Les IOC liés à ce voleur de cryptomonnaies ont confirmé que Steam servait de vecteur de distribution de logiciels malveillants pour des opérations de vol organisées.
Confiance trahie
C'est précisément leur certificat de confiance et leur négligence qui ont conduit à des dizaines de vols qu'ils ont dissimulés. Il s'agit là d'une attaque classique visant la chaîne d'approvisionnement, qui exploite à grande échelle la confiance accordée à la plateforme.
Indicateurs de compromission (IOC)
| Fichier | SHA256 | Classification |
|---|---|---|
game2.bat | aa1a1328e0d0042d071bca13ff9a13116d8f3cf77e6e9769293e2b144c9b73b3
|
BAT.Trojan-Stealer.StimBlaster.F |
launch1.vbs | c3404f768f436924e954e48d35c27a9d44c02b7a346096929a1b26a1693b20b3
|
Script.Malware.BatchRunner.A@IOC |
test.vbs | b2f84d595e8abf3b7aa744c737cacc2cc34c9afd6e7167e55369161bc5372a9b
|
Script.Malware.BatchRunner.A@IOC |
Client-built2.exe | 17c3d4c216b2cde74b143bfc2f0c73279f2a007f627e3a764036baf272b4971a
|
Win64.Backdoor.StimBlaster.L6WGC3 |
Block1.exe | 59f80ca5386ed29eda3efb01a92fa31fb7b73168e84456ac06f88fdb4cd82e9e | Win32.Trojan-Stealer.StealC.RSZPXF |
Démystifier le mensonge : cette histoire de « compte piraté », c'est n'importe quoi
Une affaire étouffée dévoilée au grand jour
Steam ment et vient en aide aux victimes, tandis que son entreprise contrôle les développeurs et attribue la plus haute certification de confiance à leurs contenus.
Appelons l'excuse de Valve concernant le « développeur piraté » par son vrai nom : un mensonge pathétique et facile à réfuter. C'est une insulte à l'intelligence de leurs utilisateurs, un discours conçu pour les protéger des conséquences de leur propre négligence. Tout ce scénario s'effondre dès lors que l'on examine les procédures obligatoires mises en place par Steam lui-même.
- Le « mur des 100 dollars » et la vérification d'identité : Pour publier sur Steam, chaque développeur doit passer par le programme Steam Direct. Cela implique de s'acquitter d'une redevance de 100 $ et de suivre une procédure de vérification d'identité (KYC), en fournissant son nom légal, ses coordonnées bancaires et ses documents fiscaux. L'auteur n'était pas un fantôme anonyme ; Valve disposait dans ses dossiers de son identité vérifiée et de ses coordonnées bancaires. Son inaction apparaît donc comme un choix délibéré visant à protéger un partenaire vérifié au détriment de ses propres utilisateurs.
- Le mythe des 22 jours de coupure d'électricité : Steamworks met à la disposition des développeurs des outils fiables pour sécuriser leurs comptes. Un développeur légitime ayant perdu le contrôle de son compte pourrait ouvrir un ticket pour « perte d’accès aux identifiants d’éditeur ». Ce processus est conçu pour être rapide, bloquant les droits de publication et les versions en quelques heures, et non en plusieurs semaines. L’idée qu’un développeur puisse être bloqué pendant plus de 20 jours alors que son jeu diffuse des logiciels malveillants est absurde. Cela implique l’un des deux scénarios suivants, qui mettent tous deux Valve en cause : soit le développeur était complice, soit Valve a ignoré ses tickets d’assistance désespérés, en plus des dizaines de plaintes d’utilisateurs.
- Négligence systématique des réclamations des utilisateurs : Des dizaines d’utilisateurs ont signalé en détail des cas de vol financier, de comportement malveillant et de compromission de comptes. Il ne s’agissait pas de plaintes vagues, mais d’informations exploitables. Un service d'assistance compétent aurait signalé ces incidents, transmis le problème à ses supérieurs et gelé la page de l'application dans l'attente d'une enquête dans les 24 heures. Le fait que Valve n'ait rien fait pendant 22 jours n'est pas une simple négligence ; c'est une politique d'ignorance délibérée.
La supercherie fondamentale : la falsification d'une scène de crime numérique
C'est là que la dissimulation de Valve passe de la simple négligence à ce qu'on ne peut qualifier que de altération d'une scène de crime numérique. Qu'il soit clair : Valve n'a pas retiré le jeu infecté.
Les preuves et analyses techniques fournies par les chercheurs en sécurité qui ont suivi l'infrastructure C2 le confirment sans équivoque : ce sont les cybercriminels eux-mêmes qui ont supprimé leurs versions malveillantes des serveurs de Steam. Ils l'ont fait le 21 septembre, uniquement après que leur groupe de contrôle sur Telegram eut été rendu public. Ils ont procédé à une « stratégie de la terre brûlée » pour se retirer, détruisant les preuves afin d'effacer leurs traces.
L'affirmation de Valve selon laquelle elle aurait pris des mesures est un mensonge éhonté. En attendant que les pirates effacent leurs propres traces avant d'intervenir pour supprimer la page de la boutique, Valve a en réalité permis la destruction des principales preuves. Il ne s'agissait pas de limiter les dégâts, mais bien d'entraver l'enquête. L'entreprise ne protégeait pas les utilisateurs ; elle se protégeait elle-même en s'assurant que la scène du crime soit « propre ».
Le coût humain de l'indifférence des entreprises
La négligence de Valve a eu des conséquences concrètes, pour lesquelles elle n'a assumé aucune responsabilité.
- Ruine financière : Plus de 150 000 dollars américains ont été volés (il semblerait même que ce soit plus d’un million de dollars américains). Pour beaucoup, cette somme aurait pu changer le cours de leur vie. Un streamer a perdu 32 000 dollars lors d’une diffusion en direct organisée au profit d’une association de lutte contre le cancer.
- Abus de confiance : Des centaines d'utilisateurs ont vu leurs comptes piratés, leurs données volées et leurs systèmes infectés.
- Silence absolu : À ce jour, Valve n'a proposé ni remboursement, ni dédommagement, ni excuses sincères. Sa réponse type constituait une insulte pour chaque victime.
La motivation : le profit avant tout
Pourquoi Valve laisserait-elle cela se produire ? La raison est aussi simple que cynique : c'était moins cher.
Une véritable refonte de la sécurité — consistant à mettre en place des tests en environnement isolé pour toutes les versions, à séparer les identifiants des développeurs, à recruter une équipe de sécurité compétente et à publier des rapports de transparence — coûterait des millions. Le versement d'indemnités aux victimes créerait un précédent coûteux.
L'alternative ? Publier un communiqué vague et trompeur, laisser l'actualité passer à autre chose et limiter au maximum les répercussions en termes d'image. Il s'agissait d'une décision commerciale mûrement réfléchie, dans laquelle la sécurité des utilisateurs était considérée comme une perte acceptable.
Ce type de négligence n'est pas nouveau. De PirateFi (2024) à Chemia (2025), Valve a ignoré à maintes reprises les avertissements et laissé des logiciels malveillants s'introduire sur sa plateforme, ne réagissant qu'après un tollé général. BlockBlasters n'était pas un cas isolé ; c'était le résultat inévitable d'une culture de sécurité défaillante.
Verdict final : coupable des faits qui lui sont reprochés
Laissons les faits parler d'eux-mêmes.
- Fait : Les systèmes automatisés de Valve ont validé une version contenant un logiciel malveillant mineur.
- Fait : L'équipe d'assistance de Valve a ignoré pendant trois semaines les avertissements directs des victimes.
- Fait : Valve n'est intervenue qu'après que les pirates eux-mêmes aient supprimé les fichiers malveillants.
- Fait : La déclaration officielle de Valve constituait une présentation délibérément erronée des faits, visant à se soustraire à toute responsabilité.
Valve n'a pas simplement échoué. Elle a menti. Elle a dissimulé sa propre négligence, a protégé ses profits et a laissé ses utilisateurs en payer le prix. La confiance que la communauté accordait à Steam a été irrémédiablement brisée. Ce n'était pas une erreur ; c'était une trahison.