3/4
Ausgesetzte Registrare
7
„NameSilo“-Lügen als erwiesen
8
Diebstahl von PHP-Endpunkten
Was xmrwallet[.]com tatsächlich getan hat
Seit 2016 bewarb sich xmrwallet[.]com als kostenlose Open-Source-Monero-Wallet. Unsere Live-Netzwerkaufzeichnung am 18. Februar 2026 Es stellte sich heraus, dass es etwas ganz anderes tat: Bei jeder Anmeldung wurden private Monero-View-Keys gestohlen und Transaktionen serverseitig manipuliert.
Kernmechanismus des Diebstahls
Kein eingefügter Code — der Kernarchitektur. Ein Session-System, das sich über 8 PHP-Endpunkte erstreckt und den privaten View-Schlüssel des Opfers überträgt Mehr als 40 Mal pro Trainingseinheit. Wenn Nutzer XMR sendeten, wurde ihre Transaktion stillschweigend verworfen (raw_tx_and_hash.raw = 0) und durch die des Betrügers ersetzt.
Der Benutzer öffnet seine Wallet
Exfiltrierter Schlüssel anzeigen (Base64)
TX wurde serverseitig gekapert
An den Betrüger gesendete XMR
Sechs Sicherheitsanbieter auf VirusTotal haben die Datei als schädlich eingestuft. Auf Trustpilot, Sitejabber und BitcoinTalk wurden fünfzehn Opfer dokumentiert. Ein Opfer verlor 590 XMR (~177.000 $) bei einem einzigen Diebstahl.
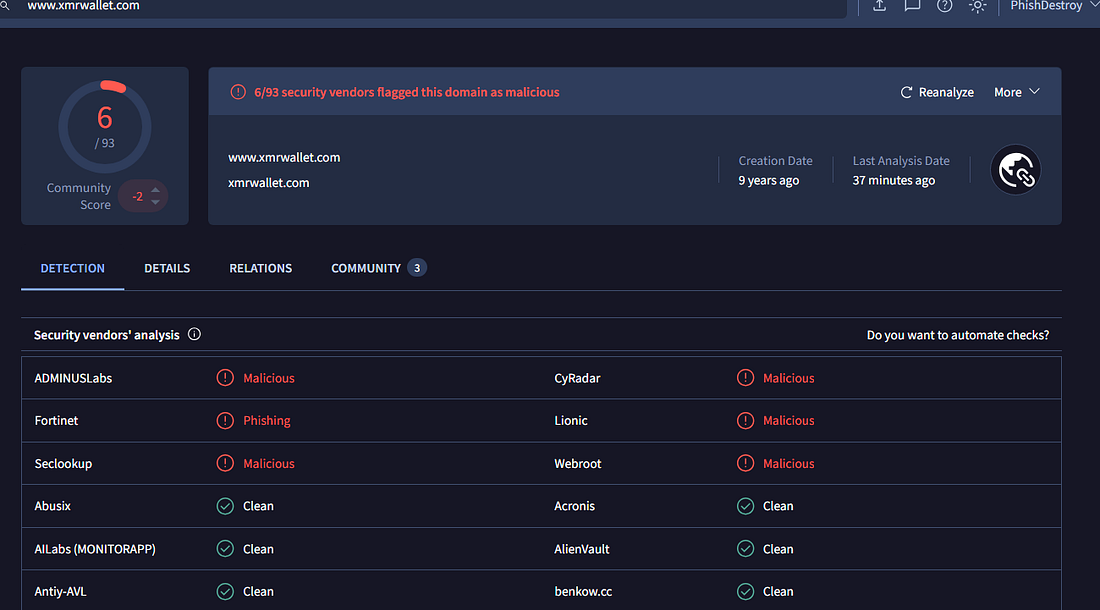
Screenshot 3 – VirusTotal: 6 von 93 Anbietern haben xmrwallet.com als bösartig eingestuft. Fortinet hat die Website als „Phishing“ klassifiziert.
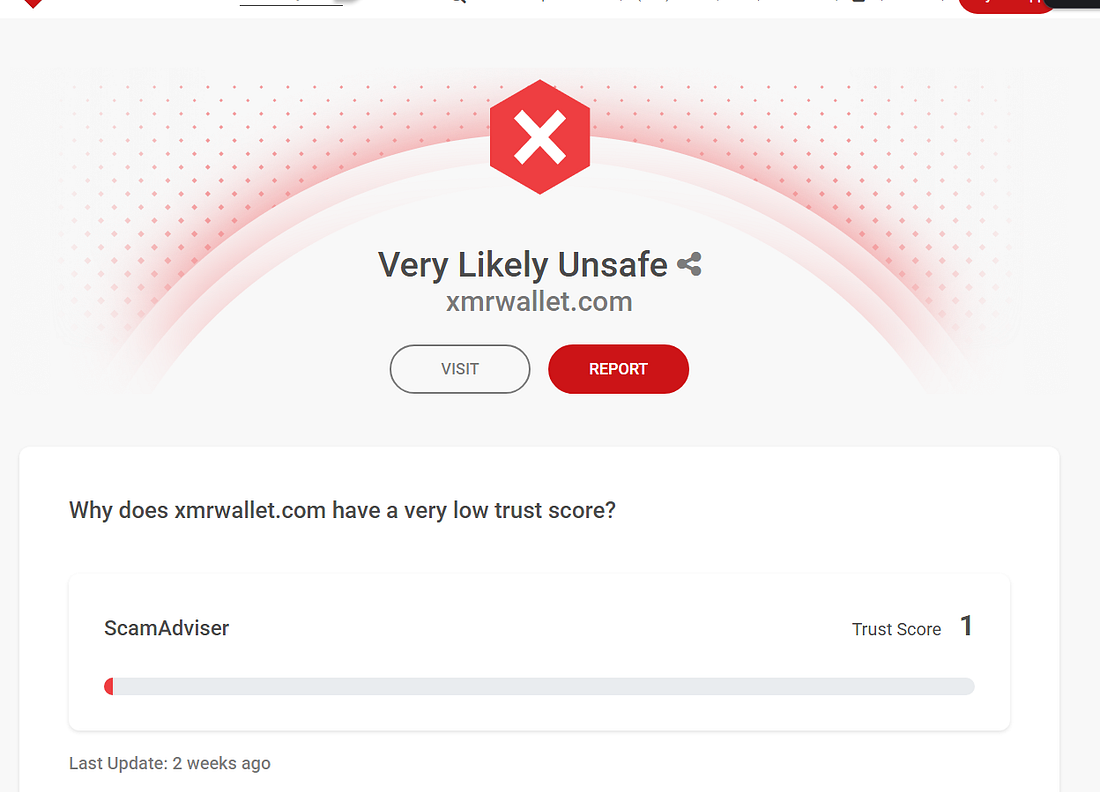
Screenshot 4 – ScamAdviser: Vertrauensbewertung 1/100. „Sehr wahrscheinlich unsicher.“
Drei Standesbeamte haben ihre Arbeit getan
Wir haben bei allen vier Registraren, die xmrwallet-Domains hosten, identische Missbrauchsmeldungen eingereicht. Drei davon haben sofort reagiert:
PublicDomainRegistry
xmrwallet.cc
Ausgesetzt
Indien · Noch verbleibende Tage zum Handeln
WebNic
xmrwallet.biz
Ausgesetzt
Malaysia · Noch verbleibende Tage zum Handeln
NiceNIC
xmrwallet.net
DNS ausgefallen
China · Noch wenige Wochen zum Handeln
NameSilo
xmrwallet.com
Abgelehnt
USA · Verteidigung eines Betrügers
Drei Länder. Drei unabhängige Schlussfolgerungen.
Indien, Malaysia, China – haben die Beweise geprüft, Betrug festgestellt und die Domains gesperrt. Ohne weitere Fragen zu stellen.
NameSilo hat einen anderen Weg eingeschlagen
Der vierte Standesbeamte — NameSiloEN, LLC (USA) — der Betreiber der Hauptdomain, für die es die meisten Beweise und die meisten Opfer gab — tat genau das Gegenteil. Er nahm Kontakt zum Betrüger auf, glaubte dessen Geschichte und veröffentlichte eine öffentliche Erklärung, in der er ihn verteidigte:
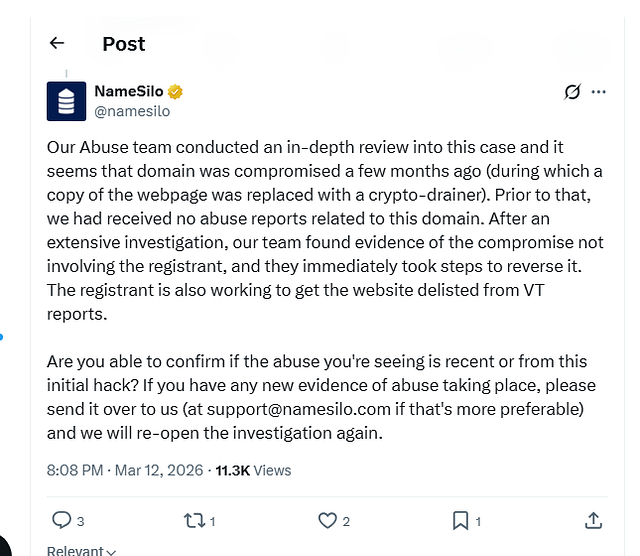
Screenshot 6 – Öffentliche Stellungnahme von NameSilo auf X (Twitter) vom 12. März 2026. Jede Behauptung in diesem Beitrag war falsch.
„Unser Team für Missbrauchsfälle hat diesen Fall eingehend geprüft, und es scheint, dass die Domain vor einigen Monaten kompromittiert wurde … Nach umfangreichen Ermittlungen hat unser Team Hinweise darauf gefunden, dass der Registrant nicht an der Kompromittierung beteiligt war … Der Registrant bemüht sich zudem darum, die Website aus den VT-Berichten entfernen zu lassen.“
— NameSilo, via X (Twitter)
Wir haben diese Aussage Zeile für Zeile analysiert. Jede Behauptung war falsch.
Die eigenen Worte des Betreibers
Bevor NameSilo einschritt, reagierte der Betreiber direkt auf unsere Missbrauchsmeldung. Seine E-Mails bestätigen, dass er sich der Sachlage bewusst war und entsprechende Absichten hatte:
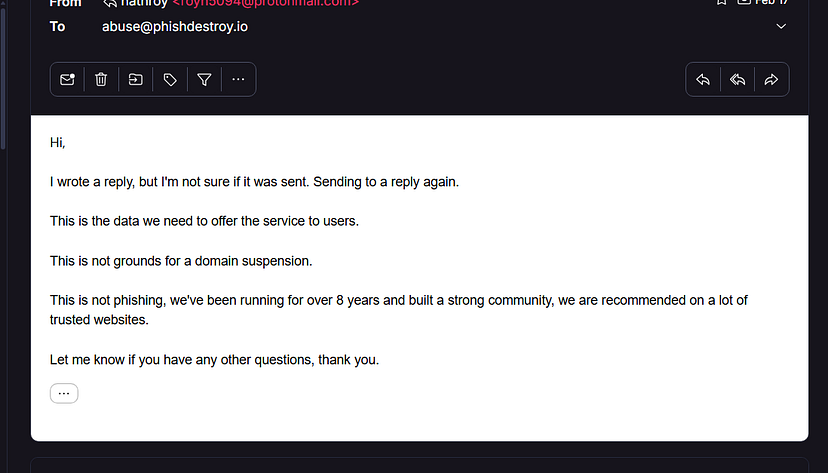
Screenshot 7 – Antwort des Betreibers: „Das ist kein Phishing, wir sind schon seit über 8 Jahren im Geschäft.“
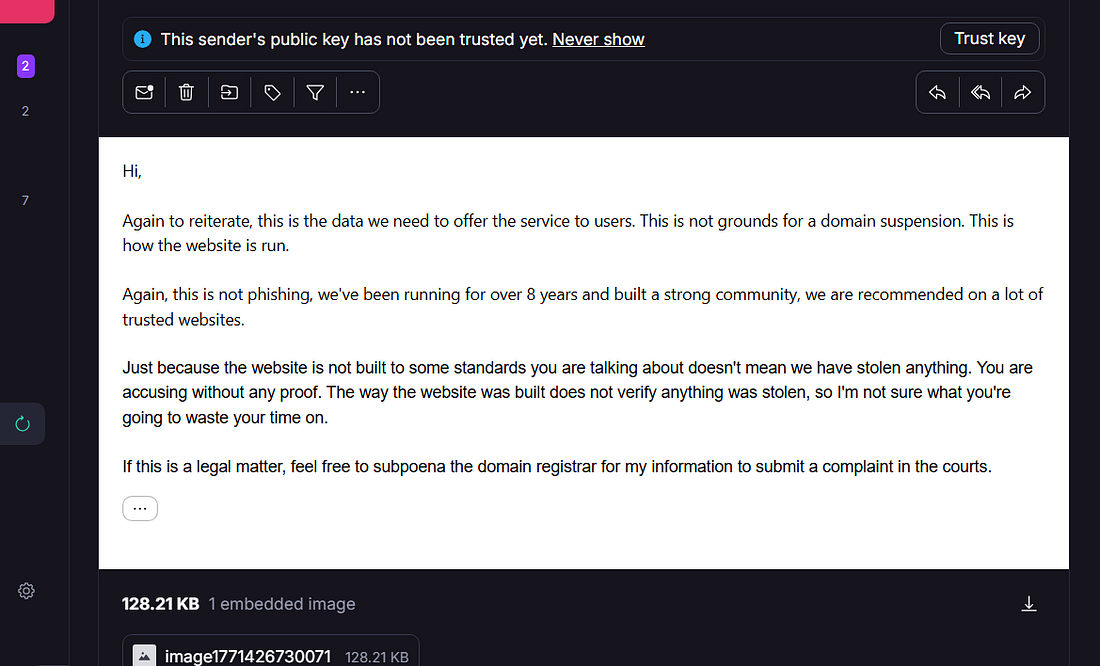
Screenshot 8 – Zweite Antwort des Mitarbeiters: „Das sind die Daten, die wir benötigen, um den Dienst anzubieten.“ Bei den „Daten“ handelte es sich um den privaten Ansichtschlüssel des Opfers.
Sieben Lügen, entlarvt
LÜGE Nr. 1: „Die Domain wurde gehackt“
Der Diebstahlmechanismus bildet den Kern der Architektur – 8 PHP-Endpunkte, Exfiltration von Base64-Schlüsseln, ein 5,3 Jahre Lücke bei den GitHub-Commits. Dieses System wurde über Jahre hinweg aufgebaut und nicht in aller Eile zusammengeschustert.
LÜGE Nr. 2: „Wir hatten zuvor keine Meldungen über Missbrauch erhalten“
Sechs VirusTotal-Anbieter, seit Jahren vorliegende Beschwerden auf Trustpilot, ein Warn-Thread auf BitcoinTalk, der Betreiber 2018 aus r/Monero gesperrt. Eine einzige Google-Suche hätte das gezeigt.
LÜGE Nr. 3: „Der Registrant wird nicht einbezogen“
Der Betreiber hat sich registriert 4 Escape-Domains bei 4 Registraren (jeweils 5–10 Jahre im Voraus bezahlt) vorher Die Untersuchung wurde veröffentlicht. Über 21 GitHub-Issues wurden gelöscht. Es wurden Entwickler für ein CAPTCHA-System eingestellt. Das ist kein Opfer – das ist eine Operation.
LÜGE Nr. 4: „Sie haben sofort Maßnahmen ergriffen, um das rückgängig zu machen.“
Der Diebstahlcode lief in der Produktionsumgebung. in der Stellungnahme von NameSilo. Es gab keine GitHub-Commits, die sich auf einen Vorfall bezogen. Es wurde nichts rückgängig gemacht.
LÜGE Nr. 5: „Wir arbeiten daran, von VirusTotal entfernt zu werden“
NameSilo lobte den Betrüger dafür, dass er sich dafür eingesetzt hatte, die „Phishing“-Erkennung von Fortinet zu entfernen — ohne den Phishing-Code zu entfernen. Das ist kein Handeln in gutem Glauben. Das ist das Unterdrücken von Sicherheitswarnungen.
LÜGE Nr. 6: „Ist der Missbrauch erst kürzlich geschehen?“
Die Beweislast wurde auf den Berichterstatter verlagert, damit der Fall abgeschlossen werden konnte. Die Beweise waren im Bericht enthalten. Die drei kollegialen Registratoren hätten gar nicht erst nachfragen müssen.
LÜGE Nr. 7: „Wir werden die Ermittlungen wieder aufnehmen“
„Wiedereröffnung“ impliziert, dass es einmal geöffnet war. Ihre Ermittlungen bestanden darin, den Betrüger anzurufen und seine Aussagen zu notieren. Das sind keine Ermittlungen – das ist Diktat.
Nachweise zur Infrastruktur
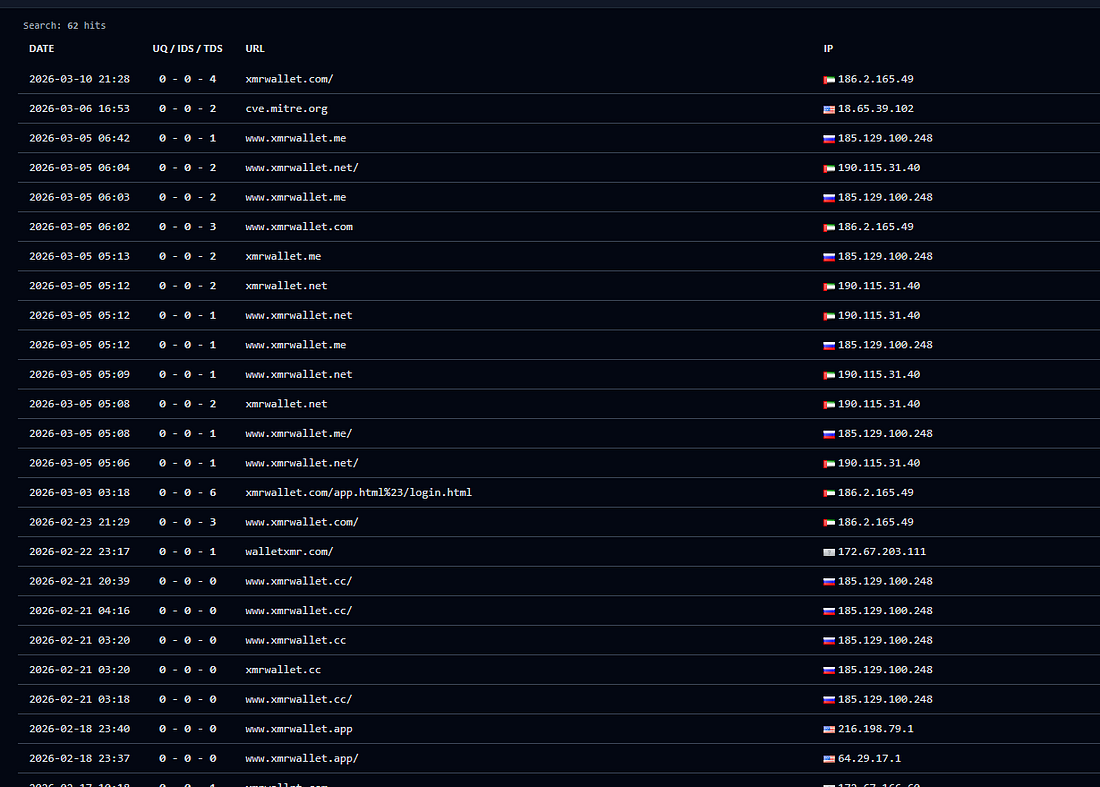
Screenshot 10 – URLScan-Daten: Alle xmrwallet-Domains (.com, .cc, .biz, .net, .me, .app) werden auf dieselbe Infrastruktur aufgelöst.
Chronologie: Der Niedergang von xmrwallet
2016
xmrwallet[.]com nimmt den Betrieb auf und wirbt als „kostenlose Open-Source-Monero-Wallet“
2018
Bediener aus r/Monero gesperrt. Auf Trustpilot tauchen erste Berichte von Betroffenen auf
4. Februar 2026
Die Domain „xmrwallet.cc“ wurde registriert (8 Jahre im Voraus bezahlt) — vor Veröffentlichung der Untersuchungsergebnisse
13. Februar 2026
Ausgabe Nr. 35 erschienen — Mechanismus zur vollständigen TX-Übernahme aufgedeckt
18. Februar 2026
Ausgabe Nr. 36 — Live-Erfassung: 109 Anfragen, 43 Viewkey-Übertragungen in einer einzigen Sitzung
23. Februar 2026
xmrwallet.cc GESPERRT (PDR). xmrwallet.biz GESPERRT (WebNic). Betreiber löscht versehentlich die Themen Nr. 35 und Nr. 36
26. Februar 2026
Noch mehr Panik: xmrwallet.net und .me wurden registriert (10 Jahre im Voraus bezahlt, gleiche IP-Adressen wie die gesperrten Domains)
8. März 2026
xmrwallet.net DNS nicht erreichbar (NiceNIC). 3 von 4 Fluchtdomänen neutralisiert
März 2026
NameSilo veröffentlicht eine Stellungnahme: „Der Registrierte ist das Opfer.“ Trägt dazu bei, Erkennungen durch VirusTotal zu unterdrücken
27. März 2026
Formelle Beschwerde bei der ICANN eingereicht (RAA Abschnitt 3.18). Den Strafverfolgungsbehörden vorgelegte Beweismittel. Dieser Bericht wurde veröffentlicht.
Das Urteil
NameSilo hat die Beweise nicht ignoriert. Sie haben sie gelesen, den Betrüger angerufen, ihm geglaubt, ihn für unschuldig erklärt und dazu beigetragen, Sicherheitswarnungen zu unterdrücken. Anschließend forderten sie die Forscher auf, nachzuweisen, dass der Missbrauch „kürzlich“ stattgefunden habe.
Das ist keine Nachlässigkeit. Das ist eine Partnerschaft.
Die Domain ist offline. Der Betrug ist vorbei. Doch die Tatsache, dass ein US-Registrar sich dazu entschlossen hat, öffentlich eine Tarngeschichte zu erfinden, um einen Krypto-Dieb zu schützen, der 2 Millionen Dollar erbeutet hat – das wird NameSilo noch sehr lange nachhängen. Ihre Stellungnahme wird von nun an in jedem Schriftsatz als Beweisstück A dienen.
Wer sich für den Dieb verbürgt, muss mit ihm die Rechnung teilen.
Belegmaterial und Quellen
Verwandte Ermittlungen
Diese Untersuchung stützt sich auf öffentlich zugängliche Beweise, Live-Netzwerkaufzeichnungen, OSINT, öffentliche Bewertungsplattformen sowie die wortgetreue öffentliche Stellungnahme von NameSilo. Es erfolgte kein unbefugter Zugriff. Alle Ergebnisse sind unabhängig reproduzierbar.