Zum Sicherheitsbericht springen
Gefährlich

Phishing-Kopie von Kraken

Favicon von krakenwalletseth.com
Domänensicherheit und Bedrohungsinformationen

krakenwalletseth.com

Echte Websitekraken.com
Diese Seitekrakenwalletseth.com
Ich wurde betrogen – helfen Sie mir, eine Anzeige zu schreiben
Bericht teilen / herunterladen
Beitrag auf X Per Telegram senden Überprüfung per API
Kurz gesagt

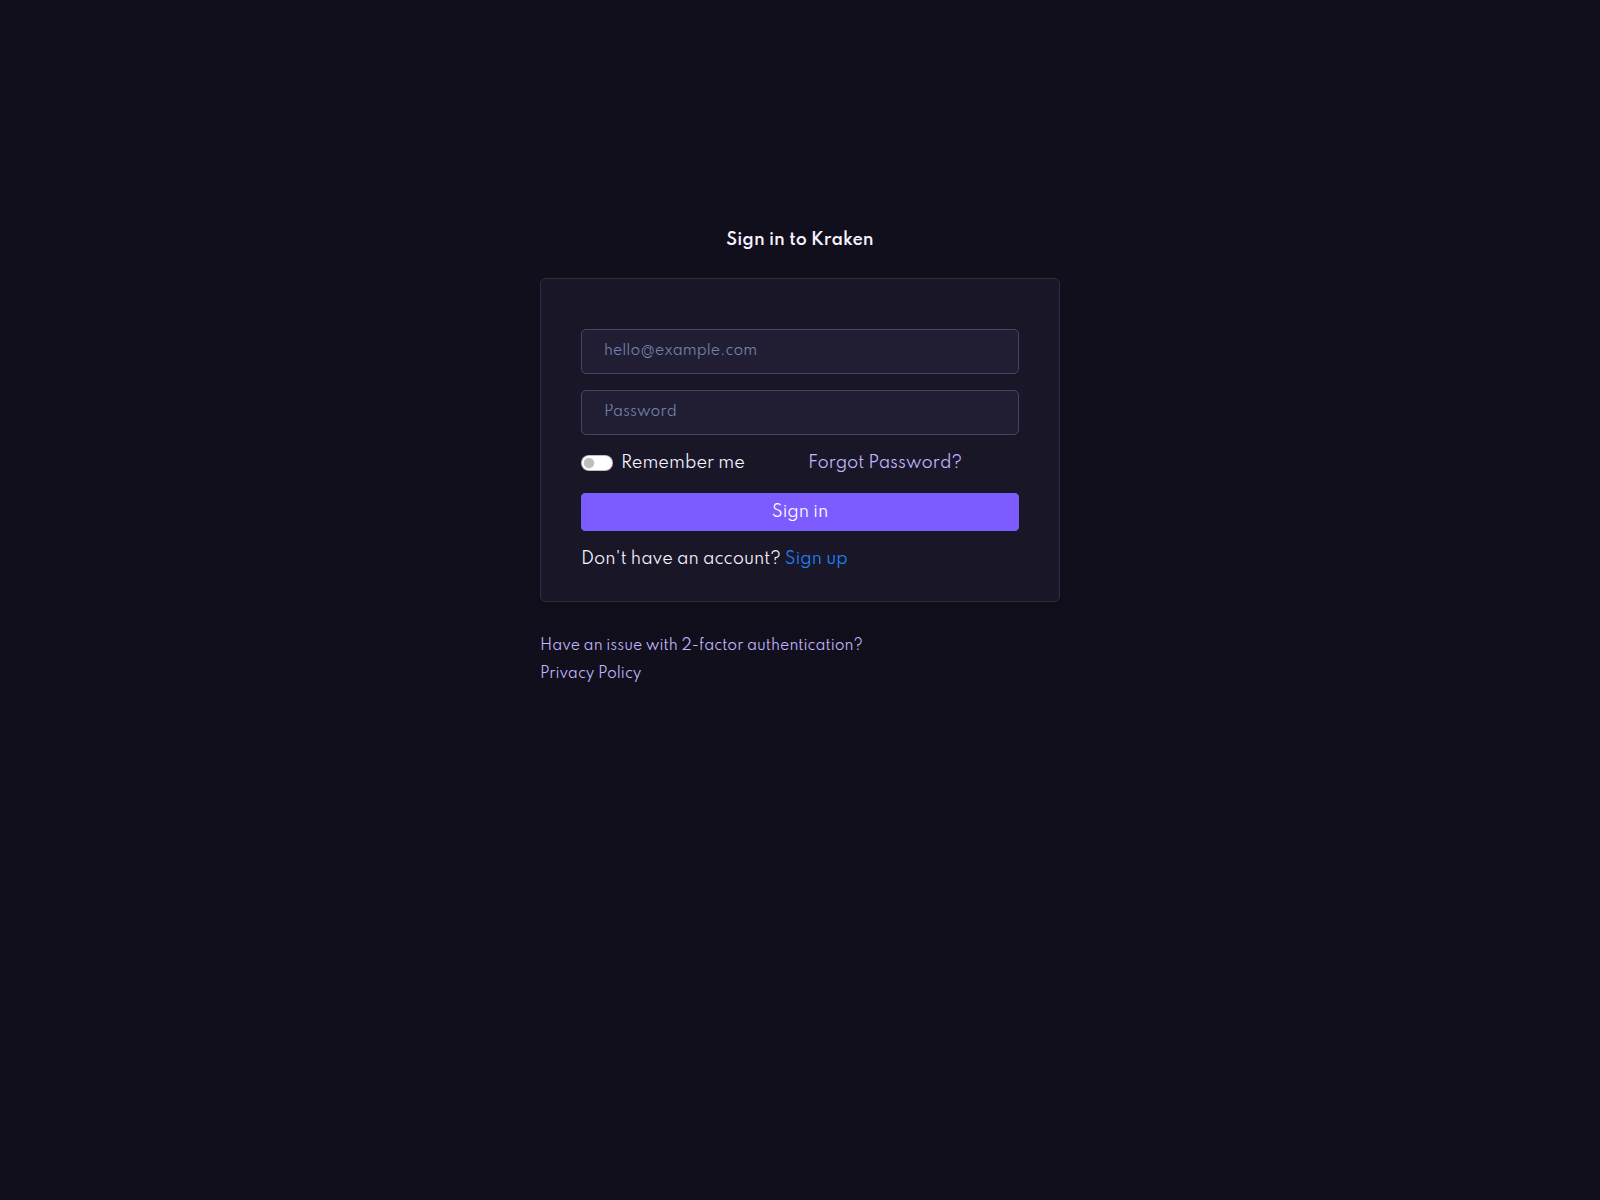
On 2026-11-06, krakenwalletseth.com redirected from consultation.php to signin.php on the same host, and the captured page displays a sign-in form. The heading reads "Sign in to Kraken" above a dark card containing an email field with placeholder "hello@example.com", a Password field, a "Remember me" toggle, a "Forgot Password?" link, and a purple "Sign in" button. Below the button, the text "Don't have an account? Sign up" appears, along with links for 2-factor authentication issues and a Privacy Policy.

Analyse nur auf Englisch verfügbar

Seitentitel: “Kraken Guide —”

Mehr zu den Quellen
Gespeicherte Sicherheitssignale

Gespeichertes VirusTotal-Ergebnis: 11/92 Engines mit Meldung. Bösartig: 10. Verdächtig: 1. Analysezeit (wie gespeichert): 2026-11-06 01:59 UTC. Abgerufen (wie gespeichert): 2026-11-06 18:22 UTC. Auf externen Sperrlisten aufgeführt: MetaMask, SEAL. Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.

VirusTotal-Erkennungen: 11/92 Spamhaus DBL: Spam-Domain Gespeicherte Sperrlistenübereinstimmungen: 2 Junge Domäne: 17 Tage alt Zuletzt als aktiv bekannt
Registrar
TuringSign
IP-Adresse
Luxemburg198.251.84.236FranTech Solutions
Registriert
2026-11-04
Erstmals von PhishDestroy entdeckt
2026-11-06
OTX
Verweise aus der Community
URLScan
Engine-Urteil · Bewertung 99
Seitenaufnahmen
zur Galerie
Domainalter
eingetragen am 2026-11-04 gemäß WHOIS
OTX: 2 Verweise 2026-11-06

Risikowert: Je höher, desto schlechter · So funktioniert dieser Wert

Was Sie jetzt sofort tun sollten

Wählen Sie aus, was passiert ist, und haken Sie die entsprechenden Schritte nach und nach ab. Die Markierungen werden nur in diesem Browser gespeichert.

Eine Seed-Phrase oder einen privaten Schlüssel weitergegeben0/3
Genehmigte Token-Ausgaben (approve / permit)0/3
Ich habe eine Wallet verbunden, aber nichts signiert0/2
Kryptowährung gesendet0/3
Ein Passwort eingegeben0/3
Bezahlung oder Eingabe von Karten- oder Bankdaten0/2
Eine Datei heruntergeladen0/2
Erstellen Sie eine Anzeige bei der Polizei

Die Expertenansicht enthält alle Abschnitte: DNS, TLS, Netzwerkanfragen, Hashes und das Roh-JSON.

Berichtsübersicht

PhishDestroy speichert einen Eintrag zu krakenwalletseth.com. Quellen haben eigene Beobachtungsdaten; fehlende Prüfungen belegen keine Sicherheit.

Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.

Analyse

Domain-Übersicht

PhishDestroy hat krakenwalletseth.com erstmals am 2026-11-06 erfasst. Gespeichertes VirusTotal-Ergebnis: 11/92 Engines mit Meldung. Bösartig: 10. Verdächtig: 1. Analysezeit (wie gespeichert): 2026-11-06 01:59 UTC. Abgerufen (wie gespeichert): 2026-11-06 18:22 UTC. Auf externen Sperrlisten aufgeführt: MetaMask, SEAL. Risiko: kritisch (Evidenz-Score 98/100). Registrar: TuringSign. Status: Erreichbar · Zugang eingeschränkt. Hosting: FranTech Solutions. Geben Sie keine Zugangsdaten ein und verbinden Sie keine Wallet.

Kritisch
Status
Erreichbar · Zugang eingeschränkt
VirusTotal
11 / 92
Treffer in der Sperrliste
2 externe + PhishDestroy-Liste
Hosting
Luxemburg198.251.84.236FranTech Solutions
Registrar
TuringSign
Registriert
2026-11-04
OTX
2 community refs
Seitenaufnahmen
3

URLScan-Aufnahme · 2026-11-06 00:50 UTC · SHA-256 298ec37a…08b4447

PhishDestroy-Analyse, geprüfte Fassung

Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.

On 2026-11-06, krakenwalletseth.com redirected from consultation.php to signin.php on the same host, and the captured page displays a sign-in form. The heading reads "Sign in to Kraken" above a dark card containing an email field with placeholder "hello@example.com", a Password field, a "Remember me" toggle, a "Forgot Password?" link, and a purple "Sign in" button. Below the button, the text "Don't have an account? Sign up" appears, along with links for 2-factor authentication issues and a Privacy Policy.

The stored VirusTotal domain result reports 11 detections out of 92 engines. CRDF reported "malicious"; VIPRE reported "malware".

QuellennachweiseVirusTotal 11 / 92 · OTX 2 Quellenangaben 8 Quellen

VirusTotal

11 / 92 Motorerkennungen

Analyse:
Bericht öffnen
VirusTotalOriginaldatensatz der QuelleBeobachtet: 15 Felder
Separate Zusammenfassung des Collectors

Hierbei handelt es sich um ein separat gespeichertes Ergebnis. Die darin enthaltenen Zahlen, Anbieter und Daten ersetzen nicht die oben genannte Beobachtung des Anbieters. Das Abrufdatum ist nicht mit dem Analysedatum identisch.

Quelle
VirusTotal
Ergebnisstatus
observed
Numerator
11
Denominator
92
Vendors
ChainPatrol, alphaMountain.ai, BitDefender, CRDF, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft, Kaspersky, Lionic, VIPRE
Beobachtet bei
2026-11-06 01:59:01
Zeitpunkt der Überprüfung
2026-11-06 19:22:20
Zeitpunkt der Abfrage
2026-11-06 18:22:20

Scamadviser

1/100

Vertrauensbewertung: je niedriger, desto schlechter

Bericht öffnen

Spamhaus DBL

Spam-Domain

URLScan

Seitenaufnahme

SHA-256 81c4938b…3e755a3

Bericht öffnen
URLScanOriginaldatensatz der QuelleBeobachtet: 23 Felder
Separater Überwachungsdatensatz · 2026-11-07 04:30 UTC

Separat gespeicherter Monitor-Snapshot; ersetzt weder den primären Berichtsdatensatz noch stellt er die aktuelle Verfügbarkeit dar.

UUID
01a1ab8f-9a8b-76e2-9715-0194ef7c181d
Bewertung
0
Schädlich
✗
Zeitpunkt des Ergebnisses
2026-11-07T04:30:12Z
Zeitpunkt der Datenanreicherung
2026-11-07T09:11:47Z
Zeitstempel der Quelle
Urlscan result at: 2026-11-07 05:30:12; Urlscan enriched at: 2026-11-07 10:11:47

PhishDestroy DOM

10 / 100 · Heuristik-Wert · 1 Markenbezug · 0 Klassifizierungen

Nur heuristische Bewertung des Inhalts; nicht die endgültige Bewertung

Bericht öffnen
Überprüfung des Seitencodes durch ein separates Überwachungstool · 10 / 100 · 2026-11-06 19:03 UTC

Diese veraltete Monitoranalyse ist unabhängig von der oben genannten primären PhishDestroy-Analyse. Ein heuristischer Wert ist keine gemessene Wahrscheinlichkeit.

Heuristischer Wert
10
Zeitpunkt der Analyse
2026-11-06T19:03:03Z
Zeitstempel der Quelle
2026-11-06 20:03:03
Technische Metadaten

PhishDestroy-Beschreibung

Metadaten zur Generierung von Erzählungen

Bericht öffnen
Titel, Beschreibung und Erstellungsdatumsangabe

Das Erstellungsdatum der Erzählung unterscheidet sich von den Beobachtungsdaten. Es handelt sich hierbei um die gespeicherten Veröffentlichungsfelder und nicht um eine zusätzliche, eigenständige Erfassung.

KI-Titel
krakenwalletseth.com: Recorded Sign-In Page with Kraken Branding
KI-Beschreibung
PhishDestroy records krakenwalletseth.com showing a sign-in page branded "Sign in to Kraken" with email and password fields and a Sign in button.
KI-Zusammenfassung
On 2026-11-06, krakenwalletseth.com redirected from consultation.php to signin.php on the same host, and the captured page displays a sign-in form. The heading reads "Sign in to Kraken" above a dark card containing an email field with placeholder "hello@example.com", a Password field, a "Remember me" toggle, a "Forgot Password?" link, and a purple "Sign in" button. Below the button, the text "Don't have an account? Sign up" appears, along with links for 2-factor authentication issues and a Privacy Policy. The stored VirusTotal domain result reports 11 detections out of 92 engines. CRDF reported "malicious"; VIPRE reported "malware".
KI-Modell, das den Text verfasst hat
threat-v6-mimo
Zeitpunkt, zu dem der KI-Text verfasst wurde
2026-11-06T18:58:42Z
Revision
80e93b0d32853a029c6ae00bd0112404349ba099861dfb7779e6eb2822d4c7fd
Modus
reviewed
Interpretation
Ausgewähltes öffentliches Paket; der Zeitpunkt der Texterstellung ist unabhängig von den Datumsangaben der Quellbeobachtungen.

Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.

Erfasste Quelldetails

Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.

Jedes gespeicherte Feld mit Quelle und Datum
Website-PrüfungenOriginaldatensatz der QuelleAbgerufen: 10 Felder

Ergebnisse der DNS-Sicherung

Geprüfte Resolver
12
Blockierende Resolver
0

Beobachtungen zum Webarchiv

Letzte Beobachtung
Erste Beobachtung
Erfasste Änderungen
0
Archivierte Tage
1
Durchschnittliche Seitengröße, Bytes
5060

HTTP-Antwort

Erreichbar
Ja
HTTP-Status
200
Anfragezeiten, ms
DNS
29370
TLS
164
Warten
338
Verbindung
61
Herunterladen
0
Antwortzeit, ms
29933

Standort

IP-Adresse
198.251.84.236
ASN
53667
Organisation
FranTech Solutions
Stadt
Luxembourg
Land
LU

TLS-Zertifikat

Aussteller
Let's Encrypt / YE2
Inhaber (Subject)
*.krakenwalletseth.com

DNS-Einträge

A
  • 198.251.84.236

IP-Abfrage

IP-Adresse
198.251.84.236
IP-Version
4

Weiterleitungen

Weiterleitungskette
  • https://krakenwalletseth.com

Technologie-Stack

Technologien
  • LiteSpeed
  • Smartsupp
  • HTTP/3

Seitenlinks

Adressen externer Links
  • https://www.kraken.com/features
  • https://kraken.com/
  • https://support.kraken.com/
Externe Links
3
Interne Links
7
Originalfelder der Quelle · JSON
Ergebnisse der DNS-Sicherung
Resolvers: 12; Blocked count: 0
Beobachtungen zum Webarchiv
Last: 2026-11-06T18:33:12Z; First: 2026-11-06T18:33:12Z; Changes: 0; Days archived: 1; Avg page bytes: 5060
Status
Up: ✓; Code: 200; Timings: DNS: 29370; TLS: 164; Wait: 338; Connect: 61; Download: 0; Response ms: 29933
Standort
IP: 198.251.84.236; ASN: 53667; Org: FranTech Solutions; City: Luxembourg; Country: LU
SSL
Issuer: Let's Encrypt / YE2; Subject: *.krakenwalletseth.com
DNS-Einträge
A: 198.251.84.236
Get IP
IP: 198.251.84.236; Family: 4
Weiterleitungen
Chain: https://krakenwalletseth.com
Tech-Stack
Technologies: LiteSpeed, Smartsupp, HTTP/3
Seitenlinks
External: https://www.kraken.com/features, https://kraken.com/, https://support.kraken.com/; External count: 3; Internal count: 7
Sicherheitssignale
SA Warnungen von Scamadviser 1/100
This website does not have many visitors We found many low rated websites on the same server This website has only been registered recently.
According to the SSL check the certificate is valid DNSFilter considers this website safe

Fragen zu krakenwalletseth.com

Ist krakenwalletseth.com seriös?

PhishDestroy stuft krakenwalletseth.com anhand der erfassten Beweise als Risiko der Stufe kritisch (Evidenz-Score 98/100) ein; die erste Erfassung erfolgte am 2026-11-06. Gespeichertes VirusTotal-Ergebnis: 11/92 Engines mit Meldung. Bösartig: 10. Verdächtig: 1. Analysezeit (wie gespeichert): 2026-11-06 01:59 UTC. Abgerufen (wie gespeichert): 2026-11-06 18:22 UTC. Auf externen Sperrlisten aufgeführt: MetaMask, SEAL. Die lokale Bewertung und ein Listeneintrag beweisen keinen Betrug. Prüfen Sie das Datum jeder Quelle und die genaue URL.

Ist es sicher, eine Wallet mit krakenwalletseth.com zu verbinden?

Aufgrund der oben genannten Risikosignale sollten Sie dort keine Wallet verbinden, keine Nachrichten signieren und keine Token-Berechtigungen approven. Eine bestätigte Blockchain-Transaktion kann nicht rückgängig gemacht werden.

Was soll ich tun, wenn ich krakenwalletseth.com genutzt habe?

  • Ein Passwort eingegeben — Ändern Sie es bei diesem Dienst und auf jeder anderen Website, auf der Sie dasselbe Passwort verwendet haben.
  • Zwei-Faktor-Authentifizierung aktivieren — sofern der Dienst dies anbietet; eine Authentifizierungs-App ist sicherer als SMS-Codes
  • Bezahlung oder Eingabe von Karten- oder Bankdaten — Wenden Sie sich über die auf Ihrer Karte angegebenen Kontaktdaten oder die offizielle Website an Ihre Bank oder Ihren Zahlungsdienstleister.
  • Ich habe eine Wallet verbunden, aber nichts signiert — Die Website in der Wallet trennen und ausstehende Anfragen ablehnen; eine Verbindung allein führt nicht zu einer Überweisung von Geldbeträgen.
  • Genehmigte Token-Ausgaben (approve / permit) — diese Genehmigung mit einem Token-Genehmigungs-Checker widerrufen
  • Eine Seed-Phrase oder einen privaten Schlüssel weitergegeben — Übertragen Sie die verbleibenden Guthaben in eine neue Wallet mit einer neuen Seed-Phrase; die kompromittierte Wallet ist nicht mehr sicher.
  • Eine Datei heruntergeladen — Öffnen Sie die Datei nicht und scannen Sie das Gerät mit einer Sicherheitssoftware.

Bewahren Sie die Adresse, die Daten, die Zahlungs- oder Transaktionsdetails sowie etwaige Nachrichten für eine Anzeige bei der Polizei oder einer anderen zuständigen Behörde auf. Eine Anzeige garantiert nicht, dass das Geld zurückerstattet wird. Schritt-für-Schritt-Anleitung: Notfall-Anleitung.

Weiterlesen

Treffer in der Sperrliste2 externe + PhishDestroy-Liste · MetaMask · PhishDestroy · SEAL 2
MetaMask Gelistet Quelle ansehen
PhishDestroy PhishDestroy-Liste Quelle ansehen
SEAL Gelistet Quelle ansehen

Zuletzt geprüft

Seitenaufnahmen (3)

Alle Erfassungslinks und Hashes (3)

Domaindetails

Domain
URLScan-Urteil Analyse abgeschlossen Bewertung 0 Beurteilung der Engine: bösartig · Bewertung 99 Bericht ↗
IP-Reputation Luxemburg198.251.84.236 9/100Missbrauchs-Score · Missbrauchsmeldungen bezüglich der IP-Adresse dieses Servers, nicht bezüglich der Domain; höher = schlechter Diese IP-Adresse weist einen niedrigen Missbrauchswert auf, doch die Domain selbst wird als Phishing-Domain erkannt. 11 Meldungen PhishingEmail SpamPort-ScanBrute-ForceSchlechter Web-Bot geprüft 2026-11-06 zuletzt gemeldet
OTX-Tags 2026-11all-domainsblocklistcryptodomainsdrainerfraudmonthlyphishdestroyphishingscam
Registrar TuringSign
Abuse-Kontaktabuse@cosmotown.com
ICANN-RegistrierungsstelleICANN Lookup (RDAP) →
RegistrierungErstellt 2026-11-04 (17d · Very New!) — Läuft ab 2027-11-04
HTTP-Status200
LLM-Bericht Klartext-Dossier strukturiert für KI-Agenten
Technische DetailsHerkunft und Zeitstempel
Erstmals entdeckt2026-11-06
DOM-Analyseanalysiert 2026-11-06Bewertung 10/1001 Markensignal
Eingereichte URLhttp://krakenwalletseth.com/
Favicon-Hash
Beobachteter Seitentitel
Kraken Guide —
Automatisierte Markenverweise
Kraken
TLS-Zertifikat
Ausgestellt von Let's Encrypt / YE2 · gespeicherte Gültigkeit endet in 72 Tagen

Netzwerk & Zertifikate

Gespeicherte technische Beweise

Netzwerk & DNS

IP-Adresse
Luxemburg198.251.84.236
Netzwerk-ASN
AS53667
AS-Name
PONYNET - FranTech Solutions, US
Organisation
FranTech Solutions
Beobachtungsort
LuxemburgLuxembourg, LU
Server-Header
LiteSpeed

Nameserver 2

  • da3.tela-host.com
  • da4.tela-host.com

Kontaktstelle des Registrars für Missbrauchsfälle VirusTotal WHOIS

E-Mail-Weiterleitung 1 MX record

  • mail.krakenwalletseth.compriority 10

Der Standort bezieht sich auf das IP-Netz.

TLS-Zertifikat

Aussteller
Let's Encrypt / YE2
Gültig ab
2026-11-04 14:44:33
Gültig bis
2027-02-02 14:44:32
Übereinstimmung des Hostnamens
Ja
Gültigkeit
Innerhalb des gespeicherten Gültigkeitszeitraums
Erfassungsquelle
PhishDestroy collector
Fingerabdruck des Zertifikats6e23f1d65eccfff6cc88fc512e50ff3116a21c01c39800361df508e9b4982b0c
Zertifikatsnamen · 2 SANs
  • *.krakenwalletseth.com
  • krakenwalletseth.com

Gespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.

Zuletzt eingestuftes Ergebnis 2026-11-22 11:29 UTC

Bei der letzten Prüfung war die Seite erreichbar, aber hinter einer Zugangsprüfung.

Technische Details
Primärer Endpunkt Erreichbar, aber geschützt reason: Captcha 85% confidence
Quellenangabe mechanism: Challenge source: Current Http Probe
Evidenzebenen Availability: Reachable but protected DNS: Resolved
Aktuelle HTTP-Beobachtung Erreichbar, aber geschützt Captcha Challenge 85% 2026-11-22 11:29 UTC
RDAP-Registrierung
Beobachteter Zeitablauf last reachable: 2026-11-22 11:29 UTC last content: 2026-11-17 23:21 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Abgleich mit Bedrohungsdaten · source references
ScamAdviser Öffentliche Suche
Eine öffentliche ScamAdviser Es ist eine Suchfunktion verfügbar. Überprüfen Sie die aktuelle Bewertung und die Warnungen direkt an der Quelle; das Vorhandensein einer Suchseite ist an sich noch kein Hinweis auf böswillige Absichten.
Auf ScamAdviser anzeigen
Direkt von der Website abgerufen durch PhishDestroy · bis zu 24 Stunden zwischengespeichert
Technologien · 3 identified
Vollständige Datensätze öffnen

VirusTotal-Analyse

11 / 92 Sicherheitsanbieter haben diese Domain markiert
Auf VT ansehen
Zuletzt analysiert
CRDF
VIPRE
G-Data
Lionic
Fortinet
Kaspersky
Gridinsoft
BitDefender
ChainPatrol
alphaMountain.ai
Forcepoint ThreatSeeker

Archivierte Beweise

Wayback Machine-Snapshot
Archiv ansehen

Gespeicherte Momentaufnahmen 1

Details zur Anmeldung und Beobachtung3

Verfügbarkeitsbeobachtungen

Letzte Beobachtung der Erreichbarkeit
Letzte Inhaltsbeobachtung
Grundlage für die Schätzung
Derzeit erreichbar

Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.

Alle gespeicherten Daten112
Vollständige Datensätze öffnen

Erfasste Netzwerkanfragen

Netzwerkanfragen: 17 SHA-256-Hashwerte: 17 URLScan-Scan:

Netzwerkanfragen, die der URLScan-Browser beim Laden der Seite aufgezeichnet hat. URLScan liefert nicht für jede Anfrage einen Hash. PhishDestroy hat diese Liste am 2026-11-06 18:23 UTC abgerufen.

Öffnen Sie diesen Scan in URLScan 01a1ab8f-9a8b-76e2-9715-0194ef7c181d ↗

Auf Cloaking prüfen

Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.

Die Seitentitel unterscheiden sich

Unser Scanner konnte diese Überprüfung nicht abschließen.

Browser
Kraken Guide —
Raupenfahrzeug
Bot Verification
krakenwalletseth.com
Gespeicherter Beobachtungsverlauf15
Vollständige Datensätze öffnen
Alle gespeicherten Verfügbarkeitsbeobachtungen64
Vollständige Datensätze öffnen

Pipeline zur Bedrohungsreaktion

  1. Entdeckung · erfasst
  2. Analyse · erfasst
  3. Überwachung · in Bearbeitung

Erfasste Ereignisse: 13. Diese Einträge beschreiben gesammelte Beweise, ausgehende Benachrichtigungen und die Veröffentlichung; sie bestätigen weder eine vollständige Untersuchung noch eine Sperrung.

Vorbeugende Erkennung und AufnahmeBedrohung aufgenommen erfasst
  • Bedrohung aufgenommen
    krakenwalletseth.com erkannt und zur vollständigen Analyse in die Warteschlange gestellt
Überprüfung der BedrohungsinformationenSpamhaus DBL · URLScan.io-Aufnahme · URLScan-Befund · Cloudflare Radar-Bericht · Webarchiv · VirusTotal · Erkennung in einer Sperrliste · OTX-Community-Verweise · Automatische Markenkennung: Kraken · Gesammelte forensische Beweise · Technische Analyse aufgezeichnet erfasst
Veröffentlichung & VerfügbarkeitIn DestroyList veröffentlicht · Die Überwachung wird fortgesetzt laufend
  • In DestroyList veröffentlicht
    Aufgeführt im öffentlichen Repository „PhishDestroy/DestroyList“
  • Die Überwachung wird fortgesetzt
    Die Domain ist weiterhin erreichbar oder der Zugriff darauf ist eingeschränkt; zukünftige Überprüfungen können diese Beobachtung aktualisieren.
    laufend

Erfasste Aktivitäten

5 Einträge

Lebenszyklus

  1. Domain registriert
  2. VirusTotal-Analyse mit Erkennungen+36 Std. 32 Min.
  3. Zu PhishDestroy hinzugefügt+16 Std. 13 Min.
  1. AlienVault OTX

    2 Verweise aus der Community

    +24 Min.
  2. Wayback Machine

    Seite archiviert

    +20 Min.
  3. Zu PhishDestroy hinzugefügt

    krakenwalletseth.com

    +16 Std. 13 Min.
  4. VirusTotal

    11/92 Motorerkennungen

    +1 Std. 8 Min.
  5. URLScan

    Schädlich · Engine-Urteil · Bewertung 99

So untersuchen und melden wir

Öffentliche Scans, Beweismaterial und Kanäle zur Meldung von Missbrauch

Wir scannen verdächtige URLs, prüfen öffentliche Ergebnisse und leiten Beweismaterial über die entsprechenden Kanäle zur Meldung von Missbrauch weiter. Die oben aufgeführten, mit Datum versehenen Ereignisse zeigen, was für diese Domain erfasst wurde. Im folgenden Abschnitt wird der gesamte Arbeitsablauf erläutert.

01Öffentliche Scans und Beweissicherung10 Quellen und Tool-Gruppen
urlscan.io Screenshot · DOM · HTTP

Erfassen Sie die gerenderte Seite, die Anfragen und die sichtbare Infrastruktur.

VirusTotal Bewertungen mehrerer Engines

Vergleichen Sie die verfügbaren Ergebnisse der Suchmaschinen und behalten Sie den Zeitstempel der Analyse bei.

Cloudflare Radar DNS · Zertifikate · Kategorien

Einen öffentlichen Scan sowie die zugehörigen Netzwerk- und Klassifizierungsdaten einsehen.

AlienVault OTX Aktuelle Informationen zur Bedrohungslage

Suchen Sie nach Hinweisen auf Indikatoren und entsprechenden Informationen aus der Community.

Wayback Machine Historische Belege

Vergleichen Sie archivierte Screenshots und bewahren Sie den historischen Kontext auf.

abuse.ch ThreatFox IOC-Korrelation

Suchen Sie nach übereinstimmenden Indikatoren und zugehörigen Bedrohungsdatensätzen.

crt.sh Zertifikatstransparenz

Zertifikatsdatensätze und zugehörige Hostnamen prüfen.

DNS-Sicherheitsfilter Quad9 · AdGuard · CleanBrowsing

Vergleichen Sie die Antworten der Sicherheits-Resolver und protokollieren Sie festgestellte Blockierungen.

Web-Check Oberflächenprüfung

Überprüfung der öffentlichen DNS-, TLS-, HTTP- und Technologie-Oberfläche.

02Missbrauchsmeldungen & FolgemaßnahmenRegistrare, Hosting-Anbieter und Sicherheitskanäle
  1. Identifizieren Sie den verantwortlichen Anbieter. Abgleich von Registrierungs- und Hosting-Einträgen mit dem zuständigen Missbrauchskontakt.
  2. Ein Beweismaterialpaket zusammenstellen. Enthalten soll die URL, öffentliche Scan-Referenzen, Screenshots und die aufgezeichneten Beobachtungen.
  3. Bericht senden. Bewahren Sie die Datensätze zu ausgehenden Berichten und die Empfängerinformationen auf, sofern diese verfügbar sind.
  4. Nochmals überprüfen und Aktualisierungen veröffentlichen. Verfolgen Sie spätere Scanner-Beurteilungen, Antworten der Anbieter und die Verfügbarkeit der Website.

Die für das Scannen, die Reputationsprüfungen und die Meldungen verwendeten Sicherheitsdienste sind unten aufgeführt. Die Auflistung eines Dienstes ist kein Beweis dafür, dass dieser die betreffende Domain erhalten, akzeptiert oder Maßnahmen ergriffen hat. Erfasste Meldungen erscheinen im oben angezeigten Benachrichtigungsverlauf.

Alle gespeicherten Datensätze nach Quelle

Durchsuchen Sie den vollständigen Verlauf dieser Domain nach Quelle. Der Download enthält jeden Datensatz der ausgewählten Quelle. Die Datumsangaben behalten ihre ursprünglichen Feldbezeichnungen bei.

Alle Datensätze als JSON herunterladen

Ähnliche Domains

114 gespeicherte ähnliche Domains

Namen, die die Marke imitieren und von dnstwist gefunden wurden. Ein ähnlicher Name allein ist kein Beweis dafür, dass es sich um denselben Betreiber handelt.

12 von 114 angezeigt

88 weitere anzeigen
kkraken.com Wiederholtes Zeichen Variante von kraken.com A 188.114.96.3NS coby.ns.cloudflare.com kr2aken.com Eingefügtes Zeichen Variante von kraken.com A 104.21.7.29NS alexia.ns.cloudflare.com kraaken.com Wiederholtes Zeichen Variante von kraken.com A 13.248.169.48NS ns1.afternic.com kraekn.com Vertauschte Zeichen Variante von kraken.com A 188.114.96.3NS coby.ns.cloudflare.com kraen.com Fehlendes Zeichen Variante von kraken.com A 188.114.96.3NS coby.ns.cloudflare.com kraiken.com Eingefügtes Zeichen Variante von kraken.com A 216.239.32.21MX alt1.aspmx.l.google.comNS ns1.namecity.com krak3n.com Ersetztes Zeichen Variante von kraken.com A 192.200.160.9MX krak3n-com.mx1.arsmtp.comNS ns1.bigcommerce.com krake.com Fehlendes Zeichen Variante von kraken.com A 88.198.153.1MX mail.krake.deNS ns1.krake.com krakeb.com Ersetztes Zeichen Variante von kraken.com A 185.53.179.137NS ns1-coming-soon.sav.com krakeen.com Wiederholtes Zeichen Variante von kraken.com A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com krakeh.com Ersetztes Zeichen Variante von kraken.com A !ServFailNS !ServFail krakencom.com Variante Variante von kraken.com A 188.114.96.3NS thaddeus.ns.cloudflare.com krakewn.com Eingefügtes Zeichen Variante von kraken.com A 34.111.46.214 krakien.com Eingefügtes Zeichen Variante von kraken.com A 64.190.63.222MX localhostNS ns1.sedoparking.com krakin.com Vokalvertauschung Variante von kraken.com A 13.248.169.48NS ns1.afternic.com krakjen.com Eingefügtes Zeichen Variante von kraken.com A 13.248.169.48NS ns3.afternic.com krakken.com Wiederholtes Zeichen Variante von kraken.com A 13.248.169.48NS ns1.afternic.com krakn.com Fehlendes Zeichen Variante von kraken.com A 13.248.169.48NS ns1.dan.com krakne.com Vertauschte Zeichen Variante von kraken.com A !ServFailNS !ServFail krakon.com Vokalvertauschung Variante von kraken.com A 13.248.213.45MX alt1.aspmx.l.google.comNS ns63.domaincontrol.com krakren.com Eingefügtes Zeichen Variante von kraken.com A 188.114.96.3NS patryk.ns.cloudflare.com krakrn.com Ersetztes Zeichen Variante von kraken.com A 139.162.174.209 krakwen.com Eingefügtes Zeichen Variante von kraken.com A 15.197.225.128NS ns27.domaincontrol.com krakwn.com Ersetztes Zeichen Variante von kraken.com A 207.246.78.75MX park-mx.above.comNS ns1.dnsowl.com kralen.com Ersetztes Zeichen Variante von kraken.com A 94.237.111.230MX alt1.aspmx.l.google.comNS intention.ns01.nl kramen.com Ersetztes Zeichen Variante von kraken.com A 13.248.169.48NS ns1.afternic.com kreaken.com Eingefügtes Zeichen Variante von kraken.com A 2.57.91.91MX mx1.hostinger.esNS ns1.dns-parking.com krkaen.com Vertauschte Zeichen Variante von kraken.com A 188.114.96.3NS coby.ns.cloudflare.com krken.com Fehlendes Zeichen Variante von kraken.com A 13.248.169.48NS ns3.afternic.com kroken.com Vokalvertauschung Variante von kraken.com A 188.114.96.3NS thaddeus.ns.cloudflare.com krraken.com Wiederholtes Zeichen Variante von kraken.com A 103.224.212.200MX park-mx.above.comNS ns1.abovedomains.com krsken.com Ersetztes Zeichen Variante von kraken.com A 185.53.179.137NS ns1-coming-soon.sav.com kruken.com Vokalvertauschung Variante von kraken.com A 103.168.172.37MX in1-smtp.messagingengine.comNS ns1.messagingengine.com kryken.com Ersetztes Zeichen Variante von kraken.com A 15.197.148.33MX mailstore1.secureserver.netNS ns11.domaincontrol.com ktaken.com Ersetztes Zeichen Variante von kraken.com A 207.246.78.75MX park-mx.above.comNS ns1.dnsowl.com lkraken.com Eingefügtes Zeichen Variante von kraken.com A 13.223.25.84NS nsg1.namebrightdns.com lraken.com Ersetztes Zeichen Variante von kraken.com A 13.248.169.48NS ns1.afternic.com mkraken.com Eingefügtes Zeichen Variante von kraken.com A 64.190.63.222MX localhostNS ns1.sedoparking.com mraken.com Ersetztes Zeichen Variante von kraken.com A 13.248.213.45NS ns11.domaincontrol.com okraken.com Eingefügtes Zeichen Variante von kraken.com A 13.223.25.84NS nsg1.namebrightdns.com raken.com Fehlendes Zeichen Variante von kraken.com A 193.138.212.46MX mail.raken.comNS ns1.bboxbbs.ch rkaken.com Vertauschte Zeichen Variante von kraken.com A 157.7.107.94MX mx01.lolipop.jpNS uns01.lolipop.jp craken.com Bit-Flip Variante von kraken.com A 139.162.174.209 jraken.com Bit-Flip Variante von kraken.com A 13.248.169.48NS ns3.afternic.com k-raken.com Bindestrich hinzugefügt Variante von kraken.com A 15.197.148.33NS ns25.domaincontrol.com k2aken.com Bit-Flip Variante von kraken.com A 188.114.96.3NS thaddeus.ns.cloudflare.com kbaken.com Bit-Flip Variante von kraken.com A 104.21.54.95NS thaddeus.ns.cloudflare.com kpaken.com Bit-Flip Variante von kraken.com A 104.21.55.13NS thaddeus.ns.cloudflare.com kra-ken.com Bindestrich hinzugefügt Variante von kraken.com A !ServFailNS !ServFail kracen.com Bit-Flip Variante von kraken.com A 13.223.25.84NS nsg1.namebrightdns.com krajen.com Bit-Flip Variante von kraken.com A 13.248.169.48NS ns3.afternic.com krak-en.com Bindestrich hinzugefügt Variante von kraken.com A 194.58.112.174NS ns1.reg.ru krakan.com Bit-Flip Variante von kraken.com A 198.54.115.227MX mx1-hosting.jellyfish.systemsNS dns1.namecheaphosting.com krakel.com Bit-Flip Variante von kraken.com A 107.191.36.2MX krakel-com.mail.protection.outlook.comNS ns53.domaincontrol.com kraken1.com Hinzugefügtes Zeichen Variante von kraken.com A 13.223.25.84NS nsg1.namebrightdns.com kraken2.com Hinzugefügtes Zeichen Variante von kraken.com A 13.248.169.48NS ns3.afternic.com kraken3.com Hinzugefügtes Zeichen Variante von kraken.com A 44.232.173.249NS launch1.spaceship.net kraken4.com Hinzugefügtes Zeichen Variante von kraken.com A 13.248.169.48NS ns3.afternic.com kraken5.com Hinzugefügtes Zeichen Variante von kraken.com A 13.248.169.48NS ns3.afternic.com kraken6.com Hinzugefügtes Zeichen Variante von kraken.com A 208.91.197.46MX ~NS sk.s5.ans1.ns148.ztomy.com kraken7.com Hinzugefügtes Zeichen Variante von kraken.com A 15.197.148.33NS ns73.domaincontrol.com kraken8.com Hinzugefügtes Zeichen Variante von kraken.com A 13.248.213.45MX mx0.123-reg.co.ukNS ns15.domaincontrol.com kraken9.com Hinzugefügtes Zeichen Variante von kraken.com A 13.248.169.48NS ns3.afternic.com krakena.com Hinzugefügtes Zeichen Variante von kraken.com A 13.223.25.84NS nsg1.namebrightdns.com krakenc.com Hinzugefügtes Zeichen Variante von kraken.com A 188.116.23.110NS ns59.domaincontrol.com krakene.com Hinzugefügtes Zeichen Variante von kraken.com A 13.223.25.84NS nsg1.namebrightdns.com krakenf.com Hinzugefügtes Zeichen Variante von kraken.com A 172.65.190.172NS expire1.gname-dns.com krakeng.com Hinzugefügtes Zeichen Variante von kraken.com A 104.21.0.130NS felicity.ns.cloudflare.com krakenh.com Hinzugefügtes Zeichen Variante von kraken.com A 172.65.190.172NS expire1.gname-dns.com krakeni.com Hinzugefügtes Zeichen Variante von kraken.com A 13.223.25.84NS nsg1.namebrightdns.com krakenk.com Hinzugefügtes Zeichen Variante von kraken.com NS a.share-dns.com krakenl.com Hinzugefügtes Zeichen Variante von kraken.com A !ServFailNS !ServFail krakenn.com Hinzugefügtes Zeichen Variante von kraken.com A !ServFailNS !ServFail krakeno.com Hinzugefügtes Zeichen Variante von kraken.com A 13.223.25.84NS nsg1.namebrightdns.com krakenr.com Hinzugefügtes Zeichen Variante von kraken.com A 104.21.10.108NS julissa.ns.cloudflare.com krakens.com Hinzugefügtes Zeichen Variante von kraken.com A 15.197.225.128MX mailstore1.secureserver.netNS ns03.domaincontrol.com krakent.com Hinzugefügtes Zeichen Variante von kraken.com A 188.114.96.3MX sbg3.cpanel.speed-cloud.frNS elma.ns.cloudflare.com krakenv.com Hinzugefügtes Zeichen Variante von kraken.com A 188.114.96.3NS julissa.ns.cloudflare.com krakenx.com Hinzugefügtes Zeichen Variante von kraken.com A 188.114.96.3NS thaddeus.ns.cloudflare.com krakeny.com Hinzugefügtes Zeichen Variante von kraken.com A 3.5.120.15NS ns-1191.awsdns-20.org krakenz.com Hinzugefügtes Zeichen Variante von kraken.com A 93.89.226.17NS eu.dnsenable.com kraker.com Ähnliche Buchstaben Variante von kraken.com A 74.208.43.16NS ns-cloud-c1.googledomains.com krakgn.com Bit-Flip Variante von kraken.com A 188.114.96.3NS thaddeus.ns.cloudflare.com krakmn.com Bit-Flip Variante von kraken.com A 104.21.43.60NS thaddeus.ns.cloudflare.com krakun.com Bit-Flip Variante von kraken.com A 34.42.100.71NS ns-cloud-d1.googledomains.com kreken.com Bit-Flip Variante von kraken.com A 104.21.53.252NS thaddeus.ns.cloudflare.com kriken.com Bit-Flip Variante von kraken.com MX kriken-com.mail.protection.outlook.comNS pete.ns.cloudflare.com kvaken.com Bit-Flip Variante von kraken.com A 188.114.96.3NS thaddeus.ns.cloudflare.com

100 von 114 angezeigt

Nachweise und externe Berichte

Waren Sie von dieser Website betroffen?

Sie sind nicht allein, und Sie müssen sich für nichts schämen. Betrüger sind raffinierte Kriminelle, die Vertrauen ausnutzen. Ihre Meldung ist die stärkste Waffe gegen Betrug: Sie kann andere davor bewahren, Opfer zu werden, und den Behörden helfen, einzuschreiten. Sichern Sie zunächst Ihre Konten und Ihr Guthaben, bevor Sie den Vorfall melden. Wenn Zugangsdaten kompromittiert wurden, melden Sie dies sofort. Lassen Sie sich nicht auf Betrüger ein, die versprechen, Ihr Geld zurückzuholen.

Handeln Sie entsprechend dem, was tatsächlich passiert ist. Haben Sie ein Passwort eingegeben? Ändern Sie es – und überall dort, wo Sie es erneut verwendet haben. Haben Sie eine Zahlung getätigt oder Kartendaten angegeben? Wenden Sie sich an Ihre Bank oder Ihren Zahlungsdienstleister. Haben Sie eine Datei heruntergeladen? Scannen Sie das Gerät. Melden Sie anschließend den Vorfall.

Wo Sie Anzeige erstatten

Der Entwurf bleibt ausschließlich bei Ihnen.

Sichern Sie zunächst Ihr Geld: Rufen Sie Ihre Bank an oder widerrufen Sie die Berechtigungen für Ihre Wallet. Sofortmaßnahmen →

Mehr: internationale und Krypto-Kanäle

Offizielle Meldewege

Weitere offizielle Meldewege
SEAL 911 Weltweit

Sofortige Hilfe von Sicherheitsforschern, wenn gerade eine Krypto-Wallet leergeräumt wird.

FTC ReportFraud Vereinigte Staaten

Melden Sie Betrug und Betrugsversuche bei der US-amerikanischen Federal Trade Commission. Die Meldungen werden in eine Datenbank aufgenommen, die von den Strafverfolgungsbehörden genutzt wird.

IdentityTheft.gov Vereinigte Staaten

Offizielle Meldestelle für Identitätsdiebstahl mit einem schrittweisen Plan zur Wiederherstellung.

CISA Vereinigte Staaten

Melden Sie Cybervorfälle und Phishing an die US-Behörde für Cybersicherheit und Infrastruktursicherheit (Cybersecurity and Infrastructure Security Agency).

NCSC Vereinigtes Königreich

Leiten Sie Betrugs-E-Mails und -SMS an das Nationale Zentrum für Cybersicherheit weiter, das die gefundenen bösartigen Websites sperrt.

E-Mailreport@phishing.gov.uk SMS7726
CSIRTs Network Europäische Union

Verzeichnis der nationalen Incident-Response-Teams (CSIRTs) in der EU. Finden Sie das Team für Ihr Land.

FIRST Weltweit

Weltweites Verzeichnis von Incident-Response-Teams, durchsuchbar nach Land und Branche.

cybercrime.gov.in Indien

Nationales Portal zur Meldung von Cyberkriminalität. Bei Finanzbetrug rufen Sie bitte außerdem umgehend die Hotline unter 1930 an.

Hotline1930
ReportCyber Australien

Melden Sie Cyberkriminalität beim Australian Cyber Security Centre und bei der Polizei.

Scamwatch Australien

Melden Sie Betrugsfälle beim National Anti-Scam Centre, das von der ACCC betrieben wird.

Nach einem Phishing-Vorfall

Empfehlungen und Ratschläge für Betroffene

Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.

Was soll ich sofort tun?

Dringend

Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.

  • Eine Seed-Phrase oder einen privaten Schlüssel weitergegeben — Übertragen Sie die verbleibenden Guthaben in eine neue Wallet mit einer neuen Seed-Phrase; die kompromittierte Wallet ist nicht mehr sicher.
  • Ich habe eine Wallet verbunden, aber nichts signiert — Die Website in der Wallet trennen und ausstehende Anfragen ablehnen; eine Verbindung allein führt nicht zu einer Überweisung von Geldbeträgen.
  • Genehmigte Token-Ausgaben (approve / permit) — diese Genehmigung mit einem Token-Genehmigungs-Checker widerrufen (revoke.cash)
  • Kryptowährung gesendet — Speichern Sie den Transaktions-Hash, Ihre Adresse und die Empfängeradresse; Blockchain-Transaktionen können nicht rückgängig gemacht werden.
  • Ein Passwort eingegeben — Ändern Sie es bei diesem Dienst und auf jeder anderen Website, auf der Sie dasselbe Passwort verwendet haben.
  • Zwei-Faktor-Authentifizierung aktivieren — sofern der Dienst dies anbietet; eine Authentifizierungs-App ist sicherer als SMS-Codes
  • Bezahlung oder Eingabe von Karten- oder Bankdaten — Wenden Sie sich über die auf Ihrer Karte angegebenen Kontaktdaten oder die offizielle Website an Ihre Bank oder Ihren Zahlungsdienstleister.
  • Eine Datei heruntergeladen — Öffnen Sie die Datei nicht und scannen Sie das Gerät mit einer Sicherheitssoftware.

Welche Informationen sollte ich für meine Meldung sammeln?

FBI-Richtlinien

Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3-Leitfaden zu Beweismitteln ↗

  • Zahlungsbelege — Falls Sie bezahlt haben, bewahren Sie den Beleg auf und notieren Sie sich den Betrag, das Datum sowie die Angaben zum Zahlungsanbieter und zum Empfänger.
  • Genaue Daten und Uhrzeiten — jeder Transaktion und des ersten Kontakts mit dem Betrüger
  • Screenshots — betrügerische Websites, Chat-Nachrichten, E-Mails, Wallet-Transaktionen, soziale Medien
  • Alle URLs und Domains die der Betrüger verwendet (einschließlich krakenwalletseth.com)
  • Kommunikation — E-Mails, SMS, Telefonnummern, Benutzernamen, die der Betrüger verwendet hat

Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.

Wo soll ich den Betrugsfall melden?

  • FBI IC3 — Internet Crime Complaint Center (Meldestelle der US-Bundesbehörden)
  • Europol — Meldungen zu Cyberkriminalität in Europa (EU)
  • Ihre Bank oder Ihr Zahlungsdienstleister — Wenden Sie sich umgehend über die offiziellen Kontaktdaten an das Betrugsbekämpfungsteam, falls Geld oder Kartendaten offengelegt wurden.
  • Ortspolizei — sorgt für eine offizielle Dokumentation, auch wenn sie nicht sofort handeln können

Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.

Wie funktionieren Phishing-Betrugsversuche in der Regel?

  • Gefälschte Websites — pixelgenaue Kopien legitimer Websites mit leicht abgeänderten Domains
  • Pig Butchering — über Wochen hinweg über Telegram, WhatsApp und Dating-Apps aufgebautes Vertrauen, dann wurde Geld gestohlen
  • Betrugsmaschen im Zusammenhang mit der Rückforderung von Geldern — Betrüger geben sich als Rückholungsdienste aus und verlangen Vorabgebühren. Geben Sie niemals eine Seed-Phrase weiter und zahlen Sie nicht, bevor Sie den Anbieter unabhängig überprüft haben
  • Durch KI gestützte Betrugsmaschen — Deepfakes, automatisiertes Phishing und KI-generierte Websites, die es erschweren, Betrugsversuche zu erkennen

Wie kann ich mich in Zukunft schützen?

  • Offizielle Websites als Lesezeichen speichern — Klicken Sie niemals auf Links in E-Mails, Direktnachrichten oder Anzeigen
  • Domains überprüfen — nachsehen, ob PhishDestroy Bevor Sie Kontakt aufnehmen: Überprüfen Sie HTTPS, die Rechtschreibung und das Alter der Domain.
  • „Zu schön, um wahr zu sein“ = Betrug — garantierte Renditen, Prominente als Werbeträger, dringende Fristen

Weitere Hinweise: NIST · Maßnahmen gegen PhishingFBI IC3 · Meldungen & BeweismittelFTC · Rückerstattungsbetrug

Bleiben Sie auf dem Laufenden, bleiben Sie sicher

Beobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt

Vorsicht vor Betrügern, die mit der Rückforderung von Geldern locken! Kriminelle nehmen unter Umständen erneut Kontakt zu Opfern auf und geben dabei vor, Ermittler, Anwälte oder Beitreibungsbeamte zu sein. Zahlen Sie keine Vorabgebühren und geben Sie keine Anmeldeinformationen weiter. Erfahren Sie mehr über Rückforderungsbetrug →
Über diesen BerichtQuellen, Beobachtungsdaten und Korrekturen

Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.

Die AI-gestützte Analyse wurde erstellt am . Darin werden die damals verfügbaren Erkenntnisse beschrieben; spätere Überprüfungen der Quellen können zu Änderungen führen.

Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.

Diesen Bericht einbettenEin kompaktes Widget mit Link zu den Beweisen
HTML · IFRAME

Diesen Bericht einbetten

Teilen Sie diese Bedrohungsinformationen auf Ihrer Website oder in Ihrem Blog

embed.html
<iframe
  src="https://phishdestroy.io/de/embed/domain/krakenwalletseth.com"
  title="PhishDestroy threat report for krakenwalletseth.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>