Cloudflare Radar

Scanbericht
Bericht öffnen
PhishDestroy speichert einen Eintrag zu gta6emu.online. Quellen haben eigene Beobachtungsdaten; fehlende Prüfungen belegen keine Sicherheit.
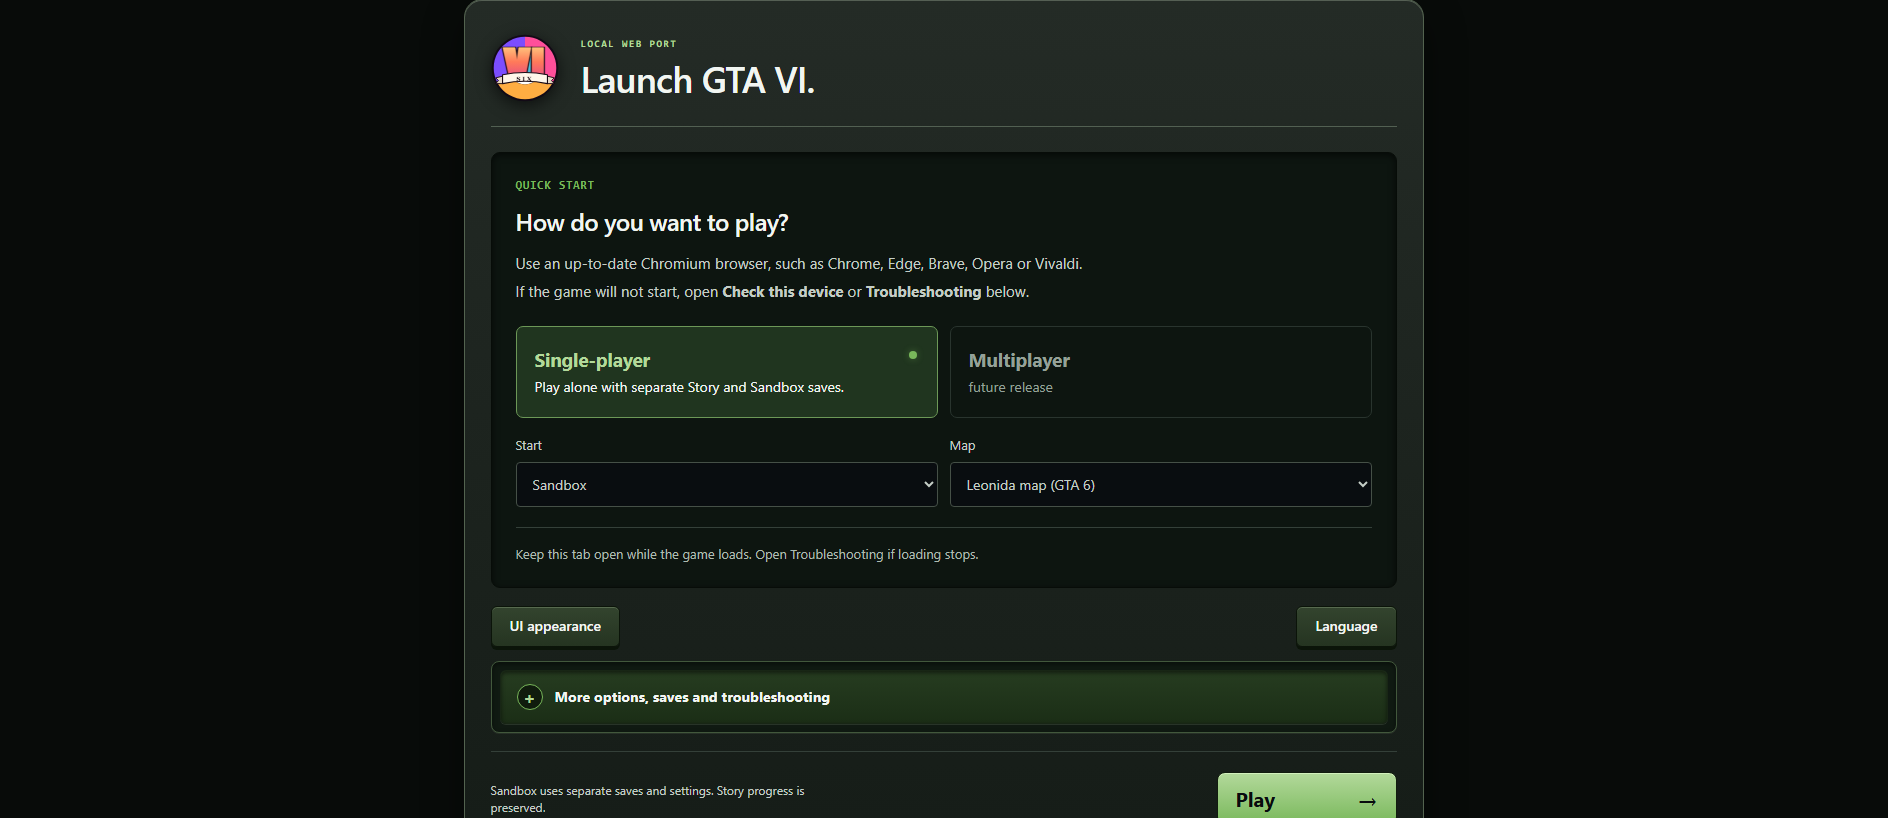
Seitentitel: “GTA VI — Local Launcher”
Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
 Namecheap
Risikowert: Je höher, desto schlechter · So funktioniert dieser Wert
Wählen Sie aus, was passiert ist, und haken Sie die entsprechenden Schritte nach und nach ab. Die Markierungen werden nur in diesem Browser gespeichert.
Die Expertenansicht enthält alle Abschnitte: DNS, TLS, Netzwerkanfragen, Hashes und das Roh-JSON.
PhishDestroy speichert einen Eintrag zu gta6emu.online. Quellen haben eigene Beobachtungsdaten; fehlende Prüfungen belegen keine Sicherheit.
Die nachstehende Zusammenfassung der Beweislage stützt sich auf die gespeicherten Beobachtungen. Jede Quelle behält ihr eigenes Erfassungsdatum bei.
NamecheapZusammenfassung der erfassten Quellen
PhishDestroy first observed gta6emu.online on Nov 22, 2026. The captured page title is “GTA VI — Local Launcher”. Current evidence score: 25/100 (medium).
VirusTotal recorded 0 detections among 92 engines on Nov 21, 2026 at 01:32 UTC.
The collector marked the hostname reachable on Nov 22, 2026 at 12:01 UTC, but did not retain the HTTP response code. Registration records for the domain list NAMECHEAP INC as the registrar and Nov 18, 2026 as the creation date. Registration preceded first observation by 3 days. At collection time, the hostname resolved to 99.83.231.61. The IP and ASN identify shared Netlify edge infrastructure; the origin server is not established by this address. The evidence archive retains 3 visual captures from PhishDestroy, URLScan, and Cloudflare Radar. TLS metadata lists Let's Encrypt / YE2 as the certificate issuer with validity through Feb 17, 2027.
The classification is based on stored page-analysis fields.
Scanbericht
Bericht öffnenSeitenaufnahme
SHA-256 6ce1e7da…aa1c8a2
Separat gespeicherter Monitor-Snapshot; ersetzt weder den primären Berichtsdatensatz noch stellt er die aktuelle Verfügbarkeit dar.
Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.
Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.
| E-Mail-Konfiguration | MX: eforward4.registrar-servers.com, eforward5.registrar-servers.com, eforward1.registrar-servers.com, eforward2.registrar-servers.com, eforward3.registrar-servers.com; Spf: v=spf1 include:spf.efwd.registrar-servers.com ~all; Spf lookups: 1 |
|---|---|
| Ergebnisse der DNS-Sicherung | Resolvers: 12; Blocked count: 0 |
| Beobachtungen zum Webarchiv | Last: 2026-11-21T18:44:20Z; First: 2026-11-21T18:44:20Z; Changes: 0; Days archived: 1; Avg page bytes: 14616 |
| Seitentitel und Metadaten | Title: GTA VI — Local Launcher |
| Tracker | Requests: 2 |
| Formulare und gemischte Inhalte | Third party scripts: 0 |
| TLS-Verbindung | Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Carbon | Bytes: 49746; Co2 grams: 0.0018; Cleaner than: 37 |
| DNS server | NS: (IP: 162.159.44.85; Host: jakub.ns.cloudflare.com), (IP: 173.245.58.222; Host: sima.ns.cloudflare.com); Zone: gta6emu.online |
| Quality | Cls: 0.003; Seo: 90; Si s: 0.79; Fcp s: 0.79; Lcp s: 0.79; Tbt ms: 0; Performance: 100; Accessibility: 100; Best practices: 96 |
| Standort | IP: 75.2.60.5; ASN: 16509; Org: Amazon.com, Inc.; City: Seattle; Country: US |
| DNS-Einträge | A: 75.2.60.5, 99.83.231.61; MX: Exchange: eforward2.registrar-servers.com; Priority: 10, Exchange: eforward3.registrar-servers.com; Priority: 10, Exchange: eforward4.registrar-servers.com; Priority: 15, Exchange: eforward5.registrar-servers.com; Priority: 20, Exchange: eforward1.registrar-servers.com; Priority: 10; NS: sima.ns.cloudflare.com, jakub.ns.cloudflare.com; Soa: Nsname: jakub.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2420600473; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Txt: v=spf1 include:spf.efwd.registrar-servers.com ~all |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Header: max-age=31536000; Message: HSTS header does not include all subdomains. |
| HTTP-Sicherheitsrichtlinien | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: max-age=31536000; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Get IP | IP: 75.2.60.5; Family: 4 |
| Weiterleitungen | Chain: https://gta6emu.online |
| Txt records | Records: v=spf1 include:spf.efwd.registrar-servers.com ~all |
| Subdomains | Count: 2; Subdomains: cdn.gta6emu.online, www.gta6emu.online |
| Registrierungseintrag | Registrar: NameCheap, Inc.; Registrar iana ID: 1068; Registrar URL: https://www.namecheap.com/; Created: 2026-11-18T12:23:34Z; Updated: 2026-11-19T18:31:16Z; Expires: 2027-11-18T12:23:34Z; Status: clientTransferProhibited https://icann.org/epp, addPeriod https://icann.org/epp; Nameservers: jakub.ns.cloudflare.com, sima.ns.cloudflare.com; Dnssec: unsigned |
| HTTP-Header | Headers: Server: Netlify; Content type: text/html; charset=UTF-8; Strict transport security: max-age=31536000 |
06e4ae731b798905022ce25eed627ca5f3cc5aabec6d9830bfb5f5176410ab25 · 42640 bytes 769da95a38fa895b9f11b41e518b0efd51133cfa2f2de7474e9223e448c0da9a · 111909 bytes (SE) Für diese gTLD ist der oben genannte Registrar im Rahmen einer ICANN-Akkreditierungsvereinbarung tätig. Die folgenden Links führen zur offiziellen Gebührenübersicht und zu den aktuellen Compliance-Leitlinien zu DNS-Missbrauch.
RAA §3.18 legt Anforderungen an die Kontaktstelle für Missbrauchsfälle und deren Bearbeitung fest. Dieser Bericht kann gespeicherte ausgehende Benachrichtigungen und spätere technische Beobachtungen dokumentieren; er belegt jedoch nicht an sich den Empfang, die Untersuchung, die Behebung oder die Nichteinhaltung vertraglicher Verpflichtungen.
Die Edge-IP-Reputation wird dieser Domäne nicht zugeordnet.
jakub.ns.cloudflare.comsima.ns.cloudflare.comnsname: jakub.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2420600473refresh: 10000retry: 2400expire: 604800minttl: 1800eforward3.registrar-servers.compriority 10eforward1.registrar-servers.compriority 10eforward5.registrar-servers.compriority 20eforward2.registrar-servers.compriority 10eforward4.registrar-servers.compriority 150042e0f2f262fea0e65b55a5867937b68d51330471034dd42b48ba1190e8e93bgta6emu.onlinewww.gta6emu.onlineGespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.
Hostnamen, die im Domain-Eintrag oder im „Certificate Transparency“-Cache gespeichert sind. Ein Hostname allein lässt noch keine Rückschlüsse auf die aktuelle Verfügbarkeit oder böswillige Aktivitäten zu.
cdn.gta6emu.onlineDomain-Eintragwww.gta6emu.onlineDomain-EintragGoogle PageSpeed Insights — Prüfung der mobilen Leistung von gta6emu.online ·
Mit Zeitstempel versehene Antwortmetadaten, die von der lokalen Erfassungspipeline gespeichert wurden. Jeder Wert unten bezieht sich auf den angezeigten Archivierungszeitpunkt.
https://gta6emu.online/Cache-Control: public,max-age=0,must-revalidateContent-Encoding: gzipContent-Type: text/html; charset=UTF-8Server: Netlifybytes0public,max-age=0,must-revalidate"Netlify Edge"; fwd=miss; fwd-status=200; storedgziptext/html; charset=UTF-8Sun, 22 Nov 2026 12:02:43 GMTW/"b8fb193af20204a5e9637fd80ebdc7cc-ssl"Netlifymax-age=31536000chunkedAccept-Encoding01M81J67RJKE86EV5VQ5PK4PG3Vom Collector gespeicherte Werte; lange Werte können bei der Erfassung gekürzt werden.
Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.
Netzwerkanfragen: 3 SHA-256-Hashwerte: 2 URLScan-Scan:
Netzwerkanfragen, die der URLScan-Browser beim Laden der Seite aufgezeichnet hat. URLScan liefert nicht für jede Anfrage einen Hash. PhishDestroy hat diese Liste am 2026-11-22 12:04 UTC abgerufen.
Öffnen Sie diesen Scan in URLScan 01a20321-77c4-7231-82d1-b6d5d24eb2e2 ↗
Lädt gespeicherte Daten; die verdächtige Website wird nicht geöffnet.
| # | Netzwerkanfrage | HTTP-Methode · Status | Typ | Größe im unkomprimierten Zustand | SHA-256 des Antworttextes |
|---|
Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.
Erreichbar
Quelle: Verfügbarkeitsmonitor. Jede gespeicherte Beobachtung wird separat geführt, einschließlich Datensätze mit demselben Datum oder derselben Nachweis-Hash-Zahl, aber unterschiedlichen Quellen oder DNS-Zuständen. Ein unbekannter Zustand ist kein Beweis dafür, dass die Website offline ist.
Erfasste Ereignisse: 6. Diese Einträge beschreiben gesammelte Beweise, ausgehende Benachrichtigungen und die Veröffentlichung; sie bestätigen weder eine vollständige Untersuchung noch eine Sperrung.
Lebenszyklus
Wir scannen verdächtige URLs, prüfen öffentliche Ergebnisse und leiten Beweismaterial über die entsprechenden Kanäle zur Meldung von Missbrauch weiter. Die oben aufgeführten, mit Datum versehenen Ereignisse zeigen, was für diese Domain erfasst wurde. Im folgenden Abschnitt wird der gesamte Arbeitsablauf erläutert.
Erfassen Sie die gerenderte Seite, die Anfragen und die sichtbare Infrastruktur.
Vergleichen Sie die verfügbaren Ergebnisse der Suchmaschinen und behalten Sie den Zeitstempel der Analyse bei.
Prüfen Sie, ob Google die URL derzeit als unsicher einstuft.
Einen öffentlichen Scan sowie die zugehörigen Netzwerk- und Klassifizierungsdaten einsehen.
Suchen Sie nach Hinweisen auf Indikatoren und entsprechenden Informationen aus der Community.
Vergleichen Sie archivierte Screenshots und bewahren Sie den historischen Kontext auf.
Suchen Sie nach übereinstimmenden Indikatoren und zugehörigen Bedrohungsdatensätzen.
Zertifikatsdatensätze und zugehörige Hostnamen prüfen.
Vergleichen Sie die Antworten der Sicherheits-Resolver und protokollieren Sie festgestellte Blockierungen.
Überprüfung der öffentlichen DNS-, TLS-, HTTP- und Technologie-Oberfläche.
Die für das Scannen, die Reputationsprüfungen und die Meldungen verwendeten Sicherheitsdienste sind unten aufgeführt. Die Auflistung eines Dienstes ist kein Beweis dafür, dass dieser die betreffende Domain erhalten, akzeptiert oder Maßnahmen ergriffen hat. Erfasste Meldungen erscheinen im oben angezeigten Benachrichtigungsverlauf.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL-Analyse↗
 CloudflareRadar / Missbrauchsmeldung↗
 YandexSafe Browsing↗
 URLScan.ioÖffentlicher Scan↗
 ESETBeispiel / URL-Einreichung↗
 BitdefenderURL-Übermittlung↗
 NortonSafe Web↗
 SymantecSiteReview↗
 AviraURL-Meldung↗
 Avast / AVGURL-Meldung↗
 KasperskyOpenTIP↗
 Dr.WebOnline-Scanner↗
 NetcraftMissbrauchsmeldung↗
 PhishTankMeldungen aus der Community↗
 APWG eCXPhishing-Informationen↗
 PhishStatsÖffentlicher Feed↗
 Phish.ReportHosting-Missbrauch↗
 SpamhausDomain-Reputation↗
 PolySwarmAnalyse mit mehreren Engines↗
 CheckPhishURL-Scan↗
 QutteraMalware-Scan↗
 URLqueryBrowser-Analyse↗
 Criminal IPAsset-Intelligence↗
 CRDFThreat Center↗
 ScamadviserReputationsprüfung↗
 MyWOTReputation in der Community↗
Durchsuchen Sie den vollständigen Verlauf dieser Domain nach Quelle. Der Download enthält jeden Datensatz der ausgewählten Quelle. Die Datumsangaben behalten ihre ursprünglichen Feldbezeichnungen bei.
Alle Datensätze als JSON herunterladen| ID | Gespeicherte Daten |
|---|
Netlify-Edge-IP Nur zur Einsicht 5
Registrar: Namecheap Nur zur Einsicht 6
Jeder Strahl stellt einen Grund dar, warum eine Domain mit diesem Bericht verknüpft ist. Die Größe der Knoten kennzeichnet die von VirusTotal festgestellten Erkennungen, gestrichelte Knoten sind bereits offline, und die vollständigen Listen folgen weiter unten. Vollständige Liste verwandter Berichte
Diese Berichte werden auf dieselbe gemeinsame Edge-IP aufgelöst. Sie helfen bei der Berichtserkennung, bedeuten jedoch keinen gemeinsamen Besitz oder einen gemeinsamen Ursprungsserver.
Über denselben Registrar registriert. Ein Registrar betreut Millionen von Kunden, die in keiner Verbindung zueinander stehen; daher werden hier lediglich Berichte zusammengefasst, anstatt eine Verbindung nachzuweisen.
Kürzlich hinzugefügte Berichte aus der PhishDestroy-Datenbank. Diese Discovery-Links implizieren keine gemeinsame Nutzung der Infrastruktur oder des Eigentums.
Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.
gta6emu.online Handeln Sie entsprechend dem, was tatsächlich passiert ist. Haben Sie ein Passwort eingegeben? Ändern Sie es – und überall dort, wo Sie es erneut verwendet haben. Haben Sie eine Zahlung getätigt oder Kartendaten angegeben? Wenden Sie sich an Ihre Bank oder Ihren Zahlungsdienstleister. Haben Sie eine Datei heruntergeladen? Scannen Sie das Gerät. Melden Sie anschließend den Vorfall.
Der Entwurf bleibt ausschließlich bei Ihnen.
Sichern Sie zunächst Ihr Geld: Rufen Sie Ihre Bank an oder widerrufen Sie die Berechtigungen für Ihre Wallet. Sofortmaßnahmen →



Sofortige Hilfe von Sicherheitsforschern, wenn gerade eine Krypto-Wallet leergeräumt wird.

Melden Sie Betrug und Betrugsversuche bei der US-amerikanischen Federal Trade Commission. Die Meldungen werden in eine Datenbank aufgenommen, die von den Strafverfolgungsbehörden genutzt wird.

Offizielle Meldestelle für Identitätsdiebstahl mit einem schrittweisen Plan zur Wiederherstellung.

Melden Sie Cybervorfälle und Phishing an die US-Behörde für Cybersicherheit und Infrastruktursicherheit (Cybersecurity and Infrastructure Security Agency).

Leiten Sie Betrugs-E-Mails und -SMS an das Nationale Zentrum für Cybersicherheit weiter, das die gefundenen bösartigen Websites sperrt.
E-Mailreport@phishing.gov.uk SMS7726
Verzeichnis der nationalen Incident-Response-Teams (CSIRTs) in der EU. Finden Sie das Team für Ihr Land.

Weltweites Verzeichnis von Incident-Response-Teams, durchsuchbar nach Land und Branche.
Leiten Sie Phishing-E-Mails an die Anti-Phishing Working Group weiter.
E-Mailreportphishing@apwg.org
Nationales Portal zur Meldung von Cyberkriminalität. Bei Finanzbetrug rufen Sie bitte außerdem umgehend die Hotline unter 1930 an.
Hotline1930
Melden Sie Cyberkriminalität beim Australian Cyber Security Centre und bei der Polizei.

Melden Sie Betrugsfälle beim National Anti-Scam Centre, das von der ACCC betrieben wird.

Melden Sie Betrug und Betrugsversuche in Kanada und lesen Sie aktuelle Betrugswarnungen.
Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.
Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.
Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3-Leitfaden zu Beweismitteln ↗
gta6emu.online)Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.
Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.
Weitere Hinweise: NIST · Maßnahmen gegen PhishingFBI IC3 · Meldungen & BeweismittelFTC · Rückerstattungsbetrug
Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise
Jetzt scannenMelden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community
MeldenAktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen
ÜberwachenBeobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt
Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.
Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.