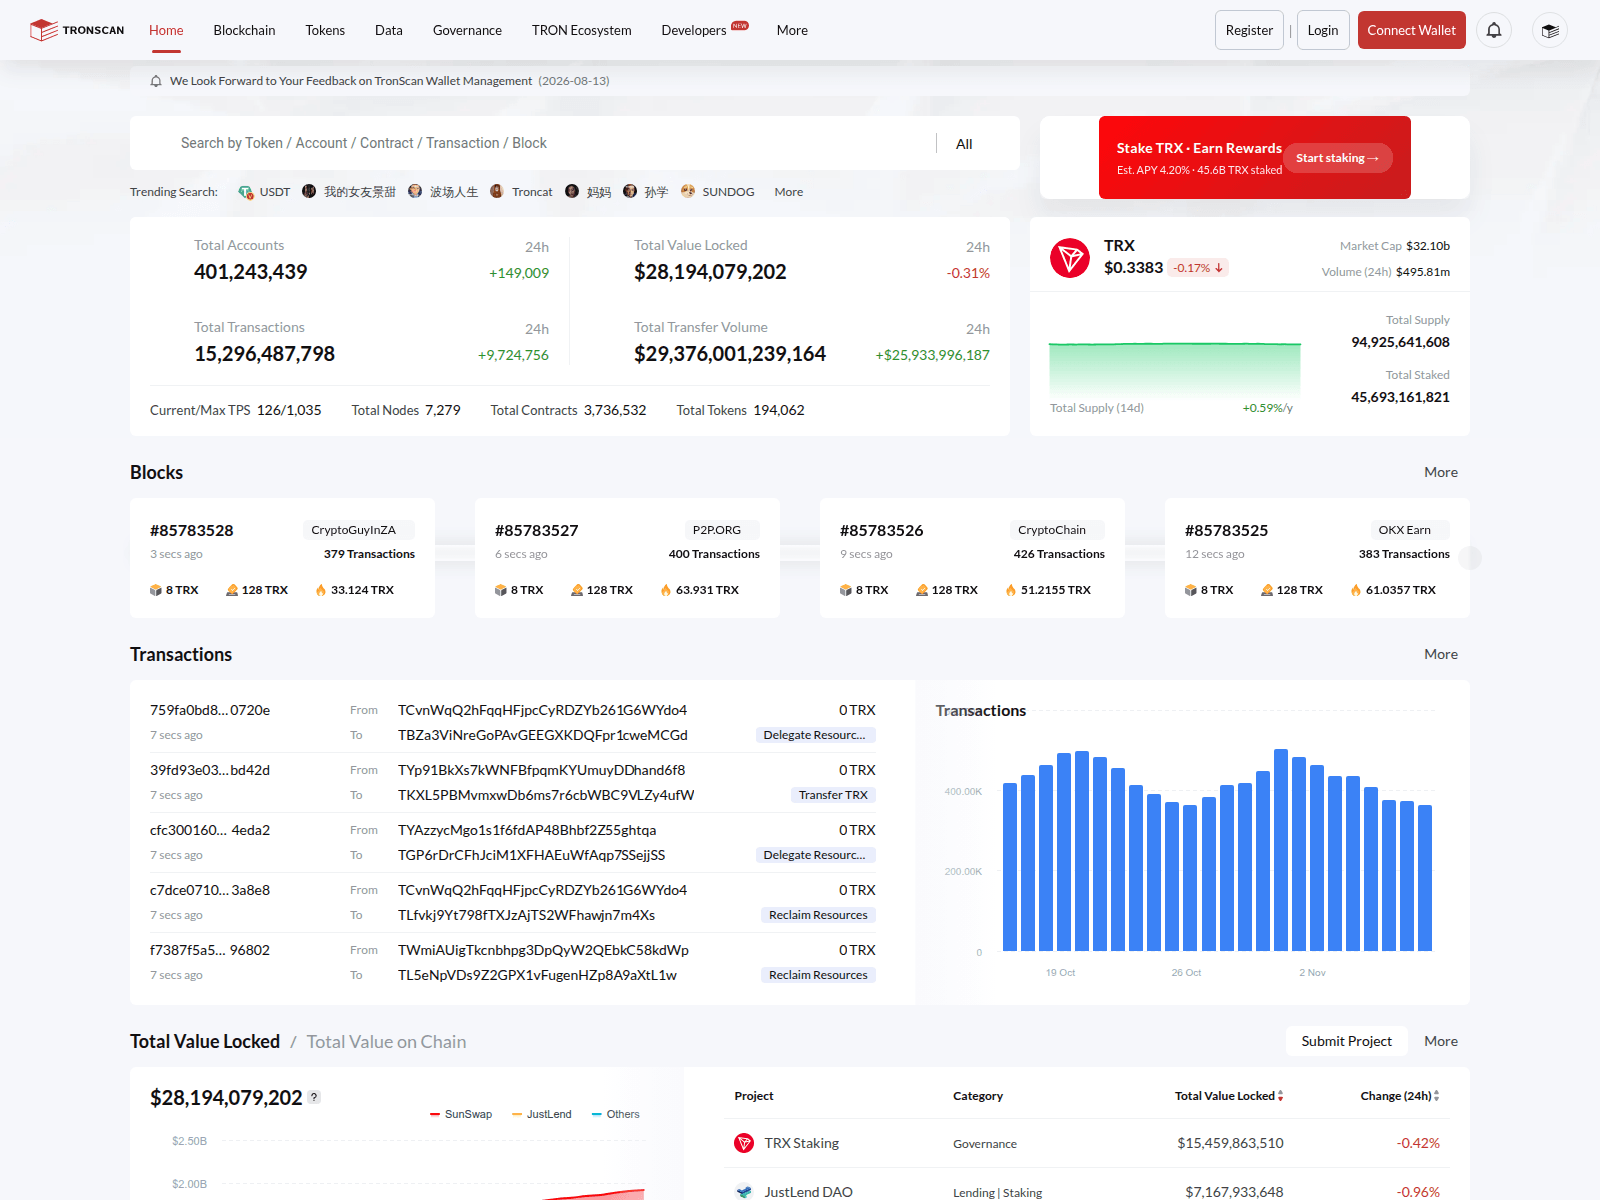
Cloudflare Radar

Đáng ngờ
Mở báo cáo
PhishDestroy đã ghi nhận v3-tronscan.org lần đầu tiên vào ngày 2026-11-08. Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, SEAL.
Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, SEAL. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
 Hosting Concepts
 172.67.133.252Cloudflare, Inc. · CDN
Điểm rủi ro, càng cao thì tình hình càng xấu · Cách thức hoạt động của điểm số này
Chọn tình huống đã xảy ra và đánh dấu các bước khi thực hiện. Các dấu tích chỉ được lưu trong trình duyệt này.
Chế độ xem dành cho chuyên gia bao gồm tất cả các phần: DNS, TLS, yêu cầu mạng, các giá trị băm và dữ liệu JSON thô.
PhishDestroy lưu hồ sơ về v3-tronscan.org. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.
Bản tóm tắt bằng chứng dưới đây sử dụng các quan sát đã được lưu giữ. Mỗi nguồn dữ liệu đều giữ nguyên ngày thu thập của riêng mình.
PhishDestroy đã ghi nhận v3-tronscan.org lần đầu tiên vào ngày 2026-11-08. Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, SEAL. Mức rủi ro: quan trọng (điểm bằng chứng 95/100). Nhà đăng ký: Hosting Concepts. Trạng thái: Có thể truy cập · hạn chế quyền truy cập. Lưu trữ: Cloudflare, Inc. Không nhập thông tin đăng nhập và không kết nối ví.
172.67.133.252Cloudflare, Inc. · CDNHosting ConceptsTóm tắt nguồn được ghi lại
PhishDestroy first observed v3-tronscan.org on Nov 8, 2026. The hostname explicitly references Tron; stored content metadata identifies the same apparent target. The captured page title is “Attention Required! | Cloudflare”. Page analysis recorded additional brand references to Discord, Justlend, Near, and OKX. Stored page analysis classifies the content as crypto drainer. Current evidence score: 95/100 (critical).
Positive findings are stored from 3 sources: MetaMask, SEAL, and Spamhaus DBL. MetaMask and SEAL listed the hostname in the separate external-blocklist snapshot on Nov 22, 2026 at 15:20 UTC. Spamhaus DBL: DBL_PHISH on Nov 8, 2026 at 19:31 UTC. Additional recorded evidence: VirusTotal recorded 0 detections among 92 engines on Nov 7, 2026 at 13:18 UTC. AlienVault OTX listed 4 community pulse references (not vendor detections) on Nov 14, 2026 at 17:25 UTC.
An access-restricted HTTP 403 response was recorded on Nov 22, 2026 at 11:23 UTC. Latest classified outcome: protected; cause cloudflare challenge; mechanism challenge; observed actor Cloudflare on Nov 22, 2026 at 10:23 UTC. Registration records for the domain list Hosting Concepts B.V. d/b/a Registrar.eu as the registrar and Nov 5, 2026 as the creation date. Registration preceded first observation by 2 days. At collection time, the hostname resolved to 172.67.133.252 on AS13335 (Cloudflare, Inc.). The IP and ASN identify shared Cloudflare edge infrastructure; the origin server is not established by this address. DOM analysis on Nov 9, 2026 at 07:21 UTC returned 50/100. The evidence archive retains 10 visual captures from URLScan and Cloudflare Radar. IoC extraction on Nov 9, 2026 at 05:00 UTC retained 19 format-validated wallet addresses and 3 Telegram indicators. TLS metadata lists Let's Encrypt / YE2 as the certificate issuer with validity through Feb 3, 2027.
The content indicators and 3 positive source findings support the current Tron-themed crypto drainer classification.
Đáng ngờ
Mở báo cáotên miền lừa đảo
4 community references
Mở báo cáoBản chụp trang
SHA-256 2e92a95b…eec53cb
Bản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.
50 / 100 · điểm heuristic · 5 tham chiếu thương hiệu · 1 phân loại
Chỉ là điểm heuristic về nội dung; không phải là điểm số cuối cùng
Mở báo cáoPhân tích giám sát đã lỗi thời này là một phần riêng biệt so với phân tích chính về PhishDestroy ở trên. Điểm heuristic không phải là xác suất được đo lường.
Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.
Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.
| Cài đặt thư điện tử | Spf lookups: 0 |
|---|---|
| Kết quả DNS bảo vệ | Resolvers: 12; Blocked count: 0 |
| Kết nối TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Cổng | Open: 80, 443, 8080 |
| DNS server | NS: (IP: 172.64.33.90; Host: clint.ns.cloudflare.com), (IP: 172.64.32.144; Host: sara.ns.cloudflare.com); Zone: v3-tronscan.org |
| Địa điểm | IP: 2606:4700:3034::6815:1963; ASN: 13335; Org: Cloudflare, Inc.; City: San Francisco; Country: US |
| SSL | Issuer: Let's Encrypt / YE2; Subject: v3-tronscan.org |
| Bản ghi DNS | A: 104.21.25.99, 172.67.133.252; NS: sara.ns.cloudflare.com, clint.ns.cloudflare.com; Soa: Nsname: clint.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2419469576; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2606:4700:3034::6815:1963, 2606:4700:3037::ac43:85fc |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Các chính sách bảo mật HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: same-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Tường lửa | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2606:4700:3034::6815:1963; Family: 6 |
| Công nghệ được sử dụng | Technologies: Cloudflare, HTTP/3 |
| Hồ sơ đăng ký | Registrar: Hosting Concepts B.V. d/b/a Registrar.eu; Created: 2026-11-05T19:54:44Z; Updated: 2026-11-05T19:54:46Z; Expires: 2027-11-05T19:54:44Z; Status: clientTransferProhibited https://icann.org/epp, addPeriod https://icann.org/epp; Nameservers: clint.ns.cloudflare.com, sara.ns.cloudflare.com |
| Tiêu đề HTTP | Headers: Server: cloudflare; Content type: text/html; charset=UTF-8; X frame options: SAMEORIGIN; Referrer policy: same-origin |
Dựa trên các bằng chứng đã ghi nhận, PhishDestroy đánh giá v3-tronscan.org ở mức rủi ro quan trọng (điểm bằng chứng 95/100); thông tin này được ghi nhận lần đầu vào ngày 2026-11-08. Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, SEAL. Điểm đánh giá nội bộ và việc có tên trong danh sách không chứng minh hành vi lừa đảo. Hãy kiểm tra ngày của từng nguồn và URL chính xác.
Do các dấu hiệu rủi ro nêu trên, xin đừng kết nối ví, ký tin nhắn hoặc approve quyền truy cập token tại đó. Một giao dịch blockchain đã được xác nhận không thể bị hủy bỏ.
Hãy lưu giữ địa chỉ, ngày tháng, thông tin chi tiết về khoản thanh toán hoặc giao dịch và các tin nhắn để làm báo cáo cho cảnh sát hoặc cơ quan có thẩm quyền khác. Việc nộp báo cáo không đảm bảo rằng số tiền sẽ được hoàn lại. Hướng dẫn từng bước: hướng dẫn khẩn cấp.
Các giá trị được trích xuất đầy đủ, chuỗi khối và nguồn thu thập của chúng. Một địa chỉ được tìm thấy trong nội dung trang không xác định được ai là người kiểm soát địa chỉ đó.
TAAdjpNYfeJ2edcETNpad1QpQWJfyBdB9VFormat validated · Domain analysisTAomKVhZ22pu3SHvFCfqdFWVMpYUfcyp7uFormat validated · Domain analysisTB19pTknBYg2Ew6g7LeEo76dsirnswxawnFormat validated · Domain analysisTBZa3ViNreGoPAvGEEGXKDQFpr1cweMCGdFormat validated · Domain analysisTCFLL5dx5ZJdKnWuesXxi1VPwjLVmWZZy9Format validated · Domain analysisTCUx7FhBnMoEt9vZBaxR9REPkSoF6a7Es4Format validated · Domain analysisTCvnWqQ2hFqqHFjpcCyRDZYb261G6WYdo4Format validated · Domain analysisTDfkiVfToHTVH9erYPtywdbeD4cgZgETQpFormat validated · Domain analysisTE93jiaT1WHZh3Q8nFPBdQLAwJDz6toayhFormat validated · Domain analysisTF5zKmVKHftUWEMvMnfw9MKQ2WUAKgBioEFormat validated · Domain analysisTFXHSwdMruwXk18r8s5LpJuMiiPxUn2XMVFormat validated · Domain analysisTFptbWaARrWTX5Yvy3gNG5Lm8BmhPx82BtFormat validated · Domain analysisTGP6rDrCFhJciM1XFHAEuWfAqp7SSejjSSFormat validated · Domain analysisTGiSSiYszJKWXa5KYo6d3RhLmipKTcDyDfFormat validated · Domain analysisTGiSsGHvLau6KuY3e4VWAax1atX44DpKzFFormat validated · Domain analysisTGqu6Dpd6DHzZwoQqqAfWbHqCRo9PAHu1hFormat validated · Domain analysisTH7Fe1W8CcLeqN4LGfqX1R9EpsnrJBQJijFormat validated · Domain analysisTHPvaUhoh2Qn2y9THCZML3H815hhFhn5YCFormat validated · Domain analysisTHb4CqiFdwNHsWsQCs4JhzwjMWys4aqCbFFormat validated · Domain analysishttps://t.me/White_BitTham chiếu trang được lưu trữhttps://t.me/tronnetworkENTham chiếu trang được lưu trữhttps://t.me/usddioTham chiếu trang được lưu trữGhi lại quá trình trích xuất IoC 2026-11-09 05:00 UTC
Lần kiểm tra gần nhất
5f7b754953235873ba9d3e5aa7e051daddf9f9c1b3567007c49fc3cbfc768d8c · 101435 bytes 0fd1b11cf6830378928bebc23715880591a4fee0cfdc1408454eca6706f151c7 · 37647 bytes 4e7b27b2336efa36824bc1c52a41493d6d0ea5896f66e6ce11977026043d3408 · 38083 bytes 5e3858e6621a93d504ca2d0f40bafb9ba9b4e34385765def9fea803147355646 · 104991 bytes 2fbb9d076250901942680c16d943bb33d613ab3a22cbdafd88a32154a512fc5c · 101547 bytes 24e9a2ed6a7ad7d3258cd8cfb4a11db7490bdcb2112f0bf6c4353e0fd4dac67a · 102244 bytes b0eed0c2f9fb39ebcb13ce33568cdc6d8f9d3fec416df1e52b73e9b8f5ddeb25 · 101332 bytes d0a68cb26f107917d45170dff4e8bcd392bcbf13baa9cfc2f07f389c32bc477a · 102225 bytes 651c66e01c1c6303240755124cc4ddf6973e3352f1b603617adc385bd6a2a11e · 102488 bytes 9eedae84ee3202d68455a395bf4068e64b5e0cf879c36091b90023d9b6488b1d · 83067 bytes 172.67.133.252 Cạnh chia sẻ của Cloudflare Địa chỉ IP nguồn bị ẩn Danh tiếng của Edge-IP không được quy cho tên miền này. (NL) 172.67.133.252San Francisco, USDanh tiếng của Edge-IP không được quy cho tên miền này.
clint.ns.cloudflare.comsara.ns.cloudflare.comnsname: clint.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2419469576refresh: 10000retry: 2400expire: 604800minttl: 1800Vị trí mô tả mạng IP.
e3e1d6e0b70dbe19653881521d838670dff9aeea68a3b348ccaa9da1f76a530a*.v3-tronscan.orgv3-tronscan.orgSiêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.
Ở lần kiểm tra gần nhất, trang web có thể truy cập nhưng nằm sau một bước kiểm tra truy cập.
Google PageSpeed Insights — kiểm tra hiệu năng trên thiết bị di động của v3-tronscan.org ·
Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.
Yêu cầu mạng: 122 Hàm băm SHA-256: 122 Quét URLScan:
Các yêu cầu mạng mà trình duyệt URLScan đã ghi lại trong quá trình tải trang. URLScan không cung cấp mã băm cho mọi yêu cầu. PhishDestroy đã truy xuất danh sách này vào ngày 2026-11-08 18:49 UTC.
Mở bản quét này trên URLScan 01a1b99d-3941-76bb-bf34-7967c1ffe6ee ↗
Tải dữ liệu đã lưu; trang web đáng ngờ sẽ không được mở.
| # | Yêu cầu mạng | Phương thức HTTP · trạng thái | Loại | Kích thước chưa nén | SHA-256 của nội dung phản hồi |
|---|
Sự kiện được ghi nhận: 11. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.
Vòng đời
Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.
Ghi lại trang đã hiển thị, các yêu cầu và cơ sở hạ tầng có thể nhìn thấy.
So sánh các kết quả từ các công cụ quét có sẵn và giữ lại dấu thời gian phân tích.
Kiểm tra xem Google hiện có liệt kê URL này là không an toàn hay không.
Kiểm tra kết quả quét công khai cùng dữ liệu mạng và phân loại được ghi lại.
Tìm kiếm các tham chiếu về chỉ số và thông tin tình báo liên quan từ cộng đồng.
So sánh các bản chụp lưu trữ và bảo toàn bối cảnh lịch sử.
Tìm kiếm các chỉ số phù hợp và các bản ghi mối đe dọa liên quan.
Kiểm tra các bản ghi chứng chỉ và tên máy chủ liên quan.
So sánh các phản hồi từ bộ giải quyết bảo mật và ghi lại các trường hợp chặn được phát hiện.
Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.
Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalPhân tích URL↗
 CloudflareRadar / báo cáo lạm dụng↗
 YandexSafe Browsing↗
 URLScan.ioQuét công khai↗
 ESETMẫu / Gửi URL↗
 BitdefenderGửi URL↗
 NortonSafe Web↗
 SymantecĐánh giá trang web↗
 AviraBáo cáo URL↗
 Avast / AVGBáo cáo URL↗
 KasperskyOpenTIP↗
 Dr.WebCông cụ quét trực tuyến↗
 NetcraftBáo cáo lạm dụng↗
 PhishTankBáo cáo từ cộng đồng↗
 APWG eCXThông tin tình báo về lừa đảo↗
 PhishStatsNguồn cấp dữ liệu công khai↗
 Phish.ReportLạm dụng dịch vụ lưu trữ↗
 SpamhausDanh tiếng tên miền↗
 PolySwarmPhân tích đa công cụ↗
 CheckPhishQuét URL↗
 QutteraQuét phần mềm độc hại↗
 URLqueryPhân tích trình duyệt↗
 Criminal IPThông tin về tài sản↗
 CRDFThreat Center↗
 ScamadviserKiểm tra danh tiếng↗
 MyWOTDanh tiếng trong cộng đồng↗
Xem lịch sử đầy đủ của tên miền này theo nguồn. Tệp tải xuống bao gồm mọi bản ghi của nguồn đã chọn. Các ngày tháng vẫn giữ nguyên nhãn trường ban đầu.
Tải xuống tất cả các bản ghi dưới dạng JSON| ID | Dữ liệu được lưu trữ |
|---|
Tiêu đề tương tự Tín hiệu hỗ trợ 4
Nhãn thương hiệu: Tron Tín hiệu hỗ trợ 8
Nhà đăng ký: Hosting Concepts Chỉ dành cho Discovery 6
Mỗi đường nối là một lý do khiến tên miền đó được liên kết với báo cáo này. Kích thước nút biểu thị số lần phát hiện củVirusTotal, các nút có đường gạch ngang đã ngừng hoạt động, và danh sách đầy đủ được liệt kê bên dưới. Danh sách đầy đủ các báo cáo liên quan
Giá trị băm của tệp favicon giống nhau, hoặc tiêu đề trang được ghi lại bắt đầu bằng cùng 20 ký tự. Việc trùng khớp nội dung không đủ để khẳng định rằng chúng thuộc cùng một bộ công cụ lừa đảo hoặc cùng một chủ sở hữu.
Các báo cáo có cùng nhãn bộ thu thập. Nhãn chung không chứng minh hành vi mạo danh hay cùng chủ sở hữu. Xem các báo cáo phù hợp →
Được đăng ký thông qua cùng một nhà đăng ký tên miền. Một nhà đăng ký tên miền phục vụ hàng triệu khách hàng không có mối liên hệ với nhau, do đó việc này chỉ cho thấy sự trùng hợp về số liệu chứ không chứng minh được mối liên hệ nào.
Các báo cáo được thêm gần đây từ cơ sở dữ liệu PhishDestroy. Các liên kết khám phá này không ngụ ý cơ sở hạ tầng hoặc quyền sở hữu chung.
So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.
v3-tronscan.org Hãy thực hiện các biện pháp dựa trên những gì bạn đã làm. Nếu đã nhập mật khẩu: hãy thay đổi mật khẩu đó và tất cả các nơi bạn đã sử dụng lại mật khẩu đó. Nếu đã thanh toán hoặc cung cấp thông tin thẻ: hãy liên hệ với ngân hàng hoặc dịch vụ thanh toán của bạn. Nếu đã tải xuống một tệp tin: hãy quét thiết bị. Sau đó, hãy báo cáo sự cố.
Bản nháp này chỉ được lưu giữ riêng cho bạn.
Trước tiên, hãy bảo vệ tiền của bạn: gọi cho ngân hàng hoặc thu hồi quyền truy cập ví điện tử. Các biện pháp cần thực hiện ngay lập tức →



Hỗ trợ khẩn cấp từ các nhà nghiên cứu bảo mật khi ví tiền điện tử của bạn đang bị rút sạch ngay lúc này.

Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.

Mẫu báo cáo chính thức về việc bị đánh cắp danh tính kèm theo kế hoạch khắc phục từng bước.

Báo cáo các sự cố mạng và lừa đảo qua email cho Cơ quan An ninh Mạng và Cơ sở Hạ tầng Hoa Kỳ (CISA).

Hãy chuyển tiếp các email và tin nhắn lừa đảo đến Trung tâm An ninh Mạng Quốc gia, cơ quan này sẽ gỡ bỏ các trang web độc hại mà họ phát hiện.
Emailreport@phishing.gov.uk Tin nhắn văn bản7726
Danh bạ các đội ứng phó sự cố quốc gia (CSIRTs) trong Liên minh Châu Âu (EU). Tìm đội ứng phó sự cố của quốc gia bạn.

Danh bạ toàn cầu về các đội ứng phó sự cố, có thể tìm kiếm theo quốc gia và lĩnh vực.
Chuyển tiếp các email lừa đảo đến Nhóm Công tác Chống Lừa đảo (Anti-Phishing Working Group).
Emailreportphishing@apwg.org
Cổng thông tin báo cáo tội phạm mạng quốc gia. Đối với các vụ lừa đảo tài chính, hãy gọi ngay đến đường dây nóng 1930.
Đường dây trợ giúp1930


Báo cáo các vụ lừa đảo và gian lận tại Canada và xem các cảnh báo lừa đảo mới nhất.
Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.
Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.
Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗
v3-tronscan.org)Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.
Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.
Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo & bằng chứngFTC · các chiêu lừa đảo lấy lại tiền
Phân tích mối đe dọa bằng cách sử dụng danh sách chặn được lưu trữ, WHOIS, DNS và bằng chứng quét công khai
Quét ngayHãy gửi các tên miền đáng ngờ đến cơ sở dữ liệu mối đe dọa của chúng tôi — để bảo vệ cộng đồng
Báo cáoCác báo cáo lừa đảo gần đây và những thay đổi về tính khả dụng được quan sát thấy
Theo dõiTheo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai
Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.
Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.