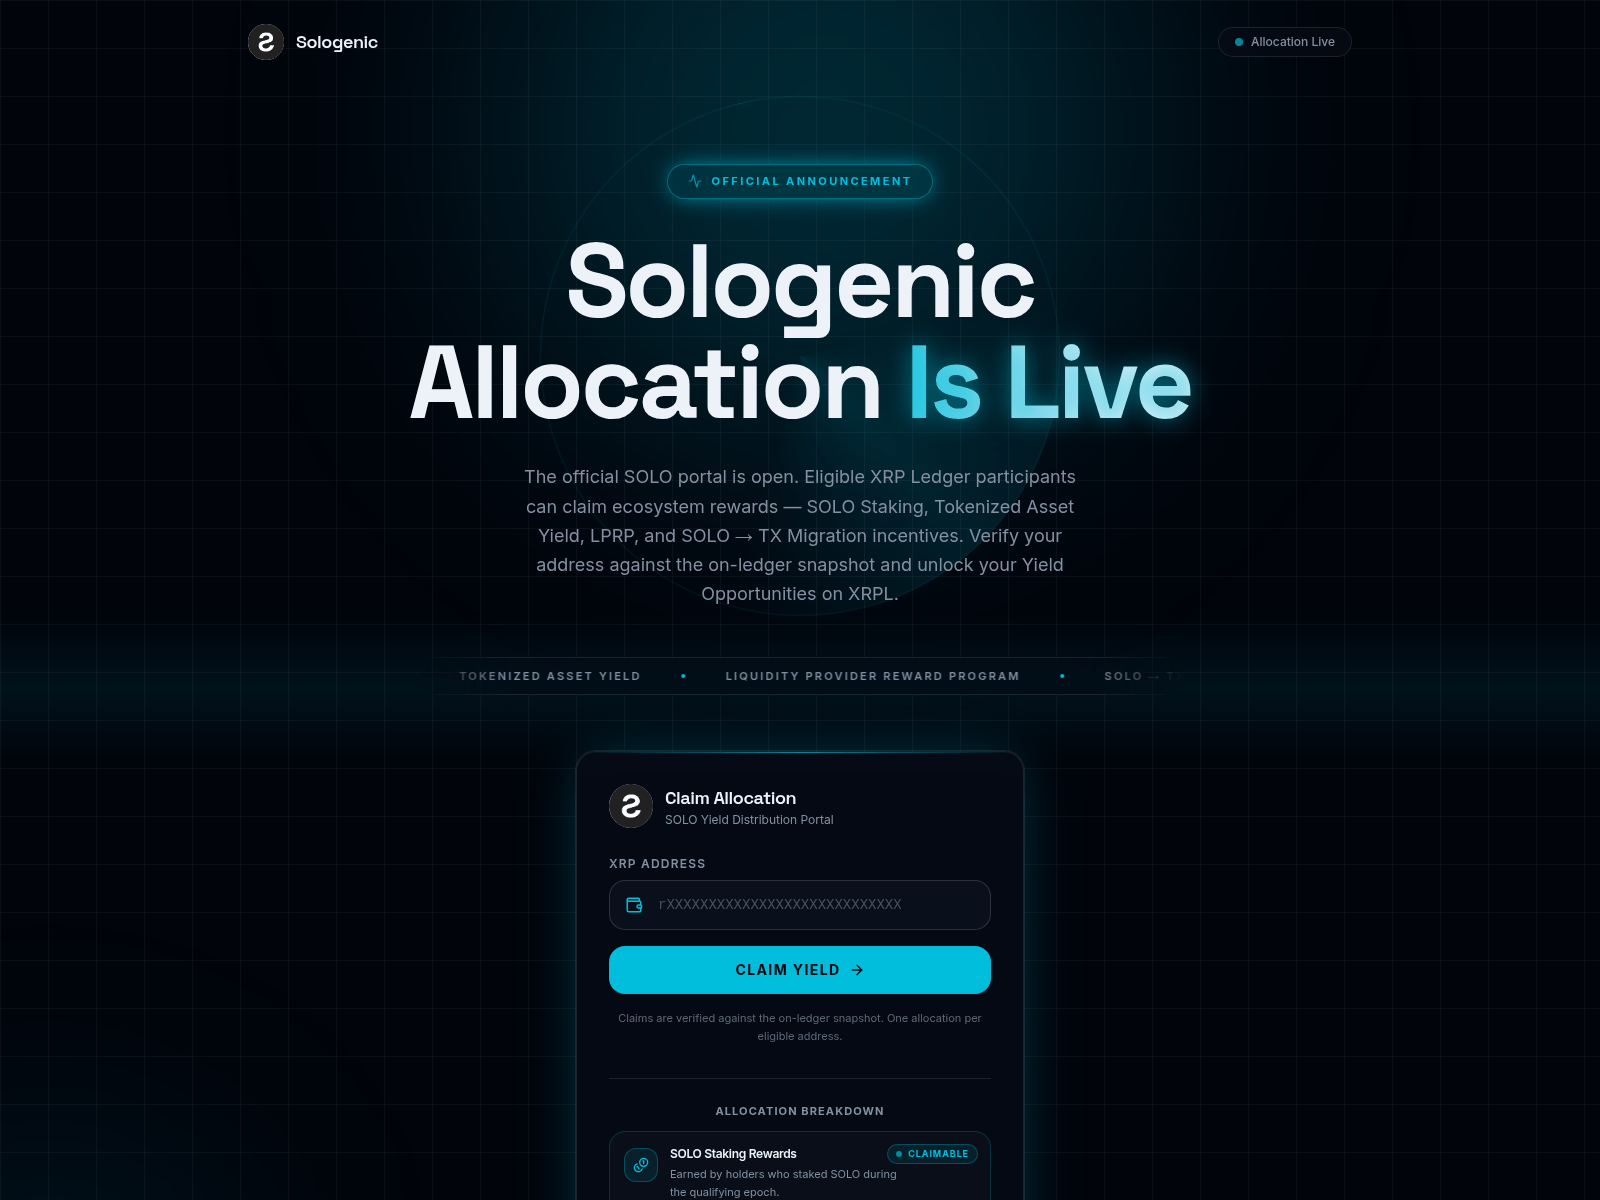
soloxcore.org presents a fake Sologenic allocation portal that asks visitors to enter an XRP address to claim ecosystem rewards. If you interacted with this page, do not sign further transactions and disconnect your wallet immediately.
Phân tích chỉ có sẵn bằng tiếng Anh
Tiêu đề trang: “Sologenic Allocation — Official Claim Portal”
Thông tin thêm về các nguồn dữ liệu
Tín hiệu bảo mật đã lưu
Kết quả VirusTotal đã lưu: 6/92 công cụ đưa ra cảnh báo. Độc hại: 5. Đáng ngờ: 1. Thời gian phân tích (theo bản ghi): 2026-11-21 16:42 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-21 18:22 UTC. Được liệt kê trong các danh sách chặn bên ngoài: ScamSniffer. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
Tín hiệu rủi ro
Tổng số phát hiện Virus: 6/92Danh sách chặn trùng khớp được lưu trữ: 1
Chế độ xem dành cho chuyên gia bao gồm tất cả các phần: DNS, TLS, yêu cầu mạng, các giá trị băm và dữ liệu JSON thô.
Tóm tắt báo cáo
PhishDestroy lưu hồ sơ về soloxcore.org. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
Phân tích
Tóm tắt tên miền
PhishDestroy đã ghi nhận soloxcore.org lần đầu tiên vào ngày 2026-11-21. Kết quả VirusTotal đã lưu: 6/92 công cụ đưa ra cảnh báo. Độc hại: 5. Đáng ngờ: 1. Thời gian phân tích (theo bản ghi): 2026-11-21 16:42 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-21 18:22 UTC. Được liệt kê trong các danh sách chặn bên ngoài: ScamSniffer. Mức rủi ro: quan trọng (điểm bằng chứng 90/100). Nhà đăng ký: Key-Systems. Trạng thái: Lần hoạt động gần nhất được biết đến. Lưu trữ: Cloudflare, Inc. Không nhập thông tin đăng nhập và không kết nối ví.
Quan trọng
Trạng thái
Lần hoạt động gần nhất được biết đến
VirusTotal
6 / 92
Các kết quả trùng khớp trong danh sách chặn
1 danh sách bên ngoài + danh sách của PhishDestroy
Ảnh chụp URLScan · 2026-11-21 17:44 UTC · SHA-256 ce8d8b3b…fc5c37f
Phân tích PhishDestroy, phiên bản đã được rà soát
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
Sologenic allocation claim layout
The page uses a dark grid background and displays the Sologenic logo alongside a top badge reading "Allocation Live". Eligible XRP Ledger participants can claim ecosystem rewards — SOLO Staking, Tokenized Asset Yield, LPRP, and SOLO → TX Migration incentives." Below this text, a card titled "Claim Allocation" features an input field labeled "XRP ADDRESS" pre-filled with a placeholder format. A bright cyan button labeled "CLAIM YIELD →" invites users to submit their address, accompanied by smaller print noting that "Claims are verified against the on-ledger snapshot." Further down, an allocation breakdown lists "SOLO Staking Rewards" with a "CLAIMABLE" tag.
Security detections and risk evaluation
urlscan classified the page as malicious, 6 of 92 engines on VirusTotal flagged it on 21 Nov 2026, and ScamSniffer blocks it, with Kaspersky, BitDefender and G-Data among them, so the page is recognized as malicious rather than functioning as a legitimate reward portal. Its PhishDestroy evidence score is 70/100 (critical). Because the portal requests an XRP address under the guise of an official distribution, entering account details exposes participants to further fraudulent prompts.
Recommended precautions and actions
Visitors should always verify reward announcements through official channels rather than unsolicited links. Anyone who already submitted an XRP address or interacted with the claim interface should monitor their ledger activity for unauthorized changes, revoke any granted permissions, and avoid signing subsequent requests linked to this domain.
Bằng chứng từ nguồnVirusTotal 6 / 925 nguồn
NguồnKết quảThời gian ghi lạiMở
VirusTotal
6 / 92 phát hiện động cơ
Phân tích:
Mở báo cáo VirusTotalBản ghi gốc của nguồnĐã ghi nhận: 15 trường
Đây là một kết quả lưu trữ riêng biệt. Số lượng, nhà cung cấp và ngày tháng trong kết quả này không thay thế cho quan sát của nhà cung cấp nêu trên. Ngày truy xuất không phải là ngày phân tích.
75 / 100 · điểm heuristic · 1 tham chiếu thương hiệu · 0 phân loại
Chỉ là điểm heuristic về nội dung; không phải là điểm số cuối cùng
Mở báo cáo Kiểm tra mã nguồn trang bởi một công cụ giám sát riêng biệt · 75 / 100 · 2026-11-21 19:20 UTC
Phân tích giám sát đã lỗi thời này là một phần riêng biệt so với phân tích chính về PhishDestroy ở trên. Điểm heuristic không phải là xác suất được đo lường.
Ngày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.
Tiêu đề do AI tạo
soloxcore.org — Sologenic allocation claim portal
Mô tả AI
soloxcore.org hosted a fake Sologenic yield distribution page asking for an XRP address, flagged by urlscan and 6 VirusTotal engines. Do not submit data.
Tóm tắt bằng AI
Sologenic allocation claim layout The page uses a dark grid background and displays the Sologenic logo alongside a top badge reading "Allocation Live". Eligible XRP Ledger participants can claim ecosystem rewards — SOLO Staking, Tokenized Asset Yield, LPRP, and SOLO → TX Migration incentives." Below this text, a card titled "Claim Allocation" features an input field labeled "XRP ADDRESS" pre-filled with a placeholder format. A bright cyan button labeled "CLAIM YIELD →" invites users to submit their address, accompanied by smaller print noting that "Claims are verified against the on-ledger snapshot." Further down, an allocation breakdown lists "SOLO Staking Rewards" with a "CLAIMABLE" tag. Security detections and risk evaluation urlscan classified the page as malicious, 6 of 92 engines on VirusTotal flagged it on 21 Nov 2026, and ScamSniffer blocks it, with Kaspersky, BitDefender and G-Data among them, so the page is recognized as malicious rather than functioning as a legitimate reward portal. Its PhishDestroy evidence score is 70/100 (critical). Because the portal requests an XRP address under the guise of an official distribution, entering account details exposes participants to further fraudulent prompts. Recommended precautions and actions Visitors should always verify reward announcements through official channels rather than unsolicited links. Anyone who already submitted an XRP address or interacted with the claim interface should monitor their ledger activity for unauthorized changes, revoke any granted permissions, and avoid signing subsequent requests linked to this domain.
Title: Sologenic Allocation — Official Claim Portal; Ogtype: website; Ogimage: https://pub-bb2e103a32db4e198524a2e9ed8f35b4.r2.dev/ddb84a306517418f55f9d974c29cdd83/id-preview-22253ac9--08a92c17-99bd-42e9-b72c-0a8513b19d4c.lovable.app-1788225131755.png; Ogtitle: Sologenic Allocation — Official Claim Portal; Description: The Sologenic Allocation is officially live. Connect your XRP address and claim your SOLO yield allocation through the secure claim portal.; Twittercard: Summary large image; Ogdescription: The Sologenic Allocation is officially live. Connect your XRP address and claim your SOLO yield allocation.
Headers: Server: cloudflare; Content type: text/html; Strict transport security: max-age=63072000; includeSubDomains; preload; Content security policy: frame-ancestors http: https:; X content type options: nosniff
Câu hỏi về soloxcore.org
soloxcore.org có hợp pháp không?
Dựa trên các bằng chứng đã ghi nhận, PhishDestroy đánh giá soloxcore.org ở mức rủi ro quan trọng (điểm bằng chứng 90/100); thông tin này được ghi nhận lần đầu vào ngày 2026-11-21. Kết quả VirusTotal đã lưu: 6/92 công cụ đưa ra cảnh báo. Độc hại: 5. Đáng ngờ: 1. Thời gian phân tích (theo bản ghi): 2026-11-21 16:42 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-21 18:22 UTC. Được liệt kê trong các danh sách chặn bên ngoài: ScamSniffer. Điểm đánh giá nội bộ và việc có tên trong danh sách không chứng minh hành vi lừa đảo. Hãy kiểm tra ngày của từng nguồn và URL chính xác.
Kết nối ví với soloxcore.org có an toàn không?
Do các dấu hiệu rủi ro nêu trên, xin đừng kết nối ví, ký tin nhắn hoặc approve quyền truy cập token tại đó. Một giao dịch blockchain đã được xác nhận không thể bị hủy bỏ.
Tôi nên làm gì nếu đã dùng soloxcore.org?
Đã nhập mật khẩu — Hãy thay đổi mật khẩu trên dịch vụ đó và trên mọi trang web khác mà bạn đã sử dụng cùng một mật khẩu
Bật xác thực hai yếu tố — ở những nơi dịch vụ này cung cấp tính năng này; ứng dụng xác thực có độ bảo mật cao hơn so với mã SMS
Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng — Hãy liên hệ với ngân hàng hoặc đơn vị cung cấp dịch vụ thanh toán của bạn thông qua các thông tin liên hệ in trên thẻ hoặc trên trang web chính thức của họ
Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào — ngắt kết nối địa chỉ đó khỏi ví và từ chối các yêu cầu đang chờ xử lý; bản thân việc kết nối không dẫn đến việc chuyển tiền
Chi tiêu token đã được phê duyệt (approve / permit) — hủy bỏ sự chấp thuận đó bằng công cụ kiểm tra sự chấp thuận token
Đã chia sẻ cụm từ hạt giống hoặc khóa riêng — Chuyển số tiền còn lại sang một ví mới có cụm từ khôi phục mới; ví đã bị lộ thông tin không còn an toàn nữa
Đã tải xuống một tệp — Đừng mở tệp đó và hãy quét thiết bị bằng phần mềm bảo mật
Hãy lưu giữ địa chỉ, ngày tháng, thông tin chi tiết về khoản thanh toán hoặc giao dịch và các tin nhắn để làm báo cáo cho cảnh sát hoặc cơ quan có thẩm quyền khác. Việc nộp báo cáo không đảm bảo rằng số tiền sẽ được hoàn lại. Hướng dẫn từng bước: hướng dẫn khẩn cấp.
URLScan · 2026-11-21 1 / 5 Được sử dụng trong phân tíchSHA-256 của tệp nguồn: ce8d8b3b…fc5c37fGiá trị SHA-256 của bản sao đã chuẩn bị được cung cấp cho mô hình: fe454499…b603f0dBản chụp đã lưu 2 / 5 URLScan · 2026-11-13 3 / 5 URLScan · 2026-11-20 4 / 5 Cloudflare Radar 5 / 5
Dấu vân tay chứng chỉ622427243631075bc3d6a22c42243eac5e73836d3bbd78841bf0f5fab9e09a7aTên trong chứng chỉ · 2 SAN
soloxcore.org
*.soloxcore.org
Siêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.
Ở lần kiểm tra gần nhất, trang web vẫn đang phục vụ các trang của nó.
Chi tiết kỹ thuật
Kết quả chínhNội dung đang hoạt độngreason: Ordinary HTTP content served90% confidence
Nguồnsource: Current Http Probe
Các lớp bằng chứngAvailability: Content servingContent: Content served at rootDNS: Resolved
Quan sát HTTP mới nhấtNội dung đang hoạt độngNội dung HTTP thông thường được cung cấp90%2026-11-22 11:59 UTC
Đăng ký RDAP
Dòng thời gian được quan sátlast reachable: 2026-11-22 11:59 UTClast content: 2026-11-22 11:59 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Các yêu cầu mạng mà trình duyệt URLScan đã ghi lại trong quá trình tải trang. URLScan không cung cấp mã băm cho mọi yêu cầu. PhishDestroy đã truy xuất danh sách này vào ngày 2026-11-21 17:46 UTC.
Tải dữ liệu đã lưu; trang web đáng ngờ sẽ không được mở.
Các yêu cầu mạng đã được ghi lại
#
Yêu cầu mạng
Phương thức HTTP · trạng thái
Loại
Kích thước chưa nén
SHA-256 của nội dung phản hồi
Lịch sử quan sát đã lưu2
Các thay đổi có ghi ngày do trình giám sát và bộ thu thập nguồn lưu giữ. Quan sát mới nhất hiển thị trước; trạng thái nguồn không phải là bằng chứng gỡ bỏ.
Trình giám sát tình trạng sẵn sàng · Trạng thái đã ghi lại
Hiển thị nội dung trang
nội dung trang được trả về
Công cụ theo dõi tên miền · Bản ghi thu thập đầu tiên
Có thể truy cập
Tất cả các dữ liệu quan sát về tình trạng sẵn có được lưu giữ4
Sự kiện được ghi nhận: 10. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.
Phát hiện và nhập dữ liệu chủ độngMối đe dọa đã được nhập vàođược ghi lại
Mối đe dọa đã được nhập vào
soloxcore.org đã được phát hiện và đưa vào hàng đợi để phân tích đầy đủ
Kiểm tra thông tin tình báo về mối đe dọaBản chụp URLScan.io · Kết luận của URLScan · Báo cáo Cloudflare Radar · Kho lưu trữ web · VirusTotal · Phát hiện danh sách chặn · Bằng chứng pháp y đã thu thập · Phân tích kỹ thuật đã được ghi lạiđược ghi lại
Tên miền vẫn có thể truy cập được hoặc bị hạn chế truy cập; các kiểm tra trong tương lai có thể cập nhật quan sát này.
đang diễn ra
Hoạt động đã ghi nhận
4 mục
Vòng đời
Tên miền đã được đăng ký
Phân tích VirusTotalkèm theo các kết quả phát hiện+80 d 16 h
Đã thêm vào PhishDestroy+1 giờ 2 phút
Wayback Machine
Trang đã được lưu trữ
+10 phút
Đã thêm vào PhishDestroy
soloxcore.org
cùng một phút
URLScan
Trang đã được chụp lại
+1 giờ 2 phút
VirusTotal
6/92 phát hiện động cơ
Cách chúng tôi điều tra và báo cáo
Quét công khai, bằng chứng và các kênh báo cáo lạm dụng
Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.
01Quét công khai & thu thập bằng chứng10 nguồn và nhóm công cụ
Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.
02Báo cáo lạm dụng & các bước xử lý tiếp theoCác kênh đăng ký tên miền, lưu trữ và bảo mật
Xác định nhà cung cấp chịu trách nhiệm. So khớp các bản ghi đăng ký và lưu trữ với thông tin liên hệ về lạm dụng tương ứng.
Chuẩn bị bộ bằng chứng. Bao gồm URL, các tham chiếu quét công khai, ảnh chụp màn hình và các quan sát đã ghi lại.
Gửi báo cáo. Lưu giữ hồ sơ báo cáo gửi đi và thông tin người nhận khi có sẵn.
Kiểm tra lại và đăng tải các bản cập nhật. Theo dõi kết quả đánh giá sau này của các công cụ quét, phản hồi từ nhà cung cấp và tình trạng hoạt động của trang web.
Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.
Xem lịch sử đầy đủ của tên miền này theo nguồn. Tệp tải xuống bao gồm mọi bản ghi của nguồn đã chọn. Các ngày tháng vẫn giữ nguyên nhãn trường ban đầu.
Các tên miền bắt chước thương hiệu, được phát hiện bởi dnstwist. Chỉ riêng việc có tên tương tự không chứng minh rằng chúng thuộc cùng một chủ sở hữu.
Báo cáo tất cả
Chỉ riêng việc có tên tương tự không đủ để chứng minh hành vi lừa đảo. Hãy gửi danh sách này đến các dịch vụ sẽ tự kiểm tra từng địa chỉ. Chỉ báo cáo một tên miền là lừa đảo khi bạn đã thực sự thấy một trang giả mạo trên đó.
eldger.comKý tự bị đổi chỗBiến thể của ledger.comA 185.244.151.84MX eldger.comNS ns3.ro.hostsailor.comkedger.comKý tự được thay thếBiến thể của ledger.comA 13.56.33.8NS ns1.brandbucket.comkledger.comKý tự được chènBiến thể của ledger.comA 20.65.18.151NS ns-1490.awsdns-58.orgl3dger.comKý tự được thay thếBiến thể của ledger.comA 216.198.79.1MX inbound-smtp.eu-west-1.amazonaws.comNS ns1.bluehost.comldeger.comKý tự bị đổi chỗBiến thể của ledger.comA 185.244.151.84MX ldeger.comNS ns3.ro.hostsailor.comldger.comKý tự bị thiếuBiến thể của ledger.comA 13.248.169.48NS ns1.dan.comle.dger.comTách thành tên miền conBiến thể của ledger.comA 13.248.169.48NS ns5.afternic.comlecger.comKý tự được thay thếBiến thể của ledger.comA 14.63.215.245NS ns1.hostname.netledber.comKý tự được thay thếBiến thể của ledger.comA 104.21.35.54NS chin.ns.cloudflare.comledegr.comKý tự bị đổi chỗBiến thể của ledger.comA 185.244.151.84MX ledegr.comNS ns3.ro.hostsailor.comleder.comKý tự bị thiếuBiến thể của ledger.comA 85.13.132.113MX w01a4668.kasserver.comNS ns5.kasserver.comledg3r.comKý tự được thay thếBiến thể của ledger.comNS ns1.dreamhost.comledge.comKý tự bị thiếuBiến thể của ledger.comA 54.215.31.113NS ns1.dyna-ns.netledged.comKý tự được thay thếBiến thể của ledger.comA 52.20.84.62NS ns1.atom.comledgedr.comKý tự được chènBiến thể của ledger.comA 31.43.160.6NS ns6.wixdns.netledgee.comKý tự được thay thếBiến thể của ledger.comA 13.248.169.48NS ns3.afternic.comledgeer.comKý tự lặp lạiBiến thể của ledger.comA 52.20.84.62NS ns1.squadhelp.comledgercom.comBiến thểBiến thể của ledger.comA 91.215.86.207NS ns3.epik.comledget.comKý tự được thay thếBiến thể của ledger.comA 13.248.169.48NS ns1.afternic.comledgewr.comKý tự được chènBiến thể của ledger.comA 185.244.151.84MX ledgewr.comNS ns3.ro.hostsailor.comledgger.comKý tự lặp lạiBiến thể của ledger.comA 13.56.33.8NS ns1.brandbucket.comledgir.comHoán đổi nguyên âmBiến thể của ledger.comA 188.114.96.3NS lynn.ns.cloudflare.comledgor.comHoán đổi nguyên âmBiến thể của ledger.comA 103.230.136.195MX mxn.mxhichina.comNS ens11.bigwww.comledgr.comKý tự bị thiếuBiến thể của ledger.comA 188.114.96.3NS kim.ns.cloudflare.comledgre.comKý tự bị đổi chỗBiến thể của ledger.comA 172.65.185.109NS sp1.gname-dns.comledgrer.comKý tự được chènBiến thể của ledger.comA 185.244.151.84MX ledgrer.comNS ns3.ro.hostsailor.comledgsr.comKý tự được thay thếBiến thể của ledger.comA 14.63.215.245NS ns1.hostname.netledgwer.comKý tự được chènBiến thể của ledger.comA 185.244.151.84MX ledgwer.comNS ns3.ro.hostsailor.comledgwr.comKý tự được thay thếBiến thể của ledger.comA 185.244.151.84MX ledgwr.comNS ns3.ro.hostsailor.comledher.comKý tự được thay thếBiến thể của ledger.comA 15.197.148.33MX mailstore1.secureserver.netNS ns03.domaincontrol.comledhger.comKý tự được chènBiến thể của ledger.comA 185.244.151.84MX ledhger.comNS ns3.ro.hostsailor.comledsger.comKý tự được chènBiến thể của ledger.comA 185.244.151.84MX ledsger.comNS ns3.ro.hostsailor.comledtger.comKý tự được chènBiến thể của ledger.comA 188.114.96.3NS janet.ns.cloudflare.comledyer.comKý tự được thay thếBiến thể của ledger.comA 31.43.160.6MX alt1.aspmx.l.google.comNS ns-1051.awsdns-03.orgledzer.comKý tự được thay thếBiến thể của ledger.comA 188.114.96.3NS kimora.ns.cloudflare.comleedger.comKý tự được chènBiến thể của ledger.comMX mxbiz1.qq.comNS dns10.hichina.comlegder.comKý tự bị đổi chỗBiến thể của ledger.comA 64.190.63.222MX localhostNS ns1.sedoparking.comleger.comKý tự bị thiếuBiến thể của ledger.comA 216.40.34.37MX mx.netidentity.com.cust.hostedemail.comNS ns1.mailbank.comlerdger.comKý tự được chènBiến thể của ledger.comA 185.244.151.84MX lerdger.comNS ns3.ro.hostsailor.comlerger.comKý tự được thay thếBiến thể của ledger.comA 13.248.169.48NS ns1.afternic.comlesger.comKý tự được thay thếBiến thể của ledger.comA 185.244.151.84MX lesger.comNS ns3.ro.hostsailor.comlewdger.comKý tự được chènBiến thể của ledger.comA 185.244.151.84MX lewdger.comNS ns3.ro.hostsailor.comlidger.comHoán đổi nguyên âmBiến thể của ledger.comA 66.241.124.184MX route1.mx.cloudflare.netNS erin.ns.cloudflare.comlledger.comKý tự lặp lạiBiến thể của ledger.comA 50.254.19.65MX lledger-com.mail.protection.outlook.comNS ns-1532.awsdns-63.orglodger.comHoán đổi nguyên âmBiến thể của ledger.comA 149.210.148.65MX mail.lodger.comNS aron.ns.cloudflare.comlrdger.comKý tự được thay thếBiến thể của ledger.comA 77.247.179.85MX mail.h-email.netNS ns1.badgerdns.comlsdger.comKý tự được thay thếBiến thể của ledger.comA 14.63.215.245NS ns1.hostname.netoedger.comKý tự được thay thếBiến thể của ledger.comA 14.63.215.245NS ns1.hostname.netpedger.comKý tự được thay thếBiến thể của ledger.comA 74.220.199.6pledger.comKý tự được chènBiến thể của ledger.comA 216.40.34.37MX mx.netidentity.com.cust.hostedemail.comNS ns1.mailbank.comdedger.comĐảo bitBiến thể của ledger.comMX aspmx1.migadu.comNS apollo.ns.cloudflare.comhedger.comĐảo bitBiến thể của ledger.comA 15.197.225.128MX alt1.aspmx.l.google.comNS ns23.domaincontrol.comiedger.comCác chữ cái tương tựBiến thể của ledger.comA 217.70.184.38MX fb.mail.gandi.netNS ns-157-c.gandi.netl-edger.comThêm dấu gạch ngangBiến thể của ledger.comA 216.198.79.65NS ns1.vercel-dns.comladger.comĐảo bitBiến thể của ledger.comA 185.80.2.134MX ladger.comNS ns209.superhosting.bglcdlger.comCác chữ cái tương tựBiến thể của ledger.comNS ns2.my-ndns.comlddger.comĐảo bitBiến thể của ledger.comA 14.63.215.245NS ns1.hostname.netlebger.comCác chữ cái tương tựBiến thể của ledger.comA 104.247.81.99NS ns1.parkingcrew.netleclger.comCác chữ cái tương tựBiến thể của ledger.comA 34.42.100.71NS ns-cloud-e1.googledomains.comledcer.comĐảo bitBiến thể của ledger.comA 15.197.148.33MX ledcer-com.mail.protection.outlook.comNS pdns11.domaincontrol.comleddger.comKý tự được chènBiến thể của ledger.comA 13.248.169.48NS ns1.afternic.comledeer.comĐảo bitBiến thể của ledger.comA 13.248.169.48NS ns1.dan.comledeger.comKý tự được chènBiến thể của ledger.comA 103.224.182.253MX park-mx.above.comNS ns1.abovedomains.comledfer.comĐảo bitBiến thể của ledger.comA 15.197.142.173MX mailstore1.secureserver.netNS ns11.domaincontrol.comledg-er.comThêm dấu gạch ngangBiến thể của ledger.comA 162.255.119.245MX mail.protonmail.chNS dns1.registrar-servers.comledgar.comĐảo bitBiến thể của ledger.comA 13.248.169.48NS ns1.namefind.comledger0.comKý tự được thêm vàoBiến thể của ledger.comA 20.82.12.44MX ledger0-com.mail.protection.outlook.comNS ns1-04.azure-dns.comledger1.comKý tự được thêm vàoBiến thể của ledger.comA 44.232.173.249NS launch1.spaceship.netledger4.comKý tự được thêm vàoBiến thể của ledger.comA 52.201.53.166NS nsg1.namebrightdns.comledger5.comKý tự được thêm vàoBiến thể của ledger.comMX mail.protonmail.chNS ns-1175.awsdns-18.orgledger6.comKý tự được thêm vàoBiến thể của ledger.comA 52.20.84.62NS ns1.atom.comledgerb.comKý tự được thêm vàoBiến thể của ledger.comA 91.195.240.82NS ns1dhl.name.comledgerc.comKý tự được thêm vàoBiến thể của ledger.comA 198.185.159.144MX alt1.aspmx.l.google.comNS dns1.p02.nsone.netledgerf.comKý tự được thêm vàoBiến thể của ledger.comA 94.75.193.73MX mail.h-email.netNS ns1.thednscloud.comledgeri.comKý tự được thêm vàoBiến thể của ledger.comA 52.20.84.62NS ns1.atom.comledgern.comKý tự được thêm vàoBiến thể của ledger.comA 192.0.78.162MX ledgern-com.mail.protection.outlook.comNS ns1.wordpress.comledgerq.comKý tự được thêm vàoBiến thể của ledger.comA 31.43.160.6MX ledgerq-com.mail.protection.outlook.comNS ns03.domaincontrol.comledgerx.comKý tự được thêm vàoBiến thể của ledger.comA 198.202.211.1MX usb-smtp-inbound-1.mimecast.comNS alla.ns.cloudflare.comledges.comĐảo bitBiến thể của ledger.comA 170.249.218.186MX ledges-com.mail.protection.outlook.comNS ns47.domaincontrol.comledgez.comĐảo bitBiến thể của ledger.comA 67.23.254.40MX ledgez.comNS ns1.reseller-228.mco2.hostdime.comledgur.comĐảo bitBiến thể của ledger.comA 13.248.243.5MX ledgur-com.mail.protection.outlook.comNS ns23.domaincontrol.comlediger.comCác chữ cái tương tựBiến thể của ledger.comA 185.225.135.100MX mail02.lediger-consulting.deNS ns1.routing.netledqer.comCác chữ cái tương tựBiến thể của ledger.comA 13.223.25.84NS nsg1.namebrightdns.comleeger.comĐảo bitBiến thể của ledger.comA 194.191.24.29MX alt1.aspmx.l.google.comNS cns1.cloudpit.deleelger.comCác chữ cái tương tựBiến thể của ledger.comA 15.197.148.33NS ns69.domaincontrol.comlefger.comĐảo bitBiến thể của ledger.comA 103.224.182.244MX park-mx.above.comNS ns1.abovedomains.comletger.comĐảo bitBiến thể của ledger.comA 156.245.108.206NS ns1.dnsowl.comludger.comĐảo bitBiến thể của ledger.comA 18.195.62.85MX ludger-com.mail.protection.outlook.comNS ns11.worldnic.com
Hiển thị 100 trong tổng số 151
Hạ tầng và báo cáo liên quan
Các mối quan hệ được lưu trữ được nhóm theo thuộc tính khớp chính xác. Chỉ riêng nhà cung cấp hoặc nhà đăng ký được chia sẻ không chứng minh được quyền sở hữu chung.
Tín hiệu hỗ trợ — Có chung một tính năng trang, cơ sở hạ tầng hoặc nhãn thu thập; không phải là bằng chứng cho thấy chỉ có một nhà điều hành.
Chỉ dành cho Discovery — Cùng nhà đăng ký hoặc biên CDN: hiển thị để điều hướng, không phải bằng chứng liên kết.
Mỗi đường nối là một lý do khiến tên miền đó được liên kết với báo cáo này. Kích thước nút biểu thị số lần phát hiện củVirusTotal, các nút có đường gạch ngang đã ngừng hoạt động, và danh sách đầy đủ được liệt kê bên dưới. Danh sách đầy đủ các báo cáo liên quan
Nội dung khớp2
Giá trị băm của tệp favicon giống nhau, hoặc tiêu đề trang được ghi lại bắt đầu bằng cùng 20 ký tự. Việc trùng khớp nội dung không đủ để khẳng định rằng chúng thuộc cùng một bộ công cụ lừa đảo hoặc cùng một chủ sở hữu.
Được đăng ký thông qua cùng một nhà đăng ký tên miền. Một nhà đăng ký tên miền phục vụ hàng triệu khách hàng không có mối liên hệ với nhau, do đó việc này chỉ cho thấy sự trùng hợp về số liệu chứ không chứng minh được mối liên hệ nào.
Bạn không đơn độc và không có gì phải xấu hổ. Kẻ lừa đảo là những tội phạm tinh vi lợi dụng lòng tin. Báo cáo những gì đã xảy ra là vũ khí mạnh nhất chống lại lừa đảo: báo cáo của bạn có thể giúp người khác không trở thành nạn nhân và giúp cơ quan chức năng hành động. Hãy bảo vệ tài khoản và tiền của bạn trước, sau đó mới báo cáo. Nếu thông tin đăng nhập đã bị lộ, hãy báo cáo ngay. Không liên hệ với những kẻ lừa đảo hứa hẹn thu hồi tài sản.
Hãy thực hiện các biện pháp dựa trên những gì bạn đã làm. Nếu đã nhập mật khẩu: hãy thay đổi mật khẩu đó và tất cả các nơi bạn đã sử dụng lại mật khẩu đó. Nếu đã thanh toán hoặc cung cấp thông tin thẻ: hãy liên hệ với ngân hàng hoặc dịch vụ thanh toán của bạn. Nếu đã tải xuống một tệp tin: hãy quét thiết bị. Sau đó, hãy báo cáo sự cố.
Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.
Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.
Tôi nên làm gì ngay lập tức?
Khẩn cấp
Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.
Đã nhập mật khẩu — Hãy thay đổi mật khẩu trên dịch vụ đó và trên mọi trang web khác mà bạn đã sử dụng cùng một mật khẩu
Bật xác thực hai yếu tố — ở những nơi dịch vụ này cung cấp tính năng này; ứng dụng xác thực có độ bảo mật cao hơn so với mã SMS
Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng — Hãy liên hệ với ngân hàng hoặc đơn vị cung cấp dịch vụ thanh toán của bạn thông qua các thông tin liên hệ in trên thẻ hoặc trên trang web chính thức của họ
Đã tải xuống một tệp — Đừng mở tệp đó và hãy quét thiết bị bằng phần mềm bảo mật
Đã chia sẻ cụm từ hạt giống hoặc khóa riêng — Chuyển số tiền còn lại sang một ví mới có cụm từ khôi phục mới; ví đã bị lộ thông tin không còn an toàn nữa
Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào — ngắt kết nối địa chỉ đó khỏi ví và từ chối các yêu cầu đang chờ xử lý; bản thân việc kết nối không dẫn đến việc chuyển tiền
Chi tiêu token đã được phê duyệt (approve / permit) — hủy bỏ sự chấp thuận đó bằng công cụ kiểm tra sự chấp thuận token (revoke.cash)
Đã gửi tiền điện tử — Lưu lại mã băm giao dịch, địa chỉ của bạn và địa chỉ người nhận; các giao dịch trên blockchain không thể đảo ngược
Tôi nên thu thập những thông tin nào để lập báo cáo?
Hướng dẫn của FBI
Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗
Chứng từ thanh toán — Nếu bạn đã thanh toán, hãy lưu giữ biên lai, ghi lại số tiền, ngày tháng, thông tin về đơn vị cung cấp dịch vụ thanh toán và thông tin người nhận.
Ngày và giờ chính xác — của mỗi giao dịch và lần tiếp xúc đầu tiên với kẻ lừa đảo
Ảnh chụp màn hình — trang web lừa đảo, tin nhắn trò chuyện, email, giao dịch ví điện tử, mạng xã hội
Tất cả các URL và tên miền được kẻ lừa đảo sử dụng (bao gồm soloxcore.org)
Truyền thông — các email, tin nhắn, số điện thoại, tên người dùng mà kẻ lừa đảo đã sử dụng
Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.
Tôi nên báo cáo vụ lừa đảo này ở đâu?
FBI IC3 — Trung tâm Tiếp nhận Khiếu nại về Tội phạm Mạng (Hệ thống báo cáo liên bang Hoa Kỳ)
Europol — Báo cáo về tội phạm mạng tại châu Âu (EU)
Ngân hàng hoặc nhà cung cấp dịch vụ thanh toán của quý khách — nếu thông tin về tiền hoặc thẻ bị rò rỉ, hãy liên hệ ngay với đội ngũ phòng chống gian lận của công ty qua các thông tin liên lạc chính thức.
Cảnh sát địa phương — lập biên bản chính thức, ngay cả khi họ không thể hành động ngay lập tức
Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.
Các vụ lừa đảo qua email thường hoạt động như thế nào?
Các trang web giả mạo — các bản sao giống hệt đến từng pixel của các trang web chính thống, chỉ khác một chút về tên miền
Pig butchering — niềm tin được xây dựng trong nhiều tuần qua Telegram/WhatsApp/các ứng dụng hẹn hò, sau đó tiền bị đánh cắp
Các chiêu lừa đảo lợi dụng việc phục hồi — kẻ lừa đảo giả danh nhân viên thu hồi tài sản và đòi phí trả trước. Tuyệt đối không chia sẻ cụm từ khôi phục hoặc thanh toán trước khi tự xác minh nhà cung cấp một cách độc lập
Các chiêu lừa đảo sử dụng trí tuệ nhân tạo — các video deepfake, các vụ lừa đảo qua email tự động và các trang web do trí tuệ nhân tạo tạo ra khiến việc phát hiện hành vi gian lận trở nên khó khăn hơn
Làm thế nào để tôi có thể tự bảo vệ mình trong tương lai?
Đánh dấu các trang web chính thức — Đừng bao giờ nhấp vào các liên kết trong email, tin nhắn trực tiếp (DM) hoặc quảng cáo
Xác minh tên miền — kiểm tra xem PhishDestroy Trước khi thực hiện bất kỳ tương tác nào, hãy kiểm tra HTTPS, chính tả và thời gian hoạt động của tên miền.
"Quá tốt để là sự thật" = lừa đảo — lợi nhuận được đảm bảo, sự ủng hộ của người nổi tiếng, thời hạn gấp rút
Hãy cảnh giác với những kẻ lừa đảo lợi dụng việc phục hồi dữ liệu! Tội phạm có thể liên hệ lại với nạn nhân trong khi giả làm điều tra viên, luật sư hoặc nhân viên phục hồi. Không trả phí trả trước hoặc chia sẻ thông tin đăng nhập.Tìm hiểu thêm về lừa đảo phục hồi →
Về báo cáo nàyNguồn, ngày quan sát và đính chính
Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.
Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.
Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.


 Key-Systems
 104.21.64.124


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 Spamhaus
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT