Chuyển đến báo cáo bảo mật
Đã ghi lại việc chuyển hướng prarinnexric.comfinzy0-illum33.sbs + 2 mục khác Chi tiết
Biểu tượng trang prarinnexric.com
Bảo mật miền và thông tin về mối đe dọa

prarinnexric.com

Tôi đã bị lừa đảo — hãy giúp tôi viết báo cáo
Chia sẻ / tải xuống báo cáo
Bài đăng trên X Gửi qua Telegram Kiểm tra qua API
Tóm tắt

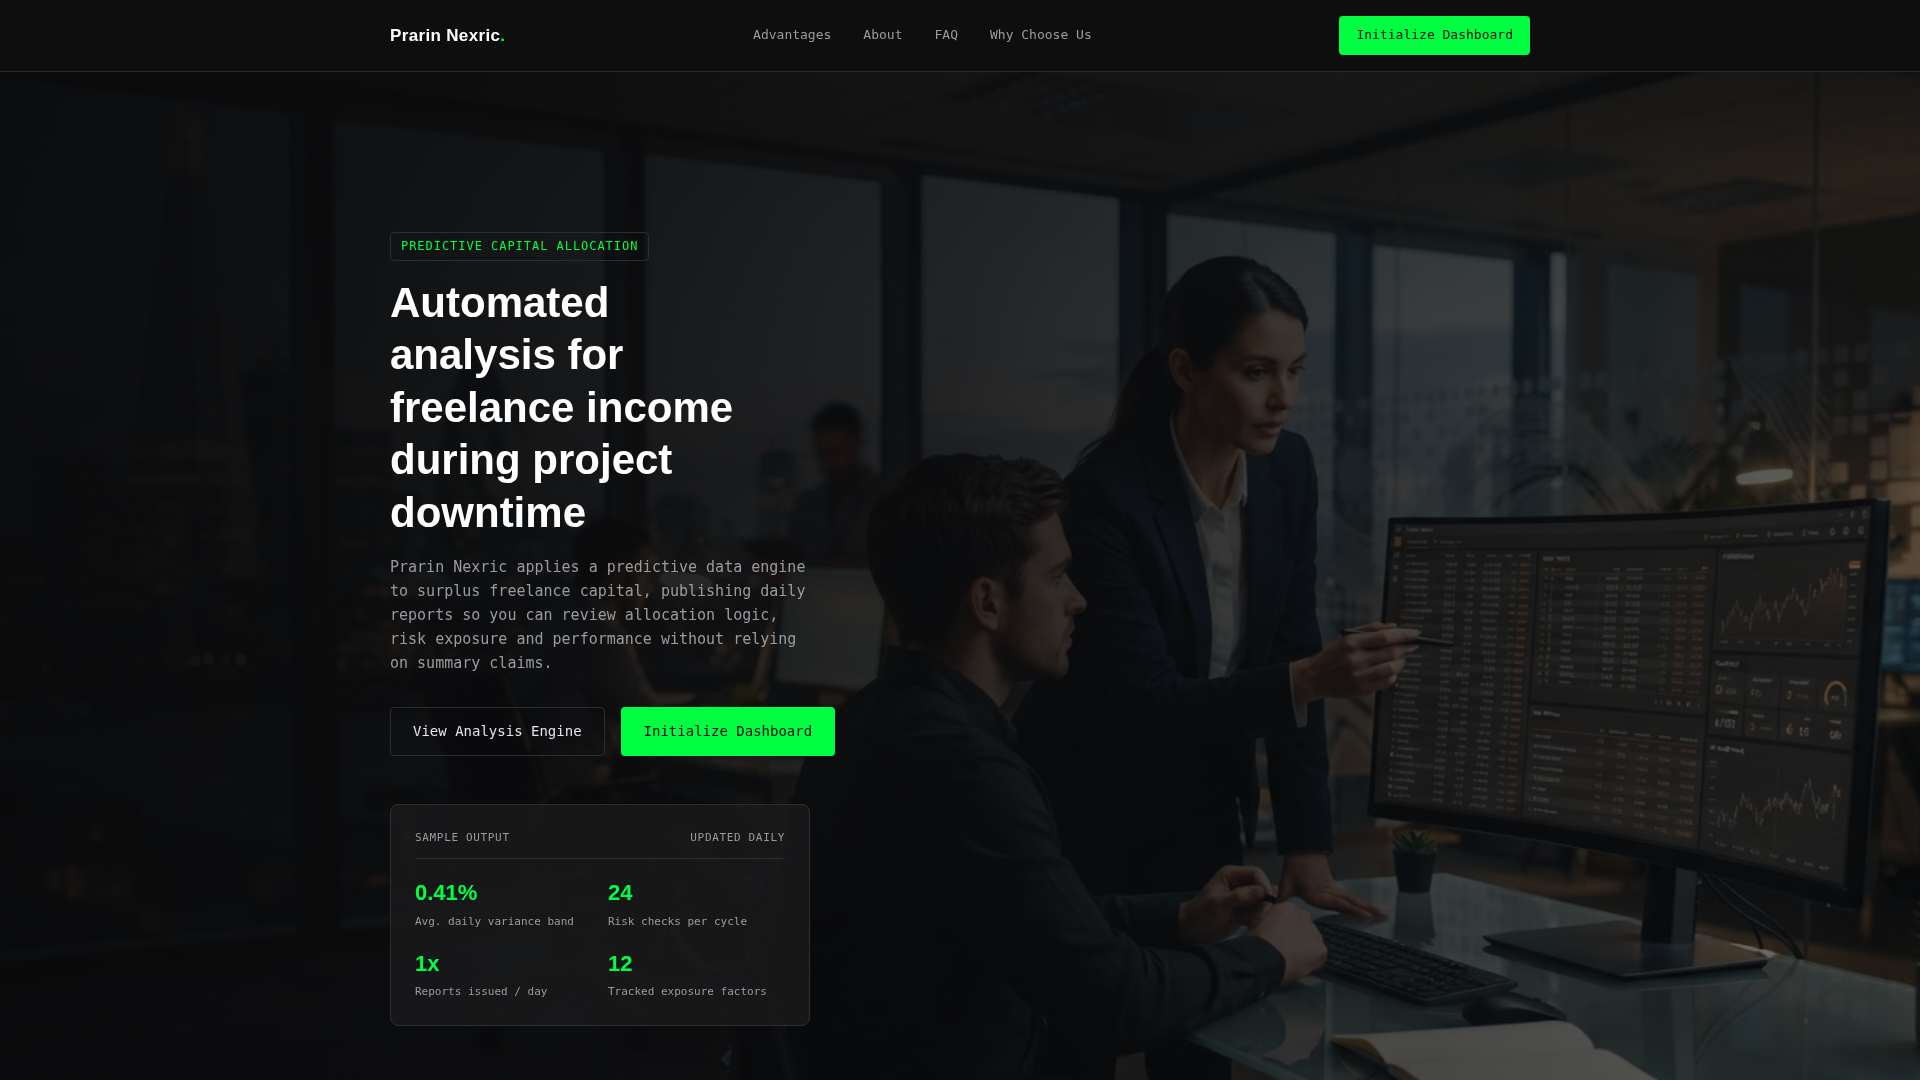
The captured prarinnexric.com landing page presents Prarin Nexric as a predictive data engine for surplus freelance capital, with a headline about automated analysis during project downtime. The page's main interaction centers on two calls to action, "View Analysis Engine" and "Initialize Dashboard," alongside a sample output panel showing figures such as a 0.41% average daily variance band and 24 risk checks per cycle, presented as updated daily.

Phân tích chỉ có sẵn bằng tiếng Anh

Tiêu đề trang: “Prarin Nexric — AI Platform for Freelance Capital Allocation”

Thông tin thêm về các nguồn dữ liệu
Tín hiệu bảo mật đã lưu

Kết quả VirusTotal đã lưu: 5/92 công cụ đưa ra cảnh báo. Độc hại: 3. Đáng ngờ: 2. Thời gian phân tích (theo bản ghi): 2026-11-01 10:11 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-02 04:30 UTC. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.

Tổng số phát hiện Virus: 5/92 Lần hoạt động gần nhất được biết đến
Nhà đăng ký
Hoa KỳDynadot
Địa chỉ IP
Canada104.21.36.128Cloudflare, Inc. · CDN
Ngày đăng ký
2026-10-03
PhishDestroy phát hiện lần đầu tiên
2026-11-02
OTX
các tài liệu tham khảo trong cộng đồng
Các bản chụp trang
mở thư viện ảnh
Tuổi tên miền
đã đăng ký vào ngày 2026-10-03 theo cơ quan đăng ký WHOIS
OTX: 4 tham chiếu 2026-11-02 CDN

Điểm rủi ro, càng cao thì tình hình càng xấu · Cách thức hoạt động của điểm số này

Cần làm gì ngay lập tức

Chọn tình huống đã xảy ra và đánh dấu các bước khi thực hiện. Các dấu tích chỉ được lưu trong trình duyệt này.

Đã nhập mật khẩu0/3
Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng0/2
Đã tải xuống một tệp0/2
Đã chia sẻ cụm từ hạt giống hoặc khóa riêng0/3
Chi tiêu token đã được phê duyệt (approve / permit)0/3
Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào0/2
Đã gửi tiền điện tử0/3
Lập biên bản trình báo cảnh sát

Chế độ xem dành cho chuyên gia bao gồm tất cả các phần: DNS, TLS, yêu cầu mạng, các giá trị băm và dữ liệu JSON thô.

Tóm tắt báo cáo

PhishDestroy lưu hồ sơ về prarinnexric.com. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.

Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.

Phân tích

Tóm tắt tên miền

PhishDestroy đã ghi nhận prarinnexric.com lần đầu tiên vào ngày 2026-11-02. Kết quả VirusTotal đã lưu: 5/92 công cụ đưa ra cảnh báo. Độc hại: 3. Đáng ngờ: 2. Thời gian phân tích (theo bản ghi): 2026-11-01 10:11 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-02 04:30 UTC. Mức rủi ro: cao (điểm bằng chứng 65/100). Nhà đăng ký: Dynadot. Trạng thái: Có thể truy cập · hạn chế quyền truy cập. Lưu trữ: Cloudflare, Inc. Không nhập thông tin đăng nhập và không kết nối ví.

Cao
Trạng thái
Có thể truy cập · hạn chế quyền truy cập
VirusTotal
5 / 92
Dịch vụ lưu trữ
Canada104.21.36.128Cloudflare, Inc. · CDN
Nhà đăng ký
Hoa KỳDynadot
Ngày đăng ký
2026-10-03
OTX
4 community refs
Các bản chụp trang
7

Ảnh chụp Cloudflare Radar · 2026-11-02 04:31 UTC · SHA-256 75cabedb…0812327

Phân tích PhishDestroy, phiên bản đã được rà soát

Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.

The captured prarinnexric.com landing page presents Prarin Nexric as a predictive data engine for surplus freelance capital, with a headline about automated analysis during project downtime. The page's main interaction centers on two calls to action, "View Analysis Engine" and "Initialize Dashboard," alongside a sample output panel showing figures such as a 0.41% average daily variance band and 24 risk checks per cycle, presented as updated daily.

The stored VirusTotal domain result reports 5 detections out of 92 engines. DNS8 reported "suspicious"; VIPRE reported "phishing".

Bằng chứng từ nguồnVirusTotal 5 / 92 · OTX 4 tài liệu tham khảo 6 nguồn

VirusTotal

5 / 92 phát hiện động cơ

Phân tích:
Mở báo cáo
VirusTotalBản ghi gốc của nguồnĐã ghi nhận: 14 trường
Tóm tắt riêng của bộ thu thập

Đây là một kết quả lưu trữ riêng biệt. Số lượng, nhà cung cấp và ngày tháng trong kết quả này không thay thế cho quan sát của nhà cung cấp nêu trên. Ngày truy xuất không phải là ngày phân tích.

Nguồn
VirusTotal
Trạng thái kết quả
observed
Numerator
5
Denominator
92
Vendors
alphaMountain.ai, DNS8, Gridinsoft, SOCRadar, VIPRE
Được phát hiện tại
2026-11-01 10:11:43
Thời gian kiểm tra
2026-11-02 05:31:00
Thời gian truy xuất
2026-11-02 04:31:01

URLScan

Bản chụp trang

SHA-256 2a6736aa…db5c271

Mở báo cáo
URLScanBản ghi gốc của nguồnĐã ghi nhận: 20 trường
Bản ghi màn hình riêng biệt · 2026-11-02 04:30 UTC

Bản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.

UUID
01a19a68-2a73-755c-8a2c-8f0dd32f74f0
Điểm
0
Độc hại
✗
Thời gian có kết quả
2026-11-02T04:30:12Z
Thời gian bổ sung dữ liệu
2026-11-02T09:10:45Z
Dấu thời gian nguồn
Urlscan result at: 2026-11-02 05:30:12; Urlscan enriched at: 2026-11-02 10:10:45

PhishDestroy DOM

10 / 100 · điểm heuristic · 4 tham chiếu thương hiệu · 0 phân loại

Chỉ là điểm heuristic về nội dung; không phải là điểm số cuối cùng

Mở báo cáo
Kiểm tra mã nguồn trang bởi một công cụ giám sát riêng biệt · 10 / 100 · 2026-11-02 04:32 UTC

Phân tích giám sát đã lỗi thời này là một phần riêng biệt so với phân tích chính về PhishDestroy ở trên. Điểm heuristic không phải là xác suất được đo lường.

Điểm heuristic
10
Thời gian phân tích
2026-11-02T04:32:41Z
Dấu thời gian nguồn
2026-11-02 05:32:41
Siêu dữ liệu kỹ thuật

Phân tích của PhishDestroy

Siêu dữ liệu tạo câu chuyện

Mở báo cáo
Tiêu đề, mô tả và hồ sơ thế hệ

Ngày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.

Tiêu đề do AI tạo
prarinnexric.com — Prarin Nexric freelance capital AI landing page
Mô tả AI
PhishDestroy records prarinnexric.com as a Prarin Nexric landing page promoting a predictive AI platform for freelance capital allocation.
Tóm tắt bằng AI
The captured prarinnexric.com landing page presents Prarin Nexric as a predictive data engine for surplus freelance capital, with a headline about automated analysis during project downtime. The page's main interaction centers on two calls to action, "View Analysis Engine" and "Initialize Dashboard," alongside a sample output panel showing figures such as a 0.41% average daily variance band and 24 risk checks per cycle, presented as updated daily. The stored VirusTotal domain result reports 5 detections out of 92 engines. DNS8 reported "suspicious"; VIPRE reported "phishing".
Mô hình AI đã viết văn bản này
threat-v6-mimo
Thời gian văn bản do AI tạo ra
2026-11-02T04:32:35Z
Revision
5c1f785eae058dfa95c9845d7036c1f73e54cbf109ce3353e331af6983121a32
Chế độ
reviewed
Interpretation
Gói công khai đã chọn; thời gian tạo văn bản là riêng biệt so với ngày quan sát nguồn.

Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.

Chi tiết nguồn đã thu thập

Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.

Mọi trường đã lưu, kèm nguồn và ngày
Kiểm tra trang webBản ghi gốc của nguồnĐã truy xuất: 27 trường

Cài đặt thư điện tử

Lượt tra cứu SPF
0

Bản ghi CAA

Tên miền
prarinnexric.com

Kết quả DNS bảo vệ

Số trình phân giải đã kiểm tra
12
Bị chặn bởi
  • CloudFlare Family
Trình phân giải chặn
1

Các quan sát về kho lưu trữ web

Lần quan sát cuối
Lần quan sát đầu tiên
Thay đổi đã ghi nhận
3
Số ngày lưu trữ
4
Số bản chụp mỗi ngày
0.1
Kích thước trang trung bình, byte
23792

Quy tắc của Crawler

User agent
  • *
Có
Có
URL sitemap
  • https://prarinnexric.com/sitemap.xml

Sơ đồ trang web

Có
Có
Số URL
5

Tiêu đề và siêu dữ liệu trang

Tiêu đề trang
Prarin Nexric — AI Platform for Freelance Capital Allocation
Chỉ thị lập chỉ mục
index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1
Mô tả
Prarin Nexric transforms idle freelance capital into structured, data-driven allocation decisions through a predictive AI platform with daily reports. Discover transparent performance tracking built for irregular income cycles.
URL chuẩn
https://prarinnexric.com/

Công cụ theo dõi

Yêu cầu
31
Dịch vụ phát hiện được
  • Tên
    Cloudflare
    Công ty
    Cloudflare
    Quốc gia
    US
    Danh mục
    Dịch vụ lưu trữ
    Yêu cầu
    1
  • Tên
    jsDelivr
    Công ty
    jsDelivr
    Danh mục
    Dịch vụ lưu trữ
    Yêu cầu
    4

Biểu mẫu và nội dung hỗn hợp

Script bên thứ ba
0

Phản hồi HTTP

Có thể truy cập
Có
Trạng thái HTTP
200
Thời gian yêu cầu, ms
DNS
9
TLS
30
Chờ đợi
78
Kết nối
23
Tải xuống
18
Thời gian phản hồi, ms
158

Kết nối TLS

ALPN
h2
Bộ mã hóa
TLS_AES_256_GCM_SHA384
Giao thức
TLSv1.3
Phiên bản được hỗ trợ
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
Chứng chỉ được xác thực
Có
Bảo mật chuyển tiếp
Có

Cổng

Cổng mở
  • 80
  • 443
  • 8080

Ước tính phát thải carbon

Byte
83745
CO₂, gam
0.0031
Sạch hơn, %
26

Máy chủ DNS

Máy chủ tên
  • Địa chỉ IP
    173.245.58.107
    Máy chủ
    dina.ns.cloudflare.com
  • Địa chỉ IP
    108.162.195.201
    Máy chủ
    everton.ns.cloudflare.com
Vùng DNS
prarinnexric.com

Cookie

Cookie
  • Tên
    cf-c
    HTTP-only
    Có
    SameSite
    Lax
  • Tên
    __cf_clicked

Địa điểm

Địa chỉ IP
2606:4700:3037::ac43:c25e
ASN
13335
Tổ chức
Cloudflare, Inc.
Thành phố
Toronto
Quốc gia
CA

Chứng chỉ TLS

Đơn vị cấp
Let's Encrypt / YE2
Chủ thể
prarinnexric.com

Bản ghi DNS

A
  • 104.21.36.128
  • 172.67.194.94
NS
  • everton.ns.cloudflare.com
  • dina.ns.cloudflare.com
SOA
Máy chủ tên chính
dina.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Số sê-ri
2418646478
Làm mới, giây
10000
Thử lại, giây
2400
Hết hạn, giây
604800
TTL tối thiểu, giây
1800
TXT

  • google-site-verification=Ujq1hxlI7GFzkRPBvo3MWho2ooYTlUBA1TLZcZHGuKI
AAAA
  • 2606:4700:3037::ac43:c25e
  • 2606:4700:3037::6815:2480

DNSSEC

Bản ghi DS
Không
RRSIG
Không
DNSKEY
Không

HSTS

Quan sát
Site does not serve any HSTS headers.

Các chính sách bảo mật HTTP

X-Frame-Options
Không
Referrer-Policy
same-origin
X-XSS-Protection
Không
Permissions-Policy
Không
X-Content-Type-Options
nosniff
Content-Security-Policy
Không
Strict-Transport-Security
Không
Cross-Origin-Opener-Policy
Không
Cross-Origin-Embedder-Policy
Không
Cross-Origin-Resource-Policy
Không

Tường lửa ứng dụng web

Sản phẩm WAF
Cloudflare
Phát hiện WAF
Có

Tra cứu IP

Địa chỉ IP
2606:4700:3037::ac43:c25e
Phiên bản IP
6

Chuyển hướng

Chuỗi chuyển hướng
  • https://prarinnexric.com

Liên kết trang

Liên kết nội bộ
11

Hồ sơ đăng ký

Nhà đăng ký
Dynadot Inc
Ngày đăng ký
Đã cập nhật
Hết hạn
Trạng thái
  • clientTransferProhibited https://icann.org/epp
Máy chủ tên
  • dina.ns.cloudflare.com
  • everton.ns.cloudflare.com

Tiêu đề HTTP

Header phản hồi
Máy chủ
cloudflare
Content-Type
text/html; charset=utf-8
X-Content-Type-Options
nosniff
Referrer-Policy
same-origin
Via
1.1 Caddy
Các trường gốc của nguồn · JSON
Cài đặt thư điện tử
Spf lookups: 0
Bản ghi CAA
Domain: prarinnexric.com
Kết quả DNS bảo vệ
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
Các quan sát về kho lưu trữ web
Last: 2026-11-02T04:00:19Z; First: 2026-10-03T19:14:39Z; Changes: 3; Days archived: 4; Scans per day: 0.1; Avg page bytes: 23792
Quy tắc của Crawler
Agents: *; Present: ✓; Sitemaps: https://prarinnexric.com/sitemap.xml
Sơ đồ trang web
Present: ✓; URL count: 5
Tiêu đề và siêu dữ liệu trang
Title: Prarin Nexric — AI Platform for Freelance Capital Allocation; Robots: index, follow, max-snippet:-1, max-image-preview:large, max-video-preview:-1; Description: Prarin Nexric transforms idle freelance capital into structured, data-driven allocation decisions through a predictive AI platform with daily reports. Discover transparent performance tracking built for irregular income cycles.; Canonicalurl: https://prarinnexric.com/
Công cụ theo dõi
Requests: 31; Trackers: (Name: Cloudflare; Company: Cloudflare; Country: US; Category: Hosting; Requests: 1), (Name: jsDelivr; Company: jsDelivr; Category: Hosting; Requests: 4)
Biểu mẫu và nội dung hỗn hợp
Third party scripts: 0
Trạng thái
Up: ✓; Code: 200; Timings: DNS: 9; TLS: 30; Wait: 78; Connect: 23; Download: 18; Response ms: 158
Kết nối TLS
Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Cổng
Open: 80, 443, 8080
Carbon
Bytes: 83745; Co2 grams: 0.0031; Cleaner than: 26
DNS server
NS: (IP: 173.245.58.107; Host: dina.ns.cloudflare.com), (IP: 108.162.195.201; Host: everton.ns.cloudflare.com); Zone: prarinnexric.com
Cookie
Cookies: (Name: cf-c; HTTP only: ✓; Same site: Lax), (Name: __cf_clicked)
Địa điểm
IP: 2606:4700:3037::ac43:c25e; ASN: 13335; Org: Cloudflare, Inc.; City: Toronto; Country: CA
SSL
Issuer: Let's Encrypt / YE2; Subject: prarinnexric.com
Bản ghi DNS
A: 104.21.36.128, 172.67.194.94; NS: everton.ns.cloudflare.com, dina.ns.cloudflare.com; Soa: Nsname: dina.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2418646478; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Txt: google-site-verification=Ujq1hxlI7GFzkRPBvo3MWho2ooYTlUBA1TLZcZHGuKI; Aaaa: 2606:4700:3037::ac43:c25e, 2606:4700:3037::6815:2480
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Các chính sách bảo mật HTTP
Xframeoptions: ✗; Referrerpolicy: same-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: nosniff; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Tường lửa
Waf: Cloudflare; Has waf: ✓
Get IP
IP: 2606:4700:3037::ac43:c25e; Family: 6
Chuyển hướng
Chain: https://prarinnexric.com
Liên kết trang
Internal count: 11
Hồ sơ đăng ký
Registrar: Dynadot Inc; Created: 2026-10-03T15:54:58Z; Updated: 2026-10-27T23:57:24Z; Expires: 2027-10-03T15:54:58Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: dina.ns.cloudflare.com, everton.ns.cloudflare.com
Tiêu đề HTTP
Headers: Server: cloudflare; Content type: text/html; charset=utf-8; X content type options: nosniff; Referrer policy: same-origin; Via: 1.1 Caddy
Tình báo an ninh mạng
CF Kết luận của Cloudflare Radar Độc hại
Malware Malware New Domains Security threats Security Risks Lừa đảo

Câu hỏi về prarinnexric.com

prarinnexric.com có hợp pháp không?

Dựa trên các bằng chứng đã ghi nhận, PhishDestroy đánh giá prarinnexric.com ở mức rủi ro cao (điểm bằng chứng 65/100); thông tin này được ghi nhận lần đầu vào ngày 2026-11-02. Kết quả VirusTotal đã lưu: 5/92 công cụ đưa ra cảnh báo. Độc hại: 3. Đáng ngờ: 2. Thời gian phân tích (theo bản ghi): 2026-11-01 10:11 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-02 04:30 UTC. Điểm đánh giá nội bộ và việc có tên trong danh sách không chứng minh hành vi lừa đảo. Hãy kiểm tra ngày của từng nguồn và URL chính xác.

Kết nối ví với prarinnexric.com có an toàn không?

Do các dấu hiệu rủi ro nêu trên, xin đừng kết nối ví, ký tin nhắn hoặc approve quyền truy cập token tại đó. Một giao dịch blockchain đã được xác nhận không thể bị hủy bỏ.

Tôi nên làm gì nếu đã dùng prarinnexric.com?

  • Đã nhập mật khẩu — Hãy thay đổi mật khẩu trên dịch vụ đó và trên mọi trang web khác mà bạn đã sử dụng cùng một mật khẩu
  • Bật xác thực hai yếu tố — ở những nơi dịch vụ này cung cấp tính năng này; ứng dụng xác thực có độ bảo mật cao hơn so với mã SMS
  • Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng — Hãy liên hệ với ngân hàng hoặc đơn vị cung cấp dịch vụ thanh toán của bạn thông qua các thông tin liên hệ in trên thẻ hoặc trên trang web chính thức của họ
  • Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào — ngắt kết nối địa chỉ đó khỏi ví và từ chối các yêu cầu đang chờ xử lý; bản thân việc kết nối không dẫn đến việc chuyển tiền
  • Chi tiêu token đã được phê duyệt (approve / permit) — hủy bỏ sự chấp thuận đó bằng công cụ kiểm tra sự chấp thuận token
  • Đã chia sẻ cụm từ hạt giống hoặc khóa riêng — Chuyển số tiền còn lại sang một ví mới có cụm từ khôi phục mới; ví đã bị lộ thông tin không còn an toàn nữa
  • Đã tải xuống một tệp — Đừng mở tệp đó và hãy quét thiết bị bằng phần mềm bảo mật

Hãy lưu giữ địa chỉ, ngày tháng, thông tin chi tiết về khoản thanh toán hoặc giao dịch và các tin nhắn để làm báo cáo cho cảnh sát hoặc cơ quan có thẩm quyền khác. Việc nộp báo cáo không đảm bảo rằng số tiền sẽ được hoàn lại. Hướng dẫn từng bước: hướng dẫn khẩn cấp.

Khám phá

Các kết quả trùng khớp trong danh sách chặnPhishDestroy 1
PhishDestroy Danh sách PhishDestroy Xem nguồn

Các bản chụp trang (7)

Tất cả các liên kết và mã băm (7)

Chi tiết tên miền

Tên miền
Phán quyết của URLScan Phân tích hoàn tất điểm 0 Kết luận của hệ thống: độc hại · điểm 93 báo cáo ↗
Bối cảnh IP Canada104.21.36.128 Cạnh chia sẻ của Cloudflare Địa chỉ IP nguồn bị ẩn Danh tiếng của Edge-IP không được quy cho tên miền này.
Thẻ OTX 2026-11all-domainsblocklistcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
Nhà đăng ký Dynadot US(US)
Liên hệ báo cáo lạm dụngabuse@dynadot.com
Cơ quan đăng ký ICANNICANN Lookup (RDAP) →
Đăng kýĐược tạo 2026-10-03 (49d · New) — Hết hạn 2027-10-03
Trạng thái HTTP403 Forbidden
Thời gian kể từ báo cáo đầu tiên 2 days
Nội dung được tính Thời gian thô đã trôi qua kể từ báo cáo lạm dụng đầu tiên được lưu. Đây không phải là phép đo thời gian phản hồi của nhà đăng ký. Trạng thái quan sát gần nhất: Có thể truy cập · hạn chế quyền truy cập.
Nội dung mỗi báo cáo chứa Hồ sơ báo cáo gửi đi được lưu trữ có thể tham chiếu bằng chứng có sẵn tại thời điểm đó, chẳng hạn như phán quyết của nhà cung cấp, dữ liệu đăng ký, chi tiết lưu trữ, phân loại hoặc ảnh chụp màn hình. Trang này không suy ra tải trọng chính xác được phân phối, biên nhận, xác nhận hoặc hành động của người nhận.
Báo cáo cho LLM Hồ sơ dạng văn bản thuần được cấu trúc cho tác tử AI
Chi tiết kỹ thuậtNguồn gốc và dấu thời gian
Lần đầu tiên được phát hiện2026-11-02
Phân tích DOMđã phân tích 2026-11-02điểm 10/1004 tín hiệu thương hiệu
URL đã gửihttp://prarinnexric.com/
Biểu tượng trang web (Favicon) Hash
Tiêu đề trang được ghi nhận
Prarin Nexric — AI Platform for Freelance Capital Allocation
Các tham chiếu thương hiệu tự động
Across Compound Near Signal
Chứng chỉ TLS
Được cấp bởi YE2 · hiệu lực đã lưu hết hạn sau 64 ngày

Mạng & chứng chỉ

Bằng chứng kỹ thuật đã lưu

Mạng & DNS

Điểm cuối CDN chia sẻ
Địa chỉ IP
Canada104.21.36.128
ASN của mạng
AS13335
Tên AS
CLOUDFLARENET - Cloudflare, Inc., US
Tổ chức
Cloudflare, Inc.
Vị trí quan sát được
CanadaToronto, CA
Tiêu đề máy chủ
cloudflare

Danh tiếng của Edge-IP không được quy cho tên miền này.

Máy chủ tên 2

  • dina.ns.cloudflare.com
  • everton.ns.cloudflare.com

SOA

  • nsname: dina.ns.cloudflare.com
  • hostmaster: dns.cloudflare.com
  • serial: 2418646478
  • refresh: 10000
  • retry: 2400
  • expire: 604800
  • minttl: 1800

Thông tin liên hệ về lạm dụng của nhà đăng ký VirusTotal WHOIS

Vị trí mô tả mạng IP.

Chứng chỉ TLS

Đơn vị cấp
YE2
Hiệu lực từ
2026-10-27 23:02:34
Hiệu lực đến
2027-01-25 23:02:33
Khớp tên máy chủ
Có
Thời hạn hiệu lực
Trong thời hạn hiệu lực đã lưu
Nguồn thu thập
PhishDestroy collector
Dấu vân tay chứng chỉf2ea700ad1fa9802da1a1cc2ee0672ce79e156b831a6e32e1ee44c07318b4e0d
Tên trong chứng chỉ · 2 SAN
  • *.prarinnexric.com
  • prarinnexric.com

Siêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.

Công nghệ · 5 identified
Mở các bản ghi đầy đủ

Phân tích của VirusTotal

5 / 92 nhà cung cấp bảo mật đã đánh dấu tên miền này
Xem trên VT
Lần phân tích gần nhất Kết quả dương tính đầu tiên được PhishDestroy thu thập
DNS8
VIPRE
SOCRadar
Gridinsoft
alphaMountain.ai

Bằng chứng lưu trữ

Bản chụp nhanh của Wayback Machine
Xem bản lưu trữ

Các ảnh chụp màn hình đã lưu 1

PageSpeed (thiết bị di động): 100

Google PageSpeed Insights — kiểm tra hiệu năng trên thiết bị di động của prarinnexric.com ·

100
Tốt
Hiệu suất
FCP
0.93 s
Hiển thị nội dung đầu tiên
LCP
1.5 s
Thời điểm hiển thị nội dung lớn nhất (Largest Contentful Paint)
CLS
0
Sự thay đổi bố cục tích lũy
TBT
0 ms
Tổng thời gian chặn
SI
0.93 s
Chỉ số tốc độ
Cung cấp bởi Google PageSpeed Insights · Chiến lược di động · Điểm số: 90-100 Tốt 50-89: Cần cải thiện 0-49: Nghèo
Bằng chứng bản chụp đã lưu 1 snapshot

Siêu dữ liệu phản hồi có dấu thời gian do quy trình thu thập cục bộ lưu giữ. Mỗi giá trị bên dưới thuộc về thời điểm lưu trữ được hiển thị.

Phản hồi HTTP đã lưu trữ HTTP 200
URL được yêu cầu: http://prarinnexric.com/
URL cuối cùng: https://prarinnexric.com/
Phản ứng
HTTP 200
Phần thân HTML
1.1 KB
Nén
688 B
Liên kết
0 internal · 0 external
Các công nghệ được phát hiện
cloudflare
Các tiêu đề phản hồi được chọn
Content-Type: text/html; charset=utf-8
CF-Cache-Status: DYNAMIC
Cache-Control: no-cache, no-store, must-revalidate
Máy chủ: cloudflare
X-Powered-By: Express
Content-Encoding: gzip
Có các tiêu đề bảo mật
X-Content-Type-OptionsReferrer-Policy
HSTS: không được phát hiện DNSSEC: không được phát hiện WAF/tường lửa: đã quan sát thấy Cờ che giấu (Cloaking): không được phát hiện
Saved response-header values · 19
alt-svc
h3=":443"; ma=86400
Cache-Control
no-cache, no-store, must-revalidate
CF-Cache-Status
DYNAMIC
CF-Ray
a5403b8079e24835-GRU
Kết nối
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
Ngày
Mon, 02 Nov 2026 04:00:28 GMT
Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Referrer-Policy
same-origin
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=74%2BQ6BBsW5H1K1JM5rcC9W%2Bn9DWZOphZu6TOZzR8iklUSv7N0X2n%2BMrVZKoPr8pwYPSU4uTP%2FIwLxz5wGTbgB6vjZc%2FkKVEyO4F%2BKGySKuzJlfI3qQA0qijlyTNWibMGpF3
Máy chủ
cloudflare
Server-Timing
cfCacheStatus;desc="DYNAMIC"
Transfer-Encoding
chunked
Vary
Accept-Encoding
Via
1.1 Caddy
X-Content-Type-Options
nosniff
x-powered-by
Express
x-worker-origin
ultahost-legacy

Giá trị do bộ thu thập lưu giữ; các giá trị dài có thể bị rút gọn trong quá trình thu thập.

Thông tin về đăng ký và tham quan2

Dữ liệu quan sát về tính khả dụng

Lần quan sát truy cập được gần nhất
Quan sát nội dung gần nhất

Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.

Tất cả dữ liệu được lưu trữ114
Mở các bản ghi đầy đủ

Các yêu cầu mạng đã được ghi lại

Yêu cầu mạng: 8 Hàm băm SHA-256: 8 Quét URLScan:

Các yêu cầu mạng mà trình duyệt URLScan đã ghi lại trong quá trình tải trang. URLScan không cung cấp mã băm cho mọi yêu cầu. PhishDestroy đã truy xuất danh sách này vào ngày 2026-11-02 04:01 UTC.

Mở bản quét này trên URLScan 01a19a68-2a73-755c-8a2c-8f0dd32f74f0 ↗

Kiểm tra cloaking

So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.

Tiêu đề các trang khác nhau

Trình quét của chúng tôi không thể hoàn tất quá trình kiểm tra này.

Trình duyệt
Prarin Nexric — AI Platform for Freelance Capital Allocation
Trình thu thập dữ liệu
Suspected Phishing | Cloudflare
prarinnexric.com
Lịch sử quan sát đã lưu13
Mở các bản ghi đầy đủ
Tất cả các dữ liệu quan sát về tình trạng sẵn có được lưu giữ44
Mở các bản ghi đầy đủ

Quy trình ứng phó với mối đe dọa

  1. Phát hiện · được ghi lại
  2. Phân tích · được ghi lại
  3. Giám sát · đang tiến hành

Sự kiện được ghi nhận: 14. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.

Phát hiện và nhập dữ liệu chủ độngMối đe dọa đã được nhập vào được ghi lại
  • Mối đe dọa đã được nhập vào
    prarinnexric.com đã được phát hiện và đưa vào hàng đợi để phân tích đầy đủ
Kiểm tra thông tin tình báo về mối đe dọaBản chụp URLScan.io · Kết luận của URLScan · Báo cáo Cloudflare Radar · Kho lưu trữ web · VirusTotal · Tham chiếu từ cộng đồng OTX · Cloudflare Radar: Độc hại · Nhãn thương hiệu tự động: Signal · Bằng chứng pháp y đã thu thập · Phân tích kỹ thuật đã được ghi lại · Nội dung được phát hiện là không còn khả dụng được ghi lại
Đăng tải & Tình trạng khả dụngĐã đăng tải lên DestroyList · Thời gian đến lần không khả dụng đầu tiên · Việc giám sát vẫn đang tiếp tục đang diễn ra
  • Đã đăng tải lên DestroyList
    Được liệt kê trong kho lưu trữ công khai PhishDestroy/DestroyList
  • Thời gian đến lần không khả dụng đầu tiên
    Số giờ từ khi phát hiện đến lần quan sát đầu tiên thấy trang web không khả dụng: 53
  • Việc giám sát vẫn đang tiếp tục
    Tên miền vẫn có thể truy cập được hoặc bị hạn chế truy cập; các kiểm tra trong tương lai có thể cập nhật quan sát này.
    đang diễn ra

Hoạt động đã ghi nhận

6 mục

Vòng đời

  1. Tên miền đã được đăng ký
  2. Phân tích VirusTotalkèm theo các kết quả phát hiện+28 d 18 h
  3. Đã thêm vào PhishDestroy+17 giờ 48 phút
  1. AlienVault OTX

    4 các tài liệu tham khảo trong cộng đồng

    cùng một phút
  2. Cloudflare Radar

    Lừa đảo

    +31 phút
  3. Wayback Machine

    Trang đã được lưu trữ

    cùng một phút
  4. Đã thêm vào PhishDestroy

    prarinnexric.com

    cùng một phút
  5. URLScan

    Trang đã được chụp lại

    +17 giờ 48 phút
  6. VirusTotal

    5/92 phát hiện động cơ

Cách chúng tôi điều tra và báo cáo

Quét công khai, bằng chứng và các kênh báo cáo lạm dụng

Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.

01Quét công khai & thu thập bằng chứng10 nguồn và nhóm công cụ
urlscan.io Ảnh chụp màn hình · DOM · HTTP

Ghi lại trang đã hiển thị, các yêu cầu và cơ sở hạ tầng có thể nhìn thấy.

VirusTotal Kết luận từ nhiều công cụ quét

So sánh các kết quả từ các công cụ quét có sẵn và giữ lại dấu thời gian phân tích.

Google Safe Browsing Báo cáo minh bạch

Kiểm tra xem Google hiện có liệt kê URL này là không an toàn hay không.

Cloudflare Radar DNS · chứng chỉ · danh mục

Kiểm tra kết quả quét công khai cùng dữ liệu mạng và phân loại được ghi lại.

AlienVault OTX Cập nhật thông tin tình báo về mối đe dọa

Tìm kiếm các tham chiếu về chỉ số và thông tin tình báo liên quan từ cộng đồng.

Wayback Machine Bằng chứng lịch sử

So sánh các bản chụp lưu trữ và bảo toàn bối cảnh lịch sử.

abuse.ch ThreatFox Phân tích tương quan IOC

Tìm kiếm các chỉ số phù hợp và các bản ghi mối đe dọa liên quan.

crt.sh Tính minh bạch của chứng chỉ

Kiểm tra các bản ghi chứng chỉ và tên máy chủ liên quan.

Bộ lọc bảo mật DNS Quad9 · AdGuard · CleanBrowsing

So sánh các phản hồi từ bộ giải quyết bảo mật và ghi lại các trường hợp chặn được phát hiện.

Web-Check Kiểm tra bề mặt

Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.

02Báo cáo lạm dụng & các bước xử lý tiếp theoCác kênh đăng ký tên miền, lưu trữ và bảo mật
  1. Xác định nhà cung cấp chịu trách nhiệm. So khớp các bản ghi đăng ký và lưu trữ với thông tin liên hệ về lạm dụng tương ứng.
  2. Chuẩn bị bộ bằng chứng. Bao gồm URL, các tham chiếu quét công khai, ảnh chụp màn hình và các quan sát đã ghi lại.
  3. Gửi báo cáo. Lưu giữ hồ sơ báo cáo gửi đi và thông tin người nhận khi có sẵn.
  4. Kiểm tra lại và đăng tải các bản cập nhật. Theo dõi kết quả đánh giá sau này của các công cụ quét, phản hồi từ nhà cung cấp và tình trạng hoạt động của trang web.

Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.

Tất cả các bản ghi được lưu trữ theo nguồn

Xem lịch sử đầy đủ của tên miền này theo nguồn. Tệp tải xuống bao gồm mọi bản ghi của nguồn đã chọn. Các ngày tháng vẫn giữ nguyên nhãn trường ban đầu.

Tải xuống tất cả các bản ghi dưới dạng JSON

Bằng chứng và các báo cáo bên ngoài

Bạn có bị ảnh hưởng bởi trang web này không?

Bạn không đơn độc và không có gì phải xấu hổ. Kẻ lừa đảo là những tội phạm tinh vi lợi dụng lòng tin. Báo cáo những gì đã xảy ra là vũ khí mạnh nhất chống lại lừa đảo: báo cáo của bạn có thể giúp người khác không trở thành nạn nhân và giúp cơ quan chức năng hành động. Hãy bảo vệ tài khoản và tiền của bạn trước, sau đó mới báo cáo. Nếu thông tin đăng nhập đã bị lộ, hãy báo cáo ngay. Không liên hệ với những kẻ lừa đảo hứa hẹn thu hồi tài sản.

Hãy thực hiện các biện pháp dựa trên những gì bạn đã làm. Nếu đã nhập mật khẩu: hãy thay đổi mật khẩu đó và tất cả các nơi bạn đã sử dụng lại mật khẩu đó. Nếu đã thanh toán hoặc cung cấp thông tin thẻ: hãy liên hệ với ngân hàng hoặc dịch vụ thanh toán của bạn. Nếu đã tải xuống một tệp tin: hãy quét thiết bị. Sau đó, hãy báo cáo sự cố.

Nên báo cáo ở đâu

Bản nháp này chỉ được lưu giữ riêng cho bạn.

Trước tiên, hãy bảo vệ tiền của bạn: gọi cho ngân hàng hoặc thu hồi quyền truy cập ví điện tử. Các biện pháp cần thực hiện ngay lập tức →

Xem thêm: các kênh quốc tế và tiền điện tử

Các kênh báo cáo chính thức

Các kênh báo cáo chính thức khác
SEAL 911 Toàn cầu

Hỗ trợ khẩn cấp từ các nhà nghiên cứu bảo mật khi ví tiền điện tử của bạn đang bị rút sạch ngay lúc này.

FTC ReportFraud Hoa Kỳ

Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.

IdentityTheft.gov Hoa Kỳ

Mẫu báo cáo chính thức về việc bị đánh cắp danh tính kèm theo kế hoạch khắc phục từng bước.

CISA Hoa Kỳ

Báo cáo các sự cố mạng và lừa đảo qua email cho Cơ quan An ninh Mạng và Cơ sở Hạ tầng Hoa Kỳ (CISA).

CSIRTs Network Liên minh Châu Âu

Danh bạ các đội ứng phó sự cố quốc gia (CSIRTs) trong Liên minh Châu Âu (EU). Tìm đội ứng phó sự cố của quốc gia bạn.

FIRST Toàn cầu

Danh bạ toàn cầu về các đội ứng phó sự cố, có thể tìm kiếm theo quốc gia và lĩnh vực.

APWG Toàn cầu

Chuyển tiếp các email lừa đảo đến Nhóm Công tác Chống Lừa đảo (Anti-Phishing Working Group).

Emailreportphishing@apwg.org
ReportCyber Úc

Hãy báo cáo tội phạm mạng cho Trung tâm An ninh Mạng Úc và cảnh sát.

Scamwatch Úc

Hãy báo cáo các vụ lừa đảo đến Trung tâm Chống Lừa đảo Quốc gia do ACCC điều hành.

Canadian Anti-Fraud Centre Canada

Báo cáo các vụ lừa đảo và gian lận tại Canada và xem các cảnh báo lừa đảo mới nhất.

Xem xét mục liệt kê trên PhishDestroy Không phải là báo cáo cho cơ quan thực thi pháp luật
Kháng cáo về tên miền
Yêu cầu xem xét lại nếu bạn sở hữu tên miền này và cho rằng danh sách này không chính xác
Sau một vụ lừa đảo qua email

Các khuyến nghị và lời khuyên dành cho nạn nhân

Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.

Tôi nên làm gì ngay lập tức?

Khẩn cấp

Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.

  • Đã nhập mật khẩu — Hãy thay đổi mật khẩu trên dịch vụ đó và trên mọi trang web khác mà bạn đã sử dụng cùng một mật khẩu
  • Bật xác thực hai yếu tố — ở những nơi dịch vụ này cung cấp tính năng này; ứng dụng xác thực có độ bảo mật cao hơn so với mã SMS
  • Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng — Hãy liên hệ với ngân hàng hoặc đơn vị cung cấp dịch vụ thanh toán của bạn thông qua các thông tin liên hệ in trên thẻ hoặc trên trang web chính thức của họ
  • Đã tải xuống một tệp — Đừng mở tệp đó và hãy quét thiết bị bằng phần mềm bảo mật
  • Đã chia sẻ cụm từ hạt giống hoặc khóa riêng — Chuyển số tiền còn lại sang một ví mới có cụm từ khôi phục mới; ví đã bị lộ thông tin không còn an toàn nữa
  • Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào — ngắt kết nối địa chỉ đó khỏi ví và từ chối các yêu cầu đang chờ xử lý; bản thân việc kết nối không dẫn đến việc chuyển tiền
  • Chi tiêu token đã được phê duyệt (approve / permit) — hủy bỏ sự chấp thuận đó bằng công cụ kiểm tra sự chấp thuận token (revoke.cash)
  • Đã gửi tiền điện tử — Lưu lại mã băm giao dịch, địa chỉ của bạn và địa chỉ người nhận; các giao dịch trên blockchain không thể đảo ngược

Tôi nên thu thập những thông tin nào để lập báo cáo?

Hướng dẫn của FBI

Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗

  • Chứng từ thanh toán — Nếu bạn đã thanh toán, hãy lưu giữ biên lai, ghi lại số tiền, ngày tháng, thông tin về đơn vị cung cấp dịch vụ thanh toán và thông tin người nhận.
  • Ngày và giờ chính xác — của mỗi giao dịch và lần tiếp xúc đầu tiên với kẻ lừa đảo
  • Ảnh chụp màn hình — trang web lừa đảo, tin nhắn trò chuyện, email, giao dịch ví điện tử, mạng xã hội
  • Tất cả các URL và tên miền được kẻ lừa đảo sử dụng (bao gồm prarinnexric.com)
  • Truyền thông — các email, tin nhắn, số điện thoại, tên người dùng mà kẻ lừa đảo đã sử dụng

Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.

Tôi nên báo cáo vụ lừa đảo này ở đâu?

  • FBI IC3 — Trung tâm Tiếp nhận Khiếu nại về Tội phạm Mạng (Hệ thống báo cáo liên bang Hoa Kỳ)
  • Europol — Báo cáo về tội phạm mạng tại châu Âu (EU)
  • Ngân hàng hoặc nhà cung cấp dịch vụ thanh toán của quý khách — nếu thông tin về tiền hoặc thẻ bị rò rỉ, hãy liên hệ ngay với đội ngũ phòng chống gian lận của công ty qua các thông tin liên lạc chính thức.
  • Cảnh sát địa phương — lập biên bản chính thức, ngay cả khi họ không thể hành động ngay lập tức

Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.

Các vụ lừa đảo qua email thường hoạt động như thế nào?

  • Các trang web giả mạo — các bản sao giống hệt đến từng pixel của các trang web chính thống, chỉ khác một chút về tên miền
  • Pig butchering — niềm tin được xây dựng trong nhiều tuần qua Telegram/WhatsApp/các ứng dụng hẹn hò, sau đó tiền bị đánh cắp
  • Các chiêu lừa đảo lợi dụng việc phục hồi — kẻ lừa đảo giả danh nhân viên thu hồi tài sản và đòi phí trả trước. Tuyệt đối không chia sẻ cụm từ khôi phục hoặc thanh toán trước khi tự xác minh nhà cung cấp một cách độc lập
  • Các chiêu lừa đảo sử dụng trí tuệ nhân tạo — các video deepfake, các vụ lừa đảo qua email tự động và các trang web do trí tuệ nhân tạo tạo ra khiến việc phát hiện hành vi gian lận trở nên khó khăn hơn

Làm thế nào để tôi có thể tự bảo vệ mình trong tương lai?

  • Đánh dấu các trang web chính thức — Đừng bao giờ nhấp vào các liên kết trong email, tin nhắn trực tiếp (DM) hoặc quảng cáo
  • Xác minh tên miền — kiểm tra xem PhishDestroy Trước khi thực hiện bất kỳ tương tác nào, hãy kiểm tra HTTPS, chính tả và thời gian hoạt động của tên miền.
  • "Quá tốt để là sự thật" = lừa đảo — lợi nhuận được đảm bảo, sự ủng hộ của người nổi tiếng, thời hạn gấp rút

Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo & bằng chứngFTC · các chiêu lừa đảo lấy lại tiền

Luôn cập nhật thông tin, luôn an toàn

Theo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai

Hãy cảnh giác với những kẻ lừa đảo lợi dụng việc phục hồi dữ liệu! Tội phạm có thể liên hệ lại với nạn nhân trong khi giả làm điều tra viên, luật sư hoặc nhân viên phục hồi. Không trả phí trả trước hoặc chia sẻ thông tin đăng nhập. Tìm hiểu thêm về lừa đảo phục hồi →
Về báo cáo nàyNguồn, ngày quan sát và đính chính

Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.

Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.

Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.

Nhúng báo cáo nàyTiện ích nhỏ gọn kèm liên kết đến bằng chứng
HTML · IFRAME

Nhúng báo cáo này

Hãy chia sẻ thông tin tình báo về mối đe dọa này trên trang web hoặc blog của bạn

embed.html
<iframe
  src="https://phishdestroy.io/vi/embed/domain/prarinnexric.com"
  title="PhishDestroy threat report for prarinnexric.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>