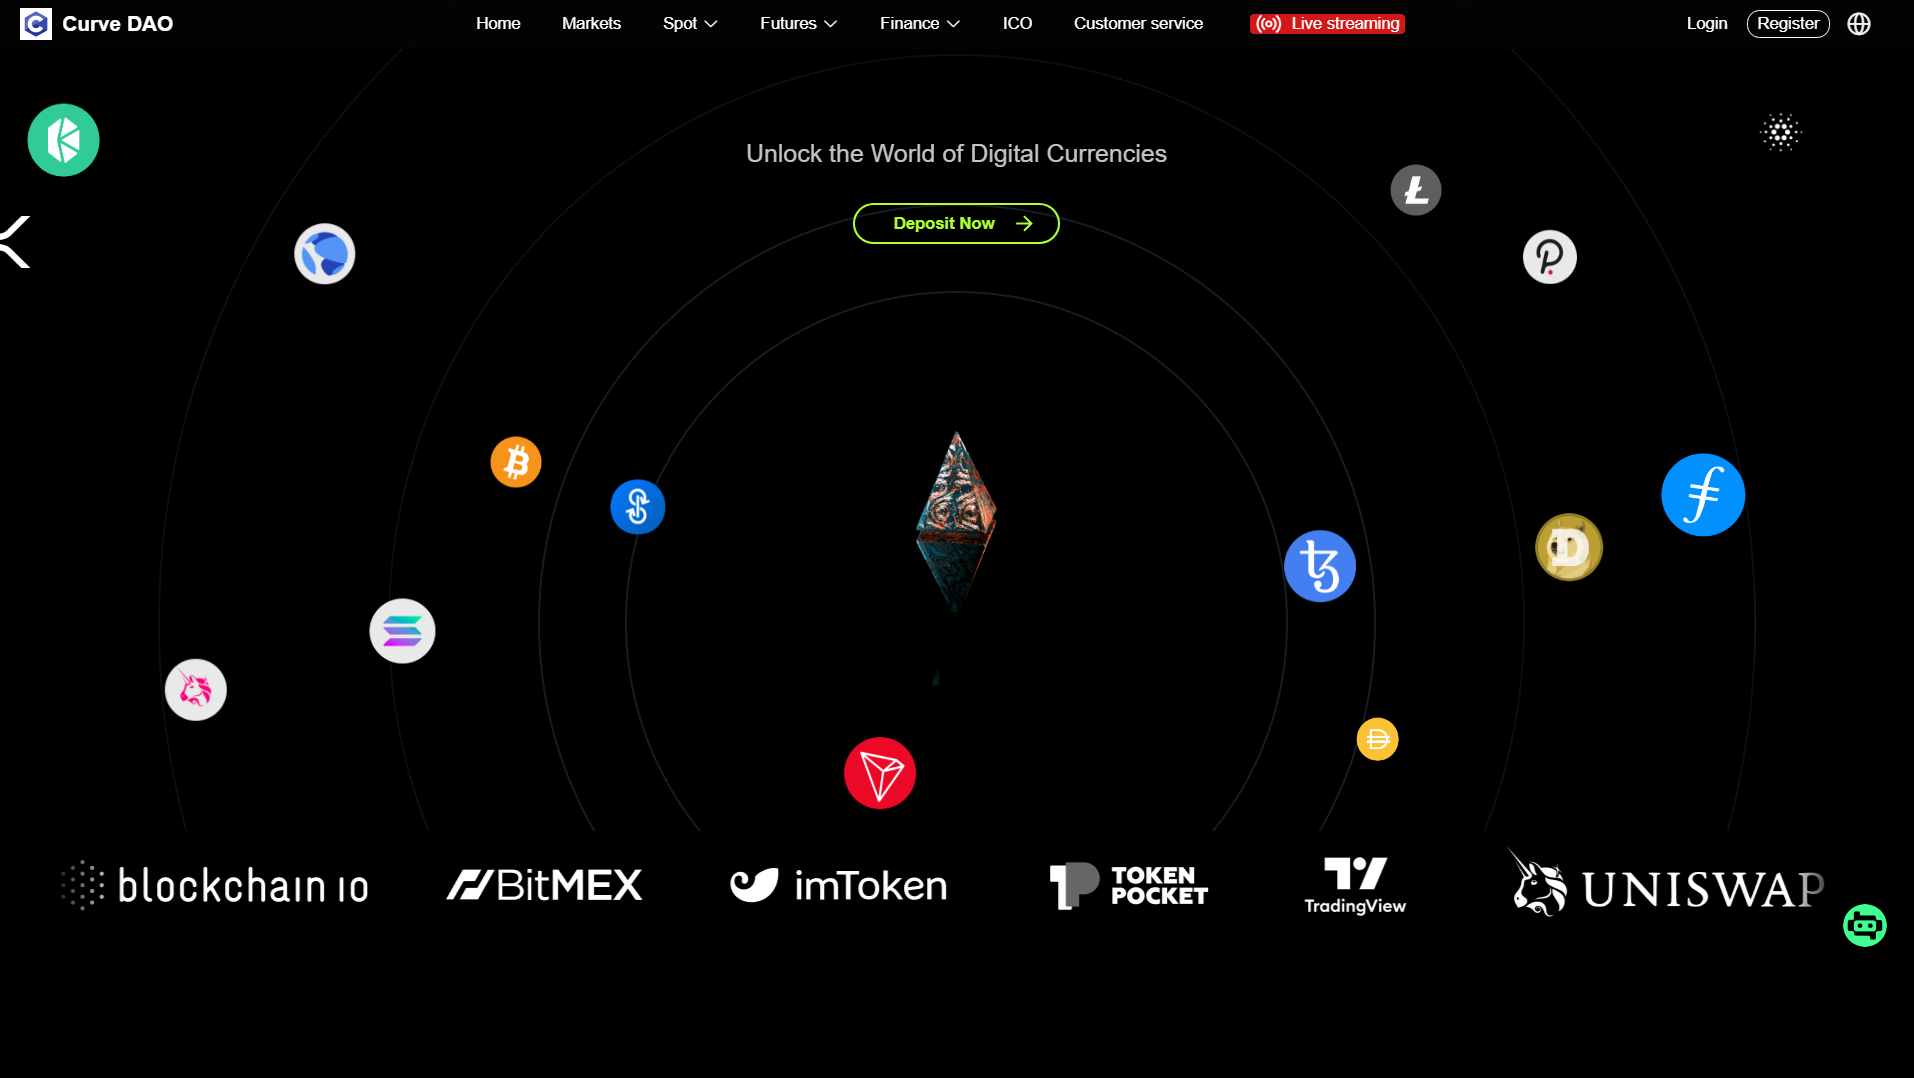
PhishDestroy вперше зареєстрував symonp.cc 2026-10-27 року. Збережений результат VirusTotal: позначки 2/92 рушіїв. Час аналізу (як збережено): 2026-10-20 12:59 UTC. Отримано (як збережено): 2026-10-27 06:29 UTC. Зазначено в зовнішніх блок-листах: ScamSniffer.
Заголовок сторінки: “Curve DAO”
Детальніше про джерела
Збережені сигнали безпеки
Збережений результат VirusTotal: позначки 2/92 рушіїв. Час аналізу (як збережено): 2026-10-20 12:59 UTC. Отримано (як збережено): 2026-10-27 06:29 UTC. Зазначено в зовнішніх блок-листах: ScamSniffer. Будьте дуже обережні — не вводьте облікові дані чи особисту інформацію.
Сигнали ризику
Виявлення VirusTotal: 2/92Збережений список блокувань відповідає: 1Останній відомий час активності
Експертний вигляд містить усі розділи: DNS, TLS, мережеві запити, хеші та вихідний код у форматі JSON.
ABUSE NOTICE · 7D+ OPEN Вихідні скарги на зловживання зареєстровано; останні збережені дані про доступність показують, що домен усе ще відкривається.
Повідомлення та докази поточного стану
У журналі надісланих скарг першу вихідну скаргу записано . Зафіксований одержувач: domainabuse@service.aliyun.com. Останні дані про доступність, що зберігаються, як і раніше, свідчать про те, що домен залишається доступним; 26 days минуло з моменту опублікування першого звіту.
ICANN RAA §3.18 описує контактну інформацію реєстратора щодо зловживань та його обов’язки щодо їхнього вирішення. У цьому розділі фіксуються час відправлення, перелік одержувачів, ідентифікатори справ та інформація про подальшу доступність. Сам по собі цей розділ не є доказом отримання, підтвердження, розслідування, усунення порушень або порушення договірних зобов’язань.
Час, що минув з моменту першого звіту
26 days
Надіслано скарг
1
Номер останнього звернення
PD-20261027-AF3108
Поточний стан
HTTP 403 остання збережена перевірка
Огляд звіту
PhishDestroy зберігає запис про symonp.cc. Спостереження джерел мають власні дати; відсутність перевірки не означає безпеку.
Докладний аналіз PhishDestroy AI нижче залишено англійською, щоб зберегти оригінальний криміналістичний запис.
Аналіз
Короткий огляд домену
PhishDestroy вперше зареєстрував symonp.cc 2026-10-27 року. Збережений результат VirusTotal: позначки 2/92 рушіїв. Час аналізу (як збережено): 2026-10-20 12:59 UTC. Отримано (як збережено): 2026-10-27 06:29 UTC. Зазначено в зовнішніх блок-листах: ScamSniffer. Ризик: критичний (оцінка доказів 100/100). Реєстратор: Dominet (HK). Статус: Доступно · доступ обмежено. Хостинг: CloudFLARENET-EU. PhishDestroy надіслав 1 скаргу. Не вводьте облікові дані й не підключайте гаманець.
Аналіз PhishDestroy, попередня версія, що ще не пройшла перевірку
Докладний аналіз PhishDestroy AI нижче залишено англійською, щоб зберегти оригінальний криміналістичний запис.
Overview
PhishDestroy added symonp.cc to its internal blocklist on 2026-10-27 after an intake flagged it for malicious detections on VirusTotal. The site returned HTTP 200 and served a page at /main.html when fetched on 2026-10-27.
Як працює ця афера
The listing categorises the site as a phishing page, a common scam that mimics legitimate services to lure users into revealing login credentials or authorising cryptocurrency transactions. No specific form or lure was observed in the captured page, so the exact bait cannot be confirmed.
Докази
VirusTotal recorded two malicious detections on 2026-10-20 from alphaMountain.ai (phishing) and CRDF (malicious) out of 92 engines. Google Safe Browsing on 2026-10-27 did not flag the domain. urlscan scans on 2026-10-19 (UUID 01a15489-8166-7599-b4e8-cbb25daa9623) and 2026-10-27 (UUID 01a17bef-fff3-7742-84d9-230af93c844d) both gave a malicious verdict with score 100, labeling the page as phishing/crypto‑scam. OTX listed three pulses as of 2026-10-27; PhishDestroy’s internal blocklist marks the domain malicious while external blocklists showed zero matches on that date.
Інфраструктура
The domain was registered on 2026-10-01 through Dominet (HK) Limited. TLS from Google Trust Services, valid 2026-10-01 to 2026-12-30 for symonp.cc and *.symonp.cc, serves the site behind Cloudflare, which recorded A records 188.114.96.0, 188.114.97.0, AAAA records 2a06:98c1:3120::, 2a06:98c1:3121::, and a captured IP 104.21.17.93 on 2026-10-27; the hosting network is ASN 13335.
What to do
Visitors should avoid entering any credentials or authorising wallet actions on this site; if they have already done so, they should change any associated passwords immediately. Organizations should add symonp.cc to web‑proxy, DNS or firewall block lists, review access logs for connections, and avoid broader IP or registrar blocking because the address may host unrelated services.
Це окремий збережений результат. Його показники, постачальники та дати не замінюють наведених вище спостережень провайдера. Дата отримання не є датою аналізу.
Цей витяг відрізняється від наведеного вище сканованого документа з датою. Він зберігається для підтвердження походження і не замінює вибране спостереження з першоджерела.
Дата створення опису не збігається з датами спостережень. Це збережені поля публікації, а не додаткове незалежне виявлення.
Заголовок, згенерований ШІ
symonp.cc — Suspicious Domain
Опис штучного інтелекту
PhishDestroy flags symonp.cc as a suspicious domain after malicious detections on VirusTotal and urlscan, with a live HTTP 200 page at /main.html.
Підсумок, підготовлений штучним інтелектом
Overview PhishDestroy added symonp.cc to its internal blocklist on 2026-10-27 after an intake flagged it for malicious detections on VirusTotal. The site returned HTTP 200 and served a page at /main.html when fetched on 2026-10-27. How the scam works The listing categorises the site as a phishing page, a common scam that mimics legitimate services to lure users into revealing login credentials or authorising cryptocurrency transactions. No specific form or lure was observed in the captured page, so the exact bait cannot be confirmed. Evidence VirusTotal recorded two malicious detections on 2026-10-20 from alphaMountain.ai (phishing) and CRDF (malicious) out of 92 engines. Google Safe Browsing on 2026-10-27 did not flag the domain. urlscan scans on 2026-10-19 (UUID 01a15489-8166-7599-b4e8-cbb25daa9623) and 2026-10-27 (UUID 01a17bef-fff3-7742-84d9-230af93c844d) both gave a malicious verdict with score 100, labeling the page as phishing/crypto‑scam. OTX listed three pulses as of 2026-10-27; PhishDestroy’s internal blocklist marks the domain malicious while external blocklists showed zero matches on that date. Infrastructure The domain was registered on 2026-10-01 through Dominet (HK) Limited. TLS from Google Trust Services, valid 2026-10-01 to 2026-12-30 for symonp.cc and *.symonp.cc, serves the site behind Cloudflare, which recorded A records 188.114.96.0, 188.114.97.0, AAAA records 2a06:98c1:3120::, 2a06:98c1:3121::, and a captured IP 104.21.17.93 on 2026-10-27; the hosting network is ASN 13335. What to do Visitors should avoid entering any credentials or authorising wallet actions on this site; if they have already done so, they should change any associated passwords immediately. Organizations should add symonp.cc to web‑proxy, DNS or firewall block lists, review access logs for connections, and avoid broader IP or registrar blocking because the address may host unrelated services. Useful links urlscan.io scan and screenshot: https://urlscan.io/result/01a17bef-fff3-7742-84d9-230af93c844d/ Cloudflare Radar report: https://radar.cloudflare.com/scan/4812c043-b388-4c97-ac6d-1013f6f366f5 URLQuery report: https://urlquery.net/report/71d8b5f9-cd56-4f42-891c-3f223b2061a3 Stored capture screenshot: https://i.ibb.co/chT0f7yR/a6174df8b90e.png Cloudflare Radar screenshot (2026-10-27T05:57:34Z): https://screenshots.phishdestroy.io/cf/4812c043-b388-4c97-ac6d-1013f6f366f5.png URLQuery screenshot: https://screenshots.phishdestroy.io/uq/71d8b5f9-cd56-4f42-891c-3f223b2061a3.png URLScan screenshot (2026-10-19T14:21:11Z): https://screenshots.phishdestroy.io/us/01a15489-8166-7599-b4e8-cbb25daa9623.png URLScan capture report: https://urlscan.io/result/01a15489-8166-7599-b4e8-cbb25daa9623/ VirusTotal report: https://www.virustotal.com/gui/domain/symonp.cc Google Safe Browsing status: https://transparencyreport.google.com/safe-browsing/search?url=symonp.cc Report phishing to Google: https://safebrowsing.google.com/safebrowsing/report_phish/ Site owner? Request a review: https://phishdestroy.io/appeals/
На основі зареєстрованих даних PhishDestroy оцінює symonp.cc як ризик критичний (оцінка доказів 100/100); це було вперше зафіксовано 2026-10-27. Збережений результат VirusTotal: позначки 2/92 рушіїв. Час аналізу (як збережено): 2026-10-20 12:59 UTC. Отримано (як збережено): 2026-10-27 06:29 UTC. Зазначено в зовнішніх блок-листах: ScamSniffer. Локальна оцінка та запис у списку не доводять шахрайство. Перевіряйте дату кожного джерела й конкретний URL.
Чи безпечно підключати гаманець до symonp.cc?
З огляду на зазначені вище сигнали ризику не підключайте гаманець, не підписуйте повідомлення та не approve дозвіл на використання токенів на цьому сайті. Підтверджену транзакцію в блокчейні неможливо скасувати.
Що робити, якщо я користувався symonp.cc?
Введено пароль — змініть його на цьому сервісі та на всіх інших сайтах, де ви використовували цей самий пароль
Увімкніть двофакторну автентифікацію — у тих випадках, коли сервіс надає таку можливість; додаток для аутентифікації забезпечує вищий рівень безпеки, ніж SMS-коди
Оплачені або введені дані картки чи банківські реквізити — зверніться до свого банку або платіжної системи, скориставшись контактною інформацією, вказаною на картці, або через офіційний веб-сайт
Підключив гаманець, але нічого не підписав — відключіть сайт у гаманці та відхиліть запити, що знаходяться на розгляді; саме по собі підключення не призводить до переказу коштів
Затвердження витрат токенів (approve / permit) — скасувати це схвалення за допомогою інструменту перевірки схвалення токенів
Поділився фразу-насінням або приватним ключем — переведіть залишок коштів на новий гаманець із новою фразою-посівом; гаманець, що зазнав витоку, більше не є безпечним
Завантажили файл — не відкривайте його та проскануйте пристрій за допомогою програмного забезпечення для захисту
Збережіть адресу, дати, реквізити платежу або транзакції та листування для подання заяви до поліції або іншого компетентного органу. Подання заяви не гарантує повернення грошей. Покрокова інструкція: екстрена інструкція.
Що ми враховуємо Простий відлік часу з моменту першої збереженої скарги на зловживання. Це не показник швидкості реакції реєстратора. Останній зафіксований статус: Доступно · доступ обмежено.
Що містить кожен звіт Збережені записи вихідних звітів можуть посилатися на докази, доступні на той час, наприклад вердикти постачальників, реєстраційні дані, деталі хостингу, класифікації або знімки екрана. Ця сторінка не визначає точного доставленого корисного навантаження, квитанції, підтвердження чи дії одержувача.
Технічні подробиціПоходження та часові мітки
Вперше виявлено2026-10-27
Аналіз DOMпроаналізовано 2026-10-27оцінка 10/1001 сигнал бренду
Надіслана URL-адресаhttp://symonp.cc/
Хеш фавікону
ID справи
Зафіксований заголовок сторінки
Curve DAO
Автоматизовані посилання на бренд
Curve
Сертифікат TLS
Виданий Google Trust Services / WE1· збережений строк дії спливає через 37 днів
Мережа і сертифікати
Збережені технічні докази
Мережа і DNS
Спільний периферійний сервер CDN
IP-адреса
188.114.96.3
ASN мережі
AS13335
Назва AS
CLOUDFLARENET - Cloudflare, Inc., US
Організація
CloudFLARENET-EU
Місце спостереження
London, GB
Заголовок сервера
cloudflare
Репутація Edge-IP не пов’язана з цим доменом.
Сервери імен 4
jaime.ns.cloudflare.com
kate.ns.cloudflare.com
novalee.ns.cloudflare.com
quincy.ns.cloudflare.com
SOA
nsname: jaime.ns.cloudflare.com
hostmaster: dns.cloudflare.com
serial: 2416355648
refresh: 10000
retry: 2400
expire: 604800
minttl: 1800
Контактна інформація реєстратора щодо зловживань VirusTotal WHOIS
Відбиток сертифіката1789a7eaf72091b8dbbad9f731722c572e52396f7f82fc8f46fb2f7ae608b8b1Імена в сертифікаті · 2 SAN
symonp.cc
*.symonp.cc
Збережені метадані сертифіката. Дати сертифіката без часового поясу показано в тому вигляді, у якому їх збережено. Шифрування з’єднання не підтверджує, що сайту можна довіряти.
Останні дані спостереження за протоколом HTTPВиявлено блок постачальникаАнтифішинговий блок CloudflareCloudflarePhishing Interstitial95%позначка про перевірку постачальника підтверджено2026-11-21 02:14 UTC
Реєстрація в RDAP
Хронологія подійlast reachable: 2026-11-17 11:29 UTClast content: 2026-11-17 11:29 UTCcurrent episode first observed: 2026-11-17 23:34 UTCobserved RIP window: 2026-11-17 11:29 UTC → 2026-11-17 23:34 UTC · 12.08hmidpoint estimate ≈ 2026-11-17 17:31 UTC · precision medium · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Зареєстровані піддомени1
Імена хостів, що зберігаються у записі домену або в кеші системи «Прозорість сертифікатів». Саме по собі ім’я хоста не свідчить про його поточну доступність або зловмисну діяльність.
Мережеві запити, які браузер URLScan зафіксував під час завантаження сторінки. URLScan не надає хеш-значення для кожного запиту. PhishDestroy отримав цей список 2026-10-29 01:55 UTC року.
Зафіксовано подій: 14. Ці записи описують зібрані докази, надіслані повідомлення та публікацію; вони не підтверджують завершене розслідування чи видалення сайту.
Попереднє виявлення та внесення до бази данихЗагроза внесена до бази данихзафіксовано
Загроза внесена до бази даних
symonp.cc виявлено та поставлено в чергу на повний аналіз
Перевірки за джерелами даних про загрозиЗнімок URLScan.io · Висновок URLScan · Звіт Cloudflare Radar · VirusTotal · Виявлення в блок-листах · Згадки у спільноті OTX · Автоматична мітка бренду: Curve · Зібрано докази · Збережено технічний аналіз · Контент недоступнийзафіксовано
Годин від виявлення до першого спостереження недоступності: 521
Моніторинг триває
Домен залишається доступним або доступ до нього обмежено; наступні перевірки можуть оновити це спостереження.
триває
Зафіксовані дії
7 записів
Життєвий цикл
Домен зареєстровано
Аналіз VirusTotal, що містить виявлення+19 д 5 год
Додано до PhishDestroy+6 д 16 год
Надіслано перше повідомлення про зловживання+12 хв
Повідомлено через 25 д 23 год після реєстрації
AlienVault OTX
3 відгуки спільноти
+22 хв
Alibaba Cloud
Acknowledged the report
в межах однієї хвилини
Скаргу надіслано
PD-20261027-AF3108 · Підтвердження 83803
domainabuse@service.aliyun.com
+7 хв
URLScan
Сторінка збережена
+2 хв
Cloudflare Radar
Фішинг
+1 хв
Додано до PhishDestroy
symonp.cc
+6 д 16 год
VirusTotal
2/92 спрацювань рушіїв
Як ми проводимо розслідування та подаємо звіти
Публічні сканування, докази та канали повідомлення про зловживання
Ми скануємо підозрілі URL-адреси, аналізуємо загальнодоступні результати та надсилаємо докази через відповідні канали повідомлення про зловживання. Події з датами, наведені вище, показують, що було зафіксовано для цього домену. У розділі нижче описано загальний робочий процес.
01Публічне сканування та збір доказів10 джерел та груп інструментів
Перевіряйте публічні DNS, TLS, HTTP та технологічну поверхню.
02Повідомлення про зловживання та подальші діїРеєстратори, хостинг та канали безпеки
Визначте відповідального провайдера. Зіставлення реєстраційних та хостингових записів із відповідним контактним особою, відповідальною за боротьбу зі зловживаннями.
Підготуйте пакет доказів. Включіть URL-адресу, посилання на публічні результати сканування, знімки екрана та зафіксовані спостереження.
Надіслати звіт. Зберігайте записи про надіслані звіти та інформацію про одержувачів, якщо така є.
Перевірте ще раз та опублікуйте оновлення. Відстежуйте результати сканування, відповіді провайдерів та доступність сайтів.
Нижче наведено перелік служб безпеки, що використовуються для сканування, перевірки репутації та подання звітів. Наявність служби у цьому переліку не є доказом того, що вона отримала, прийняла або вжила заходів щодо саме цього домену. Зареєстровані повідомлення відображаються в історії сповіщень вище.
Перегляньте повну історію цього домену за джерелами. Завантажений файл містить усі записи з вибраного джерела. Дати зберігають свої оригінальні назви полів.
Назви, що імітують бренд, виявлені за допомогою dnstwist. Сама лише схожість назви не доводить, що власник той самий.
Поскаржитися на всі
Сама лише схожість назви не є доказом шахрайства. Надішліть список до служб, які самостійно перевіряють кожну адресу. Повідомляйте про домен як фішинговий лише в тому випадку, якщо ви бачили на ньому фальшиву сторінку.
Збережені зв’язки групуються за атрибутом точної відповідності. Спільний постачальник або реєстратор сам по собі не підтверджує спільне право власності.
Допоміжний сигнал — Має спільну сторінку, інфраструктуру або мітку колектора; це не є доказом того, що оператор є одним і тим самим.
Тільки для ознайомлення — Той самий реєстратор або граничний IP CDN: показано для навігації, це не доказ зв’язку.
Кожен промінь — одна з причин, через яку домен пов’язаний із цим звітом. Розмір вузла показує кількість виявлень VirusTotal, пунктирні вузли вже недоступні, повні списки наведено нижче. Повний список пов’язаних звітів
Збіги за змістом4
Однаковий хеш файлу фавікону або зафіксований заголовок сторінки, що починається з тих самих 20 символів. Збіг вмісту не свідчить про наявність спільного фішингового набору чи власника.
Минулі інциденти, пов’язані з Curve, з бази даних Hall of Hacks. Наявність спільного бренду не означає, що цей домен брав участь у цих інцидентах. Відкрити DeFi Hack Explorer →
Зареєстровані через одного й того самого реєстратора. Один реєстратор обслуговує мільйони клієнтів, які не пов’язані між собою, тому це лише об’єднує дані, а не доводить наявність зв’язку.
Ви не самі, і в цьому немає нічого соромного. Шахраї — досвідчені злочинці, які зловживають довірою. Розповісти про те, що сталося, — найсильніша зброя проти шахрайства: ваше повідомлення може вберегти інших і допомогти правоохоронцям ужити заходів. Спочатку захистіть свої облікові записи та кошти, а потім повідомте про це. Якщо облікові дані скомпрометовано, негайно повідомте про це. Не вступайте в контакт із шахраями, які пропонують повернути кошти.
Дійте відповідно до того, що ви насправді зробили. Ввели пароль — змініть його, а також усі місця, де ви його використовували повторно. Сплатили або надали дані картки — зверніться до свого банку або платіжної системи. Завантажили файл — перевірте пристрій на наявність вірусів. Потім повідомте про інцидент.
Повідомляйте про шахрайство та обман до Федеральної торгової комісії США. Повідомлення надходять до бази даних, якою користуються правоохоронні органи.
Виберіть дії залежно від того, які дані ви передали. Збережіть копію цього звіту разом зі своїми записами.
Що мені слід зробити негайно?
Терміново
Припиніть користуватися підозрілим сайтом. Відкрийте справжній сервіс через його офіційний застосунок або за адресою, якій ви вже довіряєте.
Введено пароль — змініть його на цьому сервісі та на всіх інших сайтах, де ви використовували цей самий пароль
Увімкніть двофакторну автентифікацію — у тих випадках, коли сервіс надає таку можливість; додаток для аутентифікації забезпечує вищий рівень безпеки, ніж SMS-коди
Оплачені або введені дані картки чи банківські реквізити — зверніться до свого банку або платіжної системи, скориставшись контактною інформацією, вказаною на картці, або через офіційний веб-сайт
Завантажили файл — не відкривайте його та проскануйте пристрій за допомогою програмного забезпечення для захисту
Поділився фразу-насінням або приватним ключем — переведіть залишок коштів на новий гаманець із новою фразою-посівом; гаманець, що зазнав витоку, більше не є безпечним
Підключив гаманець, але нічого не підписав — відключіть сайт у гаманці та відхиліть запити, що знаходяться на розгляді; саме по собі підключення не призводить до переказу коштів
Затвердження витрат токенів (approve / permit) — скасувати це схвалення за допомогою інструменту перевірки схвалення токенів (revoke.cash)
Надіслали криптовалюту — збережіть хеш транзакції, свою адресу та адресу одержувача; транзакції в блокчейні не можна скасувати
Яку інформацію слід зібрати для подання заяви?
Рекомендації ФБР
Зберігайте оригінали листів, квитанції, повідомлення та знімки екрана в надійному місці. Фактична хронологія подій допоможе органу, який прийматиме заяву, зрозуміти, що сталося. Рекомендації щодо доказів IC3 ↗
Відомості про платіж — Якщо ви здійснили оплату, збережіть квитанцію, суму, дату, дані про платіжного оператора та реквізити одержувача.
Точні дати та час — про кожну транзакцію та перший контакт із шахраєм
Знімки екрана — шахрайські веб-сайти, повідомлення в чатах, електронні листи, операції з електронними гаманцями, соціальні мережі
Усі URL-адреси та домени які використовує шахрай (в тому числі symonp.cc)
Зв'язки — електронні листи, текстові повідомлення, номери телефонів, імена користувачів, якими користувався шахрай
Навіть якщо ви не знаєте всіх подробиць — все одно подати заяву. Навіть неповна інформація все одно допомагає у розслідуванні.
Куди мені повідомити про шахрайство?
ФБР IC3 — Центр прийому скарг щодо інтернет-злочинів (федеральна система повідомлень США)
Ваш банк або платіжний оператор — якщо відбувся витік даних про гроші або картку, негайно зв’яжіться з відділом боротьби з шахрайством, скориставшись офіційними контактними даними.
Місцева поліція — створює офіційний запис, навіть якщо вони не можуть вжити заходів негайно
Заява не гарантує повернення коштів чи розслідування, але своєчасні й точні дані про транзакції допомагають правоохоронним органам і постачальникам послуг відстежити інцидент.
Як зазвичай працюють фішингові атаки?
Фальшиві веб-сайти — ідеальні копії легальних сайтів із дещо зміненими доменами
«Pig butchering» — довіра, завойована протягом кількох тижнів через Telegram, WhatsApp або додатки для знайомств, після чого викрадаються гроші
Шахрайство, пов’язане з відновленням даних — шахраї видають себе за фахівців із повернення коштів і вимагають передоплату. Ніколи не повідомляйте сид-фразу й не платіть, доки самостійно не перевірите виконавця
Шахрайські схеми з використанням штучного інтелекту — «діпфейки», автоматизований фішинг та сайти, створені за допомогою штучного інтелекту, що ускладнюють виявлення шахрайства
Як я можу захистити себе в майбутньому?
Додати офіційні сайти до закладок — ніколи не переходьте за посиланнями з електронних листів, приватних повідомлень або рекламних оголошень
Перевірити домени — перевірити PhishDestroy перед тим, як вступати у взаємодію. Перевірте HTTPS, орфографію та вік домену
«Занадто добре, щоб бути правдою» = шахрайство — гарантована прибутковість, реклама за участю знаменитостей, стислі терміни
Остерігайтеся шахраїв, які обіцяють повернути втрачені кошти! Злочинці можуть знову зв’язатися з жертвами, видаючи себе за слідчих, адвокатів або агентів із відновлення. Не сплачуйте авансових зборів і не діліться обліковими даними.Дізнайтеся більше про шахрайство під приводом відновлення коштів →
Про цей звітДжерела, дати спостережень і виправлення
Звіт об’єднує збережені знімки сторінок, дані про реєстрацію та мережу, результати сканерів та історію скарг PhishDestroy. Для кожного джерела зазначено власну дату спостереження. Відкрийте звіт джерела, щоб переглянути вихідний результат.
Аналіз за допомогою ШІ підготовлено . У ньому описано докази, що були доступні на той час; результати подальшої перевірки джерел можуть змінитися.
Знімок фіксує те, що було показано на сторінці. Результат сканера відображає оцінку відповідного сервісу на момент перевірки. Ні дійсний сертифікат, ні нульова кількість виявлень не гарантують безпеки.


 Dominet (HK)
 188.114.96.3


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 «Касперський»
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 Spamhaus
 PolySwarm
 CheckPhish
 Quttera
 Criminal IP
 CRDF
 Scamadviser
 MyWOT