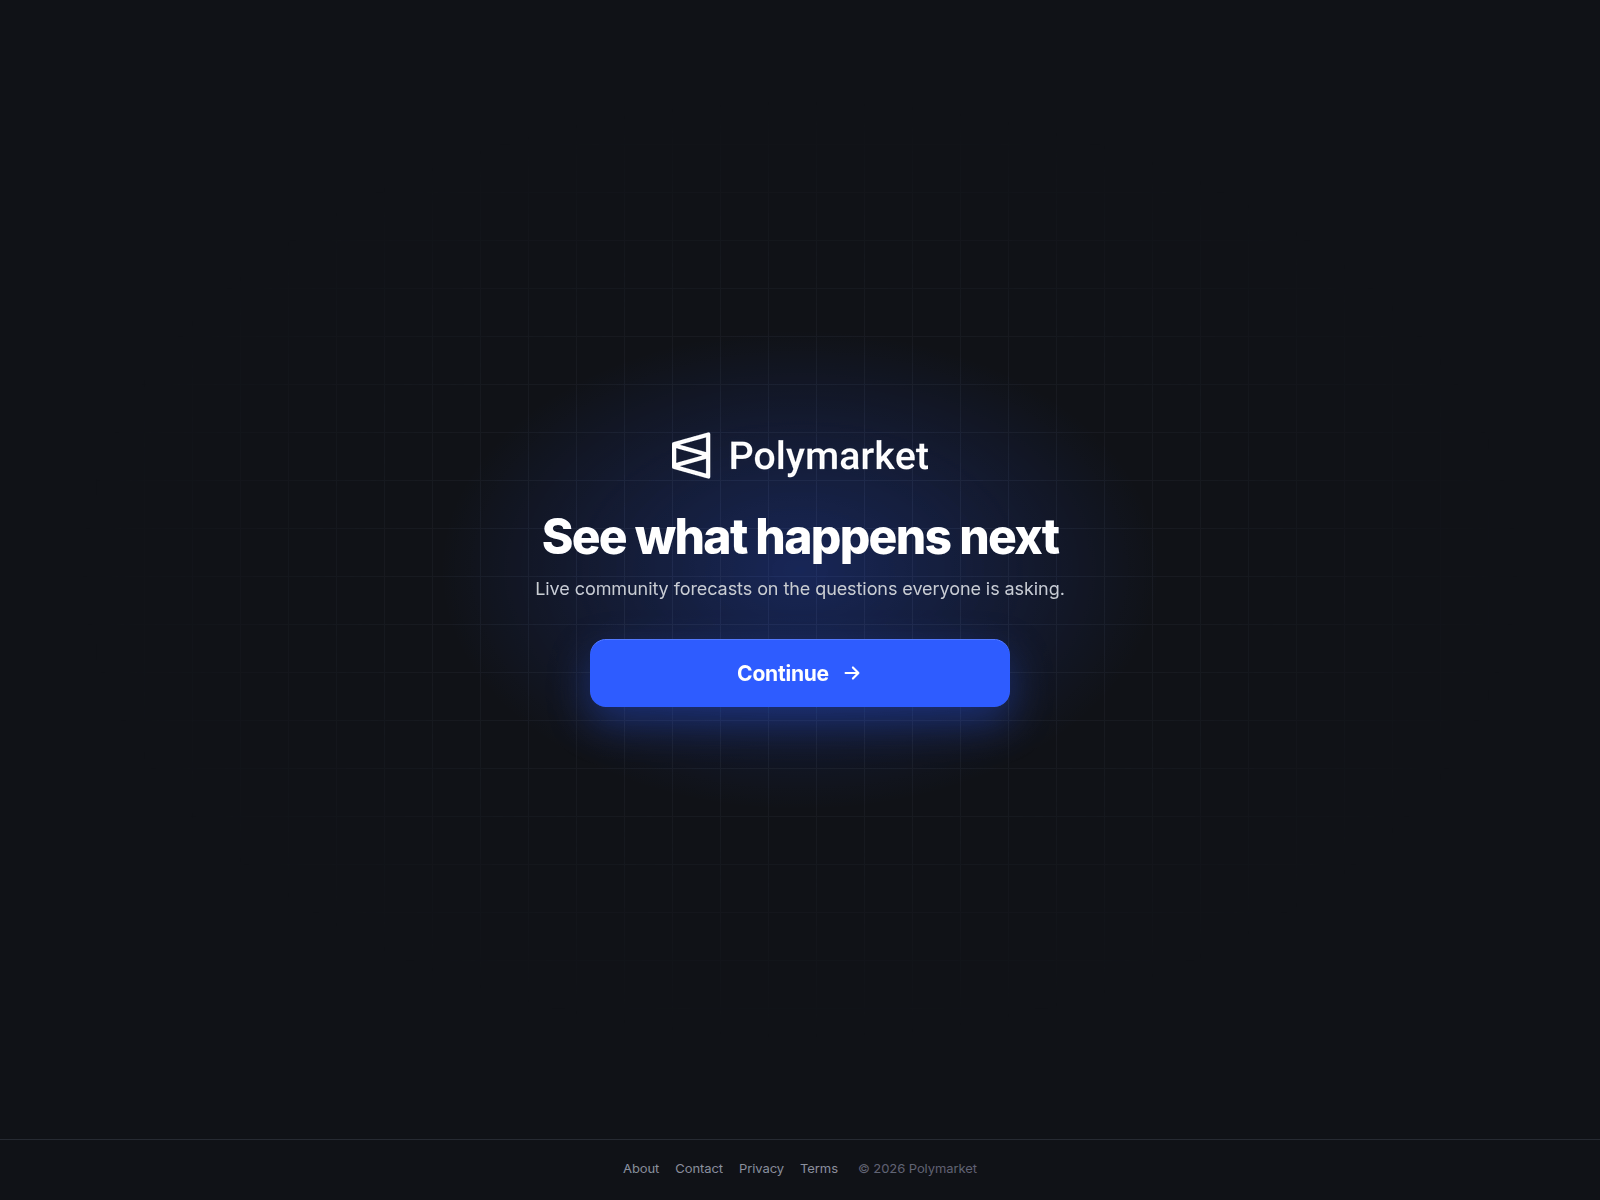
The pollymarket.info domain presents a fake Polymarket forecast portal designed to harvest user interactions under the guise of the prediction market. If you visited this site, do not click continue or connect any digital wallets.
Analiz yalnızca İngilizce olarak mevcuttur
Sayfa başlığı: “Polymarket”
Kaynaklar hakkında daha fazla bilgi
Kaydedilmiş güvenlik sinyalleri
Kaydedilmiş VirusTotal sonucu: 5/92 motor uyarı verdi. Zararlı: 2. Şüpheli: 3. Analiz zamanı (kaydedildiği biçimde): 2026-11-20 12:34 UTC. Alınma zamanı (kaydedildiği biçimde): 2026-11-20 20:31 UTC. Harici engelleme listelerinde yer alıyor: MetaMask, SEAL. Çok dikkatli olun — kimlik bilgilerini veya kişisel bilgileri girmeyin.
Uzman görünümü tüm bölümleri içerir: DNS, TLS, ağ istekleri, hash değerleri ve ham JSON verileri.
ABUSE NOTICE · 24H+ OPEN Giden kötüye kullanım raporları kaydedilir; depolanan en son erişilebilirlik kanıtı, alan adının hâlâ erişilebilir olduğunu göstermektedir.
Bildirim ve mevcut durum kanıtı
Gönderilen rapor defteri, ilk giden raporu şu adreste kaydeder: . Kaydedilen alıcı şudur: abuse@nicenic.net. En son kaydedilmiş erişilebilirlik verileri, alan adının hâlâ erişilebilir olduğunu göstermektedir; 34 hours İlk gönderilen rapordan bu yana geçen süre.
ICANN RAA §3.18 kayıt kuruluşunun kötüye kullanımla ilgili iletişim ve işlem yükümlülüklerini açıklar. Bu bölüm, gönderilen zaman damgalarını, listelenen alıcıları, vaka tanımlayıcılarını ve daha sonraki erişilebilirliği kaydeder. Tek başına, alımı, teyidi, soruşturmayı, düzeltmeyi veya sözleşmeye aykırılığı kanıtlamaz.
İlk rapordan bu yana geçen süre
34 hours
Gönderilen bildirimler
1
En son vaka kimliği
PD-6AB7ED0B3E402E9F7154
Mevcut durum
HTTP 200 en son kaydedilen kontrol
Rapor özeti
PhishDestroy, pollymarket.info için bir kayıt tutar. Her kaynağın gözlem tarihi ayrıdır; kontrol yapılmamış olması güvenliği kanıtlamaz.
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
Analiz
Etki alanı özeti
PhishDestroy, pollymarket.info alan adını ilk olarak 2026-11-20 tarihinde kayda geçirdi. Kaydedilmiş VirusTotal sonucu: 5/92 motor uyarı verdi. Zararlı: 2. Şüpheli: 3. Analiz zamanı (kaydedildiği biçimde): 2026-11-20 12:34 UTC. Alınma zamanı (kaydedildiği biçimde): 2026-11-20 20:31 UTC. Harici engelleme listelerinde yer alıyor: MetaMask, SEAL. Risk: kritik (kanıt puanı 100/100). Kayıt kuruluşu: NiceNIC. Durum: Son bilinen aktif durum. Barındırma: Amarutu Technology Ltd. Network. PhishDestroy 1 kötüye kullanım bildirimi gönderdi. Kimlik bilgilerinizi girmeyin ve cüzdan bağlamayın.
It was registered on 19 Nov 2026, 1 day before it was first reported, presenting a significant mismatch for an established platform brand that relies on long-term user trust. urlscan classified the page as malicious, 5 of 92 engines on VirusTotal flagged it on 20 Nov 2026, and MetaMask and SEAL block it, with Forcepoint ThreatSeeker, Gridinsoft and ChainPatrol among them. Its PhishDestroy evidence score is 70/100 (critical), which aligns with the deceptive nature of the portal. The shared infrastructure also includes kalshii.org which used a similar Polymarket page title, showing a pattern of fraudulent prediction market clones.
Risks of prediction portal clones
Pages mimicking popular forecasting platforms like Polymarket typically lead visitors toward malicious wallet connection prompts or credential harvesting scripts. Because the official domain is polymarket.com, an address like pollymarket.info exists solely to deceive users into giving up control of their accounts or funds.
Recommended precautions and actions
Always verify that you are visiting polymarket.com before engaging with any community forecasts or connecting a wallet. If you already interacted with pollymarket.info or clicked the continue button, immediately revoke any unfamiliar token approvals using a trusted blockchain explorer and disconnect your wallet.
Kaynak kanıtlarıVirusTotal 5 / 926 kaynak
KaynakSonuçKaydedildiAç
VirusTotal
5 / 92 motor algılamaları
Analiz:
Raporu aç VirusTotalKaynağın özgün kaydıGözlendi: 10 alan
Bu, ayrı bir şekilde saklanan bir sonuçtur. İçindeki sayı, tedarikçi ve tarih bilgileri, yukarıdaki sağlayıcı gözleminin yerini almaz. Alınma tarihi, analiz tarihi değildir.
Headers: Server: openresty/1.31.1.1; Content type: text/html; Content security policy: script-src 'nonce-egm92+seNeST82+NVfBAAg=='; style-src 'nonce-egm92+seNeST82+NVfBAAg=='; frame-ancestors 'self'; X frame options: SAMEORIGIN; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin
Güvenlik Sinyalleri
Scamadviser Uyarıları54/100
According to Tranco this site has a low rank High number of suspicious websites on this server
The SSL certificate is valid This website is safe according to DNSFilter
Ağ Güvenliği İstihbaratı Kayıt şirketi bağlamı
Kayıt şirketi bağlamıNiceNIC
Stored registration data identifies NICENIC INTERNATIONAL GROUP CO., LIMITED (IANA 3765) as the registrar. PhishDestroy maintains separate NiceNIC abuse-report research; registrar association is contextual and is not an independent detection for this domain.
PhishDestroy, kaydedilen kanıtlara dayanarak pollymarket.info'u kritik risk seviyesi (kanıt puanı 100/100) olarak değerlendirmiştir; bu durum ilk olarak 2026-11-20 tarihinde kaydedilmiştir. Kaydedilmiş VirusTotal sonucu: 5/92 motor uyarı verdi. Zararlı: 2. Şüpheli: 3. Analiz zamanı (kaydedildiği biçimde): 2026-11-20 12:34 UTC. Alınma zamanı (kaydedildiği biçimde): 2026-11-20 20:31 UTC. Harici engelleme listelerinde yer alıyor: MetaMask, SEAL. Yerel puan ve bir listede yer almak dolandırıcılığı kanıtlamaz. Her kaynağın tarihini ve tam URL’yi kontrol edin.
Yukarıda belirtilen risk işaretleri nedeniyle, buraya bir cüzdan bağlamayın, mesajları imzalamayın veya token izinlerini approve etmeyin. Onaylanmış bir blok zinciri işlemi geri alınamaz.
pollymarket.info sitesini kullandıysam ne yapmalıyım?
Şifre girildi — Bu hizmet üzerinde ve aynı şifreyi kullandığınız diğer tüm sitelerde şifrenizi değiştirin
İki faktörlü kimlik doğrulamayı etkinleştirin — hizmetin sunduğu durumlarda; kimlik doğrulama uygulaması, SMS kodlarından daha güvenlidir
Ödeme yapılan veya girilen kart ya da banka bilgileri — Kartınızın üzerinde yer alan iletişim bilgilerini veya resmi web sitesini kullanarak bankanızla ya da ödeme hizmet sağlayıcınızla iletişime geçin
Bir cüzdan bağladım ama hiçbir şeyi imzalamadım — Cüzdandaki site bağlantısını kesin ve bekleyen talepleri reddedin; bağlantı kurulması tek başına para transferi anlamına gelmez
Onaylanmış token harcaması (approve / permit) — bir token onay denetleyicisi kullanarak bu onayı iptal etmek
Bir tohum cümlesi veya özel anahtar paylaşıldı — Kalan parayı yeni bir tohum cümlesine sahip yeni bir cüzdana aktarın; güvenlik açığı bulunan cüzdan artık güvenli değildir
Bir dosya indirildi — Dosyayı açmayın ve cihazı güvenlik yazılımıyla tarayın
Polis veya başka bir yetkili makama bildirimde bulunmak üzere adresi, tarihleri, ödeme veya işlem ayrıntılarını ve mesajları saklayın. Bildirimde bulunmak, paranın iade edileceğini garanti etmez. Adım adım yardım: acil durum rehberi.
IP itibarı5.61.209.2250/100kötüye kullanım puanı · Bu sunucunun IP adresi hakkındaki kötüye kullanım raporları, alan adı hakkındaki değil; puan ne kadar yüksekse durum o kadar kötüdürBu IP adresi henüz kötüye kullanım veritabanına bildirilmemiştir, ancak alan adı kendisi kimlik avı olarak tanımlanmıştır.0 bildirimkontrol edildi 2026-11-20
Düzenleyen Let's Encrypt / YR2· kayıtlı geçerlilik 87 gün içinde bitiyor
Ağ & sertifikalar
Kaydedilmiş teknik kanıtlar
Ağ & DNS
IP adresi
5.61.209.225
Ağ ASN'si
AS206264
AS adı
AMARUTU-TECHNOLOGY Amarutu Technology Ltd, SC
Kuruluş
Amarutu Technology Ltd. Network
Gözlem yapılan yer
Amsterdam, NL
Sunucu başlığı
LiteSpeed
Ad sunucuları 2
ns21.nlkoddos.com
ns22.nlkoddos.com
SOA
nsname: ns21.nlkoddos.com
hostmaster: admin.koddos.com
serial: 2026111907
refresh: 3600
retry: 1800
expire: 1209600
minttl: 86400
Posta yönlendirme 1 MX record
pollymarket.infopriority 0
Konum, IP ağını ifade eder.
TLS sertifikası
Yayınlayan
Let's Encrypt / YR2
Geçerlilik başlangıcı
2026-11-19 17:27:24
Geçerlilik bitişi
2027-02-17 17:27:23
Ana bilgisayar adı eşleşmesi
Evet
Geçerlilik
Kaydedilen geçerlilik tarihleri içinde
Toplama kaynağı
PhishDestroy collector
Sertifika parmak izid34304ed651128735bbc50e62bde3bb6af0231135d3416907e23ec9a409f26aeSertifika adları · 4 SAN
*.kalshii.org
*.pollymarket.info
kalshii.org
pollymarket.info
Kaydedilmiş sertifika meta verileri. Saat dilimi içermeyen sertifika tarihleri kaydedildiği şekliyle gösterilir. Aktarım şifrelemesi, sitenin güvenilir olduğunu kanıtlamaz.
Kanıt katmanlarıAvailability: Content servingContent: Content served at rootDNS: ResolvedRegistration: Active
En son HTTP gözlemiCanlı içerikSunulan standart HTTP içeriği90%2026-11-22 12:07 UTC
RDAP kaydıEtkinNICENIC INTERNATIONAL GROUP CO., LIMITED · IANA 3765RDAP HTTP 200source: Rdap Status CollectorAddperiodclientDeleteProhibitedclientTransferProhibitedexpires 2027-11-19 16:34 UTCkontrol edildi 2026-11-21 08:37 UTC
Gözlemlenen zaman çizelgesilast reachable: 2026-11-22 12:07 UTClast content: 2026-11-22 12:07 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Tehdit İstihbaratı Çapraz Referansı · source references
ScamAdviserHerkese açık arama
Bir kamu ScamAdviser Arama sayfası mevcuttur. Kaynakta mevcut puanını ve uyarıları inceleyin; bir arama sayfasının varlığı tek başına kötü niyetli olduğu anlamına gelmez.
Ağ istekleri: 5SHA-256 karma değerleri: 5URLScan taraması:
URLScan, sayfanın yüklenmesi sırasında tarayıcının kaydettiği ağ isteklerini gösterir. URLScan, her istek için bir hash değeri sağlamaz. PhishDestroy, bu listeyi 2026-11-21 04:05 UTC tarihinde aldı.
Kaydedilmiş veriler yüklenir; şüpheli site açılmaz.
Yakalanan ağ istekleri
#
Ağ isteği
HTTP yöntemi · durum
Tür
Sıkıştırılmamış boyut
Yanıt gövdesi SHA-256
Kaydedilmiş gözlem geçmişi4
İzleyici ve kaynak toplayıcıları tarafından saklanan tarihli değişiklikler. En yeni gözlemler önce gösterilir; kaynak durumları bir kaldırma işleminin kanıtı değildir.
Kullanılabilirlik izleme sistemi · Kaydedilen durum
Sayfa içeriğinin sunulması
geri döndürülen sayfa içeriği
Kullanılabilirlik izleme sistemi · Kaydedilen durum
Sayfa içeriğinin sunulması
geri döndürülen sayfa içeriği
Kullanılabilirlik izleme sistemi · Kaydedilen durum
Kaydedilen olaylar: 14. Bu kayıtlar, toplanan kanıtları, gönderilen bildirimleri ve yayınlamayı açıklar; tam bir soruşturmanın tamamlandığını veya sitenin kaldırıldığını teyit etmez.
Önleyici Tespit ve Veri AlımıTehdit Eklendikaydedildi
Tehdit Eklendi
pollymarket.info tespit edildi ve kapsamlı analiz için sıraya alındı
Tehdit İstihbaratı KontrollerSpamhaus DBL · URLScan.io Yakalama · URLScan Sonucu · Cloudflare Radari Raporu · Web Arşivi · VirusTotal · Engelleme Listesi Tespiti · Kayıt Kuruluşu Bağlamı: NiceNIC · Otomatik marka etiketi: Polymarket · Toplanan Adli Kanıtlar · Kaydedilen Teknik Analizkaydedildi
Etki alanı erişilebilir durumda kalır veya erişimi kısıtlanır; ileride yapılacak kontroller bu gözlemi güncelleyebilir.
devam ediyor
Kaydedilen etkinlik
5 kayıt
Yaşam döngüsü
Tespitler içeren VirusTotal analizi
PhishDestroy'a eklendi+7 saat 55 dakika
İlk kötüye kullanım raporu gönderildi+7 saat 34 dakika
Kötüye kullanım raporu gönderildi
PD-6AB7ED0B3E402E9F7154 · Makbuz 85470
abuse@nicenic.net
+1dk
URLScan
Sayfa görüntüsü alındı
+7 saat 27 dakika
Wayback Machine
Sayfa arşivlendi
+5dk
PhishDestroy'a eklendi
pollymarket.info
+7 saat 55 dakika
VirusTotal
5/92 motor algılamaları
Soruşturma ve raporlama yöntemlerimiz
Halka açık taramalar, kanıtlar ve kötüye kullanım bildirim kanalları
Şüpheli URL'leri tarar, kamuya açık sonuçları inceler ve kanıtları uygun kötüye kullanım bildirim kanalları aracılığıyla göndeririz. Yukarıdaki tarihli olaylar, bu alan adı için nelerin kaydedildiğini gösterir. Aşağıdaki dizin, daha kapsamlı iş akışını açıklamaktadır.
01Halka açık taramalar ve kanıt toplama10 kaynak ve araç grubu
Genel DNS, TLS, HTTP ve teknoloji yüzeyini inceleyin.
02Kötüye kullanım raporları ve takipKayıt kuruluşu, barındırma ve güvenlik kanalları
Sorumlu sağlayıcıyı belirleyin. Kayıt ve barındırma kayıtlarını ilgili kötüye kullanım irtibat kişisiyle eşleştirin.
Bir kanıt paketi hazırlayın. URL'yi, genel tarama referanslarını, ekran görüntülerini ve kaydedilen gözlemleri ekleyin.
Raporu gönderin. Mümkün olduğunda, gönderilen rapor kayıtlarını ve alıcı bilgilerini saklayın.
Güncellemeleri yeniden kontrol edin ve yayınlayın. Tarayıcıların son değerlendirmelerini, sağlayıcıların yanıtlarını ve sitenin erişilebilirlik durumunu takip edin.
Tarama, itibar kontrolü ve raporlama için kullanılan güvenlik hizmetleri aşağıda listelenmiştir. Bir hizmetin listede yer alması, söz konusu hizmetin bu belirli alan adıyla ilgili bir bildirim aldığının, kabul ettiğinin veya buna göre harekete geçtiğinin kanıtı değildir. Kaydedilen bildirimler, yukarıdaki bildirim geçmişinde görünür.
Bu alan adının kaynağa göre tam geçmişini inceleyin. İndirme paketi, seçilen kaynağa ait tüm kayıtları içerir. Tarihler, orijinal alan etiketlerini korur.
Destek sinyali — Bir sayfa özelliğini, altyapısını veya toplayıcı etiketini paylaşır; tek bir operatörün kanıtı değildir.
Yalnızca keşif — Aynı kayıt kuruluşu veya CDN ucu: gezinme için listelenir, bağlantı kanıtı değildir.
Her bir bağlantı çizgisi, bir etki alanının bu rapora bağlanmasının bir nedenini temsil eder. Düğüm boyutu, VirusTotal'da tespit edilen vakaları gösterir; kesikli çizgili düğümler halihazırda çevrimdışı durumdadır ve tam listeler aşağıda yer almaktadır. İlgili raporların tam listesi
İçerik eşleşiyor1
Aynı favicon dosyası hash değeri ya da aynı 20 karakterle başlayan kayıtlı bir sayfa başlığı. İçerik eşleşmesi, ortak bir kimlik avı kiti veya sahibi olduğunu kanıtlamaz.
Hall of Hacks'tan alınan, Polymarket ile ilgili geçmiş olaylar. Markanın aynı olması, bu alan adının olaylara karıştığı anlamına gelmez. DeFi Hack Explorer'ı aç →
Aynı kayıt kuruluşu aracılığıyla kaydedilmiştir. Bir kayıt kuruluşu, birbiriyle hiçbir bağlantısı olmayan milyonlarca müşteriye hizmet verdiğinden, bu durum bir bağlantıyı kanıtlamaktan ziyade raporları bir araya getirmektedir.
Yalnız değilsiniz ve utanılacak hiçbir şey yok. Dolandırıcılar güveni istismar eden usta suçlulardır. Yaşadıklarınızı bildirmek dolandırıcılığa karşı en güçlü silahtır: bildiriminiz başkalarının mağdur olmasını önleyebilir ve kolluk kuvvetlerinin harekete geçmesine yardımcı olabilir. Önce hesaplarınızı ve paranızı güvence altına alın, ardından bildirimde bulunun. Kimlik bilgileriniz ele geçirildiyse hemen bildirin. Kurtarma vaadiyle yaklaşan dolandırıcılarla iletişime geçmeyin.
Gerçekten yaptığınız eyleme göre hareket edin. Şifre girdiyseniz: şifrenizi değiştirin ve bu şifreyi başka yerlerde de kullandıysanız, oradaki şifreleri de değiştirin. Kart bilgilerinizi ödediniz veya verdiyseniz: bankanızla veya ödeme hizmetinizle iletişime geçin. Bir dosya indirdiyseniz: cihazınızı tarayın. Ardından olayı bildirin.
Dolandırıcılık ve sahtekarlık vakalarını ABD Federal Ticaret Komisyonu’na bildirin. Bildirimler, kolluk kuvvetleri tarafından kullanılan bir veritabanına kaydedilir.
Paylaştığınız bilgilere uyan adımları seçin. Bu raporun bir kopyasını kendi kayıtlarınızla birlikte saklayın.
Hemen ne yapmalıyım?
Acil
Şüpheli siteyi kullanmayı bırakın. Gerçek hizmete resmi uygulaması veya zaten güvendiğiniz bir adres üzerinden erişin.
Şifre girildi — Bu hizmet üzerinde ve aynı şifreyi kullandığınız diğer tüm sitelerde şifrenizi değiştirin
İki faktörlü kimlik doğrulamayı etkinleştirin — hizmetin sunduğu durumlarda; kimlik doğrulama uygulaması, SMS kodlarından daha güvenlidir
Ödeme yapılan veya girilen kart ya da banka bilgileri — Kartınızın üzerinde yer alan iletişim bilgilerini veya resmi web sitesini kullanarak bankanızla ya da ödeme hizmet sağlayıcınızla iletişime geçin
Bir dosya indirildi — Dosyayı açmayın ve cihazı güvenlik yazılımıyla tarayın
Bir tohum cümlesi veya özel anahtar paylaşıldı — Kalan parayı yeni bir tohum cümlesine sahip yeni bir cüzdana aktarın; güvenlik açığı bulunan cüzdan artık güvenli değildir
Bir cüzdan bağladım ama hiçbir şeyi imzalamadım — Cüzdandaki site bağlantısını kesin ve bekleyen talepleri reddedin; bağlantı kurulması tek başına para transferi anlamına gelmez
Onaylanmış token harcaması (approve / permit) — bir token onay denetleyicisi kullanarak bu onayı iptal etmek (revoke.cash)
Kripto para gönderildi — İşlem hash'ini, adresinizi ve alıcı adresini kaydedin; blok zinciri işlemleri geri alınamaz
Raporum için hangi bilgileri toplamalıyım?
FBI yönergeleri
Orijinal e-postaları, makbuzları, mesajları ve ekran görüntülerini güvenli bir yerde saklayın. Olgulara dayalı bir zaman çizelgesi, başvurduğunuz makamın neler olduğunu anlamasına yardımcı olur. IC3 delil kılavuzu ↗
Bankanız veya ödeme sağlayıcınız — Para veya kart bilgileri ifşa olmuşsa, resmi iletişim bilgileri aracılığıyla derhal dolandırıcılık ekibiyle iletişime geçin.
Yerel polis — hemen harekete geçemese bile resmi bir kayıt oluşturur
Bildirimde bulunmak, kaybın telafi edileceğini ya da soruşturma açılacağını garanti etmez; ancak hızla iletilen doğru işlem verileri, yetkililerin ve hizmet sağlayıcıların olayın izini sürmesine yardımcı olabilir.
Kimlik avı dolandırıcılıkları genellikle nasıl işler?
Sahte web siteleri — alan adları hafifçe değiştirilmiş, orijinal sitelerin piksel düzeyinde birebir kopyaları
Pig butchering dolandırıcılığı — Telegram, WhatsApp ve flört uygulamaları aracılığıyla haftalarca süren bir süreçte kurulan güvenin ardından paranın çalınması
Geri kazanım dolandırıcılıkları — dolandırıcılar kendilerini kurtarma uzmanı olarak tanıtır ve peşin ücret talep eder. Sağlayıcıyı bağımsız olarak doğrulamadan asla kurtarma ifadenizi paylaşmayın veya ödeme yapmayın
Yapay zeka destekli dolandırıcılıklar — deepfake’ler, otomatik kimlik avı ve yapay zeka tarafından oluşturulan siteler, dolandırıcılığın tespit edilmesini zorlaştırıyor
Gelecekte kendimi nasıl koruyabilirim?
Resmi siteleri yer imlerine ekle — e-postalardaki, özel mesajlardaki veya reklamlardaki bağlantılara asla tıklamayın
Etki alanlarını doğrula — kontrol et PhishDestroy etkileşime geçmeden önce. HTTPS'yi, yazım hatalarını ve alan adının yaşını kontrol edin
"Gerçek olamayacak kadar iyi" = dolandırıcılık — garantili getiri, ünlülerin desteği, acil son tarihler
Kurtarma dolandırıcılarına dikkat edin! Suçlular, araştırmacı, avukat veya kurtarma görevlisi gibi davranarak mağdurlarla tekrar iletişime geçebilir. Peşin ücret ödemeyin veya kimlik bilgilerinizi paylaşmayın.Geri kazanım dolandırıcılığı hakkında daha fazla bilgi edinin →
Bu rapor hakkındaKaynaklar, gözlem tarihleri ve düzeltmeler
Bu rapor; kaydedilmiş sayfa görüntülerini, kayıt ve ağ verilerini, tarama aracı sonuçlarını ve PhishDestroy bildirim geçmişini bir araya getirir. Her kaynak kendi gözlem tarihini korur. Orijinal sonucu incelemek için ilgili kaynağın raporunu açın.
AI destekli analizin yazıldığı tarih . Bu metin, o dönemde mevcut olan kanıtları açıklamaktadır; daha sonra yapılacak kaynak doğrulamaları sonucunda bu bilgiler değişebilir.
Bir görüntü, gösterilen içeriği belgeler. Bir tarama aracı sonucu, ilgili sağlayıcının kontrol anındaki değerlendirmesini kaydeder. Ne geçerli bir sertifika ne de sıfır tespitli bir sonuç güvenlik garantisidir.


 NiceNIC
 5.61.209.225


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 MyWOT