Google Safe Browsing
Tehdit işareti kaydedildi
Raporu aç

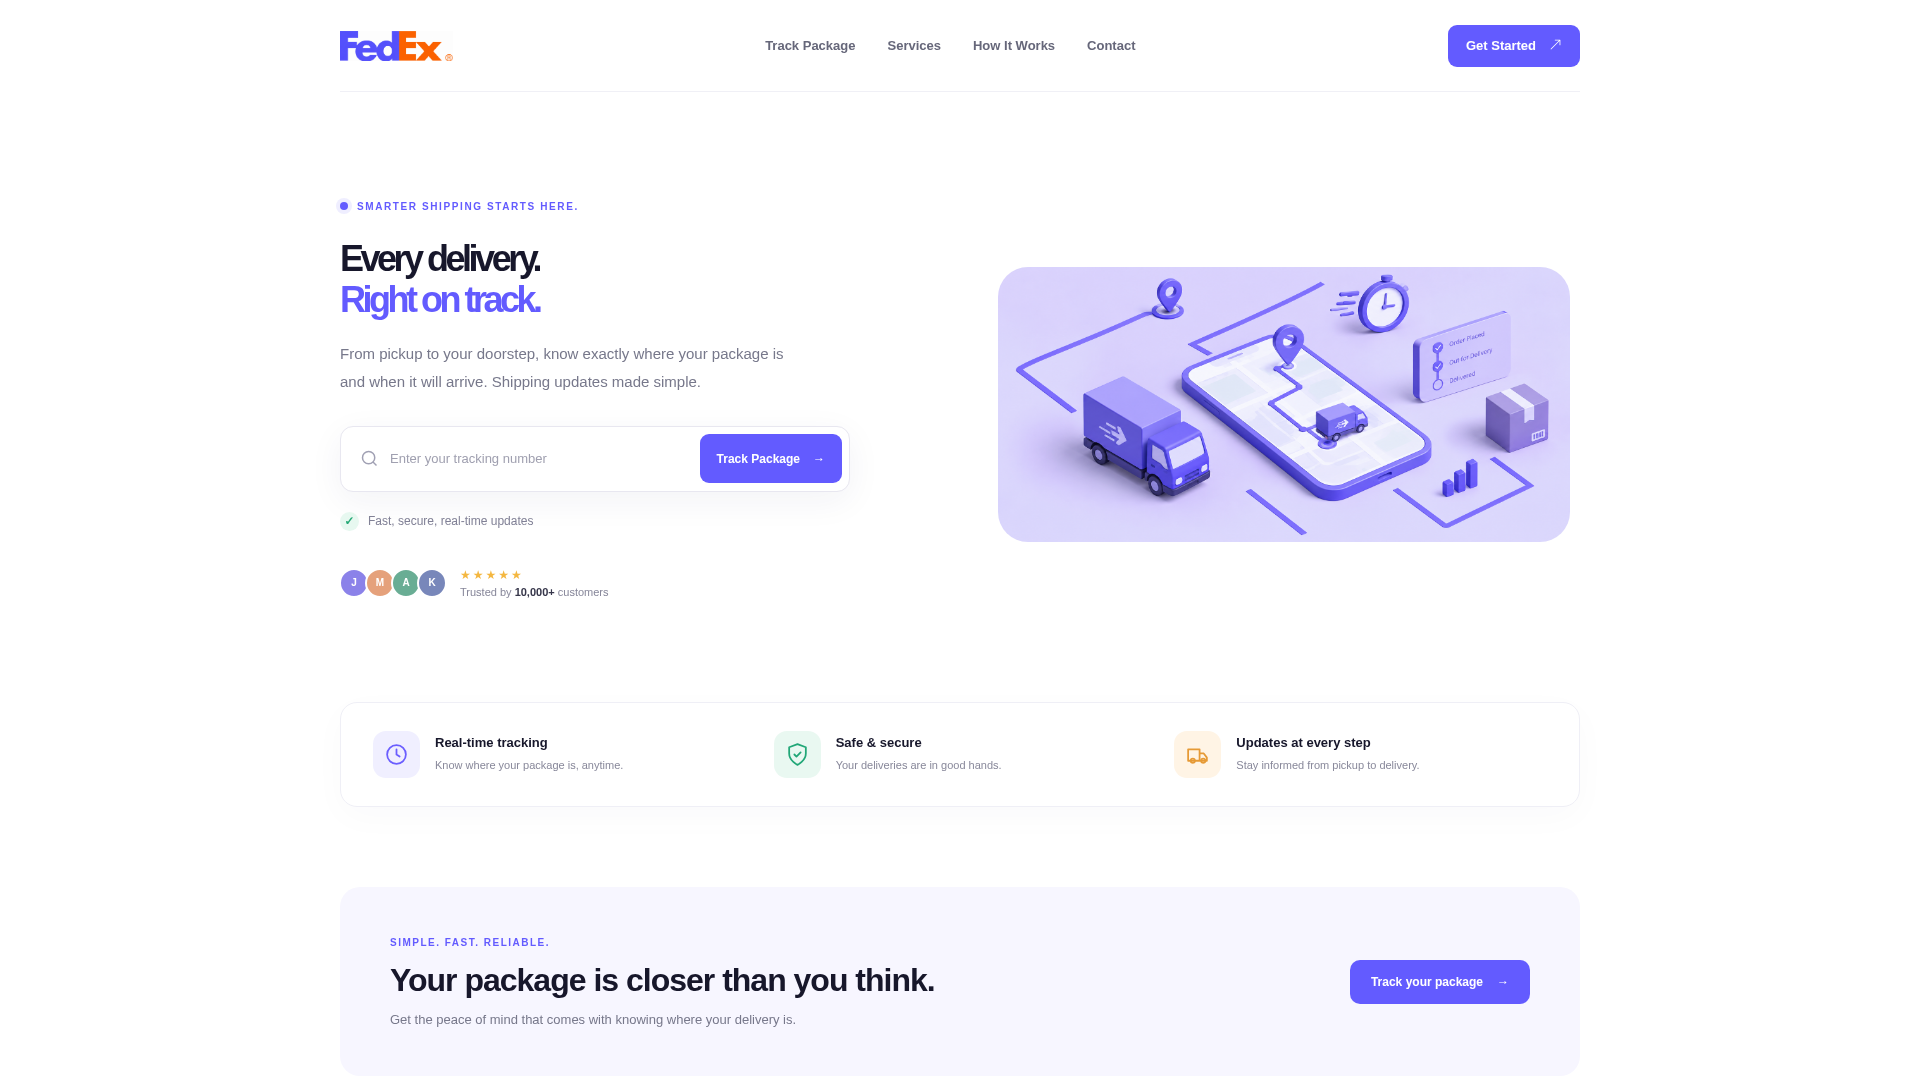
On 2026-11-09, fedexinc.pages.dev displayed a package tracking landing page. The page features a header with a FedEx-branded logo, navigation links for Track Package, Services, How It Works, and Contact, and a Get Started button. The hero section shows the headline "Every delivery. Right on track." alongside a tracking number input field with a Track Package button, plus an illustration of a delivery truck, phone, and package.
Analiz yalnızca İngilizce olarak mevcutturSayfa başlığı: “Doc”
Çok dikkatli olun — kimlik bilgilerini veya kişisel bilgileri girmeyin.
 172.66.46.254Cloudflare, Inc. · CDN
Risk puanı: ne kadar yüksekse, durum o kadar kötüdür · Bu puan nasıl hesaplanır?
Ne olduğunu seçin ve adımları uyguladıkça işaretleyin. İşaretler yalnızca bu tarayıcıda saklanır.
Uzman görünümü tüm bölümleri içerir: DNS, TLS, ağ istekleri, hash değerleri ve ham JSON verileri.
PhishDestroy, fedexinc.pages.dev için bir kayıt tutar. Her kaynağın gözlem tarihi ayrıdır; kontrol yapılmamış olması güvenliği kanıtlamaz.
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
PhishDestroy, fedexinc.pages.dev alan adını ilk olarak 2026-11-09 tarihinde kayda geçirdi. Google Safe Browsing alan adını tehlikeli olarak işaretliyor. Risk: kritik (kanıt puanı 80/100). Barındırma: Cloudflare, Inc. Kimlik bilgilerinizi girmeyin ve cüzdan bağlamayın.
172.66.46.254Cloudflare, Inc. · CDN Cloudflare Radar'dan alınan ekran görüntüsü · 2026-11-09 10:04 UTC · SHA-256 5dfd501e…66faf5f
PhishDestroy analizi, gözden geçirilmiş sürüm
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
On 2026-11-09, fedexinc.pages.dev displayed a package tracking landing page. The page features a header with a FedEx-branded logo, navigation links for Track Package, Services, How It Works, and Contact, and a Get Started button. The hero section shows the headline "Every delivery. Right on track." alongside a tracking number input field with a Track Package button, plus an illustration of a delivery truck, phone, and package.
Below the hero, three feature cards describe real-time tracking, safe and secure deliveries, and updates at every step. A lower section titled "Your package is closer than you think." includes a Track your package button. The page also displays a trust indicator stating it is trusted by 10,000+ customers.
Tehdit işareti kaydedildi
Raporu açZararlı
SHA-256 c366a537…bc38e6c
Ayrı olarak saklanan monitör anlık görüntüsü; birincil rapor kaydının yerini almaz veya mevcut kullanılabilirliği belirlemez.
Tarama raporu
Raporu aç5 / 100 · sezgisel puan · 0 marka referansı · 1 sınıflandırma
Yalnızca içerik sezgisel değerlendirmesi; nihai puan değildir
Raporu açBu eski monitör analizi, yukarıdaki birincil PhishDestroy analizinden ayrıdır. Sezgisel puan, ölçülmüş bir olasılık değildir.
Anlatı oluşturma meta verileri
Raporu açHikâye oluşturma tarihi, gözlem tarihlerinden ayrıdır. Bunlar, saklanan yayın alanlarıdır; ek bir bağımsız tespit değildir.
Sonuçlar her kaynağın toplama zamanını yansıtır. Sıfır tespit güvenliği garanti etmez. OTX referansları topluluk yayınlarıdır.
Kaynağa ve gözlem zamanına göre gruplandırılmış, kaydedilmiş sayfa, ağ ve tarama aracı gözlemleri.
| E-posta ayarları | Spf lookups: 0 |
|---|---|
| DNS Koruma Sonuçları | Resolvers: 12; Blocked count: 0 |
| Web arşivi gözlemleri | Last: 2026-11-09T09:30:02Z; First: 2026-11-09T09:30:02Z; Changes: 0; Days archived: 1; Avg page bytes: 1266 |
| Sayfa başlığı ve meta veriler | Title: Doc |
| İzleyiciler | Requests: 3 |
| Formlar ve karışık içerik | Third party scripts: 0 |
| Durum | Up: ✓; Code: 200; Timings: DNS: 2; TLS: 32; Wait: 66; Connect: 6; Download: 0; Response ms: 106 |
| TLS bağlantısı | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Portlar | Open: 80, 443, 8080 |
| Carbon | Bytes: 453; Co2 grams: 0; Cleaner than: 95 |
| DNS server | NS: (IP: 108.162.193.107; Host: cody.ns.cloudflare.com), (IP: 172.64.32.69; Host: aron.ns.cloudflare.com); Zone: fedexinc.pages.dev |
| Konum | IP: 2606:4700:310c::ac42:2d02; ASN: 13335; Org: Cloudflare, Inc.; City: Montreal; Country: CA |
| SSL | Issuer: Let's Encrypt / YE1; Subject: fedexinc.pages.dev |
| DNS kayıtları | A: 172.66.46.254, 172.66.45.2; NS: aron.ns.cloudflare.com, cody.ns.cloudflare.com; Soa: Nsname: aron.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2417790036; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2606:4700:310c::ac42:2d02, 2606:4700:310c::ac42:2efe |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| HTTP güvenlik ilkeleri | Xframeoptions: ✗; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: nosniff; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Güvenlik Duvarı | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2606:4700:310c::ac42:2efe; Family: 6 |
| Yönlendirmeler | Chain: https://fedexinc.pages.dev |
| Teknoloji yığını | Technologies: HSTS, reCAPTCHA, Cloudflare, HTTP/3 |
| HTTP başlıkları | Headers: Server: cloudflare; Content type: text/html; charset=utf-8; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin |
PhishDestroy, kaydedilen kanıtlara dayanarak fedexinc.pages.dev'u kritik risk seviyesi (kanıt puanı 80/100) olarak değerlendirmiştir; bu durum ilk olarak 2026-11-09 tarihinde kaydedilmiştir. Google Safe Browsing alan adını tehlikeli olarak işaretliyor. Yerel puan ve bir listede yer almak dolandırıcılığı kanıtlamaz. Her kaynağın tarihini ve tam URL’yi kontrol edin.
Yukarıda belirtilen risk işaretleri nedeniyle, buraya bir cüzdan bağlamayın, mesajları imzalamayın veya token izinlerini approve etmeyin. Onaylanmış bir blok zinciri işlemi geri alınamaz.
Polis veya başka bir yetkili makama bildirimde bulunmak üzere adresi, tarihleri, ödeme veya işlem ayrıntılarını ve mesajları saklayın. Bildirimde bulunmak, paranın iade edileceğini garanti etmez. Adım adım yardım: acil durum rehberi.
5dfd501e…66faf5f Modele verilen hazırlanan kopyanın SHA-256 değeri: cc5ca991…2782b42 5dfd501e447203c19d620ba6ac232a2bec7a83f234d98ee227eba6f5d66faf5f · 261330 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 172.66.46.254 Cloudflare paylaşılan kenar kaynak IP gizli Edge-IP itibarı bu etki alanıyla ilişkilendirilmez. 172.66.46.254Montreal, CAEdge-IP itibarı bu etki alanıyla ilişkilendirilmez.
aron.ns.cloudflare.comcody.ns.cloudflare.comnsname: aron.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2417790036refresh: 10000retry: 2400expire: 604800minttl: 1800Konum, IP ağını ifade eder.
39f9d76cc07149439642958959db71ecd2513842173616a085d358f7855d11ac*.fedexinc.pages.devfedexinc.pages.devKaydedilmiş sertifika meta verileri. Saat dilimi içermeyen sertifika tarihleri kaydedildiği şekliyle gösterilir. Aktarım şifrelemesi, sitenin güvenilir olduğunu kanıtlamaz.
Google PageSpeed Insights — mobil performans denetimi, alan adı fedexinc.pages.dev ·
Yerel toplama hattının sakladığı, zaman damgalı yanıt meta verileri. Aşağıdaki her değer, gösterilen arşiv zamanına aittir.
https://fedexinc.pages.dev/Content-Type: text/html; charset=utf-8Cache-Control: public, max-age=0, must-revalidateContent-Encoding: gzipSunucu: cloudflare61bc9a161de58248288e6905425d7180f0624c2865007b97d763fdac12043a66*h3=":443"; ma=86400public, max-age=0, must-revalidatea57bcb87fee50666-AMSkeep-alivegziptext/html; charset=utf-8Mon, 09 Nov 2026 09:29:47 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}strict-origin-when-cross-origin{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=mrqC0mzfFHtNKa0NtoZoP2K3boutPg7cOaGHEmGA533Lo8vmlaDWN%2B95qtPK08RKQGAjGlEqWBSe5AckYEYZi6AwCYetlWjNHZT1Oub3BAu9GMB23tOe3CiStoty%2Bar%2BMdxaYzU%3cloudflarechunkednosniffToplayıcının sakladığı değerler; uzun değerler toplama sırasında kısaltılmış olabilir.
Tahmini zaman bir gözlem aralığını ifade eder. Bir kayıt şirketi işlemini veya sitenin erişilemez hale geldiği kesin anı kanıtlamaz.
Ağ istekleri: 15 SHA-256 karma değerleri: 14 URLScan taraması:
URLScan, sayfanın yüklenmesi sırasında tarayıcının kaydettiği ağ isteklerini gösterir. URLScan, her istek için bir hash değeri sağlamaz. PhishDestroy, bu listeyi 2026-11-09 09:32 UTC tarihinde aldı.
Bu taramayı URLScan'da açın 01a1bfa4-49d1-7779-b2dc-d92ba04b31af ↗
Kaydedilmiş veriler yüklenir; şüpheli site açılmaz.
| # | Ağ isteği | HTTP yöntemi · durum | Tür | Sıkıştırılmamış boyut | Yanıt gövdesi SHA-256 |
|---|
İzleyici ve kaynak toplayıcıları tarafından saklanan tarihli değişiklikler. En yeni gözlemler önce gösterilir; kaynak durumları bir kaldırma işleminin kanıtı değildir.
Engellendi
Cloudflare antiphishing · Cloudflare · Phishing interstitial
Engellendi
Cloudflare antiphishing · Cloudflare · Phishing interstitial
Erişilebilir→Mevcut değil
Kayıtlı bayrak yok→Bayrak kaydedildi
Erişilebilir
Kaydedilen olaylar: 12. Bu kayıtlar, toplanan kanıtları, gönderilen bildirimleri ve yayınlamayı açıklar; tam bir soruşturmanın tamamlandığını veya sitenin kaldırıldığını teyit etmez.
Yaşam döngüsü
Şüpheli URL'leri tarar, kamuya açık sonuçları inceler ve kanıtları uygun kötüye kullanım bildirim kanalları aracılığıyla göndeririz. Yukarıdaki tarihli olaylar, bu alan adı için nelerin kaydedildiğini gösterir. Aşağıdaki dizin, daha kapsamlı iş akışını açıklamaktadır.
Oluşturulan sayfayı, istekleri ve görünür altyapıyı yakalayın.
Mevcut motor sonuçlarını karşılaştırın ve analiz zaman damgasını koruyun.
Google'ın şu anda bu URL'yi güvenli olmayanlar listesinde gösterip göstermediğini kontrol edin.
Halka açık bir taramayı ve bu taramaya ait kaydedilmiş ağ ve sınıflandırma verilerini inceleyin.
Gösterge referanslarını ve ilgili topluluk istihbaratını araştırın.
Arşivlenmiş ekran görüntülerini karşılaştırın ve tarihsel bağlamı koruyun.
Eşleşen göstergeleri ve ilgili tehdit kayıtlarını arayın.
Sertifika kayıtlarını ve ilgili ana bilgisayar adlarını inceleyin.
Güvenlik çözümleyicisinin yanıtlarını karşılaştırın ve gözlemlenen engelleme işlemlerini kaydedin.
Genel DNS, TLS, HTTP ve teknoloji yüzeyini inceleyin.
Tarama, itibar kontrolü ve raporlama için kullanılan güvenlik hizmetleri aşağıda listelenmiştir. Bir hizmetin listede yer alması, söz konusu hizmetin bu belirli alan adıyla ilgili bir bildirim aldığının, kabul ettiğinin veya buna göre harekete geçtiğinin kanıtı değildir. Kaydedilen bildirimler, yukarıdaki bildirim geçmişinde görünür.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL analizi↗
 CloudflareRadar / kötüye kullanım bildirimi↗
 YandexSafe Browsing↗
 URLScan.ioGenel tarama↗
 ESETÖrnek / URL gönderimi↗
 BitdefenderURL gönderimi↗
 NortonSafe Web↗
 SymantecSite İncelemesi↗
 AviraURL bildirimi↗
 Avast / AVGURL bildirimi↗
 KasperskyOpenTIP↗
 Dr.WebÇevrimiçi tarayıcı↗
 NetcraftKötüye kullanım bildirimi↗
 PhishTankTopluluk tarafından yapılan bildirimler↗
 APWG eCXOltalama istihbaratı↗
 PhishStatsGenel yayın akışı↗
 Phish.ReportBarındırma suistimali↗
 SpamhausEtki alanı itibarı↗
 PolySwarmÇoklu motorlu analiz↗
 CheckPhishURL taraması↗
 QutteraKötü amaçlı yazılım taraması↗
 URLqueryTarayıcı analizi↗
 Criminal IPVarlık istihbaratı↗
 CRDFThreat Center↗
 Scamadviserİtibar kontrolü↗
 MyWOTTopluluk itibarı↗
Bu alan adının kaynağa göre tam geçmişini inceleyin. İndirme paketi, seçilen kaynağa ait tüm kayıtları içerir. Tarihler, orijinal alan etiketlerini korur.
Tüm kayıtları JSON olarak indir| ID | Saklanan veriler |
|---|
Aynı favicon Destek sinyali 4
Marka etiketi: FedEx Destek sinyali 8
Her bir bağlantı çizgisi, bir etki alanının bu rapora bağlanmasının bir nedenini temsil eder. Düğüm boyutu, VirusTotal'da tespit edilen vakaları gösterir; kesikli çizgili düğümler halihazırda çevrimdışı durumdadır ve tam listeler aşağıda yer almaktadır. İlgili raporların tam listesi
Aynı favicon dosyası hash değeri ya da aynı 20 karakterle başlayan kayıtlı bir sayfa başlığı. İçerik eşleşmesi, ortak bir kimlik avı kiti veya sahibi olduğunu kanıtlamaz.
4 başka alan adıyla paylaşılmıştır
Aynı toplayıcı etiketine sahip raporlar. Ortak bir etiket, kimliğe bürünme veya ortak sahiplik olduğunu kanıtlamaz. Eşleşen raporları görüntüle →
PhishDestroy veritabanından yeni eklenen raporlar. Bu keşif bağlantıları, paylaşılan altyapı veya mülkiyet anlamına gelmez.
Bir tarayıcının ve bir tarama botunun aldığı içeriği karşılaştırın ve Keitaro trafik yönlendirmesini kontrol edin.
fedexinc.pages.dev Gerçekten yaptığınız eyleme göre hareket edin. Şifre girdiyseniz: şifrenizi değiştirin ve bu şifreyi başka yerlerde de kullandıysanız, oradaki şifreleri de değiştirin. Kart bilgilerinizi ödediniz veya verdiyseniz: bankanızla veya ödeme hizmetinizle iletişime geçin. Bir dosya indirdiyseniz: cihazınızı tarayın. Ardından olayı bildirin.
Taslak sadece sizde kalır.
Öncelikle paranızı güvenceye alın: bankanızı arayın veya cüzdan onaylarınızı iptal edin. Acil önlemler →



Bir kripto cüzdanı şu anda boşaltılıyorsa, güvenlik araştırmacılarından acil yardım alın.

Dolandırıcılık ve sahtekarlık vakalarını ABD Federal Ticaret Komisyonu’na bildirin. Bildirimler, kolluk kuvvetleri tarafından kullanılan bir veritabanına kaydedilir.

Adım adım kurtarma planı içeren resmi kimlik hırsızlığı bildirimi.

Siber olayları ve kimlik avı vakalarını ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'na bildirin.

Dolandırıcılık amaçlı e-postaları ve kısa mesajları, tespit ettiği kötü amaçlı siteleri kapatan Ulusal Siber Güvenlik Merkezi’ne iletin.
E-postareport@phishing.gov.uk Kısa mesajlar7726
AB'deki ulusal olay müdahale ekipleri (CSIRT'ler) rehberi. Ülkenize ait ekibi bulun.

Ülke ve sektöre göre arama yapılabilen, dünya çapında olay müdahale ekiplerinin yer aldığı dizin.
Kimlik avı e-postalarını Anti-Phishing Çalışma Grubu'na iletin.
E-postareportphishing@apwg.org
Ulusal Siber Suç Bildirim Portalı. Finansal dolandırıcılık vakalarında, ayrıca derhal 1930 numaralı yardım hattını arayın.
Yardım Hattı1930

Dolandırıcılık vakalarını, ACCC tarafından işletilen Ulusal Dolandırıcılıkla Mücadele Merkezi'ne bildirin.

Kanada’daki dolandırıcılık ve sahtekarlık vakalarını bildirin ve güncel dolandırıcılık uyarılarını okuyun.
Paylaştığınız bilgilere uyan adımları seçin. Bu raporun bir kopyasını kendi kayıtlarınızla birlikte saklayın.
Şüpheli siteyi kullanmayı bırakın. Gerçek hizmete resmi uygulaması veya zaten güvendiğiniz bir adres üzerinden erişin.
Orijinal e-postaları, makbuzları, mesajları ve ekran görüntülerini güvenli bir yerde saklayın. Olgulara dayalı bir zaman çizelgesi, başvurduğunuz makamın neler olduğunu anlamasına yardımcı olur. IC3 delil kılavuzu ↗
fedexinc.pages.dev)Tüm ayrıntıları bilmeseniz bile — yine de şikayette bulun. Kısmi bilgiler de soruşturmalara yardımcı olmaktadır.
Bildirimde bulunmak, kaybın telafi edileceğini ya da soruşturma açılacağını garanti etmez; ancak hızla iletilen doğru işlem verileri, yetkililerin ve hizmet sağlayıcıların olayın izini sürmesine yardımcı olabilir.
Daha fazla bilgi: NIST · kimlik avı saldırılarına karşı önlemlerFBI IC3 · bildirimler ve kanıtlarFTC · geri kazanım dolandırıcılıkları
Saklanan engelleme listesi, WHOIS, DNS ve genel tarama kanıtlarını kullanarak tehdit analizi
Şimdi TaraŞüpheli alan adlarını tehdit veritabanımıza bildirin — topluluğu koruyun
BildirSon kimlik avı raporları ve gözlemlenen kullanılabilirlik değişiklikleri
İzleCanlı tehditleri izleyin veya bunun yanlış bir uyarı olduğunu düşünüyorsanız bu kayda itiraz edin
Bu rapor; kaydedilmiş sayfa görüntülerini, kayıt ve ağ verilerini, tarama aracı sonuçlarını ve PhishDestroy bildirim geçmişini bir araya getirir. Her kaynak kendi gözlem tarihini korur. Orijinal sonucu incelemek için ilgili kaynağın raporunu açın.
AI destekli analizin yazıldığı tarih . Bu metin, o dönemde mevcut olan kanıtları açıklamaktadır; daha sonra yapılacak kaynak doğrulamaları sonucunda bu bilgiler değişebilir.
Bir görüntü, gösterilen içeriği belgeler. Bir tarama aracı sonucu, ilgili sağlayıcının kontrol anındaki değerlendirmesini kaydeder. Ne geçerli bir sertifika ne de sıfır tespitli bir sonuç güvenlik garantisidir.