Google Safe Browsing
已记录威胁标记
打开报告

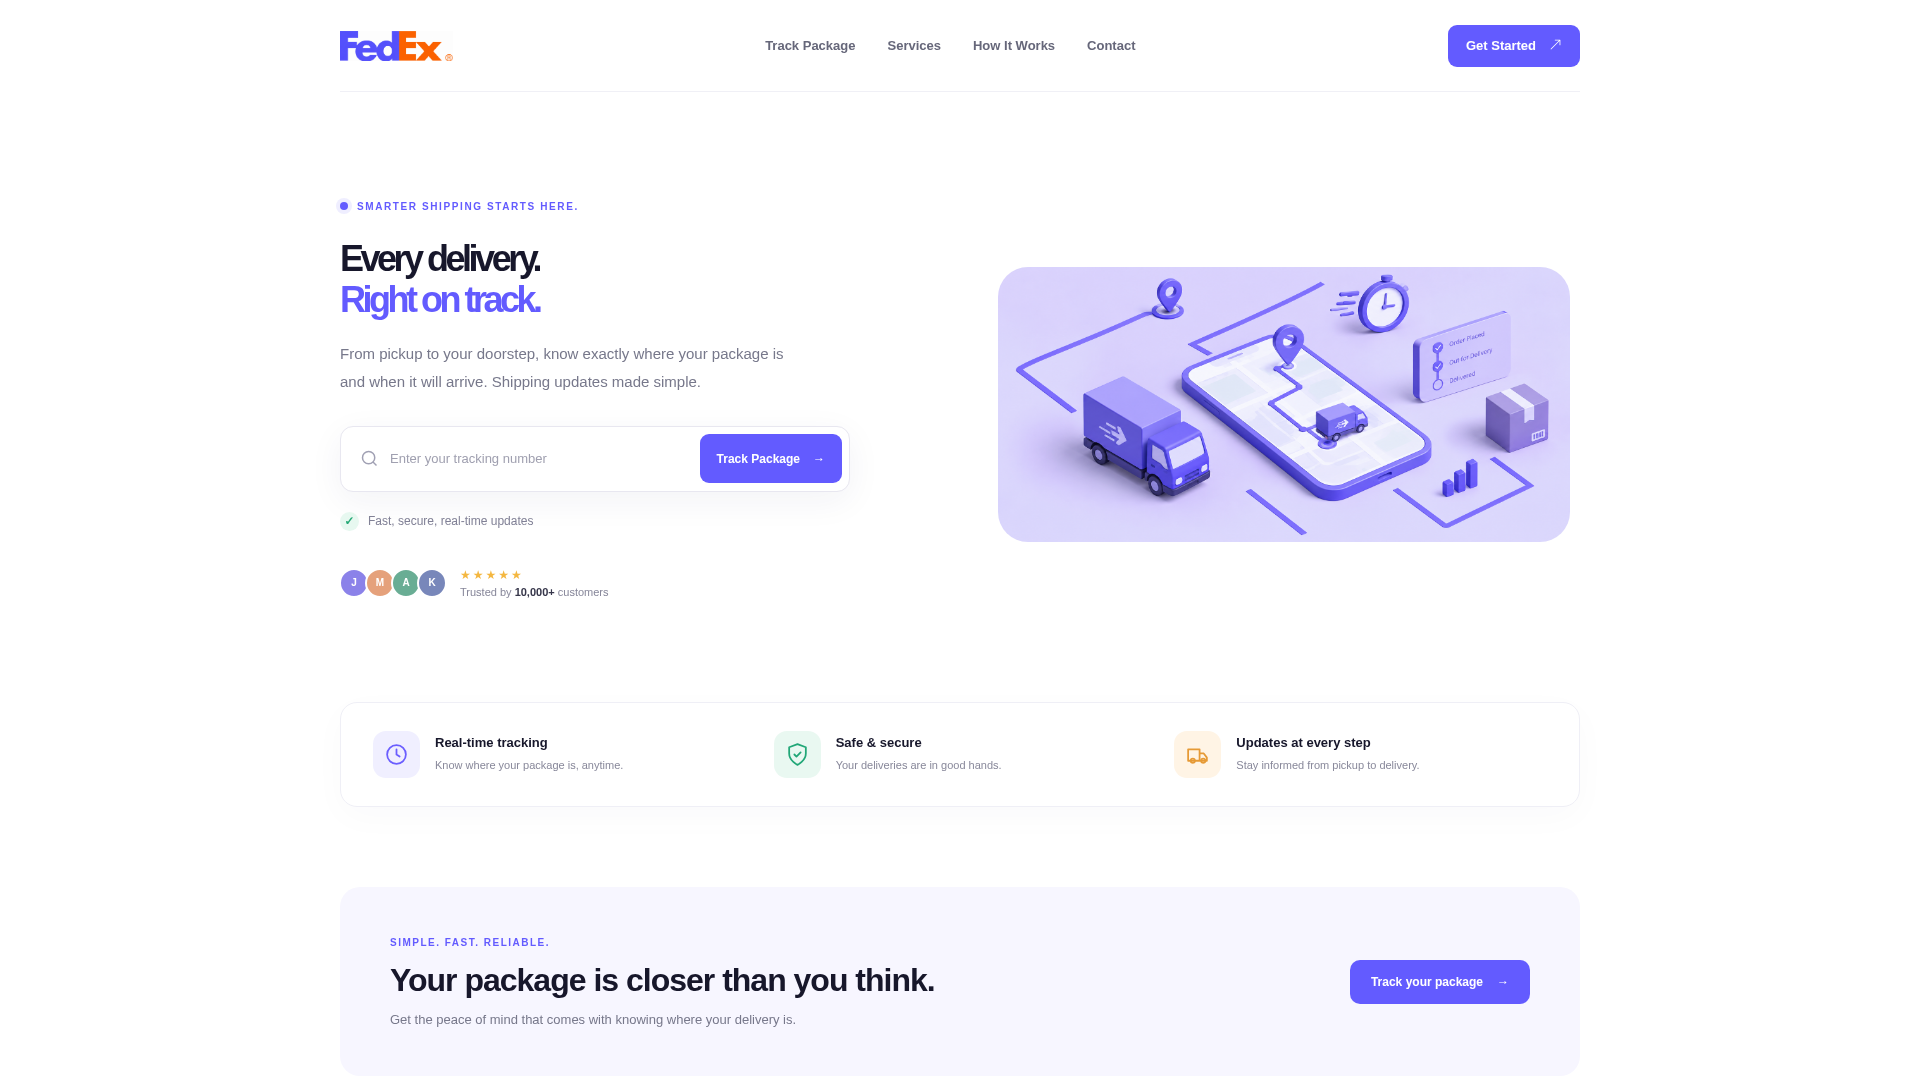
On 2026-11-09, fedexinc.pages.dev displayed a package tracking landing page. The page features a header with a FedEx-branded logo, navigation links for Track Package, Services, How It Works, and Contact, and a Get Started button. The hero section shows the headline "Every delivery. Right on track." alongside a tracking number input field with a Track Package button, plus an illustration of a delivery truck, phone, and package.
分析报告仅提供英文版本页面标题: “Doc”
选择实际发生的情况,并随着操作进程逐项勾选相应步骤。勾选记录仅保存在当前浏览器中。
专家视图包含所有部分:DNS、TLS、网络请求、哈希值以及原始 JSON 数据。
PhishDestroy 保存了 fedexinc.pages.dev 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
PhishDestroy 于 2026-11-09 首次记录了 fedexinc.pages.dev。Google 安全浏览将其标记为危险。风险:严重(证据评分 80/100)。托管:Cloudflare, Inc。请勿输入登录凭据,也不要连接钱包。
 172.66.46.254Cloudflare, Inc. · CDN
Cloudflare Radar截图 · 2026-11-09 10:04 UTC · SHA-256 5dfd501e…66faf5f
PhishDestroy分析,审阅版
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
On 2026-11-09, fedexinc.pages.dev displayed a package tracking landing page. The page features a header with a FedEx-branded logo, navigation links for Track Package, Services, How It Works, and Contact, and a Get Started button. The hero section shows the headline "Every delivery. Right on track." alongside a tracking number input field with a Track Package button, plus an illustration of a delivery truck, phone, and package.
Below the hero, three feature cards describe real-time tracking, safe and secure deliveries, and updates at every step. A lower section titled "Your package is closer than you think." includes a Track your package button. The page also displays a trust indicator stating it is trusted by 10,000+ customers.
已记录威胁标记
打开报告恶意
SHA-256 c366a537…bc38e6c
单独存储的监控快照;不会替换主报告记录,也不会确定当前的可用性。
扫描报告
打开报告5 / 100 · 启发式得分 · 0 个品牌引用 · 1 个分类
仅为内容启发式评分;并非最终评分
打开报告此过时的监控分析与上文的主要PhishDestroy分析是分开的。启发式评分并非经过测量的概率。
叙事生成元数据
打开报告叙述生成日期与观测日期不同。这些是保留的出版字段,并非额外的独立检测结果。
结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。
已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。
| 邮件配置 | Spf lookups: 0 |
|---|---|
| DNS防护结果 | Resolvers: 12; Blocked count: 0 |
| 网络档案观察 | Last: 2026-11-09T09:30:02Z; First: 2026-11-09T09:30:02Z; Changes: 0; Days archived: 1; Avg page bytes: 1266 |
| 页面标题与元数据 | Title: Doc |
| 追踪器 | Requests: 3 |
| 表单与混合内容 | Third party scripts: 0 |
| 状态 | Up: ✓; Code: 200; Timings: DNS: 2; TLS: 32; Wait: 66; Connect: 6; Download: 0; Response ms: 106 |
| TLS连接 | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| 端口 | Open: 80, 443, 8080 |
| Carbon | Bytes: 453; Co2 grams: 0; Cleaner than: 95 |
| DNS server | NS: (IP: 108.162.193.107; Host: cody.ns.cloudflare.com), (IP: 172.64.32.69; Host: aron.ns.cloudflare.com); Zone: fedexinc.pages.dev |
| 位置 | IP: 2606:4700:310c::ac42:2d02; ASN: 13335; Org: Cloudflare, Inc.; City: Montreal; Country: CA |
| SSL | Issuer: Let's Encrypt / YE1; Subject: fedexinc.pages.dev |
| DNS 记录 | A: 172.66.46.254, 172.66.45.2; NS: aron.ns.cloudflare.com, cody.ns.cloudflare.com; Soa: Nsname: aron.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2417790036; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2606:4700:310c::ac42:2d02, 2606:4700:310c::ac42:2efe |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| HTTP 安全策略 | Xframeoptions: ✗; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: nosniff; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| 防火墙 | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2606:4700:310c::ac42:2efe; Family: 6 |
| 重定向 | Chain: https://fedexinc.pages.dev |
| 技术栈 | Technologies: HSTS, reCAPTCHA, Cloudflare, HTTP/3 |
| HTTP 头 | Headers: Server: cloudflare; Content type: text/html; charset=utf-8; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin |
根据记录在案的证据,PhishDestroy将fedexinc.pages.dev评定为严重风险等级(证据评分 80/100);该记录首次出现于2026-11-09。Google 安全浏览将其标记为危险。本站评分和名单收录本身不能证明欺诈。请核对每个来源的日期和具体网址。
鉴于上述风险信号,请勿在此处连接钱包、签署消息或approve代币权限。已确认的区块链交易无法撤销。
请保留地址、日期、付款或交易详情以及相关信息,以便向警方或其他主管机关报案。 报案并不保证能追回款项。 分步帮助指南:紧急处理指南。
5dfd501e…66faf5f 提供给模型的预处理副本的 SHA-256 哈希值: cc5ca991…2782b42 5dfd501e447203c19d620ba6ac232a2bec7a83f234d98ee227eba6f5d66faf5f · 261330 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 13178dd6813bf2e4a9bf6141882f9de69bade38fbde84470d8bc4b1a1dc147b5 · 97089 bytes 172.66.46.254Montreal, CAEdge-IP 声誉不属于此域。
aron.ns.cloudflare.comcody.ns.cloudflare.comnsname: aron.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2417790036refresh: 10000retry: 2400expire: 604800minttl: 1800位置信息描述的是 IP 网络。
39f9d76cc07149439642958959db71ecd2513842173616a085d358f7855d11ac*.fedexinc.pages.devfedexinc.pages.dev已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。
Google PageSpeed Insights — 移动端性能审核: fedexinc.pages.dev ·
由本地采集流程保留的带时间戳的响应元数据。以下各项数值均对应所显示的存档时间。
https://fedexinc.pages.dev/Content-Type: text/html; charset=utf-8Cache-Control: public, max-age=0, must-revalidateContent-Encoding: gzip服务器: cloudflare61bc9a161de58248288e6905425d7180f0624c2865007b97d763fdac12043a66*h3=":443"; ma=86400public, max-age=0, must-revalidatea57bcb87fee50666-AMSkeep-alivegziptext/html; charset=utf-8Mon, 09 Nov 2026 09:29:47 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}strict-origin-when-cross-origin{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=mrqC0mzfFHtNKa0NtoZoP2K3boutPg7cOaGHEmGA533Lo8vmlaDWN%2B95qtPK08RKQGAjGlEqWBSe5AckYEYZi6AwCYetlWjNHZT1Oub3BAu9GMB23tOe3CiStoty%2Bar%2BMdxaYzU%3cloudflarechunkednosniff由采集器保留的数值;较长的值可能在采集时被截短。
估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。
网络请求: 15 SHA-256 哈希值: 14 URLScan扫描:
URLScan在加载页面时记录的网络请求。URLScan并非为每个请求都提供哈希值。 PhishDestroy 于 2026-11-09 09:32 UTC 检索到了此列表。
在 URLScan 上打开此扫描 01a1bfa4-49d1-7779-b2dc-d92ba04b31af ↗
加载已保存的数据;不会打开该可疑网站。
| # | 网络请求 | HTTP方法 · 状态码 | 类型 | 未压缩大小 | 响应正文的SHA-256哈希值 |
|---|
由监测程序和来源采集器保留的带日期变更记录。最新观测排在最前;来源状态并不能证明站点已被下架。
已屏蔽
Cloudflare antiphishing · Cloudflare · Phishing interstitial
已屏蔽
Cloudflare antiphishing · Cloudflare · Phishing interstitial
可访问→不可用
未记录任何标记→已记录标记
可访问
已记录事件:12。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。
生命周期
我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。
捕获渲染后的页面、请求以及可见的基础设施。
比较各引擎的检测结果,并保留分析时间戳。
检查Google当前是否将该URL列为不安全。
查看公开扫描结果及其记录的网络和分类数据。
查找相关指标参考及相关社区情报。
对比存档的截图并保留历史背景信息。
查找匹配的指标及相关威胁记录。
检查证书记录及相关主机名。
比较安全解析器的响应,并记录观察到的拦截情况。
检查公共DNS、TLS、HTTP及技术暴露面。
用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL分析↗
 Cloudflare雷达 / 滥用行为举报↗
 YandexSafe Browsing↗
 URLScan.io公开扫描↗
 ESET示例 / URL 提交↗
 BitdefenderURL提交↗
 NortonSafe Web↗
 Symantec网站评审↗
 AviraURL 报告↗
 Avast / AVGURL 报告↗
 卡巴斯基OpenTIP↗
 Dr.Web在线扫描器↗
 Netcraft滥用行为报告↗
 PhishTank社区举报↗
 APWG eCX网络钓鱼情报↗
 PhishStats公开信息流↗
 Phish.Report主机滥用↗
 Spamhaus域名声誉↗
 PolySwarm多引擎分析↗
 CheckPhishURL 扫描↗
 Quttera恶意软件扫描↗
 URLquery浏览器分析↗
 Criminal IP资产情报↗
 CRDFThreat Center↗
 Scamadviser信誉检查↗
 MyWOT社区声誉↗
按来源浏览该域名的完整历史记录。下载内容包含所选来源的每条记录。日期将保留其原始字段标签。
将所有记录下载为 JSON 格式| ID | 存储的数据 |
|---|
相同网站图标 辅助信号 4
品牌标签:FedEx 辅助信号 8
每条辐条代表该域名与本报告相关联的一个原因。节点大小表示VirusTotal的检测结果,虚线节点表示已下线,完整列表如下。 相关报告完整列表
同一网站图标文件的哈希值相同,或者记录的页面标题以相同的20个字符开头。内容匹配并不能证明存在共用的网络钓鱼工具包或所有者。
与其他4个域名共享
带有相同采集器标签的报告。标签相同并不能证明存在仿冒或同一所有者。 查看匹配的报告 →
最近添加了来自 PhishDestroy 数据库的报告。这些发现链接并不意味着共享基础设施或所有权。
比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。
fedexinc.pages.dev 根据您实际采取的行动采取相应措施。如果输入了密码:请立即更改密码,并检查是否在其他地方重复使用过该密码。如果支付过款项或提供过银行卡信息:请联系您的银行或支付服务商。如果下载了文件:请对设备进行病毒扫描。然后报告该事件。
该草稿仅供您个人保留。
首先确保资金安全:致电您的银行或撤销钱包授权。 当务之急 →
请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。
停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。
请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗
fedexinc.pages.dev)即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。
举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。
使用存储的阻止列表、WHOIS、DNS 和公共扫描证据进行威胁分析
立即扫描将可疑域名提交至我们的威胁数据库——保护社区
报告最近的网络钓鱼报告和观察到的可用性变化
监控本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。
AI 辅助分析的撰写时间: . 该内容描述了当时可获得的证据;后续的来源核查可能会导致情况发生变化。
快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。