Перейти к отчёту о безопасности
Опасно

Сайт, который крадёт криптовалюту из кошельков

Значок сайта trezor-bridge-cdn.vercel.app
Безопасность домена и анализ угроз

trezor-bridge-cdn.vercel.app

Я пострадал — помогите составить заявление
Поделиться / скачать отчёт
Опубликовать в X Отправить в Telegram Проверить через API
Кратко

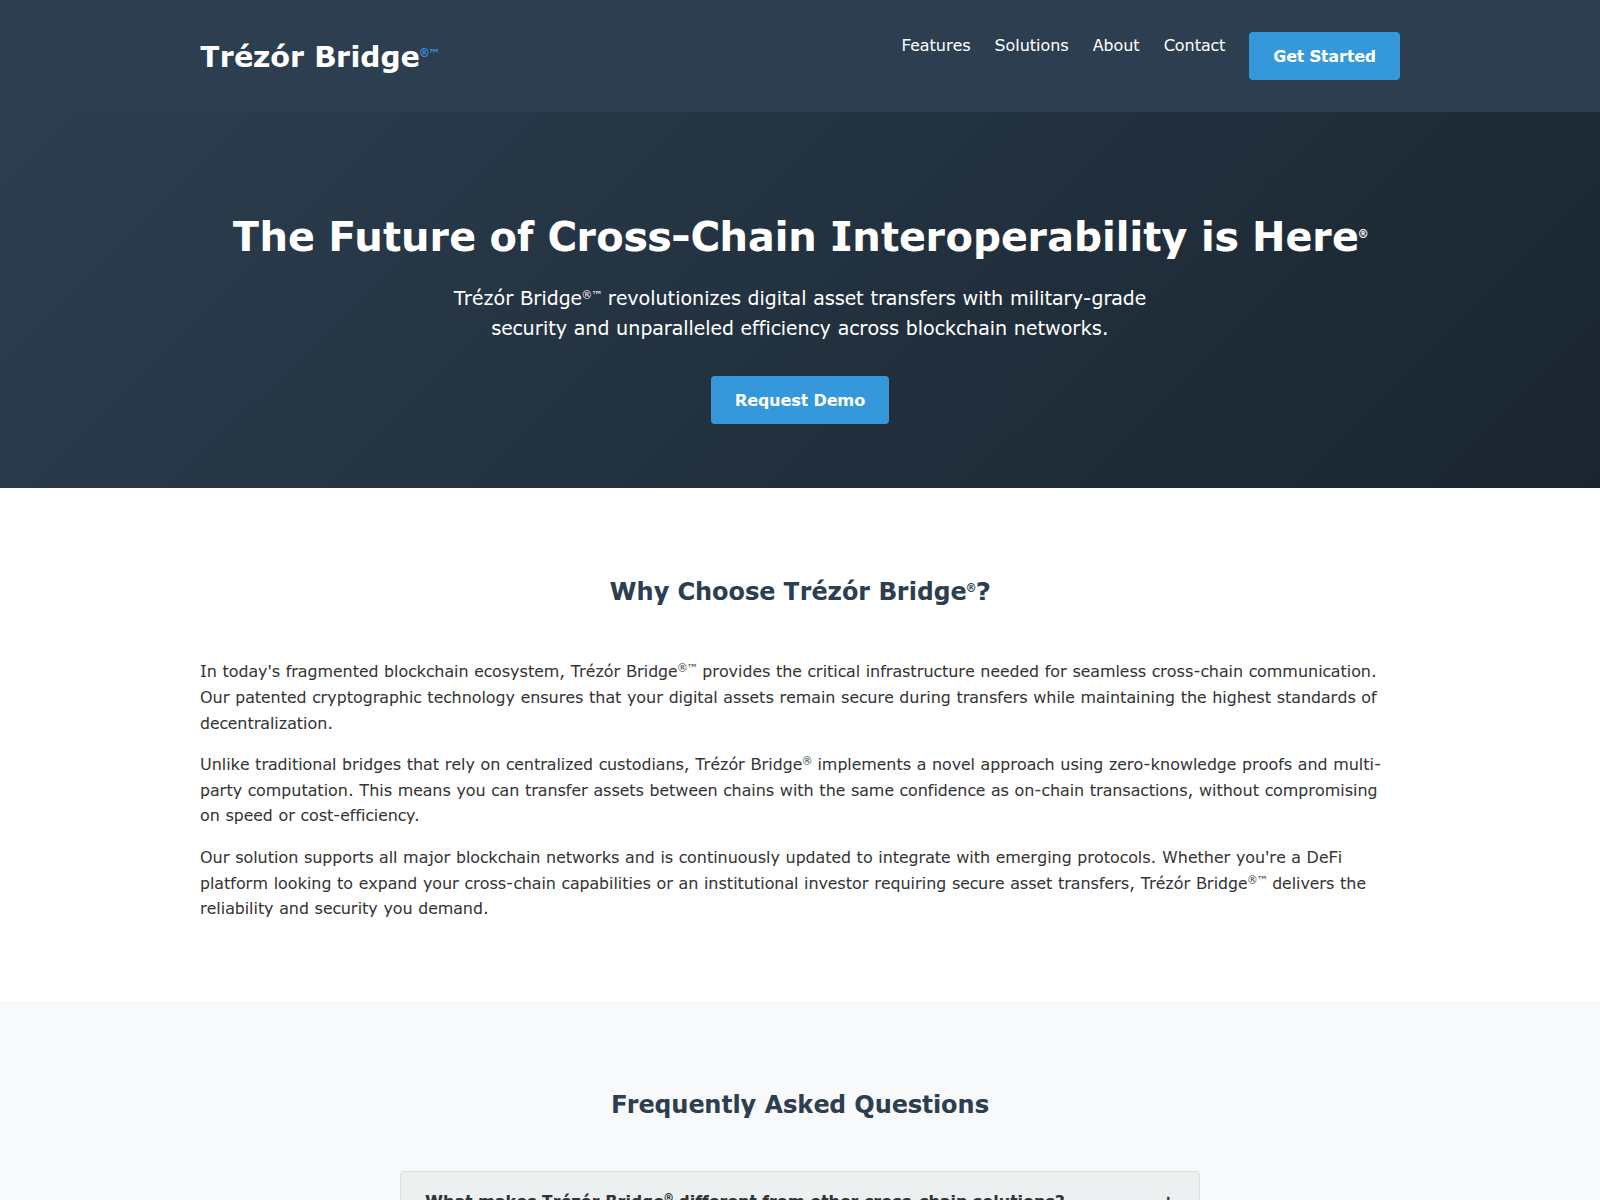
On 2026-10-22, trezor-bridge-cdn.vercel.app served a landing page branded as Trézór Bridge. The header shows the Trézór Bridge wordmark alongside navigation links for Features, Solutions, About, Contact, and a Get Started button. The hero section displays the heading "The Future of Cross-Chain Interoperability is Here" with a subtitle claiming the service revolutionizes digital asset transfers with military-grade security across blockchain networks, followed by a Request Demo button.

Анализ доступен только на английском языке

Заголовок страницы: “Trézór Bridge® |™ -(en-us)”

Подробнее об источниках
Сохранённые сигналы безопасности

Сохранённый результат VirusTotal: отметки 12/92 движков. Время анализа (как сохранено): 2026-10-13 09:38 UTC. Получено (как сохранено): 2026-11-08 15:58 UTC. Будьте предельно осторожны — не вводите учетные данные или личную информацию.

Обнаружения VirusTotal: 12/92
IP-адрес
Соединенные Штаты216.198.79.67Amazon.com, Inc. · CDN
Впервые замечен PhishDestroy
2026-11-08
Снимки страницы
открыть галерею
2026-11-08 CDN

Оценка риска: чем выше, тем хуже · Как рассчитывается этот показатель

Что делать прямо сейчас

Выберите, что произошло, и отмечайте выполненные шаги. Отметки хранятся только в этом браузере.

Сообщили сид-фразу или приватный ключ0/3
Разрешили списание токенов (approve / permit)0/3
Подключили кошелёк, но ничего не подписывали0/2
Отправили криптовалюту0/3
Вводили пароль0/3
Платили или вводили данные карты или банковского счёта0/2
Скачали файл0/2
Составить заявление в полицию

В режиме «Эксперт» — все разделы: DNS, TLS, сетевые запросы, хеши и исходный JSON.

Краткий обзор отчёта

В PhishDestroy сохранена запись о домене trezor-bridge-cdn.vercel.app. У наблюдений источников свои даты; отсутствие проверки не означает безопасность.

Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.

Анализ

Сводка о домене

PhishDestroy впервые записал trezor-bridge-cdn.vercel.app 2026-11-08. Сохранённый результат VirusTotal: отметки 12/92 движков. Время анализа (как сохранено): 2026-10-13 09:38 UTC. Получено (как сохранено): 2026-11-08 15:58 UTC. Риск: критический (оценка доказательств 96/100). Статус: Активен по последней проверке. Хостинг: Amazon.com, Inc. Не вводите учётные данные и не подключайте кошелёк.

Критический
Статус
Активен по последней проверке
VirusTotal
12 / 92
Тип мошенничества (автоматическая метка)
Кража сид-фразы
Хостинг
Соединенные Штаты216.198.79.67Amazon.com, Inc. · CDN
Снимки страницы
5

Снимок URLScan · 2026-10-22 23:18 UTC · SHA-256 0557b243…352c8ae

Анализ PhishDestroy, проверенная версия

Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.

On 2026-10-22, trezor-bridge-cdn.vercel.app served a landing page branded as Trézór Bridge. The header shows the Trézór Bridge wordmark alongside navigation links for Features, Solutions, About, Contact, and a Get Started button. The hero section displays the heading "The Future of Cross-Chain Interoperability is Here" with a subtitle claiming the service revolutionizes digital asset transfers with military-grade security across blockchain networks, followed by a Request Demo button.

The stored VirusTotal domain result reports 12 detections out of 92 engines. DNS8 reported "phishing"; ESET reported "phishing".

Результаты источниковVirusTotal 12 / 92 5 источников

VirusTotal

12 / 92 детектов движков

Анализ:
Открыть отчёт
VirusTotalИсходная запись источникаНаблюдение: 14 полей
Отдельная сводка сборщика

Это отдельный сохранённый результат. Его числа, вендоры и даты не заменяют наблюдение источника выше. Дата получения не является датой анализа.

Источник
VirusTotal
Состояние результата
observed
Numerator
12
Denominator
92
Vendors
ADMINUSLabs, alphaMountain.ai, BitDefender, CyRadar, DNS8, ESET, Fortinet, Lionic, SOCRadar, Sophos, VIPRE, Webroot
Время наблюдения
2026-10-13 09:38:59
Время проверки
2026-11-08 16:58:34
Время получения
2026-11-08 15:58:35

URLScan

Снимок страницы

SHA-256 89fcf0e4…7f52bf0

Открыть отчёт
URLScanИсходная запись источникаНаблюдение: 18 полей
Отдельная запись мониторинга

Отдельный сохраненный снимок монитора; не заменяет основную запись отчета и не определяет текущую доступность.

UUID
01a165e8-d635-74b5-a1e7-978659352d00
Время дополнения данных
2026-11-09T09:15:27Z
Временные метки источников
Urlscan enriched at: 2026-11-09 10:15:27

PhishDestroy DOM

65 / 100 · эвристическая оценка · 9 упоминаний бренда · 1 классификация

Только эвристическая оценка содержания; не является окончательной оценкой

Открыть отчёт
Технические метаданные

Текст анализа PhishDestroy

Метаданные подготовки текста

Открыть отчёт
Заголовок, описание и запись подготовки

Дата подготовки текста отделена от дат наблюдений. Это сохранённые поля публикации, а не дополнительный независимый детект.

Заголовок от ИИ
trezor-bridge-cdn.vercel.app: Recorded Trézór Bridge landing page
Описание от ИИ
PhishDestroy records the landing page at trezor-bridge-cdn.vercel.app, branded as Trézór Bridge, promoting cross-chain transfers with a Request Demo button.
Сводка от ИИ
On 2026-10-22, trezor-bridge-cdn.vercel.app served a landing page branded as Trézór Bridge. The header shows the Trézór Bridge wordmark alongside navigation links for Features, Solutions, About, Contact, and a Get Started button. The hero section displays the heading "The Future of Cross-Chain Interoperability is Here" with a subtitle claiming the service revolutionizes digital asset transfers with military-grade security across blockchain networks, followed by a Request Demo button. The stored VirusTotal domain result reports 12 detections out of 92 engines. DNS8 reported "phishing"; ESET reported "phishing".
Модель ИИ
threat-v6-mimo
Время создания текста ИИ
2026-11-12T01:17:09Z
Revision
cfb7241793ba7c4ef3add7f82ff516d7990672ed71a50a1bf5c742b0ac418f73
Режим
reviewed
Interpretation
Выбранный общедоступный пакет; время генерации текста не зависит от дат исходных наблюдений.

Результаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.

Собранные данные источников

Сохранённые сведения о странице, сети и результатах проверок — с источниками и временем наблюдения.

Все сохранённые поля, их источники и даты
Проверка веб-сайтовИсходная запись источникаПолучено: 22 поля

Настройки почты

SPF-запросы
0

Записи CAA

Количество
2
Домен
vercel.app
Разрешённые издатели
  • pki.goog
  • letsencrypt.org

Проверки защитных DNS

Проверено резолверов
12
Блокируют
  • CloudFlare Family
Блокирующих резолверов
1

Заголовок и метаданные страницы

Заголовок страницы
Trézór Bridge® |™ -(en-us)
Описание
Trézór Bridge® |™ - The next-generation cryptographic bridge solution for secure digital asset transfers between blockchain networks.

Трекеры

Запросов
1

Формы и смешанное содержимое

Сторонних скриптов
0

HTTP-ответ

Доступен
Да
Статус HTTP
200
Время запроса, мс
DNS
4
TLS
14
Ожидание
18
Соединение
6
Загрузка
1
Время ответа, мс
43

TLS-соединение

ALPN
h2
Шифр
TLS_AES_128_GCM_SHA256
Протокол
TLSv1.3
Поддерживаемые версии
  • TLSv1.2
  • TLSv1.3
Сертификат подтверждён
Да
Прямая секретность
Да

Порты

Открытые порты
  • 80
  • 443

Оценка углеродного следа

Байт
13207
CO₂, грамм
0.0005
Чище, чем, %
66

Серверы DNS

Серверы имён
  • IP-адрес
    205.251.199.60
    Хост
    ns4.vercel-dns-3.com
  • IP-адрес
    205.251.193.92
    Хост
    ns1.vercel-dns-3.com
  • IP-адрес
    205.251.194.149
    Хост
    ns2.vercel-dns-3.com
  • IP-адрес
    205.251.197.116
    Хост
    ns3.vercel-dns-3.com
Зона DNS
vercel.app

Расположение

IP-адрес
216.198.79.195
ASN
16509
Организация
Amazon.com, Inc.
Город
Walnut
Страна
US

TLS-сертификат

Издатель
Google Trust Services / WR1
Субъект
*.vercel.app

Записи DNS

A
  • 216.198.79.195
  • 64.29.17.195

DNSSEC

Запись DS
Нет
RRSIG
Нет
DNSKEY
Нет

HSTS

Значение заголовка
max-age=63072000; includeSubDomains; preload
Наблюдение
Site is compatible with the HSTS preload list!
Подходит для HSTS preload
Да

Политики безопасности HTTP

X-Frame-Options
Нет
Referrer-Policy
Нет
X-XSS-Protection
Нет
Permissions-Policy
Нет
X-Content-Type-Options
Нет
Content-Security-Policy
Нет
Strict-Transport-Security
max-age=63072000; includeSubDomains; preload
Cross-Origin-Opener-Policy
Нет
Cross-Origin-Embedder-Policy
Нет
Cross-Origin-Resource-Policy
Нет

Определение IP-адреса

IP-адрес
64.29.17.195
Версия IP
4

Перенаправления

Цепочка перенаправлений
  • https://trezor-bridge-cdn.vercel.app

Технологии сайта

Технологии
  • Vercel
  • HSTS

Ссылки страницы

Внутренних ссылок
5

Заголовки HTTP

Заголовки ответа
Сервер
Vercel
Content-Type
text/html; charset=utf-8
Strict-Transport-Security
max-age=63072000; includeSubDomains; preload
Исходные поля источника · JSON
Настройка почты
Spf lookups: 0
Записи CAA
Count: 2; Domain: vercel.app; Issuers: pki.goog, letsencrypt.org
Результаты проверки защитного DNS
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
Заголовок страницы и метаданные
Title: Trézór Bridge® |™ -(en-us); Description: Trézór Bridge® |™ - The next-generation cryptographic bridge solution for secure digital asset transfers between blockchain networks.
Трекеры
Requests: 1
Формы и смешанное содержимое
Third party scripts: 0
Статус
Up: ✓; Code: 200; Timings: DNS: 4; TLS: 14; Wait: 18; Connect: 6; Download: 1; Response ms: 43
TLS-соединение
Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Порты
Open: 80, 443
Carbon
Bytes: 13207; Co2 grams: 0.0005; Cleaner than: 66
DNS server
NS: (IP: 205.251.199.60; Host: ns4.vercel-dns-3.com), (IP: 205.251.193.92; Host: ns1.vercel-dns-3.com), (IP: 205.251.194.149; Host: ns2.vercel-dns-3.com), (IP: 205.251.197.116; Host: ns3.vercel-dns-3.com); Zone: vercel.app
Местоположение
IP: 216.198.79.195; ASN: 16509; Org: Amazon.com, Inc.; City: Walnut; Country: US
SSL
Issuer: Google Trust Services / WR1; Subject: *.vercel.app
DNS-записи
A: 216.198.79.195, 64.29.17.195
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Header: max-age=63072000; includeSubDomains; preload; Message: Site is compatible with the HSTS preload list!; Compatible: ✓
Политики безопасности HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: max-age=63072000; includeSubDomains; preload; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 64.29.17.195; Family: 4
Перенаправления
Chain: https://trezor-bridge-cdn.vercel.app
Технологический стек
Technologies: Vercel, HSTS
Ссылки на страницы
Internal count: 5
Заголовки HTTP
Headers: Server: Vercel; Content type: text/html; charset=utf-8; Strict transport security: max-age=63072000; includeSubDomains; preload
Данные сетевой безопасности
CF Вердикт Cloudflare Radar Вредоносный
Фишинг Security threats Фишинг

Вопросы о сайте trezor-bridge-cdn.vercel.app

trezor-bridge-cdn.vercel.app — это законный сайт?

По записанным данным PhishDestroy оценивает риск trezor-bridge-cdn.vercel.app как критический (оценка доказательств 96/100); впервые домен записан 2026-11-08. Сохранённый результат VirusTotal: отметки 12/92 движков. Время анализа (как сохранено): 2026-10-13 09:38 UTC. Получено (как сохранено): 2026-11-08 15:58 UTC. Локальная оценка и запись в списке не доказывают мошенничество. Проверяйте дату каждого источника и конкретный URL.

Безопасно ли подключать кошелёк к trezor-bridge-cdn.vercel.app?

Из-за признаков риска выше не подключайте кошелёк, не подписывайте сообщения и не выдавайте разрешения на токены на этом сайте. Подтверждённую транзакцию в блокчейне отменить нельзя.

Что делать, если я пользовался trezor-bridge-cdn.vercel.app?

  • Вводили пароль — смените его в этом сервисе и на всех сайтах, где использовали тот же пароль
  • Включите двухфакторную аутентификацию — там, где сервис её предлагает; приложение-аутентификатор надёжнее SMS-кодов
  • Платили или вводили данные карты или банковского счёта — свяжитесь с банком или платёжным сервисом по контактам на карте или на его официальном сайте
  • Подключили кошелёк, но ничего не подписывали — отключите сайт в кошельке и отклоните ожидающие запросы; само подключение средства не перемещает
  • Разрешили списание токенов (approve / permit) — отзовите это разрешение через сервис проверки разрешений
  • Сообщили сид-фразу или приватный ключ — переведите оставшиеся средства на новый кошелёк с новой сид-фразой; раскрытый кошелёк больше не безопасен
  • Скачали файл — не открывайте его и просканируйте устройство с помощью антивирусного ПО

Сохраните адрес сайта, даты, данные платежа или транзакции и переписку для заявления в полицию или другой компетентный орган. Заявление не гарантирует возврата денег. Пошаговая помощь: экстренная инструкция.

Смотрите также

Совпадения в блок-листахPhishDestroy 1
PhishDestroy Список PhishDestroy Источник

Снимки страницы (5)

Все ссылки на снимки и хеши (5)

Данные домена

Домен
Вердикт URLScan Анализ завершён оценка 0 Вердикт движков: вредоносный · оценка 99 отчёт ↗
Контекст IP Соединенные Штаты216.198.79.67 Vercel общий edge-узел IP-адрес источника скрыт Репутация Edge-IP не связана с этим доменом.
Поставщик платформы vercel.app
Контакт для жалобabuse@vercel.com
Контакт хостинга для жалоб abuse@vercel.com Amazon.com, Inc. · AS16509
Статус HTTP200
Отчёт для LLM Текстовое досье в структуре для ИИ-агентов
Технические деталиПроисхождение и временные метки
Впервые обнаружено2026-11-08
Анализ DOMпроанализировано 2026-11-09оценка 65/1009 сигналов бренда
Отправленный URL-адресhttp://trezor-bridge-cdn.vercel.app/
Хеш фавикона
Зафиксированное название страницы
Trézór Bridge® |™ -(en-us)
Автоматическое упоминание бренда
Across Avalanche Binance Cosmos Ethereum Polygon Revolut Solana +1
Сертификат TLS
Выдан WR1 · сохранённый срок действия истекает через 5 дней

Сеть и сертификаты

Сохранённые технические доказательства

Сеть и DNS

Общий пограничный узел CDN
IP-адрес
Соединенные Штаты216.198.79.67
ASN сети
AS16509
Название AS
AMAZON-02 - Amazon.com, Inc., US
Организация
Amazon.com, Inc.
Место наблюдения
Соединенные ШтатыWalnut, US
Заголовок сервера
Vercel

Репутация Edge-IP не связана с этим доменом.

Серверы имён 1

  • ns4.vercel-dns-3.com

Местоположение относится к IP-сети.

Сертификат TLS

Издатель
WR1
Начало действия
2026-08-29 19:48:09
Конец действия
2026-11-27 19:48:08
Соответствие имени хоста
Да
Срок действия
В пределах сохранённого срока действия
Источник сбора
PhishDestroy collector
Отпечаток сертификата8f46c4a0a289bfde4060d06986f2af761ee62d668dde972e6bef4687ee4f6093
Имена в сертификате · 1 SAN
  • *.vercel.app

Сохранённые метаданные сертификата. Даты сертификата без часового пояса показаны в исходном виде. Шифрование соединения не подтверждает, что сайту можно доверять.

Последний зафиксированный результат 2026-11-22 11:22 UTC

При последней проверке сайт отдавал свои страницы.

Технические подробности
Основной конечный результат Активное содержимое reason: Ordinary HTTP content served 90% confidence
Указание авторства source: Current Http Probe
Слои данных Availability: Content serving Content: Content served at root DNS: Stale
Последние данные мониторинга HTTP Активное содержимое Предоставление обычного HTTP-контента 90% 2026-11-22 11:22 UTC
Регистрация в RDAP
Хронология событий last reachable: 2026-11-22 11:22 UTC last content: 2026-11-22 11:22 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Технологии · 2 identified
Обнаружено с помощью Cloudflare Radar · Механизм Wappalyzer

Анализ VirusTotal

12 / 92 движков безопасности отметили этот домен
Открыть в VT
Последний анализ Первый положительный результат, полученный PhishDestroy
DNS8
ESET
VIPRE
Lionic
Sophos
CyRadar
Webroot
Fortinet
SOCRadar
ADMINUSLabs
BitDefender
alphaMountain.ai

Архивные доказательства

Снимок из Wayback Machine
Открыть архив

Сохраненные снимки экрана 1

PageSpeed (мобильные устройства): 100

Google PageSpeed Insights — аудит производительности мобильной версии сайта trezor-bridge-cdn.vercel.app ·

100
Хорошо
Производительность
FCP
0.8 s
Первая отрисовка контента
LCP
0.8 s
Отрисовка крупнейшего элемента
CLS
0
Совокупное смещение макета
TBT
0 ms
Общее время блокировки
SI
0.8 s
Индекс скорости
На основе данных Google PageSpeed Insights · Стратегия для мобильных устройств · Оценки: 90–100 Хорошо 50–89 — требует доработки 0–49 Низкий
Данные регистрации и наблюдений3

Наблюдения доступности

Последняя доступность
Последнее наблюдение содержимого
Основание оценки
Доступен при последнем наблюдении

Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.

Все сохранённые данные109
Открыть полные записи

Записанные сетевые запросы

Сетевых запросов: 2 Хешей SHA-256: 2 Скан URLScan:

Сетевые запросы, которые браузер URLScan записал при загрузке страницы. URLScan даёт хеш не для каждого запроса. PhishDestroy получил этот список 2026-11-08 16:18 UTC.

Открыть этот скан на URLScan 01a1bbf2-77b4-73a7-a02c-1ba23c9a1a1f ↗

История сохранённых наблюдений2

Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.

  1. Мониторинг доступности · Сохранённое состояние

    Отдаёт содержимое страницы

    страница вернула содержимое

  2. Мониторинг доступности · Сохранённое состояние

    Отдаёт содержимое страницы

    страница вернула содержимое

Все сохранённые наблюдения доступности39
Открыть полные записи

Процесс реагирования на угрозы

  1. Обнаружение · зафиксировано
  2. Анализ · зафиксировано
  3. Мониторинг · продолжается

Зафиксировано событий: 11. Эти записи описывают собранные доказательства, отправленные уведомления и публикацию; они не подтверждают завершённое расследование или удаление ресурса.

Упреждающее обнаружение и внесение в базуУгроза внесена в базу зафиксировано
  • Угроза внесена в базу
    trezor-bridge-cdn.vercel.app обнаружен и поставлен в очередь на полный анализ
Проверки по источникам данных об угрозахСнимок URLScan.io · Вердикт URLScan · Отчёт Cloudflare Radar · Веб-архив · VirusTotal · Cloudflare Radar: вредоносный · Автоматическая метка бренда: Trezor · Собраны доказательства · Сохранён технический анализ зафиксировано
Публикация и доступностьОпубликован в DestroyList · Мониторинг продолжается продолжается
  • Опубликован в DestroyList
    Внесён в открытый репозиторий PhishDestroy/DestroyList
  • Мониторинг продолжается
    Домен остаётся доступным или доступ к нему ограничен; следующие проверки могут обновить это наблюдение.
    продолжается

Выполненные действия

5 записей

Жизненный цикл

  1. Домен зарегистрирован
  2. Анализ VirusTotal с детектами+2450 д 6 ч
  3. Добавлен в PhishDestroy+26 д 5 ч
  1. URLScan

    Снимок страницы сохранён

    +32 мин
  2. Wayback Machine

    Страница сохранена в архиве

    +15 мин
  3. Cloudflare Radar

    Фишинг

    +6 мин
  4. Добавлен в PhishDestroy

    trezor-bridge-cdn.vercel.app

    +26 д 5 ч
  5. VirusTotal

    12/92 детектов движков

Как мы проверяем и куда сообщаем

Открытые проверки, доказательства и каналы жалоб

Мы проверяем подозрительные адреса, изучаем открытые результаты и отправляем доказательства по подходящим каналам жалоб. События с датами выше показывают, что зафиксировано по этому домену; справочник ниже описывает процесс в целом.

01Открытые проверки и сбор доказательств10 источников и групп инструментов
urlscan.io Снимок · DOM · HTTP

Снимок отрисованной страницы, запросов и видимой инфраструктуры.

VirusTotal Вердикты многих движков

Сравнение результатов движков с сохранением времени анализа.

Google Safe Browsing Отчёт о прозрачности

Проверка, считает ли Google этот адрес опасным сейчас.

Cloudflare Radar DNS · сертификаты · категории

Изучение открытой проверки, её сетевых данных и классификации.

AlienVault OTX Сводки данных об угрозах (pulses)

Поиск упоминаний индикаторов и связанных данных сообщества.

Wayback Machine Исторические доказательства

Сравнение архивных снимков и сохранение исторического контекста.

abuse.ch ThreatFox Сопоставление индикаторов (IOC)

Поиск совпадающих индикаторов и связанных записей об угрозах.

crt.sh Certificate Transparency (журналы сертификатов)

Изучение записей сертификатов и связанных имён хостов.

Защитные DNS-фильтры Quad9 · AdGuard · CleanBrowsing

Сравнение ответов защитных DNS-резолверов и фиксация блокировок.

Web-Check Внешний осмотр

Изучение открытых DNS, TLS, HTTP и используемых технологий.

02Жалобы и контрольКаналы регистраторов, хостингов и служб безопасности
  1. Определить ответственного провайдера. Сопоставить данные регистрации и хостинга с нужным abuse-контактом.
  2. Подготовить пакет доказательств. Включить адрес, ссылки на открытые проверки, снимки и зафиксированные наблюдения.
  3. Отправить жалобу. Сохранить записи об отправке и данные получателей, если они доступны.
  4. Перепроверить и опубликовать обновления. Следить за новыми вердиктами сканеров, ответами провайдеров и доступностью сайта.

Ниже перечислены службы, которые используются для проверки, оценки репутации и жалоб. Присутствие службы в списке не означает, что она получила, приняла или обработала жалобу именно на этот домен. Зафиксированные отправки — в истории уведомлений выше.

Все сохранённые записи по источникам

Постраничный просмотр всей истории этого домена. Полная выгрузка включает все записи выбранного источника. Даты сохраняют обозначения исходного поля.

Скачать все записи JSON

Похожие домены

Сохранено 74 похожих домена

Похожие на бренд имена, найденные dnstwist. Похожее имя само по себе не доказывает общего владельца.

treaor.io Заменён символ Вариант trezor.io Внутренний отчёт A 185.66.141.35MX treaor.ioNS ns15.knownsrv.com treozr.io Переставлены символы Вариант trezor.io Внутренний отчёт A 185.66.141.35MX treozr.ioNS ns15.knownsrv.com trzezor.io Вставлен символ Вариант trezor.io Внутренний отчёт A 185.66.141.35MX trzezor.ioNS ns15.knownsrv.com trzor.io Пропущен символ Вариант trezor.io Внутренний отчёт A 185.66.141.35MX trzor.ioNS ns15.knownsrv.com rtrezor.io Вставлен символ Вариант trezor.io Внутренний отчёт A 185.66.141.35MX rtrezor.ioNS ns15.knownsrv.com terezor.io Вставлен символ Вариант trezor.io Внутренний отчёт A 185.66.141.35MX terezor.ioNS ns15.knownsrv.com trazor.io Ошибка в бите Вариант trezor.io Внутренний отчёт A 77.247.179.89NS ns1.badgerdns.com trexzor.io Вставлен символ Вариант trezor.io Внутренний отчёт A 185.66.141.35MX trexzor.ioNS ns15.knownsrv.com trezort.io Добавлен символ Вариант trezor.io Внутренний отчёт A 185.66.141.35MX trezort.ioNS ns15.knownsrv.com 5rezor.io Заменён символ Вариант trezor.io A 91.223.82.8MX 5rezor.ioNS dns3.hostplay.com 6rezor.io Заменён символ Вариант trezor.io A 91.223.82.8MX 6rezor.ioNS dns3.hostplay.com frezor.io Заменён символ Вариант trezor.io A 91.223.82.8MX frezor.ioNS dns3.hostplay.com

Показано 12 из 74

Показать ещё 62
grezor.io Заменён символ Вариант trezor.io A 91.223.82.8MX grezor.ioNS dns3.hostplay.com rezor.io Пропущен символ Вариант trezor.io A 185.66.141.35MX rezor.ioNS ns15.knownsrv.com rrezor.io Заменён символ Вариант trezor.io A 185.66.141.35MX rrezor.ioNS ns15.knownsrv.com rtezor.io Переставлены символы Вариант trezor.io A 185.66.141.35MX rtezor.ioNS ns15.knownsrv.com tdezor.io Заменён символ Вариант trezor.io A 91.223.82.8MX tdezor.ioNS dns3.hostplay.com teezor.io Заменён символ Вариант trezor.io A 185.66.141.35MX teezor.ioNS ns15.knownsrv.com terzor.io Переставлены символы Вариант trezor.io A 185.66.141.35MX terzor.ioNS ns15.knownsrv.com tezor.io Пропущен символ Вариант trezor.io A 185.66.141.35MX tezor.ioNS ns15.knownsrv.com tfezor.io Заменён символ Вариант trezor.io A 91.223.82.8MX tfezor.ioNS dns3.hostplay.com tr.ezor.io Разбит на поддомен Вариант trezor.io A 172.234.24.211MX mx.plingest.comNS dns101.registrar-servers.com tr3zor.io Заменён символ Вариант trezor.io A 104.21.56.17MX dedi4020.your-server.deNS ns1.dns-parking.com treeor.io Заменён символ Вариант trezor.io A 185.66.141.35MX treeor.ioNS ns15.knownsrv.com treezor.io Вставлен символ Вариант trezor.io A 213.186.33.5MX mx3.mail.ovh.netNS dns112.ovh.net treor.io Пропущен символ Вариант trezor.io A 185.66.141.35MX treor.ioNS ns15.knownsrv.com treqor.io Заменён символ Вариант trezor.io A 91.223.82.8MX treqor.ioNS dns3.hostplay.com tresor.io Заменён символ Вариант trezor.io A 91.98.72.43NS ns43.domaincontrol.com trezeor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trezeor.ioNS ns15.knownsrv.com trezer.io Замена гласной Вариант trezor.io A 104.247.81.99NS ns1.parkingcrew.net trezior.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trezior.ioNS ns15.knownsrv.com trezir.io Заменён символ Вариант trezor.io A 185.66.141.35MX trezir.ioNS ns15.knownsrv.com trezkor.io Вставлен символ Вариант trezor.io A 91.223.82.8MX trezkor.ioNS dns3.hostplay.com trezlor.io Вставлен символ Вариант trezor.io A 91.223.82.8MX trezlor.ioNS dns3.hostplay.com trezo.io Пропущен символ Вариант trezor.io A 185.66.141.35MX trezo.ioNS ns15.knownsrv.com trezoe.io Заменён символ Вариант trezor.io A 185.66.141.35MX trezoe.ioNS ns15.knownsrv.com trezoir.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trezoir.ioNS ns15.knownsrv.com trezopr.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trezopr.ioNS ns15.knownsrv.com trezor-io.com Вариант Вариант trezor.io A !ServFailNS !ServFail trezorio.com Вариант Вариант trezor.io A 162.255.119.94MX eforward1.registrar-servers.comNS dns1.registrar-servers.com trezot.io Заменён символ Вариант trezor.io A 185.66.141.35MX trezot.ioNS ns15.knownsrv.com trezpor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trezpor.ioNS ns15.knownsrv.com trezpr.io Заменён символ Вариант trezor.io A 185.66.141.35MX trezpr.ioNS ns15.knownsrv.com trezr.io Пропущен символ Вариант trezor.io A 185.66.141.35MX trezr.ioNS ns15.knownsrv.com trezro.io Переставлены символы Вариант trezor.io A 185.66.141.35MX trezro.ioNS ns15.knownsrv.com trezxor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trezxor.ioNS ns15.knownsrv.com trezzor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trezzor.ioNS ns15.knownsrv.com trizor.io Замена гласной Вариант trezor.io A 172.233.219.123MX mx156.hostedmxserver.comNS ns1.parklogic.com trozor.io Замена гласной Вариант trezor.io A 77.247.179.84NS ns1.badgerdns.com trrzor.io Заменён символ Вариант trezor.io A 185.66.141.35MX trrzor.ioNS ns15.knownsrv.com trtezor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trtezor.ioNS ns15.knownsrv.com trwezor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trwezor.ioNS ns15.knownsrv.com trwzor.io Заменён символ Вариант trezor.io A 185.66.141.35MX trwzor.ioNS ns15.knownsrv.com trzeor.io Переставлены символы Вариант trezor.io A 185.66.141.35MX trzeor.ioNS ns15.knownsrv.com trzzor.io Заменён символ Вариант trezor.io A 185.66.141.35MX trzzor.ioNS ns15.knownsrv.com ttezor.io Заменён символ Вариант trezor.io A 185.66.141.35MX ttezor.ioNS ns15.knownsrv.com ttrezor.io Вставлен символ Вариант trezor.io A 64.190.63.222MX localhostNS ns1.sedoparking.com tyrezor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX tyrezor.ioNS ns15.knownsrv.com yrezor.io Заменён символ Вариант trezor.io A 185.66.141.35MX yrezor.ioNS ns15.knownsrv.com ytrezor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX ytrezor.ioNS ns15.knownsrv.com prezor.io Ошибка в бите Вариант trezor.io A 81.169.145.163MX smtpin.rzone.deNS docks19.rzone.de treazor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX treazor.ioNS ns15.knownsrv.com trerzor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trerzor.ioNS ns15.knownsrv.com trewzor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trewzor.ioNS ns15.knownsrv.com trexor.io Ошибка в бите Вариант trezor.io A 185.66.141.35MX trexor.ioNS ns15.knownsrv.com trez0r.io Похожие буквы Вариант trezor.io NS ridge.ns.cloudflare.com trezaor.io Вставлен символ Вариант trezor.io A 185.66.141.35MX trezaor.ioNS ns15.knownsrv.com trezora.io Добавлен символ Вариант trezor.io A 44.227.65.245MX mx1.hostinger.comNS curitiba.ns.porkbun.com trezore.io Добавлен символ Вариант trezor.io A 185.66.141.35MX trezore.ioNS ns15.knownsrv.com trezoro.io Добавлен символ Вариант trezor.io A 100.50.228.214MX alt1.aspmx.l.google.comNS ns-1000.awsdns-61.net trezorr.io Добавлен символ Вариант trezor.io A 185.66.141.35MX trezorr.ioNS ns15.knownsrv.com trezors.io Добавлен символ Вариант trezor.io A 208.98.35.100MX igw08.site4now.netNS ns1.site4now.net xn--tezor-5bb.io Похожие буквы Вариант trezor.io A 91.215.85.162NS ns3.my-ndns.com xn--trezo-9bb.io Похожие буквы Вариант trezor.io A 145.249.115.168NS ns3.my-ndns.com

Данные сообщества

1 сообщение сообщества

КатегорияФишинг

The PhishFort Detection System has flagged this as a domain threat, classified as infringement. Threat detected at 2025-10-21T20:18:37.578Z.

Проверить клоакинг

Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.

trezor-bridge-cdn.vercel.app

Доказательства и внешние отчёты

Third-Party Detection — ChainAbuse
1 жалоба подана на trezor-bridge-cdn.vercel.app · категория: Фишинг · источник проверен
Отмечено PhishFort Detection System · 2025-10-21 — автоматическая отправка, а не свидетельство пользователя. Источник: ChainAbuse (TRM Labs).

Вы пострадали от этого сайта?

Вы не одни, и в этом нет ничего постыдного. Мошенники — опытные преступники, которые злоупотребляют доверием. Рассказать о случившемся — самое сильное оружие против мошенничества: ваше сообщение может уберечь других и помочь правоохранительным органам принять меры. Сначала защитите учётные записи и средства, затем сообщите о случившемся. Если учётные данные скомпрометированы, сообщите об этом немедленно. Не вступайте в контакт с мошенниками, предлагающими вернуть средства.

Действуйте по тому, что вы сделали. Вводили пароль — смените его и везде, где использовали тот же пароль. Платили или вводили данные карты — свяжитесь с банком или платёжным сервисом. Скачали файл — проверьте устройство. Затем сообщите об инциденте.

Куда сообщить

Черновик хранится только у вас.

В первую очередь обезопасьте свои деньги: позвоните в банк или отмените разрешения для кошельков. Неотложные меры →

Дополнительно: международные и крипто-каналы

Официальные каналы для заявлений

Европол
Найдите официальный канал для заявления в вашей стране ЕС
Справочник национальной полиции
Дополнительные официальные каналы подачи заявлений
SEAL 911 Весь мир

Экстренная помощь исследователей безопасности, если криптокошелёк опустошают прямо сейчас.

FTC ReportFraud Соединенные Штаты

Сообщайте о мошенничестве и мошеннических схемах в Федеральную торговую комиссию США. Сообщения попадают в базу данных, используемую правоохранительными органами.

IdentityTheft.gov Соединенные Штаты

Официальная форма заявления о краже личных данных с пошаговым планом восстановления.

CISA Соединенные Штаты

Сообщайте о киберинцидентах и фишинге в Агентство по кибербезопасности и безопасности инфраструктуры США.

NCSC Великобритания

Пересылайте мошеннические письма и SMS в Национальный центр кибербезопасности: он блокирует найденные вредоносные сайты.

E-mailreport@phishing.gov.uk SMS7726
CSIRTs Network Европейский союз

Справочник национальных групп реагирования на инциденты (CSIRT) в ЕС. Найдите группу для своей страны.

FIRST Весь мир

Всемирный справочник групп реагирования на инциденты с возможностью поиска по стране и сектору.

APWG Весь мир

Пересылайте фишинговые электронные письма в Рабочую группу по борьбе с фишингом.

E-mailreportphishing@apwg.org
cybercrime.gov.in Индия

Национальный портал для заявлений о киберпреступлениях. При финансовом мошенничестве также сразу звоните на горячую линию 1930.

Горячая линия1930
ReportCyber Австралия

Сообщайте о киберпреступлениях в Австралийский центр кибербезопасности и в полицию.

Scamwatch Австралия

Сообщайте о мошенничестве в Национальный центр по борьбе с мошенничеством, управляемый ACCC.

Canadian Anti-Fraud Centre Канада

Сообщайте о мошенничестве и аферах в Канаде и ознакомьтесь с актуальными предупреждениями о мошенничестве.

Пересмотр записи в списке PhishDestroy Это не заявление в правоохранительные органы
Оспорить оценку
Запросите проверку, если вы являетесь владельцем этого домена и считаете, что его данные неверны.
После фишинговой атаки

Рекомендации и советы для пострадавших

Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.

Что делать прямо сейчас?

Срочно

Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.

  • Сообщили сид-фразу или приватный ключ — переведите оставшиеся средства на новый кошелёк с новой сид-фразой; раскрытый кошелёк больше не безопасен
  • Подключили кошелёк, но ничего не подписывали — отключите сайт в кошельке и отклоните ожидающие запросы; само подключение средства не перемещает
  • Разрешили списание токенов (approve / permit) — отзовите это разрешение через сервис проверки разрешений (revoke.cash)
  • Отправили криптовалюту — сохраните хеш транзакции, свой адрес и адрес получателя; транзакции в блокчейне нельзя отменить
  • Вводили пароль — смените его в этом сервисе и на всех сайтах, где использовали тот же пароль
  • Включите двухфакторную аутентификацию — там, где сервис её предлагает; приложение-аутентификатор надёжнее SMS-кодов
  • Платили или вводили данные карты или банковского счёта — свяжитесь с банком или платёжным сервисом по контактам на карте или на его официальном сайте
  • Скачали файл — не открывайте его и просканируйте устройство с помощью антивирусного ПО

Какие сведения собрать для заявления?

Рекомендации ФБР

Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. Руководство IC3 по сбору доказательств ↗

  • Сведения о платеже — если вы платили, сохраните чек, сумму, дату, платёжный сервис и данные получателя.
  • Точные даты и время — о каждой транзакции и первом контакте с мошенником
  • Скриншоты — мошеннические сайты, сообщения в чатах, электронные письма, транзакции в электронных кошельках, социальные сети
  • Все URL-адреса и домены используемые мошенником (в том числе trezor-bridge-cdn.vercel.app)
  • Связь — электронные письма, текстовые сообщения, номера телефонов, имена пользователей, которые использовал мошенник

Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.

Куда сообщить о мошенничестве?

  • ФБР IC3 — Центр приема жалоб на интернет-преступления (федеральная система подачи заявлений в США)
  • Европол — Отчетность о киберпреступлениях в Европе (ЕС)
  • Ваш банк или платёжный сервис — если вы перевели деньги или раскрыли реквизиты карты, сразу свяжитесь со службой безопасности по официальным контактам.
  • Местная полиция — формирует официальный отчет, даже если они не могут принять меры сразу

Заявление не гарантирует возврат средств или возбуждение расследования, но своевременные и точные данные о транзакциях помогают правоохранительным органам и сервисам отследить инцидент.

Как обычно работает фишинг?

  • Поддельные веб-сайты — точные до пикселя копии легальных сайтов с незначительно измененными доменами
  • «Свиной забой» (pig butchering) — доверие, завоеванное в течение нескольких недель через Telegram, WhatsApp или приложения для знакомств, а затем кража денег
  • Мошенничество, связанное с возвратом средств — мошенники выдают себя за специалистов по возврату средств и требуют предоплату. Никогда не сообщайте сид-фразу и не платите, пока самостоятельно не проверите исполнителя
  • Мошенничество с использованием искусственного интеллекта — дипфейки, автоматизированный фишинг и сайты, созданные с помощью искусственного интеллекта, из-за которых мошенничество становится сложнее обнаружить

Как защитить себя в будущем?

  • Добавьте официальные сайты в закладки — никогда не переходите по ссылкам из электронных писем, личных сообщений или рекламных объявлений
  • Проверить домены — проверить PhishDestroy перед тем, как вступать во взаимодействие. Проверьте HTTPS, орфографию и возраст домена
  • «Слишком хорошо, чтобы быть правдой» = мошенничество — гарантированная доходность, поддержка со стороны знаменитостей, сжатые сроки

Подробнее: NIST · меры по противодействию фишингуFBI IC3 · заявления и доказательстваFTC · мошенничество с «возвратом средств»

Будьте в курсе событий, берегите себя

Отслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание

Остерегайтесь мошенников, предлагающих услуги по восстановлению данных! Преступники могут снова связаться с жертвами, притворяясь следователями, адвокатами или агентами по восстановлению. Не платите никаких авансов и не сообщайте свои учётные данные. Подробнее о мошенничестве с «возвратом средств» →
Об этом отчётеИсточники, даты наблюдений и исправления

Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.

Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.

Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.

Разместить отчёт на сайтеКомпактный виджет со ссылкой на доказательства
HTML · IFRAME

Вставить этот отчет

Разместите эту информацию об угрозах на своём сайте или в блоге

embed.html
<iframe
  src="https://phishdestroy.io/ru/embed/domain/trezor-bridge-cdn.vercel.app"
  title="PhishDestroy threat report for trezor-bridge-cdn.vercel.app"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>