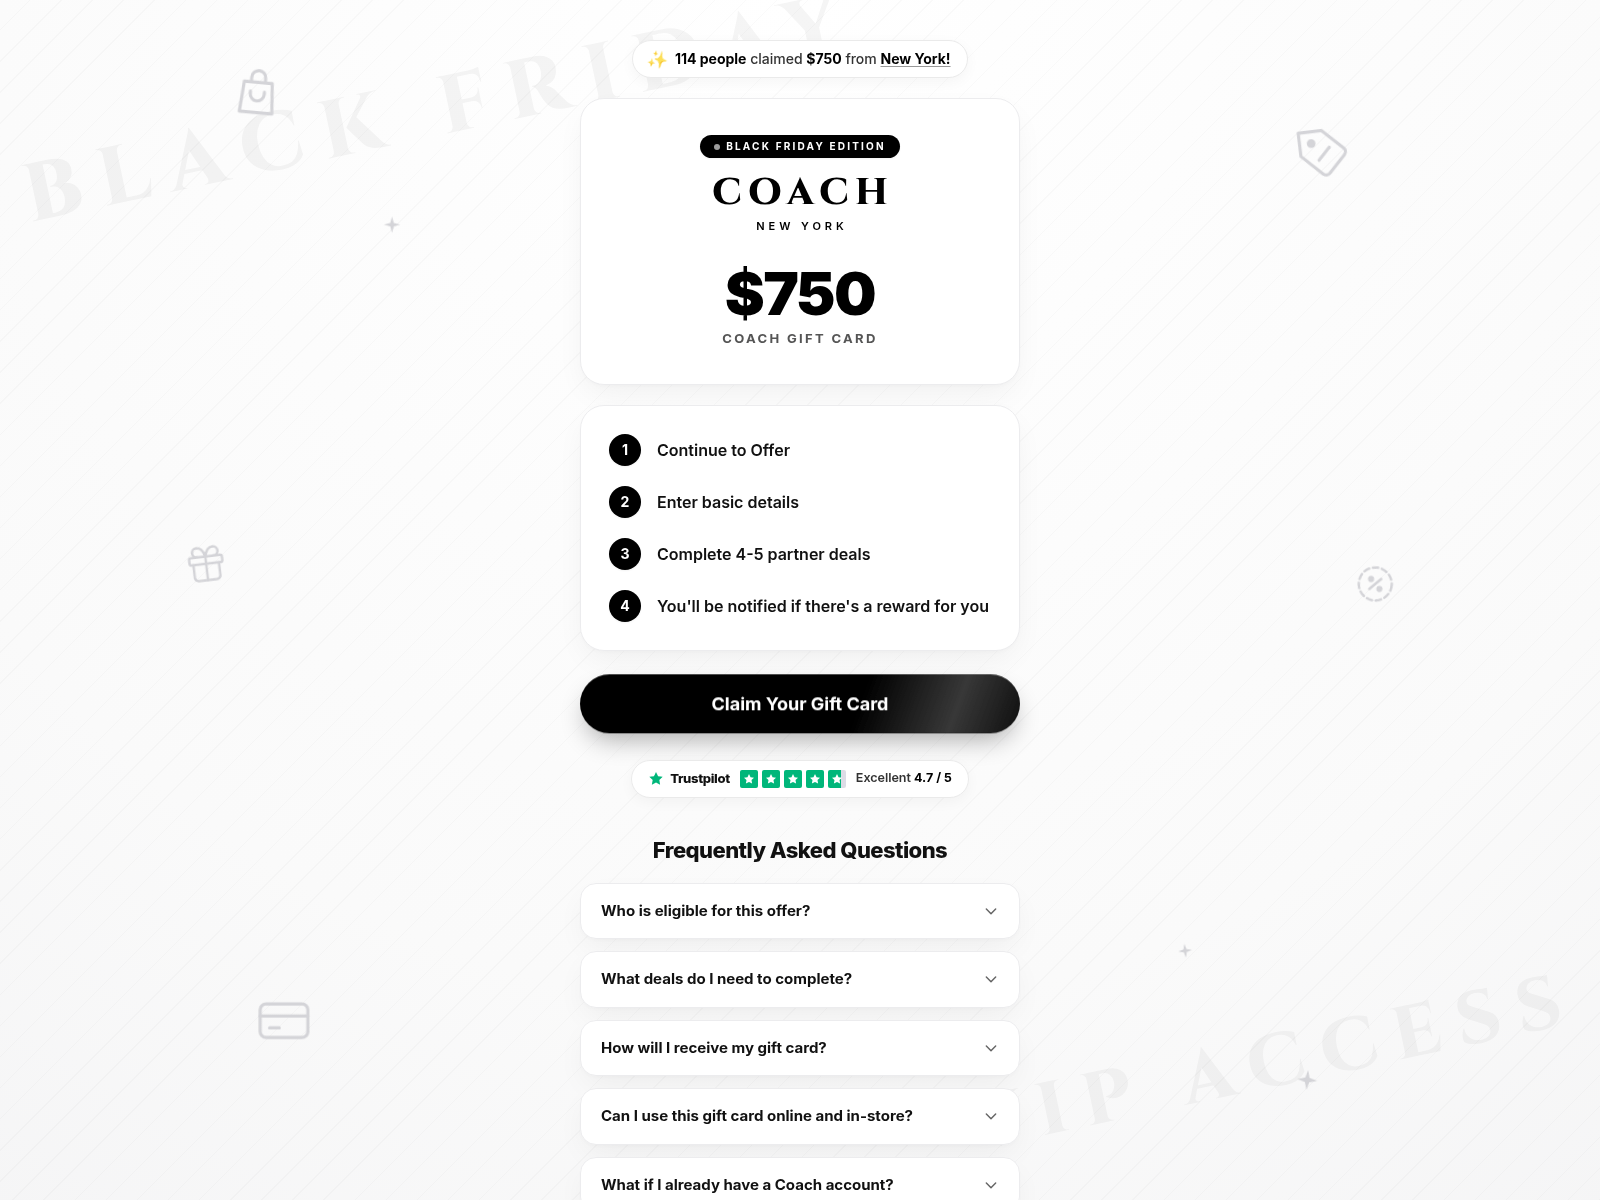
The rewardportal.online page presents a Black Friday promotion for a Coach gift card, asking visitors to complete partner offers and enter personal details. If you interacted with the site or provided personal information, monitor your accounts closely and avoid completing further partner deals.
Анализ доступен только на английском языке
Заголовок страницы: “$750 Coach Gift Card Promotional Offer”
Подробнее об источниках
Сохранённые сигналы безопасности
Сохранённый результат VirusTotal: отметки 3/92 движков. Вредоносных: 2. Подозрительных: 1. Время анализа (как сохранено): 2026-11-09 13:05 UTC. Получено (как сохранено): 2026-11-18 14:34 UTC. Будьте предельно осторожны — не вводите учетные данные или личную информацию.
В режиме «Эксперт» — все разделы: DNS, TLS, сетевые запросы, хеши и исходный JSON.
Краткий обзор отчёта
В PhishDestroy сохранена запись о домене rewardportal.online. У наблюдений источников свои даты; отсутствие проверки не означает безопасность.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
Анализ
Сводка о домене
PhishDestroy впервые записал rewardportal.online 2026-11-18. Сохранённый результат VirusTotal: отметки 3/92 движков. Вредоносных: 2. Подозрительных: 1. Время анализа (как сохранено): 2026-11-09 13:05 UTC. Получено (как сохранено): 2026-11-18 14:34 UTC. Риск: критический (оценка доказательств 83/100). Регистратор: Hostinger. Статус: Активен по последней проверке. Хостинг: Amazon.com, Inc. Не вводите учётные данные и не подключайте кошелёк.
Снимок URLScan · 2026-11-18 13:58 UTC · SHA-256 4b659446…fb41987
Анализ PhishDestroy, проверенная версия
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
Coach gift card promotion layout
The rewardportal.online page displays a promotional layout themed around a "Black Friday Edition" offer for a "Coach New York" gift card valued at "$750". A notification banner at the top states that "114 people claimed $750 from New York!". Below the central brand card, a four-step list outlines the process: "Continue to Offer", "Enter basic details", "Complete 4-5 partner deals", and "You'll be notified if there's a reward for you". A prominent black button invites users to "Claim Your Gift Card", followed by a faux Trustpilot rating widget showing "Excellent 4.7 / 5". The bottom of the page features a frequently asked questions section addressing eligibility and redemption.
Security vendor evaluation and context
3 of 92 engines on VirusTotal flagged it on 9 Nov 2026, where Netcraft, CRDF and Gridinsoft are among the engines that flag it. Its PhishDestroy evidence score is 40/100 (high). While the site mimics a high-value retail promotion, pages of this nature typically route visitors through endless survey and affiliate offers rather than delivering any actual store credit.
Domain registration and persistence
The infrastructure was registered on 20 Feb 2026 through HOSTINGER operations, UAB and it still responded on 19 Nov 2026 at 01:08 UTC. Because the domain has been active for an extended period without a direct connection to the legitimate brand, visitors should avoid submitting personal details or phone numbers to such promotional portals.
Результаты источниковVirusTotal 3 / 926 источников
ИсточникРезультатДата · UTCОткрыть
VirusTotal
3 / 92 детектов движков
Анализ:
Открыть отчёт VirusTotalИсходная запись источникаНаблюдение: 11 полей
rewardportal.online displays a Coach gift card giveaway, flagged by 3 VirusTotal engines, guiding users to enter personal details for partner deals.
Сводка от ИИ
Coach gift card promotion layout The rewardportal.online page displays a promotional layout themed around a "Black Friday Edition" offer for a "Coach New York" gift card valued at "$750". A notification banner at the top states that "114 people claimed $750 from New York!". Below the central brand card, a four-step list outlines the process: "Continue to Offer", "Enter basic details", "Complete 4-5 partner deals", and "You'll be notified if there's a reward for you". A prominent black button invites users to "Claim Your Gift Card", followed by a faux Trustpilot rating widget showing "Excellent 4.7 / 5". The bottom of the page features a frequently asked questions section addressing eligibility and redemption. Security vendor evaluation and context 3 of 92 engines on VirusTotal flagged it on 9 Nov 2026, where Netcraft, CRDF and Gridinsoft are among the engines that flag it. Its PhishDestroy evidence score is 40/100 (high). While the site mimics a high-value retail promotion, pages of this nature typically route visitors through endless survey and affiliate offers rather than delivering any actual store credit. Domain registration and persistence The infrastructure was registered on 20 Feb 2026 through HOSTINGER operations, UAB and it still responded on 19 Nov 2026 at 01:08 UTC. Because the domain has been active for an extended period without a direct connection to the legitimate brand, visitors should avoid submitting personal details or phone numbers to such promotional portals.
This website does not have many visitors This website has only been registered recently.
According to the SSL check the certificate is valid DNSFilter considers this website safe
Вопросы о сайте rewardportal.online
rewardportal.online — это законный сайт?
По записанным данным PhishDestroy оценивает риск rewardportal.online как критический (оценка доказательств 83/100); впервые домен записан 2026-11-18. Сохранённый результат VirusTotal: отметки 3/92 движков. Вредоносных: 2. Подозрительных: 1. Время анализа (как сохранено): 2026-11-09 13:05 UTC. Получено (как сохранено): 2026-11-18 14:34 UTC. Локальная оценка и запись в списке не доказывают мошенничество. Проверяйте дату каждого источника и конкретный URL.
Безопасно ли подключать кошелёк к rewardportal.online?
Из-за признаков риска выше не подключайте кошелёк, не подписывайте сообщения и не выдавайте разрешения на токены на этом сайте. Подтверждённую транзакцию в блокчейне отменить нельзя.
Что делать, если я пользовался rewardportal.online?
Вводили пароль — смените его в этом сервисе и на всех сайтах, где использовали тот же пароль
Включите двухфакторную аутентификацию — там, где сервис её предлагает; приложение-аутентификатор надёжнее SMS-кодов
Платили или вводили данные карты или банковского счёта — свяжитесь с банком или платёжным сервисом по контактам на карте или на его официальном сайте
Подключили кошелёк, но ничего не подписывали — отключите сайт в кошельке и отклоните ожидающие запросы; само подключение средства не перемещает
Разрешили списание токенов (approve / permit) — отзовите это разрешение через сервис проверки разрешений
Сообщили сид-фразу или приватный ключ — переведите оставшиеся средства на новый кошелёк с новой сид-фразой; раскрытый кошелёк больше не безопасен
Скачали файл — не открывайте его и просканируйте устройство с помощью антивирусного ПО
Сохраните адрес сайта, даты, данные платежа или транзакции и переписку для заявления в полицию или другой компетентный орган. Заявление не гарантирует возврата денег. Пошаговая помощь: экстренная инструкция.
Аккредитация регистратора и обязательства по противодействию злоупотреблениям DNS
Для этого gTLD указанный выше регистратор работает по соглашению об аккредитации ICANN. По ссылкам ниже доступны официальный перечень сборов и актуальные рекомендации по соблюдению требований в отношении злоупотреблений DNS.
Аккредитация является договором, а не сертификатом безопасности.
Пункт 3.18 RAA устанавливает требования к контактам по вопросам злоупотреблений и порядку их обработки. Данный отчет может документировать сохраненные исходящие уведомления и последующие технические наблюдения; сам по себе он не подтверждает факт получения, расследования, устранения нарушений или несоблюдения договорных обязательств.
Черновик жалобы Ничего не отправляется автоматически.
Сеть и сертификаты
Сохранённые технические доказательства
Сеть и DNS
Общий пограничный узел CDN
IP-адрес
64.29.17.1
ASN сети
AS16509
Название AS
AMAZON-02 - Amazon.com, Inc., US
Организация
Vercel, Inc
Место наблюдения
Walnut, US
Заголовок сервера
Vercel
Репутация Edge-IP не связана с этим доменом.
Серверы имён 2
ns1.vercel-dns.com
ns2.vercel-dns.com
SOA
nsname: ns1.vercel-dns.com
hostmaster: hostmaster.nsone.net
serial: 1783580496
refresh: 43200
retry: 7200
expire: 1209600
minttl: 600
Местоположение относится к IP-сети.
Сертификат TLS
Издатель
Let's Encrypt / YR2
Начало действия
2026-11-09 15:14:18
Конец действия
2027-02-07 15:14:17
Соответствие имени хоста
Да
Срок действия
В пределах сохранённого срока действия
Источник сбора
PhishDestroy collector
Отпечаток сертификатаbbe739697a9feae588fc15bbb8a9bd0a6e9b639d2107e27ed94987877fe727c7Имена в сертификате · 2 SAN
*.rewardportal.online
rewardportal.online
Сохранённые метаданные сертификата. Даты сертификата без часового пояса показаны в исходном виде. Шифрование соединения не подтверждает, что сайту можно доверять.
Последний зафиксированный результат 2026-11-22 11:14 UTC
При последней проверке сайт перенаправлял посетителей на другой адрес.
Технические подробности
Основной конечный результатRedirectingreason: HTTP redirect observed80% confidence
Указание авторстваsource: Current Http Probe
Слои данныхAvailability: RedirectingDNS: Resolved
Последние данные мониторинга HTTPRedirectingHTTP redirect observed80%2026-11-22 11:14 UTC
Регистрация в RDAP
Хронология событийlast reachable: 2026-11-22 11:14 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Перекрёстная проверка данных об угрозах · source references
ScamAdviserПубличный поиск
Публичное ScamAdviser Доступна страница справки. Ознакомьтесь с её текущим рейтингом и предупреждениями в исходном коде; само по себе наличие страницы справки не является признаком вредоносности.
Загружено непосредственно с сайта сервисом PhishDestroy · кэшировано на срок до 24 часов
Сохранённые поддомены1
Имена из сохранённой записи домена или кеша Certificate Transparency. Наличие имени само по себе не подтверждает доступность или вредоносную активность.
Сетевые запросы, которые браузер URLScan записал при загрузке страницы. URLScan даёт хеш не для каждого запроса. PhishDestroy получил этот список 2026-11-18 18:32 UTC.
Загружаются сохранённые данные; подозрительный сайт не открывается.
Записанные сетевые запросы
№
Сетевой запрос
HTTP-метод · статус
Тип
Размер без сжатия
SHA-256 тела ответа
История сохранённых наблюдений5
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Зафиксировано событий: 8. Эти записи описывают собранные доказательства, отправленные уведомления и публикацию; они не подтверждают завершённое расследование или удаление ресурса.
Упреждающее обнаружение и внесение в базуУгроза внесена в базузафиксировано
Угроза внесена в базу
rewardportal.online обнаружен и поставлен в очередь на полный анализ
Проверки по источникам данных об угрозахСнимок URLScan.io · Вердикт URLScan · Отчёт Cloudflare Radar · VirusTotal · Собраны доказательства · Сохранён технический анализзафиксировано
Домен остаётся доступным или доступ к нему ограничен; следующие проверки могут обновить это наблюдение.
продолжается
Выполненные действия
3 записи
Жизненный цикл
Домен зарегистрирован
Анализ VirusTotal с детектами+261 д 14 ч
Добавлен в PhishDestroy+9 д 0 ч
URLScan
Снимок страницы сохранён
+4 ч 32 мин
Добавлен в PhishDestroy
rewardportal.online
+9 д 0 ч
VirusTotal
3/92 детектов движков
Как мы проверяем и куда сообщаем
Открытые проверки, доказательства и каналы жалоб
Мы проверяем подозрительные адреса, изучаем открытые результаты и отправляем доказательства по подходящим каналам жалоб. События с датами выше показывают, что зафиксировано по этому домену; справочник ниже описывает процесс в целом.
01Открытые проверки и сбор доказательств10 источников и групп инструментов
Изучение открытых DNS, TLS, HTTP и используемых технологий.
02Жалобы и контрольКаналы регистраторов, хостингов и служб безопасности
Определить ответственного провайдера. Сопоставить данные регистрации и хостинга с нужным abuse-контактом.
Подготовить пакет доказательств. Включить адрес, ссылки на открытые проверки, снимки и зафиксированные наблюдения.
Отправить жалобу. Сохранить записи об отправке и данные получателей, если они доступны.
Перепроверить и опубликовать обновления. Следить за новыми вердиктами сканеров, ответами провайдеров и доступностью сайта.
Ниже перечислены службы, которые используются для проверки, оценки репутации и жалоб. Присутствие службы в списке не означает, что она получила, приняла или обработала жалобу именно на этот домен. Зафиксированные отправки — в истории уведомлений выше.
Сохраненные отношения группируются по атрибуту точного соответствия. Совместный провайдер или регистратор сам по себе не доказывает совместное владение.
Тот же регистратор: Hostinger6
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
Вы не одни, и в этом нет ничего постыдного. Мошенники — опытные преступники, которые злоупотребляют доверием. Рассказать о случившемся — самое сильное оружие против мошенничества: ваше сообщение может уберечь других и помочь правоохранительным органам принять меры. Сначала защитите учётные записи и средства, затем сообщите о случившемся. Если учётные данные скомпрометированы, сообщите об этом немедленно. Не вступайте в контакт с мошенниками, предлагающими вернуть средства.
Действуйте по тому, что вы сделали. Вводили пароль — смените его и везде, где использовали тот же пароль. Платили или вводили данные карты — свяжитесь с банком или платёжным сервисом. Скачали файл — проверьте устройство. Затем сообщите об инциденте.
Сообщайте о мошенничестве и мошеннических схемах в Федеральную торговую комиссию США. Сообщения попадают в базу данных, используемую правоохранительными органами.
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Что делать прямо сейчас?
Срочно
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Вводили пароль — смените его в этом сервисе и на всех сайтах, где использовали тот же пароль
Включите двухфакторную аутентификацию — там, где сервис её предлагает; приложение-аутентификатор надёжнее SMS-кодов
Платили или вводили данные карты или банковского счёта — свяжитесь с банком или платёжным сервисом по контактам на карте или на его официальном сайте
Скачали файл — не открывайте его и просканируйте устройство с помощью антивирусного ПО
Сообщили сид-фразу или приватный ключ — переведите оставшиеся средства на новый кошелёк с новой сид-фразой; раскрытый кошелёк больше не безопасен
Подключили кошелёк, но ничего не подписывали — отключите сайт в кошельке и отклоните ожидающие запросы; само подключение средства не перемещает
Разрешили списание токенов (approve / permit) — отзовите это разрешение через сервис проверки разрешений (revoke.cash)
Отправили криптовалюту — сохраните хеш транзакции, свой адрес и адрес получателя; транзакции в блокчейне нельзя отменить
Какие сведения собрать для заявления?
Рекомендации ФБР
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. Руководство IC3 по сбору доказательств ↗
Сведения о платеже — если вы платили, сохраните чек, сумму, дату, платёжный сервис и данные получателя.
Точные даты и время — о каждой транзакции и первом контакте с мошенником
Скриншоты — мошеннические сайты, сообщения в чатах, электронные письма, транзакции в электронных кошельках, социальные сети
Все URL-адреса и домены используемые мошенником (в том числе rewardportal.online)
Связь — электронные письма, текстовые сообщения, номера телефонов, имена пользователей, которые использовал мошенник
Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
Куда сообщить о мошенничестве?
ФБР IC3 — Центр приема жалоб на интернет-преступления (федеральная система подачи заявлений в США)
Европол — Отчетность о киберпреступлениях в Европе (ЕС)
Ваш банк или платёжный сервис — если вы перевели деньги или раскрыли реквизиты карты, сразу свяжитесь со службой безопасности по официальным контактам.
Местная полиция — формирует официальный отчет, даже если они не могут принять меры сразу
Заявление не гарантирует возврат средств или возбуждение расследования, но своевременные и точные данные о транзакциях помогают правоохранительным органам и сервисам отследить инцидент.
Как обычно работает фишинг?
Поддельные веб-сайты — точные до пикселя копии легальных сайтов с незначительно измененными доменами
«Свиной забой» (pig butchering) — доверие, завоеванное в течение нескольких недель через Telegram, WhatsApp или приложения для знакомств, а затем кража денег
Мошенничество, связанное с возвратом средств — мошенники выдают себя за специалистов по возврату средств и требуют предоплату. Никогда не сообщайте сид-фразу и не платите, пока самостоятельно не проверите исполнителя
Мошенничество с использованием искусственного интеллекта — дипфейки, автоматизированный фишинг и сайты, созданные с помощью искусственного интеллекта, из-за которых мошенничество становится сложнее обнаружить
Как защитить себя в будущем?
Добавьте официальные сайты в закладки — никогда не переходите по ссылкам из электронных писем, личных сообщений или рекламных объявлений
Проверить домены — проверить PhishDestroy перед тем, как вступать во взаимодействие. Проверьте HTTPS, орфографию и возраст домена
«Слишком хорошо, чтобы быть правдой» = мошенничество — гарантированная доходность, поддержка со стороны знаменитостей, сжатые сроки
Остерегайтесь мошенников, предлагающих услуги по восстановлению данных! Преступники могут снова связаться с жертвами, притворяясь следователями, адвокатами или агентами по восстановлению. Не платите никаких авансов и не сообщайте свои учётные данные.Подробнее о мошенничестве с «возвратом средств» →
Об этом отчётеИсточники, даты наблюдений и исправления
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.


 Hostinger
 64.29.17.1


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 «Касперский»
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 Spamhaus
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 MyWOT