URLQuery
Обнаружений: 2
Открыть отчёт
В PhishDestroy сохранена запись о домене powerpoint-apps.net. У наблюдений источников свои даты; отсутствие проверки не означает безопасность.
Заголовок страницы: “Скачать Microsoft PowerPoint на русском”
Будьте предельно осторожны — не вводите учетные данные или личную информацию.
 Atak Domain Bilgi Tekn…
 45.9.149.238Nice IT Services Group Inc.
Оценка риска: чем выше, тем хуже · Как рассчитывается этот показатель
Выберите, что произошло, и отмечайте выполненные шаги. Отметки хранятся только в этом браузере.
В режиме «Эксперт» — все разделы: DNS, TLS, сетевые запросы, хеши и исходный JSON.
В PhishDestroy сохранена запись о домене powerpoint-apps.net. У наблюдений источников свои даты; отсутствие проверки не означает безопасность.
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
45.9.149.238Nice IT Services Group Inc.Atak Domain Bilgi Tekn… Снимок URLScan · 2026-11-21 15:10 UTC · SHA-256 897a401e…b2e640e
Анализ PhishDestroy, проверенная версия
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
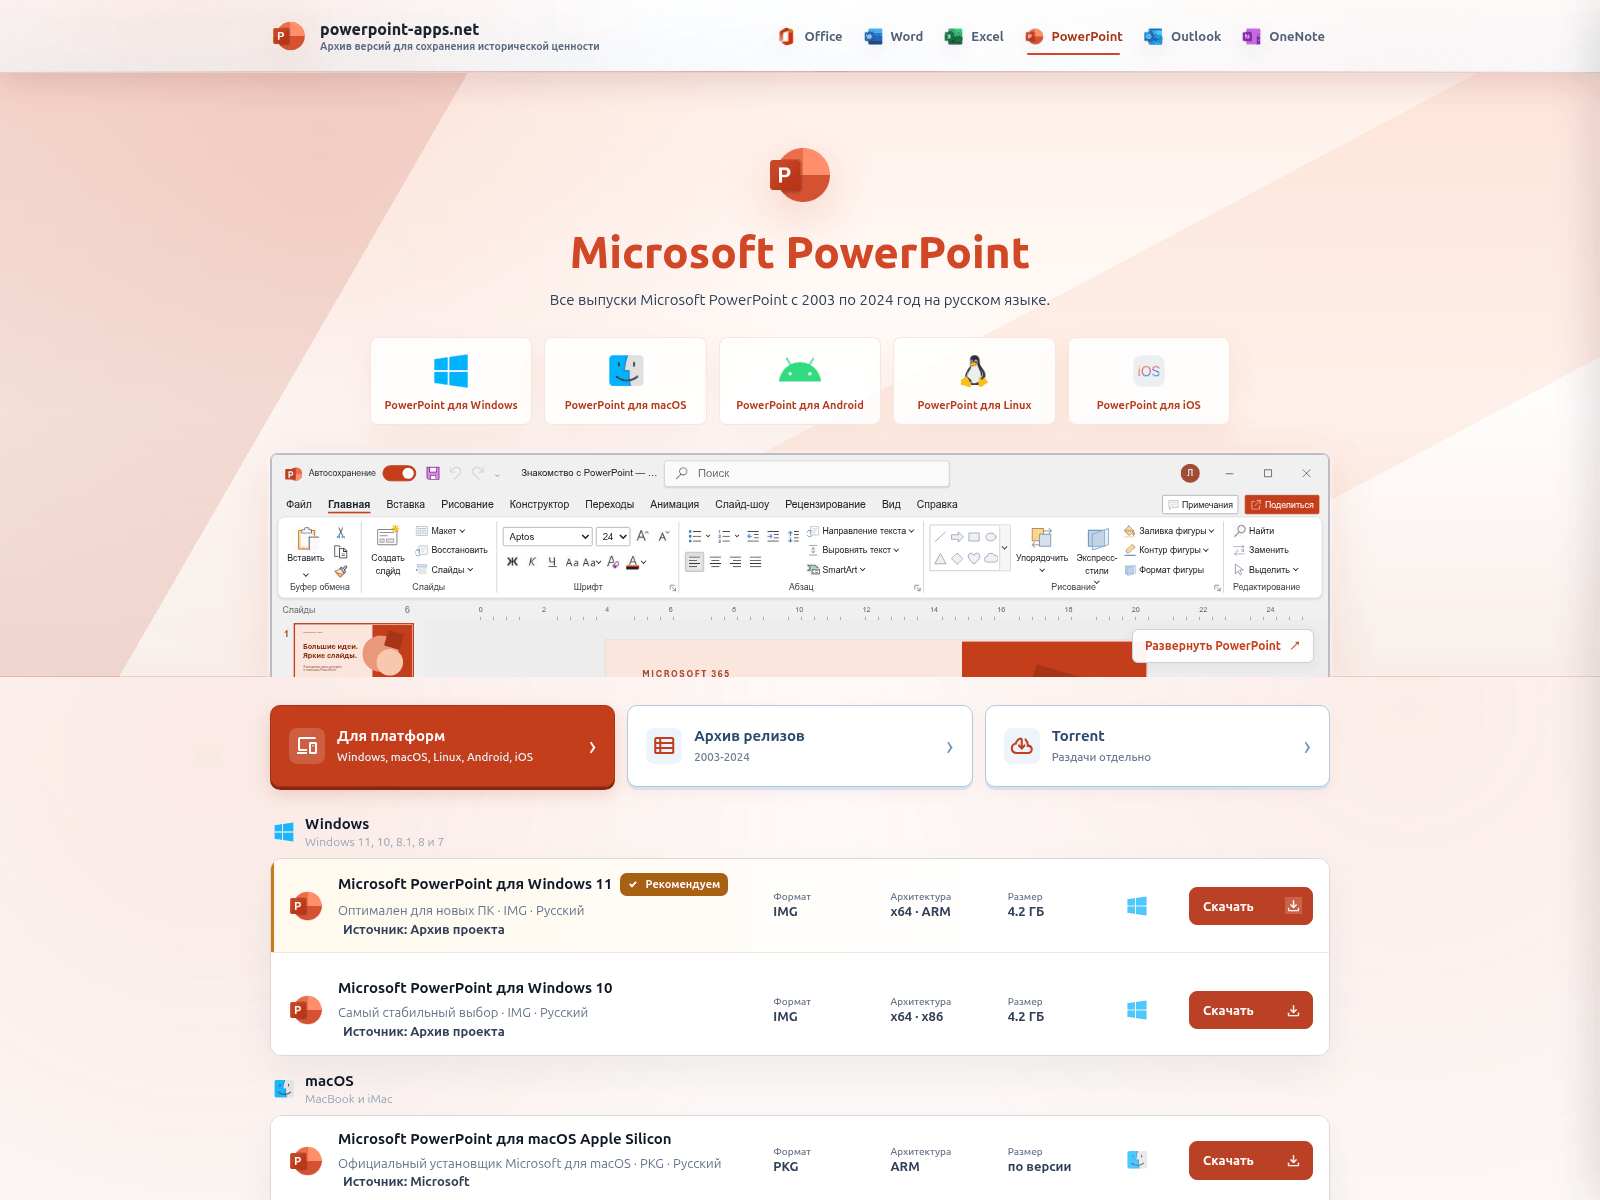
The page on powerpoint-apps.net presents itself as an archive for Microsoft PowerPoint versions from 2003 to 2024 in Russian, displaying the headline "Microsoft PowerPoint" alongside the subtitle "Все выпуски Microsoft PowerPoint с 2003 по 2024 год на русском языке." The top navigation bar includes links for Office, Word, Excel, PowerPoint, Outlook, and OneNote, mirroring the branding of Microsoft. Below the main heading, icons offer downloads for Windows, macOS, Android, Linux, and iOS, accompanied by an interactive screenshot of the application interface. Further down, download sections list specific editions such as "Microsoft PowerPoint для Windows 11" and "Microsoft PowerPoint для macOS Apple Silicon" with file sizes, formats, and download buttons labelled "Скачать." The page invites visitors to select an operating system version and download installer packages directly from its infrastructure rather than the official microsoft.com domain.
3 other domains on PhishDestroy's list share its IP address, pointing to a network of similar archive pages distributing software installers. The neighbouring sites include onenote-apps.net, officeapps.net and nexorapvp.com, which host download pages titled "Скачать Microsoft OneNote на русском", "Скачать Microsoft Office на русском", and "Nexora | First Hero-Shooter & MMO Game". This grouping indicates a coordinated network of unofficial software distribution hubs managed by the same operator. While the page was still reachable on 21 Nov 2026 at 16:11 UTC, downloading executable files or packages from unverified third-party domains carries inherent risks of receiving modified or bundled software.
Downloading installers from unofficial sources like powerpoint-apps.net exposes users to modified packages, adware, or potentially unwanted programs disguised as standard productivity software. The official domain for Microsoft products is microsoft.com, where users can safely acquire verified applications. Anyone who has already downloaded and executed files from this page should thoroughly scan their device with a trusted security solution, remove any unrecognized applications, and change critical account credentials if prompted during installation.
Обнаружений: 2
Открыть отчётФишинг
Открыть отчётСнимок страницы
SHA-256 0d97773f…0278796
Отдельный сохраненный снимок монитора; не заменяет основную запись отчета и не определяет текущую доступность.
10 / 100 · эвристическая оценка · 5 упоминаний бренда · 0 классификаций
Только эвристическая оценка содержания; не является окончательной оценкой
Открыть отчётЭтот датированный анализ мониторинга сохранён отдельно от основного анализа PhishDestroy выше. Эвристическая оценка не является измеренной вероятностью.
Метаданные подготовки текста
Открыть отчётДата подготовки текста отделена от дат наблюдений. Это сохранённые поля публикации, а не дополнительный независимый детект.
Результаты относятся к моменту сбора. Нулевое число детектов не гарантирует безопасность. Упоминания OTX — публикации сообщества.
Сохранённые сведения о странице, сети и результатах проверок — с источниками и временем наблюдения.
| Настройка почты | Spf lookups: 0 |
|---|---|
| Результаты проверки защитного DNS | Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1 |
| Заголовок страницы и метаданные | Ogurl: https://powerpoint-apps.net/; Title: Скачать Microsoft PowerPoint на русском; Ogtype: website; Robots: index, follow, max-image-preview:large, max-snippet:-1, max-video-preview:-1; Ogimage: https://powerpoint-apps.net/og-image.png; Ogtitle: Скачать Microsoft PowerPoint на русском; Ogsitename: PowerPoint-Apps.net; Description: Установочные файлы PowerPoint 2024, 2021 и других выпусков для Windows. Варианты для Mac и телефона. Сравните форматы загрузки и параметры файлов.; Twittercard: Summary large image; Canonicalurl: https://powerpoint-apps.net/; Ogdescription: Установочные файлы PowerPoint 2024, 2021 и других выпусков для Windows. Варианты для Mac и телефона. Сравните форматы загрузки и параметры файлов. |
| Формы и смешанное содержимое | No sri: https://www.googletagmanager.com/gtag/js; Third party scripts: 1 |
| Carbon | Bytes: 72316; Co2 grams: 0.0026; Cleaner than: 29 |
| DNS server | NS: (IP: 108.162.193.207; Host: miles.ns.cloudflare.com), (IP: 172.64.32.84; Host: chin.ns.cloudflare.com); Zone: powerpoint-apps.net |
| Quality | Cls: 0; Seo: 100; Si s: 3.35; Fcp s: 2.46; Lcp s: 7.96; Tbt ms: 239; Performance: 67; Accessibility: 95; Best practices: 100 |
| Местоположение | IP: 45.9.149.238; ASN: 49447; Org: Nice IT Services Group Inc.; City: Amsterdam; Country: NL |
| DNS-записи | A: 45.9.149.238; NS: chin.ns.cloudflare.com, miles.ns.cloudflare.com; Soa: Nsname: chin.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2420573280; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Header: max-age=31536000; includeSubDomains; Message: HSTS header does not contain the preload directive. |
| Политики безопасности HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: 1; mode=block; Permissionspolicy: camera=(), microphone=(), geolocation=(); Xcontenttypeoptions: nosniff; Contentsecuritypolicy: default-src 'self'; script-src 'self' 'unsafe-inline' mc.yandex.ru www.googletagmanager.com cdn.jsdelivr.net; style-src ; Stricttransportpolicy: max-age=31536000; includeSubDomains; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Get IP | IP: 45.9.149.238; Family: 4 |
| Перенаправления | Chain: https://powerpoint-apps.net |
| Данные регистрации | Registrar: Atak Domain Bilgi Teknolojileri A.S.; Registrar iana ID: 1601; Registrar URL: http://www.apiname.com; Created: 2026-07-13T08:07:25Z; Updated: 2026-10-15T15:48:28Z; Expires: 2027-07-13T08:07:25Z; Status: ok https://icann.org/epp; Nameservers: chin.ns.cloudflare.com, miles.ns.cloudflare.com; Dnssec: unsigned |
| Заголовки HTTP | Headers: Server: nginx; Content type: text/html; charset=UTF-8; Strict transport security: max-age=31536000; includeSubDomains; Content security policy: default-src 'self'; script-src 'self' 'unsafe-inline' mc.yandex.ru www.googletagmanager.com cdn.jsdelivr.net; style-src 'self' 'unsafe-inline' fonts.googleapis.com; img-src 'self' data: img.icons8.com i.ytimg.com mc.yandex.ru mc.yandex.com www.google-analytics.com region1.google-analytics.com; font-; X frame options: SAMEORIGIN; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin; Permissions policy: camera=(), microphone=(), geolocation=() |
 Вердикт Cloudflare Radar Вредоносный
897a401e…b2e640e SHA-256 подготовленной копии для модели: c85efa43…38348ca 897a401e08f230648976d3b2cf5fad6c32596283a73f41fb7c1b55ea5b2e640e · 225686 bytes e512ac6d4cfa8d399afdfbc2644c063a2de26eb7bbd3634639105ec7a1e8084f · 221237 bytes cfbe32f0d04011c5b6816d9c3f67dea9bbdb7099d8bcf973ff00a56be7206124 · 754940 bytes 3aa8edecc7e10109905124703a5a84f2d0f1e60b6589c1db391030eeabd2e510 · 242894 bytes 45.9.149.238 0/100оценка IP · жалобы на IP-адрес сервера, а не на сам домен; чем выше, тем хуже У IP-адреса низкая оценка жалоб, но сам домен признан фишинговым. 0 жалоб проверено 2026-11-21 последняя жалоба · за пределами учитываемого периода (GB) 45.9.149.238Amsterdam, NLchin.ns.cloudflare.commiles.ns.cloudflare.comnsname: chin.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2420573280refresh: 10000retry: 2400expire: 604800minttl: 1800Местоположение относится к IP-сети.
ff173b8ff5c41570fea5927d07f4fc939600ffe1b3a92dc87e8ebb70ca783ee4*.powerpoint-apps.netpowerpoint-apps.netСохранённые метаданные сертификата. Даты сертификата без часового пояса показаны в исходном виде. Шифрование соединения не подтверждает, что сайту можно доверять.
Google PageSpeed Insights — аудит производительности мобильной версии сайта powerpoint-apps.net ·
Метаданные ответов с отметками времени, сохранённые локальным конвейером сбора. Каждое значение ниже относится к указанному времени архивации.
https://powerpoint-apps.net/Сервер: nginxContent-Type: text/html; charset=UTF-8Content-Encoding: gzip4d0aa2c9ed2d1eaef4d4e3a54d21a8a5d9b4ae01d597832b39a8de1cc575c482summary_large_imagekeep-alivegzipdefault-src 'self'; script-src 'self' 'unsafe-inline' mc.yandex.ru www.googletagmanager.com cdn.jsdelivr.net; style-src 'self' 'unsafe-inline' fonts.googleapis.com; img-src 'self' data: img.icons8.com i.ytimg.com mc.yandex.ru mc.yandex.com www.google-analytics.com region1.google-analytics.com; font-src 'self' fonts.gsttext/html; charset=UTF-8Sat, 21 Nov 2026 15:12:14 GMTcamera=(), microphone=(), geolocation=()strict-origin-when-cross-originnginxmax-age=31536000; includeSubDomainschunkedAccept-EncodingHITnosniffSAMEORIGIN1; mode=blockЗначения сохранены сборщиком; длинные значения при сборе могут быть сокращены.
Расчётное время описывает интервал наблюдений. Оно не доказывает действие регистратора или точный момент отключения сайта.
Сетевых запросов: 49 Хешей SHA-256: 49 Скан URLScan:
Сетевые запросы, которые браузер URLScan записал при загрузке страницы. URLScan даёт хеш не для каждого запроса. PhishDestroy получил этот список 2026-11-21 15:15 UTC.
Открыть этот скан на URLScan 01a1fea8-7c9e-739f-8a5a-36ad7765f455 ↗
Загружаются сохранённые данные; подозрительный сайт не открывается.
| № | Сетевой запрос | HTTP-метод · статус | Тип | Размер без сжатия | SHA-256 тела ответа |
|---|
Сохранённые изменения мониторинга и внешних источников. Новые наблюдения показаны первыми; состояние источника само по себе не доказывает блокировку сайта.
Доступен
Зафиксировано событий: 11. Эти записи описывают собранные доказательства, отправленные уведомления и публикацию; они не подтверждают завершённое расследование или удаление ресурса.
Жизненный цикл
Сообщено через 131 д 7 ч после регистрации
Мы проверяем подозрительные адреса, изучаем открытые результаты и отправляем доказательства по подходящим каналам жалоб. События с датами выше показывают, что зафиксировано по этому домену; справочник ниже описывает процесс в целом.
Снимок отрисованной страницы, запросов и видимой инфраструктуры.
Сравнение результатов движков с сохранением времени анализа.
Проверка, считает ли Google этот адрес опасным сейчас.
Изучение открытой проверки, её сетевых данных и классификации.
Поиск упоминаний индикаторов и связанных данных сообщества.
Сравнение архивных снимков и сохранение исторического контекста.
Поиск совпадающих индикаторов и связанных записей об угрозах.
Изучение записей сертификатов и связанных имён хостов.
Сравнение ответов защитных DNS-резолверов и фиксация блокировок.
Изучение открытых DNS, TLS, HTTP и используемых технологий.
Ниже перечислены службы, которые используются для проверки, оценки репутации и жалоб. Присутствие службы в списке не означает, что она получила, приняла или обработала жалобу именно на этот домен. Зафиксированные отправки — в истории уведомлений выше.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalАнализ URL↗
 CloudflareRadar / приём жалоб↗
 YandexSafe Browsing↗
 URLScan.ioОткрытая проверка↗
 ESETОтправка образцов / URL↗
 BitdefenderОтправка URL↗
 NortonSafe Web↗
 SymantecОбзор сайта↗
 AviraСообщение об URL↗
 Avast / AVGСообщение об URL↗
 «Касперский»OpenTIP↗
 Dr.WebОнлайн-сканер↗
 NetcraftПриём жалоб↗
 PhishTankСообщения сообщества↗
 APWG eCXДанные о фишинге↗
 PhishStatsОткрытая лента↗
 Phish.ReportЖалобы хостингу↗
 SpamhausРепутация доменов↗
 PolySwarmАнализ многими движками↗
 CheckPhishПроверка URL↗
 QutteraПроверка на вредоносный код↗
 URLqueryАнализ в браузере↗
 Criminal IPДанные об активах↗
 CRDFЦентр угроз↗
 ScamadviserПроверка репутации↗
 MyWOTРепутация по оценкам сообщества↗
Постраничный просмотр всей истории этого домена. Полная выгрузка включает все записи выбранного источника. Даты сохраняют обозначения исходного поля.
Скачать все записи JSON| ID | Сохранённые данные |
|---|
Похожее название Вспомогательный сигнал 2
Тот же IP 45.9.149.238 Вспомогательный сигнал 3
Метка бренда: Microsoft Вспомогательный сигнал 8
Регистратор: Atak Domain Bilgi Tekn… Только для ознакомления 6
Каждый луч — одна из причин, по которой домен связан с этим отчётом. Размер узла показывает число обнаружений VirusTotal, пунктирные узлы уже недоступны, полные списки приведены ниже. Полный список связанных отчётов
Тот же хеш файла фавикона или записанный заголовок страницы с теми же первыми 20 символами. Совпадение содержимого не доказывает общий фишинговый набор или владельца.
На этом исходном IP-адресе размещено несколько фишинговых доменов — инфраструктура может использоваться в разных кампаниях.
Отчёты с той же меткой сборщика. Совпадение меток не доказывает имитацию бренда или общего владельца. Все совпадающие отчёты →
Зарегистрированы через одного и того же регистратора. Регистратор обслуживает миллионы клиентов, не связанных друг с другом, поэтому данный факт скорее свидетельствует о сходстве данных, чем доказывает наличие связи.
Недавно добавленные отчёты об угрозах. Эти ссылки не означают общую инфраструктуру или одного владельца.
Сравнить ответы браузеру и сканеру и проверить признаки маршрутизации трафика Keitaro.
powerpoint-apps.net PD-D906291E91CF54031909 Получатель: domain@apiname.com Действуйте по тому, что вы сделали. Вводили пароль — смените его и везде, где использовали тот же пароль. Платили или вводили данные карты — свяжитесь с банком или платёжным сервисом. Скачали файл — проверьте устройство. Затем сообщите об инциденте.
Черновик хранится только у вас.
В первую очередь обезопасьте свои деньги: позвоните в банк или отмените разрешения для кошельков. Неотложные меры →



Экстренная помощь исследователей безопасности, если криптокошелёк опустошают прямо сейчас.

Сообщайте о мошенничестве и мошеннических схемах в Федеральную торговую комиссию США. Сообщения попадают в базу данных, используемую правоохранительными органами.

Официальная форма заявления о краже личных данных с пошаговым планом восстановления.

Сообщайте о киберинцидентах и фишинге в Агентство по кибербезопасности и безопасности инфраструктуры США.

Пересылайте мошеннические письма и SMS в Национальный центр кибербезопасности: он блокирует найденные вредоносные сайты.
E-mailreport@phishing.gov.uk SMS7726
Справочник национальных групп реагирования на инциденты (CSIRT) в ЕС. Найдите группу для своей страны.

Всемирный справочник групп реагирования на инциденты с возможностью поиска по стране и сектору.
Пересылайте фишинговые электронные письма в Рабочую группу по борьбе с фишингом.
E-mailreportphishing@apwg.org
Национальный портал для заявлений о киберпреступлениях. При финансовом мошенничестве также сразу звоните на горячую линию 1930.
Горячая линия1930
Сообщайте о киберпреступлениях в Австралийский центр кибербезопасности и в полицию.

Сообщайте о мошенничестве в Национальный центр по борьбе с мошенничеством, управляемый ACCC.

Сообщайте о мошенничестве и аферах в Канаде и ознакомьтесь с актуальными предупреждениями о мошенничестве.
Выберите действия в зависимости от того, какие данные вы передали. Сохраните этот отчёт вместе со своими доказательствами.
Прекратите пользоваться подозрительным сайтом. Откройте настоящий сервис через его официальное приложение или знакомый адрес.
Сохраните оригиналы писем, чеки, сообщения и скриншоты в безопасном месте. Хронология событий поможет получателю заявления понять, что произошло. Руководство IC3 по сбору доказательств ↗
powerpoint-apps.net)Даже если у вас нет всех подробностей — в любом случае подать заявление. Даже неполная информация по-прежнему помогает расследованию.
Заявление не гарантирует возврат средств или возбуждение расследования, но своевременные и точные данные о транзакциях помогают правоохранительным органам и сервисам отследить инцидент.
Подробнее: NIST · меры по противодействию фишингуFBI IC3 · заявления и доказательстваFTC · мошенничество с «возвратом средств»
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасДобавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
ОтчётНедавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьОтслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание
Отчёт объединяет сохранённые снимки страниц, сведения о регистрации и сети, результаты сканеров и историю жалоб PhishDestroy. Для каждого источника указана собственная дата наблюдения. Исходный результат доступен по ссылке на отчёт источника.
Анализ с помощью ИИ создан . Он описывает доказательства, доступные в тот момент; результаты последующих проверок могут измениться.
Снимок фиксирует содержимое страницы. Результат сканера отражает оценку конкретного источника на момент проверки. Действующий сертификат и нулевое число детектов не гарантируют безопасность.