보안 보고서로 이동
uoniovault.com 파비콘
도메인 보안 및 위협 인텔리전스

uoniovault.com

사기를 당했습니다 — 신고서 작성 도와주세요
보고서 공유 / 다운로드
X에 게시하기 Telegram으로 보내기 API를 통한 확인
요약

PhishDestroy는 2026-08-28에 uoniovault.com를 처음 기록했습니다. 저장된 VirusTotal 결과: 11/92 엔진에서 경고했습니다. 악성: 10. 의심: 1. 분석 시간(저장된 표기): 2026-10-11 02:25 UTC. 조회 시간(저장된 표기): 2026-10-23 13:20 UTC. 외부 차단 목록에 등재됨: MetaMask, SEAL.

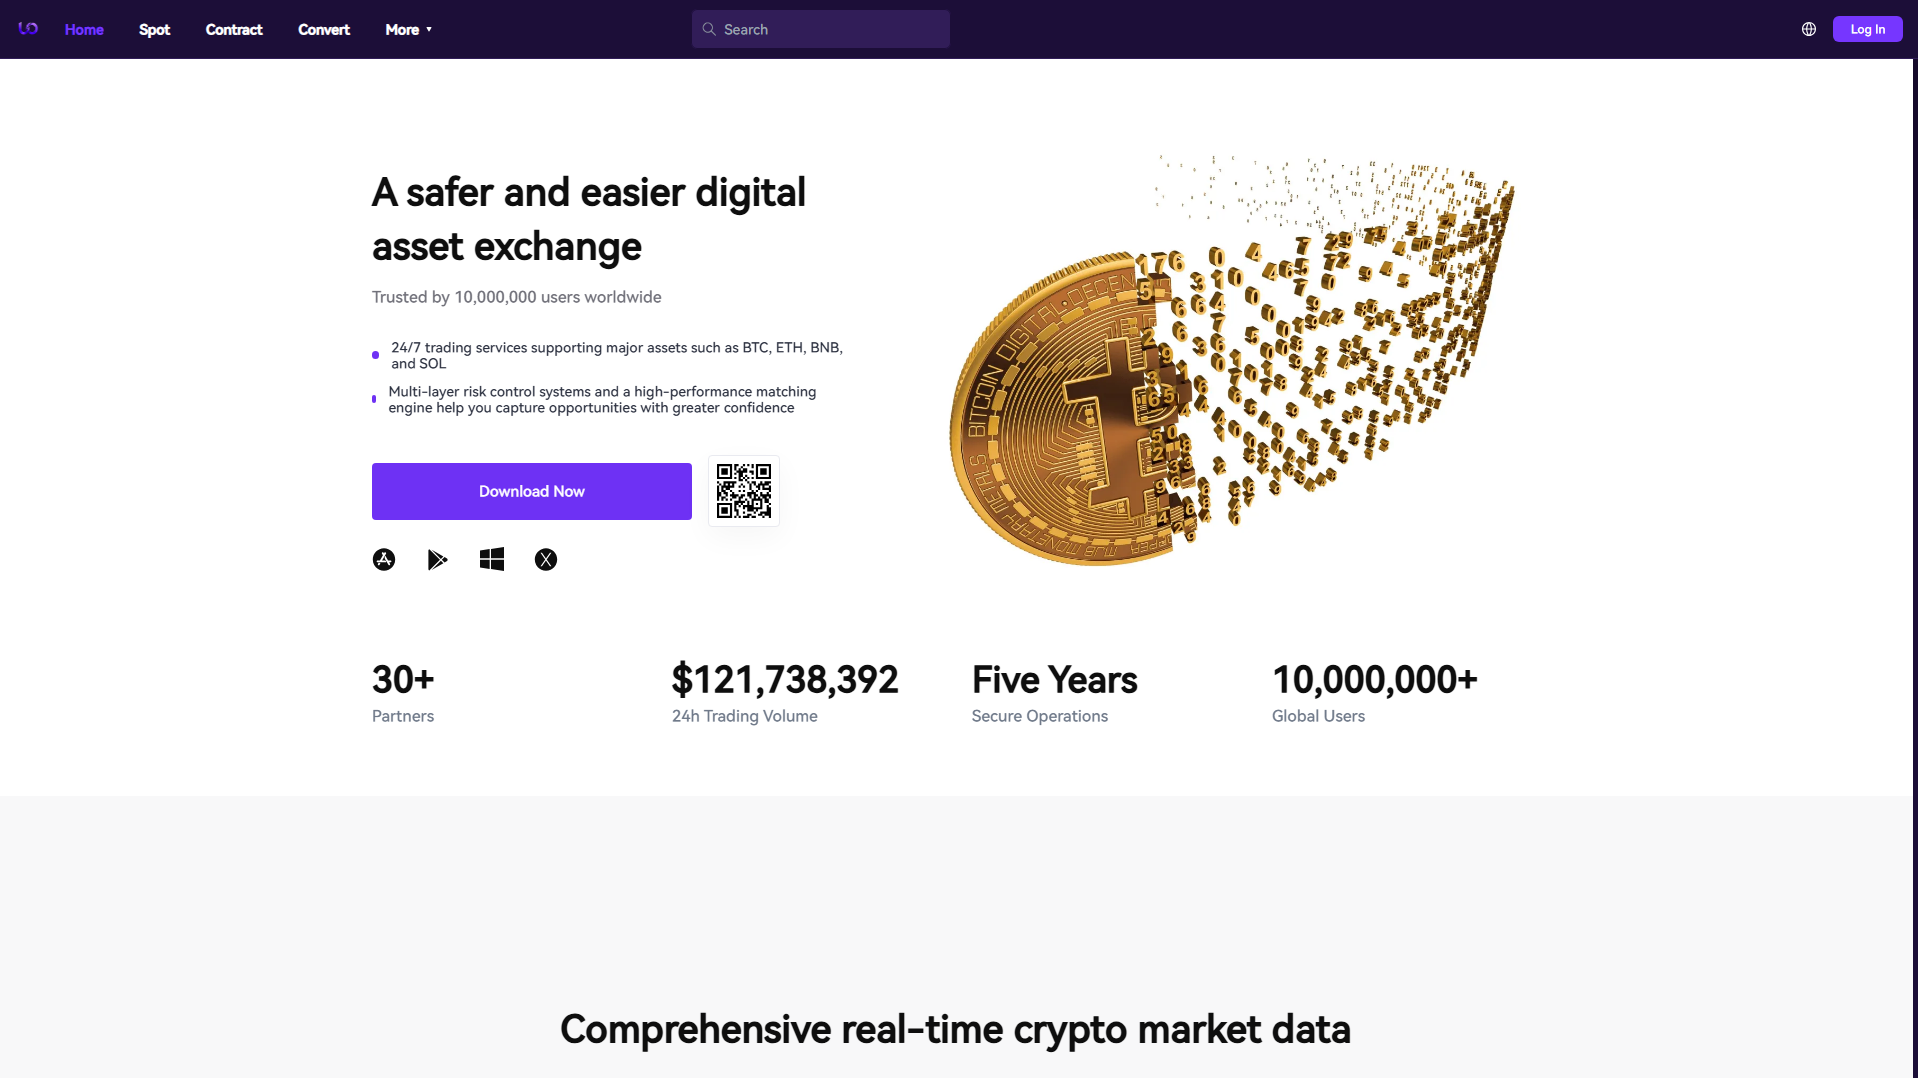
페이지 제목: “UO”

출처에 대한 자세한 정보
저장된 보안 신호

저장된 VirusTotal 결과: 11/92 엔진에서 경고했습니다. 악성: 10. 의심: 1. 분석 시간(저장된 표기): 2026-10-11 02:25 UTC. 조회 시간(저장된 표기): 2026-10-23 13:20 UTC. 외부 차단 목록에 등재됨: MetaMask, SEAL. 극도의 주의를 기울이십시오 — 자격 증명이나 개인 정보를 입력하지 마십시오.

VirusTotal 탐지: 11/92 Spamhaus DBL: 피싱 도메인 저장된 차단 목록 일치 항목: 2 URLQuery 위협 시스템: 경고 1건
등록기관
Realtime
IP 주소
캐나다172.67.166.215Cloudflare, Inc. · CDN
등록일
2026-07-07
PhishDestroy가 처음 확인한 날짜
2026-08-28
URLQuery
위협 경보
OTX
커뮤니티 관련 자료
URLScan
엔진 판정 · 점수 94
페이지 캡처
갤러리 열기
도메인 연령
RDAP에 따라 2026-07-07에 등록됨
발송된 신고
타임라인 보기
OTX: 2 건 참조 2026-08-28 1 건 신고 전송 CDN

위험 점수: 높을수록 상황이 더 나쁨 · 이 점수의 산정 방식

지금 당장 해야 할 일

발생한 상황을 선택하고, 조치를 취할 때마다 해당 항목에 체크하세요. 체크 기록은 해당 브라우저에만 저장됩니다.

시드 문구나 개인 키를 공유했습니다0/3
토큰 지출 승인 (approve / permit)0/3
지갑을 연결했지만 아무것도 서명하지 않았습니다0/2
암호화폐를 보냈습니다0/3
비밀번호를 입력했습니다0/3
카드 또는 은행 정보를 결제하거나 입력했습니다0/2
파일을 다운로드했습니다0/2
경찰에 신고하기

전문가용 보기에는 DNS, TLS, 네트워크 요청, 해시, 원시 JSON 등 모든 섹션이 포함되어 있습니다.

보고서 요약

PhishDestroy에 uoniovault.com 기록이 저장되어 있습니다. 각 출처의 관측 날짜는 다르며, 검사가 없다는 사실은 안전을 의미하지 않습니다.

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

분석

도메인 요약

PhishDestroy는 2026-08-28에 uoniovault.com를 처음 기록했습니다. 저장된 VirusTotal 결과: 11/92 엔진에서 경고했습니다. 악성: 10. 의심: 1. 분석 시간(저장된 표기): 2026-10-11 02:25 UTC. 조회 시간(저장된 표기): 2026-10-23 13:20 UTC. 외부 차단 목록에 등재됨: MetaMask, SEAL. 위험도: 심각 (증거 점수 100/100). 등록 대행자: Realtime. 상태: 콘텐츠를 사용할 수 없음. 호스팅: Cloudflare, Inc. PhishDestroy는 악용 신고 1건을 보냈습니다. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.

심각
상태
콘텐츠를 사용할 수 없음
VirusTotal
11 / 92
차단 목록 일치 항목
2개의 외부 목록 + PhishDestroy 목록
사기 유형 (자동 생성 라벨)
사칭
호스팅
캐나다172.67.166.215Cloudflare, Inc. · CDN
등록기관
Realtime
등록일
2026-07-07
OTX
2 community refs
페이지 캡처
6

PhishDestroy 분석, 이전에 검토되지 않은 버전

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

Overview

uoniovault.com is an impersonation phishing site that posed as a crypto "vault" service under the bare page title "UO". It is listed by MetaMask and SEAL, two blocklists aimed at protecting wallet users, so its intended victims were people holding crypto. PhishDestroy first saw it on 2026-08-28. The site has been offline since 2026-09-08, and its DNS was still inactive at the last check on 2026-10-19.

사기 수법

Impersonation pages like this one copy the name and look of a service the victim already trusts, then ask for the action that hands over control. Usually that means connecting a wallet and signing a transaction, or typing in a seed phrase or private key to "verify" or "unlock" a vault. The two-letter title "UO" gives away almost nothing about the page, which fits a site meant to be reached through a direct link rather than found through search. Anyone who signs or shares secrets on a page like this can lose the full balance of the affected wallet, and those transfers cannot be reversed.

증거

On 2026-09-05, 11 of 90 VirusTotal engines flagged the domain. The vendors included alphaMountain.ai, Bfore.Ai PreCrime, BitDefender, CRDF, Forcepoint ThreatSeeker, Fortinet, G-Data and Gridinsoft. Spamhaus lists it in its DBL as a phishing domain, and MetaMask and SEAL block it alongside PhishDestroy. It also appears in two AlienVault OTX threat pulses. When this many independent sources agree, a false positive is very unlikely.

인프라

The domain was registered on 2026-07-07 through Realtime Register B.V., 52 days before PhishDestroy detected it. That gap suggests it was set up in advance rather than used the moment it was bought. The site sat behind Cloudflare, with an edge address geolocated to Canada, which hides where the real origin server is. Its certificate came from Google Trust Services, which is standard for Cloudflare-fronted sites and says nothing about whether the site is legitimate.

What to do

If you connected a wallet to this site, use a token-approval checker to revoke any permissions it requested. Move your remaining funds to a fresh wallet if you signed anything you did not fully understand. If you entered a seed phrase or private key, treat that wallet as compromised and move every asset to a newly generated wallet right away. Never reuse the exposed phrase. Security teams should block the domain at DNS and proxy level and search their logs for visits since 2026-08-28. Watch for lookalike "vault" domains from the same operation.

출처 증거VirusTotal 11 / 92 · OTX 2 참고 문헌 8 개 출처

VirusTotal

11 / 92 엔진 감지

분석:
보고서 열기
VirusTotal출처의 원본 기록관측: 15개 필드
별도의 수집기 요약

이는 별도로 저장된 결과입니다. 이 결과의 개수, 공급업체 및 날짜는 상단의 제공업체 관측 결과를 대체하지 않습니다. 검색 날짜는 분석 날짜가 아닙니다.

출처
VirusTotal
Numerator
11
Denominator
90
Vendors
alphaMountain.ai, Bfore.Ai PreCrime, BitDefender, CRDF, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft, Kaspersky, SOCRadar, Sophos
확인 시간
2026-09-05 05:07:37

Spamhaus DBL

피싱 도메인

Scamadviser

80/100

신뢰 점수: 숫자가 낮을수록 더 나쁩니다.

보고서 열기
기술 메타데이터

PhishDestroy 설명

서사 생성 메타데이터

보고서 열기
제목, 설명 및 생성 기록

서술 생성 날짜는 관측 날짜와 별개입니다. 이는 보존된 게시 필드일 뿐, 별도의 독립적인 탐지 결과가 아닙니다.

AI 제목
uoniovault.com — Impersonation Phishing Page
AI 설명
uoniovault.com is an impersonation phishing page flagged by MetaMask and SEAL, built to trick crypto users into handing over wallet access or secrets.
AI 요약
Overview uoniovault.com is an impersonation phishing site that posed as a crypto "vault" service under the bare page title "UO". It is listed by MetaMask and SEAL, two blocklists aimed at protecting wallet users, so its intended victims were people holding crypto. PhishDestroy first saw it on 2026-08-28. The site has been offline since 2026-09-08, and its DNS was still inactive at the last check on 2026-10-19. How the scam works Impersonation pages like this one copy the name and look of a service the victim already trusts, then ask for the action that hands over control. Usually that means connecting a wallet and signing a transaction, or typing in a seed phrase or private key to "verify" or "unlock" a vault. The two-letter title "UO" gives away almost nothing about the page, which fits a site meant to be reached through a direct link rather than found through search. Anyone who signs or shares secrets on a page like this can lose the full balance of the affected wallet, and those transfers cannot be reversed. Evidence On 2026-09-05, 11 of 90 VirusTotal engines flagged the domain. The vendors included alphaMountain.ai, Bfore.Ai PreCrime, BitDefender, CRDF, Forcepoint ThreatSeeker, Fortinet, G-Data and Gridinsoft. Spamhaus lists it in its DBL as a phishing domain, and MetaMask and SEAL block it alongside PhishDestroy. It also appears in two AlienVault OTX threat pulses. When this many independent sources agree, a false positive is very unlikely. Infrastructure The domain was registered on 2026-07-07 through Realtime Register B.V., 52 days before PhishDestroy detected it. That gap suggests it was set up in advance rather than used the moment it was bought. The site sat behind Cloudflare, with an edge address geolocated to Canada, which hides where the real origin server is. Its certificate came from Google Trust Services, which is standard for Cloudflare-fronted sites and says nothing about whether the site is legitimate. What to do If you connected a wallet to this site, use a token-approval checker to revoke any permissions it requested. Move your remaining funds to a fresh wallet if you signed anything you did not fully understand. If you entered a seed phrase or private key, treat that wallet as compromised and move every asset to a newly generated wallet right away. Never reuse the exposed phrase. Security teams should block the domain at DNS and proxy level and search their logs for visits since 2026-08-28. Watch for lookalike "vault" domains from the same operation. Useful links urlscan.io scan and screenshot: https://urlscan.io/result/01a048b8-a60d-75e6-ab9a-c8946ab42bb0/ VirusTotal report: https://www.virustotal.com/gui/domain/uoniovault.com Google Safe Browsing status: https://transparencyreport.google.com/safe-browsing/search?url=uoniovault.com Archived copy: https://web.archive.org/web/20260828150125/https://uoniovault.com/ Report phishing to Google: https://safebrowsing.google.com/safebrowsing/report_phish/ Site owner? Request a review: https://phishdestroy.io/appeals/
이 텍스트를 작성한 AI 모델
threat-anthropic
AI 텍스트가 작성된 시간
2026-10-19T10:25:58Z
Revision
53d632021eafc733c18f7c8fc6ce4906d41517b738331318a4a168286dca37a6
모드
stored
Interpretation
검토되지 않은 이전에 저장된 분석 결과; 텍스트 생성 시점은 원본 관측 날짜와 별개입니다.

결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.

수집된 출처 세부 정보

저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.

저장된 모든 필드와 출처·날짜
네트워크 보안 인텔리전스
Threat Detection Systems 1 alert
Detection SystemIndicator판정Alert
DNS4EU uoniovault.commaliciousSinkholed

uoniovault.com 관련 질문

uoniovault.com은(는) 정상적인 사이트인가요?

PhishDestroy는 기록된 증거를 바탕으로 uoniovault.com를 심각 위험 등급(증거 점수 100/100)으로 평가했으며, 이는 2026-08-28에 처음 기록되었습니다. 저장된 VirusTotal 결과: 11/92 엔진에서 경고했습니다. 악성: 10. 의심: 1. 분석 시간(저장된 표기): 2026-10-11 02:25 UTC. 조회 시간(저장된 표기): 2026-10-23 13:20 UTC. 외부 차단 목록에 등재됨: MetaMask, SEAL. 자체 점수와 목록 등재만으로 사기가 입증되지는 않습니다. 각 출처의 날짜와 정확한 URL을 확인하세요.

uoniovault.com에 지갑을 연결해도 안전한가요?

앞서 언급된 위험 신호로 인해, 해당 사이트에서 지갑을 연결하거나 메시지에 서명하거나 토큰 권한을 approve하지 마십시오. 확인된 블록체인 거래는 되돌릴 수 없습니다.

uoniovault.com을(를) 이용했다면 어떻게 해야 하나요?

  • 비밀번호를 입력했습니다 — 해당 서비스와 동일한 비밀번호를 사용한 다른 모든 사이트에서 비밀번호를 변경하세요.
  • 2단계 인증을 켜세요 — 해당 서비스가 지원하는 경우, 인증 앱은 SMS 코드보다 보안성이 더 높습니다.
  • 카드 또는 은행 정보를 결제하거나 입력했습니다. — 카드에 기재된 연락처나 공식 웹사이트를 통해 이용 중인 은행이나 결제 서비스 업체에 문의하십시오.
  • 지갑을 연결했지만 아무것도 서명하지 않았습니다 — 지갑에서 해당 사이트를 연결 해제하고 보류 중인 요청을 거부하십시오. 연결만으로는 자금이 이체되지 않습니다.
  • 토큰 지출 승인 (approve / permit) — 토큰 승인 검사기를 사용하여 해당 승인을 취소합니다
  • 시드 문구나 개인 키를 공유했습니다 — 남은 자금을 새로운 시드 문구가 있는 새 지갑으로 옮기세요. 보안이 노출된 지갑은 더 이상 안전하지 않습니다.
  • 파일을 다운로드했습니다 — 파일을 열지 말고 보안 소프트웨어로 기기를 검사하십시오.

경찰이나 기타 관할 기관에 신고할 때를 대비해 주소, 날짜, 결제 또는 거래 내역, 메시지 등을 잘 보관해 두십시오. 신고한다고 해서 반드시 돈이 돌려받는다는 보장은 없습니다. 단계별 안내: 긴급 대응 가이드.

더 보기

차단 목록 일치 항목2개의 외부 목록 + PhishDestroy 목록 · MetaMask · PhishDestroy · SEAL 2
MetaMask 등재됨 출처 보기
PhishDestroy PhishDestroy 목록 출처 보기
SEAL 등재됨 출처 보기

마지막 확인

페이지 캡처 (6)

모든 캡처 링크 및 해시 (6)
uoniovault.com: Crypto scam — Blocked by MetaMask, flagged by SEAL, Spamhaus DBL, 11/90 VirusTotal engines. PhishDestroy risk score 100/100 (critical).
소셜 미리보기 카드 uoniovault.com: Crypto scam — Blocked by MetaMask, flagged by SEAL, Spamhaus DBL, 11/90 VirusTotal engines. PhishDestroy risk score 100/100 (critical). v 819227028d50

도메인 상세 정보

도메인
URLScan 판정 분석 완료 점수 0 엔진 판정: 악성 · 점수 94 보고서 ↗
IP 컨텍스트 캐나다172.67.166.215 Cloudflare 공유 에지 원본 IP 숨김 Edge-IP 평판은 이 도메인에 귀속되지 않습니다.
OTX 태그 2026-08all-domainscryptodomainslivemonthlyphishdestroyphishingscam
등록기관 Realtime
악용 신고 연락처rtr-security-threats@realtimeregister.com
ICANN 레지스트리ICANN Lookup (RDAP) →
등록 정보생성됨 2026-07-07 (137d) — 만료일 2027-07-07
최초 이용 불가까지 걸린 시간 11 days
집계 기준 처음 저장된 악용사례 신고부터 콘텐츠를 사용할 수 없다는 첫 번째 관찰까지의 경과 시간입니다. 이것은 원인을 확립하지 못합니다.
각 보고서에 포함된 내용 저장된 발신 보고서 기록은 공급업체 평가, 등록 데이터, 호스팅 세부 정보, 분류 또는 스크린샷과 같이 당시 사용 가능한 증거를 참조할 수 있습니다. 이 페이지는 전달된 정확한 페이로드, 수신, 확인 또는 수신자의 작업을 추론하지 않습니다.
기술 세부 정보출처 및 타임스탬프
최초 발견2026-08-28
제출된 URLhttp://uoniovault.com/
파비콘 해시
사건 ID
확인된 페이지 제목
UO
자동화된 브랜드 언급
MetaMask
TLS 인증서
발급자 Google Trust Services · 저장된 유효 기간이 38일 후 만료

네트워크 & 인증서

저장된 기술 증거

네트워크 & DNS

공유 CDN 에지
IP 주소
캐나다172.67.166.215
네트워크 ASN
AS13335
조직
Cloudflare, Inc.
관측 위치
캐나다Toronto, CA
서버 헤더
cloudflare

Edge-IP 평판은 이 도메인에 귀속되지 않습니다.

네임서버 2

  • amir.ns.cloudflare.com
  • nia.ns.cloudflare.com

등록기관 악용 신고 연락처 VirusTotal WHOIS

위치는 IP 네트워크 기준입니다.

TLS 인증서

발행자
Google Trust Services
유효 기간 시작
2026-07-07 18:01:31
유효 기간 만료
2026-10-05 18:56:19
호스트명 일치
예
유효성
저장된 인증서 만료됨
수거 시간
2026-08-28 16:02 UTC
수집 출처
PhishDestroy collector
인증서 지문b05fc4f038f8b84c99ca438bbd63c81f581762ff88f11041eaae36955f42b766
인증서 이름 · SAN 2개
  • uoniovault.com
  • *.uoniovault.com

저장된 인증서 메타데이터입니다. 시간대 정보가 없는 인증서 날짜는 저장된 그대로 표시됩니다. 전송 구간 암호화가 사이트의 신뢰성을 입증하지는 않습니다.

최신 분류 결과 2026-11-21 18:03 UTC

도메인이 더 이상 DNS에서 확인되지 않습니다.

기술 세부 정보
1차 평가 변수 DNS 비활성 reason: DNS NXDOMAIN 80% confidence
출처 source: Dns Cache
증거 레이어 Availability: DNS inactive Content: Unreachable DNS: NXDOMAIN
RDAP 등록
관측된 시간축 last reachable: 2026-09-03 22:16 UTC current episode first observed: 2026-09-30 16:14 UTC observed RIP window: 2026-09-03 22:16 UTC → 2026-09-30 16:14 UTC · 641.98h midpoint estimate ≈ 2026-09-17 07:15 UTC · precision low · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
기술 · 3 identified
전체 기록 열기

VirusTotal 분석

11 / 92개의 보안 업체가 이 도메인을 표시했습니다
VT에서 보기
마지막 분석 PhishDestroy가 검색한 첫 번째 양성 결과 이전에 저장된 스냅숏: 6 탐지
Bkav
CRDF
G-Data
Lionic
CyRadar
Fortinet
SOCRadar
BitDefender
alphaMountain.ai
Bfore.Ai PreCrime
Forcepoint ThreatSeeker

보관된 증거

Wayback Machine 스냅샷
아카이브 보기

저장된 스냅샷 1

PageSpeed (모바일): 35

Google PageSpeed Insights — 다음 도메인의 모바일 성능 감사: uoniovault.com ·

35
가난한
성능
FCP
16.75 s
콘텐츠가 포함된 첫 페인트
LCP
23.26 s
최초 콘텐츠 표시 시간(LCP)
CLS
0
누적 레이아웃 이동
TBT
884 ms
총 차단 시간
SI
16.75 s
속도 지수
데이터 제공: Google PageSpeed Insights · 모바일 전략 · 점수: 90-100 양호 50-89 개선 필요 0-49 빈곤
등록 및 참관 안내8

가용성 관측값

마지막 접속 가능 관측
결과 최초 관측
관측 기간의 시작
관측 기간의 종료 시점
예상 변경 시간
관측 기간 · 시간
641.98
추정 기준
관측 구간 내 추정
추정치의 정확도
낮음

추정 시각은 관측 구간을 나타냅니다. 레지스트라의 조치나 사이트가 접속 불가 상태가 된 정확한 시점을 입증하지는 않습니다.

저장된 모든 데이터124
전체 기록 열기

캡처된 네트워크 요청

네트워크 요청: 95 SHA-256 해시: 94 URLScan 스캔:

URLScan이 페이지 로딩 중에 기록한 네트워크 요청. URLScan은 모든 요청에 대해 해시를 제공하지는 않습니다. PhishDestroy는 2026-10-29 02:57 UTC에 이 목록을 가져왔습니다.

URLScan에서 이 스캔을 열어보세요 01a048b8-a60d-75e6-ab9a-c8946ab42bb0 ↗

저장된 관측 기록24
전체 기록 열기
보관된 가용성 관측값 전체113
전체 기록 열기

위협 대응 파이프라인

  1. 탐지 · 기록됨
  2. 분석 · 기록됨
  3. 알림 · 기록됨
  4. 모니터링 · 기록됨

기록된 이벤트: 17. 이 기록들은 수집된 증거, 발송된 알림 및 차단 목록 등재를 설명하며, 조사가 완료되었거나 해당 사이트가 차단되었음을 확인하는 것은 아닙니다.

선제적 탐지 및 데이터 수집위협 데이터 수집 완료 기록됨
  • 위협 데이터 수집 완료
    uoniovault.com이 탐지되어 전체 분석을 위해 대기열에 추가됨
위협 인텔리전스 확인Spamhaus DBL · URLScan.io 캡처 · URLScan 판정 결과 · Cloudflare Radar 보고서 · 웹 아카이브 · VirusTotal · 차단 목록 탐지 · OTX 커뮤니티 참조 자료 · 자동 브랜드 라벨: MetaMask · 수집된 포렌식 증거 · 기록된 기술 분석 · 콘텐츠가 더 이상 이용 불가능한 것으로 확인됨 기록됨
통지 기록보고서 전송 기록 기록됨
  • 보고서 전송 기록
    이 도메인에 대한 악용 신고 기록; 당시 등록기관: Realtime Register B.V.. 악용 신고 연락처: 1.
    • rtr-security-threats@realtimeregister.com
게시 및 접속 가능 여부DestroyList에 등재됨 · 콘텐츠가 더 이상 이용 불가능한 것으로 확인됨 · 최초 접속 불가까지 소요된 시간 기록됨
  • DestroyList에 등재됨
    공개 저장소 PhishDestroy/DestroyList에 등재됨
  • 콘텐츠가 더 이상 이용 불가능한 것으로 확인됨
    가장 최근에 저장된 확인 결과에 따르면 신고된 콘텐츠에 접근할 수 없는 것으로 나타났으나, 이는 누가 또는 무엇이 이러한 변화를 일으켰는지를 입증하지는 않습니다.
  • 최초 접속 불가까지 소요된 시간
    탐지 시점부터 첫 접속 불가 관측까지 소요된 시간: 259

기록된 활동

7개 항목

라이프사이클

  1. 도메인 등록
  2. PhishDestroy에 등록됨+51일 19시간
  3. 첫 번째 악용 신고 전송+22분
  4. 탐지 결과가 포함된 VirusTotal 분석+43일 11시간

등록 후 51일 19시간에 보고됨

  1. VirusTotal

    11/92 엔진 감지

    +43일 11시간
  2. 웨이백 머신

    페이지 보관됨

    +8분
  3. AlienVault OTX

    2 커뮤니티 관련 자료

    +13분
  4. Realtime Register

    웹 양식으로 신고하라고 요청

    같은 분
  5. 남용 신고 전송됨

    PD-20260828-263B20 · 접수 63628

    rtr-security-threats@realtimeregister.com
    +22분
  6. PhishDestroy에 등록됨

    uoniovault.com

    같은 분
  7. URLScan

    페이지 캡처됨

조사 및 보고 방식

공개 스캔, 증거 및 악용 신고 채널

당사는 의심스러운 URL을 스캔하고, 공개된 결과를 검토한 후 적절한 악용 신고 채널을 통해 증거를 전송합니다. 상단의 날짜별 이벤트는 해당 도메인에 대해 기록된 내용을 보여줍니다. 아래 디렉토리에서는 더 광범위한 워크플로우를 설명합니다.

01공개 스캔 및 증거 수집10개의 출처 및 도구 그룹
urlscan.io 스크린샷 · DOM · HTTP

렌더링된 페이지, 요청 및 가시적인 인프라를 캡처합니다.

VirusTotal 다중 엔진 판정 결과

사용 가능한 엔진 결과를 비교하고 분석 타임스탬프를 유지합니다.

Google Safe Browsing 투명성 보고서

Google이 현재 해당 URL을 안전하지 않은 사이트로 분류하고 있는지 확인하십시오.

Cloudflare Radar DNS · 인증서 · 카테고리

공개 스캔 결과와 함께 기록된 네트워크 및 분류 데이터를 확인하십시오.

AlienVault OTX 위협 인텔리전스 업데이트

지표 관련 언급 및 관련 커뮤니티 정보를 확인하십시오.

웨이백 머신 과거 증거

보관된 캡처를 비교하고 과거의 맥락을 보존합니다.

abuse.ch ThreatFox IOC 상관관계 분석

일치하는 지표와 관련 위협 기록을 확인하십시오.

crt.sh 인증서 투명성

인증서 기록 및 관련 호스트명을 검사합니다.

DNS 보안 필터 Quad9 · AdGuard · CleanBrowsing

보안 리졸버 응답을 비교하고, 확인된 차단 내역을 기록합니다.

Web-Check 표면 검사

공개 DNS, TLS, HTTP 및 기술 표면을 검사합니다.

02악용 신고 및 후속 조치등록 기관, 호스팅 및 보안 채널
  1. 책임 있는 제공업체를 파악하십시오. 등록 및 호스팅 레코드를 관련 악용 신고 담당자와 연결합니다.
  2. 증거 자료를 준비하십시오. URL, 공개 스캔 참조 정보, 캡처 화면 및 기록된 관찰 내용을 포함하십시오.
  3. 보고서를 전송합니다. 가능한 경우, 발송된 보고서 기록과 수신자 정보를 보관하십시오.
  4. 내용을 재검토하고 업데이트를 게시하십시오. 스캐너의 판정 결과, 제공업체의 대응 및 사이트 가용성을 추후 추적할 수 있습니다.

스캔, 평판 확인 및 보고에 사용된 보안 서비스는 아래에 나열되어 있습니다. 서비스가 목록에 포함되었다고 해서 해당 서비스가 이 특정 도메인에 대한 정보를 수신, 수용하거나 이에 대해 조치를 취했다는 증거는 아닙니다. 기록된 제출 내역은 상단의 알림 내역에 표시됩니다.

출처별 모든 저장된 기록

소스별로 이 도메인의 전체 이력을 살펴보세요. 다운로드 파일에는 선택한 소스의 모든 기록이 포함됩니다. 날짜는 원래의 필드 레이블을 그대로 유지합니다.

모든 기록을 JSON 형식으로 다운로드

유사 도메인

저장된 유사 도메인 79개

dnstwist를 통해 발견된, 해당 브랜드를 모방한 이름들. 이름이 비슷하다고 해서 반드시 소유자가 동일하다는 것을 의미하지는 않습니다.

etamask.io 누락된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX etamask.ioNS ns13.knownsrv.com meetamask.io 반복되는 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX meetamask.ioNS ns13.knownsrv.com megamask.io 대체된 문자 metamask.io의 변형 내부 보고서 A 66.96.162.138MX alt1.aspmx.l.google.comNS ns1.domain.com metam.ask.io 서브도메인으로 분리 metamask.io의 변형 내부 보고서 A 15.197.162.184 metamaak.io 대체된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metamaak.ioNS ns13.knownsrv.com metamadk.io 대체된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metamadk.ioNS ns13.knownsrv.com metamaks.io 문자 자리 바뀜 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metamaks.ioNS ns13.knownsrv.com metamassk.io 삽입된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metamassk.ioNS ns13.knownsrv.com metamsask.io 삽입된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metamsask.ioNS ns13.knownsrv.com metamssk.io 대체된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metamssk.ioNS ns13.knownsrv.com metanask.io 유사 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metanask.ioNS ns13.knownsrv.com metanmask.io 유사 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metanmask.ioNS ns13.knownsrv.com

전체 79개 중 12개 표시

67개 더 보기
metasmask.io 삽입된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metasmask.ioNS ns13.knownsrv.com metramask.io 삽입된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metramask.ioNS ns13.knownsrv.com mewtamask.io 삽입된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX mewtamask.ioNS ns13.knownsrv.com mmetamask.io 유사 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX mmetamask.ioNS ns13.knownsrv.com mtamask.io 누락된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX mtamask.ioNS ns13.knownsrv.com mwetamask.io 삽입된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX mwetamask.ioNS ns13.knownsrv.com nmetamask.io 유사 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX nmetamask.ioNS ns13.knownsrv.com metamark.io 비트 반전 metamask.io의 변형 내부 보고서 A 13.248.213.45MX mx0.123-reg.co.ukNS ns45.domaincontrol.com metamaskj.io 추가된 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metamaskj.ioNS ns13.knownsrv.com metammask.io 유사 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metammask.ioNS ns13.knownsrv.com metamnask.io 유사 문자 metamask.io의 변형 내부 보고서 A 185.66.140.182MX metamnask.ioNS ns13.knownsrv.com emtamask.io 문자 자리 바뀜 metamask.io의 변형 A 185.66.140.182MX emtamask.ioNS ns13.knownsrv.com m-etamask.io 하이픈 추가 metamask.io의 변형 A 104.247.81.99NS ns1.parkingcrew.net meamask.io 누락된 문자 metamask.io의 변형 A 185.66.140.182MX meamask.ioNS ns13.knownsrv.com meatmask.io 문자 자리 바뀜 metamask.io의 변형 A 185.66.140.182MX meatmask.ioNS ns13.knownsrv.com meramask.io 대체된 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com mertamask.io 삽입된 문자 metamask.io의 변형 A 185.66.140.182MX mertamask.ioNS ns13.knownsrv.com metaamask.io 반복되는 문자 metamask.io의 변형 A 185.66.140.182MX metaamask.ioNS ns13.knownsrv.com metaamsk.io 문자 자리 바뀜 metamask.io의 변형 A 185.66.140.182MX metaamsk.ioNS ns13.knownsrv.com metaask.io 누락된 문자 metamask.io의 변형 A 185.66.140.182MX metaask.ioNS ns13.knownsrv.com metalmask.io 삽입된 문자 metamask.io의 변형 A 15.197.148.33NS ns37.domaincontrol.com metamaask.io 삽입된 문자 metamask.io의 변형 A 185.66.140.182MX metamaask.ioNS ns13.knownsrv.com metamadsk.io 삽입된 문자 metamask.io의 변형 A 185.66.140.182MX metamadsk.ioNS ns13.knownsrv.com metamaek.io 대체된 문자 metamask.io의 변형 A 172.65.190.172NS expire1.gname-dns.com metamak.io 누락된 문자 metamask.io의 변형 A 185.66.140.182MX metamak.ioNS ns13.knownsrv.com metamas.io 누락된 문자 metamask.io의 변형 A 185.66.140.182MX metamas.ioNS ns13.knownsrv.com metamasak.io 삽입된 문자 metamask.io의 변형 A 185.66.140.182MX metamasak.ioNS ns13.knownsrv.com metamasdk.io 삽입된 문자 metamask.io의 변형 A 185.66.140.182MX metamasdk.ioNS ns13.knownsrv.com metamask-io.com 변형 metamask.io의 변형 A 13.248.169.48NS ns1.afternic.com metamasl.io 대체된 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com metamasm.io 대체된 문자 metamask.io의 변형 A 91.195.240.94NS ns1cnb.name.com metamsak.io 문자 자리 바뀜 metamask.io의 변형 A 185.66.140.182MX metamsak.ioNS ns13.knownsrv.com metamsk.io 누락된 문자 metamask.io의 변형 A 185.66.140.182MX metamsk.ioNS ns13.knownsrv.com metamusk.io 모음 교체 metamask.io의 변형 A 59.149.253.82NS ns1cnb.name.com metamzsk.io 대체된 문자 metamask.io의 변형 A 91.195.240.94NS ns1cnb.name.com metarnask.io 유사 문자 metamask.io의 변형 NS ns15.domaincontrol.com metmaask.io 문자 자리 바뀜 metamask.io의 변형 A 185.66.140.182MX metmaask.ioNS ns13.knownsrv.com metmask.io 누락된 문자 metamask.io의 변형 A 207.246.78.75NS ns1.dnsowl.com metsamask.io 삽입된 문자 metamask.io의 변형 A 185.66.140.182MX metsamask.ioNS ns13.knownsrv.com metsmask.io 대체된 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com mettamask.io 반복되는 문자 metamask.io의 변형 A !ServFailNS !ServFail metwmask.io 대체된 문자 metamask.io의 변형 A 44.230.85.241NS curitiba.ns.porkbun.com metyamask.io 삽입된 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com metzmask.io 대체된 문자 metamask.io의 변형 A 91.195.240.94NS ns1cnb.name.com meyamask.io 대체된 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com meytamask.io 삽입된 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com mitamask.io 모음 교체 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com mnetamask.io 유사 문자 metamask.io의 변형 A 185.66.140.182MX mnetamask.ioNS ns13.knownsrv.com mretamask.io 삽입된 문자 metamask.io의 변형 A 185.66.140.182MX mretamask.ioNS ns13.knownsrv.com mrtamask.io 대체된 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com mstamask.io 대체된 문자 metamask.io의 변형 A 44.230.85.241NS curitiba.ns.porkbun.com mteamask.io 문자 자리 바뀜 metamask.io의 변형 A 185.66.140.182MX mteamask.ioNS ns13.knownsrv.com mwtamask.io 대체된 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com rnetamask.io 유사 문자 metamask.io의 변형 A 34.42.100.71NS ns-cloud-a1.googledomains.com matamask.io 비트 반전 metamask.io의 변형 A 216.245.197.45NS ns1.badgerdns.com mdtamask.io 비트 반전 metamask.io의 변형 A 91.195.240.94NS ns1cnb.name.com metamasi.io 비트 반전 metamask.io의 변형 A 91.195.240.94NS ns1cnb.name.com metamasj.io 비트 반전 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com metamaska.io 추가된 문자 metamask.io의 변형 A 198.185.159.145MX alt1.aspmx.l.google.comNS ns-cloud-e1.googledomains.com metamaskk.io 추가된 문자 metamask.io의 변형 A 185.66.140.182MX metamaskk.ioNS ns13.knownsrv.com metamaskl.io 추가된 문자 metamask.io의 변형 A 185.66.140.182MX metamaskl.ioNS ns13.knownsrv.com metamaso.io 비트 반전 metamask.io의 변형 A 44.230.85.241NS curitiba.ns.porkbun.com metamesk.io 비트 반전 metamask.io의 변형 A 77.247.179.91NS ns1.badgerdns.com metamqsk.io 비트 반전 metamask.io의 변형 A 91.195.240.94NS ns1cnb.name.com metemask.io 비트 반전 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com netamask.io 유사 문자 metamask.io의 변형 A 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.com xn--metamas-bhb.io 유사 문자 metamask.io의 변형 A 109.69.20.213NS aldo.ns.cloudflare.com

클로킹 확인

브라우저와 크롤러가 받는 응답을 비교하고 Keitaro 트래픽 라우팅 여부를 확인합니다.

uoniovault.com

증거 및 외부 보고서

제출된 증거 스냅샷
보낸 날짜: 원장 레코드: 1 케이스 ID: PD-20260828-263B20 수신자: rtr-security-threats@realtimeregister.com
신고와 함께 저장된 페이지 제목: UO
생성된 PDF 통지서
심층 분석

이 사이트로 인해 피해를 입으셨나요?

당신은 혼자가 아니며, 부끄러워할 일은 전혀 없습니다. 사기범은 신뢰를 악용하는 교묘한 범죄자입니다. 피해 사실을 신고하는 것은 사기에 맞서는 가장 강력한 무기입니다. 당신의 신고가 다른 사람의 피해를 막고 수사 기관의 대응을 도울 수 있습니다. 먼저 계정과 자금을 안전하게 보호한 후 신고하십시오. 계정 정보가 유출되었다면 즉시 신고하세요. 피해 복구를 빙자한 사기범에게 응하지 마세요.

실제로 취한 조치에 따라 대응하십시오. 비밀번호를 입력했다면, 해당 비밀번호와 이를 재사용한 모든 곳에서 비밀번호를 변경하십시오. 카드 정보를 결제하거나 제공했다면, 은행이나 결제 서비스 업체에 연락하십시오. 파일을 다운로드했다면, 기기를 바이러스 검사하십시오. 그런 다음 해당 사건을 신고하십시오.

신고처

이 초안은 오직 귀하에게만 제공됩니다.

먼저 자금을 안전하게 보호하세요: 은행에 전화하거나 전자지갑 승인 권한을 취소하세요. 즉각적인 조치 →

더 보기: 국제 및 암호화폐 채널

공식 보고 경로

기타 공식 신고 경로
SEAL 911 전 세계

현재 암호화폐 지갑에서 자금이 탈취되고 있는 상황에서 보안 연구원들이 제공하는 긴급 지원 서비스입니다.

FTC ReportFraud 미국

사기 및 사기 행위를 미국 연방거래위원회(FTC)에 신고하십시오. 신고 내용은 법 집행 기관에서 사용하는 데이터베이스에 저장됩니다.

IdentityTheft.gov 미국

단계별 복구 계획이 포함된 공식 신원 도용 신고 절차.

CISA 미국

사이버 사고 및 피싱은 미국 사이버보안 및 인프라 보안국(CISA)에 신고하십시오.

CSIRTs Network 유럽 연합

EU 내 국가 사고 대응 팀(CSIRT) 목록입니다. 해당 국가의 팀을 찾아보세요.

FIRST 전 세계

국가 및 분야별로 검색 가능한 전 세계 사고 대응 팀 디렉토리.

ReportCyber 호주

사이버 범죄는 호주 사이버 보안 센터(Australian Cyber Security Centre)와 경찰에 신고하십시오.

Scamwatch 호주

사기는 ACCC가 운영하는 국가 사기 방지 센터(National Anti-Scam Centre)에 신고하십시오.

Canadian Anti-Fraud Centre 캐나다

캐나다 내 사기 및 사기 행위를 신고하고 최신 사기 경보를 확인하세요.

피싱 사고 발생 후

피해자를 위한 권고 사항 및 조언

공유한 정보에 해당하는 조치를 선택하세요. 이 보고서 사본을 본인의 기록과 함께 보관하세요.

지금 당장 어떻게 해야 할까요?

긴급

의심스러운 사이트 사용을 중단하세요. 실제 서비스는 공식 앱이나 이미 신뢰하는 주소를 통해 접속하세요.

  • 시드 문구나 개인 키를 공유했습니다 — 남은 자금을 새로운 시드 문구가 있는 새 지갑으로 옮기세요. 보안이 노출된 지갑은 더 이상 안전하지 않습니다.
  • 지갑을 연결했지만 아무것도 서명하지 않았습니다 — 지갑에서 해당 사이트를 연결 해제하고 보류 중인 요청을 거부하십시오. 연결만으로는 자금이 이체되지 않습니다.
  • 토큰 지출 승인 (approve / permit) — 토큰 승인 검사기를 사용하여 해당 승인을 취소합니다 (revoke.cash)
  • 암호화폐를 보냈습니다 — 거래 해시, 본인의 주소 및 수신 주소를 저장해 두세요. 블록체인 거래는 되돌릴 수 없습니다.
  • 비밀번호를 입력했습니다 — 해당 서비스와 동일한 비밀번호를 사용한 다른 모든 사이트에서 비밀번호를 변경하세요.
  • 2단계 인증을 켜세요 — 해당 서비스가 지원하는 경우, 인증 앱은 SMS 코드보다 보안성이 더 높습니다.
  • 카드 또는 은행 정보를 결제하거나 입력했습니다. — 카드에 기재된 연락처나 공식 웹사이트를 통해 이용 중인 은행이나 결제 서비스 업체에 문의하십시오.
  • 파일을 다운로드했습니다 — 파일을 열지 말고 보안 소프트웨어로 기기를 검사하십시오.

신고를 위해 어떤 정보를 수집해야 하나요?

FBI 지침

원본 이메일, 영수증, 메시지, 스크린샷을 안전한 곳에 보관하세요. 사실에 기반한 시간순 기록은 접수 기관이 경위를 파악하는 데 도움이 됩니다. IC3 증거 지침 ↗

  • 결제 기록 — 결제를 하셨다면 영수증, 금액, 날짜, 결제 대행업체 및 수취인 정보를 잘 보관해 두세요.
  • 정확한 날짜 및 시간 — 각 거래 내역 및 사기범과의 첫 접촉 시점
  • 스크린샷 — 사기 웹사이트, 채팅 메시지, 이메일, 지갑 거래, 소셜 미디어
  • 모든 URL 및 도메인 사기꾼이 사용한 (다음과 같은 것들을 포함하여 uoniovault.com)
  • 커뮤니케이션 — 사기꾼이 사용한 이메일, 문자, 전화번호, 사용자 이름

비록 모든 세부 사항을 알지 못하더라도 — 어쨌든 신고를 하세요. 부분적인 정보라도 수사에 도움이 됩니다.

이 사기 사건을 어디에 신고해야 할까요?

  • FBI IC3 — 인터넷 범죄 신고 센터 (미국 연방 신고 창구)
  • 유로폴 — 유럽 사이버 범죄 신고 (EU)
  • 귀하의 은행 또는 결제 서비스 제공업체 — 자금이나 카드 정보가 유출된 경우, 공식 연락처를 통해 즉시 사기 대응팀에 연락하십시오.
  • 지역 경찰 — 비록 당장 조치를 취할 수는 없더라도 공식 기록을 남깁니다

신고한다고 해서 피해 회복이나 수사가 보장되지는 않지만, 신속하고 정확한 거래 데이터는 당국과 서비스 제공업체가 사건을 추적하는 데 도움이 될 수 있습니다.

피싱 사기는 일반적으로 어떻게 이루어지나요?

  • 가짜 웹사이트 — 도메인을 약간만 변경한, 정식 사이트와 픽셀 단위로 완벽하게 일치하는 복제 사이트
  • 돼지 도살 사기(피그 부처링) — Telegram·왓츠앱·데이트 앱을 통해 몇 주에 걸쳐 신뢰를 쌓은 뒤, 돈을 훔쳐갔다
  • 회복 사기 — 사기범이 자금 회수 대행업체로 위장해 선불 수수료를 요구합니다. 업체를 독립적으로 확인하기 전에는 절대 시드 구문을 공유하거나 돈을 지불하지 마세요
  • AI를 이용한 사기 — 딥페이크, 자동화된 피싱, AI로 생성된 사이트 등으로 인해 사기 행각을 적발하기가 더 어려워지고 있다

앞으로 어떻게 하면 스스로를 지킬 수 있을까요?

  • 공식 사이트 즐겨찾기 추가 — 이메일, DM 또는 광고에 포함된 링크는 절대 클릭하지 마세요
  • 도메인 확인 — 확인하기 PhishDestroy 상호작용을 시작하기 전에 HTTPS, 맞춤법, 도메인 등록 기간을 확인하세요.
  • "너무 좋아서 믿기 힘들다" = 사기 — 수익 보장, 유명인의 추천, 촉박한 마감 기한

추가 지침: NIST · 피싱 대응FBI IC3 · 신고 및 증거FTC · 피해 복구 사기

최신 정보를 확인하고, 안전을 지키세요

실시간 위협을 모니터링하거나, 오탐이라고 판단될 경우 이 목록에 이의를 제기하십시오.

회복 사기꾼들을 조심하세요! 범죄자는 수사관, 변호사, 회복요원인 척 하면서 피해자에게 다시 연락할 수도 있습니다. 선불 비용을 지불하거나 자격 증명을 공유하지 마십시오. 복구 사기에 대해 더 알아보기 →
이 보고서 정보출처, 관측일 및 정정 사항

이 보고서는 저장된 페이지 캡처, 등록 및 네트워크 기록, 스캐너 결과, PhishDestroy 신고 이력을 종합한 것입니다. 각 출처는 고유한 관측일을 유지합니다. 원본 결과를 확인하려면 출처 보고서를 여세요.

AI 지원 분석 작성 시각: . 이 내용은 당시 확보된 증거를 설명한 것이며, 추후 출처 확인 과정에서 내용이 변경될 수 있습니다.

캡처는 당시 표시된 내용을 기록한 것입니다. 스캐너 결과는 검사 시점의 해당 제공업체 평가를 기록한 것입니다. 유효한 인증서나 탐지 0건 결과 모두 안전을 보장하지 않습니다.

이 보고서 삽입증거 링크가 포함된 간단한 위젯
HTML · IFRAME

이 보고서 삽입하기

이 위협 정보를 귀하의 웹사이트나 블로그에 공유하세요

embed.html
<iframe
  src="https://phishdestroy.io/ko/embed/domain/uoniovault.com"
  title="PhishDestroy threat report for uoniovault.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>