보안 보고서로 이동
위험

PayPal 사칭 피싱 사이트

paypal.kinopino.de 파비콘
도메인 보안 및 위협 인텔리전스

paypal.kinopino.de

사기를 당했습니다 — 신고서 작성 도와주세요
보고서 공유 / 다운로드
X에 게시하기 Telegram으로 보내기 API를 통한 확인
요약

The domain paypal.kinopino.de hosted a phishing page mimicking the PayPal login interface in Dutch to harvest user credentials. Anyone who submitted their details should immediately update their actual PayPal password and check their account history.

분석 내용은 영어로만 제공됩니다.
출처에 대한 자세한 정보
저장된 보안 신호

저장된 VirusTotal 결과: 9/92 엔진에서 경고했습니다. 악성: 7. 의심: 2. 분석 시간(저장된 표기): 2026-11-13 16:51 UTC. 조회 시간(저장된 표기): 2026-11-22 06:40 UTC. 극도의 주의를 기울이십시오 — 자격 증명이나 개인 정보를 입력하지 마십시오.

VirusTotal 탐지: 9/92 Spamhaus DBL: 피싱 도메인
IP 주소
독일150.241.66.223Kyonix Networks Limited
PhishDestroy가 처음 확인한 날짜
2026-11-22
페이지 캡처
갤러리 열기
발송된 신고
타임라인 보기

위험 점수: 높을수록 상황이 더 나쁨 · 이 점수의 산정 방식

지금 당장 해야 할 일

발생한 상황을 선택하고, 조치를 취할 때마다 해당 항목에 체크하세요. 체크 기록은 해당 브라우저에만 저장됩니다.

비밀번호를 입력했습니다0/3
카드 또는 은행 정보를 결제하거나 입력했습니다0/2
파일을 다운로드했습니다0/2
시드 문구나 개인 키를 공유했습니다0/3
토큰 지출 승인 (approve / permit)0/3
지갑을 연결했지만 아무것도 서명하지 않았습니다0/2
암호화폐를 보냈습니다0/3
경찰에 신고하기

전문가용 보기에는 DNS, TLS, 네트워크 요청, 해시, 원시 JSON 등 모든 섹션이 포함되어 있습니다.

보고서 요약

PhishDestroy에 paypal.kinopino.de 기록이 저장되어 있습니다. 각 출처의 관측 날짜는 다르며, 검사가 없다는 사실은 안전을 의미하지 않습니다.

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

분석

도메인 요약

PhishDestroy는 2026-11-22에 paypal.kinopino.de를 처음 기록했습니다. 저장된 VirusTotal 결과: 9/92 엔진에서 경고했습니다. 악성: 7. 의심: 2. 분석 시간(저장된 표기): 2026-11-13 16:51 UTC. 조회 시간(저장된 표기): 2026-11-22 06:40 UTC. 위험도: 심각 (증거 점수 77/100). 호스팅: Kyonix Networks Limited. PhishDestroy는 악용 신고 1건을 보냈습니다. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.

심각
VirusTotal
9 / 92
호스팅
독일150.241.66.223Kyonix Networks Limited
페이지 캡처
5

URLScan 캡처 · 2026-11-22 06:38 UTC · SHA-256 a5a59e47…8fe8024

PhishDestroy 분석, 검토 완료된 버전

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

PayPal login clone in Dutch

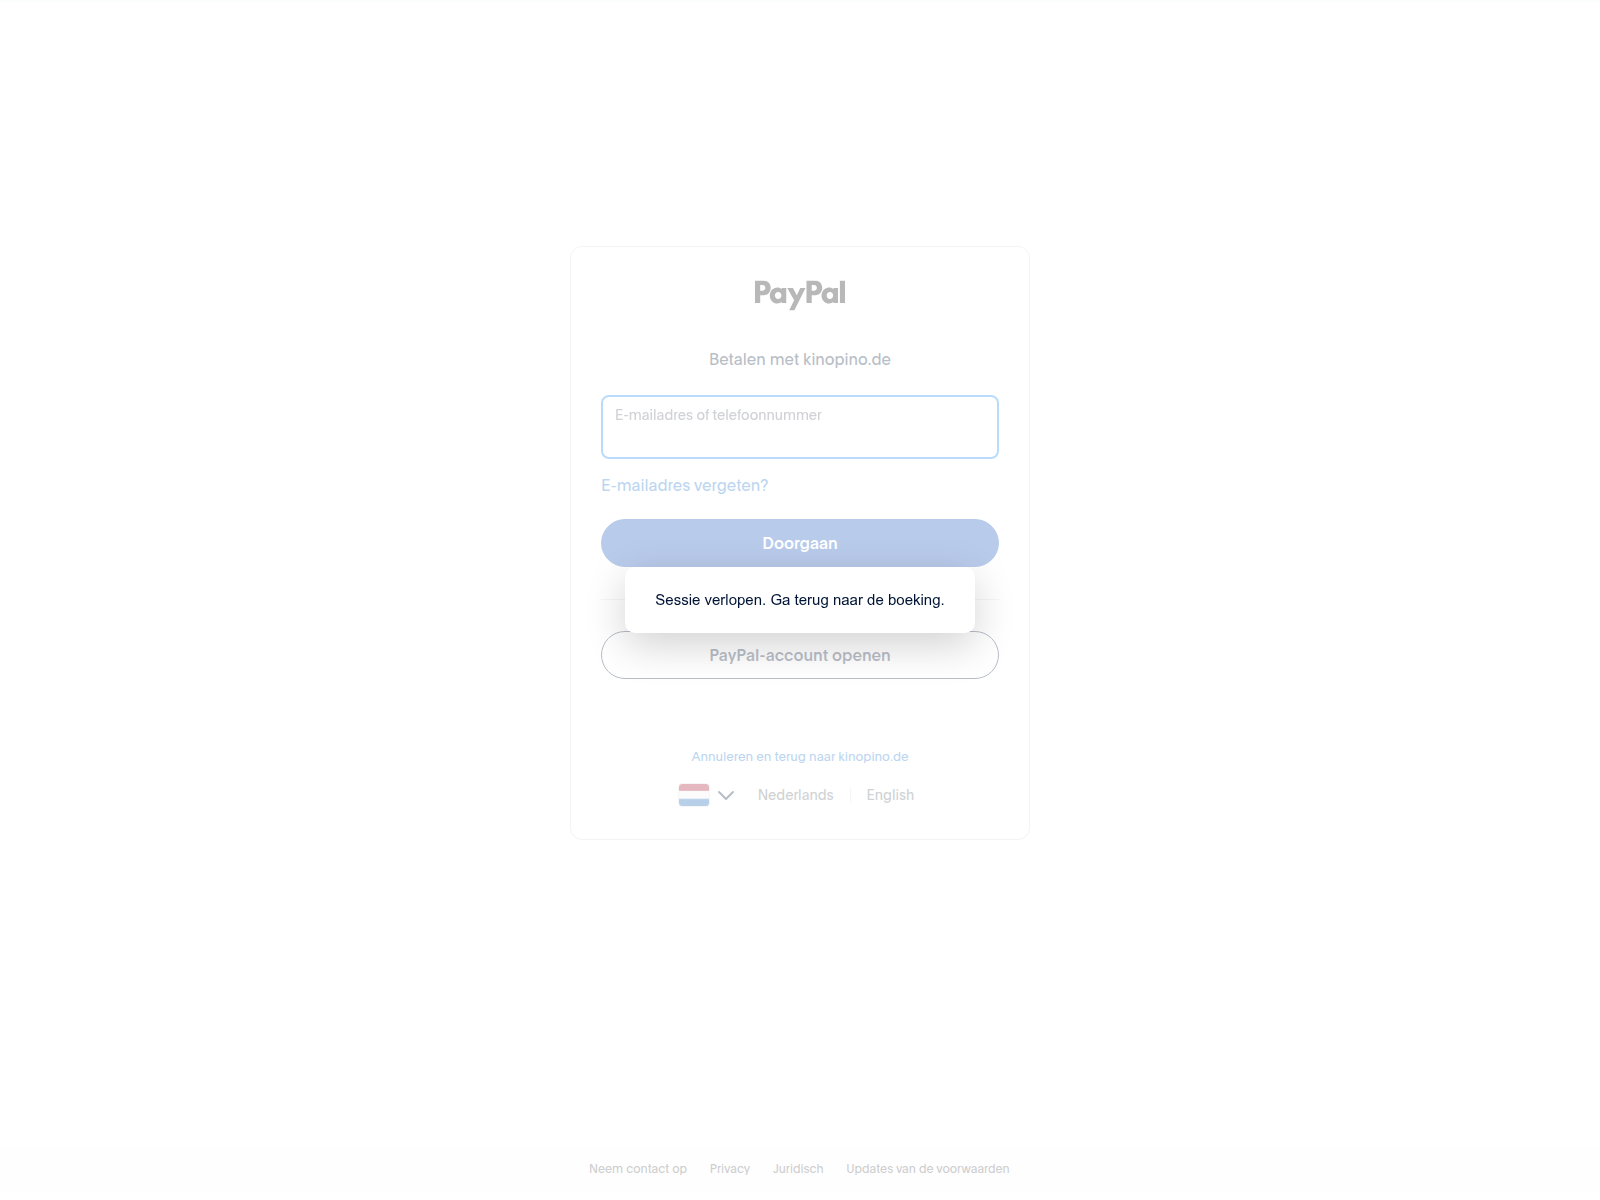
The page displayed on the site presents a credential harvesting interface mimicking PayPal. It displays the PayPal logo at the top followed by the text "Betalen met kinopino.de" and features an input field labelled "E-mailadres of telefoonnummer". Below this field sits a primary blue button marked "Doorgaan", accompanied by a smaller secondary button reading "PayPal-account openen". A floating notification overlay states "Sessie verlopen. Ga terug naar de boeking.", while footer links include "Neem contact op", "Privacy", "Juridisch" and "Updates van de voorwaarden".

Credential harvesting and security detections

By requesting email addresses or phone numbers followed by passwords, the form collects sensitive account credentials directly from visitors. This address is not the official site; PayPal operates exclusively on paypal.com rather than on third-party domains like kinopino.de. Spamhaus DBL lists it as phishing, and 9 of 92 VirusTotal engines flagged it on 13 Nov 2026, so this is a known threat rather than an isolated misconfiguration. PhishDestroy scores the evidence against it at 75/100 (critical), and vendors including ESET, Fortinet and Netcraft classify the URL as malicious or suspicious.

Shared server infrastructure

4 other reported domains resolve to the same IP address and 9 use the same nameserver pair. Among these neighbours are paypal.kinoberry.de, paypal.kinoloft.de and paypal.kinodora.de, which present identical login or brand-mimicking templates, pointing to a coordinated deployment of phishing pages hosted on the same infrastructure.

출처 증거VirusTotal 9 / 92 6 개 출처

VirusTotal

9 / 92 엔진 감지

분석:
보고서 열기
VirusTotal출처의 원본 기록관측: 8개 필드
별도의 수집기 요약

이는 별도로 저장된 결과입니다. 이 결과의 개수, 공급업체 및 날짜는 상단의 제공업체 관측 결과를 대체하지 않습니다. 검색 날짜는 분석 날짜가 아닙니다.

출처
VirusTotal
결과 상태
observed
Numerator
9
Denominator
92
Vendors
alphaMountain.ai, Bfore.Ai PreCrime, CyRadar, ESET, Emsisoft, Fortinet, Gridinsoft, Netcraft, Webroot
관측 위치:
2026-11-13 16:51:49
확인 시간
2026-11-22 07:40:30
검색 시간
2026-11-22 06:40:31

Spamhaus DBL

피싱 도메인

PhishDestroy DOM

10 / 100 · 휴리스틱 점수 · 브랜드 참조 1건 · 분류 0건

단순히 콘텐츠 휴리스틱일 뿐이며, 최종 점수가 아닙니다.

보고서 열기
별도의 모니터링 도구를 통한 페이지 코드 검사 · 10 / 100 · 2026-11-22 07:20 UTC

이 구식 모니터 분석은 위에서 언급한 주요 ‘PhishDestroy’ 분석과는 별개입니다. 휴리스틱 점수는 측정된 확률이 아닙니다.

휴리스틱 점수
10
분석 시간
2026-11-22T07:20:09Z
소스 타임스탬프
2026-11-22 08:20:09
기술 메타데이터

PhishDestroy 설명

서사 생성 메타데이터

보고서 열기
제목, 설명 및 생성 기록

서술 생성 날짜는 관측 날짜와 별개입니다. 이는 보존된 게시 필드일 뿐, 별도의 독립적인 탐지 결과가 아닙니다.

AI 제목
paypal.kinopino.de — Credential harvester copying PayPal
AI 설명
paypal.kinopino.de presented a fraudulent PayPal sign-in page in Dutch requesting account details, flagged by Spamhaus DBL and 9 VirusTotal engines.
AI 요약
PayPal login clone in Dutch The page displayed on the site presents a credential harvesting interface mimicking PayPal. It displays the PayPal logo at the top followed by the text "Betalen met kinopino.de" and features an input field labelled "E-mailadres of telefoonnummer". Below this field sits a primary blue button marked "Doorgaan", accompanied by a smaller secondary button reading "PayPal-account openen". A floating notification overlay states "Sessie verlopen. Ga terug naar de boeking.", while footer links include "Neem contact op", "Privacy", "Juridisch" and "Updates van de voorwaarden". Credential harvesting and security detections By requesting email addresses or phone numbers followed by passwords, the form collects sensitive account credentials directly from visitors. This address is not the official site; PayPal operates exclusively on paypal.com rather than on third-party domains like kinopino.de. Spamhaus DBL lists it as phishing, and 9 of 92 VirusTotal engines flagged it on 13 Nov 2026, so this is a known threat rather than an isolated misconfiguration. PhishDestroy scores the evidence against it at 75/100 (critical), and vendors including ESET, Fortinet and Netcraft classify the URL as malicious or suspicious. Shared server infrastructure 4 other reported domains resolve to the same IP address and 9 use the same nameserver pair. Among these neighbours are paypal.kinoberry.de, paypal.kinoloft.de and paypal.kinodora.de, which present identical login or brand-mimicking templates, pointing to a coordinated deployment of phishing pages hosted on the same infrastructure.
이 텍스트를 작성한 AI 모델
threat-v10-gemini
AI 텍스트가 작성된 시간
2026-11-22T07:49:35Z
Revision
b84942d2ccfab0f710a6a68777cd68e7d974b2b1aa32f517087755d9203c9030
모드
reviewed
Interpretation
선택된 공개 패키지; 텍스트 생성 시점은 소스 관측 날짜와 별개입니다.

결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.

수집된 출처 세부 정보

저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.

저장된 모든 필드와 출처·날짜
웹사이트 점검출처의 원본 기록검색됨: 15개 필드

DNS 보호 기능 결과

확인한 리졸버 수
12
차단한 곳
  • CloudFlare Family
차단한 리졸버 수
1

TLS 연결

ALPN
h2
암호 스위트
TLS_AES_256_GCM_SHA384
프로토콜
TLSv1.3
지원 버전
  • TLSv1.2
  • TLSv1.3
인증서 검증됨
예
순방향 비밀성
예

포트

열린 포트
  • 22
  • 80
  • 443

DNS 서버

네임서버
  • IP 주소
    192.174.68.104
    호스트
    ns.inwx.de
  • IP 주소
    176.97.158.104
    호스트
    ns2.inwx.de
  • IP 주소
    45.87.158.53
    호스트
    ns3.inwx.eu
DNS 영역
kinopino.de

위치

IP 주소
150.241.66.223
ASN
210457
조직
Kyonix Networks Limited
도시
Frankfurt am Main
국가
DE

TLS 인증서

주체 대체 이름(SAN)
  • kinopino.de
  • paypal.kinopino.de
  • www.kinopino.de
키 크기, 비트
256
인증서 체인
  • kinopino.de
  • YE1
  • Root YE
  • ISRG Root X2
  • ISRG Root X1
발행자
Let's Encrypt / YE1
일련번호
067A9055375E5A9582F955D057A3DB6C8F70
SHA-256
f51d7c51d84b22c47470ba23b0fe4858e556f9478a3cb220bf042532e8d5978f
주체(Subject)
kinopino.de
유효 기간 만료
유효 기간 시작

DNS 레코드

A
  • 150.241.66.223

DNSSEC

DS 레코드
아니요
RRSIG
아니요
DNSKEY
아니요

HSTS

헤더 값
max-age=31536000; includeSubDomains
관측 내용
HSTS header does not contain the preload directive.

HTTP 보안 정책

X-Frame-Options
아니요
Referrer-Policy
strict-origin-when-cross-origin
X-XSS-Protection
아니요
Permissions-Policy
아니요
X-Content-Type-Options
nosniff
Content-Security-Policy
아니요
Strict-Transport-Security
max-age=31536000; includeSubDomains
Cross-Origin-Opener-Policy
아니요
Cross-Origin-Embedder-Policy
아니요
Cross-Origin-Resource-Policy
아니요

IP 조회

IP 주소
150.241.66.223
IP 버전
4

하위 도메인

개수
2
하위 도메인
  • paypal.kinopino.de
  • www.kinopino.de

기술 스택

기술
  • Nginx
  • HSTS

등록 기록

업데이트됨
상태
  • connect
네임서버
  • ns2.inwx.de
  • ns3.inwx.eu
  • ns.inwx.de

HTTP 헤더

응답 헤더
서버
nginx
Content-Type
application/octet-stream
Strict-Transport-Security
max-age=31536000; includeSubDomains
X-Content-Type-Options
nosniff
Referrer-Policy
strict-origin-when-cross-origin
출처의 원본 필드 · JSON
DNS 보호 기능 결과
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
TLS 연결
Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
포트
Open: 22, 80, 443
DNS server
NS: (IP: 192.174.68.104; Host: ns.inwx.de), (IP: 176.97.158.104; Host: ns2.inwx.de), (IP: 45.87.158.53; Host: ns3.inwx.eu); Zone: kinopino.de
위치
IP: 150.241.66.223; ASN: 210457; Org: Kyonix Networks Limited; City: Frankfurt am Main; Country: DE
SSL
San: kinopino.de, paypal.kinopino.de, www.kinopino.de; Bits: 256; Chain: kinopino.de, YE1, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE1; Serial: 067A9055375E5A9582F955D057A3DB6C8F70; SHA256: f51d7c51d84b22c47470ba23b0fe4858e556f9478a3cb220bf042532e8d5978f; Subject: kinopino.de; Valid to: 2027-02-08T20:08:16Z; Valid from: 2026-11-10T20:08:17Z
DNS 레코드
A: 150.241.66.223
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Header: max-age=31536000; includeSubDomains; Message: HSTS header does not contain the preload directive.
HTTP 보안 정책
Xframeoptions: ✗; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: nosniff; Contentsecuritypolicy: ✗; Stricttransportpolicy: max-age=31536000; includeSubDomains; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 150.241.66.223; Family: 4
하위 도메인
Count: 2; Subdomains: paypal.kinopino.de, www.kinopino.de
테크 스택
Technologies: Nginx, HSTS
등록 기록
Updated: 2026-11-03T15:56:45Z; Status: connect; Nameservers: ns2.inwx.de, ns3.inwx.eu, ns.inwx.de
HTTP 헤더
Headers: Server: nginx; Content type: application/octet-stream; Strict transport security: max-age=31536000; includeSubDomains; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin

paypal.kinopino.de 관련 질문

paypal.kinopino.de은(는) 정상적인 사이트인가요?

PhishDestroy는 기록된 증거를 바탕으로 paypal.kinopino.de를 심각 위험 등급(증거 점수 77/100)으로 평가했으며, 이는 2026-11-22에 처음 기록되었습니다. 저장된 VirusTotal 결과: 9/92 엔진에서 경고했습니다. 악성: 7. 의심: 2. 분석 시간(저장된 표기): 2026-11-13 16:51 UTC. 조회 시간(저장된 표기): 2026-11-22 06:40 UTC. 자체 점수와 목록 등재만으로 사기가 입증되지는 않습니다. 각 출처의 날짜와 정확한 URL을 확인하세요.

paypal.kinopino.de에 지갑을 연결해도 안전한가요?

앞서 언급된 위험 신호로 인해, 해당 사이트에서 지갑을 연결하거나 메시지에 서명하거나 토큰 권한을 approve하지 마십시오. 확인된 블록체인 거래는 되돌릴 수 없습니다.

paypal.kinopino.de을(를) 이용했다면 어떻게 해야 하나요?

  • 비밀번호를 입력했습니다 — 해당 서비스와 동일한 비밀번호를 사용한 다른 모든 사이트에서 비밀번호를 변경하세요.
  • 2단계 인증을 켜세요 — 해당 서비스가 지원하는 경우, 인증 앱은 SMS 코드보다 보안성이 더 높습니다.
  • 카드 또는 은행 정보를 결제하거나 입력했습니다. — 카드에 기재된 연락처나 공식 웹사이트를 통해 이용 중인 은행이나 결제 서비스 업체에 문의하십시오.
  • 지갑을 연결했지만 아무것도 서명하지 않았습니다 — 지갑에서 해당 사이트를 연결 해제하고 보류 중인 요청을 거부하십시오. 연결만으로는 자금이 이체되지 않습니다.
  • 토큰 지출 승인 (approve / permit) — 토큰 승인 검사기를 사용하여 해당 승인을 취소합니다
  • 시드 문구나 개인 키를 공유했습니다 — 남은 자금을 새로운 시드 문구가 있는 새 지갑으로 옮기세요. 보안이 노출된 지갑은 더 이상 안전하지 않습니다.
  • 파일을 다운로드했습니다 — 파일을 열지 말고 보안 소프트웨어로 기기를 검사하십시오.

경찰이나 기타 관할 기관에 신고할 때를 대비해 주소, 날짜, 결제 또는 거래 내역, 메시지 등을 잘 보관해 두십시오. 신고한다고 해서 반드시 돈이 돌려받는다는 보장은 없습니다. 단계별 안내: 긴급 대응 가이드.

더 보기

차단 목록 일치 항목PhishDestroy 1
PhishDestroy PhishDestroy 목록 출처 보기

페이지 캡처 (5)

모든 캡처 링크 및 해시 (5)

도메인 상세 정보

도메인
IP 평판 독일150.241.66.223 1/100악용 점수 · 이 서버의 IP 주소에 대한 악용 신고 건수이며, 도메인에 대한 신고 건수가 아닙니다. 점수가 높을수록 상황이 더 심각합니다. 이 IP 주소의 악용 점수는 낮지만, 도메인 자체는 피싱으로 인식됩니다. 신고 1건 Exploited Host 확인됨 2026-11-22 마지막 신고일
레지스트라(기본 도메인)
악용 신고 연락처abuse@kyonix.com
호스팅 업체 악용 신고 연락처 abuse@kyonix.com Kyonix Networks Limited · AS210457
WHOIS 상태connect
LLM용 보고서 일반 텍스트 자료 AI 에이전트용으로 구조화됨
기술 세부 정보출처 및 타임스탬프
최초 발견2026-11-22
DOM 분석분석됨 2026-11-22점수 10/100브랜드 신호 1건
제출된 URLhttps://paypal.kinopino.de/
사건 ID
자동화된 브랜드 언급
PayPal
TLS 인증서
발급자 Let's Encrypt / YE1 · 저장된 유효 기간이 78일 후 만료

네트워크 & 인증서

저장된 기술 증거

네트워크 & DNS

IP 주소
독일150.241.66.223
네트워크 ASN
AS210457
조직
Kyonix Networks Limited
관측 위치
독일Frankfurt am Main, DE
서버 헤더
nginx

네임서버 3

  • ns.inwx.de
  • ns2.inwx.de
  • ns3.inwx.eu

위치는 IP 네트워크 기준입니다.

TLS 인증서

발행자
Let's Encrypt / YE1
유효 기간 시작
2026-11-10 20:08:17
유효 기간 만료
2027-02-08 20:08:16
호스트명 일치
예
유효성
저장된 유효 기간 내
수집 출처
PhishDestroy collector
인증서 지문f51d7c51d84b22c47470ba23b0fe4858e556f9478a3cb220bf042532e8d5978f
인증서 이름 · SAN 3개
  • kinopino.de
  • paypal.kinopino.de
  • www.kinopino.de

저장된 인증서 메타데이터입니다. 시간대 정보가 없는 인증서 날짜는 저장된 그대로 표시됩니다. 전송 구간 암호화가 사이트의 신뢰성을 입증하지는 않습니다.

VirusTotal 분석

9 / 92개의 보안 업체가 이 도메인을 표시했습니다
VT에서 보기
마지막 분석 PhishDestroy가 검색한 첫 번째 양성 결과
ESET
CyRadar
Webroot
Emsisoft
Fortinet
넷크래프트
Gridinsoft
alphaMountain.ai
Bfore.Ai PreCrime
저장된 캡처 증거 1 snapshot

로컬 수집 파이프라인이 보관한 타임스탬프 포함 응답 메타데이터입니다. 아래의 각 값은 표시된 아카이브 시각을 기준으로 합니다.

보관된 HTTP 응답 HTTP 200
요청된 URL: https://paypal.kinopino.de/
Een moment…
대응
HTTP 200
HTML 본문
2.0 KB
압축됨
1.1 KB
링크
0 internal · 0 external
탐지된 기술
nginx
선택된 응답 헤더
서버: nginx
Content-Type: text/html; charset=utf-8
Cache-Control: no-store
Content-Encoding: gzip
보안 헤더가 존재함
Strict-Transport-SecurityX-Content-Type-OptionsReferrer-Policy
HSTS: 확인됨 DNSSEC: 확인되지 않음 WAF/방화벽: 확인되지 않음 클로킹 표시: 확인되지 않음
Saved response-header values · 12
Cache-Control
no-store
연결
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=utf-8
날짜
Sun, 22 Nov 2026 06:40:25 GMT
Referrer-Policy
strict-origin-when-cross-origin
서버
nginx
Strict-Transport-Security
max-age=31536000; includeSubDomains
Transfer-Encoding
chunked
Vary
User-Agent, Cookie
X-Content-Type-Options
nosniff
x-robots-tag
noindex, nofollow

수집기가 보관한 값입니다. 긴 값은 수집 과정에서 축약될 수 있습니다.

등록 및 참관 안내1

가용성 관측값

마지막 접속 가능 관측

추정 시각은 관측 구간을 나타냅니다. 레지스트라의 조치나 사이트가 접속 불가 상태가 된 정확한 시점을 입증하지는 않습니다.

저장된 모든 데이터92
전체 기록 열기

캡처된 네트워크 요청

네트워크 요청: 13 SHA-256 해시: 13 URLScan 스캔:

URLScan이 페이지 로딩 중에 기록한 네트워크 요청. URLScan은 모든 요청에 대해 해시를 제공하지는 않습니다. PhishDestroy는 2026-11-22 06:41 UTC에 이 목록을 가져왔습니다.

URLScan에서 이 스캔을 열어보세요 01a201fa-1db8-7126-9189-5d4d2e290346 ↗

저장된 관측 기록1

모니터와 출처 수집기가 보관한 날짜별 변경 기록입니다. 최신 관측이 먼저 표시되며, 출처 상태가 테이크다운을 입증하지는 않습니다.

  1. 도메인 모니터링 · 첫 번째 수집 기록

    접속 가능

보관된 가용성 관측값 전체2

출처: 가용성 모니터. 동일한 날짜나 증거 해시를 가지지만 출처나 DNS 상태가 다른 기록을 포함하여, 저장된 모든 관측값은 별도로 처리됩니다. 상태가 ‘알 수 없음’이라고 해서 해당 사이트가 오프라인 상태라는 증거는 아닙니다.

  1. Current state backfill
    관측 출처
    Current state backfill
    원인
    Probe inconclusive
    가용성 상태
    unreachable
    DNS 상태
    stale
    모니터링 신뢰도
    20
    서비스 제공자의 조치 확인됨
    ✗
    등록기관 메커니즘 검증 완료
    ✗
    보고서에 연결됨
    ✗
    원본 소스의 타임스탬프
    2026-11-22 07:39:07.000000
    증거 SHA-256
    e95b70c8db20f93a2b0ce9bafed6f2d048418f1ca36851371338516bcf5fec98
    기록된 HTTP 프로브 값
    0 · 기록된 HTTP 응답 코드가 없음
    기록된 증거 타임스탬프
    2026-11-22 07:39:07
  2. Http observation
    관측 출처
    Http observation
    원인
    Probe inconclusive
    가용성 상태
    unreachable
    모니터링 신뢰도
    20
    서비스 제공자의 조치 확인됨
    ✗
    등록기관 메커니즘 검증 완료
    ✗
    보고서에 연결됨
    ✗
    원본 소스의 타임스탬프
    2026-11-22 07:39:07.000000
    증거 SHA-256
    e95b70c8db20f93a2b0ce9bafed6f2d048418f1ca36851371338516bcf5fec98
    기록된 HTTP 프로브 값
    0 · 기록된 HTTP 응답 코드가 없음
    기록된 증거 타임스탬프
    2026-11-22 07:39:07

위협 대응 파이프라인

  1. 탐지 · 기록됨
  2. 분석 · 기록됨
  3. 알림 · 기록됨
  4. 모니터링 · 기록됨

기록된 이벤트: 11. 이 기록들은 수집된 증거, 발송된 알림 및 차단 목록 등재를 설명하며, 조사가 완료되었거나 해당 사이트가 차단되었음을 확인하는 것은 아닙니다.

선제적 탐지 및 데이터 수집위협 데이터 수집 완료 기록됨
  • 위협 데이터 수집 완료
    paypal.kinopino.de이 탐지되어 전체 분석을 위해 대기열에 추가됨
위협 인텔리전스 확인Spamhaus DBL · URLScan.io 캡처 · URLScan 판정 결과 · Cloudflare Radar 보고서 · VirusTotal · 자동 브랜드 라벨: PayPal · 수집된 포렌식 증거 · 기록된 기술 분석 기록됨
통지 기록보고서 전송 기록 기록됨
  • 보고서 전송 기록
    이 도메인에 대한 악용 신고 기록이 저장되어 있습니다. 악용 신고 연락처: 1.
    • abuse@kyonix.com
게시 및 접속 가능 여부DestroyList에 등재됨 기록됨

기록된 활동

4개 항목

라이프사이클

  1. 탐지 결과가 포함된 VirusTotal 분석
  2. PhishDestroy에 등록됨+8일 13시간
  3. 첫 번째 악용 신고 전송+9분
  1. 남용 신고 전송됨

    PD-70F1FCD84FC6BA382D37 · 접수 85558

    abuse@kyonix.com
    +9분
  2. PhishDestroy에 등록됨

    paypal.kinopino.de

    같은 분
  3. URLScan

    페이지 캡처됨

    +8일 13시간
  4. VirusTotal

    9/92 엔진 감지

조사 및 보고 방식

공개 스캔, 증거 및 악용 신고 채널

당사는 의심스러운 URL을 스캔하고, 공개된 결과를 검토한 후 적절한 악용 신고 채널을 통해 증거를 전송합니다. 상단의 날짜별 이벤트는 해당 도메인에 대해 기록된 내용을 보여줍니다. 아래 디렉토리에서는 더 광범위한 워크플로우를 설명합니다.

01공개 스캔 및 증거 수집10개의 출처 및 도구 그룹
urlscan.io 스크린샷 · DOM · HTTP

렌더링된 페이지, 요청 및 가시적인 인프라를 캡처합니다.

VirusTotal 다중 엔진 판정 결과

사용 가능한 엔진 결과를 비교하고 분석 타임스탬프를 유지합니다.

Google Safe Browsing 투명성 보고서

Google이 현재 해당 URL을 안전하지 않은 사이트로 분류하고 있는지 확인하십시오.

Cloudflare Radar DNS · 인증서 · 카테고리

공개 스캔 결과와 함께 기록된 네트워크 및 분류 데이터를 확인하십시오.

AlienVault OTX 위협 인텔리전스 업데이트

지표 관련 언급 및 관련 커뮤니티 정보를 확인하십시오.

웨이백 머신 과거 증거

보관된 캡처를 비교하고 과거의 맥락을 보존합니다.

abuse.ch ThreatFox IOC 상관관계 분석

일치하는 지표와 관련 위협 기록을 확인하십시오.

crt.sh 인증서 투명성

인증서 기록 및 관련 호스트명을 검사합니다.

DNS 보안 필터 Quad9 · AdGuard · CleanBrowsing

보안 리졸버 응답을 비교하고, 확인된 차단 내역을 기록합니다.

Web-Check 표면 검사

공개 DNS, TLS, HTTP 및 기술 표면을 검사합니다.

02악용 신고 및 후속 조치등록 기관, 호스팅 및 보안 채널
  1. 책임 있는 제공업체를 파악하십시오. 등록 및 호스팅 레코드를 관련 악용 신고 담당자와 연결합니다.
  2. 증거 자료를 준비하십시오. URL, 공개 스캔 참조 정보, 캡처 화면 및 기록된 관찰 내용을 포함하십시오.
  3. 보고서를 전송합니다. 가능한 경우, 발송된 보고서 기록과 수신자 정보를 보관하십시오.
  4. 내용을 재검토하고 업데이트를 게시하십시오. 스캐너의 판정 결과, 제공업체의 대응 및 사이트 가용성을 추후 추적할 수 있습니다.

스캔, 평판 확인 및 보고에 사용된 보안 서비스는 아래에 나열되어 있습니다. 서비스가 목록에 포함되었다고 해서 해당 서비스가 이 특정 도메인에 대한 정보를 수신, 수용하거나 이에 대해 조치를 취했다는 증거는 아닙니다. 기록된 제출 내역은 상단의 알림 내역에 표시됩니다.

출처별 모든 저장된 기록

소스별로 이 도메인의 전체 이력을 살펴보세요. 다운로드 파일에는 선택한 소스의 모든 기록이 포함됩니다. 날짜는 원래의 필드 레이블을 그대로 유지합니다.

모든 기록을 JSON 형식으로 다운로드

클로킹 확인

브라우저와 크롤러가 받는 응답을 비교하고 Keitaro 트래픽 라우팅 여부를 확인합니다.

paypal.kinopino.de

증거 및 외부 보고서

제출된 증거 스냅샷
보낸 날짜: 원장 레코드: 1 케이스 ID: PD-70F1FCD84FC6BA382D37 수신자: abuse@kyonix.com
생성된 PDF 통지서
심층 분석

이 사이트로 인해 피해를 입으셨나요?

당신은 혼자가 아니며, 부끄러워할 일은 전혀 없습니다. 사기범은 신뢰를 악용하는 교묘한 범죄자입니다. 피해 사실을 신고하는 것은 사기에 맞서는 가장 강력한 무기입니다. 당신의 신고가 다른 사람의 피해를 막고 수사 기관의 대응을 도울 수 있습니다. 먼저 계정과 자금을 안전하게 보호한 후 신고하십시오. 계정 정보가 유출되었다면 즉시 신고하세요. 피해 복구를 빙자한 사기범에게 응하지 마세요.

실제로 취한 조치에 따라 대응하십시오. 비밀번호를 입력했다면, 해당 비밀번호와 이를 재사용한 모든 곳에서 비밀번호를 변경하십시오. 카드 정보를 결제하거나 제공했다면, 은행이나 결제 서비스 업체에 연락하십시오. 파일을 다운로드했다면, 기기를 바이러스 검사하십시오. 그런 다음 해당 사건을 신고하십시오.

신고처

이 초안은 오직 귀하에게만 제공됩니다.

먼저 자금을 안전하게 보호하세요: 은행에 전화하거나 전자지갑 승인 권한을 취소하세요. 즉각적인 조치 →

더 보기: 국제 및 암호화폐 채널

공식 보고 경로

기타 공식 신고 경로
SEAL 911 전 세계

현재 암호화폐 지갑에서 자금이 탈취되고 있는 상황에서 보안 연구원들이 제공하는 긴급 지원 서비스입니다.

FTC ReportFraud 미국

사기 및 사기 행위를 미국 연방거래위원회(FTC)에 신고하십시오. 신고 내용은 법 집행 기관에서 사용하는 데이터베이스에 저장됩니다.

IdentityTheft.gov 미국

단계별 복구 계획이 포함된 공식 신원 도용 신고 절차.

CISA 미국

사이버 사고 및 피싱은 미국 사이버보안 및 인프라 보안국(CISA)에 신고하십시오.

CSIRTs Network 유럽 연합

EU 내 국가 사고 대응 팀(CSIRT) 목록입니다. 해당 국가의 팀을 찾아보세요.

FIRST 전 세계

국가 및 분야별로 검색 가능한 전 세계 사고 대응 팀 디렉토리.

ReportCyber 호주

사이버 범죄는 호주 사이버 보안 센터(Australian Cyber Security Centre)와 경찰에 신고하십시오.

Scamwatch 호주

사기는 ACCC가 운영하는 국가 사기 방지 센터(National Anti-Scam Centre)에 신고하십시오.

Canadian Anti-Fraud Centre 캐나다

캐나다 내 사기 및 사기 행위를 신고하고 최신 사기 경보를 확인하세요.

피싱 사고 발생 후

피해자를 위한 권고 사항 및 조언

공유한 정보에 해당하는 조치를 선택하세요. 이 보고서 사본을 본인의 기록과 함께 보관하세요.

지금 당장 어떻게 해야 할까요?

긴급

의심스러운 사이트 사용을 중단하세요. 실제 서비스는 공식 앱이나 이미 신뢰하는 주소를 통해 접속하세요.

  • 비밀번호를 입력했습니다 — 해당 서비스와 동일한 비밀번호를 사용한 다른 모든 사이트에서 비밀번호를 변경하세요.
  • 2단계 인증을 켜세요 — 해당 서비스가 지원하는 경우, 인증 앱은 SMS 코드보다 보안성이 더 높습니다.
  • 카드 또는 은행 정보를 결제하거나 입력했습니다. — 카드에 기재된 연락처나 공식 웹사이트를 통해 이용 중인 은행이나 결제 서비스 업체에 문의하십시오.
  • 파일을 다운로드했습니다 — 파일을 열지 말고 보안 소프트웨어로 기기를 검사하십시오.
  • 시드 문구나 개인 키를 공유했습니다 — 남은 자금을 새로운 시드 문구가 있는 새 지갑으로 옮기세요. 보안이 노출된 지갑은 더 이상 안전하지 않습니다.
  • 지갑을 연결했지만 아무것도 서명하지 않았습니다 — 지갑에서 해당 사이트를 연결 해제하고 보류 중인 요청을 거부하십시오. 연결만으로는 자금이 이체되지 않습니다.
  • 토큰 지출 승인 (approve / permit) — 토큰 승인 검사기를 사용하여 해당 승인을 취소합니다 (revoke.cash)
  • 암호화폐를 보냈습니다 — 거래 해시, 본인의 주소 및 수신 주소를 저장해 두세요. 블록체인 거래는 되돌릴 수 없습니다.

신고를 위해 어떤 정보를 수집해야 하나요?

FBI 지침

원본 이메일, 영수증, 메시지, 스크린샷을 안전한 곳에 보관하세요. 사실에 기반한 시간순 기록은 접수 기관이 경위를 파악하는 데 도움이 됩니다. IC3 증거 지침 ↗

  • 결제 기록 — 결제를 하셨다면 영수증, 금액, 날짜, 결제 대행업체 및 수취인 정보를 잘 보관해 두세요.
  • 정확한 날짜 및 시간 — 각 거래 내역 및 사기범과의 첫 접촉 시점
  • 스크린샷 — 사기 웹사이트, 채팅 메시지, 이메일, 지갑 거래, 소셜 미디어
  • 모든 URL 및 도메인 사기꾼이 사용한 (다음과 같은 것들을 포함하여 paypal.kinopino.de)
  • 커뮤니케이션 — 사기꾼이 사용한 이메일, 문자, 전화번호, 사용자 이름

비록 모든 세부 사항을 알지 못하더라도 — 어쨌든 신고를 하세요. 부분적인 정보라도 수사에 도움이 됩니다.

이 사기 사건을 어디에 신고해야 할까요?

  • FBI IC3 — 인터넷 범죄 신고 센터 (미국 연방 신고 창구)
  • 유로폴 — 유럽 사이버 범죄 신고 (EU)
  • 귀하의 은행 또는 결제 서비스 제공업체 — 자금이나 카드 정보가 유출된 경우, 공식 연락처를 통해 즉시 사기 대응팀에 연락하십시오.
  • 지역 경찰 — 비록 당장 조치를 취할 수는 없더라도 공식 기록을 남깁니다

신고한다고 해서 피해 회복이나 수사가 보장되지는 않지만, 신속하고 정확한 거래 데이터는 당국과 서비스 제공업체가 사건을 추적하는 데 도움이 될 수 있습니다.

피싱 사기는 일반적으로 어떻게 이루어지나요?

  • 가짜 웹사이트 — 도메인을 약간만 변경한, 정식 사이트와 픽셀 단위로 완벽하게 일치하는 복제 사이트
  • 돼지 도살 사기(피그 부처링) — Telegram·왓츠앱·데이트 앱을 통해 몇 주에 걸쳐 신뢰를 쌓은 뒤, 돈을 훔쳐갔다
  • 회복 사기 — 사기범이 자금 회수 대행업체로 위장해 선불 수수료를 요구합니다. 업체를 독립적으로 확인하기 전에는 절대 시드 구문을 공유하거나 돈을 지불하지 마세요
  • AI를 이용한 사기 — 딥페이크, 자동화된 피싱, AI로 생성된 사이트 등으로 인해 사기 행각을 적발하기가 더 어려워지고 있다

앞으로 어떻게 하면 스스로를 지킬 수 있을까요?

  • 공식 사이트 즐겨찾기 추가 — 이메일, DM 또는 광고에 포함된 링크는 절대 클릭하지 마세요
  • 도메인 확인 — 확인하기 PhishDestroy 상호작용을 시작하기 전에 HTTPS, 맞춤법, 도메인 등록 기간을 확인하세요.
  • "너무 좋아서 믿기 힘들다" = 사기 — 수익 보장, 유명인의 추천, 촉박한 마감 기한

추가 지침: NIST · 피싱 대응FBI IC3 · 신고 및 증거FTC · 피해 복구 사기

최신 정보를 확인하고, 안전을 지키세요

실시간 위협을 모니터링하거나, 오탐이라고 판단될 경우 이 목록에 이의를 제기하십시오.

회복 사기꾼들을 조심하세요! 범죄자는 수사관, 변호사, 회복요원인 척 하면서 피해자에게 다시 연락할 수도 있습니다. 선불 비용을 지불하거나 자격 증명을 공유하지 마십시오. 복구 사기에 대해 더 알아보기 →
이 보고서 정보출처, 관측일 및 정정 사항

이 보고서는 저장된 페이지 캡처, 등록 및 네트워크 기록, 스캐너 결과, PhishDestroy 신고 이력을 종합한 것입니다. 각 출처는 고유한 관측일을 유지합니다. 원본 결과를 확인하려면 출처 보고서를 여세요.

AI 지원 분석 작성 시각: . 이 내용은 당시 확보된 증거를 설명한 것이며, 추후 출처 확인 과정에서 내용이 변경될 수 있습니다.

캡처는 당시 표시된 내용을 기록한 것입니다. 스캐너 결과는 검사 시점의 해당 제공업체 평가를 기록한 것입니다. 유효한 인증서나 탐지 0건 결과 모두 안전을 보장하지 않습니다.

이 보고서 삽입증거 링크가 포함된 간단한 위젯
HTML · IFRAME

이 보고서 삽입하기

이 위협 정보를 귀하의 웹사이트나 블로그에 공유하세요

embed.html
<iframe
  src="https://phishdestroy.io/ko/embed/domain/paypal.kinopino.de"
  title="PhishDestroy threat report for paypal.kinopino.de"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>