보안 보고서로 이동
위험

Telegram 사칭 피싱 사이트

itelsgiae.com 파비콘
도메인 보안 및 위협 인텔리전스

itelsgiae.com

사기를 당했습니다 — 신고서 작성 도와주세요
보고서 공유 / 다운로드
X에 게시하기 Telegram으로 보내기 API를 통한 확인
요약

PhishDestroy는 2026-10-26에 itelsgiae.com를 처음 기록했습니다. 저장된 VirusTotal 결과: 3/92 엔진에서 경고했습니다. 분석 시간(저장된 표기): 2026-10-24 07:04 UTC. 조회 시간(저장된 표기): 2026-10-26 12:04 UTC.

페이지 제목: “Telegram Web”

출처에 대한 자세한 정보
저장된 보안 신호

저장된 VirusTotal 결과: 3/92 엔진에서 경고했습니다. 분석 시간(저장된 표기): 2026-10-24 07:04 UTC. 조회 시간(저장된 표기): 2026-10-26 12:04 UTC. 극도의 주의를 기울이십시오 — 자격 증명이나 개인 정보를 입력하지 마십시오.

VirusTotal 탐지: 3/92
등록기관
GMO Internet Group
IP 주소
대한민국43.133.87.107Shenzhen Tencent Computer Systems Company Limited
등록일
2026-10-23
PhishDestroy가 처음 확인한 날짜
2026-10-26
OTX
커뮤니티 관련 자료
페이지 캡처
갤러리 열기
발송된 신고
타임라인 보기
OTX: 3 건 참조 2026-10-26 1 건 신고 전송

위험 점수: 높을수록 상황이 더 나쁨 · 이 점수의 산정 방식

지금 당장 해야 할 일

발생한 상황을 선택하고, 조치를 취할 때마다 해당 항목에 체크하세요. 체크 기록은 해당 브라우저에만 저장됩니다.

비밀번호를 입력했습니다0/3
카드 또는 은행 정보를 결제하거나 입력했습니다0/2
파일을 다운로드했습니다0/2
시드 문구나 개인 키를 공유했습니다0/3
토큰 지출 승인 (approve / permit)0/3
지갑을 연결했지만 아무것도 서명하지 않았습니다0/2
암호화폐를 보냈습니다0/3
경찰에 신고하기

전문가용 보기에는 DNS, TLS, 네트워크 요청, 해시, 원시 JSON 등 모든 섹션이 포함되어 있습니다.

ABUSE NOTICE · 7D+ OPEN 발송된 악용 신고는 기록되며, 저장된 최신 가용성 증거에 따르면 해당 도메인은 여전히 접속 가능한 상태입니다.
통지 및 현재 상황 관련 증거

전송된 보고서 원장에는 첫 번째 발신 보고서가 . 기록된 수신자: abuse@tencent.com. 가장 최근에 저장된 가용성 정보에 따르면 해당 도메인은 여전히 접속 가능한 것으로 나타납니다.; 27 days 첫 번째 발신 보고서 이후로 시간이 지났습니다.

ICANN RAA §3.18 등록기관의 악용 신고 연락처 및 처리 의무를 설명합니다. 이 섹션에는 발신 타임스탬프, 수신자 목록, 사건 식별자 및 추후 확인 가능 여부가 기록됩니다. 이 정보만으로는 수신, 확인, 조사, 시정 조치 또는 계약 불이행을 입증할 수 없습니다.

첫 보고 이후 경과한 기간
27 days
발송된 신고
1
최신 사례 ID
PD-20261026-DFE8FA
현재 현황
가장 최근에 저장된 검사 시점에서 활성 상태로 관측됨
보고서 요약

PhishDestroy에 itelsgiae.com 기록이 저장되어 있습니다. 각 출처의 관측 날짜는 다르며, 검사가 없다는 사실은 안전을 의미하지 않습니다.

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

분석

도메인 요약

PhishDestroy는 2026-10-26에 itelsgiae.com를 처음 기록했습니다. 저장된 VirusTotal 결과: 3/92 엔진에서 경고했습니다. 분석 시간(저장된 표기): 2026-10-24 07:04 UTC. 조회 시간(저장된 표기): 2026-10-26 12:04 UTC. 위험도: 심각 (증거 점수 95/100). 등록 대행자: GMO Internet Group. 호스팅: Shenzhen Tencent Computer Systems Company Limited. PhishDestroy는 악용 신고 1건을 보냈습니다. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.

심각
VirusTotal
3 / 92
사기 유형 (자동 생성 라벨)
사칭
호스팅
대한민국43.133.87.107Shenzhen Tencent Computer Systems Company Limited
등록기관
GMO Internet Group
등록일
2026-10-23
OTX
3 community refs
페이지 캡처
10

PhishDestroy 분석, 이전에 검토되지 않은 버전

원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.

Overview

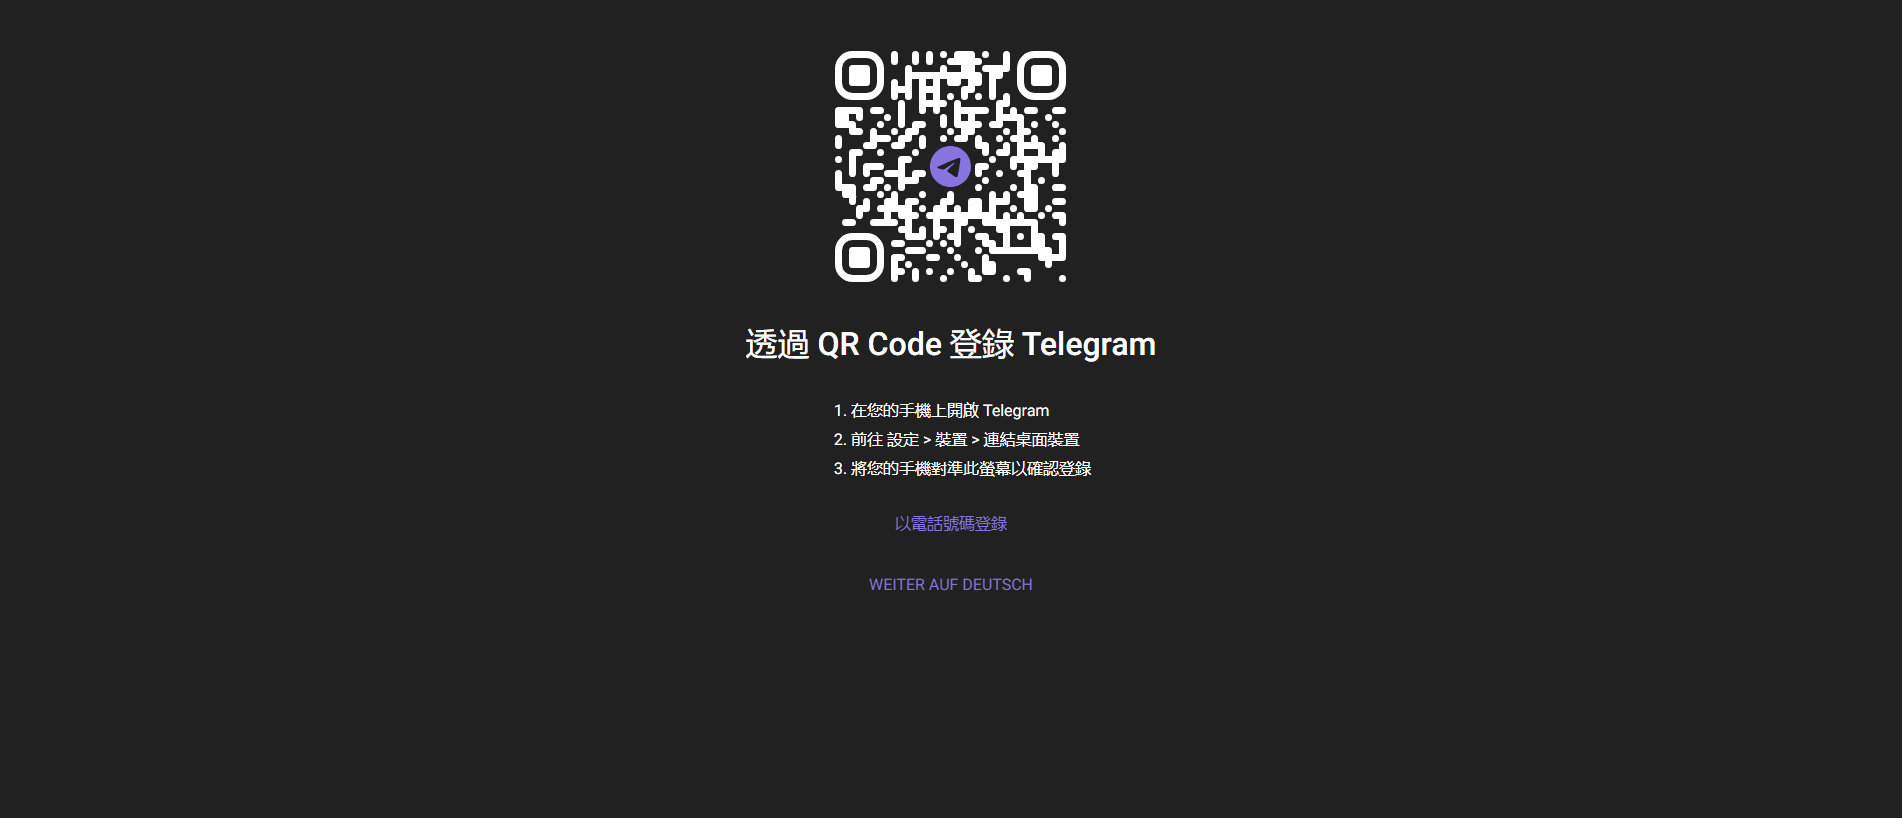
As observed on 2026-10-26, the captured screenshot shows a Chinese-language page with a QR code carrying the Telegram logo, a heading meaning sign in to Telegram via QR Code, three numbered device-linking steps and a link offering sign in with a phone number. PhishDestroy listed it under an automated Impersonation assessment, first seen by PhishDestroy on 2026-10-26, three days after the 2026-10-23 registration.

사기 수법

The page mimics the Telegram QR device-linking flow, so a visitor who scans the code or supplies a phone number could surrender session control or account credentials to the operator. As a category risk, this credential and session-harvesting pattern targets messaging accounts and can lead to account takeover.

증거

The screenshot shows the QR code, Telegram logo, numbered login steps and phone-number login link. urlscan scored the engine verdict 99 and the overall verdict 100, categorised as phishing and tagged with the Telegram brand on 2026-10-26. VirusTotal flagged the domain as malicious, with Emsisoft and Fortinet applying phishing labels and Netcraft applying a malicious label. Google Safe Browsing, Spamhaus and external blocklists did not flag it on 2026-10-26, while OTX recorded 3 pulses and PhishDestroy's internal blocklist flags it; no cross-site redirect was observed. Inspection recorded no third-party trackers and 10 distinct script SHA256 hashes for campaign pivoting, the first starting a2382157448b, with page globals consistent with a Telegram Web style client.

인프라

Notable weaknesses: no Content-Security-Policy, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, COOP, COEP or CORP headers; HSTS present with a max-age of 31536000; TLS 1.3 with AES-256-GCM, forward secrecy and ALPN h2; no SPF, DKIM or DMARC; CAA records present; DNSSEC unsigned. The domain was registered through GMO Internet Group, Inc. d/b/a Onamae.com on 2026-10-23, with hosting recorded only as a scan observation and no CDN or WAF identified in the signals.

What to do

If you entered a phone number or scanned the code on itelsgiae.com, change your Telegram password inside the genuine Telegram app, enable two-step verification, and end any active sessions you do not recognise, then stop reusing that password elsewhere. For defenders and filtering teams, block itelsgiae.com and pivot on the recorded script hashes.

출처 증거VirusTotal 3 / 92 · OTX 3 참고 문헌 6 개 출처

VirusTotal

3 / 92 엔진 감지

분석:
보고서 열기
VirusTotal출처의 원본 기록관측: 14개 필드
별도의 수집기 요약

이는 별도로 저장된 결과입니다. 이 결과의 개수, 공급업체 및 날짜는 상단의 제공업체 관측 결과를 대체하지 않습니다. 검색 날짜는 분석 날짜가 아닙니다.

출처
VirusTotal
결과 상태
observed
Numerator
17
Denominator
92
Vendors
alphaMountain.ai, BitDefender, CRDF, ESET, Emsisoft, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft, Kaspersky, LevelBlue, Lionic, Netcraft, Seclookup, SOCRadar, Sophos, Webroot
확인 시간
2026-10-30 04:02:28
검색 시간
2026-10-30 03:02:28

URLScan

악성

SHA-256 9ce2ed50…3c9f6cf

보고서 열기
URLScan출처의 원본 기록관측: 19개 필드
별도의 모니터 기록

별도로 저장된 모니터 스냅샷입니다. 주 보고서 레코드를 대체하지 않으며, 현재 가용성을 보장하지도 않습니다.

UUID
01a177f3-6cc7-7636-983b-02ebda01d42c
데이터 보강 시간
2026-10-27T09:21:51Z
소스 타임스탬프
Urlscan enriched at: 2026-10-27 10:21:51

PhishDestroy DOM

91 / 100 · 휴리스틱 점수 · 브랜드 참조 2건 · 분류 1건

단순히 콘텐츠 휴리스틱일 뿐이며, 최종 점수가 아닙니다.

보고서 열기
기술 메타데이터

PhishDestroy 설명

서사 생성 메타데이터

보고서 열기
제목, 설명 및 생성 기록

서술 생성 날짜는 관측 날짜와 별개입니다. 이는 보존된 게시 필드일 뿐, 별도의 독립적인 탐지 결과가 아닙니다.

AI 제목
itelsgiae.com — Telegram QR Code Login Phishing
AI 설명
PhishDestroy assesses itelsgiae.com as an impersonation phishing page presenting a fake Telegram QR code login form.
AI 요약
Overview As observed on 2026-10-26, the captured screenshot shows a Chinese-language page with a QR code carrying the Telegram logo, a heading meaning sign in to Telegram via QR Code, three numbered device-linking steps and a link offering sign in with a phone number. PhishDestroy listed it under an automated Impersonation assessment, first seen by PhishDestroy on 2026-10-26, three days after the 2026-10-23 registration. How the scam works The page mimics the Telegram QR device-linking flow, so a visitor who scans the code or supplies a phone number could surrender session control or account credentials to the operator. As a category risk, this credential and session-harvesting pattern targets messaging accounts and can lead to account takeover. Evidence The screenshot shows the QR code, Telegram logo, numbered login steps and phone-number login link. urlscan scored the engine verdict 99 and the overall verdict 100, categorised as phishing and tagged with the Telegram brand on 2026-10-26. VirusTotal flagged the domain as malicious, with Emsisoft and Fortinet applying phishing labels and Netcraft applying a malicious label. Google Safe Browsing, Spamhaus and external blocklists did not flag it on 2026-10-26, while OTX recorded 3 pulses and PhishDestroy's internal blocklist flags it; no cross-site redirect was observed. Inspection recorded no third-party trackers and 10 distinct script SHA256 hashes for campaign pivoting, the first starting a2382157448b, with page globals consistent with a Telegram Web style client. Infrastructure Notable weaknesses: no Content-Security-Policy, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, COOP, COEP or CORP headers; HSTS present with a max-age of 31536000; TLS 1.3 with AES-256-GCM, forward secrecy and ALPN h2; no SPF, DKIM or DMARC; CAA records present; DNSSEC unsigned. The domain was registered through GMO Internet Group, Inc. d/b/a Onamae.com on 2026-10-23, with hosting recorded only as a scan observation and no CDN or WAF identified in the signals. What to do If you entered a phone number or scanned the code on itelsgiae.com, change your Telegram password inside the genuine Telegram app, enable two-step verification, and end any active sessions you do not recognise, then stop reusing that password elsewhere. For defenders and filtering teams, block itelsgiae.com and pivot on the recorded script hashes. Useful links urlscan.io scan and screenshot: https://urlscan.io/result/01a177fd-d59d-7491-9178-b0b793adb1c4/ Cloudflare Radar report: https://radar.cloudflare.com/scan/541f9c5d-129e-46ec-87cc-56783409a2e5 URLQuery report: https://urlquery.net/report/d7806af5-8536-4d68-87e2-e479459a04ba Stored capture screenshot: https://i.ibb.co/nqBCYYpJ/72f5044daff1.png Cloudflare Radar screenshot (2026-10-26T11:34:42Z): https://screenshots.phishdestroy.io/cf/541f9c5d-129e-46ec-87cc-56783409a2e5.png URLQuery screenshot: https://screenshots.phishdestroy.io/uq/d7806af5-8536-4d68-87e2-e479459a04ba.png URLScan screenshot (2026-10-26T11:23:36Z): https://screenshots.phishdestroy.io/us/01a177f3-6cc7-7636-983b-02ebda01d42c.png URLScan capture report: https://urlscan.io/result/01a177f3-6cc7-7636-983b-02ebda01d42c/ URLScan screenshot (2026-10-26T11:38:00Z): https://screenshots.phishdestroy.io/us/01a17800-aeeb-71ac-b380-bc24794167a3.png URLScan capture report: https://urlscan.io/result/01a17800-aeeb-71ac-b380-bc24794167a3/ VirusTotal report: https://www.virustotal.com/gui/domain/itelsgiae.com Google Safe Browsing status: https://transparencyreport.google.com/safe-browsing/search?url=itelsgiae.com Archived copy: https://web.archive.org/web/20261026113414/https://itelsgiae.com/ Report phishing to Google: https://safebrowsing.google.com/safebrowsing/report_phish/ Site owner? Request a review: https://phishdestroy.io/appeals/
이 텍스트를 작성한 AI 모델
mimo-flash
AI 텍스트가 작성된 시간
2026-10-26T20:19:14Z
Revision
2ef13c3c5df21ff03683c6a22ce25cf56d22f2c33ede297703e5ceffd8e07844
모드
stored
Interpretation
검토되지 않은 이전에 저장된 분석 결과; 텍스트 생성 시점은 원본 관측 날짜와 별개입니다.

결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.

수집된 출처 세부 정보

저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.

저장된 모든 필드와 출처·날짜
웹사이트 점검출처의 원본 기록검색됨: 21개 필드

메일 설정

SPF 조회 수
0

CAA 레코드

도메인
itelsgiae.com

DNS 보호 기능 결과

확인한 리졸버 수
12
차단한 곳
  • CloudFlare Family
차단한 리졸버 수
1

웹 아카이브 관찰 결과

마지막 관측
최초 관측
기록된 변경 수
0
보관된 일수
1
평균 페이지 크기(바이트)
6911

페이지 제목 및 메타데이터

Open Graph URL
https://web.telegram.org/k/
페이지 제목
Telegram Web
Open Graph 유형
website
Open Graph 이미지
assets/img/android-chrome-192x192.png?v=jw3mK7G9Ry
Open Graph 제목
Telegram Web
테마 색상
#ffffff
설명
Telegram is a cloud-based mobile and desktop messaging app with a focus on security and speed.
표준 URL
https://web.telegram.org/
Open Graph 설명
Telegram is a cloud-based mobile and desktop messaging app with a focus on security and speed.

양식 및 혼합 콘텐츠

타사 스크립트
0

HTTP 응답

접속 가능
예
HTTP 상태
200
요청 소요 시간(ms)
DNS
207
TLS
290
기다림
574
연결
298
다운로드
0
응답 시간(ms)
1369

TLS 연결

ALPN
h2
암호 스위트
TLS_AES_256_GCM_SHA384
프로토콜
TLSv1.3
지원 버전
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
인증서 검증됨
예
순방향 비밀성
예

포트

열린 포트
  • 22
  • 80
  • 443

탄소 배출 추정

바이트
15547
CO₂(그램)
0.0006
다른 페이지보다 친환경적인 비율(%)
62

DNS 서버

네임서버
  • IP 주소
    162.159.27.88
    호스트
    b.share-dns.net
  • IP 주소
    172.64.53.25
    호스트
    a.share-dns.com
DNS 영역
itelsgiae.com

위치

IP 주소
43.133.87.107
ASN
132203
조직
Shenzhen Tencent Computer Systems Company Limited
도시
Seoul
국가
KR

TLS 인증서

발행자
Let's Encrypt / YR1
주체(Subject)
hbwkaos.com

DNS 레코드

A
  • 43.133.87.107
NS
  • a.share-dns.com
  • b.share-dns.net
SOA
기본 네임서버
a.share-dns.com
호스트마스터
master.share-dns.com
일련번호
1792745282
새로 고침(초)
3600
재시도(초)
1200
만료(초)
86400
최소 TTL(초)
600

DNSSEC

DS 레코드
아니요
RRSIG
아니요
DNSKEY
아니요

HSTS

헤더 값
max-age=31536000
관측 내용
HSTS header does not include all subdomains.

HTTP 보안 정책

X-Frame-Options
아니요
Referrer-Policy
아니요
X-XSS-Protection
아니요
Permissions-Policy
아니요
X-Content-Type-Options
아니요
Content-Security-Policy
아니요
Strict-Transport-Security
max-age=31536000
Cross-Origin-Opener-Policy
아니요
Cross-Origin-Embedder-Policy
아니요
Cross-Origin-Resource-Policy
아니요

IP 조회

IP 주소
43.133.87.107
IP 버전
4

리디렉션

리디렉션 체인
  • https://itelsgiae.com

등록 기록

등록기관
GMO Internet Group, Inc. d/b/a Onamae.com
등록일
업데이트됨
만료일
상태
  • clientTransferProhibited https://icann.org/epp
네임서버
  • a10.share-dns.com
  • b10.share-dns.net

HTTP 헤더

응답 헤더
서버
nginx
Content-Type
text/html
Strict-Transport-Security
max-age=31536000
출처의 원본 필드 · JSON
메일 설정
Spf lookups: 0
CAA 레코드
Domain: itelsgiae.com
DNS 보호 기능 결과
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
웹 아카이브 관찰 결과
Last: 2026-10-26T11:34:14Z; First: 2026-10-26T11:34:14Z; Changes: 0; Days archived: 1; Avg page bytes: 6911
페이지 제목 및 메타데이터
Ogurl: https://web.telegram.org/k/; Title: Telegram Web; Ogtype: website; Ogimage: assets/img/android-chrome-192x192.png?v=jw3mK7G9Ry; Ogtitle: Telegram Web; Themecolor: #ffffff; Description: Telegram is a cloud-based mobile and desktop messaging app with a focus on security and speed.; Canonicalurl: https://web.telegram.org/; Ogdescription: Telegram is a cloud-based mobile and desktop messaging app with a focus on security and speed.
양식 및 혼합 콘텐츠
Third party scripts: 0
상태
Up: ✓; Code: 200; Timings: DNS: 207; TLS: 290; Wait: 574; Connect: 298; Download: 0; Response ms: 1369
TLS 연결
Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
포트
Open: 22, 80, 443
Carbon
Bytes: 15547; Co2 grams: 0.0006; Cleaner than: 62
DNS server
NS: (IP: 162.159.27.88; Host: b.share-dns.net), (IP: 172.64.53.25; Host: a.share-dns.com); Zone: itelsgiae.com
위치
IP: 43.133.87.107; ASN: 132203; Org: Shenzhen Tencent Computer Systems Company Limited; City: Seoul; Country: KR
SSL
Issuer: Let's Encrypt / YR1; Subject: hbwkaos.com
DNS 레코드
A: 43.133.87.107; NS: a.share-dns.com, b.share-dns.net; Soa: Nsname: a.share-dns.com; Hostmaster: master.share-dns.com; Serial: 1792745282; Refresh: 3600; Retry: 1200; Expire: 86400; Minttl: 600
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Header: max-age=31536000; Message: HSTS header does not include all subdomains.
HTTP 보안 정책
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: max-age=31536000; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 43.133.87.107; Family: 4
리디렉션
Chain: https://itelsgiae.com
등록 기록
Registrar: GMO Internet Group, Inc. d/b/a Onamae.com; Created: 2026-10-23T08:45:43Z; Updated: 2026-10-23T08:45:53Z; Expires: 2027-10-23T08:45:43Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: a10.share-dns.com, b10.share-dns.net
HTTP 헤더
Headers: Server: nginx; Content type: text/html; Strict transport security: max-age=31536000
네트워크 보안 인텔리전스
CF Cloudflare Radar 판정 결과 악성
피싱 Security Risks 피싱 Security threats New Domains

itelsgiae.com 관련 질문

itelsgiae.com은(는) 정상적인 사이트인가요?

PhishDestroy는 기록된 증거를 바탕으로 itelsgiae.com를 심각 위험 등급(증거 점수 95/100)으로 평가했으며, 이는 2026-10-26에 처음 기록되었습니다. 저장된 VirusTotal 결과: 3/92 엔진에서 경고했습니다. 분석 시간(저장된 표기): 2026-10-24 07:04 UTC. 조회 시간(저장된 표기): 2026-10-26 12:04 UTC. 자체 점수와 목록 등재만으로 사기가 입증되지는 않습니다. 각 출처의 날짜와 정확한 URL을 확인하세요.

itelsgiae.com에 지갑을 연결해도 안전한가요?

앞서 언급된 위험 신호로 인해, 해당 사이트에서 지갑을 연결하거나 메시지에 서명하거나 토큰 권한을 approve하지 마십시오. 확인된 블록체인 거래는 되돌릴 수 없습니다.

itelsgiae.com을(를) 이용했다면 어떻게 해야 하나요?

  • 비밀번호를 입력했습니다 — 해당 서비스와 동일한 비밀번호를 사용한 다른 모든 사이트에서 비밀번호를 변경하세요.
  • 2단계 인증을 켜세요 — 해당 서비스가 지원하는 경우, 인증 앱은 SMS 코드보다 보안성이 더 높습니다.
  • 카드 또는 은행 정보를 결제하거나 입력했습니다. — 카드에 기재된 연락처나 공식 웹사이트를 통해 이용 중인 은행이나 결제 서비스 업체에 문의하십시오.
  • 지갑을 연결했지만 아무것도 서명하지 않았습니다 — 지갑에서 해당 사이트를 연결 해제하고 보류 중인 요청을 거부하십시오. 연결만으로는 자금이 이체되지 않습니다.
  • 토큰 지출 승인 (approve / permit) — 토큰 승인 검사기를 사용하여 해당 승인을 취소합니다
  • 시드 문구나 개인 키를 공유했습니다 — 남은 자금을 새로운 시드 문구가 있는 새 지갑으로 옮기세요. 보안이 노출된 지갑은 더 이상 안전하지 않습니다.
  • 파일을 다운로드했습니다 — 파일을 열지 말고 보안 소프트웨어로 기기를 검사하십시오.

경찰이나 기타 관할 기관에 신고할 때를 대비해 주소, 날짜, 결제 또는 거래 내역, 메시지 등을 잘 보관해 두십시오. 신고한다고 해서 반드시 돈이 돌려받는다는 보장은 없습니다. 단계별 안내: 긴급 대응 가이드.

더 보기

차단 목록 일치 항목PhishDestroy 1
PhishDestroy PhishDestroy 목록 출처 보기

페이지 캡처 (10)

모든 캡처 링크 및 해시 (10)
itelsgiae.com: caution — 17/92 VirusTotal engines. PhishDestroy risk score 100/100 (critical).
소셜 미리보기 카드 itelsgiae.com: caution — 17/92 VirusTotal engines. PhishDestroy risk score 100/100 (critical). v ec00bb0f6ed9

도메인 상세 정보

도메인
URLScan 판정 악성 점수 100 피싱 brand: Telegram 보고서 ↗
IP 평판 대한민국43.133.87.107 0/100악용 점수 · 이 서버의 IP 주소에 대한 악용 신고 건수이며, 도메인에 대한 신고 건수가 아닙니다. 점수가 높을수록 상황이 더 심각합니다. 이 IP 주소는 아직 악용 데이터베이스에 신고되지 않았으나, 도메인 자체는 피싱으로 인식되고 있습니다. 신고 0건 확인됨 2026-10-26
OTX 태그 2026-10all-domainsblocklistcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
등록기관 GMO Internet Group
악용 신고 연락처abuse@tencent.com, abuse@internet.gmo
ICANN 레지스트리ICANN Lookup (RDAP) →
호스팅 업체 악용 신고 연락처 abuse@tencent.com Shenzhen Tencent Computer Systems Company Limited · AS132203
등록 정보생성됨 2026-10-23 (30d · New) — 만료일 2027-10-23
기술 세부 정보출처 및 타임스탬프
최초 발견2026-10-26
DOM 분석분석됨 2026-10-26점수 91/100브랜드 신호 2건
제출된 URLhttps://itelsgiae.com/
파비콘 해시
사건 ID
확인된 페이지 제목
Telegram Web
자동화된 브랜드 언급
Argent Telegram
TLS 인증서
발급자 Let's Encrypt / YR1 · 저장된 유효 기간이 59일 후 만료

네트워크 & 인증서

저장된 기술 증거

네트워크 & DNS

IP 주소
대한민국43.133.87.107
네트워크 ASN
AS132203
AS 이름
TENCENT-NET-AP-CN - Tencent Building, Kejizhongyi Avenue, CN
조직
Shenzhen Tencent Computer Systems Company Limited
관측 위치
대한민국Seoul, KR
서버 헤더
nginx

네임서버 4

  • a.share-dns.com
  • a10.share-dns.com
  • b.share-dns.net
  • b10.share-dns.net

SOA

  • nsname: a.share-dns.com
  • hostmaster: master.share-dns.com
  • serial: 1792745282
  • refresh: 3600
  • retry: 1200
  • expire: 86400
  • minttl: 600

등록기관 악용 신고 연락처 VirusTotal WHOIS

위치는 IP 네트워크 기준입니다.

TLS 인증서

발행자
Let's Encrypt / YR1
유효 기간 시작
2026-10-23 08:15:14
유효 기간 만료
2027-01-21 08:15:13
호스트명 일치
예
유효성
저장된 유효 기간 내
수집 출처
PhishDestroy collector
인증서 지문0db1f8ee4398d846b0dd75a01ea771b08d0175d6ee1c1718ce2050e36eab3232
인증서 이름 · SAN 2개
  • hbwkaos.com
  • itelsgiae.com

저장된 인증서 메타데이터입니다. 시간대 정보가 없는 인증서 날짜는 저장된 그대로 표시됩니다. 전송 구간 암호화가 사이트의 신뢰성을 입증하지는 않습니다.

기술 · 2 identified
전체 기록 열기

VirusTotal 분석

3 / 92개의 보안 업체가 이 도메인을 표시했습니다
VT에서 보기
마지막 분석 이전에 저장된 스냅숏: 3 탐지
Emsisoft
Fortinet
넷크래프트

보관된 증거

Wayback Machine 스냅샷
아카이브 보기

저장된 스냅샷 1

PageSpeed (모바일): 61

Google PageSpeed Insights — 다음 도메인의 모바일 성능 감사: itelsgiae.com ·

61
개선이 필요함
성능
FCP
2.83 s
콘텐츠가 포함된 첫 페인트
LCP
3.9 s
최초 콘텐츠 표시 시간(LCP)
CLS
0
누적 레이아웃 이동
TBT
546 ms
총 차단 시간
SI
9.84 s
속도 지수
데이터 제공: Google PageSpeed Insights · 모바일 전략 · 점수: 90-100 양호 50-89 개선 필요 0-49 빈곤
저장된 캡처 증거 1 snapshot

로컬 수집 파이프라인이 보관한 타임스탬프 포함 응답 메타데이터입니다. 아래의 각 값은 표시된 아카이브 시각을 기준으로 합니다.

보관된 HTTP 응답 HTTP 200
요청된 URL: https://itelsgiae.com/
Telegram Web
Telegram is a cloud-based mobile and desktop messaging app with a focus on security and speed.
대응
HTTP 200
HTML 본문
15.2 KB
압축됨
5.6 KB
링크
0 internal · 0 external
탐지된 기술
nginx
선택된 응답 헤더
서버: nginx
Content-Type: text/html
Content-Encoding: gzip
보안 헤더가 존재함
Strict-Transport-Security
HSTS: 확인됨 DNSSEC: 확인되지 않음 WAF/방화벽: 확인되지 않음 클로킹 표시: 확인되지 않음
파비콘 지문: 926cc27874313cb1f3a6fc23d89d98d5cde0e63a3bfd360beb5d02e9c62ea38e
Open Graph 제목: Telegram Web
Open Graph 설명: Telegram is a cloud-based mobile and desktop messaging app with a focus on security and speed.
Saved response-header values · 10
연결
keep-alive
Content-Encoding
gzip
Content-Type
text/html
날짜
Mon, 26 Oct 2026 11:34:43 GMT
Etag
W/"6ad405d5-3cbb"
Last-Modified
Sat, 17 Oct 2026 23:33:41 GMT
서버
nginx
Strict-Transport-Security
max-age=31536000
Transfer-Encoding
chunked
Vary
Accept-Encoding

수집기가 보관한 값입니다. 긴 값은 수집 과정에서 축약될 수 있습니다.

등록 및 참관 안내2

가용성 관측값

마지막 접속 가능 관측
마지막 콘텐츠 관측

추정 시각은 관측 구간을 나타냅니다. 레지스트라의 조치나 사이트가 접속 불가 상태가 된 정확한 시점을 입증하지는 않습니다.

저장된 모든 데이터118
전체 기록 열기

캡처된 네트워크 요청

네트워크 요청: 264 SHA-256 해시: 255 URLScan 스캔:

URLScan이 페이지 로딩 중에 기록한 네트워크 요청. URLScan은 모든 요청에 대해 해시를 제공하지는 않습니다. PhishDestroy는 2026-10-29 01:56 UTC에 이 목록을 가져왔습니다.

URLScan에서 이 스캔을 열어보세요 01a177fd-d59d-7491-9178-b0b793adb1c4 ↗

저장된 관측 기록8

모니터와 출처 수집기가 보관한 날짜별 변경 기록입니다. 최신 관측이 먼저 표시되며, 출처 상태가 테이크다운을 입증하지는 않습니다.

  1. 가용성 모니터 · 기록된 상태

    페이지 콘텐츠 제공

    반환된 페이지 콘텐츠

  2. 가용성 모니터 · 기록된 상태

    페이지 콘텐츠 제공

    반환된 페이지 콘텐츠

  3. 가용성 모니터 · 기록된 상태

    페이지 콘텐츠 제공

    반환된 페이지 콘텐츠

  4. 가용성 모니터 · 기록된 상태

    페이지 콘텐츠 제공

    반환된 페이지 콘텐츠

  5. 가용성 모니터 · 기록된 상태

    페이지 콘텐츠 제공

    반환된 페이지 콘텐츠

이전의 관측 결과 3
  1. 가용성 모니터 · 기록된 상태

    페이지 콘텐츠 제공

    반환된 페이지 콘텐츠

  2. 가용성 모니터 · 기록된 상태

    페이지 콘텐츠 제공

    반환된 페이지 콘텐츠

  3. 도메인 모니터링 · 첫 번째 수집 기록

    접속 가능

보관된 가용성 관측값 전체113
전체 기록 열기

위협 대응 파이프라인

  1. 탐지 · 기록됨
  2. 분석 · 기록됨
  3. 알림 · 기록됨
  4. 모니터링 · 기록됨

기록된 이벤트: 13. 이 기록들은 수집된 증거, 발송된 알림 및 차단 목록 등재를 설명하며, 조사가 완료되었거나 해당 사이트가 차단되었음을 확인하는 것은 아닙니다.

선제적 탐지 및 데이터 수집위협 데이터 수집 완료 기록됨
  • 위협 데이터 수집 완료
    itelsgiae.com이 탐지되어 전체 분석을 위해 대기열에 추가됨
위협 인텔리전스 확인URLScan.io 캡처 · URLScan 판정 결과 · Cloudflare Radar 보고서 · 웹 아카이브 · VirusTotal · OTX 커뮤니티 참조 자료 · Cloudflare Radar: 악성 · 자동 브랜드 라벨: Telegram · 수집된 포렌식 증거 · 기록된 기술 분석 기록됨
통지 기록보고서 전송 기록 기록됨
  • 보고서 전송 기록
    이 도메인에 대한 악용 신고 기록; 당시 등록기관: GMO Internet Group, Inc. d/b/a Onamae.com. 악용 신고 연락처: 1.
    • abuse@tencent.com
게시 및 접속 가능 여부DestroyList에 등재됨 기록됨

기록된 활동

7개 항목

라이프사이클

  1. 도메인 등록
  2. 탐지 결과가 포함된 VirusTotal 분석+22시간 19분
  3. PhishDestroy에 등록됨+52시간 29분
  4. 첫 번째 악용 신고 전송+4분

등록 후 3일 2시간에 보고됨

  1. AlienVault OTX

    3 커뮤니티 관련 자료

    +26분
  2. 남용 신고 전송됨

    PD-20261026-DFE8FA · 접수 83406

    abuse@tencent.com
    +2분
  3. URLScan

    페이지 캡처됨

    같은 분
  4. Cloudflare Radar

    피싱

    같은 분
  5. 웨이백 머신

    페이지 보관됨

    같은 분
  6. PhishDestroy에 등록됨

    itelsgiae.com

    +52시간 29분
  7. VirusTotal

    3/92 엔진 감지

조사 및 보고 방식

공개 스캔, 증거 및 악용 신고 채널

당사는 의심스러운 URL을 스캔하고, 공개된 결과를 검토한 후 적절한 악용 신고 채널을 통해 증거를 전송합니다. 상단의 날짜별 이벤트는 해당 도메인에 대해 기록된 내용을 보여줍니다. 아래 디렉토리에서는 더 광범위한 워크플로우를 설명합니다.

01공개 스캔 및 증거 수집10개의 출처 및 도구 그룹
urlscan.io 스크린샷 · DOM · HTTP

렌더링된 페이지, 요청 및 가시적인 인프라를 캡처합니다.

VirusTotal 다중 엔진 판정 결과

사용 가능한 엔진 결과를 비교하고 분석 타임스탬프를 유지합니다.

Google Safe Browsing 투명성 보고서

Google이 현재 해당 URL을 안전하지 않은 사이트로 분류하고 있는지 확인하십시오.

Cloudflare Radar DNS · 인증서 · 카테고리

공개 스캔 결과와 함께 기록된 네트워크 및 분류 데이터를 확인하십시오.

AlienVault OTX 위협 인텔리전스 업데이트

지표 관련 언급 및 관련 커뮤니티 정보를 확인하십시오.

웨이백 머신 과거 증거

보관된 캡처를 비교하고 과거의 맥락을 보존합니다.

abuse.ch ThreatFox IOC 상관관계 분석

일치하는 지표와 관련 위협 기록을 확인하십시오.

crt.sh 인증서 투명성

인증서 기록 및 관련 호스트명을 검사합니다.

DNS 보안 필터 Quad9 · AdGuard · CleanBrowsing

보안 리졸버 응답을 비교하고, 확인된 차단 내역을 기록합니다.

Web-Check 표면 검사

공개 DNS, TLS, HTTP 및 기술 표면을 검사합니다.

02악용 신고 및 후속 조치등록 기관, 호스팅 및 보안 채널
  1. 책임 있는 제공업체를 파악하십시오. 등록 및 호스팅 레코드를 관련 악용 신고 담당자와 연결합니다.
  2. 증거 자료를 준비하십시오. URL, 공개 스캔 참조 정보, 캡처 화면 및 기록된 관찰 내용을 포함하십시오.
  3. 보고서를 전송합니다. 가능한 경우, 발송된 보고서 기록과 수신자 정보를 보관하십시오.
  4. 내용을 재검토하고 업데이트를 게시하십시오. 스캐너의 판정 결과, 제공업체의 대응 및 사이트 가용성을 추후 추적할 수 있습니다.

스캔, 평판 확인 및 보고에 사용된 보안 서비스는 아래에 나열되어 있습니다. 서비스가 목록에 포함되었다고 해서 해당 서비스가 이 특정 도메인에 대한 정보를 수신, 수용하거나 이에 대해 조치를 취했다는 증거는 아닙니다. 기록된 제출 내역은 상단의 알림 내역에 표시됩니다.

출처별 모든 저장된 기록

소스별로 이 도메인의 전체 이력을 살펴보세요. 다운로드 파일에는 선택한 소스의 모든 기록이 포함됩니다. 날짜는 원래의 필드 레이블을 그대로 유지합니다.

모든 기록을 JSON 형식으로 다운로드

클로킹 확인

브라우저와 크롤러가 받는 응답을 비교하고 Keitaro 트래픽 라우팅 여부를 확인합니다.

itelsgiae.com

증거 및 외부 보고서

제출된 증거 스냅샷
보낸 날짜: 원장 레코드: 1 케이스 ID: PD-20261026-DFE8FA 수신자: abuse@tencent.com
생성된 PDF 통지서
심층 분석

이 사이트로 인해 피해를 입으셨나요?

당신은 혼자가 아니며, 부끄러워할 일은 전혀 없습니다. 사기범은 신뢰를 악용하는 교묘한 범죄자입니다. 피해 사실을 신고하는 것은 사기에 맞서는 가장 강력한 무기입니다. 당신의 신고가 다른 사람의 피해를 막고 수사 기관의 대응을 도울 수 있습니다. 먼저 계정과 자금을 안전하게 보호한 후 신고하십시오. 계정 정보가 유출되었다면 즉시 신고하세요. 피해 복구를 빙자한 사기범에게 응하지 마세요.

실제로 취한 조치에 따라 대응하십시오. 비밀번호를 입력했다면, 해당 비밀번호와 이를 재사용한 모든 곳에서 비밀번호를 변경하십시오. 카드 정보를 결제하거나 제공했다면, 은행이나 결제 서비스 업체에 연락하십시오. 파일을 다운로드했다면, 기기를 바이러스 검사하십시오. 그런 다음 해당 사건을 신고하십시오.

신고처

이 초안은 오직 귀하에게만 제공됩니다.

먼저 자금을 안전하게 보호하세요: 은행에 전화하거나 전자지갑 승인 권한을 취소하세요. 즉각적인 조치 →

더 보기: 국제 및 암호화폐 채널

공식 보고 경로

기타 공식 신고 경로
SEAL 911 전 세계

현재 암호화폐 지갑에서 자금이 탈취되고 있는 상황에서 보안 연구원들이 제공하는 긴급 지원 서비스입니다.

FTC ReportFraud 미국

사기 및 사기 행위를 미국 연방거래위원회(FTC)에 신고하십시오. 신고 내용은 법 집행 기관에서 사용하는 데이터베이스에 저장됩니다.

IdentityTheft.gov 미국

단계별 복구 계획이 포함된 공식 신원 도용 신고 절차.

CISA 미국

사이버 사고 및 피싱은 미국 사이버보안 및 인프라 보안국(CISA)에 신고하십시오.

CSIRTs Network 유럽 연합

EU 내 국가 사고 대응 팀(CSIRT) 목록입니다. 해당 국가의 팀을 찾아보세요.

FIRST 전 세계

국가 및 분야별로 검색 가능한 전 세계 사고 대응 팀 디렉토리.

ReportCyber 호주

사이버 범죄는 호주 사이버 보안 센터(Australian Cyber Security Centre)와 경찰에 신고하십시오.

Scamwatch 호주

사기는 ACCC가 운영하는 국가 사기 방지 센터(National Anti-Scam Centre)에 신고하십시오.

Canadian Anti-Fraud Centre 캐나다

캐나다 내 사기 및 사기 행위를 신고하고 최신 사기 경보를 확인하세요.

피싱 사고 발생 후

피해자를 위한 권고 사항 및 조언

공유한 정보에 해당하는 조치를 선택하세요. 이 보고서 사본을 본인의 기록과 함께 보관하세요.

지금 당장 어떻게 해야 할까요?

긴급

의심스러운 사이트 사용을 중단하세요. 실제 서비스는 공식 앱이나 이미 신뢰하는 주소를 통해 접속하세요.

  • 비밀번호를 입력했습니다 — 해당 서비스와 동일한 비밀번호를 사용한 다른 모든 사이트에서 비밀번호를 변경하세요.
  • 2단계 인증을 켜세요 — 해당 서비스가 지원하는 경우, 인증 앱은 SMS 코드보다 보안성이 더 높습니다.
  • 카드 또는 은행 정보를 결제하거나 입력했습니다. — 카드에 기재된 연락처나 공식 웹사이트를 통해 이용 중인 은행이나 결제 서비스 업체에 문의하십시오.
  • 파일을 다운로드했습니다 — 파일을 열지 말고 보안 소프트웨어로 기기를 검사하십시오.
  • 시드 문구나 개인 키를 공유했습니다 — 남은 자금을 새로운 시드 문구가 있는 새 지갑으로 옮기세요. 보안이 노출된 지갑은 더 이상 안전하지 않습니다.
  • 지갑을 연결했지만 아무것도 서명하지 않았습니다 — 지갑에서 해당 사이트를 연결 해제하고 보류 중인 요청을 거부하십시오. 연결만으로는 자금이 이체되지 않습니다.
  • 토큰 지출 승인 (approve / permit) — 토큰 승인 검사기를 사용하여 해당 승인을 취소합니다 (revoke.cash)
  • 암호화폐를 보냈습니다 — 거래 해시, 본인의 주소 및 수신 주소를 저장해 두세요. 블록체인 거래는 되돌릴 수 없습니다.

신고를 위해 어떤 정보를 수집해야 하나요?

FBI 지침

원본 이메일, 영수증, 메시지, 스크린샷을 안전한 곳에 보관하세요. 사실에 기반한 시간순 기록은 접수 기관이 경위를 파악하는 데 도움이 됩니다. IC3 증거 지침 ↗

  • 결제 기록 — 결제를 하셨다면 영수증, 금액, 날짜, 결제 대행업체 및 수취인 정보를 잘 보관해 두세요.
  • 정확한 날짜 및 시간 — 각 거래 내역 및 사기범과의 첫 접촉 시점
  • 스크린샷 — 사기 웹사이트, 채팅 메시지, 이메일, 지갑 거래, 소셜 미디어
  • 모든 URL 및 도메인 사기꾼이 사용한 (다음과 같은 것들을 포함하여 itelsgiae.com)
  • 커뮤니케이션 — 사기꾼이 사용한 이메일, 문자, 전화번호, 사용자 이름

비록 모든 세부 사항을 알지 못하더라도 — 어쨌든 신고를 하세요. 부분적인 정보라도 수사에 도움이 됩니다.

이 사기 사건을 어디에 신고해야 할까요?

  • FBI IC3 — 인터넷 범죄 신고 센터 (미국 연방 신고 창구)
  • 유로폴 — 유럽 사이버 범죄 신고 (EU)
  • 귀하의 은행 또는 결제 서비스 제공업체 — 자금이나 카드 정보가 유출된 경우, 공식 연락처를 통해 즉시 사기 대응팀에 연락하십시오.
  • 지역 경찰 — 비록 당장 조치를 취할 수는 없더라도 공식 기록을 남깁니다

신고한다고 해서 피해 회복이나 수사가 보장되지는 않지만, 신속하고 정확한 거래 데이터는 당국과 서비스 제공업체가 사건을 추적하는 데 도움이 될 수 있습니다.

피싱 사기는 일반적으로 어떻게 이루어지나요?

  • 가짜 웹사이트 — 도메인을 약간만 변경한, 정식 사이트와 픽셀 단위로 완벽하게 일치하는 복제 사이트
  • 돼지 도살 사기(피그 부처링) — Telegram·왓츠앱·데이트 앱을 통해 몇 주에 걸쳐 신뢰를 쌓은 뒤, 돈을 훔쳐갔다
  • 회복 사기 — 사기범이 자금 회수 대행업체로 위장해 선불 수수료를 요구합니다. 업체를 독립적으로 확인하기 전에는 절대 시드 구문을 공유하거나 돈을 지불하지 마세요
  • AI를 이용한 사기 — 딥페이크, 자동화된 피싱, AI로 생성된 사이트 등으로 인해 사기 행각을 적발하기가 더 어려워지고 있다

앞으로 어떻게 하면 스스로를 지킬 수 있을까요?

  • 공식 사이트 즐겨찾기 추가 — 이메일, DM 또는 광고에 포함된 링크는 절대 클릭하지 마세요
  • 도메인 확인 — 확인하기 PhishDestroy 상호작용을 시작하기 전에 HTTPS, 맞춤법, 도메인 등록 기간을 확인하세요.
  • "너무 좋아서 믿기 힘들다" = 사기 — 수익 보장, 유명인의 추천, 촉박한 마감 기한

추가 지침: NIST · 피싱 대응FBI IC3 · 신고 및 증거FTC · 피해 복구 사기

최신 정보를 확인하고, 안전을 지키세요

실시간 위협을 모니터링하거나, 오탐이라고 판단될 경우 이 목록에 이의를 제기하십시오.

회복 사기꾼들을 조심하세요! 범죄자는 수사관, 변호사, 회복요원인 척 하면서 피해자에게 다시 연락할 수도 있습니다. 선불 비용을 지불하거나 자격 증명을 공유하지 마십시오. 복구 사기에 대해 더 알아보기 →
이 보고서 정보출처, 관측일 및 정정 사항

이 보고서는 저장된 페이지 캡처, 등록 및 네트워크 기록, 스캐너 결과, PhishDestroy 신고 이력을 종합한 것입니다. 각 출처는 고유한 관측일을 유지합니다. 원본 결과를 확인하려면 출처 보고서를 여세요.

AI 지원 분석 작성 시각: . 이 내용은 당시 확보된 증거를 설명한 것이며, 추후 출처 확인 과정에서 내용이 변경될 수 있습니다.

캡처는 당시 표시된 내용을 기록한 것입니다. 스캐너 결과는 검사 시점의 해당 제공업체 평가를 기록한 것입니다. 유효한 인증서나 탐지 0건 결과 모두 안전을 보장하지 않습니다.

이 보고서 삽입증거 링크가 포함된 간단한 위젯
HTML · IFRAME

이 보고서 삽입하기

이 위협 정보를 귀하의 웹사이트나 블로그에 공유하세요

embed.html
<iframe
  src="https://phishdestroy.io/ko/embed/domain/itelsgiae.com"
  title="PhishDestroy threat report for itelsgiae.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>