URLQuery
3 det.
Ouvrir le rapport

PhishDestroy a enregistré polexbot.pro pour la première fois le 2026-10-25. Répertoriés dans des listes noires externes : MetaMask, SEAL.
Titre de la page: “Polexbot: Automated Polymarket Bot for 5-Minute Crypto Rounds”
Répertoriés dans des listes noires externes : MetaMask, SEAL. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.
 NiceNIC
 108.138.26.63Amazon.com, Inc.
Note de risque : plus elle est élevée, plus la situation est grave · Comment fonctionne ce score ?
Sélectionnez ce qui s’est passé et cochez les étapes au fur et à mesure. Les coches sont enregistrées uniquement dans ce navigateur.
La vue « expert » comprend toutes les sections : DNS, TLS, requêtes réseau, hachages et le code JSON brut.
Le registre des rapports envoyés consigne le premier rapport sortant à l’adresse . Le destinataire enregistré est abuse@identitydigital.com. Les dernières données enregistrées concernant la disponibilité indiquent toujours que le domaine est accessible; 28 days s'est écoulé depuis le premier rapport envoyé.
ICANN RAA §3.18 décrit les obligations relatives au contact chargé des abus auprès du registraire et au traitement des signalements. Cette section consigne les horodatages des envois, la liste des destinataires, les identifiants de dossier et la disponibilité ultérieure. Elle ne constitue pas en soi une preuve de réception, d’accusé de réception, d’enquête, de mesure corrective ou de non-respect contractuel.
PhishDestroy conserve une fiche sur polexbot.pro. Chaque source a sa propre date ; une vérification absente ne prouve pas la sécurité.
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
PhishDestroy a enregistré polexbot.pro pour la première fois le 2026-10-25. Répertoriés dans des listes noires externes : MetaMask, SEAL. Risque : critique (score de preuves 100/100). Bureau d’enregistrement : NiceNIC. Statut : Dernière activité connue. Hébergement : Amazon.com, Inc. PhishDestroy a envoyé 1 signalement d’abus. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.
108.138.26.63Amazon.com, Inc.NiceNICAnalyse de PhishDestroy, version antérieure non révisée
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
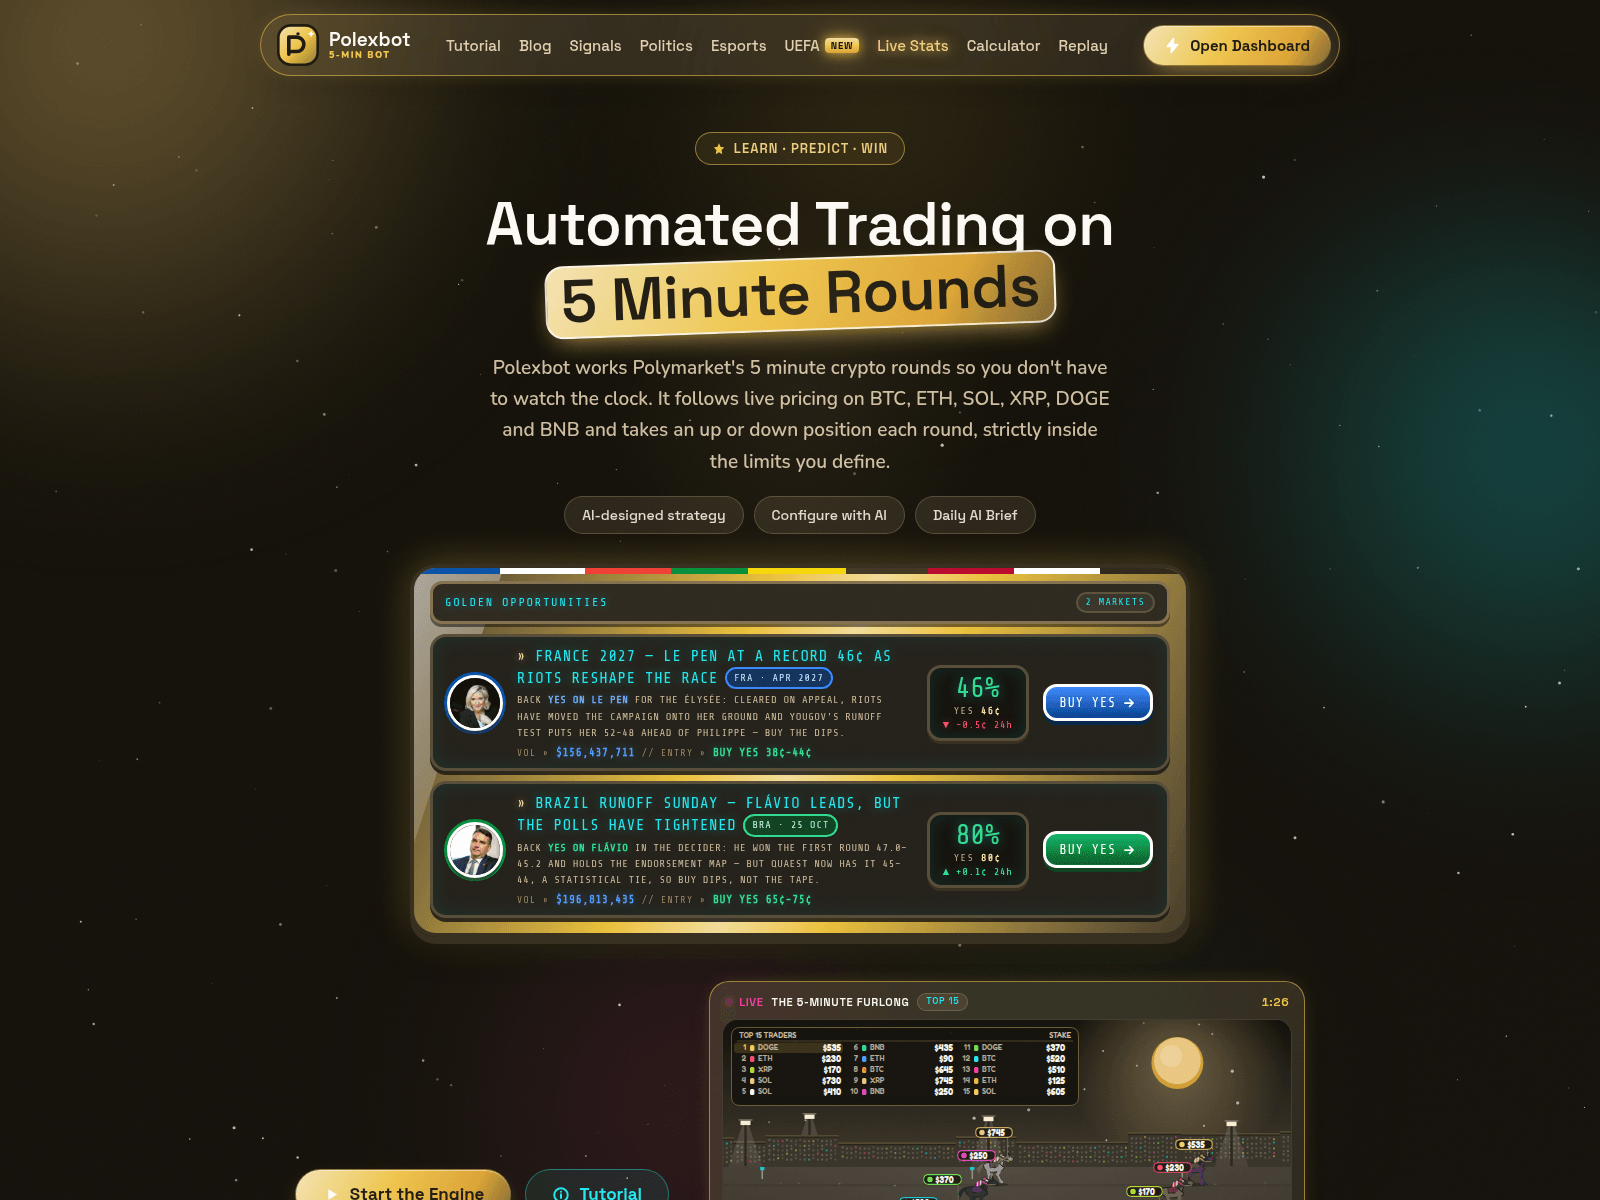
The captured screenshot from 2026-10-25 shows a dark gold landing page headed Automated Trading on 5 Minute Rounds, offering an AI bot for Polymarket's five-minute crypto rounds, with an Open Dashboard button, AI configuration chips and market cards with BUY YES prompts. Metadata described an automated Polymarket bot covering BTC, ETH, SOL, XRP, DOGE and BNB. PhishDestroy listed the page for impersonation because it trades on the Polymarket brand on a domain registered the day before. First seen by PhishDestroy on 2026-10-25.
The page routes visitors to a dashboard behind an automation pitch, a pattern in which a copycat collects account credentials or payment details from people who believe they are using the genuine Polymarket service. The lure is a bot claiming to place an up or down position each round inside visitor-set limits. Treat the offer as unverified impersonation rather than an authorized Polymarket tool.
The screenshot shows branded navigation, AI strategy chips and market cards borrowing Polymarket's name. urlscan's machine-learning engine scored the capture malicious at 97 on 2026-10-25 while its overall verdict stayed clean. VirusTotal did not flag the domain. Spamhaus listed it under the spam category on 2026-10-25; the MetaMask and SEAL blocklists plus PhishDestroy's internal list flagged it on 2026-10-26; OTX carried 4 pulses on 2026-10-25; Google Safe Browsing was not flagged on 2026-10-26. A same-domain redirect chain led to the captured page, whose scripts showed an Express on nginx stack with Google Tag Manager and Google Analytics, no React, Vue or Next globals, and a document hash starting 4f3ae770ccf7.
The domain was registered 2026-10-24 through NICENIC INTERNATIONAL GROUP CO., LIMITED and the capture was served from Amazon CloudFront behind nginx with Express headers; no firewall vendor was shown. Notable weaknesses: DNSSEC unsigned, no DKIM recorded, COOP, COEP and CORP absent, and one check reported no HSTS header. Otherwise TLS 1.3 with TLS-AES-128-GCM-SHA256, forward secrecy and ALPN h2; CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy and Permissions-Policy present; SPF and DMARC present; CAA record present.
If you entered a password or payment details on polexbot.pro, change that password on the genuine Polymarket service and enable two-factor authentication. Defenders should block polexbot.pro at DNS, proxy and mail gateways and hunt for it in web logs and referral data. PhishDestroy's impersonation listing stands regardless of clean verdicts from other feeds.
3 det.
Ouvrir le rapportSuspect
Ouvrir le rapport1/100
Note de confiance : plus elle est basse, plus c'est mauvais
Ouvrir le rapportdomaine de spam
4 community references
Ouvrir le rapportCapture de la page
Ouvrir le rapportInstantané de moniteur enregistré séparément ; ne remplace pas l'enregistrement principal du rapport et ne détermine pas la disponibilité actuelle.
90 / 100 · score heuristique · 7 références de marque · 1 classification
Heuristique relative au contenu uniquement ; il ne s'agit pas de la note finale.
Ouvrir le rapportMétadonnées relatives à la génération narrative
Ouvrir le rapportLa date de génération du récit est distincte des dates d'observation. Il s'agit des champs de publication conservés, et non d'une détection supplémentaire indépendante.
Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.
Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.
| Configuration de la messagerie | Spf: v=spf1 -all; Dmarc: ✓; Spf lookups: 0 |
|---|---|
| Enregistrements CAA | Domain: polexbot.pro |
| Résultats de la protection DNS | Resolvers: 12; Blocked count: 0 |
| Règles du Crawler | Agents: *; Present: ✓; Sitemaps: https://www.polexbot.pro/sitemap.xml |
| Plan du site | Present: ✓; URL count: 31 |
| Security contact file | Present: ✓; Found in: /.well-known/security.txt |
| Titre de la page et métadonnées | Ogurl: https://www.polexbot.pro/; Title: Polexbot: Automated Polymarket Bot for 5-Minute Crypto Rounds; Author: Polexbot; Ogtype: website; Robots: index,follow; Ogimage: https://www.polexbot.pro/og-image.jpg; Ogtitle: Polexbot: Automated Polymarket Bot for 5-Minute Crypto Rounds; Keywords: Polexbot, Polymarket bot, automated trading bot, 5 minute crypto rounds, prediction market bot, BTC ETH SOL XRP DOGE BNB, up or down bot; Ogsitename: Polexbot; Description: Polexbot automates Polymarket's 5-minute crypto up/down rounds. It covers BTC, ETH, SOL, XRP, DOGE and BNB, taking a position every round strictly within the limits you set.; Twittercard: Summary large image; Canonicalurl: https://www.polexbot.pro/; Ogdescription: Polexbot works Polymarket's 5 minute crypto rounds for you, taking an up or down position each round inside the limits you set. |
| Suiveurs | Requests: 22; Trackers: (Name: Google Tag; Company: Google; Country: US; Category: Advertising; Requests: 1), (Name: Amazon Web Services; Company: Amazon; Country: US; Category: Hosting; Requests: 2), (Name: Google Fonts; Company: Google; Country: US; Category: Hosting; Requests: 1), (Name: Google Static; Company: Google; Country: US; Category: Hosting; Requests: 3), (Name: Google Analytics; Company: Google; Country: US; Category: Site Analytics; Requests: 1) |
| Formulaires et contenu mixte | No sri: https://www.googletagmanager.com/gtag/js; Third party scripts: 1 |
| Statut | Up: ✓; Code: 301; Timings: DNS: 29; TLS: 12; Wait: 15; Connect: 14; Download: 0; Response ms: 70 |
| Connexion TLS | Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Ports | Open: 80, 443 |
| Carbon | Bytes: 208908; Co2 grams: 0.0076; Cleaner than: 6 |
| DNS server | NS: (IP: 205.251.192.95; Host: ns-95.awsdns-11.com), (IP: 205.251.196.240; Host: ns-1264.awsdns-30.org), (IP: 205.251.199.244; Host: ns-2036.awsdns-62.co.uk), (IP: 205.251.194.210; Host: ns-722.awsdns-26.net); Zone: polexbot.pro |
| Cookies | Cookies: (Name: _ga_CC1B5QY8E3), (Name: _ga) |
| Lieu | IP: 108.138.26.63; ASN: 16509; Org: Amazon.com, Inc.; City: Frankfurt am Main; Country: DE |
| SSL | Issuer: Amazon / Amazon RSA 2048 M01; Subject: polexbot.pro |
| Enregistrements DNS | A: 108.138.26.125, 108.138.26.63, 108.138.26.95, 108.138.26.23; NS: ns-95.awsdns-11.com, ns-2036.awsdns-62.co.uk, ns-722.awsdns-26.net, ns-1264.awsdns-30.org; Soa: Nsname: ns-1264.awsdns-30.org; Hostmaster: awsdns-hostmaster.amazon.com; Serial: 1; Refresh: 7200; Retry: 900; Expire: 1209600; Minttl: 86400; Txt: v=spf1 -all |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Politiques de sécurité HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: ✗; Permissionspolicy: camera=(), microphone=(), geolocation=(), payment=(); Xcontenttypeoptions: nosniff; Contentsecuritypolicy: default-src 'self' https: data: blob:; script-src 'self' 'unsafe-inline' 'unsafe-eval' https:; style-src 'self' 'unsafe-; Stricttransportpolicy: max-age=31536000; includeSubDomains; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Get IP | IP: 108.138.26.95; Family: 4 |
| Redirections | Chain: https://polexbot.pro, https://www.polexbot.pro/; Count: 1 |
| Liens vers les pages | External: https://polymarket.com/event/next-french-presidential-election, https://polymarket.com/event/brazil-presidential-election; External count: 2; Internal count: 17 |
| En-têtes HTTP | Headers: Server: nginx; Content type: text/html; charset=UTF-8; X powered by: Express; Strict transport security: max-age=31536000; includeSubDomains; Content security policy: default-src 'self' https: data: blob:; script-src 'self' 'unsafe-inline' 'unsafe-eval' https:; style-src 'self' 'unsafe-inline' https:; img-src 'self' data: blob: https:; font-src 'self' data: https:; connect-src 'self' https: wss:; frame-ancestors 'self'; X frame options: SAMEORIGIN; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin; Permissions policy: camera=(), microphone=(), geolocation=(), payment=(); Via: 1.1 8109fadbc132b410ecc2c3df250d6144.cloudfront.net (CloudFront); X cache: Miss from cloudfront |
 Avertissements de Scamadviser 1/100
PhishDestroy attribue à polexbot.pro un niveau de risque de critique (score de preuves 100/100) sur la base des éléments constatés ; cette évaluation a été enregistrée pour la première fois le 2026-10-25. Répertoriés dans des listes noires externes : MetaMask, SEAL. Le score local et une inscription sur une liste ne prouvent pas une fraude. Vérifiez la date de chaque source et l’URL exacte.
Compte tenu des signaux d'alerte mentionnés ci-dessus, ne connectez pas de portefeuille, ne signez pas de messages et n'approvez pas d'autorisations relatives aux jetons sur cette plateforme. Une transaction confirmée sur la blockchain ne peut pas être annulée.
Conservez l'adresse, les dates, les détails du paiement ou de la transaction ainsi que les messages échangés afin de pouvoir déposer plainte auprès de la police ou d'une autre autorité compétente. Le fait de porter plainte ne garantit pas le remboursement de la somme versée. Aide étape par étape : guide d’urgence.
Valeurs complètes extraites, leur blockchain et leur source de collecte. La présence d'une adresse dans le contenu d'une page ne permet pas de déterminer qui en est le propriétaire.
0x06dc51826bc524d9a83770e7de9dd7e005b04524Format validated · Domain analysis0x66ad4221d66358ab9867f6d8cae73ede08e5cc4eFormat validated · Domain analysis0x6916cc00aa1c3e75ecf4081df7cae7d2f3592fd4Format validated · Domain analysis0x76d90685ded3907b5bba8af633812aceca00205aFormat validated · Domain analysis0x76eca4109d0dfe8649d5e3861dfccac67ae7d630Format validated · Domain analysis0x8b4bca1d794779e66e023d44391b2a86c5ab541bFormat validated · Domain analysis0x9bbf8abf929eddbb4da10535cf4c02db33f4c59fFormat validated · Domain analysis0xa19cbababc312f9df185e49d7004c249ed1ade6bFormat validated · Domain analysis0xa9c94c974a34abd275b7d576f14bf955bad543d2Format validated · Domain analysis0xb392b0234600393289f7a5a0dc32af604ea0fc73Format validated · Domain analysisExtraction des indicateurs de compromission (IoC) enregistrée 2026-10-25 05:00 UTC
Dernière vérification
98964fdb4d0cb772fb8d435c02486f021ff55b8c96cea4d9576c4f5e3c5dcd2b · 635598 bytes 956412881d192e08ceb85c03af96e683b8286943490e823ccf2ee43d8540bf46 · 115761 bytes 5d0de78997bf75923898c4948297e818023f49b615e56744946b55a4b2211c6d · 116499 bytes 747c83078d80b865e9766976faaae6392553b4cce3c6b296f7c617f226c36dcc · 1965898 bytes 871b892bebb960263431682305c2c460e5a6a64c69c8d5c0afb426a50ba56ad5 · 111501 bytes  108.138.26.63 0/100score d’abus · Signalements d'abus concernant l'adresse IP de ce serveur, et non le domaine ; plus le score est élevé, plus la situation est grave Cette adresse IP n'a pas encore été signalée à la base de données d'abus, mais le domaine lui-même est identifié comme étant un site de hameçonnage. 0 signalement vérifié 2026-10-25 (RU) Enquête sur PhishDestroy 108.138.26.63Frankfurt am Main, DE
ns-1264.awsdns-30.orgns-2036.awsdns-62.co.ukns-722.awsdns-26.netns-95.awsdns-11.comnsname: ns-1264.awsdns-30.orghostmaster: awsdns-hostmaster.amazon.comserial: 1refresh: 7200retry: 900expire: 1209600minttl: 86400La localisation correspond au réseau IP.
c9ac600b3e61e970e6fb829868181c596c92bb2bb8e6f4964d64c0cbdc8137edpolexbot.prowww.polexbot.proMétadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.
Le site redirigeait les visiteurs ailleurs lors de la dernière vérification.
Noms d'hôte conservés dans l'enregistrement de domaine ou dans le cache de Certificate Transparency. Un nom d'hôte ne suffit pas à lui seul à établir la disponibilité actuelle ou l'existence d'une activité malveillante.
origin.polexbot.proEnregistrement de domainewww.polexbot.proEnregistrement de domaineUne heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.
Demandes réseau: 34 Hachages SHA-256: 29 Analyse URLScan:
Requêtes réseau enregistrées par URLScan lors du chargement de la page. URLScan ne fournit pas de hachage pour chaque requête. PhishDestroy a récupéré cette liste le 2026-10-29 01:58 UTC.
Ouvrez cette analyse sur URLScan 01a1715a-4da1-718d-9999-b133425d7cd7 ↗
Charge les données enregistrées ; le site suspect n'est pas ouvert.
| # | Demande relative au réseau | Méthode HTTP · statut | Type | Taille non compressée | Corps de la réponse SHA-256 |
|---|
Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.
Notre scanner n’a pas pu terminer cette vérification.
polexbot.pro Événements enregistrés : 13. Ces enregistrements décrivent les preuves recueillies, les notifications envoyées et la publication ; ils ne confirment pas qu’une enquête ait été menée à son terme ni qu’un retrait ait eu lieu.
Cycle de vie
Nous analysons les URL suspectes, examinons les résultats publics et transmettons les preuves via les canaux de signalement d'abus appropriés. Les événements datés ci-dessus indiquent ce qui a été enregistré pour ce domaine. La rubrique ci-dessous explique le processus dans son ensemble.
Capturez la page affichée, les requêtes et l'infrastructure visible.
Comparez les résultats des moteurs disponibles et conservez l'horodatage de l'analyse.
Vérifiez si Google répertorie actuellement cette URL comme non sécurisée.
Examiner un scan public ainsi que les données réseau et de classification qui y sont enregistrées.
Recherchez les références aux indicateurs et les informations issues de la communauté à ce sujet.
Comparer les captures archivées et conserver le contexte historique.
Recherchez les indicateurs correspondants et les fiches de menaces associées.
Inspecter les enregistrements de certificats et les noms d'hôtes associés.
Comparer les réponses des résolveurs de sécurité et enregistrer les blocages observés.
Inspecter les surfaces technologiques publiques DNS, TLS et HTTP.
Les services de sécurité utilisés pour l'analyse, la vérification de la réputation et le signalement sont répertoriés ci-dessous. Le fait qu'un service figure dans cette liste ne signifie pas pour autant qu'il ait reçu, accepté ou traité ce domaine en particulier. Les signalements enregistrés apparaissent dans l'historique des notifications ci-dessus.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalyse des URL↗
 CloudflareRadar / signalement d'abus↗
 YandexSafe Browsing↗
 URLScan.ioAnalyse publique↗
 ESETExemple / Soumission d'URL↗
 BitdefenderSoumission d'URL↗
 NortonSafe Web↗
 SymantecÉvaluation du site↗
 AviraSignalement d'URL↗
 Avast / AVGSignalement d'URL↗
 KasperskyOpenTIP↗
 Dr.WebScanner en ligne↗
 NetcraftSignalement d'abus↗
 PhishTankSignalement par la communauté↗
 APWG eCXRenseignements sur le phishing↗
 PhishStatsFlux public↗
 Phish.ReportAbus d'hébergement↗
 SpamhausRéputation des domaines↗
 PolySwarmAnalyse multi-moteurs↗
 CheckPhishAnalyse des URL↗
 QutteraAnalyse des logiciels malveillants↗
 URLqueryAnalyse du navigateur↗
 Criminal IPRenseignements sur les ressources↗
 CRDFThreat Center↗ ScamadviserVérification de la réputation↗
 MyWOTRéputation au sein de la communauté↗
Parcourez l'historique complet de ce domaine par source. Le téléchargement inclut tous les enregistrements de la source sélectionnée. Les dates conservent leurs libellés de champ d'origine.
Télécharger tous les enregistrements au format JSON| ID | Données stockées |
|---|
Même favicon Signal auxiliaire 3
Titre similaire Signal auxiliaire 1
Même IP 108.138.26.63 Signal auxiliaire 1
Libellé de marque : Polymarket Signal auxiliaire 8
Bureau d’enregistrement : NiceNIC Uniquement pour la découverte 6
Chaque rayon correspond à une raison pour laquelle un domaine est lié à ce rapport. La taille des nœuds indique les détections d’VirusTotal, les nœuds en pointillés sont déjà hors ligne, et les listes complètes figurent ci-dessous. Liste complète des rapports liés
Même hachage du fichier favicon, ou un titre de page enregistré commençant par les 20 mêmes caractères. Une correspondance au niveau du contenu ne permet pas de conclure à l'existence d'un kit de phishing commun ou à un propriétaire commun.
Partagé avec 3 autres domaines
Un autre domaine de phishing partage cette adresse IP d’origine – une éventuelle infrastructure colocalisée.
Rapports portant la même étiquette de collecteur. Une étiquette commune n’établit ni usurpation d’identité ni propriété commune. Afficher les rapports correspondants →
Enregistrés auprès du même bureau d'enregistrement. Un bureau d'enregistrement dessert des millions de clients sans lien entre eux ; ce regroupement constitue donc simplement un constat et ne prouve pas l'existence d'un lien.
Rapports récemment ajoutés à partir de la base de données PhishDestroy. Ces liens de découverte n’impliquent pas d’infrastructure ou de propriété partagée.
PD-20261025-0A50AD Destinataire : abuse@identitydigital.com Agissez en fonction de ce que vous avez réellement fait. Si vous avez saisi un mot de passe : changez-le, ainsi que partout où vous l'avez réutilisé. Si vous avez effectué un paiement ou communiqué les détails de votre carte bancaire : contactez votre banque ou votre prestataire de services de paiement. Si vous avez téléchargé un fichier : analysez votre appareil. Signalez ensuite l'incident.
Ce brouillon ne sera visible que par vous.
Commencez par mettre votre argent en sécurité : appelez votre banque ou révoquez les autorisations de votre portefeuille numérique. Mesures immédiates →



Aide d'urgence apportée par des chercheurs en sécurité lorsqu'un portefeuille de cryptomonnaies est en train d'être vidé en ce moment même.

Signalez les escroqueries et les fraudes à la Commission fédérale du commerce des États-Unis. Les signalements sont enregistrés dans une base de données utilisée par les forces de l'ordre.

Formulaire officiel de signalement d’usurpation d’identité, accompagné d’un plan de rétablissement étape par étape.

Signalez les incidents cybernétiques et les tentatives d’hameçonnage à l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA).

Transférez les e-mails et SMS frauduleux au Centre national de cybersécurité, qui procède à la suppression des sites malveillants qu’il identifie.
E-mailreport@phishing.gov.uk SMS7726
Répertoire des équipes nationales d’intervention en cas d’incident (CSIRT) dans l’UE. Trouvez l’équipe de votre pays.

Annuaire mondial des équipes d’intervention en cas d’incident, consultable par pays et par secteur.
Transférez les e-mails de hameçonnage à l’Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portail national de signalement des cybercrimes. En cas de fraude financière, appelez également sans tarder la ligne d'assistance au 1930.
Ligne d'assistance1930
Signalez les cybercrimes au Centre australien de cybersécurité et à la police.

Signalez les escroqueries au Centre national de lutte contre la fraude géré par l’ACCC.

Signalez les fraudes et les escroqueries au Canada et consultez les alertes actuelles concernant les escroqueries.
Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.
Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.
Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. Guide de l'IC3 sur les éléments de preuve ↗
polexbot.pro)Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.
Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.
Informations complémentaires: NIST · Réponse aux tentatives d'hameçonnageFBI IC3 · signalements et preuvesFTC · escroqueries à la « récupération »
Analyse des menaces à l'aide de listes de blocage stockées, de WHOIS, de DNS et de preuves d'analyse publique
Scanner maintenantSignalez les domaines suspects à notre base de données des menaces — protégez la communauté
SignalerRapports de phishing récents et changements de disponibilité observés
SurveillerSurveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif
Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.
L’analyse assistée par AI a été rédigée le . Ce texte présente les éléments dont on disposait à l'époque ; les vérifications ultérieures des sources peuvent entraîner des modifications.
Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.