URLQuery
2 det.
Ouvrir le rapport
The gtavi.global domain hosted a pre-order page for Grand Theft Auto VI, prompting visitors to connect a cryptocurrency wallet and purchase the game using tokenized shares. If you already connected your wallet to this site, immediately inspect your account for unauthorized token approvals and revoke them.
Analyse disponible uniquement en anglaisTitre de la page: “GTA VI | Windows Player Access — Review”
Répertoriés dans des listes noires externes : MetaMask, SEAL. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.
 PDR
 188.114.96.3CloudFlare, Inc. · CDN
Note de risque : plus elle est élevée, plus la situation est grave · Comment fonctionne ce score ?
Sélectionnez ce qui s’est passé et cochez les étapes au fur et à mesure. Les coches sont enregistrées uniquement dans ce navigateur.
La vue « expert » comprend toutes les sections : DNS, TLS, requêtes réseau, hachages et le code JSON brut.
Le registre des rapports envoyés consigne le premier rapport sortant à l’adresse . Le destinataire enregistré est abuse@publicdomainregistry.com. Les dernières données enregistrées concernant la disponibilité indiquent toujours que le domaine est accessible; 35 hours s'est écoulé depuis le premier rapport envoyé.
ICANN RAA §3.18 décrit les obligations relatives au contact chargé des abus auprès du registraire et au traitement des signalements. Cette section consigne les horodatages des envois, la liste des destinataires, les identifiants de dossier et la disponibilité ultérieure. Elle ne constitue pas en soi une preuve de réception, d’accusé de réception, d’enquête, de mesure corrective ou de non-respect contractuel.
PhishDestroy conserve une fiche sur gtavi.global. Chaque source a sa propre date ; une vérification absente ne prouve pas la sécurité.
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
PhishDestroy a enregistré gtavi.global pour la première fois le 2026-11-20. Répertoriés dans des listes noires externes : MetaMask, SEAL. Risque : élevé (score de preuves 66/100). Bureau d’enregistrement : PDR. Statut : Dernière activité connue. Hébergement : Cloudflare, Inc. PhishDestroy a envoyé 1 signalement d’abus. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.
188.114.96.3CloudFlare, Inc. · CDNPDR Capture URLScan · 2026-11-20 20:31 UTC · SHA-256 6130cbe4…214528b
Analyse PhishDestroy, version vérifiée
L’analyse détaillée de PhishDestroy AI reste en anglais afin de préserver le relevé forensique original.
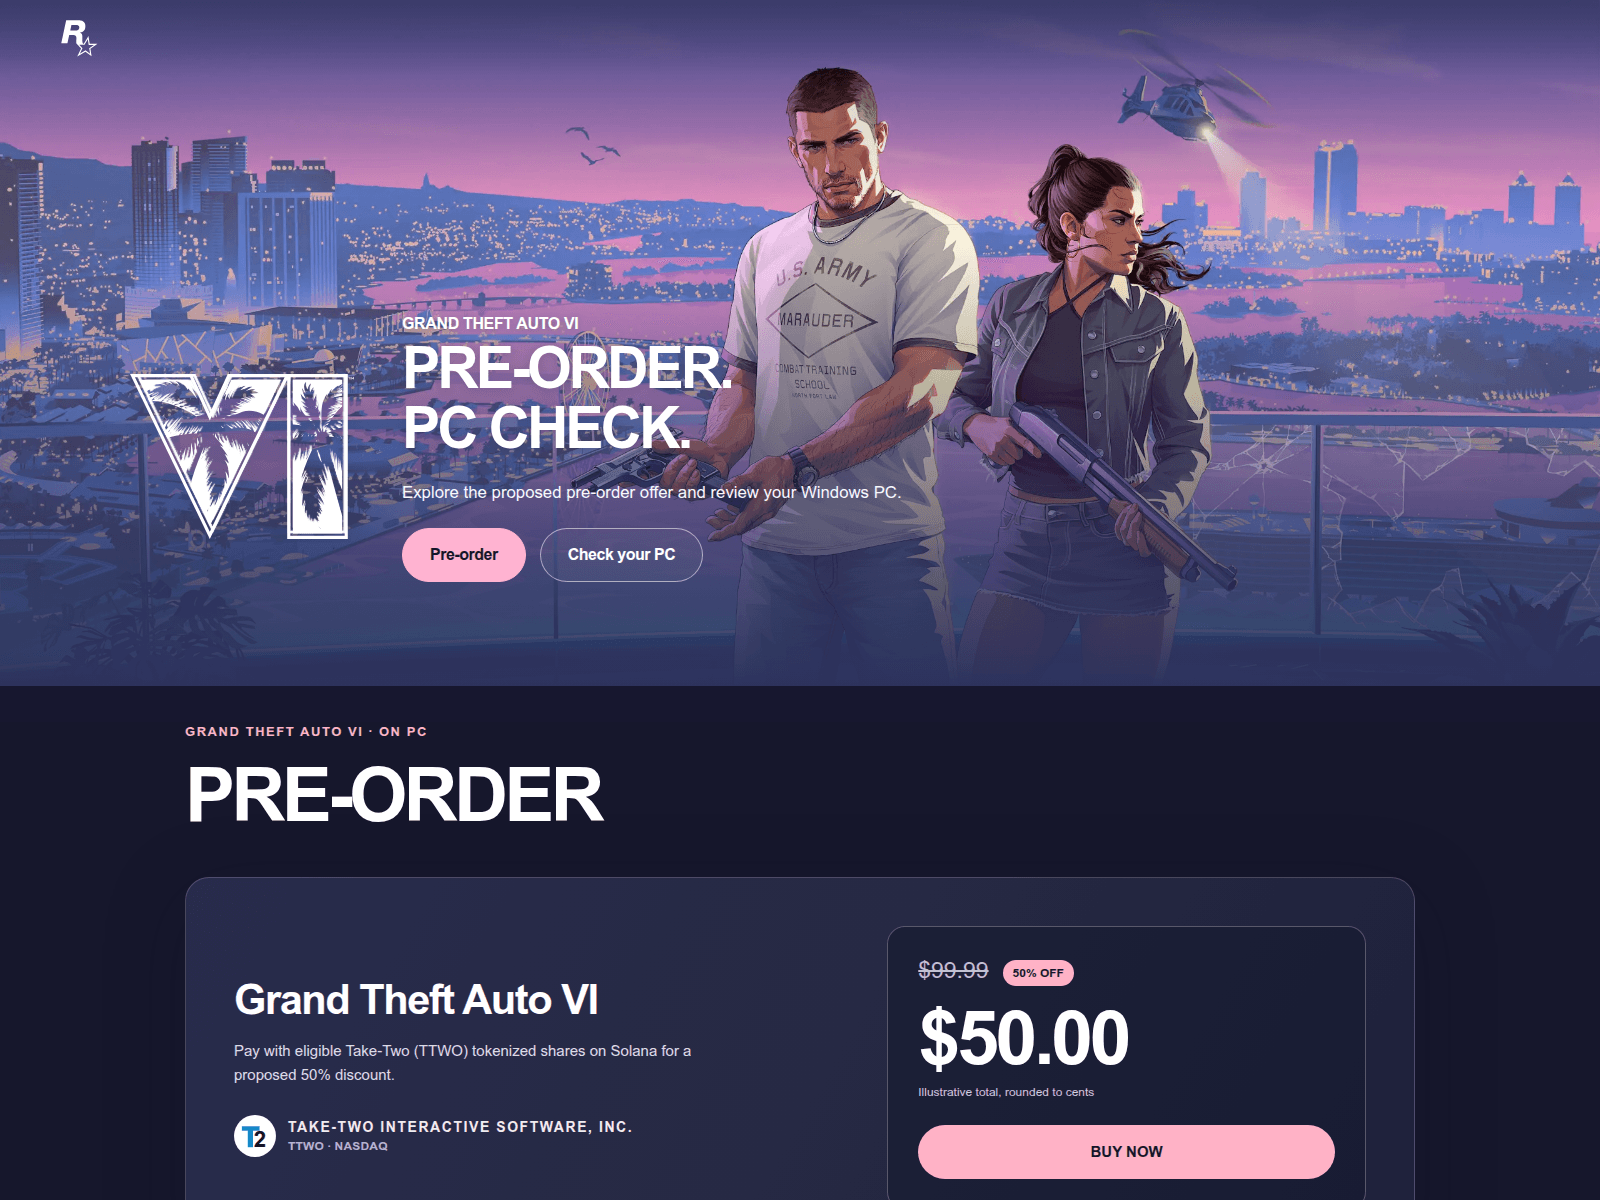
The gtavi.global page opens with a dark purple banner featuring the Rockstar Games logo and character artwork from Grand Theft Auto VI, accompanied by the headline "GRAND THEFT AUTO VI PRE-ORDER. PC CHECK." Two buttons labeled "Pre-order" and "Check your PC" sit below the text alongside a large "VI" logo framed by palm trees. Scrolling down reveals a section titled "GRAND THEFT AUTO VI — ON PC" with a prominent "PRE-ORDER" heading. A purchase card offers the game for "$50.00" instead of "$99.99" with a "50% OFF" tag, accompanied by text stating "Pay with eligible Take-Two (TTWO) tokenized shares on Solana for a proposed 50% discount." A pink "BUY NOW" button prompts the visitor to proceed with the transaction using a connected crypto wallet.
When a visitor clicks the purchase button, the page initiates a wallet connection request via Reown to interact with their cryptocurrency wallet. urlscan classified the page as malicious, and MetaMask and SEAL block it. Furthermore, it was registered on 19 Nov 2026, 1 day before it was first reported, contradicting the polished marketing presentation of an established game publisher.
Connecting a wallet to an untrusted site can grant malicious smart contracts permission to transfer funds or drain tokens without further notice. Because the page leverages a high-profile title to attract users, visitors risk authorizing transfers that clear out their balances. If you interacted with the purchase button and approved a transaction, immediately use a blockchain explorer to revoke all unfamiliar token permissions.
2 det.
Ouvrir le rapportSuspect
Ouvrir le rapportMalveillant
SHA-256 7fe62816…341b6e4
Instantané de moniteur enregistré séparément ; ne remplace pas l'enregistrement principal du rapport et ne détermine pas la disponibilité actuelle.
40 / 100 · score heuristique · 1 référence de marque · 0 classification
Heuristique relative au contenu uniquement ; il ne s'agit pas de la note finale.
Ouvrir le rapportCette analyse de surveillance datée est distincte de l'analyse principale d'PhishDestroy présentée ci-dessus. Un score heuristique ne correspond pas à une probabilité mesurée.
Métadonnées relatives à la génération narrative
Ouvrir le rapportLa date de génération du récit est distincte des dates d'observation. Il s'agit des champs de publication conservés, et non d'une détection supplémentaire indépendante.
Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.
Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.
| Configuration de la messagerie | Spf lookups: 0 |
|---|---|
| Résultats de la protection DNS | Resolvers: 12; Blocked count: 0 |
| Titre de la page et métadonnées | Ogurl: https://gtavi.global/; Title: GTA VI | Windows Player Access — Review; Ogtype: website; Ogimage: https://preview.palladinium.com/GTASOLANAVI/og-0f5695165fa5.jpg; Ogtitle: GTA VI | Windows Player Access — Review; Twittercard: Summary large image |
| Suiveurs | Requests: 3 |
| Formulaires et contenu mixte | No sri: https://radar-nutmeg.stockbox.cfd/_nuxt/assets/index.js; Third party scripts: 1 |
| Statut | Up: ✓; Code: 200; Timings: DNS: 0; Wait: 102; Download: 162; Response ms: 334 |
| Connexion TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Ports | Open: 80, 443, 8080 |
| Carbon | Bytes: 1301149; Co2 grams: 0.0476; Cleaner than: 1 |
| DNS server | NS: (IP: 172.64.35.173; Host: ashton.ns.cloudflare.com), (IP: 162.159.38.200; Host: mariah.ns.cloudflare.com); Zone: gtavi.global |
| Quality | Cls: 0; Seo: 83; Si s: 5.34; Fcp s: 5.34; Lcp s: 5.34; Tbt ms: 445; Performance: 56; Accessibility: 90; Best practices: 100 |
| Lieu | IP: 2a06:98c1:3120::3; ASN: 13335; Org: Cloudflare, Inc.; City: Washington; Country: US |
| SSL | San: *.gtavi.global, gtavi.global; Bits: 256; Chain: gtavi.global, YE2, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE2; Serial: 065C2464614089059B3C4F7C9E1D14AF89A6; SHA256: 72ce3ec936301b0bfe5499369d2d29c5f776ce4cfb99f729c6da863ca75cafde; Subject: gtavi.global; Valid to: 2027-02-17T09:35:58Z; Valid from: 2026-11-19T09:35:59Z |
| Enregistrements DNS | A: 188.114.96.3, 188.114.97.3; NS: mariah.ns.cloudflare.com, ashton.ns.cloudflare.com; Soa: Nsname: ashton.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2420670780; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3121::3, 2a06:98c1:3120::3 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Politiques de sécurité HTTP | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Pare-feu | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2a06:98c1:3121::3; Family: 6 |
| Redirections | Chain: https://gtavi.global |
| Sous-domaines | Count: 2; Subdomains: buy.gtavi.global, cyberleek.gtavi.global |
| Pile technologique | Technologies: Node.js, Vue.js, Nuxt.js, lit-html 3.3.3, lit-element 4.2.2, Cloudflare, Open Graph, HTTP/3 |
| Liens vers les pages | External: https://support.rockstargames.com/, https://www.rockstargames.com/contact, https://www.rockstargames.com/careers, https://www.rockstargames.com/community-resources, https://www.rockstargames.com/account/communications, https://www.rockstargames.com/corpinfo, https://www.rockstargames.com/privacy, https://www.rockstargames.com/cookies, https://www.rockstargames.com/legal, https://www.rockstargames.com/ccpa, https://www.instagram.com/rockstargames/, https://x.com/RockstarGames, https://www.youtube.com/rockstargames, https://www.facebook.com/rockstargames, https://www.tiktok.com/@rockstargames, https://discord.gg/rockstargames, https://www.twitch.tv/rockstargames; Internal: https://gtavi.global/, https://gtavi.global/, https://gtavi.global/, https://gtavi.global/; External count: 17; Internal count: 4 |
| En-têtes HTTP | Headers: Server: cloudflare; Content type: text/html; charset=utf-8 |
PhishDestroy attribue à gtavi.global un niveau de risque de élevé (score de preuves 66/100) sur la base des éléments constatés ; cette évaluation a été enregistrée pour la première fois le 2026-11-20. Répertoriés dans des listes noires externes : MetaMask, SEAL. Le score local et une inscription sur une liste ne prouvent pas une fraude. Vérifiez la date de chaque source et l’URL exacte.
Compte tenu des signaux d'alerte mentionnés ci-dessus, ne connectez pas de portefeuille, ne signez pas de messages et n'approvez pas d'autorisations relatives aux jetons sur cette plateforme. Une transaction confirmée sur la blockchain ne peut pas être annulée.
Conservez l'adresse, les dates, les détails du paiement ou de la transaction ainsi que les messages échangés afin de pouvoir déposer plainte auprès de la police ou d'une autre autorité compétente. Le fait de porter plainte ne garantit pas le remboursement de la somme versée. Aide étape par étape : guide d’urgence.
Dernière vérification
6130cbe4…214528b SHA-256 de la copie préparée fournie au modèle: ec12fd72…4aca0b3 6130cbe46921f34136942d0a97e6c2d0f06c50ecf9f62a09346d20b6b214528b · 400199 bytes 6130cbe46921f34136942d0a97e6c2d0f06c50ecf9f62a09346d20b6b214528b · 400199 bytes d88912dead388e1b1d3ae7a5b6daf6e139eef64dc563073f03f32b92b390e735 · 1769551 bytes 377e984cb0d351fefd0619aaf3900939688d0ab6fc2f230b891adf604dca9c65 · 942210 bytes 188.114.96.3 Periphérie partagée Cloudflare adresse IP d'origine masquée La réputation Edge-IP n’est pas attribuée à ce domaine. (IN) Pour ce gTLD, le registraire ci-dessus opère dans le cadre d’un contrat d’accréditation de l’ICANN. Les liens ci-dessous renvoient au barème officiel des frais et aux recommandations de conformité en vigueur en matière d’abus du DNS.
L'article 3.18 du RAA définit les exigences relatives aux contacts en cas d'abus et au traitement des signalements. Ce rapport peut consigner les notifications sortantes enregistrées et les observations techniques ultérieures ; il ne constitue pas en soi une preuve de réception, d'enquête, de remédiation ou de non-conformité contractuelle.
188.114.96.3Toronto, CALa réputation Edge-IP n’est pas attribuée à ce domaine.
ashton.ns.cloudflare.commariah.ns.cloudflare.comnsname: ashton.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2420670780refresh: 10000retry: 2400expire: 604800minttl: 1800La localisation correspond au réseau IP.
72ce3ec936301b0bfe5499369d2d29c5f776ce4cfb99f729c6da863ca75cafde*.gtavi.globalgtavi.globalMétadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.
Le site servait ses pages lors de la dernière vérification.
Noms d'hôte conservés dans l'enregistrement de domaine ou dans le cache de Certificate Transparency. Un nom d'hôte ne suffit pas à lui seul à établir la disponibilité actuelle ou l'existence d'une activité malveillante.
buy.gtavi.globalEnregistrement de domainecyberleek.gtavi.globalEnregistrement de domaineGoogle PageSpeed Insights — audit des performances mobiles de gtavi.global ·
Métadonnées de réponse horodatées conservées par la chaîne de collecte locale. Chaque valeur ci-dessous se rapporte à l’heure d’archivage affichée.
http://gtavi.global/https://gtavi.global/Content-Type: text/html; charset=utf-8Cache-Control: no-store, no-cache, must-revalidateServeur: cloudflareCF-Cache-Status: DYNAMICContent-Encoding: gzipsummary_large_imageh3=":443"; ma=86400no-store, no-cache, must-revalidateDYNAMICa5da3d366fd4a9dc-MCIkeep-alivegziptext/html; charset=utf-8Fri, 20 Nov 2026 20:35:06 GMTThu, 19 Nov 2026 16:16:04 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}no-cache{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=RH2Awsl0%2FUVdWsKOKPpOR3a5O0rxLtnm5tClLbhVRxcNOa3IGNOKpd0I8A4mC3yl3pYfaG19m%2BV7hVDUSXl3YKGdM1qLL7de5%2BdV5tYLt0KtHaX8KWUgmSjIbZjSwfw%3D"}]}cloudflarecfCacheStatus;desc="DYNAMIC"chunkedAccept-EncodingValeurs conservées par le collecteur ; les valeurs longues peuvent être raccourcies lors de la collecte.
Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.
Demandes réseau: 19 Hachages SHA-256: 19 Analyse URLScan:
Requêtes réseau enregistrées par URLScan lors du chargement de la page. URLScan ne fournit pas de hachage pour chaque requête. PhishDestroy a récupéré cette liste le 2026-11-21 00:44 UTC.
Ouvrez cette analyse sur URLScan 01a1fb8d-32a0-75c5-abce-32d5962a6bb5 ↗
Charge les données enregistrées ; le site suspect n'est pas ouvert.
| # | Demande relative au réseau | Méthode HTTP · statut | Type | Taille non compressée | Corps de la réponse SHA-256 |
|---|
Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.
Affichage du contenu de la page
contenu de la page renvoyé
Affichage du contenu de la page
contenu de la page renvoyé
Accessible
Événements enregistrés : 10. Ces enregistrements décrivent les preuves recueillies, les notifications envoyées et la publication ; ils ne confirment pas qu’une enquête ait été menée à son terme ni qu’un retrait ait eu lieu.
Cycle de vie
Nous analysons les URL suspectes, examinons les résultats publics et transmettons les preuves via les canaux de signalement d'abus appropriés. Les événements datés ci-dessus indiquent ce qui a été enregistré pour ce domaine. La rubrique ci-dessous explique le processus dans son ensemble.
Capturez la page affichée, les requêtes et l'infrastructure visible.
Comparez les résultats des moteurs disponibles et conservez l'horodatage de l'analyse.
Vérifiez si Google répertorie actuellement cette URL comme non sécurisée.
Examiner un scan public ainsi que les données réseau et de classification qui y sont enregistrées.
Recherchez les références aux indicateurs et les informations issues de la communauté à ce sujet.
Comparer les captures archivées et conserver le contexte historique.
Recherchez les indicateurs correspondants et les fiches de menaces associées.
Inspecter les enregistrements de certificats et les noms d'hôtes associés.
Comparer les réponses des résolveurs de sécurité et enregistrer les blocages observés.
Inspecter les surfaces technologiques publiques DNS, TLS et HTTP.
Les services de sécurité utilisés pour l'analyse, la vérification de la réputation et le signalement sont répertoriés ci-dessous. Le fait qu'un service figure dans cette liste ne signifie pas pour autant qu'il ait reçu, accepté ou traité ce domaine en particulier. Les signalements enregistrés apparaissent dans l'historique des notifications ci-dessus.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnalyse des URL↗
 CloudflareRadar / signalement d'abus↗
 YandexSafe Browsing↗
 URLScan.ioAnalyse publique↗
 ESETExemple / Soumission d'URL↗
 BitdefenderSoumission d'URL↗
 NortonSafe Web↗
 SymantecÉvaluation du site↗
 AviraSignalement d'URL↗
 Avast / AVGSignalement d'URL↗
 KasperskyOpenTIP↗
 Dr.WebScanner en ligne↗
 NetcraftSignalement d'abus↗
 PhishTankSignalement par la communauté↗
 APWG eCXRenseignements sur le phishing↗
 PhishStatsFlux public↗
 Phish.ReportAbus d'hébergement↗
 SpamhausRéputation des domaines↗
 PolySwarmAnalyse multi-moteurs↗
 CheckPhishAnalyse des URL↗
 QutteraAnalyse des logiciels malveillants↗
 URLqueryAnalyse du navigateur↗
 Criminal IPRenseignements sur les ressources↗
 CRDFThreat Center↗
 ScamadviserVérification de la réputation↗
 MyWOTRéputation au sein de la communauté↗
Parcourez l'historique complet de ce domaine par source. Le téléchargement inclut tous les enregistrements de la source sélectionnée. Les dates conservent leurs libellés de champ d'origine.
Télécharger tous les enregistrements au format JSON| ID | Données stockées |
|---|
Libellé de marque : Rockstargames Signal auxiliaire 2
Bureau d’enregistrement : PDR Uniquement pour la découverte 6
Chaque rayon correspond à une raison pour laquelle un domaine est lié à ce rapport. La taille des nœuds indique les détections d’VirusTotal, les nœuds en pointillés sont déjà hors ligne, et les listes complètes figurent ci-dessous. Liste complète des rapports liés
Rapports portant la même étiquette de collecteur. Une étiquette commune n’établit ni usurpation d’identité ni propriété commune. Afficher les rapports correspondants →
Enregistrés auprès du même bureau d'enregistrement. Un bureau d'enregistrement dessert des millions de clients sans lien entre eux ; ce regroupement constitue donc simplement un constat et ne prouve pas l'existence d'un lien.
Rapports récemment ajoutés à partir de la base de données PhishDestroy. Ces liens de découverte n’impliquent pas d’infrastructure ou de propriété partagée.
Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.
gtavi.global PD-6AA02F31F6CA07C707FA Destinataire : abuse@publicdomainregistry.com Agissez en fonction de ce que vous avez réellement fait. Si vous avez saisi un mot de passe : changez-le, ainsi que partout où vous l'avez réutilisé. Si vous avez effectué un paiement ou communiqué les détails de votre carte bancaire : contactez votre banque ou votre prestataire de services de paiement. Si vous avez téléchargé un fichier : analysez votre appareil. Signalez ensuite l'incident.
Ce brouillon ne sera visible que par vous.
Commencez par mettre votre argent en sécurité : appelez votre banque ou révoquez les autorisations de votre portefeuille numérique. Mesures immédiates →



Aide d'urgence apportée par des chercheurs en sécurité lorsqu'un portefeuille de cryptomonnaies est en train d'être vidé en ce moment même.

Signalez les escroqueries et les fraudes à la Commission fédérale du commerce des États-Unis. Les signalements sont enregistrés dans une base de données utilisée par les forces de l'ordre.

Formulaire officiel de signalement d’usurpation d’identité, accompagné d’un plan de rétablissement étape par étape.

Signalez les incidents cybernétiques et les tentatives d’hameçonnage à l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA).

Transférez les e-mails et SMS frauduleux au Centre national de cybersécurité, qui procède à la suppression des sites malveillants qu’il identifie.
E-mailreport@phishing.gov.uk SMS7726
Répertoire des équipes nationales d’intervention en cas d’incident (CSIRT) dans l’UE. Trouvez l’équipe de votre pays.

Annuaire mondial des équipes d’intervention en cas d’incident, consultable par pays et par secteur.
Transférez les e-mails de hameçonnage à l’Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portail national de signalement des cybercrimes. En cas de fraude financière, appelez également sans tarder la ligne d'assistance au 1930.
Ligne d'assistance1930
Signalez les cybercrimes au Centre australien de cybersécurité et à la police.

Signalez les escroqueries au Centre national de lutte contre la fraude géré par l’ACCC.

Signalez les fraudes et les escroqueries au Canada et consultez les alertes actuelles concernant les escroqueries.
Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.
Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.
Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. Guide de l'IC3 sur les éléments de preuve ↗
gtavi.global)Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.
Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.
Informations complémentaires: NIST · Réponse aux tentatives d'hameçonnageFBI IC3 · signalements et preuvesFTC · escroqueries à la « récupération »
Analyse des menaces à l'aide de listes de blocage stockées, de WHOIS, de DNS et de preuves d'analyse publique
Scanner maintenantSignalez les domaines suspects à notre base de données des menaces — protégez la communauté
SignalerRapports de phishing récents et changements de disponibilité observés
SurveillerSurveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif
Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.
L’analyse assistée par AI a été rédigée le . Ce texte présente les éléments dont on disposait à l'époque ; les vérifications ultérieures des sources peuvent entraîner des modifications.
Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.