Aller au rapport de sécurité
Favicon de brawl.brwl.fun
Sécurité des domaines et renseignements sur les menaces

brawl.brwl.fun

J'ai été victime d'une arnaque — aidez-moi à rédiger une plainte
Partager / télécharger le rapport
Publier sur X Envoyer sur Telegram Vérification via l'API
En bref

PhishDestroy a enregistré brawl.brwl.fun pour la première fois le 2026-11-20. Résultat VirusTotal enregistré : 2/92 moteurs ont émis une alerte. Malveillants : 1. Suspects : 1. Heure d’analyse (telle qu’enregistrée) : 2026-11-20 09:40 UTC. Récupéré (tel qu’enregistré) : 2026-11-20 09:59 UTC.

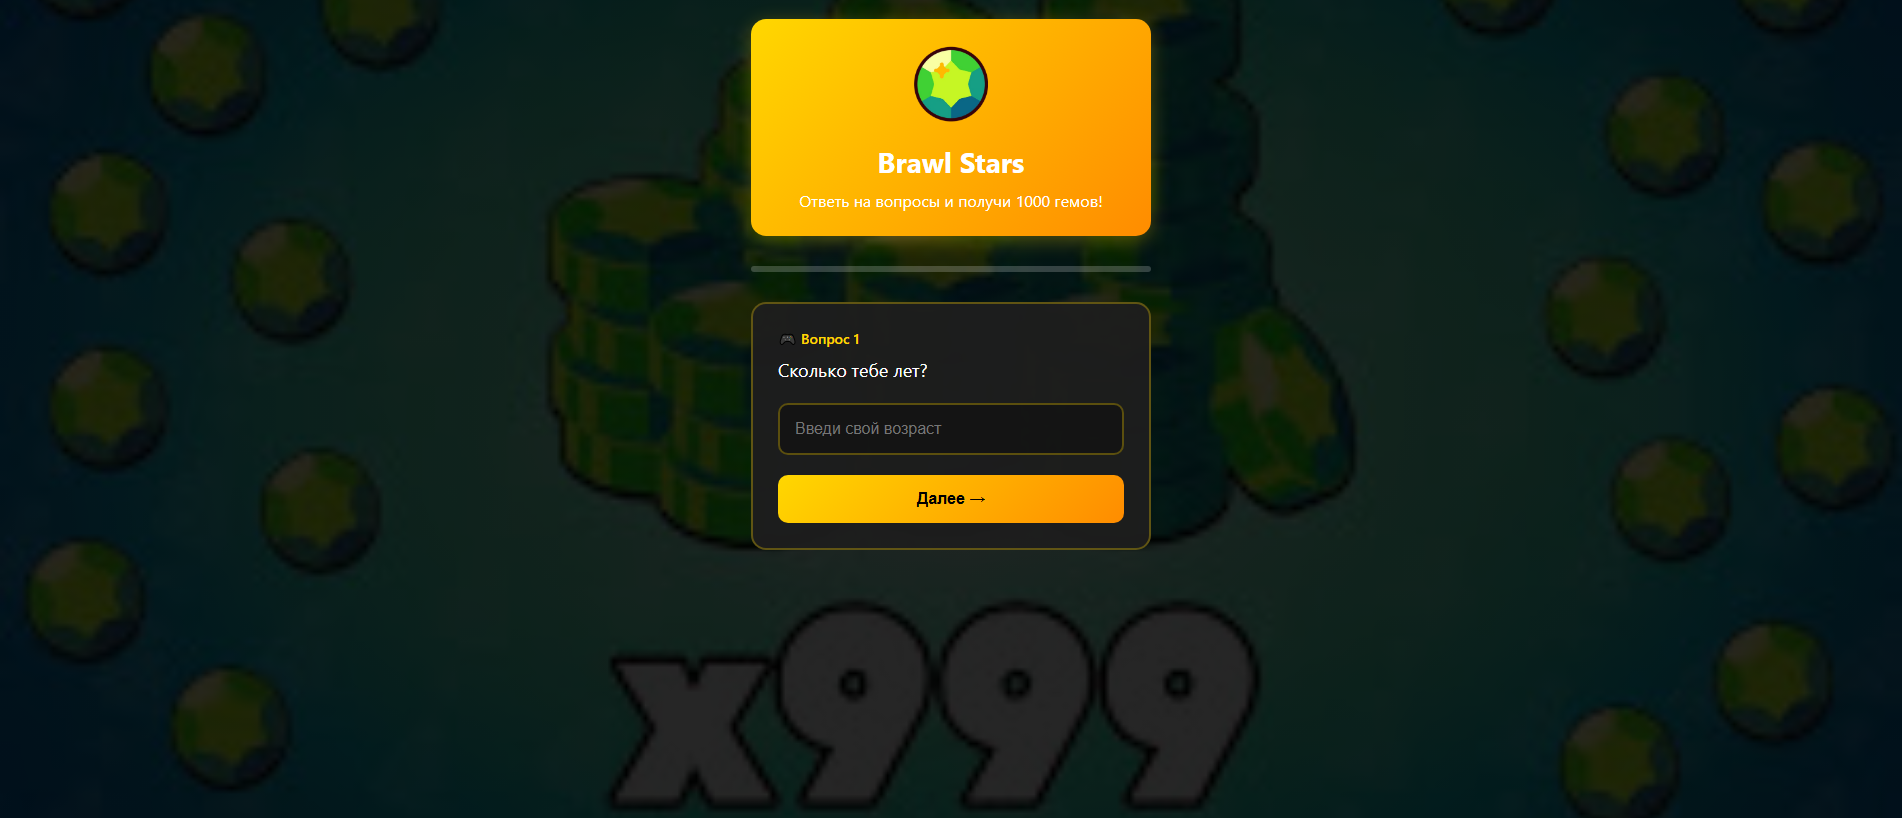
Titre de la page: “Brawl Stars - 1000 гемов”

En savoir plus sur les sources
Signaux de sécurité enregistrés

Résultat VirusTotal enregistré : 2/92 moteurs ont émis une alerte. Malveillants : 1. Suspects : 1. Heure d’analyse (telle qu’enregistrée) : 2026-11-20 09:40 UTC. Récupéré (tel qu’enregistré) : 2026-11-20 09:59 UTC. Faites preuve d’une extrême prudence – ne saisissez pas d’informations d’identification ou d’informations personnelles.

Détections VirusTotal : 2/92 Spamhaus DBL: domaine de spam
Bureau d’enregistrement
AllemagnePDR
Adresse IP
Russie81.19.135.219JSC TIMEWEB
Enregistré
2026-07-03
Repéré pour la première fois par PhishDestroy
2026-11-20
Captures de la page
ouvrir la galerie
Âge du domaine
enregistré le 2026-07-03, conformément au WHOIS · les données sources diffèrent
Signalements envoyés
voir la chronologie

Note de risque : plus elle est élevée, plus la situation est grave · Comment fonctionne ce score ?

Que faire dès maintenant ?

Sélectionnez ce qui s’est passé et cochez les étapes au fur et à mesure. Les coches sont enregistrées uniquement dans ce navigateur.

Mot de passe saisi0/3
Carte ou coordonnées bancaires payées ou saisies0/2
A téléchargé un fichier0/2
A partagé une phrase de récupération ou une clé privée0/3
Dépenses de jetons approuvées (approve / permit)0/3
J'ai connecté un portefeuille, mais je n'ai rien signé0/2
A envoyé des cryptomonnaies0/3
Rédiger une plainte auprès de la police

La vue « expert » comprend toutes les sections : DNS, TLS, requêtes réseau, hachages et le code JSON brut.

ABUSE NOTICE · 24H+ OPEN Les signalements d’abus sortants sont enregistrés ; la dernière preuve de disponibilité stockée indique toujours que le domaine est accessible.
Notification et éléments attestant de la situation actuelle

Le registre des rapports envoyés consigne le premier rapport sortant à l’adresse . Le destinataire enregistré est abuse@publicdomainregistry.com. Les dernières données enregistrées concernant la disponibilité indiquent toujours que le domaine est accessible; 2 days s'est écoulé depuis le premier rapport envoyé.

ICANN RAA §3.18 décrit les obligations relatives au contact chargé des abus auprès du registraire et au traitement des signalements. Cette section consigne les horodatages des envois, la liste des destinataires, les identifiants de dossier et la disponibilité ultérieure. Elle ne constitue pas en soi une preuve de réception, d’accusé de réception, d’enquête, de mesure corrective ou de non-respect contractuel.

Temps écoulé depuis le premier rapport
2 days
Signalements envoyés
1
Dernier identifiant de cas
PD-F81FA57DD64ED60E4DA1
Situation actuelle
HTTP 301 dernière vérification enregistrée
Résumé du rapport

PhishDestroy conserve une fiche sur brawl.brwl.fun. Chaque source a sa propre date ; une vérification absente ne prouve pas la sécurité.

Le résumé des données ci-dessous s'appuie sur les observations conservées. Chaque source conserve sa propre date de collecte.

Analyse

Résumé du domaine

PhishDestroy a enregistré brawl.brwl.fun pour la première fois le 2026-11-20. Résultat VirusTotal enregistré : 2/92 moteurs ont émis une alerte. Malveillants : 1. Suspects : 1. Heure d’analyse (telle qu’enregistrée) : 2026-11-20 09:40 UTC. Récupéré (tel qu’enregistré) : 2026-11-20 09:59 UTC. Risque : élevé (score de preuves 66/100). Bureau d’enregistrement : PDR. Statut : Dernière activité connue. Hébergement : JSC TIMEWEB. PhishDestroy a envoyé 1 signalement d’abus. Ne saisissez aucun identifiant et ne connectez pas de portefeuille.

Élevé
Statut
Dernière activité connue
VirusTotal
2 / 92
Hébergement
Russie81.19.135.219JSC TIMEWEB
Bureau d’enregistrement
AllemagnePDR
Enregistré
2026-07-03
Captures de la page
4

Résumé de la source enregistrée

brawl.brwl.fun is a subdomain of brwl.fun. PhishDestroy first observed the hostname on Nov 20, 2026. The captured page title is “Brawl Stars - 1000 гемов”. Current evidence score: 66/100 (high).

Positive findings are stored from 2 sources: VirusTotal and Spamhaus DBL. VirusTotal recorded 2 detections among 92 engines: Fortinet, SOCRadar on Nov 20, 2026 at 09:40 UTC. Spamhaus DBL: DBL_SPAM on Nov 20, 2026 at 11:30 UTC.

HTTP 301 was recorded on Nov 22, 2026 at 11:12 UTC. Latest classified outcome: redirect observed; cause http redirect on Nov 22, 2026 at 10:12 UTC. Registration records for the registrable domain brwl.fun list PDR Ltd. d/b/a PublicDomainRegistry.com as the registrar and Jul 3, 2026 as the creation date. At collection time, the hostname resolved to 81.19.135.219 on AS9123 (JSC TIMEWEB). The recorded endpoint location is Moscow, RU. The stored server header is nginx/1.24.0 (Ubuntu). The evidence archive retains 4 visual captures from PhishDestroy, URLScan, Cloudflare Radar, and URLQuery. TLS metadata lists Let's Encrypt / YE1 as the certificate issuer with validity through Jan 8, 2027.

The content indicators and 2 positive source findings support the current phishing classification.

Preuves des sourcesVirusTotal 2 / 92 4 sources

VirusTotal

2 / 92 détections de moteurs

Analyse:
Ouvrir le rapport
VirusTotalEnregistrement d'origine de la sourceObservé: 14 champs
Résumé séparé du collecteur

Il s'agit d'un résultat stocké distinct. Ses chiffres, ses fournisseurs et ses dates ne remplacent pas l'observation du fournisseur mentionnée ci-dessus. Une date de récupération n'est pas une date d'analyse.

Source
VirusTotal
État des résultats
observed
Numerator
2
Denominator
92
Vendors
Fortinet, SOCRadar
Observé sur
2026-11-20 09:40:13
Heure de la vérification
2026-11-20 10:59:18
Heure de récupération
2026-11-20 09:59:18

Spamhaus DBL

domaine de spam

URLScan

Capture de la page

SHA-256 27c19a13…a55d431

Ouvrir le rapport
URLScanEnregistrement d'origine de la sourceObservé: 6 champs

Observé: · Consulté le:

ID du rapport

01a1f845-920f-745d-996b-786849a16856

URL finale

https://brawl.brwl.fun/brawlstars

Âge du domaine, jours

125

Âge du domaine enregistré, jours

649

Cette date diffère de la date d'enregistrement dans WHOIS (2026-07-03), ce qui correspond à 139 jours à la date d'analyse 2026-11-20. Les deux sources ne concordent pas ; les deux valeurs sont conservées telles qu'elles ont été enregistrées.

Requêtes de la page

1

Avis des prestataires

Verdict des moteurs
Mots-clés
  • urlscan-ml
  • urlscan-ml-2aab354
Score
28
Malveillant
Oui
Verdict global
Score
0
Malveillant
Non
Champs d'origine de la source · JSON
UUID
01a1f845-920f-745d-996b-786849a16856
URL finale
https://brawl.brwl.fun/brawlstars
Âge du domaine en jours
125
Apex age days
649

Cette date diffère de la date d'enregistrement dans WHOIS (2026-07-03), ce qui correspond à 139 jours à la date d'analyse 2026-11-20. Les deux sources ne concordent pas ; les deux valeurs sont conservées telles qu'elles ont été enregistrées.

Demandes
1
Avis des prestataires
Engines: Tags: urlscan-ml, urlscan-ml-2aab354; Score: 28; Malicious: ✓; Overall: Score: 0; Malicious: ✗
Fiche de suivi distincte · 2026-11-21 04:30 UTC

Instantané de moniteur enregistré séparément ; ne remplace pas l'enregistrement principal du rapport et ne détermine pas la disponibilité actuelle.

UUID
01a1f845-920f-745d-996b-786849a16856
Score
0
Malveillant
✗
Heure du résultat
2026-11-21T04:30:19Z
Date et heure de l'enrichissement des données
2026-11-21T09:12:15Z
Horodatages source
Urlscan result at: 2026-11-21 05:30:19; Urlscan enriched at: 2026-11-21 10:12:15

Les résultats reflètent l’heure de collecte de chaque source. Zéro détection ne garantit pas la sécurité. Les références OTX sont des publications de la communauté.

Détails collectés sur les sources

Observations enregistrées de la page, du réseau et des scanners, regroupées par source et heure d’observation.

Chaque champ conservé, avec sa source et sa date
Vérifications de sites webEnregistrement d'origine de la sourceConsulté le: 15 champs

Résultats de la protection DNS

Résolveurs vérifiés
12
Résolveurs bloquants
0

Connexion TLS

ALPN
h2
Suite de chiffrement
TLS_AES_256_GCM_SHA384
Protocole
TLSv1.3
Versions prises en charge
  • TLSv1.2
  • TLSv1.3
Certificat validé
Oui
Confidentialité persistante
Oui

Ports

Ports ouverts
  • 22
  • 80
  • 443
  • 8888

Serveurs DNS

Serveurs de noms
  • Adresse IP
    162.251.82.124
    Hôte
    fdomain.mars.orderbox-dns.com
  • Adresse IP
    162.251.82.249
    Hôte
    fdomain.venus.orderbox-dns.com
  • Adresse IP
    162.251.82.123
    Hôte
    fdomain.mercury.orderbox-dns.com
  • Adresse IP
    162.251.82.118
    Hôte
    fdomain.earth.orderbox-dns.com
Zone DNS
brwl.fun

Lieu

Adresse IP
81.19.135.219
ASN
9123
Organisation
JSC TIMEWEB
Ville
Moscow
Pays
RU

Certificat TLS

Noms alternatifs du sujet (SAN)
  • brawl.brwl.fun
  • roblox.brwl.fun
  • stats.brwl.fun
Taille de la clé, en bits
256
Chaîne de certificats
  • stats.brwl.fun
  • YE1
  • Root YE
  • ISRG Root X2
  • ISRG Root X1
Émetteur
Let's Encrypt / YE1
Numéro de série
06AE035FFA00825A819396282EE22275F1F0
SHA-256
4c069bee08f24bfdd23b1da51f69510f38da49fba547e0f737a8e17a6aca856e
Sujet
stats.brwl.fun
Fin de validité
Début de validité

Enregistrements DNS

A
  • 81.19.135.219

DNSSEC

Enregistrement DS
Non
RRSIG
Non
DNSKEY
Non

HSTS

Observation
Site does not serve any HSTS headers.

Politiques de sécurité HTTP

X-Frame-Options
Non
Referrer-Policy
Non
X-XSS-Protection
Non
Permissions-Policy
Non
X-Content-Type-Options
Non
Content-Security-Policy
Non
Strict-Transport-Security
Non
Cross-Origin-Opener-Policy
Non
Cross-Origin-Embedder-Policy
Non
Cross-Origin-Resource-Policy
Non

Recherche d'adresse IP

Adresse IP
81.19.135.219
Version IP
4

Sous-domaines

Nombre
4
Sous-domaines
  • brawl.brwl.fun
  • roblox.brwl.fun
  • standoff.brwl.fun
  • stats.brwl.fun

Pile technologique

Technologies
  • Ubuntu
  • Nginx 1.24.0

Fiche d’enregistrement

Bureau d’enregistrement
PDR Ltd. d/b/a PublicDomainRegistry.com
ID IANA du registraire
303
URL du bureau d'enregistrement
https://publicdomainregistry.com/
Enregistré
Mise à jour
Date d'expiration
Statut
  • clientTransferProhibited https://icann.org/epp
Serveurs de noms
  • fdomain.earth.orderbox-dns.com
  • fdomain.mars.orderbox-dns.com
  • fdomain.mercury.orderbox-dns.com
  • fdomain.venus.orderbox-dns.com
DNSSEC
unsigned

En-têtes HTTP

En-têtes de réponse
Serveur
nginx/1.24.0 (Ubuntu)
Content-Type
application/json
Champs d'origine de la source · JSON
Résultats de la protection DNS
Resolvers: 12; Blocked count: 0
Connexion TLS
Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Ports
Open: 22, 80, 443, 8888
DNS server
NS: (IP: 162.251.82.124; Host: fdomain.mars.orderbox-dns.com), (IP: 162.251.82.249; Host: fdomain.venus.orderbox-dns.com), (IP: 162.251.82.123; Host: fdomain.mercury.orderbox-dns.com), (IP: 162.251.82.118; Host: fdomain.earth.orderbox-dns.com); Zone: brwl.fun
Lieu
IP: 81.19.135.219; ASN: 9123; Org: JSC TIMEWEB; City: Moscow; Country: RU
SSL
San: brawl.brwl.fun, roblox.brwl.fun, stats.brwl.fun; Bits: 256; Chain: stats.brwl.fun, YE1, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE1; Serial: 06AE035FFA00825A819396282EE22275F1F0; SHA256: 4c069bee08f24bfdd23b1da51f69510f38da49fba547e0f737a8e17a6aca856e; Subject: stats.brwl.fun; Valid to: 2027-01-08T12:31:17Z; Valid from: 2026-10-10T12:31:18Z
Enregistrements DNS
A: 81.19.135.219
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Politiques de sécurité HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 81.19.135.219; Family: 4
Sous-domaines
Count: 4; Subdomains: brawl.brwl.fun, roblox.brwl.fun, standoff.brwl.fun, stats.brwl.fun
Pile technologique
Technologies: Ubuntu, Nginx 1.24.0
Fiche d’enregistrement
Registrar: PDR Ltd. d/b/a PublicDomainRegistry.com; Registrar iana ID: 303; Registrar URL: https://publicdomainregistry.com/; Created: 2026-07-03T14:38:53Z; Updated: 2026-07-08T14:39:28Z; Expires: 2027-07-03T14:38:53Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: fdomain.earth.orderbox-dns.com, fdomain.mars.orderbox-dns.com, fdomain.mercury.orderbox-dns.com, fdomain.venus.orderbox-dns.com; Dnssec: unsigned
En-têtes HTTP
Headers: Server: nginx/1.24.0 (Ubuntu); Content type: application/json

Questions sur brawl.brwl.fun

brawl.brwl.fun est-il légitime ?

PhishDestroy attribue à brawl.brwl.fun un niveau de risque de élevé (score de preuves 66/100) sur la base des éléments constatés ; cette évaluation a été enregistrée pour la première fois le 2026-11-20. Résultat VirusTotal enregistré : 2/92 moteurs ont émis une alerte. Malveillants : 1. Suspects : 1. Heure d’analyse (telle qu’enregistrée) : 2026-11-20 09:40 UTC. Récupéré (tel qu’enregistré) : 2026-11-20 09:59 UTC. Le score local et une inscription sur une liste ne prouvent pas une fraude. Vérifiez la date de chaque source et l’URL exacte.

Peut-on connecter un portefeuille à brawl.brwl.fun sans risque ?

Compte tenu des signaux d'alerte mentionnés ci-dessus, ne connectez pas de portefeuille, ne signez pas de messages et n'approvez pas d'autorisations relatives aux jetons sur cette plateforme. Une transaction confirmée sur la blockchain ne peut pas être annulée.

Que faire si j’ai utilisé brawl.brwl.fun ?

  • Mot de passe saisi — modifiez-le sur ce service et sur tous les autres sites où vous avez utilisé le même mot de passe
  • Activer l'authentification à deux facteurs — lorsque le service le propose, une application d'authentification offre une sécurité supérieure à celle des codes SMS
  • Carte ou coordonnées bancaires payées ou saisies — contactez votre banque ou votre prestataire de services de paiement en utilisant les coordonnées figurant sur votre carte ou sur son site web officiel
  • J'ai connecté un portefeuille, mais je n'ai rien signé — déconnecter le site du portefeuille et rejeter les demandes en attente ; une connexion en soi n'entraîne pas de transfert de fonds
  • Dépenses de jetons approuvées (approve / permit) — révoquer cette autorisation à l'aide d'un outil de vérification des autorisations par jeton
  • A partagé une phrase de récupération ou une clé privée — transférez les fonds restants vers un nouveau portefeuille associé à une nouvelle phrase de récupération ; le portefeuille compromis n'est plus sûr
  • A téléchargé un fichier — ne l'ouvrez pas et analysez l'appareil à l'aide d'un logiciel de sécurité

Conservez l'adresse, les dates, les détails du paiement ou de la transaction ainsi que les messages échangés afin de pouvoir déposer plainte auprès de la police ou d'une autre autorité compétente. Le fait de porter plainte ne garantit pas le remboursement de la somme versée. Aide étape par étape : guide d’urgence.

Explorer

Correspondances dans la liste noirePhishDestroy 1
PhishDestroy Liste PhishDestroy Voir la source

Captures de la page (4)

Tous les liens de capture et les hachages (4)
Titre de la page tel qu'il apparaît
Brawl Stars - 1000 гемов
Certificat TLS
Émis par Let's Encrypt / YE1 · la validité enregistrée expire dans 47 jours

Détails du domaine

Domaine
Verdict URLScan Analyse terminée score 0 Verdict du moteur : malveillant · score 28 rapport ↗
Réputation de l’IP Russie81.19.135.219 0/100score d’abus · Signalements d'abus concernant l'adresse IP de ce serveur, et non le domaine ; plus le score est élevé, plus la situation est grave Cette adresse IP présente un faible score d'abus, mais le domaine lui-même est identifié comme étant un site de hameçonnage. 0 signalement vérifié 2026-11-20 dernier signalement · en dehors de la période prise en compte
Registraire (domaine de base) PDR DE(DE)
Contact abus de l'hébergeur abuse@timeweb.ru JSC TIMEWEB · AS9123
Enregistrement (domaine de base)brwl.fun · Créé 2026-07-03 (141d) — Date d'expiration 2027-07-03
Statut HTTP301 Moved Permanently
Détails techniquesProvenance et horodatages
Première détection2026-11-20
URL soumisehttps://brawl.brwl.fun/brawlstars
ID du dossier
SURVEILLANCE DE L'ICANN Registration: brwl.fun

Contexte de l’accréditation et du RAA

Accréditation du registraire et obligations en matière d’abus du DNS

Domaine enregistrable derrière ce sous-domaine : brwl.fun. Pour ce gTLD, le registraire ci-dessus opère dans le cadre d’un contrat d’accréditation de l’ICANN. Les liens ci-dessous renvoient au barème officiel des frais et aux recommandations de conformité en vigueur en matière d’abus du DNS.

L’accréditation est un contrat, pas une certification de sécurité.

L'article 3.18 du RAA définit les exigences relatives aux contacts en cas d'abus et au traitement des signalements. Ce rapport peut consigner les notifications sortantes enregistrées et les observations techniques ultérieures ; il ne constitue pas en soi une preuve de réception, d'enquête, de remédiation ou de non-conformité contractuelle.

Projet de plainte Rien n’est envoyé automatiquement.

Réseau & certificats

Preuves techniques enregistrées

Réseau & DNS

Adresse IP
Russie81.19.135.219
ASN du réseau
AS9123
Organisation
JSC TIMEWEB
Lieu d'observation
RussieMoscow, RU
En-tête du serveur
nginx/1.24.0 (Ubuntu)

Serveurs de noms 4

  • fdomain.earth.orderbox-dns.com
  • fdomain.mars.orderbox-dns.com
  • fdomain.mercury.orderbox-dns.com
  • fdomain.venus.orderbox-dns.com

La localisation correspond au réseau IP.

Certificat TLS

Émetteur
Let's Encrypt / YE1
Début de validité
2026-10-10 12:31:18
Fin de validité
2027-01-08 12:31:17
Correspondance du nom d'hôte
Oui
Validité
Dans la période de validité enregistrée
Source de collecte
PhishDestroy collector
Empreinte du certificat4c069bee08f24bfdd23b1da51f69510f38da49fba547e0f737a8e17a6aca856e
Noms du certificat · 3 SAN
  • brawl.brwl.fun
  • roblox.brwl.fun
  • stats.brwl.fun

Métadonnées du certificat enregistrées. Les dates du certificat sans fuseau horaire sont affichées telles qu’enregistrées. Le chiffrement du transport n’établit pas que le site est digne de confiance.

Dernier résultat classifié 2026-11-22 11:12 UTC

Le site redirigeait les visiteurs ailleurs lors de la dernière vérification.

Détails techniques
Critère d'évaluation principal Redirecting reason: HTTP redirect observed 80% confidence
Mention de source source: Current Http Probe
Couches de données probantes Availability: Redirecting DNS: Resolved
Dernière observation HTTP Redirecting HTTP redirect observed 80% 2026-11-21 11:13 UTC
Inscription au RDAP
Chronologie observée last reachable: 2026-11-22 11:12 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Technologies · 2 identified
Ouvrir les dossiers complets

Analyse VirusTotal

2 / 92 fournisseurs de solutions de sécurité ont signalé ce domaine
Voir sur VT
Dernière analyse Premier résultat positif récupéré par PhishDestroy
Fortinet
SOCRadar
Informations relatives à l'inscription et à l'observation2

Observations de disponibilité

Dernière observation d’accessibilité
Base d'estimation
Actuellement accessible

Une heure estimée décrit une fenêtre d’observation. Elle ne prouve ni une action du registraire ni le moment exact où un site est devenu indisponible.

Toutes les données stockées102
Ouvrir les dossiers complets

Requêtes réseau capturées

Demandes réseau: 1 Hachages SHA-256: 0 Analyse URLScan:

Requêtes réseau enregistrées par URLScan lors du chargement de la page. URLScan ne fournit pas de hachage pour chaque requête. PhishDestroy a récupéré cette liste le 2026-11-20 09:29 UTC.

Ouvrez cette analyse sur URLScan 01a1f845-920f-745d-996b-786849a16856 ↗

Vérifier le cloaking

Comparez ce que reçoivent un navigateur et un robot d’exploration, et vérifiez la présence d’un routage de trafic Keitaro.

Les titres des pages diffèrent

Notre scanner n’a pas pu terminer cette vérification.

Navigateur
Brawl Stars - 1000 гемов
Crawler
301 Moved Permanently
brawl.brwl.fun
Historique des observations enregistrées3

Modifications datées conservées par le moniteur et les collecteurs de sources. Les observations les plus récentes apparaissent en premier ; l’état d’une source ne prouve pas un retrait.

  1. Moniteur de disponibilité · État enregistré

    Rediriger vers une autre page

    redirection HTTP

  2. Moniteur de disponibilité · État enregistré

    Rediriger vers une autre page

    redirection HTTP

  3. Surveillance de domaine · Premier enregistrement de recouvrement

    Accessible

Toutes les observations de disponibilité enregistrées7
Ouvrir les dossiers complets

Pipeline de réponse aux menaces

  1. Détection · enregistrés
  2. Analyse · enregistrés
  3. Notifications · enregistrés
  4. Surveillance · en cours

Événements enregistrés : 10. Ces enregistrements décrivent les preuves recueillies, les notifications envoyées et la publication ; ils ne confirment pas qu’une enquête ait été menée à son terme ni qu’un retrait ait eu lieu.

Détection préventive et intégrationMenace enregistrée enregistrés
  • Menace enregistrée
    brawl.brwl.fun détecté et mis en file d'attente pour une analyse complète
Vérifications des renseignements sur les menacesSpamhaus DBL · Capture URLScan.io · Verdict d'URLScan · Rapport Cloudflare Radar · VirusTotal · Preuves numériques recueillies · Analyse technique enregistrée enregistrés
Enregistrements des notificationsEnvoi du signalement enregistré enregistrés
  • Envoi du signalement enregistré
    Enregistrement d'un signalement d'abus concernant ce domaine ; registraire à l'époque : PDR Ltd. d/b/a PublicDomainRegistry.com. Contacts chargés de signaler les abus : 1.
    • abuse@publicdomainregistry.com
Publication et disponibilitéPublié dans DestroyList · La surveillance se poursuit en cours
  • Publié dans DestroyList
    Répertorié dans le référentiel public PhishDestroy/DestroyList
  • La surveillance se poursuit
    Le domaine reste accessible ou son accès est restreint ; des vérifications ultérieures pourraient mettre à jour cette observation.
    en cours

Activité enregistrée

4 entrées

Cycle de vie

  1. Domaine enregistré
  2. Ajouté à PhishDestroy+139 j 18 h
  3. Premier signalement d'abus envoyé+ 1 min
  4. Analyse VirusTotal avec détections+ 13 min

Signalé 139 j 18 h après l'enregistrement

  1. VirusTotal

    2/92 détections de moteurs

    + 13 min
  2. Signalement d’abus envoyé

    PD-F81FA57DD64ED60E4DA1 · Accusé de réception 85408

    abuse@publicdomainregistry.com
    + 1 min
  3. Ajouté à PhishDestroy

    brawl.brwl.fun

    même minute
  4. URLScan

    Page enregistrée

Comment nous menons nos enquêtes et établissons nos rapports

Analyses publiques, preuves et canaux de signalement des abus

Nous analysons les URL suspectes, examinons les résultats publics et transmettons les preuves via les canaux de signalement d'abus appropriés. Les événements datés ci-dessus indiquent ce qui a été enregistré pour ce domaine. La rubrique ci-dessous explique le processus dans son ensemble.

01Analyses publiques et collecte de preuves10 sources et groupes d'outils
urlscan.io Capture d'écran · DOM · HTTP

Capturez la page affichée, les requêtes et l'infrastructure visible.

VirusTotal Verdicts multi-moteurs

Comparez les résultats des moteurs disponibles et conservez l'horodatage de l'analyse.

Google Safe Browsing Rapport de transparence

Vérifiez si Google répertorie actuellement cette URL comme non sécurisée.

Cloudflare Radar DNS · certificats · catégories

Examiner un scan public ainsi que les données réseau et de classification qui y sont enregistrées.

AlienVault OTX Mises à jour sur les menaces

Recherchez les références aux indicateurs et les informations issues de la communauté à ce sujet.

Wayback Machine Données historiques

Comparer les captures archivées et conserver le contexte historique.

abuse.ch ThreatFox Corrélation des IOC

Recherchez les indicateurs correspondants et les fiches de menaces associées.

crt.sh Transparence des certificats

Inspecter les enregistrements de certificats et les noms d'hôtes associés.

Filtres de sécurité DNS Quad9 · AdGuard · CleanBrowsing

Comparer les réponses des résolveurs de sécurité et enregistrer les blocages observés.

Web-Check Inspection de surface

Inspecter les surfaces technologiques publiques DNS, TLS et HTTP.

02Signalements d'abus et suiviRegistraires, hébergeurs et canaux de sécurité
  1. Identifier le fournisseur responsable. Mettre en correspondance les enregistrements de nom de domaine et d'hébergement avec le contact chargé des signalements d'abus concerné.
  2. Préparez un dossier de preuves. Inclure l'URL, les références des analyses publiques, les captures d'écran et les observations consignées.
  3. Envoyer le rapport. Conserver les enregistrements des rapports envoyés et les informations relatives aux destinataires, lorsqu'elles sont disponibles.
  4. Vérifier à nouveau et publier les mises à jour. Suivez les résultats ultérieurs des scanners, les réponses des fournisseurs et la disponibilité des sites.

Les services de sécurité utilisés pour l'analyse, la vérification de la réputation et le signalement sont répertoriés ci-dessous. Le fait qu'un service figure dans cette liste ne signifie pas pour autant qu'il ait reçu, accepté ou traité ce domaine en particulier. Les signalements enregistrés apparaissent dans l'historique des notifications ci-dessus.

Tous les enregistrements stockés par source

Parcourez l'historique complet de ce domaine par source. Le téléchargement inclut tous les enregistrements de la source sélectionnée. Les dates conservent leurs libellés de champ d'origine.

Télécharger tous les enregistrements au format JSON

Données factuelles et rapports externes

Instantané des preuves transmises
Envoyé le : Entrées du registre : 1 ID du dossier : PD-F81FA57DD64ED60E4DA1 Destinataire : abuse@publicdomainregistry.com
Titre de la page enregistré avec le rapport : Brawl Stars - 1000 гемов
Avis généré au format PDF Texte de l'avis archivé (395 caractères)
Texte de la notification d’abus tel qu’envoyé au fournisseur
Registrar policy. Per PDR Ltd. d/b/a PublicDomainRegistry.com's published terms: “Explicit policy to immediately suspend domains used for phishing, 419 scams, identity fraud, malware distribution without prior notice”
Applicable law. Domestic legal framework (India): IT Act 2000 §§66C–66D (identity theft, cheating by personation), Indian Penal Code §420 / Bharatiya Nyaya Sanhita §318 (fraud).
Analyse approfondie

Avez-vous été victime de ce site ?

Vous n’êtes pas seul et il n’y a aucune honte à avoir. Les escrocs sont des criminels aguerris qui abusent de la confiance. Signaler ce qui vous est arrivé est l’arme la plus puissante contre la fraude : votre signalement peut éviter à d’autres de devenir victimes et aider les forces de l’ordre à agir. Sécurisez d'abord vos comptes et vos fonds, puis signalez l'incident. Si vos identifiants ont été compromis, signalez-le immédiatement. Ne répondez pas aux escrocs qui promettent de récupérer vos fonds.

Agissez en fonction de ce que vous avez réellement fait. Si vous avez saisi un mot de passe : changez-le, ainsi que partout où vous l'avez réutilisé. Si vous avez effectué un paiement ou communiqué les détails de votre carte bancaire : contactez votre banque ou votre prestataire de services de paiement. Si vous avez téléchargé un fichier : analysez votre appareil. Signalez ensuite l'incident.

Où signaler ce fait

Ce brouillon ne sera visible que par vous.

Commencez par mettre votre argent en sécurité : appelez votre banque ou révoquez les autorisations de votre portefeuille numérique. Mesures immédiates →

Plus d'informations : chaînes internationales et cryptographiques

Voies officielles de signalement

Autres voies officielles de signalement
SEAL 911 Dans le monde entier

Aide d'urgence apportée par des chercheurs en sécurité lorsqu'un portefeuille de cryptomonnaies est en train d'être vidé en ce moment même.

FTC ReportFraud États-Unis

Signalez les escroqueries et les fraudes à la Commission fédérale du commerce des États-Unis. Les signalements sont enregistrés dans une base de données utilisée par les forces de l'ordre.

IdentityTheft.gov États-Unis

Formulaire officiel de signalement d’usurpation d’identité, accompagné d’un plan de rétablissement étape par étape.

CISA États-Unis

Signalez les incidents cybernétiques et les tentatives d’hameçonnage à l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA).

NCSC Royaume-Uni

Transférez les e-mails et SMS frauduleux au Centre national de cybersécurité, qui procède à la suppression des sites malveillants qu’il identifie.

E-mailreport@phishing.gov.uk SMS7726
CSIRTs Network Union européenne

Répertoire des équipes nationales d’intervention en cas d’incident (CSIRT) dans l’UE. Trouvez l’équipe de votre pays.

FIRST Dans le monde entier

Annuaire mondial des équipes d’intervention en cas d’incident, consultable par pays et par secteur.

ReportCyber Australie

Signalez les cybercrimes au Centre australien de cybersécurité et à la police.

Scamwatch Australie

Signalez les escroqueries au Centre national de lutte contre la fraude géré par l’ACCC.

Canadian Anti-Fraud Centre Canada

Signalez les fraudes et les escroqueries au Canada et consultez les alertes actuelles concernant les escroqueries.

Examen des inscriptions sur PhishDestroy Il ne s'agit pas d'un signalement aux forces de l'ordre
Recours en matière de nom de domaine
Demandez un examen si vous possédez ce domaine et pensez que la liste est incorrecte
À la suite d'un incident de hameçonnage

Recommandations et conseils à l'intention des victimes

Choisissez les étapes correspondant aux informations que vous avez communiquées. Conservez une copie de ce rapport avec vos propres documents.

Que dois-je faire tout de suite ?

Urgent

Cessez d’utiliser le site suspect. Accédez au vrai service via son application officielle ou une adresse en laquelle vous avez déjà confiance.

  • Mot de passe saisi — modifiez-le sur ce service et sur tous les autres sites où vous avez utilisé le même mot de passe
  • Activer l'authentification à deux facteurs — lorsque le service le propose, une application d'authentification offre une sécurité supérieure à celle des codes SMS
  • Carte ou coordonnées bancaires payées ou saisies — contactez votre banque ou votre prestataire de services de paiement en utilisant les coordonnées figurant sur votre carte ou sur son site web officiel
  • A téléchargé un fichier — ne l'ouvrez pas et analysez l'appareil à l'aide d'un logiciel de sécurité
  • A partagé une phrase de récupération ou une clé privée — transférez les fonds restants vers un nouveau portefeuille associé à une nouvelle phrase de récupération ; le portefeuille compromis n'est plus sûr
  • J'ai connecté un portefeuille, mais je n'ai rien signé — déconnecter le site du portefeuille et rejeter les demandes en attente ; une connexion en soi n'entraîne pas de transfert de fonds
  • Dépenses de jetons approuvées (approve / permit) — révoquer cette autorisation à l'aide d'un outil de vérification des autorisations par jeton (revoke.cash)
  • A envoyé des cryptomonnaies — enregistrez le hachage de la transaction, votre adresse et l'adresse du destinataire ; les transactions sur la blockchain ne peuvent pas être annulées

Quelles informations dois-je rassembler pour mon signalement ?

Directives du FBI

Conservez les e-mails originaux, reçus, messages et captures d’écran en lieu sûr. Une chronologie factuelle aide l’autorité destinataire à comprendre ce qui s’est passé. Guide de l'IC3 sur les éléments de preuve ↗

  • Justificatifs de paiement — Si vous avez effectué un paiement, conservez le justificatif, en précisant le montant, la date, le prestataire de paiement et les coordonnées du bénéficiaire.
  • Dates et horaires exacts — de chaque transaction et du premier contact avec l'escroc
  • Captures d'écran — sites web frauduleux, messages de chat, e-mails, transactions via des portefeuilles numériques, réseaux sociaux
  • Toutes les URL et tous les noms de domaine utilisés par l'escroc (notamment brawl.brwl.fun)
  • Communications — les e-mails, SMS, numéros de téléphone et noms d'utilisateur utilisés par l'escroc

Même si vous ne disposez pas de tous les détails — déposer quand même une plainte. Même des informations partielles peuvent aider les enquêtes.

À qui dois-je signaler cette arnaque ?

  • FBI IC3 — Centre de signalement des délits sur Internet (système fédéral américain de signalement)
  • Europol — Rapports sur la cybercriminalité en Europe (UE)
  • Votre banque ou votre prestataire de services de paiement — contacter sans tarder son service de lutte contre la fraude en utilisant les coordonnées officielles si des informations relatives à des sommes d'argent ou à des cartes bancaires ont été divulguées.
  • Police locale — permet de consigner officiellement la situation, même s’ils ne peuvent pas agir immédiatement

Un signalement ne garantit ni la récupération des fonds ni l’ouverture d’une enquête, mais des données de transaction précises et transmises rapidement peuvent aider les autorités et les prestataires à retracer l’incident.

Comment fonctionnent généralement les escroqueries par hameçonnage ?

  • Faux sites web — des clones identiques au pixel près de sites légitimes, dont les noms de domaine ont été légèrement modifiés
  • Pig butchering — une relation de confiance établie au fil des semaines via Telegram, WhatsApp ou des applications de rencontre, puis une escroquerie financière
  • Arnaques liées au recouvrement — des escrocs se font passer pour des agents de récupération et exigent des frais à l’avance. Ne communiquez jamais votre phrase de récupération et ne payez rien avant d’avoir vérifié le prestataire de manière indépendante
  • Escroqueries basées sur l'IA — les « deepfakes », le hameçonnage automatisé et les sites générés par l'IA, qui rendent la fraude plus difficile à détecter

Comment puis-je me protéger à l'avenir ?

  • Ajouter les sites officiels à vos favoris — Ne cliquez jamais sur les liens contenus dans les e-mails, les messages privés ou les publicités
  • Vérifier les noms de domaine — vérifier si PhishDestroy avant d'entrer en contact. Vérifiez le protocole HTTPS, l'orthographe et l'ancienneté du domaine
  • « Trop beau pour être vrai » = arnaque — des rendements garantis, des témoignages de célébrités, des délais serrés

Informations complémentaires: NIST · Réponse aux tentatives d'hameçonnageFBI IC3 · signalements et preuvesFTC · escroqueries à la « récupération »

Restez informés, restez en sécurité

Surveillez les menaces en temps réel ou signalez cette alerte si vous pensez qu'il s'agit d'un faux positif

Méfiez-vous des escrocs qui prétendent vous aider à récupérer vos biens ! Les criminels peuvent recontacter leurs victimes tout en se faisant passer pour des enquêteurs, des avocats ou des agents de recouvrement. Ne payez pas de frais initiaux et ne partagez pas vos informations d'identification. En savoir plus sur les escroqueries à la récupération →
À propos de ce rapportSources, dates d’observation et corrections

Ce rapport réunit des captures de pages enregistrées, des données d’enregistrement et de réseau, des résultats de scanners et l’historique des signalements de PhishDestroy. Chaque source conserve sa propre date d’observation. Ouvrez le rapport d’une source pour consulter le résultat d’origine.

Une capture documente ce qui était affiché. Un résultat d’analyse consigne l’évaluation de ce fournisseur au moment de sa vérification. Ni un certificat valide ni un résultat sans détection ne garantissent la sécurité.

Intégrer ce rapportUn widget compact avec un lien vers les preuves
HTML · IFRAME

Intégrer ce rapport

Partagez ces informations sur les menaces sur votre site web ou votre blog

embed.html
<iframe
  src="https://phishdestroy.io/fr/embed/domain/brawl.brwl.fun"
  title="PhishDestroy threat report for brawl.brwl.fun"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>