Ir al informe de seguridad
Seguridad de dominio e inteligencia sobre amenazas
corev3-secure-b4df72d1-ff44b36-ae57.network favicon

corev3-secure-b4df72d1-ff44b36-ae57.network

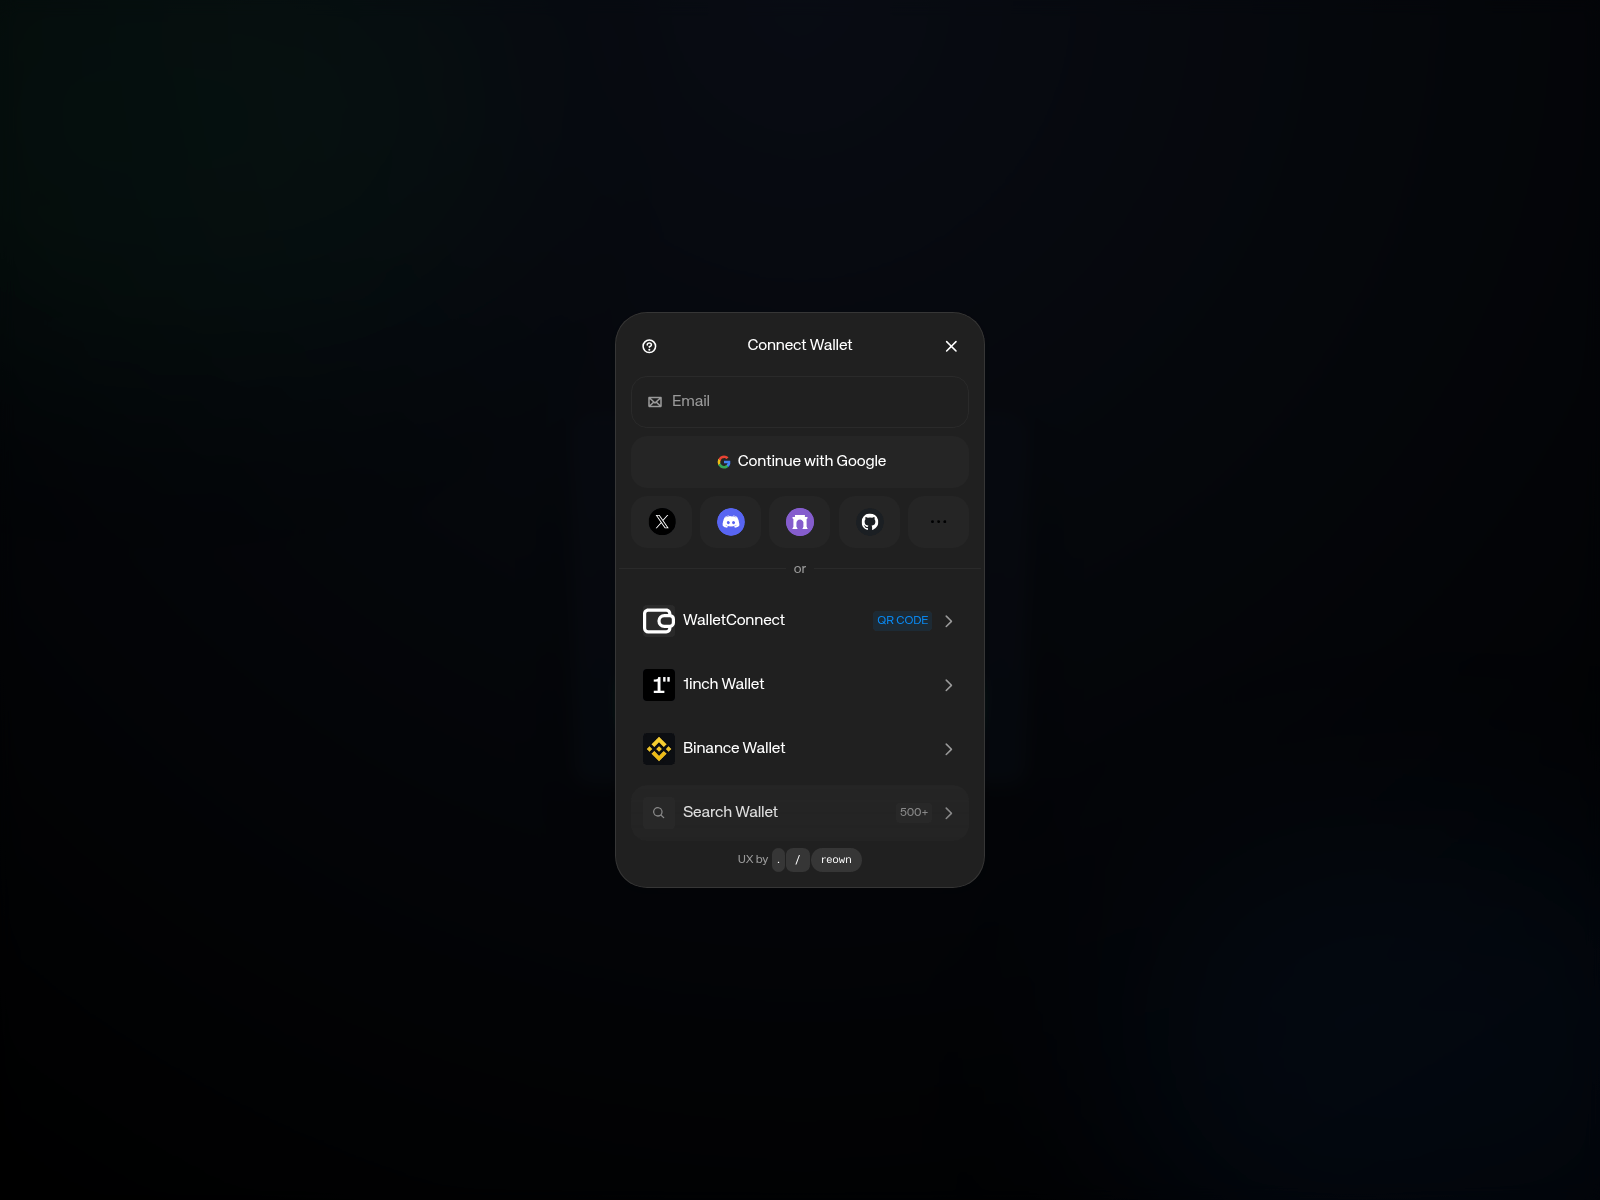
“wallet connect”

Registrador
NameSilo
Resolved IP
98.84.224.111
Registered
28/11/2025
Veredicto de amenaza Crítico
Disponibilidad Contenido no disponible El contenido no estaba disponible en la última observación.
VirusTotal detecciones: 19/95 Coincidencias de la lista de bloqueo almacenadas: 3 Suplantación de marca: WalletConnect
OTX: 2 refs 29/11/2025 WalletConnect CDN
API
Este dominio ha sido señalado como malicioso
Motores de seguridad que informan una detección: 19. Listas de bloqueo públicas que informan una coincidencia: 3. Tenga extrema precaución: no ingrese credenciales o información personal.
Resumen del informe

corev3-secure-b4df72d1-ff44b36-ae57.network — Contenido no disponible. Suplantación de marca: WalletConnect; Tipo de estafa: Crypto Scam; Drainer: Wallet Connect Abuse. Resumen de las pruebas: VirusTotal 19/95 (Criminal IP, alphaMountain.ai, BitDefender, CRDF, CyRadar); URLQuery 100 det.; 3 external blocklist matches (Polkadot, Enkrypt, Codeesura); PhishDestroy score 100/100. Registrador: NameSilo.

El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.

VirusTotal
VirusTotal
19 det.
URLQuery
URLQuery
100 det.
OTX references
URLScan
URLScan
ScamAdviser
Scamadviser
1/100Very Likely Unsafe
Edad
11 mo
Estado observado
Contenido no disponible
PhishDestroy
DestroyList
Incluido

Source evidence

9 sources

VirusTotal

19 / 95

Denunciar

URLQuery

100 det.

PhishStats

checked — no match recorded

OTX

2 community references

Denunciar

URLScan capture

informe almacenado

Stored URLScan capture preview
Denunciar

URLScan verdict

Análisis finalizado

Denunciar

Google Safe Browsing

Checked; no threat flag recorded

Denunciar
Señales de seguridad
SA Scamadviser Warnings 1/100
This website does not have many visitors We could not analyze the content of the site Maltiverse has identified this website as being potentially harmful IPQS flagged this website for Phishing IPQS has flagged this website as suspicious
Inteligencia de seguridad de red Registrar context
Registrar context NameSilo
Stored registration data identifies NameSilo as the registrar. PhishDestroy maintains separate registrar investigations; that broader material is contextual and is not an independent detection for this domain.
Review source investigation

Resumen de las pruebas

Crítico
VirusTotal
19/95
OTX
2 community refs
URLScan
Stored capture

This domain, corev3-secure-b4df72d1-ff44b36-ae57.network, is a high-risk crypto drainer impersonating the legitimate WalletConnect service. It poses a significant threat to users by attempting to steal their cryptocurrency wallet credentials and private keys, which can lead to unauthorized access and financial loss.

Analysis indicates that the domain has been flagged by 19 out of 95 security vendors on VirusTotal, suggesting a notable level of malicious activity. The domain was registered through NameSilo, LLC on November 28, 2025, and currently resolves to an IP address located in the United States (98.84.224.111) under the Autonomous System AS14618, which is owned by Amazon.com, Inc. Additionally, the domain appears on four security blocklists, including PhishDestroy, Polkadot, Enkrypt, and Codeesura, further confirming its malicious nature. Notably, the domain does not have an SSL certificate, which is a common indicator of phishing sites.

If users have visited corev3-secure-b4df72d1-ff44b36-ae57.network, they should immediately check their cryptocurrency wallets for any unauthorized transactions and consider changing their wallet passwords and private keys. It is also recommended to enable two-factor authentication (2FA) and to monitor their accounts for any suspicious activity. Users should report the incident to their wallet provider and any relevant security organizations to help mitigate the risk.

Análisis de detección y evasión

Comprobación del enmascaramiento y la distribución del tráfico

No se ha observado No se ha observado ningún enmascaramiento en la exploración almacenada.

Observaciones almacenadas de rastreadores frente a navegadores para este servidor, además de una comprobación en tiempo real de la huella digital para sistemas de distribución de tráfico al estilo Keitaro.

Indicador de camuflaje almacenado
No se ha observado
Puntuación de encubrimiento
0/6
Último escaneo de camuflaje

Nota del escáner: unavailable: raw=connection_error; http=0; via=http_proxy; error=SOCKSHTTPConnectionPool(host='corev3-secure-b4df72d1-ff44b36-ae57.network', port=80): Max retries exceeded with url: / (

Comprobación de huellas dactilares en directo en TDS
Siete huellas de Keitaro, además de una comparación entre el rastreador y el navegador, que se ejecutan desde el escáner PhishDestroy cuando este panel está abierto.
Esperando

Captura guardada · 2 captures

Título de la página
wallet connect
Impersonates
WalletConnect

Domain details

Dominio
URLScan Verdict Análisis finalizado score 0 report ↗
IP Context Netlify shared edge origin IP hidden La reputación de Edge-IP no se atribuye a este dominio.
OTX Tags phishingphishing-database
Registrador NameSilo US(US) PhishDestroy Investigation
RegistroCreado 28/11/2025 (317d) — Expires 28/11/2026
Tiempo hasta la primera indisponibilidad 163 days
Qué contabilizamos Tiempo transcurrido desde el primer informe de abuso almacenado hasta la primera observación de que el contenido no estaba disponible. Esto no establece la causa.
Qué contiene cada informe Los registros de informes salientes almacenados pueden hacer referencia a evidencia disponible en ese momento, como veredictos de proveedores, datos de registro, detalles de alojamiento, clasificaciones o capturas de pantalla. Esta página no infiere la carga útil entregada, el recibo, el acuse de recibo o la acción exacta por parte de un destinatario.
Detalles técnicosProvenance & timestamps
Primera detección29/11/2025
DOM Analysisanalyzed 23/04/2026score 100/1001 brand signal
Submitted URLhttp://corev3-secure-b4df72d1-ff44b36-ae57.network/
ICANN OVERSIGHT

Acreditación y contexto RAA

Registrar accreditation and DNS abuse obligations

For this gTLD, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.

Accreditation is a contract, not a safety certification.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft No se envía nada automáticamente.

Network & certificates

Stored technical evidence

Network & DNS

Shared CDN edge
Resolved IP
98.84.224.111
Network ASN
AS14618
Organization
Amazon.com, Inc.
Observed location
Ashburn, US
Server header
Netlify

La reputación de Edge-IP no se atribuye a este dominio.

Servidores de nombres 4

  • dns1.p06.nsone.net
  • dns2.p06.nsone.net
  • dns3.p06.nsone.net
  • dns4.p06.nsone.net

Location describes the IP network.

Certificado TLS

Valid from
2025-11-28 10:14:52
Valid until
2026-02-25 10:14:52
Hostname coverage
Hostname coverage not recorded
Validity
Stored certificate expired
Collection time
2026-06-17 22:00:48 UTC
Collection source
PhishDestroy collector

Saved certificate metadata. Certificate dates without a timezone are shown as stored. Transport encryption does not establish that the site is trustworthy.

viewdns.info · 98.84.224.111rapiddns.io

Latest Classified Outcome 2026-10-10 20:20:48 UTC

Primary outcome DNS inactivo reason: DNS NXDOMAIN 80% confidence
Attribution source: Dns Cache
Evidence layers Availability: DNS inactive Content: Unreachable DNS: NXDOMAIN Registration: Unknown
Latest HTTP observation Desconocido Probe Inconclusive 20% 2026-10-09 01:12:12 UTC
RDAP registration Desconocido
Observed timeline last reachable: 2026-06-17 22:13:25 UTC current episode first observed: 2026-09-30 16:14:55 UTC observed RIP window: 2026-06-17 22:13:25 UTC → 2026-09-30 16:14:55 UTC · 2,514.03h midpoint estimate ≈ 2026-08-09 07:14:10 UTC · precision very low · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Denunciar este dominio Envía pruebas y ayuda a proteger a los demás

Análisis de VirusTotal

19 / Los proveedores de seguridad de 95 marcaron este dominio
View on VT
Last analyzed
Criminal IP
alphaMountain.ai
BitDefender
CRDF
CyRadar
Ermes
ESET
Forcepoint ThreatSeeker
Fortinet
G-Data
Gridinsoft
Kaspersky
Lionic
MalwareURL
Phishing Database
Seclookup
SOCRadar
Sophos
VIPRE

Forensic History & Detection Timeline

ThreatLifecycleTelemetry
This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
  1. Cloudflare Radar Scan 2026-03-07 12:14:48 UTC
    Cloudflare Radar scan registered: View Radar report.

Proceso de respuesta ante amenazas Pipeline

Descubrimiento
Analysis
Monitoring

14 recorded events. These records describe collected evidence, outgoing notifications and publication; they do not confirm a complete investigation or a takedown.

Amenaza detectada
corev3-secure-b4df72d1-ff44b36-ae57.network detectados y puestos en cola para su análisis completo
29/11/2025
URLScan.io Capture
Almacenado URLScan report with capture artifacts
27/02/2026
Cloudflare Radar Report
A stored Cloudflare Radar report is available. The report link alone is not a malicious verdict and does not prove that every network field was captured.
VirusTotal
19/95 recorded on VirusTotal
11/05/2026
Detección de listas de bloqueo
Se encuentra en 3 blocklists: Polkadot, Enkrypt, Codeesura
11/10/2026
OTX Community References
2 community publication references on AlienVault OTX. References are not vendor verdicts and are excluded from the evidence score.
01/03/2026
Registrar Context: NameSilo
Separate registrar research is available. Registrar association is contextual and is not scored as an independent detection.
Drainer Identified
Uso indebido de Wallet Connect wallet drainer — impersonating WalletConnect
Forensic Evidence Collected
Stored evidence from URLScan.io, stored screenshot
27/02/2026
Technical Analysis Recorded
El informe contiene tecnología almacenada o resultados de análisis forenses.
11/10/2026
Cloudflare Radar Scan
Escaneado con Cloudflare Radar; análisis de red completado.
07/03/2026
Lista de destrucción publicada
29/11/2025
Content Observed Unavailable
Las últimas comprobaciones almacenadas indican que el contenido informado no está disponible; esto no establece quién o qué causó el cambio.
11/05/2026
Tiempo hasta la primera indisponibilidad
3923 horas transcurrieron desde la detección hasta la primera observación no disponible.
How we investigate & report

Public scans, evidence and abuse channels

We scan suspicious URLs, inspect public results and send evidence through the appropriate abuse-reporting channels. The dated events above show what is recorded for this domain. The directory below explains the wider workflow.

01Public scans & evidence collection10 sources and tool groups
urlscan.io Screenshot · DOM · HTTP

Capture the rendered page, requests and visible infrastructure.

VirusTotal Multi-engine verdicts

Compare the available engine results and retain the analysis timestamp.

Cloudflare Radar DNS · certificates · categories

Inspect a public scan and its recorded network and classification data.

AlienVault OTX Threat-intelligence pulses

Look for indicator references and related community intelligence.

Wayback Machine Historical evidence

Compare archived captures and preserve historical context.

crt.sh Certificate Transparency

Inspect certificate records and related hostnames.

DNS Security Filters Quad9 · AdGuard · CleanBrowsing

Compare security resolver responses and record observed blocking.

Web-Check Surface inspection

Inspect the public DNS, TLS, HTTP and technology surface.

02Abuse reports & follow-upRegistrar, hosting and security channels
  1. Identify the responsible provider. Match registration and hosting records to the relevant abuse contact.
  2. Prepare an evidence package. Include the URL, public scan references, captures and the recorded observations.
  3. Send the report. Keep outgoing report records and recipient information when available.
  4. Recheck and publish updates. Track later scanner verdicts, provider responses and site availability.

Security services used for scanning, reputation checks and reporting are listed below. A service being listed is not evidence that it received, accepted or acted on this particular domain. Recorded submissions appear in the notification history above.

Estado de la lista de bloqueados pública

Reportes de la comunidad

Reportado por 1 miembro de la comunidad; visto por primera vez el 29/11/2025

Reportes almacenados
1
URL únicas reportadas
1
Aceptado1

Datos y informes externos

Análisis en profundidad
Denunciar

¿Te ha afectado esta página web?

6 evidence signal groups linked 0 reports recorded Contenido no disponible
If credentials were compromised, report immediately. Do not engage with recovery scammers.

Si interactuó con este dominio, ingresó información personal o conectó una billetera de criptomonedas, tome medidas inmediatas. A continuación encontrará recursos que le ayudarán a informar el incidente y protegerse.

Europol
Encuentre el canal de denuncia oficial para su país de la UE
National police directory
¡Cuidado con los estafadores que se hacen pasar por empresas de recuperación de datos! Los delincuentes pueden volver a contactar a las víctimas haciéndose pasar por investigadores, abogados o agentes de recuperación. No pague tarifas por adelantado ni comparta credenciales. Ningún servicio legítimo puede garantizar la recuperación de criptomonedas robadas. Más información sobre el fraude en las ayudas de recuperación →

Informa a las autoridades locales

Seleccione su país para obtener contactos oficiales de cibercrimen o crear un borrador de queja →.

directorio de 97 países

Template-based draft · optional AI wording assistance requires separate consent

Borrador asistido por IA: el proveedor de IA procesa los detalles del incidente · Revíselo y envíelo usted mismo

Comprobar cualquier dominio

Análisis de amenazas utilizando listas de bloqueo almacenadas, WHOIS, DNS y evidencia de escaneo público

Escanear ahora

Denunciar un intento de phishing

Envía los dominios sospechosos a nuestra base de datos de amenazas: protege a la comunidad

Denunciar

Flujo de amenazas en tiempo real

Informes de phishing recientes y cambios de disponibilidad observados

Monitorizar

Mantente informado, mantente a salvo

Supervisa las amenazas en tiempo real o impugna esta entrada si crees que se trata de un falso positivo.

Flujo de amenazas en tiempo real Reclamar este anuncio

Recomendaciones y consejos para las víctimas

Se calcula que $51 billion se destinaron a carteras de criptomonedas ilegales en 2024 (source). Si has interactuado con corev3-secure-b4df72d1-ff44b36-ae57.network — Actúa ya.

¿Qué debo hacer ahora mismo?
Urgente
  • Revocar las autorizaciones de tokens — use revoke.cash para revocar el acceso concedido a contratos inteligentes maliciosos
  • Transferir los fondos restantes a una cartera totalmente nueva. La cartera comprometida ya no es segura
  • Cambiar todas las contraseñas — correo electrónico, cuentas de Exchange, cualquier cosa que utilice la misma contraseña
  • Activar la autenticación de dos factores utilizando una aplicación de autenticación (no SMS). Desactivar la recuperación mediante SMS
  • Tarjetas de congelación si has introducido tus datos bancarios en la página de phishing
¿Qué información debo recopilar para mi informe?
Directrices del FBI

Según el FBI, los datos más importantes son los de las transacciones:

  • Direcciones de criptomonedas — la cartera del estafador (p. ej., 0x5856...35985)
  • Importe y tipo de criptomoneda — importe exacto (p. ej., 1,02345 ETH, 0,5 BTC, 500 USDT)
  • ID de la transacción (hash) — el identificador único de la transacción en la cadena de bloques
  • Fechas y horas exactas — de cada transacción y del primer contacto con el estafador
  • Capturas de pantalla — páginas web fraudulentas, mensajes de chat, correos electrónicos, transacciones con monederos electrónicos, redes sociales
  • Todas las URL y dominios utilizados por el estafador (incluidos corev3-secure-b4df72d1-ff44b36-ae57.network)
  • Comunicaciones — correos electrónicos, mensajes de texto, números de teléfono y nombres de usuario que utilizó el estafador

Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.

¿Dónde debo denunciar la estafa?
  • IC3 del FBI — Centro de Denuncias de Delitos en Internet (sistema federal de denuncia de EE. UU.)
  • Europol — Informes sobre la ciberdelincuencia en Europa (UE)
  • Chainabuse — Detectar carteras fraudulentas en las distintas plataformas y mercados de intercambio
  • Tu plataforma de intercambio de criptomonedas — notify its fraud team immediately; it may be able to preserve records or restrict funds held on its platform
  • Policía local — deja constancia oficial, aunque no puedan actuar de inmediato

A report is not a guarantee of recovery or investigation, but prompt, accurate transaction data can help authorities and service providers trace the incident.

¿Cómo suelen funcionar las estafas relacionadas con las criptomonedas?
  • Páginas web falsas — Clones idénticos al milímetro de sitios web legítimos, con dominios ligeramente modificados
  • Aprobaciones malintencionadas — Las solicitudes de «conectar monedero» que permiten a los atacantes gastar tokens sin límite alguno
  • Sacrificio de cerdos — Se ganaba la confianza de las víctimas a lo largo de varias semanas a través de Telegram, WhatsApp o aplicaciones de citas, y luego les robaban el dinero.
  • Estafas relacionadas con la recuperación — fraudsters pose as recovery agents and demand upfront fees. Never share a seed phrase or pay before independently verifying the provider
  • Anuncios falsos y airdrops — Anuncios de Google y redes sociales, así como ofertas de «fichas gratis», que acaban vaciando el monedero
  • Estafas basadas en la inteligencia artificial — los «deepfakes», el phishing automatizado y los sitios web generados por IA, que hacen que el fraude sea más difícil de detectar
¿Cómo puedo protegerme en el futuro?
  • Utiliza un monedero físico (Ledger, Trezor). Nunca guardes grandes cantidades en carteras de navegador.
  • Añadir a favoritos las páginas web oficiales — Nunca hagas clic en enlaces de correos electrónicos, mensajes directos o anuncios
  • Lee todas las autorizaciones — Comprueba los permisos antes de firmar. Rechaza las aprobaciones ilimitadas.
  • Verificar dominios — comprobar si PhishDestroy antes de interactuar. Comprueba que sea HTTPS, la ortografía y la antigüedad del dominio
  • «Demasiado bueno para ser verdad» = estafa — rendimientos garantizados, recomendaciones de famosos, plazos urgentes
HTML · IFRAME

Incrustar este informe

Comparte esta información sobre amenazas en tu página web o blog

embed.html
<iframe
  src="https://phishdestroy.io/es/embed/domain/corev3-secure-b4df72d1-ff44b36-ae57.network"
  title="PhishDestroy threat report for corev3-secure-b4df72d1-ff44b36-ae57.network"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>