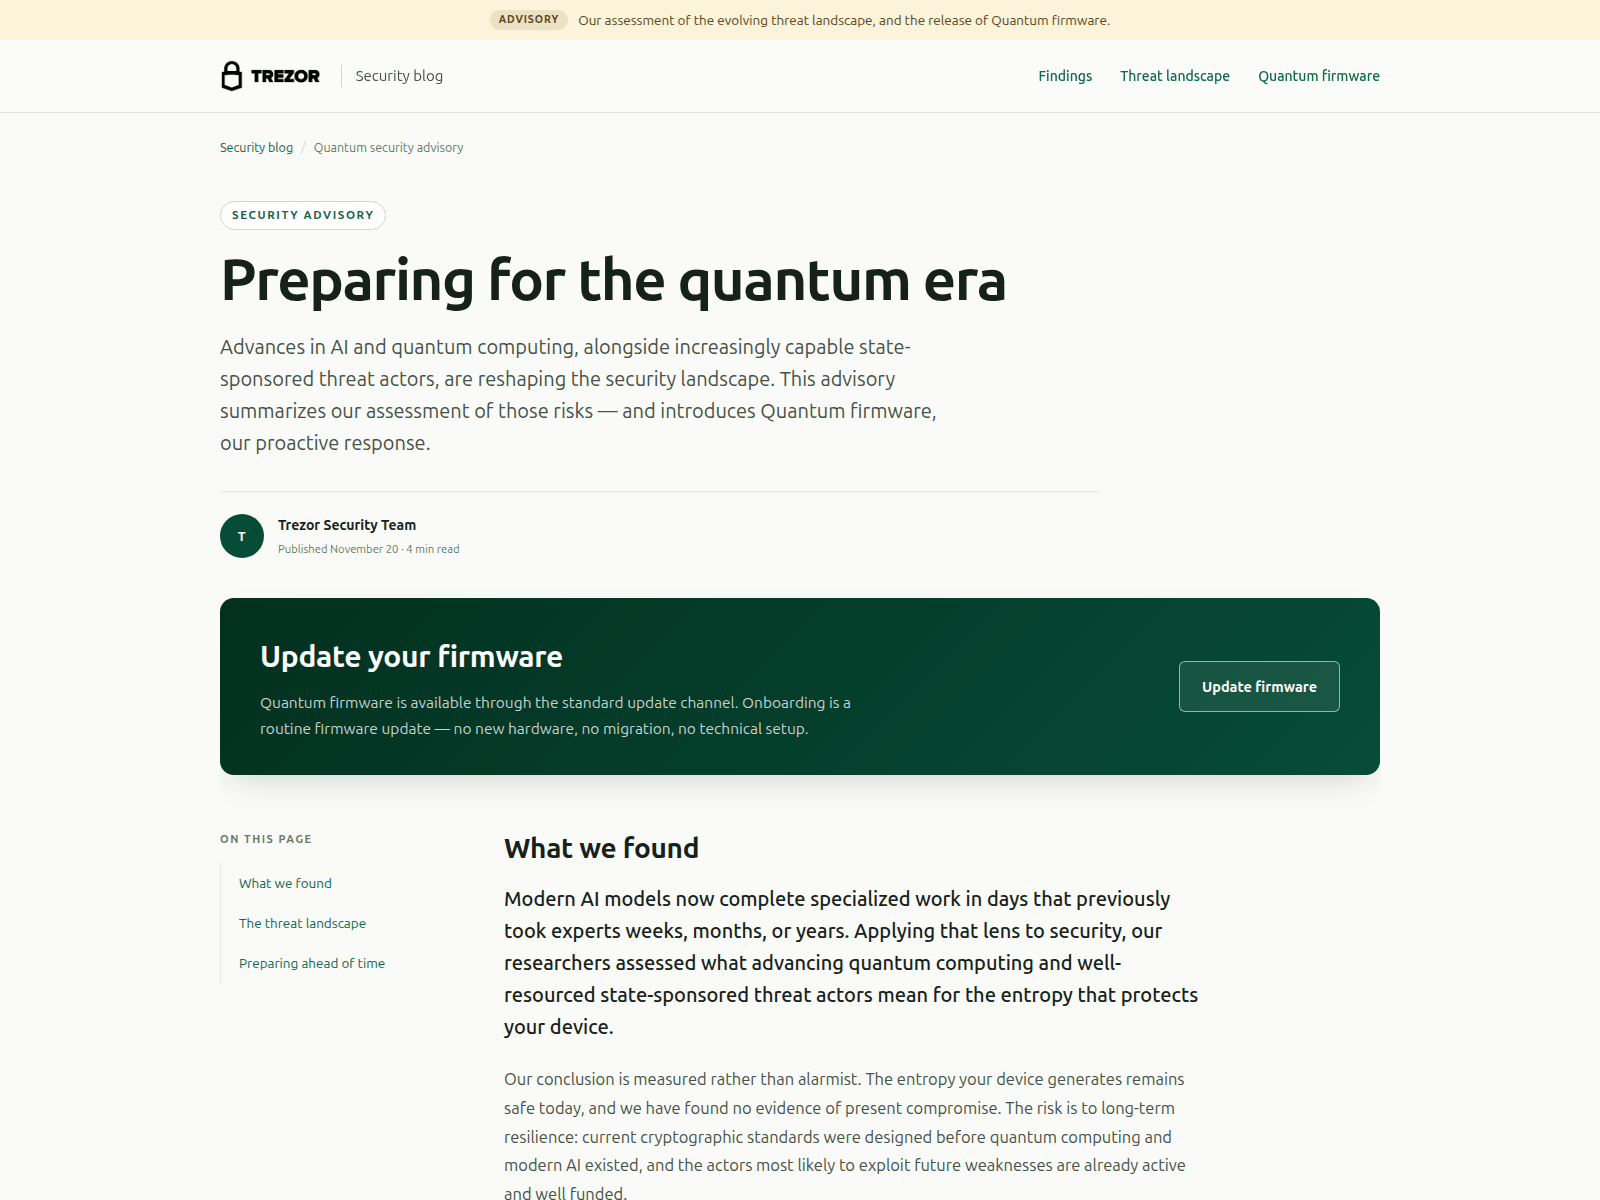
This site mimics the Trezor security blog, featuring an article titled "Preparing for the quantum era" alongside a prominent "Update firmware" button designed to entice visitors. Anyone who interacted with the update prompt should immediately disconnect their hardware wallet and ensure their recovery phrase remains private.
Análisis disponible únicamente en inglés
Título de la página: “Security Advisory — Quantum Readiness | Trezor”
Más información sobre las fuentes
Señales de seguridad registradas
Resultado guardado de VirusTotal: 3/92 motores con alertas. Maliciosos: 1. Sospechosos: 2. Hora del análisis (según el registro): 2026-11-20 17:30 UTC. Recuperado (según el registro): 2026-11-21 01:39 UTC. Incluidos en listas de bloqueo externas: MetaMask, SEAL. Tenga extrema precaución: no ingrese credenciales o información personal.
Señales de riesgo
VirusTotal detecciones: 3/92Spamhaus DBL: dominio de phishingCoincidencias de la lista de bloqueo almacenadas: 2
La vista para expertos incluye todas las secciones: DNS, TLS, solicitudes de red, hash y el código JSON sin procesar.
ABUSE NOTICE · 24H+ OPEN Se registran los informes de abuso enviados; la última prueba de disponibilidad almacenada sigue indicando que se puede acceder al dominio.
Notificación y pruebas del estado actual
El registro de informes enviados recoge el primer informe enviado en . El destinatario registrado es domainabuse@service.aliyun.com. Los últimos datos de disponibilidad almacenados siguen indicando que se puede acceder al dominio; 34 hours ha transcurrido desde el primer informe de salida.
ICANN RAA §3.18 describe las obligaciones del registrador en materia de contacto para casos de abuso y gestión de los mismos. Esta sección registra las marcas de tiempo de envío, los destinatarios indicados, los identificadores de los casos y la disponibilidad posterior. Por sí sola, no prueba la recepción, el acuse de recibo, la investigación, la corrección ni el incumplimiento contractual.
Tiempo transcurrido desde el primer informe
34 hours
Denuncias enviadas
1
Último ID de caso
PD-3E3B69CB91D0BE7317F1
Situación actual
Se ha observado que está activo en la última comprobación almacenada.
Resumen del informe
PhishDestroy conserva un registro de blogsite-trezorsuite.com. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
Análisis
Resumen del dominio
PhishDestroy registró por primera vez blogsite-trezorsuite.com el 2026-11-21. Resultado guardado de VirusTotal: 3/92 motores con alertas. Maliciosos: 1. Sospechosos: 2. Hora del análisis (según el registro): 2026-11-20 17:30 UTC. Recuperado (según el registro): 2026-11-21 01:39 UTC. Incluidos en listas de bloqueo externas: MetaMask, SEAL. Riesgo: crítico (puntuación de evidencias 95/100). Registrador: Dominet (HK). Alojamiento: Cloudflare, Inc. PhishDestroy envió 1 denuncia de abuso. No introduzcas credenciales ni conectes una billetera.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
Fake Trezor security blog and firmware update prompt
The page opens with a banner reading "ADVISORY Our assessment of the evolving threat landscape, and the release of Quantum firmware." It mirrors the Trezor brand and presents a security blog titled "Preparing for the quantum era". The article discusses AI, quantum computing, and state-sponsored threat actors, complete with an author attribution to the "Trezor Security Team" and a publication date of November 20. A dark green box in the middle of the page urges visitors to "Update your firmware" with a button labelled "Update firmware". The sidebar and layout match typical corporate blog posts, while the top navigation links point to sections like "Findings", "Threat landscape", and "Quantum firmware".
Recent domain registration and security telemetry
Because it was registered on 20 Nov 2026 and reported the same day, the domain presents a sharp contrast to an established manufacturer like Trezor, whose official domain is trezor.io. Furthermore, urlscan classified the page as malicious, and 3 of 92 VirusTotal engines flagged it on 20 Nov 2026; PhishFort, Fortinet and alphaMountain.ai are among the engines flagging the site. Finally, it still answered requests on 21 Nov 2026 at 02:06 UTC.
Recommended precautions
Visitors should always navigate to the official domain, trezor.io, directly rather than following links from search results or external blogs. If you clicked the update button or entered sensitive details, check your device connections immediately and never input your seed phrase into any website.
Evidencias de las fuentesVirusTotal 3 / 926 fuentes
FuenteResultadoGrabadaAbrir
VirusTotal
3 / 92 detecciones del motor
Análisis:
Abrir informe VirusTotalRegistro original de la fuenteObservado: 15 campos
Se trata de un resultado almacenado independiente. Sus recuentos, proveedores y fechas no sustituyen a la observación del proveedor mencionada anteriormente. La fecha de recuperación no es la misma que la fecha de análisis.
Fuente
VirusTotal
Estado del resultado
observed
Numerator
3
Denominator
92
Vendors
alphaMountain.ai, Fortinet, PhishFort
Observado en
2026-11-20 17:30:58
Hora de la comprobación
2026-11-21 02:39:06
Hora de la recuperación
2026-11-21 01:39:06
Cloudflare Radar
Phishing
Abrir informe Cloudflare RadarRegistro original de la fuenteObservado: 13 campos
Este resumen difiere de la imagen escaneada con fecha que aparece más arriba. Se conserva a efectos de procedencia y no sustituye a la observación de origen seleccionada.
Abrir informe Título, descripción y registro de generación
La fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.
blogsite-trezorsuite.com mimics a Trezor blog about quantum threats to prompt firmware updates, flagged by urlscan and 3 VirusTotal engines. Use trezor.io.
Resumen generado por IA
Fake Trezor security blog and firmware update prompt The page opens with a banner reading "ADVISORY Our assessment of the evolving threat landscape, and the release of Quantum firmware." It mirrors the Trezor brand and presents a security blog titled "Preparing for the quantum era". The article discusses AI, quantum computing, and state-sponsored threat actors, complete with an author attribution to the "Trezor Security Team" and a publication date of November 20. A dark green box in the middle of the page urges visitors to "Update your firmware" with a button labelled "Update firmware". The sidebar and layout match typical corporate blog posts, while the top navigation links point to sections like "Findings", "Threat landscape", and "Quantum firmware". Recent domain registration and security telemetry Because it was registered on 20 Nov 2026 and reported the same day, the domain presents a sharp contrast to an established manufacturer like Trezor, whose official domain is trezor.io. Furthermore, urlscan classified the page as malicious, and 3 of 92 VirusTotal engines flagged it on 20 Nov 2026; PhishFort, Fortinet and alphaMountain.ai are among the engines flagging the site. Finally, it still answered requests on 21 Nov 2026 at 02:06 UTC. Recommended precautions Visitors should always navigate to the official domain, trezor.io, directly rather than following links from search results or external blogs. If you clicked the update button or entered sensitive details, check your device connections immediately and never input your seed phrase into any website.
Modelo de IA que ha redactado el texto
threat-v10-gemini
Hora en la que se redactó el texto generado por IA
Paquete público seleccionado; el momento de generación del texto es independiente de las fechas de las observaciones originales.
Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.
Detalles recopilados de las fuentes
Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.
Cada campo guardado, con su fuente y fecha
Comprobaciones de sitios webRegistro original de la fuenteConsultado el: 23 campos
PhishDestroy califica blogsite-trezorsuite.com con un riesgo de crítico (puntuación de evidencias 95/100) según las pruebas registradas; se registró por primera vez el 2026-11-21. Resultado guardado de VirusTotal: 3/92 motores con alertas. Maliciosos: 1. Sospechosos: 2. Hora del análisis (según el registro): 2026-11-20 17:30 UTC. Recuperado (según el registro): 2026-11-21 01:39 UTC. Incluidos en listas de bloqueo externas: MetaMask, SEAL. La puntuación local y la inclusión en una lista no demuestran fraude. Compruebe la fecha de cada fuente y la URL exacta.
¿Es seguro conectar una billetera a blogsite-trezorsuite.com?
Debido a las señales de riesgo mencionadas anteriormente, no conectes ningún monedero, no firmes mensajes ni approves permisos de tokens en ese sitio. Una transacción confirmada en la cadena de bloques no se puede revertir.
¿Qué hago si usé blogsite-trezorsuite.com?
Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens
Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
Conserva la dirección, las fechas, los datos del pago o de la transacción y los mensajes para poder presentar una denuncia ante la policía u otra autoridad competente. Presentar una denuncia no garantiza que se te devuelva el dinero. Ayuda paso a paso: guía de emergencia.
Huella digital del certificadobf4018b3b26dc29872795925613b2ab369bad17c1068a14d99d176c84b52d7e5Nombres del certificado · 2 SAN
*.blogsite-trezorsuite.com
blogsite-trezorsuite.com
Metadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.
Capas de pruebasAvailability: Content servingContent: Content served at rootDNS: Resolved
Última observación HTTPContenido activoContenido HTTP estándar servido90%2026-11-21 11:13 UTC
Inscripción en el RDAP
Cronología observadalast reachable: 2026-11-21 11:13 UTClast content: 2026-11-21 11:13 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.
Respuesta HTTP archivadaHTTP 200
URL solicitada:https://blogsite-trezorsuite.com/
untitled
Respuesta HTTP 200
Cuerpo del HTML 989 B
Comprimido 645 B
Enlaces 0 internal · 0 external
Tecnologías detectadas
reactcloudflare
Encabezados de respuesta seleccionados
Content-Type: text/html
Servidor: cloudflare
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
HSTS: no se ha observadoDNSSEC: no se ha observadoWAF/cortafuegos: observadoIndicador de cloaking: no se ha observado
Valores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.
Detalles sobre la inscripción y la asistencia como observador3
Observaciones de disponibilidad
Última observación con el sitio accesible
Última observación del contenido
Base de la estimación
Actualmente accesible
Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.
Solicitudes de red: 9Hash SHA-256: 9Análisis de URLScan:
Solicitudes de red que el navegador URLScan ha registrado al cargar la página. URLScan no proporciona un hash para cada solicitud. PhishDestroy recuperó esta lista el 2026-11-21 01:09 UTC.
Carga los datos guardados; no se abre el sitio sospechoso.
Solicitudes de red capturadas
#
Solicitud de red
Método HTTP · estado
Tipo
Tamaño sin comprimir
SHA-256 del cuerpo de la respuesta
Historial de observaciones almacenadas2
Cambios fechados conservados por el monitor y los recopiladores de fuentes. Las observaciones más recientes aparecen primero; el estado de una fuente no prueba una retirada.
Monitor de disponibilidad · Estado registrado
Contenido de la página de servicio
contenido de la página devuelta
Monitor de dominios · Primer registro de cobro
Accesible
Todas las observaciones de disponibilidad registradas4
Eventos registrados: 13. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.
Detección e incorporación preventivasAmenaza incorporadaregistrados
Amenaza incorporada
blogsite-trezorsuite.com detectado y puesto en cola para su análisis completo
Comprobaciones de inteligencia sobre amenazasSpamhaus DBL · Captura de URLScan.io · Veredicto de URLScan · Informe de Cloudflare Radar · Archivo Web · VirusTotal · Detección en listas de bloqueo · Etiqueta automática de marca: Trezor · Pruebas forenses recopiladas · Análisis técnico registradoregistrados
Escaneos públicos, pruebas y canales de denuncia de abusos
Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.
01Escaneos públicos y recopilación de pruebas10 fuentes y grupos de herramientas
Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.
02Denuncias de abusos y seguimientoCanales de registradores, alojamiento y seguridad
Identificar al proveedor responsable. Relacionar los registros de registro y alojamiento con el contacto de abuso correspondiente.
Preparar un paquete de pruebas. Incluye la URL, las referencias de los escaneos públicos, las capturas de pantalla y las observaciones registradas.
Enviar el informe. Conserva los registros de los informes enviados y la información de los destinatarios, cuando esté disponible.
Revisar de nuevo y publicar las actualizaciones. Realiza un seguimiento posterior de los resultados de los escáneres, las respuestas de los proveedores y la disponibilidad del sitio web.
A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.
Explora el historial completo de este dominio por fuente. La descarga incluye todos los registros de la fuente seleccionada. Las fechas conservan sus etiquetas de campo originales.
Nombres que imitan a la marca, encontrados por dnstwist. El mero hecho de que un nombre sea similar no prueba que el propietario sea el mismo.
Denunciar todo
Un nombre similar por sí solo no prueba que se trate de un fraude. Envía la lista a los servicios que comprueban cada dirección por sí mismos. Denuncia un dominio como de phishing solo si has visto una página falsa en él.
grezor.ioCarácter sustituidoVariante de trezor.ioA 91.223.82.8MX grezor.ioNS dns3.hostplay.comrezor.ioCarácter que faltaVariante de trezor.ioA 185.66.141.35MX rezor.ioNS ns15.knownsrv.comrrezor.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX rrezor.ioNS ns15.knownsrv.comrtezor.ioCaracteres intercambiadosVariante de trezor.ioA 185.66.141.35MX rtezor.ioNS ns15.knownsrv.comtdezor.ioCarácter sustituidoVariante de trezor.ioA 91.223.82.8MX tdezor.ioNS dns3.hostplay.comteezor.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX teezor.ioNS ns15.knownsrv.comterzor.ioCaracteres intercambiadosVariante de trezor.ioA 185.66.141.35MX terzor.ioNS ns15.knownsrv.comtezor.ioCarácter que faltaVariante de trezor.ioA 185.66.141.35MX tezor.ioNS ns15.knownsrv.comtfezor.ioCarácter sustituidoVariante de trezor.ioA 91.223.82.8MX tfezor.ioNS dns3.hostplay.comtr.ezor.ioDividido en subdominiosVariante de trezor.ioA 172.234.24.211MX mx.plingest.comNS dns101.registrar-servers.comtr3zor.ioCarácter sustituidoVariante de trezor.ioA 104.21.56.17MX dedi4020.your-server.deNS ns1.dns-parking.comtreeor.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX treeor.ioNS ns15.knownsrv.comtreezor.ioCarácter insertadoVariante de trezor.ioA 213.186.33.5MX mx3.mail.ovh.netNS dns112.ovh.nettreor.ioCarácter que faltaVariante de trezor.ioA 185.66.141.35MX treor.ioNS ns15.knownsrv.comtreqor.ioCarácter sustituidoVariante de trezor.ioA 91.223.82.8MX treqor.ioNS dns3.hostplay.comtresor.ioCarácter sustituidoVariante de trezor.ioA 91.98.72.43NS ns43.domaincontrol.comtrezeor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trezeor.ioNS ns15.knownsrv.comtrezer.ioIntercambio de vocalesVariante de trezor.ioA 104.247.81.99NS ns1.parkingcrew.nettrezior.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trezior.ioNS ns15.knownsrv.comtrezir.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX trezir.ioNS ns15.knownsrv.comtrezkor.ioCarácter insertadoVariante de trezor.ioA 91.223.82.8MX trezkor.ioNS dns3.hostplay.comtrezlor.ioCarácter insertadoVariante de trezor.ioA 91.223.82.8MX trezlor.ioNS dns3.hostplay.comtrezo.ioCarácter que faltaVariante de trezor.ioA 185.66.141.35MX trezo.ioNS ns15.knownsrv.comtrezoe.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX trezoe.ioNS ns15.knownsrv.comtrezoir.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trezoir.ioNS ns15.knownsrv.comtrezopr.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trezopr.ioNS ns15.knownsrv.comtrezor-io.comVarianteVariante de trezor.ioA !ServFailNS !ServFailtrezorio.comVarianteVariante de trezor.ioA 162.255.119.94MX eforward1.registrar-servers.comNS dns1.registrar-servers.comtrezot.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX trezot.ioNS ns15.knownsrv.comtrezpor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trezpor.ioNS ns15.knownsrv.comtrezpr.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX trezpr.ioNS ns15.knownsrv.comtrezr.ioCarácter que faltaVariante de trezor.ioA 185.66.141.35MX trezr.ioNS ns15.knownsrv.comtrezro.ioCaracteres intercambiadosVariante de trezor.ioA 185.66.141.35MX trezro.ioNS ns15.knownsrv.comtrezxor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trezxor.ioNS ns15.knownsrv.comtrezzor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trezzor.ioNS ns15.knownsrv.comtrizor.ioIntercambio de vocalesVariante de trezor.ioA 172.233.219.123MX mx156.hostedmxserver.comNS ns1.parklogic.comtrozor.ioIntercambio de vocalesVariante de trezor.ioA 77.247.179.84NS ns1.badgerdns.comtrrzor.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX trrzor.ioNS ns15.knownsrv.comtrtezor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trtezor.ioNS ns15.knownsrv.comtrwezor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trwezor.ioNS ns15.knownsrv.comtrwzor.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX trwzor.ioNS ns15.knownsrv.comtrzeor.ioCaracteres intercambiadosVariante de trezor.ioA 185.66.141.35MX trzeor.ioNS ns15.knownsrv.comtrzzor.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX trzzor.ioNS ns15.knownsrv.comttezor.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX ttezor.ioNS ns15.knownsrv.comttrezor.ioCarácter insertadoVariante de trezor.ioA 64.190.63.222MX localhostNS ns1.sedoparking.comtyrezor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX tyrezor.ioNS ns15.knownsrv.comyrezor.ioCarácter sustituidoVariante de trezor.ioA 185.66.141.35MX yrezor.ioNS ns15.knownsrv.comytrezor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX ytrezor.ioNS ns15.knownsrv.comprezor.ioInversión de bitsVariante de trezor.ioA 81.169.145.163MX smtpin.rzone.deNS docks19.rzone.detreazor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX treazor.ioNS ns15.knownsrv.comtrerzor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trerzor.ioNS ns15.knownsrv.comtrewzor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trewzor.ioNS ns15.knownsrv.comtrexor.ioInversión de bitsVariante de trezor.ioA 185.66.141.35MX trexor.ioNS ns15.knownsrv.comtrez0r.ioLetras similaresVariante de trezor.ioNS ridge.ns.cloudflare.comtrezaor.ioCarácter insertadoVariante de trezor.ioA 185.66.141.35MX trezaor.ioNS ns15.knownsrv.comtrezora.ioCarácter añadidoVariante de trezor.ioA 44.227.65.245MX mx1.hostinger.comNS curitiba.ns.porkbun.comtrezore.ioCarácter añadidoVariante de trezor.ioA 185.66.141.35MX trezore.ioNS ns15.knownsrv.comtrezoro.ioCarácter añadidoVariante de trezor.ioA 100.50.228.214MX alt1.aspmx.l.google.comNS ns-1000.awsdns-61.nettrezorr.ioCarácter añadidoVariante de trezor.ioA 185.66.141.35MX trezorr.ioNS ns15.knownsrv.comtrezors.ioCarácter añadidoVariante de trezor.ioA 208.98.35.100MX igw08.site4now.netNS ns1.site4now.netxn--tezor-5bb.ioLetras similaresVariante de trezor.ioA 91.215.85.162NS ns3.my-ndns.comxn--trezo-9bb.ioLetras similaresVariante de trezor.ioA 145.249.115.168NS ns3.my-ndns.com
Infraestructura e informes relacionados
Las relaciones almacenadas se agrupan por el atributo de coincidencia exacta. Un proveedor o registrador compartido por sí solo no prueba la propiedad común.
Mapa de infraestructuras · blogsite-trezorsuite.com
Señal de apoyo — Comparte una función de página, una infraestructura o una etiqueta de recopilador; no es prueba de que se trate de un único operador.
Solo para consulta — Mismo registrador o borde de CDN: se muestra para navegar, no es prueba de un vínculo.
Cada radio representa un motivo por el que un dominio está vinculado a este informe. El tamaño de los nodos indica las detecciones de VirusTotal, los nodos con línea discontinua ya están fuera de línea y las listas completas se incluyen a continuación. Lista completa de informes relacionados
La misma etiqueta de marca automatizada: Trezor8
Informes con la misma etiqueta del recopilador. Una etiqueta compartida no demuestra suplantación ni titularidad común. Ver informes relacionados →
Registrados a través del mismo proveedor de registro. Un proveedor de registro presta servicio a millones de clientes que no tienen relación entre sí, por lo que este dato solo agrupa los registros, en lugar de demostrar que exista un vínculo.
Informes agregados recientemente de la base de datos PhishDestroy. Estos enlaces de descubrimiento no implican infraestructura ni propiedad compartida.
No está solo y no tiene nada de qué avergonzarse. Los estafadores son delincuentes sofisticados que se aprovechan de la confianza. Denunciar lo ocurrido es el arma más poderosa contra el fraude: su denuncia puede evitar que otros se conviertan en víctimas y ayudar a las autoridades a actuar. Asegúrate primero de que tus cuentas y tus fondos estén a salvo y, después, denuncia el incidente. Si tus credenciales se han visto comprometidas, denúncialo de inmediato. No interactúes con estafadores que prometen recuperar tus fondos.
Actúa en función de lo que hayas hecho realmente. Si has introducido una contraseña: cámbiala y cambia también cualquier lugar en el que la hayas vuelto a utilizar. Si has pagado o facilitado los datos de tu tarjeta: ponte en contacto con tu banco o con el servicio de pago. Si has descargado un archivo: analiza el dispositivo. A continuación, denuncia el incidente.
Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.
Reenvía los correos electrónicos y mensajes de texto fraudulentos al Centro Nacional de Ciberseguridad, que se encarga de eliminar los sitios maliciosos que detecta.
Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.
¿Qué debo hacer ahora mismo?
Urgente
Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.
Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens (revoke.cash)
Ha enviado criptomonedas — Guarda el hash de la transacción, tu dirección y la dirección del destinatario; las transacciones en la cadena de bloques no se pueden revertir.
Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
¿Qué información debo recopilar para mi denuncia?
Directrices del FBI
Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗
Comprobantes de pago — Si has realizado un pago, guarda el recibo, el importe, la fecha, el proveedor de pago y los datos del destinatario.
Fechas y horas exactas — de cada transacción y del primer contacto con el estafador
Capturas de pantalla — páginas web fraudulentas, mensajes de chat, correos electrónicos, transacciones con monederos electrónicos, redes sociales
Todas las URL y dominios utilizados por el estafador (incluidos blogsite-trezorsuite.com)
Comunicaciones — correos electrónicos, mensajes de texto, números de teléfono y nombres de usuario que utilizó el estafador
Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.
¿Dónde debo denunciar la estafa?
IC3 del FBI — Centro de Denuncias de Delitos en Internet (sistema federal de denuncia de EE. UU.)
Europol — Informes sobre la ciberdelincuencia en Europa (UE)
Tu banco o proveedor de pagos — ponerse en contacto con su equipo de lucha contra el fraude lo antes posible a través de los datos de contacto oficiales si se ha filtrado información sobre dinero o tarjetas.
Policía local — deja constancia oficial, aunque no puedan actuar de inmediato
Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.
¿Cómo suelen funcionar las estafas de phishing?
Páginas web falsas — Clones idénticos al milímetro de sitios web legítimos, con dominios ligeramente modificados
«Pig butchering» — Se ganaba la confianza de las víctimas a lo largo de varias semanas a través de Telegram, WhatsApp o aplicaciones de citas, y luego les robaban el dinero.
Estafas relacionadas con la recuperación — los estafadores se hacen pasar por agentes de recuperación y exigen pagos por adelantado. Nunca compartas tu frase semilla ni pagues sin antes verificar al proveedor de forma independiente
Estafas basadas en la inteligencia artificial — los «deepfakes», el phishing automatizado y los sitios web generados por IA, que hacen que el fraude sea más difícil de detectar
¿Cómo puedo protegerme en el futuro?
Añadir a favoritos las páginas web oficiales — Nunca hagas clic en enlaces de correos electrónicos, mensajes directos o anuncios
Verificar dominios — comprobar si PhishDestroy antes de interactuar. Comprueba que sea HTTPS, la ortografía y la antigüedad del dominio
«Demasiado bueno para ser verdad» = estafa — rendimientos garantizados, recomendaciones de famosos, plazos urgentes
¡Cuidado con los estafadores que se hacen pasar por empresas de recuperación de datos! Los delincuentes pueden volver a contactar a las víctimas haciéndose pasar por investigadores, abogados o agentes de recuperación. No pague tarifas por adelantado ni comparta credenciales.Más información sobre el fraude de recuperación →
Acerca de este informeFuentes, fechas de observación y correcciones
Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.
El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.
Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.

 Dominet (HK)
 172.67.190.116


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT