Cloudflare Radar

Verdächtig
Bericht öffnen

PhishDestroy speichert einen Eintrag zu safefux-exchange.live. Quellen haben eigene Beobachtungsdaten; fehlende Prüfungen belegen keine Sicherheit.
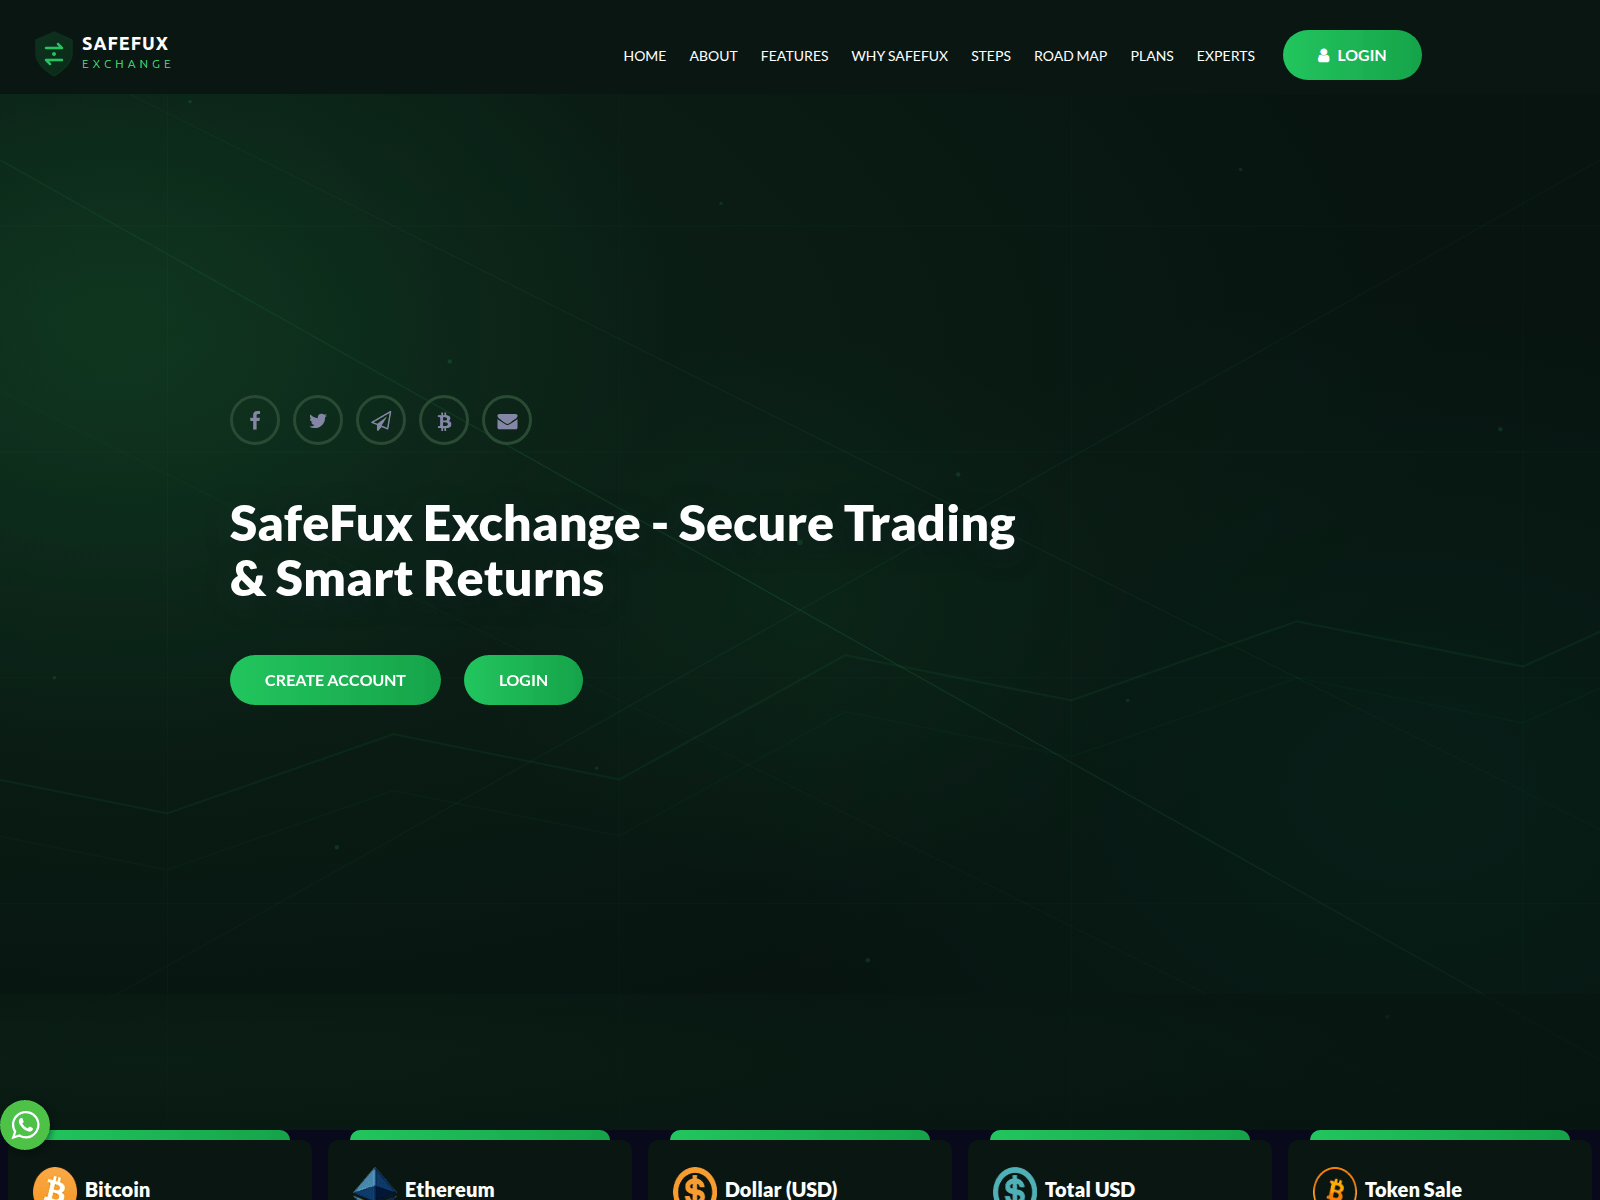
Seitentitel: “SafeFux Exchange - Secure Trading & Investment Platform”
Seien Sie äußerst vorsichtig – Geben Sie keine Anmeldeinformationen oder persönlichen Daten ein.
 198.251.89.82FranTech Solutions
Risikowert: Je höher, desto schlechter · So funktioniert dieser Wert
Wählen Sie aus, was passiert ist, und haken Sie die entsprechenden Schritte nach und nach ab. Die Markierungen werden nur in diesem Browser gespeichert.
Die Expertenansicht enthält alle Abschnitte: DNS, TLS, Netzwerkanfragen, Hashes und das Roh-JSON.
PhishDestroy speichert einen Eintrag zu safefux-exchange.live. Quellen haben eigene Beobachtungsdaten; fehlende Prüfungen belegen keine Sicherheit.
Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.
198.251.89.82FranTech Solutions URLScan-Aufnahme · 2026-11-18 07:13 UTC · SHA-256 e5218726…0400a98
PhishDestroy-Analyse, geprüfte Fassung
Die ausführliche Analyse von PhishDestroy AI bleibt auf Englisch, damit der ursprüngliche forensische Bericht unverändert bleibt.
On 2026-11-18, safefux-exchange.live loaded its primary landing page. The destination page features a dark green background and prominently displays the heading SafeFux Exchange - Secure Trading & Smart Returns. Users are presented with two primary interactive elements: a Create Account button and a Login button to access the trading platform.
The page also includes navigation links for home, about, features, steps, road map, plans, and experts. Social media icons and cryptocurrency market ticker indicators appear near the bottom, showing rates for Bitcoin, Ethereum, and other assets as claimed by the site.
Verdächtig
Bericht öffnenSeitenaufnahme
SHA-256 2550ee32…846cc27
15 / 100 · Heuristik-Wert · 6 Markenbezüge · 0 Klassifizierungen
Nur heuristische Bewertung des Inhalts; nicht die endgültige Bewertung
Bericht öffnenMetadaten zur Generierung von Erzählungen
Bericht öffnenDas Erstellungsdatum der Erzählung unterscheidet sich von den Beobachtungsdaten. Es handelt sich hierbei um die gespeicherten Veröffentlichungsfelder und nicht um eine zusätzliche, eigenständige Erfassung.
Die Ergebnisse spiegeln den Erfassungszeitpunkt der jeweiligen Quelle wider. Null Erkennungen garantieren keine Sicherheit. OTX-Verweise sind Community-Veröffentlichungen.
Gespeicherte Seiten-, Netzwerk- und Scannerbeobachtungen, gruppiert nach Quelle und Beobachtungszeit.
| E-Mail-Konfiguration | MX: mail.safefux-exchange.live; Spf: v=spf1 a mx ip4:198.251.89.82 ip4:198.251.89.82 ~all; Spf lookups: 2 |
|---|---|
| Ergebnisse der DNS-Sicherung | Resolvers: 12; Blocked count: 0 |
| Beobachtungen zum Webarchiv | Last: 2026-11-18T07:17:01Z; First: 2026-11-12T08:24:50Z; Changes: 1; Days archived: 2; Scans per day: 0.17; Avg page bytes: 7396 |
| DNS server | NS: (IP: 23.153.104.136; Host: ns115.my-control-panel.com), (IP: 23.153.104.137; Host: ns116.my-control-panel.com); Zone: safefux-exchange.live |
| Quality | Cls: 0.008; Seo: 92; Si s: 15.98; Fcp s: 2.23; Lcp s: 4.66; Tbt ms: 26.5; Performance: 71; Accessibility: 74; Best practices: 92 |
| Standort | IP: 198.251.89.82; ASN: 53667; Org: FranTech Solutions; City: Luxembourg; Country: LU |
| DNS-Einträge | A: 198.251.89.82; MX: Exchange: mail.safefux-exchange.live; Priority: 10; NS: ns115.my-control-panel.com, ns116.my-control-panel.com; Soa: Nsname: ns115.my-control-panel.com; Hostmaster: hostmaster.safefux-exchange.live; Serial: 2026111206; Refresh: 3600; Retry: 3600; Expire: 1209600; Minttl: 1800; Txt: v=spf1 a mx ip4:198.251.89.82 ip4:198.251.89.82 ~all |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Get IP | IP: 198.251.89.82; Family: 4 |
| Txt records | Records: v=spf1 a mx ip4:198.251.89.82 ip4:198.251.89.82 ~all |
Vollständige extrahierte Werte, deren Blockchain und Erfassungsquelle. Eine im Seiteninhalt gefundene Adresse lässt keine Rückschlüsse darauf zu, wer sie kontrolliert.
https://t.me/marcuswilliamsGespeicherter Seitenverweishttps://t.me/sarahchenGespeicherter SeitenverweisIoC-Extraktion aufgezeichnet 2026-11-19 05:00 UTC
e5218726…0400a98 SHA-256-Hashwert der vorbereiteten Kopie, die dem Modell übergeben wurde: 1b38903b…47afe4e e5218726f27371ad39f7a3520805214cf2ab920fca9951ef0785213490400a98 · 275457 bytes 7fd6ed70db8cc3f28235f8f5c78eb1cf7e225b2412e3040d18bba58698676e3e · 280400 bytes dae8dd608f808e7132d16ef3420f582d93715a78f70169dcacc0ccfdbbc88a39 · 273791 bytes e4818a40ca1fbcce89304d206777e358a85b36c103ed0ba089993e22f87f732a · 276784 bytes d8e0c2dec5988cde5ba79ba4b0a1a1f687d2ba355b36e8f5072545145f8fc4bb · 5899 bytes 5f518de7481b9944c4f392401e8eaa7a2cb31eae33202ca72adc27723b840416 · 270178 bytes 5b67ea863467ab81f93ddf52557af4d9f27ee172b0db8c0585c3905750c942ca · 16881 bytes 198.251.89.82 2/100Missbrauchs-Score · Missbrauchsmeldungen bezüglich der IP-Adresse dieses Servers, nicht bezüglich der Domain; höher = schlechter Diese IP-Adresse weist einen niedrigen Missbrauchswert auf, doch die Domain selbst wird als Phishing-Domain erkannt. 7 Meldungen PhishingSchlechter Web-Bot geprüft 2026-11-18 zuletzt gemeldet Für diese gTLD ist der oben genannte Registrar im Rahmen einer ICANN-Akkreditierungsvereinbarung tätig. Die folgenden Links führen zur offiziellen Gebührenübersicht und zu den aktuellen Compliance-Leitlinien zu DNS-Missbrauch.
RAA §3.18 legt Anforderungen an die Kontaktstelle für Missbrauchsfälle und deren Bearbeitung fest. Dieser Bericht kann gespeicherte ausgehende Benachrichtigungen und spätere technische Beobachtungen dokumentieren; er belegt jedoch nicht an sich den Empfang, die Untersuchung, die Behebung oder die Nichteinhaltung vertraglicher Verpflichtungen.
198.251.89.82Luxembourg, LUns115.my-control-panel.comns116.my-control-panel.comnsname: ns115.my-control-panel.comhostmaster: hostmaster.safefux-exchange.liveserial: 2026111206refresh: 3600retry: 3600expire: 1209600minttl: 1800mail.safefux-exchange.liveDer Standort bezieht sich auf das IP-Netz.
811c8e7033f97a857445ccd4de691e352da231e2fc722c38ae904a21886840f0*.safefux-exchange.livesafefux-exchange.liveGespeicherte Zertifikatsmetadaten. Datumsangaben des Zertifikats ohne Zeitzone werden wie gespeichert angezeigt. Transportverschlüsselung belegt nicht, dass die Website vertrauenswürdig ist.
Bei der letzten Prüfung lieferte die Seite ihre Inhalte aus.
Hostnamen, die im Domain-Eintrag oder im „Certificate Transparency“-Cache gespeichert sind. Ein Hostname allein lässt noch keine Rückschlüsse auf die aktuelle Verfügbarkeit oder böswillige Aktivitäten zu.
www.safefux-exchange.liveDomain-EintragGoogle PageSpeed Insights — Prüfung der mobilen Leistung von safefux-exchange.live ·
Eine geschätzte Zeit beschreibt ein Beobachtungsfenster. Sie belegt weder eine Maßnahme des Registrars noch den genauen Zeitpunkt, zu dem eine Website nicht mehr erreichbar war.
Netzwerkanfragen: 87 SHA-256-Hashwerte: 87 URLScan-Scan:
Netzwerkanfragen, die der URLScan-Browser beim Laden der Seite aufgezeichnet hat. URLScan liefert nicht für jede Anfrage einen Hash. PhishDestroy hat diese Liste am 2026-11-18 07:18 UTC abgerufen.
Öffnen Sie diesen Scan in URLScan 01a1ed81-0471-705f-8824-c9e4ae21b827 ↗
Lädt gespeicherte Daten; die verdächtige Website wird nicht geöffnet.
| # | Netzwerkanfrage | HTTP-Methode · Status | Typ | Größe im unkomprimierten Zustand | SHA-256 des Antworttextes |
|---|
Datierte Änderungen, die vom Monitor und den Quell-Collectors gespeichert wurden. Neueste Beobachtungen stehen oben; der Status einer Quelle ist kein Beleg für eine Abschaltung.
Bereitstellung von Seiteninhalten
Zurückgegebener Seiteninhalt
Bereitstellung von Seiteninhalten
Zurückgegebener Seiteninhalt
Bereitstellung von Seiteninhalten
Zurückgegebener Seiteninhalt
Bereitstellung von Seiteninhalten
Zurückgegebener Seiteninhalt
Erreichbar
Quelle: domain_monitor. Diese gespeicherte Momentaufnahme gibt keinen Aufschluss über die aktuelle Verfügbarkeit.
Erfasste Ereignisse: 8. Diese Einträge beschreiben gesammelte Beweise, ausgehende Benachrichtigungen und die Veröffentlichung; sie bestätigen weder eine vollständige Untersuchung noch eine Sperrung.
Lebenszyklus
Wir scannen verdächtige URLs, prüfen öffentliche Ergebnisse und leiten Beweismaterial über die entsprechenden Kanäle zur Meldung von Missbrauch weiter. Die oben aufgeführten, mit Datum versehenen Ereignisse zeigen, was für diese Domain erfasst wurde. Im folgenden Abschnitt wird der gesamte Arbeitsablauf erläutert.
Erfassen Sie die gerenderte Seite, die Anfragen und die sichtbare Infrastruktur.
Vergleichen Sie die verfügbaren Ergebnisse der Suchmaschinen und behalten Sie den Zeitstempel der Analyse bei.
Prüfen Sie, ob Google die URL derzeit als unsicher einstuft.
Einen öffentlichen Scan sowie die zugehörigen Netzwerk- und Klassifizierungsdaten einsehen.
Suchen Sie nach Hinweisen auf Indikatoren und entsprechenden Informationen aus der Community.
Vergleichen Sie archivierte Screenshots und bewahren Sie den historischen Kontext auf.
Suchen Sie nach übereinstimmenden Indikatoren und zugehörigen Bedrohungsdatensätzen.
Zertifikatsdatensätze und zugehörige Hostnamen prüfen.
Vergleichen Sie die Antworten der Sicherheits-Resolver und protokollieren Sie festgestellte Blockierungen.
Überprüfung der öffentlichen DNS-, TLS-, HTTP- und Technologie-Oberfläche.
Die für das Scannen, die Reputationsprüfungen und die Meldungen verwendeten Sicherheitsdienste sind unten aufgeführt. Die Auflistung eines Dienstes ist kein Beweis dafür, dass dieser die betreffende Domain erhalten, akzeptiert oder Maßnahmen ergriffen hat. Erfasste Meldungen erscheinen im oben angezeigten Benachrichtigungsverlauf.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL-Analyse↗
 CloudflareRadar / Missbrauchsmeldung↗
 YandexSafe Browsing↗
 URLScan.ioÖffentlicher Scan↗
 ESETBeispiel / URL-Einreichung↗
 BitdefenderURL-Übermittlung↗
 NortonSafe Web↗
 SymantecSiteReview↗
 AviraURL-Meldung↗
 Avast / AVGURL-Meldung↗
 KasperskyOpenTIP↗
 Dr.WebOnline-Scanner↗
 NetcraftMissbrauchsmeldung↗
 PhishTankMeldungen aus der Community↗
 APWG eCXPhishing-Informationen↗
 PhishStatsÖffentlicher Feed↗
 Phish.ReportHosting-Missbrauch↗
 SpamhausDomain-Reputation↗
 PolySwarmAnalyse mit mehreren Engines↗
 CheckPhishURL-Scan↗
 QutteraMalware-Scan↗
 URLqueryBrowser-Analyse↗
 Criminal IPAsset-Intelligence↗
 CRDFThreat Center↗
 ScamadviserReputationsprüfung↗
 MyWOTReputation in der Community↗
Durchsuchen Sie den vollständigen Verlauf dieser Domain nach Quelle. Der Download enthält jeden Datensatz der ausgewählten Quelle. Die Datumsangaben behalten ihre ursprünglichen Feldbezeichnungen bei.
Alle Datensätze als JSON herunterladen| ID | Gespeicherte Daten |
|---|
52 gespeicherte ähnliche Domains
Namen, die die Marke imitieren und von dnstwist gefunden wurden. Ein ähnlicher Name allein ist kein Beweis dafür, dass es sich um denselben Betreiber handelt.
Ein ähnlicher Name allein ist noch kein Beweis für Betrug. Senden Sie die Liste an Dienste, die jede Adresse selbst überprüfen. Melden Sie eine Domain nur dann als Phishing, wenn Sie darauf eine gefälschte Seite gesehen haben.
Wohin senden:
Es wurde nichts gefunden. Löschen Sie die Suche oder wählen Sie einen anderen Filter aus.
12 von 52 angezeigt
Gleiche IP 198.251.89.82 Hilfssignal 6
Registrar: Unstoppable Domains Nur zur Einsicht 6
Jeder Strahl stellt einen Grund dar, warum eine Domain mit diesem Bericht verknüpft ist. Die Größe der Knoten kennzeichnet die von VirusTotal festgestellten Erkennungen, gestrichelte Knoten sind bereits offline, und die vollständigen Listen folgen weiter unten. Vollständige Liste verwandter Berichte
Diese Ursprungs-IP hostet mehrere Phishing-Domänen – die Infrastruktur kann kampagnenübergreifend gemeinsam genutzt werden.
Weitere PhishDestroy-Berichte zu dieser IP-Adresse: 79 Nachfolgend aufgeführt: die 6 mit den meisten VirusTotal-Erkennungen.
Über denselben Registrar registriert. Ein Registrar betreut Millionen von Kunden, die in keiner Verbindung zueinander stehen; daher werden hier lediglich Berichte zusammengefasst, anstatt eine Verbindung nachzuweisen.
Kürzlich hinzugefügte Berichte aus der PhishDestroy-Datenbank. Diese Discovery-Links implizieren keine gemeinsame Nutzung der Infrastruktur oder des Eigentums.
Vergleichen Sie, was ein Browser und ein Crawler erhalten, und prüfen Sie auf Traffic-Routing über Keitaro.
safefux-exchange.live Handeln Sie entsprechend dem, was tatsächlich passiert ist. Haben Sie ein Passwort eingegeben? Ändern Sie es – und überall dort, wo Sie es erneut verwendet haben. Haben Sie eine Zahlung getätigt oder Kartendaten angegeben? Wenden Sie sich an Ihre Bank oder Ihren Zahlungsdienstleister. Haben Sie eine Datei heruntergeladen? Scannen Sie das Gerät. Melden Sie anschließend den Vorfall.
Der Entwurf bleibt ausschließlich bei Ihnen.
Sichern Sie zunächst Ihr Geld: Rufen Sie Ihre Bank an oder widerrufen Sie die Berechtigungen für Ihre Wallet. Sofortmaßnahmen →



Sofortige Hilfe von Sicherheitsforschern, wenn gerade eine Krypto-Wallet leergeräumt wird.

Melden Sie Betrug und Betrugsversuche bei der US-amerikanischen Federal Trade Commission. Die Meldungen werden in eine Datenbank aufgenommen, die von den Strafverfolgungsbehörden genutzt wird.

Offizielle Meldestelle für Identitätsdiebstahl mit einem schrittweisen Plan zur Wiederherstellung.

Melden Sie Cybervorfälle und Phishing an die US-Behörde für Cybersicherheit und Infrastruktursicherheit (Cybersecurity and Infrastructure Security Agency).

Leiten Sie Betrugs-E-Mails und -SMS an das Nationale Zentrum für Cybersicherheit weiter, das die gefundenen bösartigen Websites sperrt.
E-Mailreport@phishing.gov.uk SMS7726
Verzeichnis der nationalen Incident-Response-Teams (CSIRTs) in der EU. Finden Sie das Team für Ihr Land.

Weltweites Verzeichnis von Incident-Response-Teams, durchsuchbar nach Land und Branche.
Leiten Sie Phishing-E-Mails an die Anti-Phishing Working Group weiter.
E-Mailreportphishing@apwg.org
Nationales Portal zur Meldung von Cyberkriminalität. Bei Finanzbetrug rufen Sie bitte außerdem umgehend die Hotline unter 1930 an.
Hotline1930
Melden Sie Cyberkriminalität beim Australian Cyber Security Centre und bei der Polizei.

Melden Sie Betrugsfälle beim National Anti-Scam Centre, das von der ACCC betrieben wird.

Melden Sie Betrug und Betrugsversuche in Kanada und lesen Sie aktuelle Betrugswarnungen.
Wählen Sie die Schritte, die zu den von Ihnen preisgegebenen Daten passen. Bewahren Sie eine Kopie dieses Berichts zusammen mit Ihren eigenen Unterlagen auf.
Nutzen Sie die verdächtige Website nicht weiter. Öffnen Sie den echten Dienst über die offizielle App oder eine Adresse, der Sie bereits vertrauen.
Bewahren Sie Original-E-Mails, Belege, Nachrichten und Screenshots an einem sicheren Ort auf. Eine sachliche Chronologie hilft der zuständigen Behörde, den Ablauf nachzuvollziehen. IC3-Leitfaden zu Beweismitteln ↗
safefux-exchange.live)Auch wenn dir nicht alle Details bekannt sind — trotzdem Anzeige erstatten. Auch unvollständige Informationen sind für die Ermittlungen hilfreich.
Eine Anzeige garantiert weder die Rückerlangung von Geldern noch eine Ermittlung, doch zeitnahe und genaue Transaktionsdaten können Behörden und Dienstleistern helfen, den Vorfall nachzuverfolgen.
Weitere Hinweise: NIST · Maßnahmen gegen PhishingFBI IC3 · Meldungen & BeweismittelFTC · Rückerstattungsbetrug
Bedrohungsanalyse anhand gespeicherter Blocklisten, WHOIS, DNS und öffentlicher Scan-Beweise
Jetzt scannenMelden Sie verdächtige Domains an unsere Bedrohungsdatenbank – schützen Sie die Community
MeldenAktuelle Phishing-Meldungen und beobachtete Verfügbarkeitsänderungen
ÜberwachenBeobachten Sie aktuelle Bedrohungen oder legen Sie Widerspruch gegen diesen Eintrag ein, wenn Sie der Meinung sind, dass es sich um einen Fehlalarm handelt
Dieser Bericht vereint gespeicherte Seitenaufnahmen, Registrierungs- und Netzwerkdaten, Scannerergebnisse und den Meldeverlauf von PhishDestroy. Jede Quelle behält ihr eigenes Beobachtungsdatum. Öffnen Sie den Bericht einer Quelle, um das ursprüngliche Ergebnis einzusehen.
Die AI-gestützte Analyse wurde erstellt am . Darin werden die damals verfügbaren Erkenntnisse beschrieben; spätere Überprüfungen der Quellen können zu Änderungen führen.
Eine Aufnahme dokumentiert, was angezeigt wurde. Ein Scannerergebnis hält die Einschätzung des jeweiligen Anbieters zum Zeitpunkt seiner Prüfung fest. Weder ein gültiges Zertifikat noch ein Ergebnis ohne Erkennungen garantiert Sicherheit.