Chuyển đến báo cáo bảo mật
Biểu tượng trang nexttaskrally.com
Bảo mật miền và thông tin về mối đe dọa

nexttaskrally.com

Tôi đã bị lừa đảo — hãy giúp tôi viết báo cáo
Chia sẻ / tải xuống báo cáo
Bài đăng trên X Gửi qua Telegram Kiểm tra qua API
Tóm tắt

PhishDestroy lưu hồ sơ về nexttaskrally.com. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.

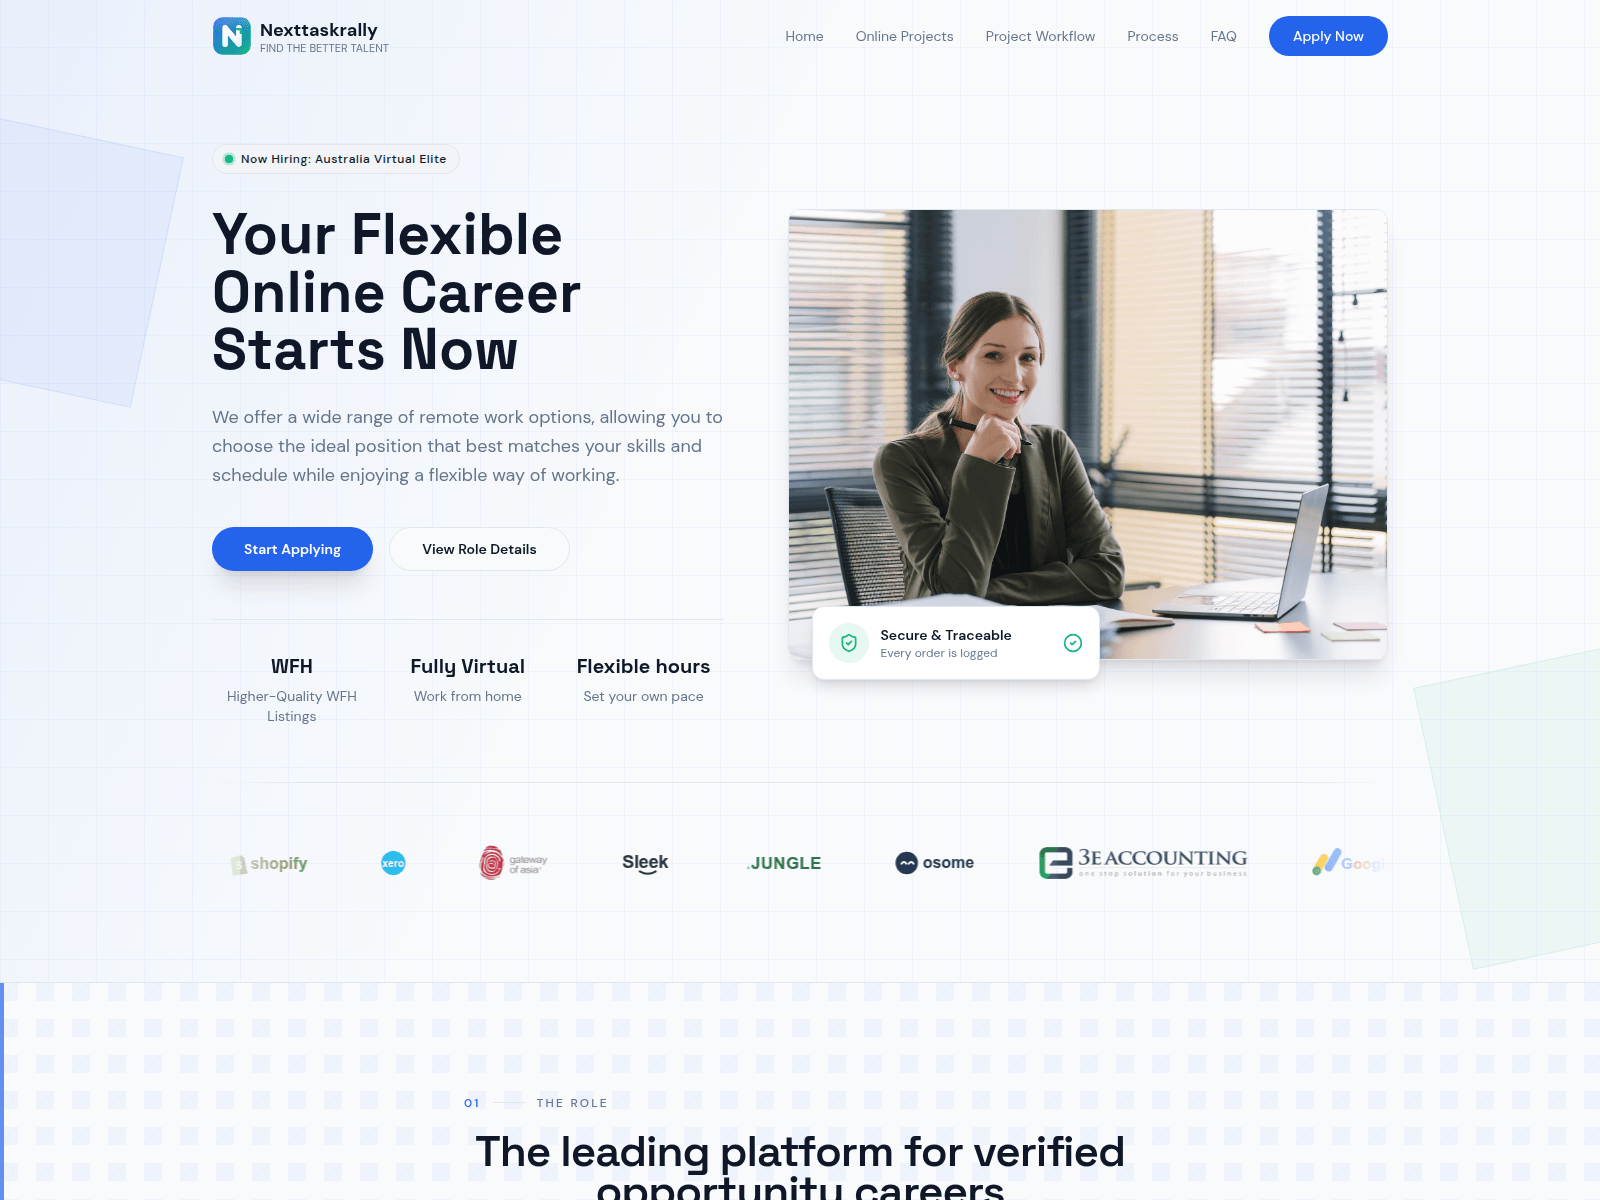
Tiêu đề trang: “Your Flexible Online Career Starts Now”

Thông tin thêm về các nguồn dữ liệu

Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.

Danh sách các mối đe dọa PhishDestroy được lưu trữ
Nhà đăng ký
Amazon
Địa chỉ IP
Phần Lan3.164.68.3AWS CloudFront (GLOBAL) · CDN
Ngày đăng ký
2026-09-18
PhishDestroy phát hiện lần đầu tiên
2026-11-11
OTX
các tài liệu tham khảo trong cộng đồng
Các bản chụp trang
mở thư viện ảnh
OTX: 4 tham chiếu 2026-11-11 CDN

Điểm rủi ro, càng cao thì tình hình càng xấu · Cách thức hoạt động của điểm số này

Cần làm gì ngay lập tức

Chọn tình huống đã xảy ra và đánh dấu các bước khi thực hiện. Các dấu tích chỉ được lưu trong trình duyệt này.

Đã nhập mật khẩu0/3
Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng0/2
Đã tải xuống một tệp0/2
Đã chia sẻ cụm từ hạt giống hoặc khóa riêng0/3
Chi tiêu token đã được phê duyệt (approve / permit)0/3
Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào0/2
Đã gửi tiền điện tử0/3
Lập biên bản trình báo cảnh sát

Chế độ xem dành cho chuyên gia bao gồm tất cả các phần: DNS, TLS, yêu cầu mạng, các giá trị băm và dữ liệu JSON thô.

Tóm tắt báo cáo

PhishDestroy lưu hồ sơ về nexttaskrally.com. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.

Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.

Phân tích

Cao
Trạng thái
Lần hoạt động gần nhất được biết đến
Dịch vụ lưu trữ
Phần Lan3.164.68.3AWS CloudFront (GLOBAL) · CDN
Nhà đăng ký
Amazon
Ngày đăng ký
2026-09-18
OTX
4 community refs
Các bản chụp trang
3

Ảnh chụp URLScan · 2026-11-11 08:17 UTC · SHA-256 25e25047…5d30cdd

Phân tích PhishDestroy, phiên bản đã được rà soát

Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.

On 2026-11-11, nexttaskrally.com displayed a landing page branded Nexttaskrally with the tagline "FIND THE BETTER TALENT." The hero section reads "Your Flexible Online Career Starts Now," describing remote work options matched to skills and schedule, alongside a "Now Hiring: Australia Virtual Elite" badge and buttons labeled "Start Applying" and "View Role Details." Below, three columns highlight WFH, Fully Virtual, and Flexible hours, and a "Secure & Traceable" card notes that every order is logged. A row of partner logos appears beneath these columns.

The stored VirusTotal domain result reports 0 detections out of 92 engines.

Bằng chứng từ nguồnOTX 4 tài liệu tham khảo 7 nguồn

Gridinsoft

60/100

Scamadviser

46/100

Điểm tin cậy, càng thấp thì càng xấu

Mở báo cáo

URLScan

Bản chụp trang

SHA-256 cdc44727…5c674aa

Mở báo cáo
URLScanBản ghi gốc của nguồnĐã ghi nhận: 22 trường
Bản ghi màn hình riêng biệt · 2026-11-12 04:30 UTC

Bản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.

UUID
01a1c979-40ff-75ad-8e98-5e65c6295bc7
Điểm
0
Độc hại
✗
Thời gian có kết quả
2026-11-12T04:30:23Z
Thời gian bổ sung dữ liệu
2026-11-11T09:12:11Z
Dấu thời gian nguồn
Urlscan result at: 2026-11-12 05:30:23; Urlscan enriched at: 2026-11-11 10:12:11

PhishDestroy DOM

10 / 100 · điểm heuristic · 1 tham chiếu thương hiệu · 0 phân loại

Chỉ là điểm heuristic về nội dung; không phải là điểm số cuối cùng

Mở báo cáo
Kiểm tra mã nguồn trang bởi một công cụ giám sát riêng biệt · 10 / 100 · 2026-11-11 11:20 UTC

Phân tích giám sát đã lỗi thời này là một phần riêng biệt so với phân tích chính về PhishDestroy ở trên. Điểm heuristic không phải là xác suất được đo lường.

Điểm heuristic
10
Thời gian phân tích
2026-11-11T11:20:12Z
Dấu thời gian nguồn
2026-11-11 12:20:12
Siêu dữ liệu kỹ thuật

Phân tích của PhishDestroy

Siêu dữ liệu tạo câu chuyện

Mở báo cáo
Tiêu đề, mô tả và hồ sơ thế hệ

Ngày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.

Tiêu đề do AI tạo
nexttaskrally.com: Remote Work and Flexible Online Career Listings
Mô tả AI
PhishDestroy records nexttaskrally.com as a page presenting remote work options, flexible online career listings, and an application call to action for applicants.
Tóm tắt bằng AI
On 2026-11-11, nexttaskrally.com displayed a landing page branded Nexttaskrally with the tagline "FIND THE BETTER TALENT." The hero section reads "Your Flexible Online Career Starts Now," describing remote work options matched to skills and schedule, alongside a "Now Hiring: Australia Virtual Elite" badge and buttons labeled "Start Applying" and "View Role Details." Below, three columns highlight WFH, Fully Virtual, and Flexible hours, and a "Secure & Traceable" card notes that every order is logged. A row of partner logos appears beneath these columns. The stored VirusTotal domain result reports 0 detections out of 92 engines.
Mô hình AI đã viết văn bản này
threat-v6-mimo
Thời gian văn bản do AI tạo ra
2026-11-12T01:28:42Z
Revision
4ca39a0c069cf6b8514d55fa9af7cd393a6eee34fcef53785aa2bc136b02e7df
Chế độ
reviewed
Interpretation
Gói công khai đã chọn; thời gian tạo văn bản là riêng biệt so với ngày quan sát nguồn.

Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.

Chi tiết nguồn đã thu thập

Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.

Mọi trường đã lưu, kèm nguồn và ngày
VirusTotalBản ghi gốc của nguồnĐã ghi nhận: 14 trường
Mở các bản ghi đầy đủ
Kiểm tra trang webBản ghi gốc của nguồnĐã truy xuất: 21 trường

Cài đặt thư điện tử

Lượt tra cứu SPF
0

Kết quả DNS bảo vệ

Số trình phân giải đã kiểm tra
12
Trình phân giải chặn
0

Các quan sát về kho lưu trữ web

Lần quan sát cuối
Lần quan sát đầu tiên
Thay đổi đã ghi nhận
1
Số ngày lưu trữ
2
Số bản chụp mỗi ngày
0.02
Kích thước trang trung bình, byte
1554

Quy tắc của Crawler

User agent
  • Googlebot
  • Bingbot
  • Twitterbot
  • facebookexternalhit
  • *
Có
Có

Biểu mẫu và nội dung hỗn hợp

Script bên thứ ba
0

Phản hồi HTTP

Có thể truy cập
Có
Trạng thái HTTP
200
Thời gian yêu cầu, ms
DNS
39
TLS
12
Chờ đợi
11
Kết nối
9
Tải xuống
0
Thời gian phản hồi, ms
71

Kết nối TLS

ALPN
h2
Bộ mã hóa
TLS_AES_128_GCM_SHA256
Giao thức
TLSv1.3
Phiên bản được hỗ trợ
  • TLSv1.2
  • TLSv1.3
Chứng chỉ được xác thực
Có
Bảo mật chuyển tiếp
Có

Cổng

Cổng mở
  • 80
  • 443

Ước tính phát thải carbon

Byte
1247
CO₂, gam
0
Sạch hơn, %
95

Máy chủ DNS

Máy chủ tên
  • Địa chỉ IP
    205.251.198.82
    Máy chủ
    ns-1618.awsdns-10.co.uk
  • Địa chỉ IP
    205.251.193.87
    Máy chủ
    ns-343.awsdns-42.com
  • Địa chỉ IP
    205.251.194.83
    Máy chủ
    ns-595.awsdns-10.net
  • Địa chỉ IP
    205.251.196.211
    Máy chủ
    ns-1235.awsdns-26.org
Vùng DNS
nexttaskrally.com

Địa điểm

Địa chỉ IP
13.226.244.49
ASN
16509
Tổ chức
Amazon Technologies Inc.
Thành phố
Frankfurt am Main
Quốc gia
DE

Chứng chỉ TLS

Đơn vị cấp
Amazon / Amazon RSA 2048 M04
Chủ thể
*.nexttaskrally.com

Bản ghi DNS

A
  • 13.226.244.89
  • 13.226.244.10
  • 13.226.244.49
  • 13.226.244.113
NS
  • ns-595.awsdns-10.net
  • ns-1235.awsdns-26.org
  • ns-1618.awsdns-10.co.uk
  • ns-343.awsdns-42.com
SOA
Máy chủ tên chính
ns-1235.awsdns-26.org
Hostmaster
awsdns-hostmaster.amazon.com
Số sê-ri
1
Làm mới, giây
7200
Thử lại, giây
900
Hết hạn, giây
1209600
TTL tối thiểu, giây
86400

DNSSEC

Bản ghi DS
Không
RRSIG
Không
DNSKEY
Không

HSTS

Quan sát
Site does not serve any HSTS headers.

Các chính sách bảo mật HTTP

X-Frame-Options
Không
Referrer-Policy
Không
X-XSS-Protection
Không
Permissions-Policy
Không
X-Content-Type-Options
Không
Content-Security-Policy
Không
Strict-Transport-Security
Không
Cross-Origin-Opener-Policy
Không
Cross-Origin-Embedder-Policy
Không
Cross-Origin-Resource-Policy
Không

Tra cứu IP

Địa chỉ IP
13.226.244.49
Phiên bản IP
4

Chuyển hướng

Chuỗi chuyển hướng
  • https://nexttaskrally.com

Ngăn xếp công nghệ

Công nghệ
  • Amazon Web Services
  • Amazon CloudFront
  • AWS Certificate Manager

Hồ sơ đăng ký

Nhà đăng ký
Amazon Registrar, Inc.
Ngày đăng ký
Đã cập nhật
Hết hạn
Trạng thái
  • ok https://icann.org/epp
Máy chủ tên
  • ns-1235.awsdns-26.org
  • ns-1618.awsdns-10.co.uk
  • ns-343.awsdns-42.com
  • ns-595.awsdns-10.net

Tiêu đề HTTP

Header phản hồi
Máy chủ
AmazonS3
Content-Type
text/html
Via
1.1 fa5fdff0565bac70f31c39c016fef732.cloudfront.net (CloudFront)
X-Cache
Hit from cloudfront
Các trường gốc của nguồn · JSON
Cài đặt thư điện tử
Spf lookups: 0
Kết quả DNS bảo vệ
Resolvers: 12; Blocked count: 0
Các quan sát về kho lưu trữ web
Last: 2026-11-11T08:22:10Z; First: 2026-09-18T14:48:32Z; Changes: 1; Days archived: 2; Scans per day: 0.02; Avg page bytes: 1554
Quy tắc của Crawler
Agents: Googlebot, Bingbot, Twitterbot, facebookexternalhit, *; Present: ✓
Biểu mẫu và nội dung hỗn hợp
Third party scripts: 0
Trạng thái
Up: ✓; Code: 200; Timings: DNS: 39; TLS: 12; Wait: 11; Connect: 9; Download: 0; Response ms: 71
Kết nối TLS
Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Cổng
Open: 80, 443
Carbon
Bytes: 1247; Co2 grams: 0; Cleaner than: 95
DNS server
NS: (IP: 205.251.198.82; Host: ns-1618.awsdns-10.co.uk), (IP: 205.251.193.87; Host: ns-343.awsdns-42.com), (IP: 205.251.194.83; Host: ns-595.awsdns-10.net), (IP: 205.251.196.211; Host: ns-1235.awsdns-26.org); Zone: nexttaskrally.com
Địa điểm
IP: 13.226.244.49; ASN: 16509; Org: Amazon Technologies Inc.; City: Frankfurt am Main; Country: DE
SSL
Issuer: Amazon / Amazon RSA 2048 M04; Subject: *.nexttaskrally.com
Bản ghi DNS
A: 13.226.244.89, 13.226.244.10, 13.226.244.49, 13.226.244.113; NS: ns-595.awsdns-10.net, ns-1235.awsdns-26.org, ns-1618.awsdns-10.co.uk, ns-343.awsdns-42.com; Soa: Nsname: ns-1235.awsdns-26.org; Hostmaster: awsdns-hostmaster.amazon.com; Serial: 1; Refresh: 7200; Retry: 900; Expire: 1209600; Minttl: 86400
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Các chính sách bảo mật HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 13.226.244.49; Family: 4
Chuyển hướng
Chain: https://nexttaskrally.com
Công nghệ được sử dụng
Technologies: Amazon Web Services, Amazon CloudFront, AWS Certificate Manager
Hồ sơ đăng ký
Registrar: Amazon Registrar, Inc.; Created: 2026-09-18T06:48:00Z; Updated: 2026-09-18T06:58:03Z; Expires: 2027-09-18T06:48:00Z; Status: ok https://icann.org/epp; Nameservers: ns-1235.awsdns-26.org, ns-1618.awsdns-10.co.uk, ns-343.awsdns-42.com, ns-595.awsdns-10.net
Tiêu đề HTTP
Headers: Server: AmazonS3; Content type: text/html; Via: 1.1 fa5fdff0565bac70f31c39c016fef732.cloudfront.net (CloudFront); X cache: Hit from cloudfront
Tín hiệu bảo mật
SA Cảnh báo từ Scamadviser 46/100
The identity of the owner of the website is hidden on WHOIS The Tranco rank (how much traffic) is rather low We identified online work offers on this site The age of this site is (very) young.
This seems to be a recruiter or job board. Check our Employment Scam checklist. We found a valid SSL certificate DNSFilter labels this site as safe

Khám phá

Các kết quả trùng khớp trong danh sách chặnPhishDestroy 1
PhishDestroy Danh sách PhishDestroy Xem nguồn

Các bản chụp trang (3)

Tất cả các liên kết và mã băm (3)

Chi tiết tên miền

Tên miền
Phán quyết của URLScan Phân tích hoàn tất điểm 0 Kết luận của hệ thống: độc hại · điểm 73 báo cáo ↗
Bối cảnh IP Phần Lan3.164.68.3 Amazon CloudFront shared edge Địa chỉ IP nguồn bị ẩn Danh tiếng của Edge-IP không được quy cho tên miền này.
Thẻ OTX 2026-11activeall-domainsblocklistcontentcryptodomainsdrainerfraudlivemonthlyphishdestroyphishingscam
Nhà đăng ký Amazon
Liên hệ báo cáo lạm dụng của nhà cung cấp hosting trustandsafety@support.aws.com, 68fe96311fe95517s@nexttaskrally.com.whoisproxy.org Amazon.com, Inc. · AS16509
Đăng kýĐược tạo 2026-09-18 (65d · New) — Hết hạn 2027-09-18
Quốc gia người đăng kýHoa Kỳ VirusTotal WHOIS
Người đăng kýab7587e00c1805c368fe96311fe95517s@nexttaskrally.com.whoisproxy.org VirusTotal WHOIS
Trạng thái WHOISKhông có hạn chế
Trạng thái HTTP200
Báo cáo cho LLM Hồ sơ dạng văn bản thuần được cấu trúc cho tác tử AI
Chi tiết kỹ thuậtNguồn gốc và dấu thời gian
Lần đầu tiên được phát hiện2026-11-11
Phân tích DOMđã phân tích 2026-11-11điểm 10/1001 tín hiệu thương hiệu
URL đã gửihttp://nexttaskrally.com/
Biểu tượng trang web (Favicon) Hash
Tiêu đề trang được ghi nhận
Your Flexible Online Career Starts Now
Các tham chiếu thương hiệu tự động
Google
Chứng chỉ TLS
Được cấp bởi Amazon / Amazon RSA 2048 M04 · hiệu lực đã lưu hết hạn sau 132 ngày

Mạng & chứng chỉ

Bằng chứng kỹ thuật đã lưu

Mạng & DNS

Điểm cuối CDN chia sẻ
Địa chỉ IP
Phần Lan3.164.68.3
ASN của mạng
AS16509
Tên AS
AMAZON-02 - Amazon.com, Inc., US
Tổ chức
AWS CloudFront (GLOBAL)
Vị trí quan sát được
Phần LanHelsinki, FI
Tiêu đề máy chủ
AmazonS3

Danh tiếng của Edge-IP không được quy cho tên miền này.

Máy chủ tên 4

  • ns-1235.awsdns-26.org
  • ns-1618.awsdns-10.co.uk
  • ns-343.awsdns-42.com
  • ns-595.awsdns-10.net

SOA

  • nsname: ns-1235.awsdns-26.org
  • hostmaster: awsdns-hostmaster.amazon.com
  • serial: 1
  • refresh: 7200
  • retry: 900
  • expire: 1209600
  • minttl: 86400

Thông tin liên hệ về lạm dụng của nhà đăng ký VirusTotal WHOIS

Vị trí mô tả mạng IP.

Chứng chỉ TLS

Đơn vị cấp
Amazon / Amazon RSA 2048 M04
Hiệu lực từ
2026-09-18 00:00:00
Hiệu lực đến
2027-04-03 23:59:59
Khớp tên máy chủ
Có
Thời hạn hiệu lực
Trong thời hạn hiệu lực đã lưu
Nguồn thu thập
PhishDestroy collector
Dấu vân tay chứng chỉ4bad4b639d7f0e0684d418be958ee5042c7b8f70ceae66a68a313d26ecc1319f
Tên trong chứng chỉ · 2 SAN
  • *.nexttaskrally.com
  • nexttaskrally.com

Siêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.

Kết quả phân loại mới nhất 2026-11-22 11:17 UTC

Ở lần kiểm tra gần nhất, trang web vẫn đang phục vụ các trang của nó.

Chi tiết kỹ thuật
Kết quả chính Nội dung đang hoạt động reason: Ordinary HTTP content served 90% confidence
Nguồn source: Current Http Probe
Các lớp bằng chứng Availability: Content serving Content: Content served at root DNS: Resolved
Quan sát HTTP mới nhất Nội dung đang hoạt động Nội dung HTTP thông thường được cung cấp 90% 2026-11-22 11:17 UTC
Đăng ký RDAP
Dòng thời gian được quan sát last reachable: 2026-11-22 11:17 UTC last content: 2026-11-22 11:17 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Công nghệ · 7 identified
Mở các bản ghi đầy đủ

Bằng chứng lưu trữ

Bản chụp nhanh của Wayback Machine
Xem bản lưu trữ

Các ảnh chụp màn hình đã lưu 1

PageSpeed (thiết bị di động): 74

Google PageSpeed Insights — kiểm tra hiệu năng trên thiết bị di động của nexttaskrally.com ·

74
Cần cải thiện
Hiệu suất
FCP
4.24 s
Hiển thị nội dung đầu tiên
LCP
4.24 s
Thời điểm hiển thị nội dung lớn nhất (Largest Contentful Paint)
CLS
0
Sự thay đổi bố cục tích lũy
TBT
147 ms
Tổng thời gian chặn
SI
4.38 s
Chỉ số tốc độ
Cung cấp bởi Google PageSpeed Insights · Chiến lược di động · Điểm số: 90-100 Tốt 50-89: Cần cải thiện 0-49: Nghèo
Bằng chứng bản chụp đã lưu 1 snapshot

Siêu dữ liệu phản hồi có dấu thời gian do quy trình thu thập cục bộ lưu giữ. Mỗi giá trị bên dưới thuộc về thời điểm lưu trữ được hiển thị.

Phản hồi HTTP đã lưu trữ HTTP 200
URL được yêu cầu: http://nexttaskrally.com/
URL cuối cùng: https://nexttaskrally.com/
Phản ứng
HTTP 200
Phần thân HTML
1.2 KB
Nén
702 B
Liên kết
0 internal · 0 external
Các tiêu đề phản hồi được chọn
Content-Type: text/html
Máy chủ: AmazonS3
Content-Encoding: gzip
HSTS: không được phát hiện DNSSEC: không được phát hiện WAF/tường lửa: không phát hiện Cờ che giấu (Cloaking): không được phát hiện
Saved response-header values · 14
Tuổi
15879
Kết nối
keep-alive
Content-Encoding
gzip
Content-Type
text/html
Ngày
Wed, 11 Nov 2026 05:53:48 GMT
Etag
W/"97c6c670a37bb77ff5caa2fa2ede80b0"
Last-Modified
Sat, 03 Oct 2026 03:33:53 GMT
Máy chủ
AmazonS3
Transfer-Encoding
chunked
Vary
Accept-Encoding
Via
1.1 f44bb0d621b7c49a6c18d54a199a9efe.cloudfront.net (CloudFront)
X-Amz-Cf-Id
PtBHjJPTsu6q3vzq2oXGTbMjzZfWSHR7O9KurIc7dvL-DBDPc28IVw==
X-Amz-Cf-Pop
AMS56-P2
X-Cache
Hit from cloudfront

Giá trị do bộ thu thập lưu giữ; các giá trị dài có thể bị rút gọn trong quá trình thu thập.

Thông tin về đăng ký và tham quan3

Dữ liệu quan sát về tính khả dụng

Lần quan sát truy cập được gần nhất
Quan sát nội dung gần nhất
Cơ sở ước tính
Hiện có thể truy cập được

Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.

Tất cả dữ liệu được lưu trữ110
Mở các bản ghi đầy đủ

Các yêu cầu mạng đã được ghi lại

Yêu cầu mạng: 17 Hàm băm SHA-256: 12 Quét URLScan:

Các yêu cầu mạng mà trình duyệt URLScan đã ghi lại trong quá trình tải trang. URLScan không cung cấp mã băm cho mọi yêu cầu. PhishDestroy đã truy xuất danh sách này vào ngày 2026-11-11 08:28 UTC.

Mở bản quét này trên URLScan 01a1c979-40ff-75ad-8e98-5e65c6295bc7 ↗

Lịch sử quan sát đã lưu12
Mở các bản ghi đầy đủ
Tất cả các dữ liệu quan sát về tình trạng sẵn có được lưu giữ38
Mở các bản ghi đầy đủ

Quy trình ứng phó với mối đe dọa

  1. Phát hiện · được ghi lại
  2. Phân tích · được ghi lại
  3. Giám sát · đang tiến hành

Sự kiện được ghi nhận: 9. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.

Phát hiện và nhập dữ liệu chủ độngMối đe dọa đã được nhập vào được ghi lại
  • Mối đe dọa đã được nhập vào
    nexttaskrally.com đã được phát hiện và đưa vào hàng đợi để phân tích đầy đủ
Kiểm tra thông tin tình báo về mối đe dọaBản chụp URLScan.io · Kết luận của URLScan · Báo cáo Cloudflare Radar · Kho lưu trữ web · Tham chiếu từ cộng đồng OTX · Bằng chứng pháp y đã thu thập · Phân tích kỹ thuật đã được ghi lại được ghi lại
Đăng tải & Tình trạng khả dụngĐã đăng tải lên DestroyList · Việc giám sát vẫn đang tiếp tục đang diễn ra
  • Đã đăng tải lên DestroyList
    Được liệt kê trong kho lưu trữ công khai PhishDestroy/DestroyList
  • Việc giám sát vẫn đang tiếp tục
    Tên miền vẫn có thể truy cập được hoặc bị hạn chế truy cập; các kiểm tra trong tương lai có thể cập nhật quan sát này.
    đang diễn ra

Hoạt động đã ghi nhận

4 mục

Vòng đời

  1. Tên miền đã được đăng ký
  2. Đã thêm vào PhishDestroy+54 d 1 h
  1. AlienVault OTX

    4 các tài liệu tham khảo trong cộng đồng

    +17 giờ 5 phút
  2. Wayback Machine

    Trang đã được lưu trữ

    +5 phút
  3. Đã thêm vào PhishDestroy

    nexttaskrally.com

    +57 phút
  4. URLScan

    Độc hại · phán quyết của các engine · điểm 73

Cách chúng tôi điều tra và báo cáo

Quét công khai, bằng chứng và các kênh báo cáo lạm dụng

Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.

01Quét công khai & thu thập bằng chứng10 nguồn và nhóm công cụ
urlscan.io Ảnh chụp màn hình · DOM · HTTP

Ghi lại trang đã hiển thị, các yêu cầu và cơ sở hạ tầng có thể nhìn thấy.

VirusTotal Kết luận từ nhiều công cụ quét

So sánh các kết quả từ các công cụ quét có sẵn và giữ lại dấu thời gian phân tích.

Google Safe Browsing Báo cáo minh bạch

Kiểm tra xem Google hiện có liệt kê URL này là không an toàn hay không.

Cloudflare Radar DNS · chứng chỉ · danh mục

Kiểm tra kết quả quét công khai cùng dữ liệu mạng và phân loại được ghi lại.

AlienVault OTX Cập nhật thông tin tình báo về mối đe dọa

Tìm kiếm các tham chiếu về chỉ số và thông tin tình báo liên quan từ cộng đồng.

Wayback Machine Bằng chứng lịch sử

So sánh các bản chụp lưu trữ và bảo toàn bối cảnh lịch sử.

abuse.ch ThreatFox Phân tích tương quan IOC

Tìm kiếm các chỉ số phù hợp và các bản ghi mối đe dọa liên quan.

crt.sh Tính minh bạch của chứng chỉ

Kiểm tra các bản ghi chứng chỉ và tên máy chủ liên quan.

Bộ lọc bảo mật DNS Quad9 · AdGuard · CleanBrowsing

So sánh các phản hồi từ bộ giải quyết bảo mật và ghi lại các trường hợp chặn được phát hiện.

Web-Check Kiểm tra bề mặt

Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.

02Báo cáo lạm dụng & các bước xử lý tiếp theoCác kênh đăng ký tên miền, lưu trữ và bảo mật
  1. Xác định nhà cung cấp chịu trách nhiệm. So khớp các bản ghi đăng ký và lưu trữ với thông tin liên hệ về lạm dụng tương ứng.
  2. Chuẩn bị bộ bằng chứng. Bao gồm URL, các tham chiếu quét công khai, ảnh chụp màn hình và các quan sát đã ghi lại.
  3. Gửi báo cáo. Lưu giữ hồ sơ báo cáo gửi đi và thông tin người nhận khi có sẵn.
  4. Kiểm tra lại và đăng tải các bản cập nhật. Theo dõi kết quả đánh giá sau này của các công cụ quét, phản hồi từ nhà cung cấp và tình trạng hoạt động của trang web.

Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.

Tất cả các bản ghi được lưu trữ theo nguồn

Xem lịch sử đầy đủ của tên miền này theo nguồn. Tệp tải xuống bao gồm mọi bản ghi của nguồn đã chọn. Các ngày tháng vẫn giữ nguyên nhãn trường ban đầu.

Tải xuống tất cả các bản ghi dưới dạng JSON

Kiểm tra cloaking

So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.

nexttaskrally.com

Bằng chứng và các báo cáo bên ngoài

Bạn có bị ảnh hưởng bởi trang web này không?

Bạn không đơn độc và không có gì phải xấu hổ. Kẻ lừa đảo là những tội phạm tinh vi lợi dụng lòng tin. Báo cáo những gì đã xảy ra là vũ khí mạnh nhất chống lại lừa đảo: báo cáo của bạn có thể giúp người khác không trở thành nạn nhân và giúp cơ quan chức năng hành động. Hãy bảo vệ tài khoản và tiền của bạn trước, sau đó mới báo cáo. Nếu thông tin đăng nhập đã bị lộ, hãy báo cáo ngay. Không liên hệ với những kẻ lừa đảo hứa hẹn thu hồi tài sản.

Hãy thực hiện các biện pháp dựa trên những gì bạn đã làm. Nếu đã nhập mật khẩu: hãy thay đổi mật khẩu đó và tất cả các nơi bạn đã sử dụng lại mật khẩu đó. Nếu đã thanh toán hoặc cung cấp thông tin thẻ: hãy liên hệ với ngân hàng hoặc dịch vụ thanh toán của bạn. Nếu đã tải xuống một tệp tin: hãy quét thiết bị. Sau đó, hãy báo cáo sự cố.

Nên báo cáo ở đâu

Bản nháp này chỉ được lưu giữ riêng cho bạn.

Trước tiên, hãy bảo vệ tiền của bạn: gọi cho ngân hàng hoặc thu hồi quyền truy cập ví điện tử. Các biện pháp cần thực hiện ngay lập tức →

Xem thêm: các kênh quốc tế và tiền điện tử

Các kênh báo cáo chính thức

Các kênh báo cáo chính thức khác
SEAL 911 Toàn cầu

Hỗ trợ khẩn cấp từ các nhà nghiên cứu bảo mật khi ví tiền điện tử của bạn đang bị rút sạch ngay lúc này.

FTC ReportFraud Hoa Kỳ

Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.

IdentityTheft.gov Hoa Kỳ

Mẫu báo cáo chính thức về việc bị đánh cắp danh tính kèm theo kế hoạch khắc phục từng bước.

CISA Hoa Kỳ

Báo cáo các sự cố mạng và lừa đảo qua email cho Cơ quan An ninh Mạng và Cơ sở Hạ tầng Hoa Kỳ (CISA).

CSIRTs Network Liên minh Châu Âu

Danh bạ các đội ứng phó sự cố quốc gia (CSIRTs) trong Liên minh Châu Âu (EU). Tìm đội ứng phó sự cố của quốc gia bạn.

FIRST Toàn cầu

Danh bạ toàn cầu về các đội ứng phó sự cố, có thể tìm kiếm theo quốc gia và lĩnh vực.

APWG Toàn cầu

Chuyển tiếp các email lừa đảo đến Nhóm Công tác Chống Lừa đảo (Anti-Phishing Working Group).

Emailreportphishing@apwg.org
ReportCyber Úc

Hãy báo cáo tội phạm mạng cho Trung tâm An ninh Mạng Úc và cảnh sát.

Scamwatch Úc

Hãy báo cáo các vụ lừa đảo đến Trung tâm Chống Lừa đảo Quốc gia do ACCC điều hành.

Canadian Anti-Fraud Centre Canada

Báo cáo các vụ lừa đảo và gian lận tại Canada và xem các cảnh báo lừa đảo mới nhất.

Xem xét mục liệt kê trên PhishDestroy Không phải là báo cáo cho cơ quan thực thi pháp luật
Kháng cáo về tên miền
Yêu cầu xem xét lại nếu bạn sở hữu tên miền này và cho rằng danh sách này không chính xác
Sau một vụ lừa đảo qua email

Các khuyến nghị và lời khuyên dành cho nạn nhân

Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.

Tôi nên làm gì ngay lập tức?

Khẩn cấp

Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.

  • Đã nhập mật khẩu — Hãy thay đổi mật khẩu trên dịch vụ đó và trên mọi trang web khác mà bạn đã sử dụng cùng một mật khẩu
  • Bật xác thực hai yếu tố — ở những nơi dịch vụ này cung cấp tính năng này; ứng dụng xác thực có độ bảo mật cao hơn so với mã SMS
  • Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng — Hãy liên hệ với ngân hàng hoặc đơn vị cung cấp dịch vụ thanh toán của bạn thông qua các thông tin liên hệ in trên thẻ hoặc trên trang web chính thức của họ
  • Đã tải xuống một tệp — Đừng mở tệp đó và hãy quét thiết bị bằng phần mềm bảo mật
  • Đã chia sẻ cụm từ hạt giống hoặc khóa riêng — Chuyển số tiền còn lại sang một ví mới có cụm từ khôi phục mới; ví đã bị lộ thông tin không còn an toàn nữa
  • Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào — ngắt kết nối địa chỉ đó khỏi ví và từ chối các yêu cầu đang chờ xử lý; bản thân việc kết nối không dẫn đến việc chuyển tiền
  • Chi tiêu token đã được phê duyệt (approve / permit) — hủy bỏ sự chấp thuận đó bằng công cụ kiểm tra sự chấp thuận token (revoke.cash)
  • Đã gửi tiền điện tử — Lưu lại mã băm giao dịch, địa chỉ của bạn và địa chỉ người nhận; các giao dịch trên blockchain không thể đảo ngược

Tôi nên thu thập những thông tin nào để lập báo cáo?

Hướng dẫn của FBI

Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗

  • Chứng từ thanh toán — Nếu bạn đã thanh toán, hãy lưu giữ biên lai, ghi lại số tiền, ngày tháng, thông tin về đơn vị cung cấp dịch vụ thanh toán và thông tin người nhận.
  • Ngày và giờ chính xác — của mỗi giao dịch và lần tiếp xúc đầu tiên với kẻ lừa đảo
  • Ảnh chụp màn hình — trang web lừa đảo, tin nhắn trò chuyện, email, giao dịch ví điện tử, mạng xã hội
  • Tất cả các URL và tên miền được kẻ lừa đảo sử dụng (bao gồm nexttaskrally.com)
  • Truyền thông — các email, tin nhắn, số điện thoại, tên người dùng mà kẻ lừa đảo đã sử dụng

Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.

Tôi nên báo cáo vụ lừa đảo này ở đâu?

  • FBI IC3 — Trung tâm Tiếp nhận Khiếu nại về Tội phạm Mạng (Hệ thống báo cáo liên bang Hoa Kỳ)
  • Europol — Báo cáo về tội phạm mạng tại châu Âu (EU)
  • Ngân hàng hoặc nhà cung cấp dịch vụ thanh toán của quý khách — nếu thông tin về tiền hoặc thẻ bị rò rỉ, hãy liên hệ ngay với đội ngũ phòng chống gian lận của công ty qua các thông tin liên lạc chính thức.
  • Cảnh sát địa phương — lập biên bản chính thức, ngay cả khi họ không thể hành động ngay lập tức

Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.

Các vụ lừa đảo qua email thường hoạt động như thế nào?

  • Các trang web giả mạo — các bản sao giống hệt đến từng pixel của các trang web chính thống, chỉ khác một chút về tên miền
  • Pig butchering — niềm tin được xây dựng trong nhiều tuần qua Telegram/WhatsApp/các ứng dụng hẹn hò, sau đó tiền bị đánh cắp
  • Các chiêu lừa đảo lợi dụng việc phục hồi — kẻ lừa đảo giả danh nhân viên thu hồi tài sản và đòi phí trả trước. Tuyệt đối không chia sẻ cụm từ khôi phục hoặc thanh toán trước khi tự xác minh nhà cung cấp một cách độc lập
  • Các chiêu lừa đảo sử dụng trí tuệ nhân tạo — các video deepfake, các vụ lừa đảo qua email tự động và các trang web do trí tuệ nhân tạo tạo ra khiến việc phát hiện hành vi gian lận trở nên khó khăn hơn

Làm thế nào để tôi có thể tự bảo vệ mình trong tương lai?

  • Đánh dấu các trang web chính thức — Đừng bao giờ nhấp vào các liên kết trong email, tin nhắn trực tiếp (DM) hoặc quảng cáo
  • Xác minh tên miền — kiểm tra xem PhishDestroy Trước khi thực hiện bất kỳ tương tác nào, hãy kiểm tra HTTPS, chính tả và thời gian hoạt động của tên miền.
  • "Quá tốt để là sự thật" = lừa đảo — lợi nhuận được đảm bảo, sự ủng hộ của người nổi tiếng, thời hạn gấp rút

Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo & bằng chứngFTC · các chiêu lừa đảo lấy lại tiền

Luôn cập nhật thông tin, luôn an toàn

Theo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai

Hãy cảnh giác với những kẻ lừa đảo lợi dụng việc phục hồi dữ liệu! Tội phạm có thể liên hệ lại với nạn nhân trong khi giả làm điều tra viên, luật sư hoặc nhân viên phục hồi. Không trả phí trả trước hoặc chia sẻ thông tin đăng nhập. Tìm hiểu thêm về lừa đảo phục hồi →
Về báo cáo nàyNguồn, ngày quan sát và đính chính

Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.

Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.

Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.

Nhúng báo cáo nàyTiện ích nhỏ gọn kèm liên kết đến bằng chứng
HTML · IFRAME

Nhúng báo cáo này

Hãy chia sẻ thông tin tình báo về mối đe dọa này trên trang web hoặc blog của bạn

embed.html
<iframe
  src="https://phishdestroy.io/vi/embed/domain/nexttaskrally.com"
  title="PhishDestroy threat report for nexttaskrally.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>