Scamadviser
16/100
Điểm tin cậy, càng thấp thì càng xấu
Mở báo cáo

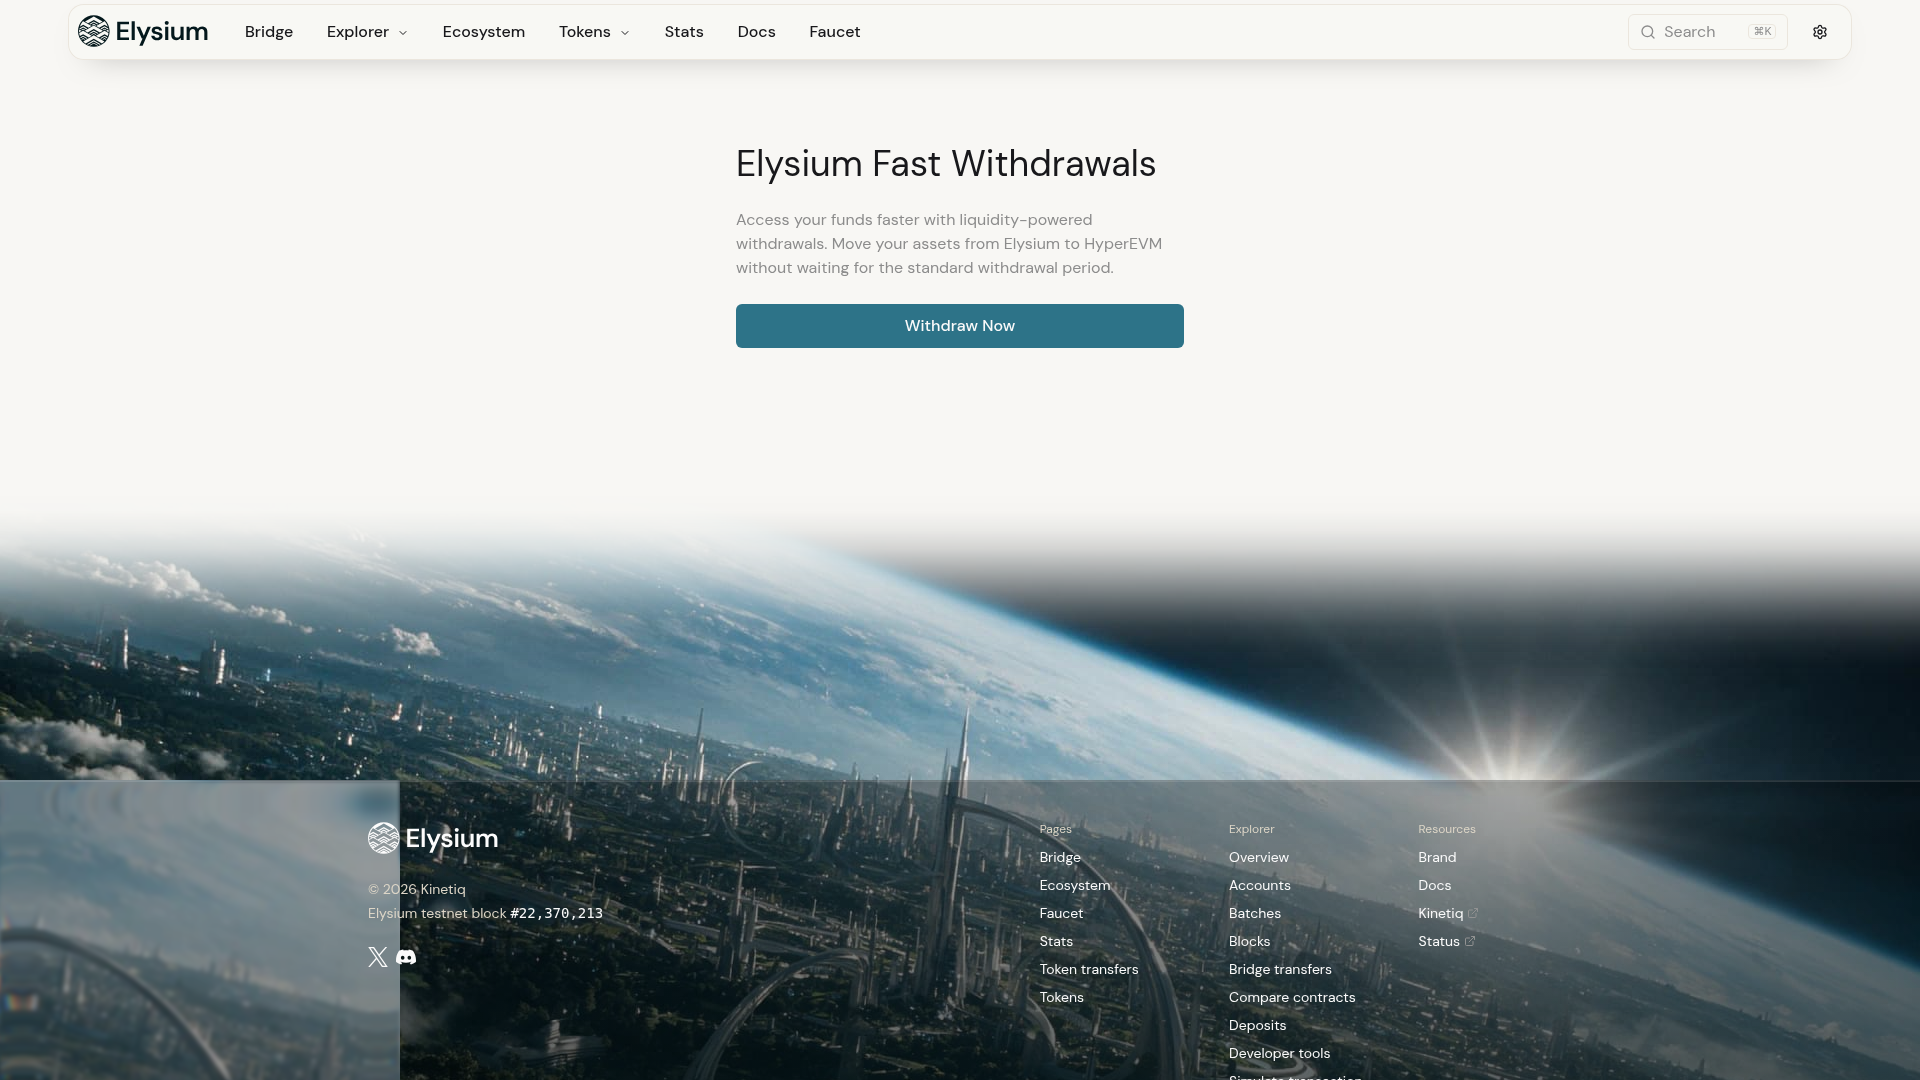
The kinetiq-eiysium.pages.dev page shows an Elysium-branded interface headed "Elysium Fast Withdrawals." Its text promises liquidity-powered withdrawals, describing faster access to funds by moving assets from Elysium to HyperEVM without waiting for the standard withdrawal period, above a prominent "Withdraw Now" button. The page also displays a top navigation bar with links such as Bridge, Explorer, Ecosystem, Tokens, Stats, Docs and Faucet, plus a search field, and a footer carrying the Elysium name, a 2026 Kinetiq copyright line, a testnet block number, social icons and grouped page links.
Phân tích chỉ có sẵn bằng tiếng AnhTiêu đề trang: “Accelerate Withdrawals | Elysium”
Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, ScamSniffer, SEAL. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
 188.114.97.3CloudFlare, Inc. · CDN
Điểm rủi ro, càng cao thì tình hình càng xấu · Cách thức hoạt động của điểm số này
Chọn tình huống đã xảy ra và đánh dấu các bước khi thực hiện. Các dấu tích chỉ được lưu trong trình duyệt này.
Chế độ xem dành cho chuyên gia bao gồm tất cả các phần: DNS, TLS, yêu cầu mạng, các giá trị băm và dữ liệu JSON thô.
PhishDestroy lưu hồ sơ về kinetiq-eiysium.pages.dev. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
PhishDestroy đã ghi nhận kinetiq-eiysium.pages.dev lần đầu tiên vào ngày 2026-11-12. Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, ScamSniffer, SEAL. Mức rủi ro: quan trọng (điểm bằng chứng 79/100). Trạng thái: Có thể truy cập · hạn chế quyền truy cập. Lưu trữ: Cloudflare, Inc. Không nhập thông tin đăng nhập và không kết nối ví.
188.114.97.3CloudFlare, Inc. · CDN Ảnh chụp Cloudflare Radar · 2026-11-12 18:00 UTC · SHA-256 4abd9a95…801a2de
Phân tích PhishDestroy, phiên bản đã được rà soát
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
The kinetiq-eiysium.pages.dev page shows an Elysium-branded interface headed "Elysium Fast Withdrawals." Its text promises liquidity-powered withdrawals, describing faster access to funds by moving assets from Elysium to HyperEVM without waiting for the standard withdrawal period, above a prominent "Withdraw Now" button. The page also displays a top navigation bar with links such as Bridge, Explorer, Ecosystem, Tokens, Stats, Docs and Faucet, plus a search field, and a footer carrying the Elysium name, a 2026 Kinetiq copyright line, a testnet block number, social icons and grouped page links.
The stored VirusTotal domain result reports 0 detections out of 92 engines.
16/100
Điểm tin cậy, càng thấp thì càng xấu
Mở báo cáoBáo cáo quét
Mở báo cáoBản chụp trang
SHA-256 657a7b27…4731c83
Bản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.
Siêu dữ liệu tạo câu chuyện
Mở báo cáoNgày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.
Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.
Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.
| Cài đặt thư điện tử | Spf lookups: 0 |
|---|---|
| Kết quả DNS bảo vệ | Resolvers: 12; Blocked count: 0 |
| Kết nối TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Cổng | Open: 80, 443, 8080 |
| DNS server | NS: (IP: 108.162.195.185; Host: yisroel.ns.cloudflare.com), (IP: 162.159.38.251; Host: mina.ns.cloudflare.com); Zone: kinetiq-eiysium.pages.dev |
| Địa điểm | IP: 2a06:98c1:3120::3; ASN: 13335; Org: CloudFLARENET-EU; City: London; Country: GB |
| SSL | Issuer: Let's Encrypt / YE2; Subject: kinetiq-eiysium.pages.dev |
| Bản ghi DNS | A: 188.114.97.3, 188.114.96.3; NS: yisroel.ns.cloudflare.com, mina.ns.cloudflare.com; Soa: Nsname: mina.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2419986745; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3121::3, 2a06:98c1:3120::3 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Các chính sách bảo mật HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: same-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Tường lửa | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2a06:98c1:3120::3; Family: 6 |
| Công nghệ được sử dụng | Technologies: HSTS, Cloudflare Turnstile, Cloudflare |
| Tiêu đề HTTP | Headers: Server: cloudflare; Content type: text/html; charset=utf-8; X frame options: SAMEORIGIN; Referrer policy: same-origin |
 Cảnh báo từ Scamadviser 16/100
Dựa trên các bằng chứng đã ghi nhận, PhishDestroy đánh giá kinetiq-eiysium.pages.dev ở mức rủi ro quan trọng (điểm bằng chứng 79/100); thông tin này được ghi nhận lần đầu vào ngày 2026-11-12. Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, ScamSniffer, SEAL. Điểm đánh giá nội bộ và việc có tên trong danh sách không chứng minh hành vi lừa đảo. Hãy kiểm tra ngày của từng nguồn và URL chính xác.
Do các dấu hiệu rủi ro nêu trên, xin đừng kết nối ví, ký tin nhắn hoặc approve quyền truy cập token tại đó. Một giao dịch blockchain đã được xác nhận không thể bị hủy bỏ.
Hãy lưu giữ địa chỉ, ngày tháng, thông tin chi tiết về khoản thanh toán hoặc giao dịch và các tin nhắn để làm báo cáo cho cảnh sát hoặc cơ quan có thẩm quyền khác. Việc nộp báo cáo không đảm bảo rằng số tiền sẽ được hoàn lại. Hướng dẫn từng bước: hướng dẫn khẩn cấp.
Lần kiểm tra gần nhất
4abd9a95…801a2de Giá trị SHA-256 của bản sao đã chuẩn bị được cung cấp cho mô hình: f92569e6…cfec1b8 4abd9a95659d3a65bc10968c1b8715011b730401163e2d64d7187e544801a2de · 1137513 bytes 9d9e2ccced64db8ee53dd1a1f4d50b5e2ab4fa6aad5e1f36c6f7612e4f3ec98a · 485282 bytes b4e52d1bcdf9abfd8a732237f37a35b39480a1473cbda22f5bbd6d4c22039427 · 484803 bytes b4e52d1bcdf9abfd8a732237f37a35b39480a1473cbda22f5bbd6d4c22039427 · 484803 bytes 188.114.97.3 Cạnh chia sẻ của Cloudflare Địa chỉ IP nguồn bị ẩn Danh tiếng của Edge-IP không được quy cho tên miền này. 188.114.97.3Toronto, CADanh tiếng của Edge-IP không được quy cho tên miền này.
mina.ns.cloudflare.comyisroel.ns.cloudflare.comnsname: mina.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2419986745refresh: 10000retry: 2400expire: 604800minttl: 1800Vị trí mô tả mạng IP.
c71819e704d39e4b2db8112a98d5aea830c475ea93468827bc56885172df98f0*.kinetiq-eiysium.pages.devkinetiq-eiysium.pages.devSiêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.
Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.
Yêu cầu mạng: 30 Hàm băm SHA-256: 25 Quét URLScan:
Các yêu cầu mạng mà trình duyệt URLScan đã ghi lại trong quá trình tải trang. URLScan không cung cấp mã băm cho mọi yêu cầu. PhishDestroy đã truy xuất danh sách này vào ngày 2026-11-12 17:56 UTC.
Mở bản quét này trên URLScan 01a1d0e2-a109-77dc-a1a9-31d704094dc9 ↗
Tải dữ liệu đã lưu; trang web đáng ngờ sẽ không được mở.
| # | Yêu cầu mạng | Phương thức HTTP · trạng thái | Loại | Kích thước chưa nén | SHA-256 của nội dung phản hồi |
|---|
So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.
Trình quét của chúng tôi không thể hoàn tất quá trình kiểm tra này.
kinetiq-eiysium.pages.dev Các thay đổi có ghi ngày do trình giám sát và bộ thu thập nguồn lưu giữ. Quan sát mới nhất hiển thị trước; trạng thái nguồn không phải là bằng chứng gỡ bỏ.
Bị chặn
Cloudflare antiphishing · Cloudflare · Phishing interstitial
Bị chặn
Cloudflare antiphishing · Cloudflare · Phishing interstitial
Bị chặn
Cloudflare antiphishing · Cloudflare · Phishing interstitial
Bị chặn
Cloudflare antiphishing · Cloudflare · Phishing interstitial
Bị chặn
Cloudflare antiphishing · Cloudflare · Phishing interstitial
Có thể truy cập→Không có sẵn
Có thể truy cập
Sự kiện được ghi nhận: 10. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.
Vòng đời
Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.
Ghi lại trang đã hiển thị, các yêu cầu và cơ sở hạ tầng có thể nhìn thấy.
So sánh các kết quả từ các công cụ quét có sẵn và giữ lại dấu thời gian phân tích.
Kiểm tra xem Google hiện có liệt kê URL này là không an toàn hay không.
Kiểm tra kết quả quét công khai cùng dữ liệu mạng và phân loại được ghi lại.
Tìm kiếm các tham chiếu về chỉ số và thông tin tình báo liên quan từ cộng đồng.
So sánh các bản chụp lưu trữ và bảo toàn bối cảnh lịch sử.
Tìm kiếm các chỉ số phù hợp và các bản ghi mối đe dọa liên quan.
Kiểm tra các bản ghi chứng chỉ và tên máy chủ liên quan.
So sánh các phản hồi từ bộ giải quyết bảo mật và ghi lại các trường hợp chặn được phát hiện.
Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.
Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalPhân tích URL↗
 CloudflareRadar / báo cáo lạm dụng↗
 YandexSafe Browsing↗
 URLScan.ioQuét công khai↗
 ESETMẫu / Gửi URL↗
 BitdefenderGửi URL↗
 NortonSafe Web↗
 SymantecĐánh giá trang web↗
 AviraBáo cáo URL↗
 Avast / AVGBáo cáo URL↗
 KasperskyOpenTIP↗
 Dr.WebCông cụ quét trực tuyến↗
 NetcraftBáo cáo lạm dụng↗
 PhishTankBáo cáo từ cộng đồng↗
 APWG eCXThông tin tình báo về lừa đảo↗
 PhishStatsNguồn cấp dữ liệu công khai↗
 Phish.ReportLạm dụng dịch vụ lưu trữ↗
 SpamhausDanh tiếng tên miền↗
 PolySwarmPhân tích đa công cụ↗
 CheckPhishQuét URL↗
 QutteraQuét phần mềm độc hại↗
 URLqueryPhân tích trình duyệt↗
 Criminal IPThông tin về tài sản↗
 CRDFThreat Center↗ ScamadviserKiểm tra danh tiếng↗
 MyWOTDanh tiếng trong cộng đồng↗
Xem lịch sử đầy đủ của tên miền này theo nguồn. Tệp tải xuống bao gồm mọi bản ghi của nguồn đã chọn. Các ngày tháng vẫn giữ nguyên nhãn trường ban đầu.
Tải xuống tất cả các bản ghi dưới dạng JSON| ID | Dữ liệu được lưu trữ |
|---|
Giá trị băm của tệp favicon giống nhau, hoặc tiêu đề trang được ghi lại bắt đầu bằng cùng 20 ký tự. Việc trùng khớp nội dung không đủ để khẳng định rằng chúng thuộc cùng một bộ công cụ lừa đảo hoặc cùng một chủ sở hữu.
Được chia sẻ với 1 tên miền khác
Các báo cáo được thêm gần đây từ cơ sở dữ liệu PhishDestroy. Các liên kết khám phá này không ngụ ý cơ sở hạ tầng hoặc quyền sở hữu chung.
Hãy thực hiện các biện pháp dựa trên những gì bạn đã làm. Nếu đã nhập mật khẩu: hãy thay đổi mật khẩu đó và tất cả các nơi bạn đã sử dụng lại mật khẩu đó. Nếu đã thanh toán hoặc cung cấp thông tin thẻ: hãy liên hệ với ngân hàng hoặc dịch vụ thanh toán của bạn. Nếu đã tải xuống một tệp tin: hãy quét thiết bị. Sau đó, hãy báo cáo sự cố.
Bản nháp này chỉ được lưu giữ riêng cho bạn.
Trước tiên, hãy bảo vệ tiền của bạn: gọi cho ngân hàng hoặc thu hồi quyền truy cập ví điện tử. Các biện pháp cần thực hiện ngay lập tức →



Hỗ trợ khẩn cấp từ các nhà nghiên cứu bảo mật khi ví tiền điện tử của bạn đang bị rút sạch ngay lúc này.

Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.

Mẫu báo cáo chính thức về việc bị đánh cắp danh tính kèm theo kế hoạch khắc phục từng bước.

Báo cáo các sự cố mạng và lừa đảo qua email cho Cơ quan An ninh Mạng và Cơ sở Hạ tầng Hoa Kỳ (CISA).

Hãy chuyển tiếp các email và tin nhắn lừa đảo đến Trung tâm An ninh Mạng Quốc gia, cơ quan này sẽ gỡ bỏ các trang web độc hại mà họ phát hiện.
Emailreport@phishing.gov.uk Tin nhắn văn bản7726
Danh bạ các đội ứng phó sự cố quốc gia (CSIRTs) trong Liên minh Châu Âu (EU). Tìm đội ứng phó sự cố của quốc gia bạn.

Danh bạ toàn cầu về các đội ứng phó sự cố, có thể tìm kiếm theo quốc gia và lĩnh vực.
Chuyển tiếp các email lừa đảo đến Nhóm Công tác Chống Lừa đảo (Anti-Phishing Working Group).
Emailreportphishing@apwg.org
Cổng thông tin báo cáo tội phạm mạng quốc gia. Đối với các vụ lừa đảo tài chính, hãy gọi ngay đến đường dây nóng 1930.
Đường dây trợ giúp1930


Báo cáo các vụ lừa đảo và gian lận tại Canada và xem các cảnh báo lừa đảo mới nhất.
Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.
Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.
Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗
kinetiq-eiysium.pages.dev)Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.
Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.
Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo & bằng chứngFTC · các chiêu lừa đảo lấy lại tiền
Phân tích mối đe dọa bằng cách sử dụng danh sách chặn được lưu trữ, WHOIS, DNS và bằng chứng quét công khai
Quét ngayHãy gửi các tên miền đáng ngờ đến cơ sở dữ liệu mối đe dọa của chúng tôi — để bảo vệ cộng đồng
Báo cáoCác báo cáo lừa đảo gần đây và những thay đổi về tính khả dụng được quan sát thấy
Theo dõiTheo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai
Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.
Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.
Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.