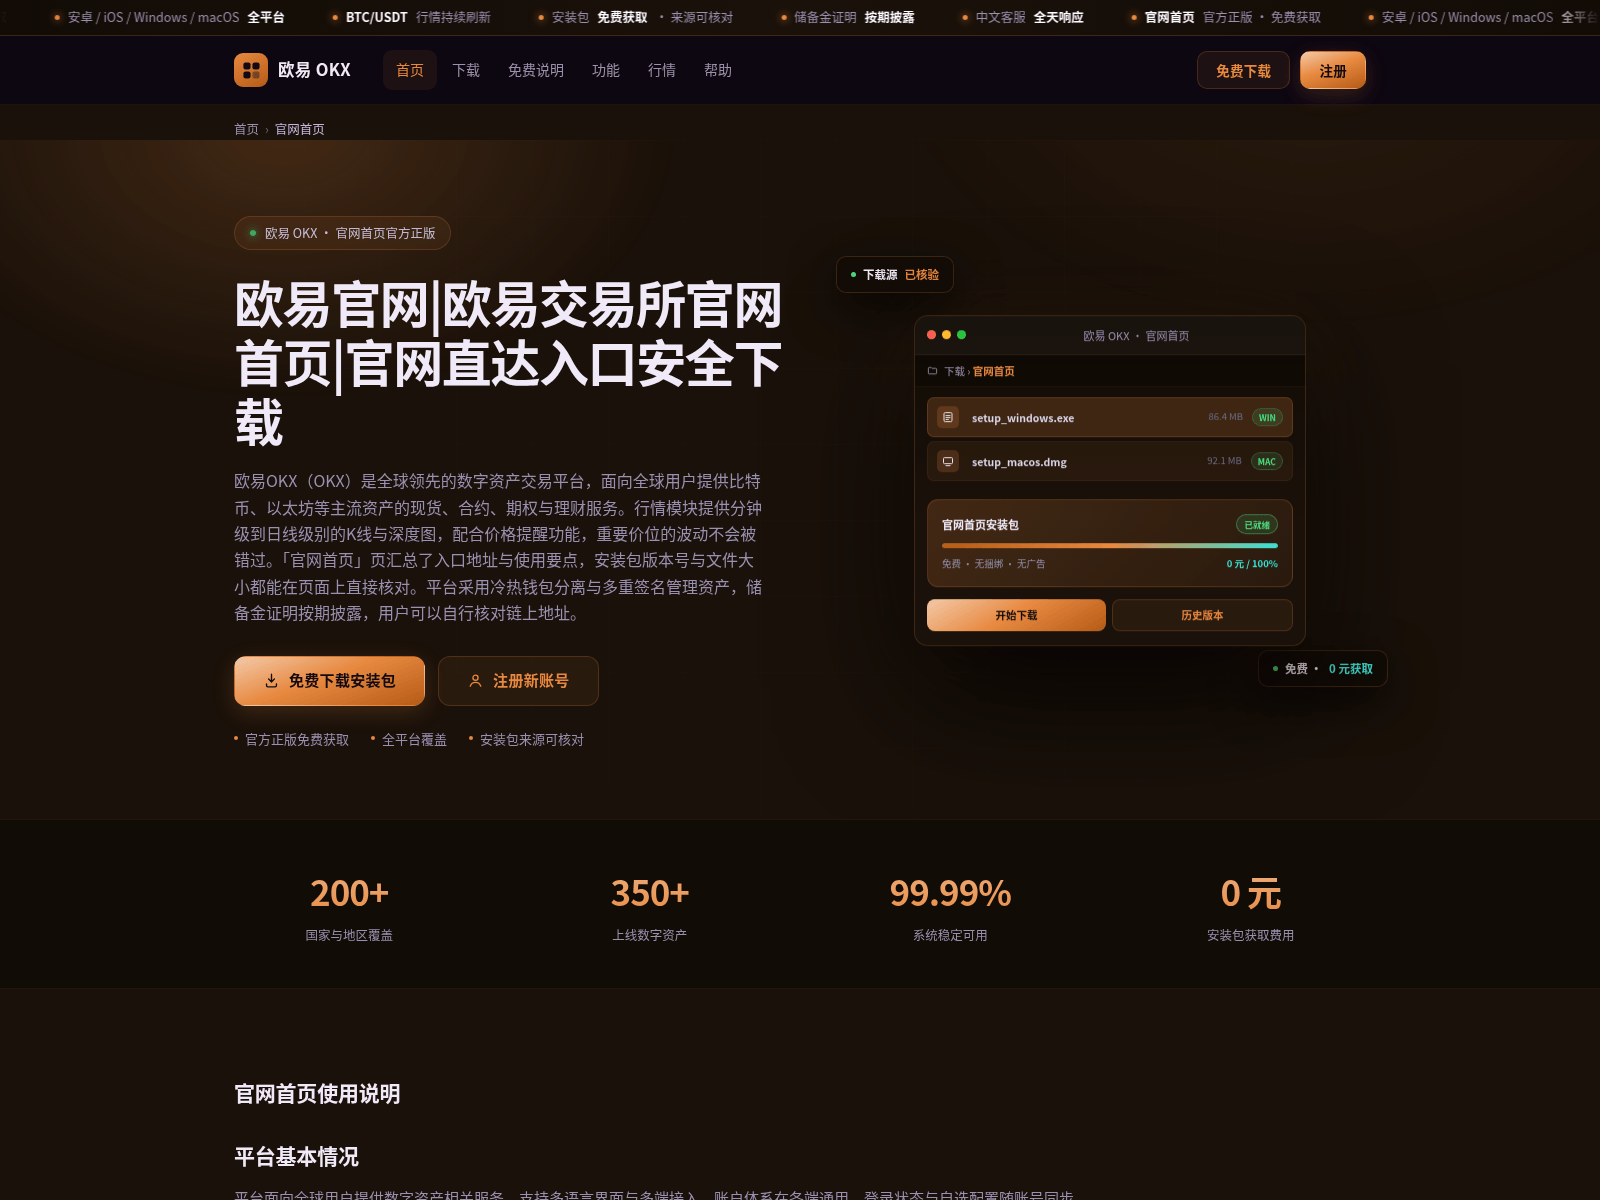
This site mimics the OKX exchange to distribute unofficial desktop application installers. Visitors who installed software from this domain should remove it immediately and secure their accounts.
Phân tích chỉ có sẵn bằng tiếng Anh
Tiêu đề trang: “欧易官网|欧易交易所官网首页|官网直达入口安全下载”
Thông tin thêm về các nguồn dữ liệu
Tín hiệu bảo mật đã lưu
Kết quả VirusTotal đã lưu: 6/92 công cụ đưa ra cảnh báo. Độc hại: 4. Đáng ngờ: 2. Thời gian phân tích (theo bản ghi): 2026-11-18 12:02 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-18 20:08 UTC. Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, SEAL. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
Tín hiệu rủi ro
Tổng số phát hiện Virus: 6/92Danh sách chặn trùng khớp được lưu trữ: 2Google Safe Browsing: đã ghi nhận cảnh báo về mối đe dọa
Chế độ xem dành cho chuyên gia bao gồm tất cả các phần: DNS, TLS, yêu cầu mạng, các giá trị băm và dữ liệu JSON thô.
Tóm tắt báo cáo
PhishDestroy lưu hồ sơ về edus-okx.com.cn. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
Phân tích
Tóm tắt tên miền
PhishDestroy đã ghi nhận edus-okx.com.cn lần đầu tiên vào ngày 2026-11-18. Kết quả VirusTotal đã lưu: 6/92 công cụ đưa ra cảnh báo. Độc hại: 4. Đáng ngờ: 2. Thời gian phân tích (theo bản ghi): 2026-11-18 12:02 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-18 20:08 UTC. Google Safe Browsing gắn cờ nguy hiểm. Mức rủi ro: quan trọng (điểm bằng chứng 100/100). Nhà đăng ký: Web Commerce Communica…. Trạng thái: Nội dung không có sẵn. Lưu trữ: CTG Server Ltd. PhishDestroy đã gửi 1 báo cáo lạm dụng. Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, SEAL. Không nhập thông tin đăng nhập và không kết nối ví.
Quan trọng
Trạng thái
Nội dung không có sẵn
VirusTotal
6 / 92
Các kết quả trùng khớp trong danh sách chặn
2 danh sách bên ngoài + danh sách của PhishDestroy
Ảnh chụp URLScan · 2026-11-18 19:29 UTC · SHA-256 589a0af4…df0e9f9
Phân tích PhishDestroy, phiên bản đã được rà soát
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
OKX desktop application download clone
The page opens with a dark theme mimicking the OKX exchange, featuring Chinese text and brand logos. The main headline reads "欧易官网|OKX交易所官网首页|官网直达入口安全下载" alongside navigation links for downloading apps, trading, and account registration. A prominent button labeled "免费下载安装包" invites visitors to download software, while a right-side panel displays mock download items named "setup_windows.exe" and "setup_macos.dmg". Statistics below claim coverage of "200+" regions and "350+" digital assets, encouraging users to download installers from the site.
Independent security telemetry
urlscan classified the page as malicious, VirusTotal showed 6 of 92 engines flagging it on 18 Nov 2026, Google Safe Browsing flags it, and MetaMask and SEAL block it, including Forcepoint ThreatSeeker, Gridinsoft and Google Safe Browsing. PhishDestroy scores the evidence against it at 100/100 (critical), so the page is a known malicious portal rather than an authentic exchange interface. It was registered on 17 Nov 2026, 1 day before it was first reported, which contradicts any claims of long-term operational history or established user bases presented on the portal. Furthermore, 92 other reported domains use the same nameserver pair, linking this registration pattern to a wider network of suspicious infrastructure.
Risks of unverified desktop installers
Downloading and running executable files from unauthorized domains exposes visitors to severe risks, including credential theft, session hijacking, and malware deployment. Authentic OKX services are hosted exclusively at okx.com, whereas this address uses a different domain entirely. Because the site still answered requests on 18 Nov 2026 at 20:30 UTC, it actively distributes these files to unsuspecting visitors seeking legitimate trading tools.
Recommended actions for visitors
Anyone who downloaded or executed software from this domain should immediately disconnect their device from the internet, run a thorough antivirus scan, and uninstall the application. Users who entered credentials or connected wallets should revoke all active token approvals and transfer funds to a secure, independently generated wallet. Always navigate directly to the official platform at okx.com rather than following links from promotional messages or search engines.
Bằng chứng từ nguồnVirusTotal 6 / 92 · Google Safe Browsing: được đánh dấu6 nguồn
NguồnKết quảThời gian ghi lạiMở
VirusTotal
6 / 92 phát hiện động cơ
Phân tích:
Mở báo cáo VirusTotalBản ghi gốc của nguồnĐã ghi nhận: 13 trường
Đây là một kết quả lưu trữ riêng biệt. Số lượng, nhà cung cấp và ngày tháng trong kết quả này không thay thế cho quan sát của nhà cung cấp nêu trên. Ngày truy xuất không phải là ngày phân tích.
Nguồn
VirusTotal
Trạng thái kết quả
observed
Numerator
6
Denominator
92
Vendors
alphaMountain.ai, Forcepoint ThreatSeeker, Google Safe Browsing, Gridinsoft, Lionic, VIPRE
Được phát hiện tại
2026-11-18 12:02:26
Thời gian kiểm tra
2026-11-18 21:08:58
Thời gian truy xuất
2026-11-18 20:08:59
Cloudflare Radar
Đáng ngờ
Mở báo cáo Cloudflare RadarBản ghi gốc của nguồnĐã ghi nhận: 12 trường
Ngày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.
edus-okx.com.cn copies the OKX trading platform to distribute unverified desktop installers, flagged by urlscan and 6 VirusTotal engines.
Tóm tắt bằng AI
OKX desktop application download clone The page opens with a dark theme mimicking the OKX exchange, featuring Chinese text and brand logos. The main headline reads "欧易官网|OKX交易所官网首页|官网直达入口安全下载" alongside navigation links for downloading apps, trading, and account registration. A prominent button labeled "免费下载安装包" invites visitors to download software, while a right-side panel displays mock download items named "setup_windows.exe" and "setup_macos.dmg". Statistics below claim coverage of "200+" regions and "350+" digital assets, encouraging users to download installers from the site. Independent security telemetry urlscan classified the page as malicious, VirusTotal showed 6 of 92 engines flagging it on 18 Nov 2026, Google Safe Browsing flags it, and MetaMask and SEAL block it, including Forcepoint ThreatSeeker, Gridinsoft and Google Safe Browsing. PhishDestroy scores the evidence against it at 100/100 (critical), so the page is a known malicious portal rather than an authentic exchange interface. It was registered on 17 Nov 2026, 1 day before it was first reported, which contradicts any claims of long-term operational history or established user bases presented on the portal. Furthermore, 92 other reported domains use the same nameserver pair, linking this registration pattern to a wider network of suspicious infrastructure. Risks of unverified desktop installers Downloading and running executable files from unauthorized domains exposes visitors to severe risks, including credential theft, session hijacking, and malware deployment. Authentic OKX services are hosted exclusively at okx.com, whereas this address uses a different domain entirely. Because the site still answered requests on 18 Nov 2026 at 20:30 UTC, it actively distributes these files to unsuspecting visitors seeking legitimate trading tools. Recommended actions for visitors Anyone who downloaded or executed software from this domain should immediately disconnect their device from the internet, run a thorough antivirus scan, and uninstall the application. Users who entered credentials or connected wallets should revoke all active token approvals and transfer funds to a secure, independently generated wallet. Always navigate directly to the official platform at okx.com rather than following links from promotional messages or search engines.
Dựa trên các bằng chứng đã ghi nhận, PhishDestroy đánh giá edus-okx.com.cn ở mức rủi ro quan trọng (điểm bằng chứng 100/100); thông tin này được ghi nhận lần đầu vào ngày 2026-11-18. Kết quả VirusTotal đã lưu: 6/92 công cụ đưa ra cảnh báo. Độc hại: 4. Đáng ngờ: 2. Thời gian phân tích (theo bản ghi): 2026-11-18 12:02 UTC. Thời gian truy xuất (theo bản ghi): 2026-11-18 20:08 UTC. Google Safe Browsing gắn cờ nguy hiểm. Được liệt kê trong các danh sách chặn bên ngoài: MetaMask, SEAL. Điểm đánh giá nội bộ và việc có tên trong danh sách không chứng minh hành vi lừa đảo. Hãy kiểm tra ngày của từng nguồn và URL chính xác.
Kết nối ví với edus-okx.com.cn có an toàn không?
Do các dấu hiệu rủi ro nêu trên, xin đừng kết nối ví, ký tin nhắn hoặc approve quyền truy cập token tại đó. Một giao dịch blockchain đã được xác nhận không thể bị hủy bỏ.
Tôi nên làm gì nếu đã dùng edus-okx.com.cn?
Đã nhập mật khẩu — Hãy thay đổi mật khẩu trên dịch vụ đó và trên mọi trang web khác mà bạn đã sử dụng cùng một mật khẩu
Bật xác thực hai yếu tố — ở những nơi dịch vụ này cung cấp tính năng này; ứng dụng xác thực có độ bảo mật cao hơn so với mã SMS
Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng — Hãy liên hệ với ngân hàng hoặc đơn vị cung cấp dịch vụ thanh toán của bạn thông qua các thông tin liên hệ in trên thẻ hoặc trên trang web chính thức của họ
Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào — ngắt kết nối địa chỉ đó khỏi ví và từ chối các yêu cầu đang chờ xử lý; bản thân việc kết nối không dẫn đến việc chuyển tiền
Chi tiêu token đã được phê duyệt (approve / permit) — hủy bỏ sự chấp thuận đó bằng công cụ kiểm tra sự chấp thuận token
Đã chia sẻ cụm từ hạt giống hoặc khóa riêng — Chuyển số tiền còn lại sang một ví mới có cụm từ khôi phục mới; ví đã bị lộ thông tin không còn an toàn nữa
Đã tải xuống một tệp — Đừng mở tệp đó và hãy quét thiết bị bằng phần mềm bảo mật
Hãy lưu giữ địa chỉ, ngày tháng, thông tin chi tiết về khoản thanh toán hoặc giao dịch và các tin nhắn để làm báo cáo cho cảnh sát hoặc cơ quan có thẩm quyền khác. Việc nộp báo cáo không đảm bảo rằng số tiền sẽ được hoàn lại. Hướng dẫn từng bước: hướng dẫn khẩn cấp.
URLScan · 2026-11-18 1 / 7 Được sử dụng trong phân tíchSHA-256 của tệp nguồn: 589a0af4…df0e9f9Giá trị SHA-256 của bản sao đã chuẩn bị được cung cấp cho mô hình: 8db9d7ca…54fd95bBản chụp đã lưu 2 / 7 URLScan · 2026-11-18 3 / 7 URLScan · 2026-11-18 4 / 7 Cloudflare Radar 5 / 7 URLQuery 6 / 7 Bản chụp đã lưu 7 / 7
Phán quyết của URLScanĐộc hạiđiểm 100Lừa đảo qua emailbrand: Okxbáo cáo ↗
Google Safe BrowsingĐã gắn cờKỹ thuật xã hộiđã kiểm tra 2026-11-20
Uy tín IP134.122.128.2360/100điểm lạm dụng · các báo cáo lạm dụng liên quan đến địa chỉ IP của máy chủ này, không phải tên miền; điểm càng cao = tình trạng càng nghiêm trọngĐịa chỉ IP này chưa được báo cáo lên cơ sở dữ liệu lạm dụng, nhưng tên miền đó đã được xác định là lừa đảo.0 báo cáođã kiểm tra 2026-11-18
Liên hệ báo cáo lạm dụng của nhà cung cấp hostingabuse@ctgserver.netCTG Server Ltd. · AS152194
Đăng kýHết hạn 2027-11-17
Trạng thái WHOISChuyển nhượng bị khóa (nhà đăng ký)
Thời gian đến lần đầu không khả dụng19h
Nội dung được tính Thời gian đã trôi qua kể từ báo cáo lạm dụng được lưu trữ đầu tiên đến lần quan sát đầu tiên cho thấy nội dung không có sẵn. Điều này không xác định được nguyên nhân.
Nội dung mỗi báo cáo chứa Hồ sơ báo cáo gửi đi được lưu trữ có thể tham chiếu bằng chứng có sẵn tại thời điểm đó, chẳng hạn như phán quyết của nhà cung cấp, dữ liệu đăng ký, chi tiết lưu trữ, phân loại hoặc ảnh chụp màn hình. Trang này không suy ra tải trọng chính xác được phân phối, biên nhận, xác nhận hoặc hành động của người nhận.
Phân tích DOMđã phân tích 2026-11-19điểm 10/1003 tín hiệu thương hiệu
URL đã gửihttp://edus-okx.com.cn/
Biểu tượng trang web (Favicon) Hash
Mã vụ việc
Tiêu đề trang được ghi nhận
欧易官网|欧易交易所官网首页|官网直达入口安全下载
Các tham chiếu thương hiệu tự động
OKXSolanaTon
Chứng chỉ TLS
Được cấp bởi YE2· hiệu lực đã lưu hết hạn sau 85 ngày
Mạng & chứng chỉ
Bằng chứng kỹ thuật đã lưu
Mạng & DNS
Địa chỉ IP
134.122.128.236
ASN của mạng
AS152194
Tên AS
CTGSERVERLIMITED-AS-AP - CTG Server Limited, HK
Tổ chức
CTG Server Ltd.
Vị trí quan sát được
Chiyoda City, JP
Tiêu đề máy chủ
nginx
Máy chủ tên 4
a.share-dns.com
a9.share-dns.com
b.share-dns.net
b9.share-dns.net
SOA
nsname: a.share-dns.com
hostmaster: master.share-dns.com
serial: 1794958022
refresh: 3600
retry: 1200
expire: 86400
minttl: 600
Vị trí mô tả mạng IP.
Chứng chỉ TLS
Đơn vị cấp
YE2
Hiệu lực từ
2026-11-17 22:29:55
Hiệu lực đến
2027-02-15 22:29:54
Khớp tên máy chủ
Có
Thời hạn hiệu lực
Trong thời hạn hiệu lực đã lưu
Nguồn thu thập
PhishDestroy collector
Dấu vân tay chứng chỉ5302d65abab11d19949c3e745bcc99eb4eee2322db70092ab0c347fa5c21a669Tên trong chứng chỉ · 7 SAN
cn.edus-okx.com.cn
down.edus-okx.com.cn
edus-okx.com.cn
home.edus-okx.com.cn
m.edus-okx.com.cn
www.edus-okx.com.cn
zh-cn.edus-okx.com.cn
Siêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.
Kết quả chínhDNS không hoạt độngreason: DNS NXDOMAIN80% confidence
Nguồnsource: Dns Cache
Các lớp bằng chứngAvailability: DNS inactiveContent: UnreachableDNS: NXDOMAIN
Đăng ký RDAP
Dòng thời gian được quan sátlast reachable: 2026-11-19 00:10 UTClast content: 2026-11-19 00:10 UTCcurrent episode first observed: 2026-11-20 06:03 UTCobserved RIP window: 2026-11-19 00:10 UTC → 2026-11-20 06:03 UTC · 29.88hmidpoint estimate ≈ 2026-11-19 15:06 UTC · precision medium · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Công nghệ · 1 identified
N
Nginx
Nginx is a web server that can also be used as a reverse proxy, load balancer, mail proxy and HTTP cache.
HSTS: không được phát hiệnDNSSEC: không được phát hiệnWAF/tường lửa: không phát hiệnCờ che giấu (Cloaking): không được phát hiện
Tiêu đề Open Graph:欧易官网|欧易交易所官网首页|官网直达入口安全下载
Mô tả Open Graph:欧易OKX(OKX)是全球领先的数字资产交易平台,面向全球用户提供比特币、以太坊等主流资产的现货、合约、期权与理财服务。行情模块提供分钟级到日线级别的K线与深度图,配合价格提醒功能,重要价位的波动不会被错过。「官网首页」页汇总了入口地址与使用要点,安装包版本号与文件大小都能在页面上直接核对。平台采用冷热钱包分离与多重签名管理资产,储备金证明按期披露,用户可以自行核对链上地址。
Thẻ Twitter:summary_large_image
Saved response-header values · 9
Kết nối
keep-alive
Content-Encoding
gzip
Content-Type
text/html
Ngày
Wed, 18 Nov 2026 19:33:28 GMT
Etag
W/"6afd9fa7-c70a"
Last-Modified
Wed, 18 Nov 2026 12:52:55 GMT
Máy chủ
nginx
Transfer-Encoding
chunked
Vary
Accept-Encoding
Giá trị do bộ thu thập lưu giữ; các giá trị dài có thể bị rút gọn trong quá trình thu thập.
Thông tin về đăng ký và tham quan9
Dữ liệu quan sát về tính khả dụng
Lần quan sát truy cập được gần nhất
Quan sát nội dung gần nhất
Kết quả được quan sát lần đầu
Thời điểm bắt đầu khoảng thời gian quan sát
Kết thúc khoảng thời gian quan sát
Thời gian thay đổi ước tính
Khoảng thời gian quan sát · giờ
29.88
Cơ sở ước tính
Giới hạn bởi các lần quan sát
Độ chính xác của ước tính
Trung bình
Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.
Các yêu cầu mạng mà trình duyệt URLScan đã ghi lại trong quá trình tải trang. URLScan không cung cấp mã băm cho mọi yêu cầu. PhishDestroy đã truy xuất danh sách này vào ngày 2026-11-18 22:29 UTC.
Tải dữ liệu đã lưu; trang web đáng ngờ sẽ không được mở.
Các yêu cầu mạng đã được ghi lại
#
Yêu cầu mạng
Phương thức HTTP · trạng thái
Loại
Kích thước chưa nén
SHA-256 của nội dung phản hồi
Lịch sử quan sát đã lưu4
Các thay đổi có ghi ngày do trình giám sát và bộ thu thập nguồn lưu giữ. Quan sát mới nhất hiển thị trước; trạng thái nguồn không phải là bằng chứng gỡ bỏ.
Trình giám sát tình trạng sẵn sàng · Trạng thái đã ghi lại
Không giải quyết được trong DNS
tên miền không tồn tại trong DNS
Trình giám sát tình trạng sẵn sàng · Trạng thái đã ghi lại
Hiển thị nội dung trang
nội dung trang được trả về
Google Safe Browsing · Cờ cảnh báo
Không ghi nhận lá cờ nào→Cờ đã được ghi lại
Công cụ theo dõi tên miền · Bản ghi thu thập đầu tiên
Có thể truy cập
Tất cả các dữ liệu quan sát về tình trạng sẵn có được lưu giữ9
Sự kiện được ghi nhận: 14. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.
Phát hiện và nhập dữ liệu chủ độngMối đe dọa đã được nhập vàođược ghi lại
Mối đe dọa đã được nhập vào
edus-okx.com.cn đã được phát hiện và đưa vào hàng đợi để phân tích đầy đủ
Kiểm tra thông tin tình báo về mối đe dọaBản chụp URLScan.io · Kết luận của URLScan · Báo cáo Cloudflare Radar · VirusTotal · Google Safe Browsing · Phát hiện danh sách chặn · Nhãn thương hiệu tự động: OKX · Bằng chứng pháp y đã thu thập · Phân tích kỹ thuật đã được ghi lạiđược ghi lại
Hồ sơ thông báoBáo cáo đã gửi được ghi lạiđược ghi lại
Báo cáo đã gửi được ghi lại
Bản ghi lưu trữ về báo cáo lạm dụng liên quan đến tên miền này; nhà đăng ký tại thời điểm đó: Web Commerce Communications Limited. Thông tin liên hệ về vi phạm: 1.
abuse@ctgserver.net
Đăng tải & Tình trạng khả dụngĐã đăng tải lên DestroyList · Nội dung được phát hiện là không còn khả dụng · Thời gian đến lần không khả dụng đầu tiênđược ghi lại
Các kiểm tra mới nhất được lưu trữ cho thấy nội dung được báo cáo hiện không khả dụng; điều này không xác định được ai hoặc điều gì đã gây ra sự thay đổi này.
Thời gian đến lần không khả dụng đầu tiên
Số giờ từ khi phát hiện đến lần quan sát đầu tiên thấy trang web không khả dụng: 19
Hoạt động đã ghi nhận
5 mục
Vòng đời
Tên miền đã được đăng ký
Phân tích VirusTotalkèm theo các kết quả phát hiện+36 giờ 2 phút
Đã thêm vào PhishDestroy+7 giờ 28 phút
Báo cáo lạm dụng đầu tiên được gửi+3 giờ 0 phút
Được báo cáo sau 46 giờ 31 phút kể từ khi đăng ký
Google Safe Browsing
Đã ghi nhận cờ cảnh báo mối đe dọa
+24 giờ 29 phút
Báo cáo lạm dụng đã được gửi
PD-D4BA9A17873A2B453859 · Biên nhận 85266
abuse@ctgserver.net
+2 phút
URLScan
Trang đã được chụp lại
+2 giờ 57 phút
Đã thêm vào PhishDestroy
edus-okx.com.cn
+7 giờ 28 phút
VirusTotal
6/92 phát hiện động cơ
Cách chúng tôi điều tra và báo cáo
Quét công khai, bằng chứng và các kênh báo cáo lạm dụng
Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.
01Quét công khai & thu thập bằng chứng10 nguồn và nhóm công cụ
Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.
02Báo cáo lạm dụng & các bước xử lý tiếp theoCác kênh đăng ký tên miền, lưu trữ và bảo mật
Xác định nhà cung cấp chịu trách nhiệm. So khớp các bản ghi đăng ký và lưu trữ với thông tin liên hệ về lạm dụng tương ứng.
Chuẩn bị bộ bằng chứng. Bao gồm URL, các tham chiếu quét công khai, ảnh chụp màn hình và các quan sát đã ghi lại.
Gửi báo cáo. Lưu giữ hồ sơ báo cáo gửi đi và thông tin người nhận khi có sẵn.
Kiểm tra lại và đăng tải các bản cập nhật. Theo dõi kết quả đánh giá sau này của các công cụ quét, phản hồi từ nhà cung cấp và tình trạng hoạt động của trang web.
Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.
Xem lịch sử đầy đủ của tên miền này theo nguồn. Tệp tải xuống bao gồm mọi bản ghi của nguồn đã chọn. Các ngày tháng vẫn giữ nguyên nhãn trường ban đầu.
Các tên miền bắt chước thương hiệu, được phát hiện bởi dnstwist. Chỉ riêng việc có tên tương tự không chứng minh rằng chúng thuộc cùng một chủ sở hữu.
Báo cáo tất cả
Chỉ riêng việc có tên tương tự không đủ để chứng minh hành vi lừa đảo. Hãy gửi danh sách này đến các dịch vụ sẽ tự kiểm tra từng địa chỉ. Chỉ báo cáo một tên miền là lừa đảo khi bạn đã thực sự thấy một trang giả mạo trên đó.
Không tìm thấy kết quả nào. Xóa tìm kiếm hoặc chọn bộ lọc khác.
0kx.comCác chữ cái tương tựBiến thể của okx.comA 47.243.74.33NS ns21.domaincontrol.com0okx.comKý tự được chènBiến thể của okx.comA 172.65.190.172NS expire1.gname-dns.com9kx.comKý tự được thay thếBiến thể của okx.comNS ns1.dyna-ns.net9okx.comKý tự được chènBiến thể của okx.comNS a.share-dns.comakx.comHoán đổi nguyên âmBiến thể của okx.comA 38.55.21.252MX alt1.aspmx.l.google.comNS ns1gmz.name.comekx.comHoán đổi nguyên âmBiến thể của okx.comA 88.208.252.141MX mailserver.livemail.co.ukNS ns1.livedns.co.ukgkx.comĐảo bitBiến thể của okx.comA 35.173.228.115ikx.comKý tự được thay thếBiến thể của okx.comA 54.159.98.68NS ns13.domaincontrol.comiokx.comKý tự được chènBiến thể của okx.comA 212.16.186.45MX ALT1.ASPMX.L.GOOGLE.comNS ns1.stablehost.comkkx.comĐảo bitBiến thể của okx.comA 139.162.174.209kokx.comKý tự được chènBiến thể của okx.comMX mx.backup.mailprotect.beNS ns1.european-server.eukox.comKý tự bị đổi chỗBiến thể của okx.comA 92.205.130.133MX mail.kox.comNS ns01.v-dns.de
Hiển thị 12 trong tổng số 89
Hiển thị thêm 77
kx.comKý tự bị thiếuBiến thể của okx.comA 3.212.210.244MX kx-com.mail.protection.outlook.comNS ns1-04.azure-dns.comlkx.comKý tự được thay thếBiến thể của okx.comA 64.190.63.222MX localhostNS ns1.sedoparking.comlokx.comKý tự được chènBiến thể của okx.comA 172.234.24.211MX mx.plingest.comNS dns101.registrar-servers.commkx.comĐảo bitBiến thể của okx.comNS dns1.registrar-servers.comnkx.comĐảo bitBiến thể của okx.comA 38.181.56.100o0kx.comKý tự được chènBiến thể của okx.comA 111.92.241.196NS ns45.domaincontrol.comocx.comĐảo bitBiến thể của okx.comA 23.213.161.199NS pdns82.ultradns.bizoicx.comCác chữ cái tương tựBiến thể của okx.comA 13.248.169.48NS ns1.namefind.comoikx.comKý tự được chènBiến thể của okx.comA 13.248.169.48NS ns1.afternic.comoix.comĐảo bitBiến thể của okx.comA 52.20.84.62NS ns1.atom.comojkx.comKý tự được chènBiến thể của okx.comA 13.248.169.48NS ns1.afternic.comojx.comĐảo bitBiến thể của okx.comA 52.20.84.62NS ns1.atom.comok-x.comThêm dấu gạch ngangBiến thể của okx.comA 49.235.78.38MX mxbiz1.qq.comNS f1g1ns1.dnspod.netok.comKý tự bị thiếuBiến thể của okx.comA 47.237.132.5MX ok-com.mail.protection.outlook.comNS ns3.dnsv5.comok8.comĐảo bitBiến thể của okx.comA 188.114.96.3NS addilyn.ns.cloudflare.comokc.comKý tự được thay thếBiến thể của okx.comA 139.162.174.209okd.comKý tự được thay thếBiến thể của okx.comA 15.156.13.223MX d406989.a.ess.ca.barracudanetworks.comNS ns1.netfirms.comokh.comĐảo bitBiến thể của okx.comA 15.197.148.33NS ns55.domaincontrol.comokix.comKý tự được chènBiến thể của okx.comA 64.98.145.30MX 10mx.hover.com.cust.hostedemail.comNS dns1.name-services.comokjx.comKý tự được chènBiến thể của okx.comNS f1g1ns1.dnspod.netokkx.comKý tự được chènBiến thể của okx.comA 13.248.169.48NS ns1.afternic.comoklx.comKý tự được chènBiến thể của okx.comA 13.248.213.45NS ns31.domaincontrol.comokmx.comKý tự được chènBiến thể của okx.comA 52.20.84.62NS ns1.atom.comokox.comKý tự được chènBiến thể của okx.comA 13.248.169.48NS ns1.afternic.comokp.comĐảo bitBiến thể của okx.comA 54.215.31.113NS ns1.dyna-ns.netoks.comKý tự được thay thếBiến thể của okx.comA 15.197.148.33NS ns63.domaincontrol.comokw.comKý tự được thay thếBiến thể của okx.comA 185.86.158.152MX okw-com.mail.protection.outlook.comNS ns0.claranet.deokx0.comKý tự được thêm vàoBiến thể của okx.comNS dns29.hichina.comokx4.comKý tự được thêm vàoBiến thể của okx.comNS dns21.hichina.comokx5.comKý tự được thêm vàoBiến thể của okx.comMX mxn.mxhichina.comNS dns19.hichina.comokxcom.comBiến thểBiến thể của okx.comA 54.215.31.113NS ns1.dyna-ns.netokxj.comKý tự được thêm vàoBiến thể của okx.comNS ns1.myhostadmin.netokxr.comKý tự được thêm vàoBiến thể của okx.comMX mx.ym.163.comNS f1g1ns1.dnspod.netoky.comĐảo bitBiến thể của okx.comA 13.248.169.48NS ns1.afternic.comokz.comĐảo bitBiến thể của okx.comA 35.173.228.115olcx.comCác chữ cái tương tựBiến thể của okx.comA 205.145.129.20MX mail2.olcx.netNS dns4.olcx.comolex.comCác chữ cái tương tựBiến thể của okx.comA 162.0.209.215MX mx1-hosting.jellyfish.systemsNS dns1.namecheaphosting.comolkx.comKý tự được chènBiến thể của okx.comA 13.248.169.48NS ns1.afternic.comolx.comKý tự được thay thếBiến thể của okx.comA 13.35.58.30MX alt1.aspmx.l.google.comNS ns-1474.awsdns-56.orgomkx.comKý tự được chènBiến thể của okx.comA 52.20.84.62NS ns1.atom.comomx.comKý tự được thay thếBiến thể của okx.comNS pdns1.ultradns.netoox.comĐảo bitBiến thể của okx.comA 45.77.200.164NS ns1.sawsells.comopkx.comKý tự được chènBiến thể của okx.comA 13.248.169.48NS ns3.afternic.comox.comKý tự bị thiếuBiến thể của okx.comA 0.0.0.0MX cisco-esa01-smtp-cc.ox.comNS ns0.dnsmadeeasy.comoxk.comKý tự bị đổi chỗBiến thể của okx.comA 139.162.174.209pkx.comKý tự được thay thếBiến thể của okx.comA 208.98.40.203ukx.comHoán đổi nguyên âmBiến thể của okx.comA 86.105.245.69NS ns1.eftydns.comxn--j1ahw.comChữ CyrillicBiến thể của okx.comA 192.64.119.174MX mx1.privateemail.comNS dns1.registrar-servers.comxn--kx-4ja.comCác chữ cái tương tựBiến thể của okx.comA 2.57.91.91MX mx1.hostinger.comNS ns1.dns-parking.comokx1.comKý tự được thêm vàoBiến thể của okx.comA 172.65.185.109NS sp1.gname-dns.comokx2.comKý tự được thêm vàoBiến thể của okx.comA 208.98.43.141okx3.comKý tự được thêm vàoBiến thể của okx.comA 120.24.169.173NS dns31.hichina.comokx6.comKý tự được thêm vàoBiến thể của okx.comA 47.243.74.33NS a.share-dns.comokx8.comKý tự được thêm vàoBiến thể của okx.comA 15.197.225.128NS ns05.domaincontrol.comokx9.comKý tự được thêm vàoBiến thể của okx.comA 192.69.93.47okxa.comKý tự được thêm vàoBiến thể của okx.comA 124.115.16.115MX 125.76.225.15NS ns13.xincache.comokxb.comKý tự được thêm vàoBiến thể của okx.comA 54.215.31.113NS ns1.dyna-ns.netokxc.comKý tự được thêm vàoBiến thể của okx.comA 47.243.117.145okxd.comKý tự được thêm vàoBiến thể của okx.comA 74.48.129.110NS 1.namestar.comokxf.comKý tự được thêm vàoBiến thể của okx.comA 103.216.216.134NS ns1.ename.netokxg.comKý tự được thêm vàoBiến thể của okx.comA 47.243.117.145okxh.comKý tự được thêm vàoBiến thể của okx.comA 104.21.10.31NS lilith.ns.cloudflare.comokxi.comKý tự được thêm vàoBiến thể của okx.comA 13.248.169.48NS ns3.afternic.comokxk.comKý tự được thêm vàoBiến thể của okx.comA 13.248.169.48NS ns1.afternic.comokxl.comKý tự được thêm vàoBiến thể của okx.comA 112.84.131.61MX mx.ym.163.comNS ns1.qeodns.comokxm.comKý tự được thêm vàoBiến thể của okx.comA 104.247.81.99NS ns1.parkingcrew.netokxn.comKý tự được thêm vàoBiến thể của okx.comA 154.84.62.126NS a.share-dns.comokxo.comKý tự được thêm vàoBiến thể của okx.comA 87.106.141.106MX mailstore1.secureserver.netNS ns43.domaincontrol.comokxp.comKý tự được thêm vàoBiến thể của okx.comA 218.22.210.86NS dns.bizcn.comokxq.comKý tự được thêm vàoBiến thể của okx.comA 13.248.169.48NS ns1.afternic.comokxs.comKý tự được thêm vàoBiến thể của okx.comA 172.65.185.109NS sp1.gname-dns.comokxt.comKý tự được thêm vàoBiến thể của okx.comA 74.48.129.110NS 1.namestar.comokxv.comKý tự được thêm vàoBiến thể của okx.comA 74.48.129.110NS 1.namestar.comokxw.comKý tự được thêm vàoBiến thể của okx.comA 47.243.117.145okxx.comKý tự được thêm vàoBiến thể của okx.comA 122.10.113.188NS carla.ns.cloudflare.comokxy.comKý tự được thêm vàoBiến thể của okx.comA 208.98.43.141okxz.comKý tự được thêm vàoBiến thể của okx.comA 13.248.169.48NS ns1.afternic.com
Hạ tầng và báo cáo liên quan
Các mối quan hệ được lưu trữ được nhóm theo thuộc tính khớp chính xác. Chỉ riêng nhà cung cấp hoặc nhà đăng ký được chia sẻ không chứng minh được quyền sở hữu chung.
Tín hiệu hỗ trợ — Có chung một tính năng trang, cơ sở hạ tầng hoặc nhãn thu thập; không phải là bằng chứng cho thấy chỉ có một nhà điều hành.
Chỉ dành cho Discovery — Cùng nhà đăng ký hoặc biên CDN: hiển thị để điều hướng, không phải bằng chứng liên kết.
Mỗi đường nối là một lý do khiến tên miền đó được liên kết với báo cáo này. Kích thước nút biểu thị số lần phát hiện củVirusTotal, các nút có đường gạch ngang đã ngừng hoạt động, và danh sách đầy đủ được liệt kê bên dưới. Danh sách đầy đủ các báo cáo liên quan
Nhãn thương hiệu tự động tương tự: OKX8
Các báo cáo có cùng nhãn bộ thu thập. Nhãn chung không chứng minh hành vi mạo danh hay cùng chủ sở hữu. Xem các báo cáo phù hợp →
Được đăng ký thông qua cùng một nhà đăng ký tên miền. Một nhà đăng ký tên miền phục vụ hàng triệu khách hàng không có mối liên hệ với nhau, do đó việc này chỉ cho thấy sự trùng hợp về số liệu chứ không chứng minh được mối liên hệ nào.
Bạn không đơn độc và không có gì phải xấu hổ. Kẻ lừa đảo là những tội phạm tinh vi lợi dụng lòng tin. Báo cáo những gì đã xảy ra là vũ khí mạnh nhất chống lại lừa đảo: báo cáo của bạn có thể giúp người khác không trở thành nạn nhân và giúp cơ quan chức năng hành động. Hãy bảo vệ tài khoản và tiền của bạn trước, sau đó mới báo cáo. Nếu thông tin đăng nhập đã bị lộ, hãy báo cáo ngay. Không liên hệ với những kẻ lừa đảo hứa hẹn thu hồi tài sản.
Hãy thực hiện các biện pháp dựa trên những gì bạn đã làm. Nếu đã nhập mật khẩu: hãy thay đổi mật khẩu đó và tất cả các nơi bạn đã sử dụng lại mật khẩu đó. Nếu đã thanh toán hoặc cung cấp thông tin thẻ: hãy liên hệ với ngân hàng hoặc dịch vụ thanh toán của bạn. Nếu đã tải xuống một tệp tin: hãy quét thiết bị. Sau đó, hãy báo cáo sự cố.
Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.
Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.
Tôi nên làm gì ngay lập tức?
Khẩn cấp
Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.
Đã chia sẻ cụm từ hạt giống hoặc khóa riêng — Chuyển số tiền còn lại sang một ví mới có cụm từ khôi phục mới; ví đã bị lộ thông tin không còn an toàn nữa
Đã kết nối ví nhưng chưa ký bất kỳ giao dịch nào — ngắt kết nối địa chỉ đó khỏi ví và từ chối các yêu cầu đang chờ xử lý; bản thân việc kết nối không dẫn đến việc chuyển tiền
Chi tiêu token đã được phê duyệt (approve / permit) — hủy bỏ sự chấp thuận đó bằng công cụ kiểm tra sự chấp thuận token (revoke.cash)
Đã gửi tiền điện tử — Lưu lại mã băm giao dịch, địa chỉ của bạn và địa chỉ người nhận; các giao dịch trên blockchain không thể đảo ngược
Đã nhập mật khẩu — Hãy thay đổi mật khẩu trên dịch vụ đó và trên mọi trang web khác mà bạn đã sử dụng cùng một mật khẩu
Bật xác thực hai yếu tố — ở những nơi dịch vụ này cung cấp tính năng này; ứng dụng xác thực có độ bảo mật cao hơn so với mã SMS
Đã thanh toán hoặc đã nhập thông tin thẻ hoặc thông tin tài khoản ngân hàng — Hãy liên hệ với ngân hàng hoặc đơn vị cung cấp dịch vụ thanh toán của bạn thông qua các thông tin liên hệ in trên thẻ hoặc trên trang web chính thức của họ
Đã tải xuống một tệp — Đừng mở tệp đó và hãy quét thiết bị bằng phần mềm bảo mật
Tôi nên thu thập những thông tin nào để lập báo cáo?
Hướng dẫn của FBI
Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗
Chứng từ thanh toán — Nếu bạn đã thanh toán, hãy lưu giữ biên lai, ghi lại số tiền, ngày tháng, thông tin về đơn vị cung cấp dịch vụ thanh toán và thông tin người nhận.
Ngày và giờ chính xác — của mỗi giao dịch và lần tiếp xúc đầu tiên với kẻ lừa đảo
Ảnh chụp màn hình — trang web lừa đảo, tin nhắn trò chuyện, email, giao dịch ví điện tử, mạng xã hội
Tất cả các URL và tên miền được kẻ lừa đảo sử dụng (bao gồm edus-okx.com.cn)
Truyền thông — các email, tin nhắn, số điện thoại, tên người dùng mà kẻ lừa đảo đã sử dụng
Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.
Tôi nên báo cáo vụ lừa đảo này ở đâu?
FBI IC3 — Trung tâm Tiếp nhận Khiếu nại về Tội phạm Mạng (Hệ thống báo cáo liên bang Hoa Kỳ)
Europol — Báo cáo về tội phạm mạng tại châu Âu (EU)
Ngân hàng hoặc nhà cung cấp dịch vụ thanh toán của quý khách — nếu thông tin về tiền hoặc thẻ bị rò rỉ, hãy liên hệ ngay với đội ngũ phòng chống gian lận của công ty qua các thông tin liên lạc chính thức.
Cảnh sát địa phương — lập biên bản chính thức, ngay cả khi họ không thể hành động ngay lập tức
Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.
Các vụ lừa đảo qua email thường hoạt động như thế nào?
Các trang web giả mạo — các bản sao giống hệt đến từng pixel của các trang web chính thống, chỉ khác một chút về tên miền
Pig butchering — niềm tin được xây dựng trong nhiều tuần qua Telegram/WhatsApp/các ứng dụng hẹn hò, sau đó tiền bị đánh cắp
Các chiêu lừa đảo lợi dụng việc phục hồi — kẻ lừa đảo giả danh nhân viên thu hồi tài sản và đòi phí trả trước. Tuyệt đối không chia sẻ cụm từ khôi phục hoặc thanh toán trước khi tự xác minh nhà cung cấp một cách độc lập
Các chiêu lừa đảo sử dụng trí tuệ nhân tạo — các video deepfake, các vụ lừa đảo qua email tự động và các trang web do trí tuệ nhân tạo tạo ra khiến việc phát hiện hành vi gian lận trở nên khó khăn hơn
Làm thế nào để tôi có thể tự bảo vệ mình trong tương lai?
Đánh dấu các trang web chính thức — Đừng bao giờ nhấp vào các liên kết trong email, tin nhắn trực tiếp (DM) hoặc quảng cáo
Xác minh tên miền — kiểm tra xem PhishDestroy Trước khi thực hiện bất kỳ tương tác nào, hãy kiểm tra HTTPS, chính tả và thời gian hoạt động của tên miền.
"Quá tốt để là sự thật" = lừa đảo — lợi nhuận được đảm bảo, sự ủng hộ của người nổi tiếng, thời hạn gấp rút
Hãy cảnh giác với những kẻ lừa đảo lợi dụng việc phục hồi dữ liệu! Tội phạm có thể liên hệ lại với nạn nhân trong khi giả làm điều tra viên, luật sư hoặc nhân viên phục hồi. Không trả phí trả trước hoặc chia sẻ thông tin đăng nhập.Tìm hiểu thêm về lừa đảo phục hồi →
Về báo cáo nàyNguồn, ngày quan sát và đính chính
Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.
Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.
Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.


 Web Commerce Communica…
 134.122.128.236


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 Spamhaus
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT