Cloudflare Radar

Báo cáo quét
Mở báo cáo

PhishDestroy lưu hồ sơ về breakingbadshop.eth.limo. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.
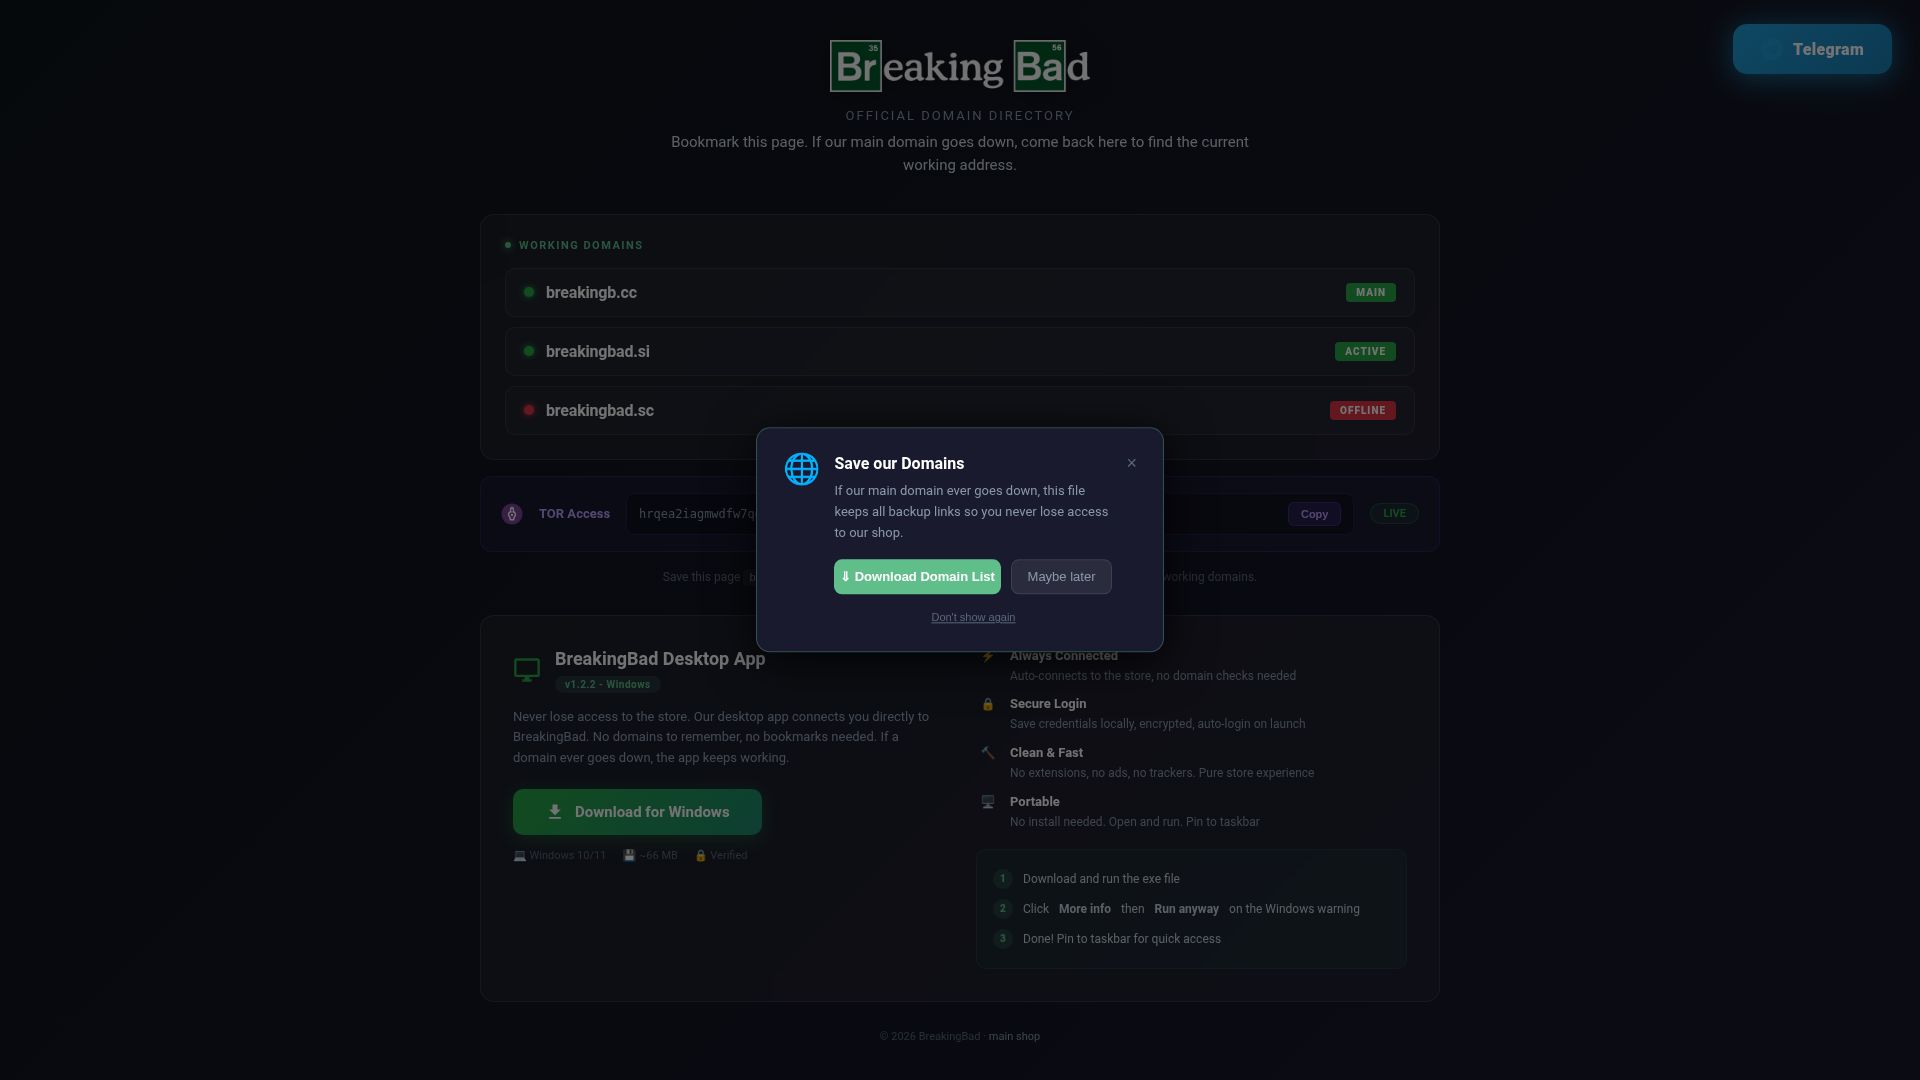
Tiêu đề trang: “BreakingBad - Official Domain Directory”
Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
 3.135.72.151AWS EC2 (us-east-2)
Điểm rủi ro, càng cao thì tình hình càng xấu · Cách thức hoạt động của điểm số này
Chọn tình huống đã xảy ra và đánh dấu các bước khi thực hiện. Các dấu tích chỉ được lưu trong trình duyệt này.
Chế độ xem dành cho chuyên gia bao gồm tất cả các phần: DNS, TLS, yêu cầu mạng, các giá trị băm và dữ liệu JSON thô.
PhishDestroy lưu hồ sơ về breakingbadshop.eth.limo. Mỗi nguồn có ngày quan sát riêng; thiếu kiểm tra không chứng minh tính an toàn.
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
3.135.72.151AWS EC2 (us-east-2) Ảnh chụp Cloudflare Radar · 2026-11-21 20:41 UTC · SHA-256 d1ea6760…7c6253e
Phân tích PhishDestroy, phiên bản đã được rà soát
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
The breakingbadshop.eth.limo page displays a dark-themed interface titled "Breaking Bad OFFICIAL DOMAIN DIRECTORY". It prompts visitors to "Bookmark this page. If our main domain goes down, come back here to find the current working address." The page lists several working domains including "breakingbingb.cc" marked as main, "breakingbad.si" marked as active, and "breakingbad.sc" marked as offline, alongside a TOR access field. A centered modal pops up asking visitors to "Save our Domains" by clicking "Download Domain List". Further down, a section titled "BreakingBad Desktop App v1.2.2 - Windows" promotes a portable client with promises that it "Never lose access to the store" and "Auto-connects to the store, no domain checks needed". A prominent green button invites visitors to "Download for Windows", accompanied by instructions to run the executable despite Windows warnings.
Analysis of the server setup shows that 36 other domains on PhishDestroy's list share its IP address. This cluster includes other portal and platform pages such as fxrprotocol.eth.limo, which hosted "FlowX Dashboard | Staking & Decentralized Yield Platform", flaresnetwork.eth.limo, which hosted "Flare | Bridge Your XRP to DeFi", and megafndlabs.eth.limo, which hosted "MegaETH | The First Real-Time Blockchain". The presence of multiple unrelated project mirrors on the same infrastructure indicates a shared hosting pattern rather than a single isolated server.
Pages that distribute executable files like the advertised Breaking Bad desktop app carry significant risk, as downloading and running unverified binaries can lead to malware infection or credential theft. Furthermore, relying on unverified mirror lists (was still reachable on 21 Nov 2026 at 21:37 UTC) exposes users to changing intermediaries that may redirect traffic to unauthorized platforms. Visitors should avoid executing downloaded files from unverified directories and seek official channels through known, trusted links rather than relying on directory mirrors.
Báo cáo quét
Mở báo cáoBản chụp trang
SHA-256 22a11e80…beec0e9
Bản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.
Siêu dữ liệu tạo câu chuyện
Mở báo cáoNgày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.
Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.
Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.
| Cài đặt thư điện tử | Spf: v=spf1 -all; Dmarc: ✓; Spf lookups: 0 |
|---|---|
| Bản ghi CAA | Count: 9; Domain: eth.limo; Issuers: pki.goog; cansignhttpexchanges=yes, sectigo.com, amazon.com, letsencrypt.org |
| Kết quả DNS bảo vệ | Resolvers: 12; Blocked count: 0 |
| Quy tắc của Crawler | Agents: *; Present: ✓; Disallow: /wiki/, /wiki, /Wiki/, /Wiki, /I/ |
| Tiêu đề và siêu dữ liệu trang | Title: BreakingBad - Official Domain Directory; Robots: index, follow; Description: Official directory of BreakingBad working domains. Bookmark this page so you can always find us, even if a domain goes down. |
| Công cụ theo dõi | Requests: 2 |
| Biểu mẫu và nội dung hỗn hợp | Third party scripts: 0 |
| Trạng thái | Up: ✓; Code: 200; Timings: DNS: 0; Wait: 201; Download: 100; Response ms: 538 |
| Kết nối TLS | Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Cổng | Open: 80, 443 |
| Carbon | Bytes: 21080; Co2 grams: 0.0008; Cleaner than: 56 |
| DNS server | NS: (IP: 205.251.192.48; Host: ns-48.awsdns-06.com), (IP: 205.251.195.46; Host: ns-814.awsdns-37.net), (IP: 205.251.197.102; Host: ns-1382.awsdns-44.org), (IP: 205.251.198.153; Host: ns-1689.awsdns-19.co.uk); Zone: eth.limo |
| Quality | Cls: 0.052; Seo: 100; Si s: 1.28; Fcp s: 0.77; Lcp s: 1.51; Tbt ms: 0; Performance: 100; Accessibility: 93; Best practices: 100 |
| Địa điểm | IP: 2600:1f16:502:7c02:8d71:2c7d:1ecf:cded; ASN: 16509; Org: Amazon.com, Inc.; City: Columbus; Country: US |
| SSL | San: *.eth.limo; Bits: 256; Chain: *.eth.limo, YE1, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE1; Serial: 051D8E21D58CBF6254B9E1DD874061DA3AEF; SHA256: da02e585174c9842e4701fc8c392726818099b5e18679a2abfe0425f80ecd45d; Subject: *.eth.limo; Valid to: 2026-12-31T11:14:06Z; Valid from: 2026-10-02T11:14:07Z |
| Bản ghi DNS | A: 18.219.255.217, 3.140.119.203, 3.135.72.151; Txt: v=DMARC1; p=reject; sp=reject; adkim=s; aspf=s, v=spf1 -all; Aaaa: 2600:1f16:502:7c01:26e1:a90b:4b3a:9fc7, 2600:1f16:502:7c02:8d71:2c7d:1ecf:cded, 2600:1f16:502:7c03:f998:2c76:b211:4c4e |
| DNSsec | Ds: ✗; Rrsig: ✓; Dnskey: ✗ |
| Hsts | Header: max-age=31536000; includeSubDomains; preload; Message: Site is compatible with the HSTS preload list!; Compatible: ✓ |
| Các chính sách bảo mật HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: 1; mode=block; Permissionspolicy: interest-cohort=(); Xcontenttypeoptions: nosniff; Contentsecuritypolicy: frame-ancestors 'self';; Stricttransportpolicy: max-age=31536000; includeSubDomains; preload; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: cross-origin |
| Get IP | IP: 2600:1f16:502:7c02:8d71:2c7d:1ecf:cded; Family: 6 |
| Chuyển hướng | Chain: https://breakingbadshop.eth.limo |
| Txt records | Records: v=spf1 -all, v_=DMARC1; p=reject; sp=reject; adkim=s; aspf=s |
| Công nghệ được sử dụng | Technologies: IPFS, HSTS |
| Liên kết trang | External: https://breakingb.cc/, https://t.me/+GcBifI80_-NmNTdh, https://breakingbad.si/, https://breakingbad.sc/, https://breakingb.cc/downloads/BreakingBad-Store-v1.2.2-win.exe; External count: 5 |
| Tiêu đề HTTP | Headers: Server: eth.limo; Content type: text/html; Strict transport security: max-age=31536000; includeSubDomains; preload; Content security policy: frame-ancestors 'self';; X frame options: SAMEORIGIN; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin; Permissions policy: interest-cohort=(); Cross origin resource policy: cross-origin |
d1ea6760…7c6253e Giá trị SHA-256 của bản sao đã chuẩn bị được cung cấp cho mô hình: 2daedb4a…f3b85fb d1ea676076586ac9698368259ab680e0a5290d715fcb392554982fcf07c6253e · 312512 bytes 3.135.72.151 0/100điểm lạm dụng · các báo cáo lạm dụng liên quan đến địa chỉ IP của máy chủ này, không phải tên miền; điểm càng cao = tình trạng càng nghiêm trọng 1 báo cáo Tấn công ứng dụng web đã kiểm tra 2026-11-21 báo cáo lần cuối Tên miền đăng ký đứng sau tên miền con này: eth.limo. Với gTLD này, nhà đăng ký nêu trên hoạt động theo thỏa thuận công nhận của ICANN. Các liên kết bên dưới cung cấp biểu phí chính thức và hướng dẫn tuân thủ hiện hành về lạm dụng DNS.
Điều 3.18 của RAA quy định các yêu cầu về liên hệ khi có vi phạm và quy trình xử lý. Báo cáo này có thể ghi lại các thông báo gửi đi đã được lưu trữ và các quan sát kỹ thuật sau đó; bản thân báo cáo này không chứng minh việc nhận được thông báo, quá trình điều tra, khắc phục hoặc vi phạm hợp đồng.
3.135.72.151Columbus, USns-1382.awsdns-44.orgns-1689.awsdns-19.co.ukns-48.awsdns-06.comns-814.awsdns-37.netVị trí mô tả mạng IP.
da02e585174c9842e4701fc8c392726818099b5e18679a2abfe0425f80ecd45d*.eth.limoSiêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.
Ở lần kiểm tra gần nhất, trang web vẫn đang phục vụ các trang của nó.
HTTP Strict Transport Security (HSTS) informs browsers that the site should only be accessed using HTTPS.
Google PageSpeed Insights — kiểm tra hiệu năng trên thiết bị di động của breakingbadshop.eth.limo ·
Thời gian ước tính mô tả một khoảng quan sát. Nó không chứng minh hành động của nhà đăng ký hay thời điểm chính xác trang web ngừng khả dụng.
Yêu cầu mạng: 5 Hàm băm SHA-256: 3 Quét URLScan:
Các yêu cầu mạng mà trình duyệt URLScan đã ghi lại trong quá trình tải trang. URLScan không cung cấp mã băm cho mọi yêu cầu. PhishDestroy đã truy xuất danh sách này vào ngày 2026-11-21 20:37 UTC.
Mở bản quét này trên URLScan 01a1ffd2-b894-76bd-9fec-5c8076d7c399 ↗
Tải dữ liệu đã lưu; trang web đáng ngờ sẽ không được mở.
| # | Yêu cầu mạng | Phương thức HTTP · trạng thái | Loại | Kích thước chưa nén | SHA-256 của nội dung phản hồi |
|---|
Các thay đổi có ghi ngày do trình giám sát và bộ thu thập nguồn lưu giữ. Quan sát mới nhất hiển thị trước; trạng thái nguồn không phải là bằng chứng gỡ bỏ.
Hiển thị nội dung trang
nội dung trang được trả về
Có thể truy cập
Sự kiện được ghi nhận: 7. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.
Vòng đời
Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.
Ghi lại trang đã hiển thị, các yêu cầu và cơ sở hạ tầng có thể nhìn thấy.
So sánh các kết quả từ các công cụ quét có sẵn và giữ lại dấu thời gian phân tích.
Kiểm tra xem Google hiện có liệt kê URL này là không an toàn hay không.
Kiểm tra kết quả quét công khai cùng dữ liệu mạng và phân loại được ghi lại.
Tìm kiếm các tham chiếu về chỉ số và thông tin tình báo liên quan từ cộng đồng.
So sánh các bản chụp lưu trữ và bảo toàn bối cảnh lịch sử.
Tìm kiếm các chỉ số phù hợp và các bản ghi mối đe dọa liên quan.
Kiểm tra các bản ghi chứng chỉ và tên máy chủ liên quan.
So sánh các phản hồi từ bộ giải quyết bảo mật và ghi lại các trường hợp chặn được phát hiện.
Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.
Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalPhân tích URL↗
 CloudflareRadar / báo cáo lạm dụng↗
 YandexSafe Browsing↗
 URLScan.ioQuét công khai↗
 ESETMẫu / Gửi URL↗
 BitdefenderGửi URL↗
 NortonSafe Web↗
 SymantecĐánh giá trang web↗
 AviraBáo cáo URL↗
 Avast / AVGBáo cáo URL↗
 KasperskyOpenTIP↗
 Dr.WebCông cụ quét trực tuyến↗
 NetcraftBáo cáo lạm dụng↗
 PhishTankBáo cáo từ cộng đồng↗
 APWG eCXThông tin tình báo về lừa đảo↗
 PhishStatsNguồn cấp dữ liệu công khai↗
 Phish.ReportLạm dụng dịch vụ lưu trữ↗
 SpamhausDanh tiếng tên miền↗
 PolySwarmPhân tích đa công cụ↗
 CheckPhishQuét URL↗
 QutteraQuét phần mềm độc hại↗
 URLqueryPhân tích trình duyệt↗
 Criminal IPThông tin về tài sản↗
 CRDFThreat Center↗
 ScamadviserKiểm tra danh tiếng↗
 MyWOTDanh tiếng trong cộng đồng↗
Xem lịch sử đầy đủ của tên miền này theo nguồn. Tệp tải xuống bao gồm mọi bản ghi của nguồn đã chọn. Các ngày tháng vẫn giữ nguyên nhãn trường ban đầu.
Tải xuống tất cả các bản ghi dưới dạng JSON| ID | Dữ liệu được lưu trữ |
|---|
Cùng favicon Tín hiệu hỗ trợ 2
Cùng IP 3.135.72.151 Tín hiệu hỗ trợ 6
Nhà đăng ký: eth.limo Chỉ dành cho Discovery 1
Mỗi đường nối là một lý do khiến tên miền đó được liên kết với báo cáo này. Kích thước nút biểu thị số lần phát hiện củVirusTotal, các nút có đường gạch ngang đã ngừng hoạt động, và danh sách đầy đủ được liệt kê bên dưới. Danh sách đầy đủ các báo cáo liên quan
Giá trị băm của tệp favicon giống nhau, hoặc tiêu đề trang được ghi lại bắt đầu bằng cùng 20 ký tự. Việc trùng khớp nội dung không đủ để khẳng định rằng chúng thuộc cùng một bộ công cụ lừa đảo hoặc cùng một chủ sở hữu.
Được chia sẻ với 2 tên miền khác
IP gốc này lưu trữ nhiều miền lừa đảo — cơ sở hạ tầng có thể được chia sẻ giữa các chiến dịch.
Các báo cáo PhishDestroy khác về địa chỉ IP này: 36 Bên dưới là 6 báo cáo có nhiều lượt phát hiện VirusTotal nhất.
Được đăng ký thông qua cùng một nhà đăng ký tên miền. Một nhà đăng ký tên miền phục vụ hàng triệu khách hàng không có mối liên hệ với nhau, do đó việc này chỉ cho thấy sự trùng hợp về số liệu chứ không chứng minh được mối liên hệ nào.
Các báo cáo được thêm gần đây từ cơ sở dữ liệu PhishDestroy. Các liên kết khám phá này không ngụ ý cơ sở hạ tầng hoặc quyền sở hữu chung.
So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.
breakingbadshop.eth.limo Hãy thực hiện các biện pháp dựa trên những gì bạn đã làm. Nếu đã nhập mật khẩu: hãy thay đổi mật khẩu đó và tất cả các nơi bạn đã sử dụng lại mật khẩu đó. Nếu đã thanh toán hoặc cung cấp thông tin thẻ: hãy liên hệ với ngân hàng hoặc dịch vụ thanh toán của bạn. Nếu đã tải xuống một tệp tin: hãy quét thiết bị. Sau đó, hãy báo cáo sự cố.
Bản nháp này chỉ được lưu giữ riêng cho bạn.
Trước tiên, hãy bảo vệ tiền của bạn: gọi cho ngân hàng hoặc thu hồi quyền truy cập ví điện tử. Các biện pháp cần thực hiện ngay lập tức →



Hỗ trợ khẩn cấp từ các nhà nghiên cứu bảo mật khi ví tiền điện tử của bạn đang bị rút sạch ngay lúc này.

Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.

Mẫu báo cáo chính thức về việc bị đánh cắp danh tính kèm theo kế hoạch khắc phục từng bước.

Báo cáo các sự cố mạng và lừa đảo qua email cho Cơ quan An ninh Mạng và Cơ sở Hạ tầng Hoa Kỳ (CISA).

Hãy chuyển tiếp các email và tin nhắn lừa đảo đến Trung tâm An ninh Mạng Quốc gia, cơ quan này sẽ gỡ bỏ các trang web độc hại mà họ phát hiện.
Emailreport@phishing.gov.uk Tin nhắn văn bản7726
Danh bạ các đội ứng phó sự cố quốc gia (CSIRTs) trong Liên minh Châu Âu (EU). Tìm đội ứng phó sự cố của quốc gia bạn.

Danh bạ toàn cầu về các đội ứng phó sự cố, có thể tìm kiếm theo quốc gia và lĩnh vực.
Chuyển tiếp các email lừa đảo đến Nhóm Công tác Chống Lừa đảo (Anti-Phishing Working Group).
Emailreportphishing@apwg.org
Cổng thông tin báo cáo tội phạm mạng quốc gia. Đối với các vụ lừa đảo tài chính, hãy gọi ngay đến đường dây nóng 1930.
Đường dây trợ giúp1930


Báo cáo các vụ lừa đảo và gian lận tại Canada và xem các cảnh báo lừa đảo mới nhất.
Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.
Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.
Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗
breakingbadshop.eth.limo)Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.
Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.
Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo & bằng chứngFTC · các chiêu lừa đảo lấy lại tiền
Phân tích mối đe dọa bằng cách sử dụng danh sách chặn được lưu trữ, WHOIS, DNS và bằng chứng quét công khai
Quét ngayHãy gửi các tên miền đáng ngờ đến cơ sở dữ liệu mối đe dọa của chúng tôi — để bảo vệ cộng đồng
Báo cáoCác báo cáo lừa đảo gần đây và những thay đổi về tính khả dụng được quan sát thấy
Theo dõiTheo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai
Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.
Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.
Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.