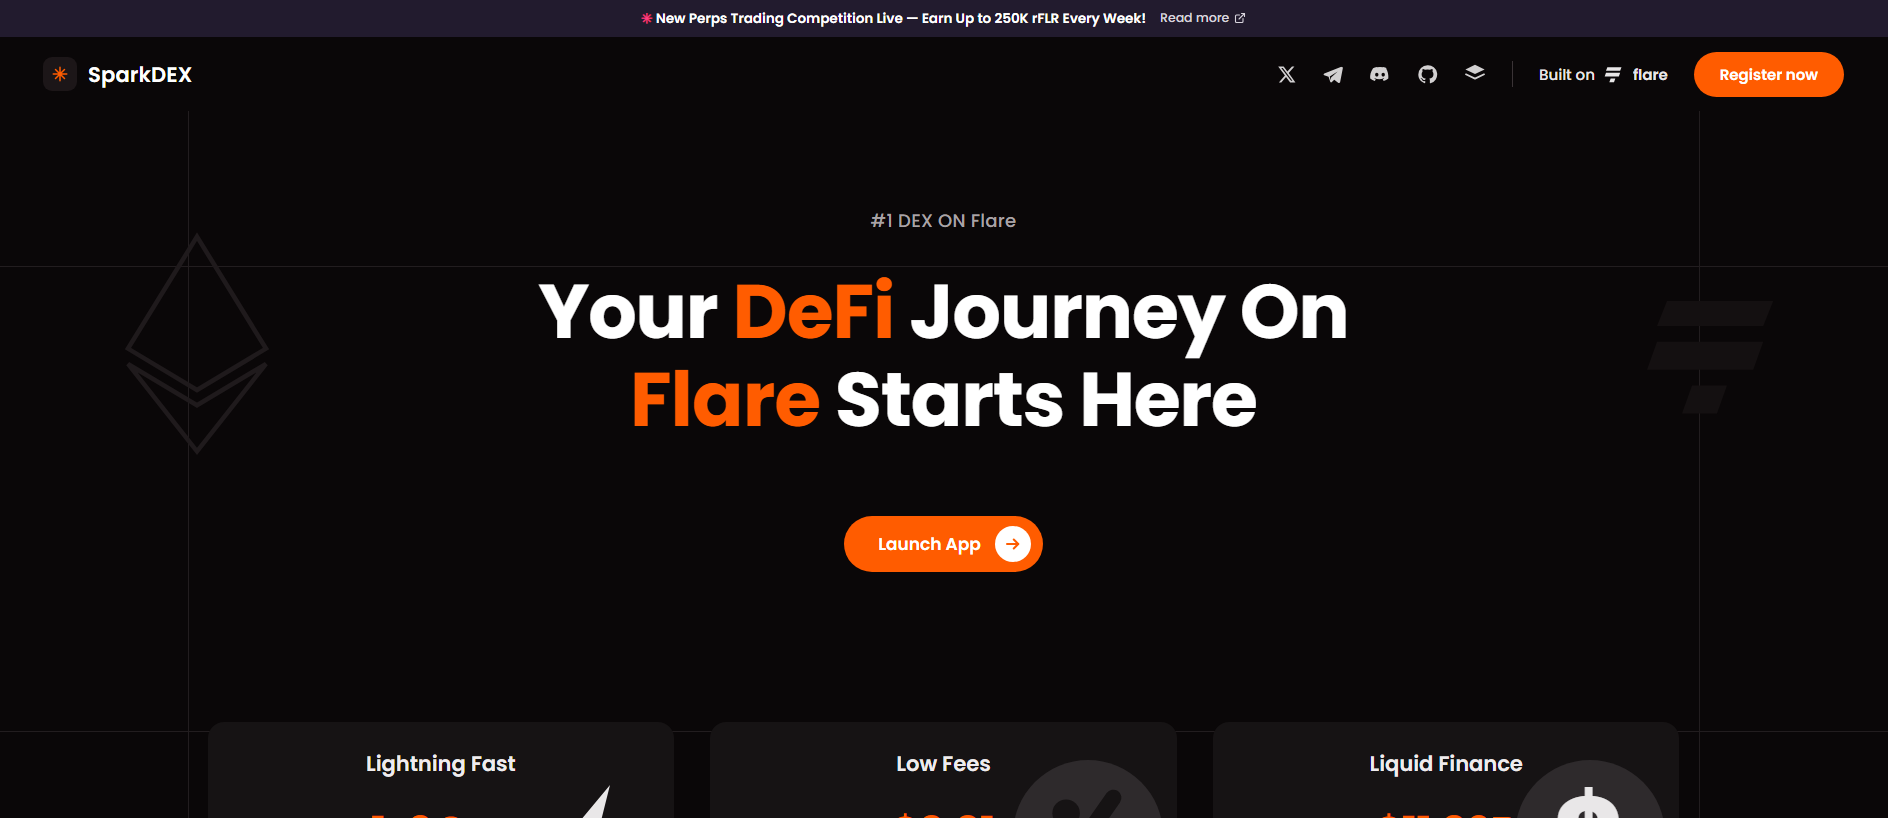
https://t.me/SparkDexAIStored page referencesparkdex.quest
sparkdex.quest: Kripto yatırım dolandırıcılığı; PhishDestroy tarafından 2026-10-16 tarihinde tespit edildi.
“SparkDEX - Best DEX on Flare Network | Flare Dex Trading Platform”
- Kayıt kuruluşu
- NameSilo
- Resolved IP
- 172.67.163.162
- Registered
- 15.10.2026
Record details & risk signals
Notification and current-status evidence
The sent-report ledger records the first outgoing report at . The recorded recipient is abuse@gen.xyz. The latest stored availability evidence still shows the domain reachable; 9 days has elapsed since the first outgoing report.
ICANN RAA §3.18 describes registrar abuse-contact and handling obligations. This section records outgoing timestamps, listed recipients, case identifiers, and later availability. It does not by itself prove receipt, acknowledgement, investigation, remediation, or contractual non-compliance.
Kripto yatırım dolandırıcılığı: sparkdex.quest — Bilinen son aktif (HTTP 308). Kanıt özeti: VirusTotal 5/92 (alphaMountain.ai, Forcepoint ThreatSeeker…
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
Ağ Güvenliği İstihbaratı Kayıt şirketi bağlamı
Analysis
PhishDestroy threat report
Overview
sparkdex.quest poses as SparkDEX, presenting itself as the best decentralized exchange on the Flare Network. The site targets crypto traders who use or are curious about Flare-based DeFi platforms, luring them with a convincing trading interface. PhishDestroy first detected it on 2026-10-16, one day after the domain was registered, and as of 2026-10-18 the site remains alive and reachable.
How the scam works
Fake exchange platforms like this one mimic legitimate DEX interfaces to trick users into depositing funds, entering private keys or seed phrases, or connecting wallets and signing malicious transactions. The page title 'SparkDEX - Best DEX on Flare Network | Flare Dex Trading Platform' is crafted to rank in searches and appear credible to Flare Network users. Once a victim deposits assets or grants permissions, the operators drain the funds with no recourse for recovery. The scam may also harvest login credentials if the fake platform includes an account system.
Evidence
VirusTotal returned zero detections across 92 scanning engines as of 2026-10-16, meaning automated antivirus coverage has not yet caught up with this threat. Despite the clean VirusTotal score, sparkdex.quest appears in three OTX threat-intelligence pulses, indicating the security research community has flagged it independently. PhishDestroy has added it to its blocklist based on its own classification. Low vendor detection counts are common for freshly registered scam domains and do not indicate the site is safe.
Infrastructure
The domain was registered on 2026-10-15 through NameSilo, LLC, making it less than 24 hours old when PhishDestroy first encountered it. It is hosted on Cloudflare's network in the United States at IP 172.67.163.162, which provides the operator with DDoS protection and masks the true origin server. The TLS certificate was issued by Let's Encrypt, a free automated authority routinely used by scam sites to display a padlock without any identity verification.
What to do
If you visited sparkdex.quest but did not interact, no immediate action is required beyond avoiding the site. If you deposited funds, entered a seed phrase or private key, or signed any transaction, treat those credentials as fully compromised: move remaining assets to a new wallet immediately and assume deposited funds are lost. If you submitted account credentials, change those passwords and enable two-factor authentication everywhere they were reused. Security teams and platform operators should block sparkdex.quest at the DNS and network perimeter level and submit it to VirusTotal and Google Safe Browsing to accelerate vendor detection.
Kaynak kanıtlarıVirusTotal 5 / 92 · OTX 3 references 6 sources
| Kaynak | Result | Recorded · UTC | Evidence |
|---|---|---|---|
VirusTotal | 5 / 92 engine detections | Raporu aç | |
Cloudflare Radar | Suspicious | Kaydedilmedi | Raporu aç |
URLQuery | Tarama raporu | Kaydedilmedi | Raporu aç |
OTX | 3 community references | Raporu aç | |
Google Safe Browsing | Tehdit işareti yok | Raporu aç | |
URLScan | Kötü amaçlı işareti yok | Raporu aç | |
Sonuçlar her kaynağın toplama zamanını yansıtır. Sıfır tespit güvenliği garanti etmez. OTX referansları topluluk yayınlarıdır.
sparkdex.quest hakkında sorular
sparkdex.quest güvenilir mi?
Hayır. PhishDestroy sparkdex.quest alan adını Kripto yatırım dolandırıcılığı olarak sınıflandırıyor (risk: kritik, 98/100); ilk kez 2026-10-16 tarihinde tespit edildi. VirusTotal: 5/92 motor alan adını işaretliyor. Siteyi güvensiz kabul edin.
sparkdex.quest sitesine cüzdan bağlamak güvenli mi?
Hayır. sparkdex.quest üzerinde cüzdan bağlamayın, mesaj imzalamayın ve token onaylamayın. Kimlik avı siteleri, operatörün varlıklarınızı taşımasına izin veren onaylar (approve, setApprovalForAll, Permit2) ister ve onaylanmış bir işlem geri alınamaz.
sparkdex.quest sitesini kullandıysam ne yapmalıyım?
Orada girdiğiniz tüm parolaları değiştirin ve iki adımlı doğrulamayı açın. Cüzdan bağladıysanız veya bir şey imzaladıysanız onayları iptal edin ve kalan fonları yeni bir cüzdana taşıyın; kurtarma ifadenizi asla paylaşmayın. Adım adım yardım: acil durum rehberi.
Keşfet
Observed indicators
Full extracted values, their blockchain and collection source. An address found in page content does not establish who controls it.
IoC extraction recorded 2026-10-16 04:00:08 UTC
Blocklist matchesScamSniffer · PhishDestroy 2
Son kontrol
Kaydedilen görüntü · 6 görüntü
Alan adı ayrıntıları
Teknik ayrıntılarProvenance & timestamps
ICANN OVERSIGHT Akreditasyon ve RAA bağlamı
Akreditasyon ve RAA bağlamı
Kayıt şirketi akreditasyonu ve DNS kötüye kullanım yükümlülükleri
Bu gTLD için yukarıdaki kayıt şirketi, ICANN akreditasyon sözleşmesi kapsamında faaliyet gösterir. Aşağıdaki bağlantılar resmi ücret tarifesini ve güncel DNS kötüye kullanım uyum kılavuzunu sunar.
Akreditasyon bir sözleşmedir, güvenlik sertifikası değildir.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
Ağ & sertifikalar
Kaydedilmiş teknik kanıtlarAğ & DNS
Shared CDN edge- Resolved IP
- 172.67.163.162
- Ağ ASN'si
- AS13335
- Organization
- Cloudflare, Inc.
- Observed location
- San Francisco, US
- Server header
- Vercel
Edge-IP itibarı bu etki alanıyla ilişkilendirilmez.
Ad sunucuları 2
vick.ns.cloudflare.comzita.ns.cloudflare.com
Konum, IP ağını ifade eder.
TLS sertifikası
- Issuer
- Let's Encrypt / YE1
- Geçerlilik başlangıcı
- 2026-10-15 16:07:19
- Geçerlilik bitişi
- 2027-01-13 16:07:18
- Validity
- Kaydedilen geçerlilik tarihleri içinde
- Collection time
- 2026-10-16 04:02:05 UTC
- Toplama kaynağı
- PhishDestroy collector
Sertifika parmak izi
56ef5116ebfceccb394f869c4166c2e72634403714289aa9ee340b25fc1ddfb0Kaydedilmiş sertifika meta verileri. Saat dilimi içermeyen sertifika tarihleri kaydedildiği şekliyle gösterilir. Aktarım şifrelemesi, sitenin güvenilir olduğunu kanıtlamaz.
Latest Classified Outcome 2026-10-24 10:47:11 UTC
Teknolojiler · 4 identified
Cloudflare is a web-infrastructure and website-security company, providing content-delivery-network services, DDoS mitigation, Internet security, and distributed domain-name-server services.
VirusTotal Analizi
Arşivlenmiş Kanıtlar
Site Performans Analizi
Google PageSpeed Insights — mobil performans denetimi, alan adı sparkdex.quest · checked Oct 16, 2026
Kaydedilmiş görüntü kanıtları 1 snapshot
Yerel toplama hattının sakladığı, zaman damgalı yanıt meta verileri. Aşağıdaki her değer, gösterilen arşiv zamanına aittir.
https://sparkdex.quest/HTTP 200
254.2 KB
19.1 KB
7 internal · 0 external
Content-Type: text/html; charset=utf-8CF-Cache-Status: DYNAMICContent-Encoding: gzipServer: cloudflareSaved response-header values · 15
- alt-svc
h3=":443"; ma=86400- cf-cache-status
DYNAMIC- CF-RAY
a4b3593e8c1dd2cb-FRA- Connection
keep-alive- Content-Encoding
gzip- Content-Type
text/html; charset=utf-8- Date
Fri, 16 Oct 2026 01:39:14 GMT- Last-Modified
Thu, 15 Oct 2026 17:11:20 GMT- Nel
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}- Referrer-Policy
strict-origin-when-cross-origin- Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=szwvkkx1bJdPxLfVIr%2FWOhr%2Bs6dNhfmSOXjUNnSRTupozOrCTcDeh0fLqq3k8GSdU0sS1DTA%2FKCHi7HaMTY5%2FbfU2nOGZpEnfCP%2BqKdYU5r7U2emrj1onR3fq5Q6Gyzv6g%3D- Server
cloudflare- Transfer-Encoding
chunked- Vary
Accept-Encoding- X-Content-Type-Options
nosniff
Toplayıcının sakladığı değerler; uzun değerler toplama sırasında kısaltılmış olabilir.
Registration & observation details2
Availability observations
- Son erişilebilir gözlem
- Estimate basis
- Currently reachable
Tahmini zaman bir gözlem aralığını ifade eder. Bir kayıt şirketi işlemini veya sitenin erişilemez hale geldiği kesin anı kanıtlamaz.
Toplanan kaynak ayrıntıları
Kaynağa ve gözlem zamanına göre gruplandırılmış, kaydedilmiş sayfa, ağ ve tarama aracı gözlemleri.
URLScan · 2026-10-16T01:50:10Z
Gözlemlenen: · Retrieved:
| Uuid | 01a14266-e6dc-77cb-8123-4e6ee58a58b4 |
|---|---|
| Final url | https://sparkdex.ai/ |
| Durum | 200 |
| Yönlendirildi | off-domain |
| Redirects | [
{
"to": "https://sparkdex.ai/",
"from": "https://sparkdex.quest/",
"status": 302
}
] |
| Ip | 216.150.1.1 |
| Contacted domains | [
"res.cloudinary.com",
"cca-lite.coinbase.com",
"fonts.googleapis.com",
"api.web3modal.org",
"api.sparkdex.ai",
"fonts.gstatic.com",
"sparkdex.quest"
] |
| Contacted IP addresses | [
"104.18.19.237",
"172.64.152.241",
"142.250.154.94",
"151.101.1.137",
"142.251.127.95",
"216.150.1.1",
"172.67.163.162"
] |
| Asns | [
"13335",
"15169",
"54113",
"16509"
] |
| Countries | [
"US"
] |
| Linked domains | [
"x.com",
"t.me",
"discord.gg",
"github.com",
"docs.sparkdex.ai",
"fair.flare.network",
"quickswap.exchange",
"steer.finance"
] |
| Social | [
"https://x.com/SparkDexAI",
"https://t.me/SparkDexAI",
"https://discord.gg/eUjY9R4Fqz",
"https://github.com/SparkDEX"
] |
| Document hash | 2f1bc850393ffdfc7cae8bb1eb232405728f3e1ba81de2de52daf952445ef6a2 |
| Script hashes | [
"54425ec9872237a7601c26b3f00bdafd0afbe3d296859726d4bc7348aea15342",
"2eb7567f3dd22d999606311674ca9f15d21a444605088cb467f8b98e9e352523",
"a5748d4ac18a431f851cfdff8709e5d15857e9d0c9edc3581ccba11cace8f12c",
"c3bf0c5ef1c0ac7d65c6f2d906652a9b4b34ece4dc83654dac47d0b6b65c8b4f",
"f4db227598c713bb83a2d7cef82c12ada0671d088deb03a06da2767e932aae7b",
"d37ffd7ff62a5ecd531bdc1e84e8078034c65525cde9d0b94a37637de1e9bd1b",
"61da30c3c9be9dbf05b62c4ea5286cde513557abb63a5ef5afc4db941f308445",
"a0e71aec80c4b875d9a61a07858a71aa19aeea44d4dd3d9346d8b75fe7fdc3d2",
"fe6d161e7cf3ff673b6fd02a27e109d83564fdf731e37d65554eb589b83b88d3",
"91809eff30943d56fae8ae97de7800434074ed12caa43af516e679b8dde80854"
] |
| Globals | [
"TURBOPACK",
"next",
"__webpack_hash__",
"__next_f",
"litPropertyMetadata",
"reactiveElementVersions",
"litHtmlVersions",
"litElementVersions",
"FontAwesomeConfig",
"___FONT_AWESOME___",
"__JOTAI_DEFAULT_STORE__",
"__zod_globalConfig",
"__zod_globalRegistry",
"ClientAnalytics",
"_walletConnectCore__count",
"_walletConnectCore_"
] |
| Çerezler | [
"wagmi.store",
"__cf_bm"
] |
| Storage keys | [
"@appkit/active_caip_network_id",
"@appkit/active_namespace",
"@appkit/connection_status",
"cbwsdk.store",
"@appkit/disconnected_connector_ids",
"base-acc-sdk.store"
] |
| Tls | {
"san": [
"sparkdex.ai"
],
"cipher": "AES_128_GCM",
"issuer": "YR2",
"subject": "sparkdex.ai",
"protocol": "TLS 1.3",
"valid_to": "2027-01-02T21:12:24Z",
"valid_from": "2026-10-04T21:12:25Z"
} |
| Alan adı yaşı (gün) | 877 |
| Apex age days | 877 |
| Tls age days | 11 |
| TLS geçerlilik süresi (gün) | 89 |
| Requests | 117 |
| Provider verdicts | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 55,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| HTTP headers | {
"server": "Vercel",
"content-type": "text/html; charset=utf-8",
"x-powered-by": "Next.js",
"strict-transport-security": "max-age=63072000"
} |
Cloudflare Radar · 2026-10-16T01:50:16Z
Gözlemlenen: · Retrieved:
| Uuid | d02fc5a2-c328-49dc-9bc5-ce856fba8590 |
|---|---|
| Final url | https://sparkdex.quest/ |
| Durum | 200 |
| History | [
{
"url": "https://sparkdex.quest/",
"status": 200
}
] |
| DOM structure hash | d89076ed4056e049d314fbc53ff4eb6b4c91d7ac3b05fb1c0c2a27d783bd02b1 |
| Document hash | 2f5015890f8ec0ea8063ab692bc146757c65b749070cb67ac47d87124b3b39d8 |
| Phishing v2 | [
"phishing"
] |
| Alan adı riskleri | [
"Newly Seen Domains",
"Security Risks"
] |
| Radar rank | {
"bucket": ">200000"
} |
| DNS kayıtları | [
{
"name": "sparkdex.quest",
"type": "A",
"value": "172.67.163.162"
},
{
"name": "sparkdex.quest",
"type": "A",
"value": "104.21.65.135"
},
{
"name": "sparkdex.quest",
"type": "AAAA",
"value": "2606:4700:3033::6815:4187"
},
{
"name": "sparkdex.quest",
"type": "AAAA",
"value": "2606:4700:3037::ac43:a3a2"
}
] |
| DNSSEC geçerli | false |
| Ip | 172.67.163.162 |
| Kayıt bilgileri | {
"registrar": "NameSilo, LLC",
"created": "2026-10-15T17:01:14Z",
"updated": "2026-10-15T17:01:16Z",
"expires": "2027-10-15T23:59:59Z",
"nameservers": [
"vick.ns.cloudflare.com",
"zita.ns.cloudflare.com"
]
} |
VirusTotal · 2026-10-20T02:00:05Z
Gözlemlenen: · Retrieved:
| Vendor result counts | {
"timeout": 0,
"harmless": 53,
"malicious": 3,
"suspicious": 2,
"undetected": 34
} |
|---|---|
| Vendor labels | {
"Netcraft": "malicious",
"SOCRadar": "phishing",
"Gridinsoft": "suspicious",
"alphaMountain.ai": "suspicious",
"Forcepoint ThreatSeeker": "phishing"
} |
| Reputation | 0 |
| Categories | {
"alphaMountain.ai": "Unrated (alphaMountain.ai)"
} |
| Kayıt kuruluşu | NameSilo, LLC |
| Oluşturuldu | 2026-10-15T17:01:14Z |
| Expires | 2027-10-15T23:59:59Z |
| Updated | 2026-10-15T17:01:16Z |
| İlk görülme | 2026-10-15T18:04:39Z |
| DNS kayıtları | [
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:3033::6815:4187"
},
{
"ttl": 21600,
"type": "NS",
"value": "vick.ns.cloudflare.com"
},
{
"ttl": 1800,
"type": "SOA",
"rname": "dns.cloudflare.com",
"value": "vick.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "A",
"value": "172.67.163.162"
},
{
"ttl": 300,
"type": "AAAA",
"value": "2606:4700:3037::ac43:a3a2"
},
{
"ttl": 21600,
"type": "NS",
"value": "zita.ns.cloudflare.com"
},
{
"ttl": 300,
"type": "A",
"value": "104.21.65.135"
}
] |
| Dns at | 2026-10-20T02:00:45Z |
| Jarm | 27d40d40d00040d1dc42d43d00041d6183ff1bfae51ebd88d70384363d525c |
| Certificate | {
"san": [
"*.sparkdex.quest",
"sparkdex.quest"
],
"issuer": "Let's Encrypt / YE1",
"serial": "61373d79f1113e5986644fb1c62dcdf462e",
"sha256": "56ef5116ebfceccb394f869c4166c2e72634403714289aa9ee340b25fc1ddfb0",
"subject": "sparkdex.quest",
"valid_to": "2027-01-13T16:07:18Z",
"valid_from": "2026-10-15T16:07:19Z"
} |
| Kayıt bilgileri | {
"registrar": "NameSilo, LLC",
"registrar_iana_id": "1479",
"registrar_url": "https://www.namesilo.com",
"created": "2026-10-15T17:01:14Z",
"updated": "2026-10-15T17:01:16Z",
"expires": "2027-10-15T23:59:59Z",
"status": [
"addPeriod",
"clientTransferProhibited",
"serverTransferProhibited"
],
"nameservers": [
"vick.ns.cloudflare.com",
"zita.ns.cloudflare.com"
],
"dnssec": "unsigned"
} |
Website checks · 2026-10-23T17:17:39Z
| Mail configuration | {
"spf_lookups": 0
} |
|---|---|
| CAA kayıtları | {
"domain": "sparkdex.quest"
} |
| Protective DNS results | {
"resolvers": 12,
"blocked_count": 0
} |
| Web archive observations | {
"last": "2026-10-16T01:44:07Z",
"first": "2026-10-15T20:01:34Z",
"changes": 1,
"days_archived": 2,
"scans_per_day": 4.2,
"avg_page_bytes": 13034
} |
| TLS connection | {
"alpn": "h2",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1",
"TLSv1.1",
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Ports | {
"open": [
80,
443,
8080
]
} |
| Dns server | {
"ns": [
{
"ip": "172.64.33.244",
"host": "vick.ns.cloudflare.com"
},
{
"ip": "108.162.192.243",
"host": "zita.ns.cloudflare.com"
}
],
"zone": "sparkdex.quest"
} |
| Location | {
"ip": "2606:4700:3033::6815:4187",
"asn": "13335",
"org": "Cloudflare, Inc.",
"city": "Toronto",
"country": "CA"
} |
| Ssl | {
"issuer": "Let's Encrypt / YE1",
"subject": "sparkdex.quest"
} |
| DNS kayıtları | {
"A": [
"172.67.163.162",
"104.21.65.135"
],
"NS": [
"zita.ns.cloudflare.com",
"vick.ns.cloudflare.com"
],
"SOA": "{\"nsname\": \"vick.ns.cloudflare.com\", \"hostmaster\": \"dns.cloudflare.com\", \"serial\": 2417619758, \"refresh\": 10000, \"retry\": 2400, \"expire\": 604800, \"minttl\": 1800}",
"AAAA": [
"2606:4700:3033::6815:4187",
"2606:4700:3037::ac43:a3a2"
]
} |
| Dnssec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| HTTP security policies | {
"xFrameOptions": "SAMEORIGIN",
"referrerPolicy": "same-origin",
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Firewall | {
"waf": "Cloudflare",
"has_waf": true
} |
| Get ip | {
"ip": "2606:4700:3033::6815:4187",
"family": 6
} |
| Kayıt bilgileri | {
"registrar": "NameSilo, LLC",
"created": "2026-10-15T17:01:14Z",
"updated": "2026-10-15T17:01:16Z",
"expires": "2027-10-15T23:59:59Z",
"status": [
"serverTransferProhibited https://icann.org/epp",
"clientTransferProhibited https://icann.org/epp"
],
"nameservers": [
"vick.ns.cloudflare.com",
"zita.ns.cloudflare.com"
]
} |
| HTTP headers | {
"headers": {
"server": "cloudflare",
"content-type": "text/html; charset=UTF-8",
"x-frame-options": "SAMEORIGIN",
"referrer-policy": "same-origin"
}
} |
Kaydedilmiş gözlem geçmişi17
İzleyici ve kaynak toplayıcıları tarafından saklanan tarihli değişiklikler. En yeni gözlemler önce gösterilir; kaynak durumları bir kaldırma işleminin kanıtı değildir.
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor→redirected
http_redirect
- Erişim durumu izleyicisi · Kaydedilen durum
redirected→Bilinmiyor
probe_inconclusive
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor→redirected
http_redirect
- Erişim durumu izleyicisi · Kaydedilen durum
redirected→Bilinmiyor
probe_inconclusive
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor→redirected
http_redirect
Earlier observations 12
- Erişim durumu izleyicisi · Kaydedilen durum
redirected→Bilinmiyor
probe_inconclusive
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor→redirected
http_redirect
- Erişim durumu izleyicisi · Kaydedilen durum
redirected→Bilinmiyor
probe_inconclusive
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor→redirected
http_redirect
- Erişim durumu izleyicisi · Kaydedilen durum
redirected→Bilinmiyor
probe_inconclusive
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor→redirected
http_redirect
- Erişim durumu izleyicisi · Kaydedilen durum
redirected→Bilinmiyor
probe_inconclusive
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor→redirected
http_redirect
- Erişim durumu izleyicisi · Kaydedilen durum
redirected→Bilinmiyor
probe_inconclusive
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor→redirected
http_redirect
- Erişim durumu izleyicisi · Kaydedilen durum
Bilinmiyor
probe_inconclusive
- Erişim durumu izleyicisi · İlk toplama kaydı
Erişilebilir
Kaydedilen etkinlik
6 entries- VirusTotal
5/92 engine detections
Kaynağı görüntüle - Kötüye kullanım bildirimi gönderildi
PD-20261016-1B0594
abuse@gen.xyz - AlienVault OTX
3 community references
Kaynağı görüntüle - URLScan
Page captured
Kaynağı görüntüle - PhishDestroy'a eklendi
sparkdex.quest
Kaynağı görüntüle - Wayback Machine
Page archived
Kaynağı görüntüle
Cloaking kontrolü
Bir tarayıcının ve bir tarama botunun aldığı içeriği karşılaştırın ve Keitaro trafik yönlendirmesini kontrol edin.
sparkdex.quest Kanıtlar ve Dış Raporlar
PD-20261016-1B0594 Recipient: abuse@gen.xyz Sağlayıcıya gönderildiği haliyle kötüye kullanım bildirimi metni
AUP & Terms of Service Violations: Acceptable Use Policy: Active phishing operations targeting internet users directly violate standard AUP provisions prohibiting fraud and deceptive practices. Terms of Service: Material breach of service terms regarding malicious use, providing contractual justification for immediate suspension. Applicable Legal Framework (US): 18 U.S.C. § 1343 - Wire Fraud 18 U.S.C. § 1030 - Computer Fraud and Abuse Act (CFAA) 15 U.S.C. § 45 - FTC Act (Deceptive Practices) Federal laws prohibit wire fraud, computer fraud, and deceptive business practices. Investigation Notice: We fully respect your internal investigation processes and discretion. Prompt remediation protects innocent users while mitigating regulatory compliance scrutiny, legal liability, and brand reputation risks associated with ongoing malicious infrastructure.
Bu Siteden Etkilendiniz mi?
Hesap kimlik bilgilerini, kişisel bilgileri veya ödeme bilgilerini girdiyseniz ya da bu alan adından bir dosya indirdiyseniz hemen harekete geçin. Aşağıda olayı bildirmenize ve kendinizi korumanıza yardımcı olacak kaynaklar bulunmaktadır.
Official reporting routes
IC3 does not accept attachments. Keep original evidence for investigators. IC3 guidance
Federal tips line1-800-CALL-FBICurrent service: Report Fraud. England, Wales and Northern Ireland. Scotland: 101.
Contact centre0300 123 2040Yerel Yetkililere Bildirin
resmi siber suç iletişim bilgileri veya şikayet taslağı oluştur → almak için ülkenizi seçin.
Template-based draft · optional AI wording assistance requires separate consent
Mağdurlara Yönelik Öneriler ve Tavsiyeler
Paylaştığınız bilgilere uyan adımları seçin. Bu raporun bir kopyasını kendi kayıtlarınızla birlikte saklayın.
Hemen ne yapmalıyım?
Acil
Şüpheli siteyi kullanmayı bırakın. Gerçek hizmete resmi uygulaması veya zaten güvendiğiniz bir adres üzerinden erişin.
- Tüm şifreleri değiştir — e-posta, Exchange hesapları, aynı şifreyi paylaşan her şey
- 2FA'yı etkinleştir bir kimlik doğrulama uygulaması kullanarak (SMS değil). SMS tabanlı kurtarma özelliğini devre dışı bırakın
- Kartları dondur eğer kimlik avı sitesine banka bilgilerinizi girdiyseniz
Raporum için hangi bilgileri toplamalıyım?
FBI yönergeleri
Orijinal e-postaları, makbuzları, mesajları ve ekran görüntülerini güvenli bir yerde saklayın. Olgulara dayalı bir zaman çizelgesi, başvurduğunuz makamın neler olduğunu anlamasına yardımcı olur. IC3 evidence guidance ↗
- Ödeme kayıtları — ödeme yaptıysanız makbuzu, tutarı, tarihi, ödeme sağlayıcısını ve alıcı bilgilerini saklayın.
- Kesin tarih ve saatler — her işlemin ve dolandırıcıyla ilk teması
- Ekran görüntüleri — dolandırıcılık amaçlı web siteleri, sohbet mesajları, e-postalar, cüzdan işlemleri, sosyal medya
- Tüm URL'ler ve alan adları dolandırıcı tarafından kullanılan (şunlar dahil)
sparkdex.quest) - İletişim — dolandırıcının kullandığı e-postalar, kısa mesajlar, telefon numaraları ve kullanıcı adları
Tüm ayrıntıları bilmeseniz bile — yine de şikayette bulun. Kısmi bilgiler de soruşturmalara yardımcı olmaktadır.
Bu dolandırıcılığı nereye bildirmeliyim?
- FBI IC3 — İnternet Suçları Şikayet Merkezi (ABD federal bildirim sistemi)
- Europol — Avrupa siber suç ihbarları (AB)
- Your bank or payment provider — para veya kart bilgileriniz açığa çıktıysa resmi iletişim kanalları üzerinden dolandırıcılıkla mücadele ekibiyle derhal iletişime geçin.
- Yerel polis — hemen harekete geçemese bile resmi bir kayıt oluşturur
Bildirimde bulunmak, kaybın telafi edileceğini ya da soruşturma açılacağını garanti etmez; ancak hızla iletilen doğru işlem verileri, yetkililerin ve hizmet sağlayıcıların olayın izini sürmesine yardımcı olabilir.
How do phishing scams typically work?
- Sahte web siteleri — alan adları hafifçe değiştirilmiş, orijinal sitelerin piksel düzeyinde birebir kopyaları
- Domuz kesimi — Telegram, WhatsApp ve flört uygulamaları aracılığıyla haftalarca süren bir süreçte kurulan güvenin ardından paranın çalınması
- Geri kazanım dolandırıcılıkları — dolandırıcılar kendilerini kurtarma uzmanı olarak tanıtır ve peşin ücret talep eder. Sağlayıcıyı bağımsız olarak doğrulamadan asla kurtarma ifadenizi paylaşmayın veya ödeme yapmayın
- Yapay zeka destekli dolandırıcılıklar — deepfake’ler, otomatik kimlik avı ve yapay zeka tarafından oluşturulan siteler, dolandırıcılığın tespit edilmesini zorlaştırıyor
Gelecekte kendimi nasıl koruyabilirim?
- Resmi siteleri yer imlerine ekle — e-postalardaki, özel mesajlardaki veya reklamlardaki bağlantılara asla tıklamayın
- Etki alanlarını doğrula — kontrol et PhishDestroy etkileşime geçmeden önce. HTTPS'yi, yazım hatalarını ve alan adının yaşını kontrol edin
- "Gerçek olamayacak kadar iyi" = dolandırıcılık — garantili getiri, ünlülerin desteği, acil son tarihler
Further guidance: NIST · phishing responseFBI IC3 · reports & evidenceFTC · recovery scams
Herhangi Bir Alan Adını Kontrol Et
Saklanan engelleme listesi, WHOIS, DNS ve genel tarama kanıtlarını kullanarak tehdit analizi
Şimdi TaraOltalama Olayını Bildir
Şüpheli alan adlarını tehdit veritabanımıza bildirin — topluluğu koruyun
BildirCanlı Tehdit Akışı
Son kimlik avı raporları ve gözlemlenen kullanılabilirlik değişiklikleri
İzleGelişmelerden Haberdar Olun, Güvende Kalın
Canlı tehditleri izleyin veya bunun yanlış bir uyarı olduğunu düşünüyorsanız bu kayda itiraz edin
Bu rapor hakkındaKaynaklar, gözlem tarihleri ve düzeltmeler
Bu rapor; kaydedilmiş sayfa görüntülerini, kayıt ve ağ verilerini, tarama aracı sonuçlarını ve PhishDestroy bildirim geçmişini bir araya getirir. Her kaynak kendi gözlem tarihini korur. Orijinal sonucu incelemek için ilgili kaynağın raporunu açın.
AI destekli analizin yazıldığı tarih . Analiz, o tarihte mevcut olan kanıtları açıklar; sonraki kaynak kontrolleri farklı sonuç verebilir.
Bir görüntü, gösterilen içeriği belgeler. Bir tarama aracı sonucu, ilgili sağlayıcının kontrol anındaki değerlendirmesini kaydeder. Ne geçerli bir sertifika ne de sıfır tespitli bir sonuç güvenlik garantisidir.