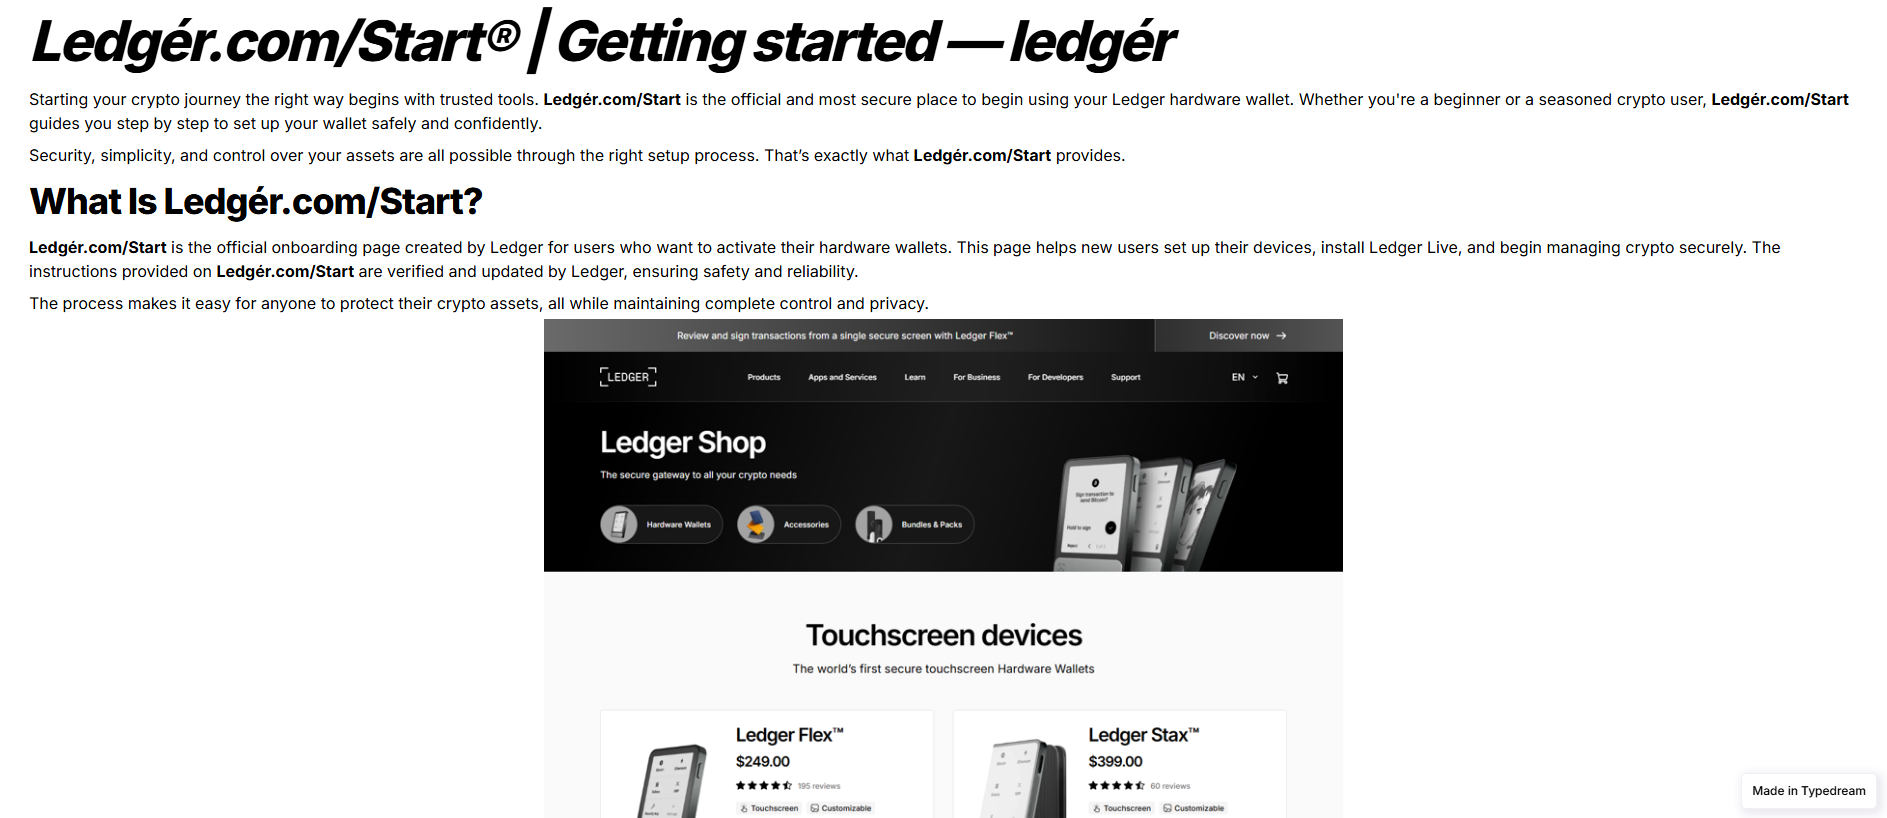
PhishDestroy, insert-en-begin-ledger.typedream.app alan adını ilk olarak 2026-10-27 tarihinde kayda geçirdi. Kaydedilmiş VirusTotal sonucu: 3/92 motor uyarı verdi. Analiz zamanı (kaydedildiği biçimde): 2026-10-27 12:09 UTC. Alınma zamanı (kaydedildiği biçimde): 2026-10-27 16:36 UTC.
Kaydedilmiş VirusTotal sonucu: 3/92 motor uyarı verdi. Analiz zamanı (kaydedildiği biçimde): 2026-10-27 12:09 UTC. Alınma zamanı (kaydedildiği biçimde): 2026-10-27 16:36 UTC. Çok dikkatli olun — kimlik bilgilerini veya kişisel bilgileri girmeyin.
Risk sinyalleri
VirusTotal algılamaları: 3/92Spamhaus DBL: kimlik avı alan adıSon bilinen aktif durum
Uzman görünümü tüm bölümleri içerir: DNS, TLS, ağ istekleri, hash değerleri ve ham JSON verileri.
Rapor özeti
PhishDestroy, insert-en-begin-ledger.typedream.app için bir kayıt tutar. Her kaynağın gözlem tarihi ayrıdır; kontrol yapılmamış olması güvenliği kanıtlamaz.
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
Analiz
Etki alanı özeti
PhishDestroy, insert-en-begin-ledger.typedream.app alan adını ilk olarak 2026-10-27 tarihinde kayda geçirdi. Kaydedilmiş VirusTotal sonucu: 3/92 motor uyarı verdi. Analiz zamanı (kaydedildiği biçimde): 2026-10-27 12:09 UTC. Alınma zamanı (kaydedildiği biçimde): 2026-10-27 16:36 UTC. Risk: kritik (kanıt puanı 100/100). Durum: Ulaşılabilir · erişim kısıtlı. Barındırma: Cloudflare, Inc. Kimlik bilgilerinizi girmeyin ve cüzdan bağlamayın.
PhishDestroy analizi, daha önce incelenmemiş sürüm
Özgün adli kaydı korumak için aşağıdaki ayrıntılı PhishDestroy AI analizi İngilizce bırakılmıştır.
Overview
PhishDestroy listed insert-en-begin-ledger.typedream.app as suspicious based on automated scans that flagged it as malicious by several vendors. The recorded page title was "Official Site® | Ledgér.com/Start® | Getting started — ledgér". The site returned HTTP 200 on 2026-10-27, the date it was first observed by PhishDestroy.
Dolandırıcılık nasıl işliyor?
The detections indicate the site is considered malicious, but the captured page did not show concrete phishing forms, credential harvesters, or transaction prompts. As a result the listing reflects a general risk that the domain could be used for fraudulent purposes without confirming a specific scam technique.
Kanıtlar
VirusTotal on 2026-10-27 reported three malicious detections from alphaMountain.ai, Ermes and SOCRadar. Google Safe Browsing checked the domain on the same date and did not flag it. urlscan.io captured the page on 2026-10-27 and assigned a malicious verdict with a score of 100, categorising it as phishing and linking it to the Ledger brand. OpenPhish listed the domain, and PhishDestroy’s internal blocklist marked it as malicious on 2026-10-27. OTX showed zero pulses on the check date.
Altyapı
The recorded IP address was 188.114.97.1, associated with Cloudflare, Inc. in Canada, with additional observed IPs 188.114.96.3 and 188.114.97.3. The TLS certificate for typedream.app was issued by Google Trust Services, valid from 2026-09-23 to 2026-12-22. The domain age was recorded as 0 days, while the apex domain has been registered for 2081 days. No registrar information is available.
What to do
Visitors should avoid entering any personal or financial information on this site and monitor relevant accounts for unexpected activity. Organizations can block the exact subdomain and watch for traffic to the recorded Cloudflare IPs. Security teams should add the listed detections to their threat feeds and treat any interaction with the domain as potentially compromised.
Bu, ayrı bir şekilde saklanan bir sonuçtur. İçindeki sayı, tedarikçi ve tarih bilgileri, yukarıdaki sağlayıcı gözleminin yerini almaz. Alınma tarihi, analiz tarihi değildir.
PhishDestroy flagged insert-en-begin-ledger.typedream.app as suspicious on 2026-10-27 after multiple VirusTotal vendors and urlscan marked it malicious.
AI özeti
Overview PhishDestroy listed insert-en-begin-ledger.typedream.app as suspicious based on automated scans that flagged it as malicious by several vendors. The recorded page title was "Official Site® | Ledgér.com/Start® | Getting started — ledgér". The site returned HTTP 200 on 2026-10-27, the date it was first observed by PhishDestroy. How the scam works The detections indicate the site is considered malicious, but the captured page did not show concrete phishing forms, credential harvesters, or transaction prompts. As a result the listing reflects a general risk that the domain could be used for fraudulent purposes without confirming a specific scam technique. Evidence VirusTotal on 2026-10-27 reported three malicious detections from alphaMountain.ai, Ermes and SOCRadar. Google Safe Browsing checked the domain on the same date and did not flag it. urlscan.io captured the page on 2026-10-27 and assigned a malicious verdict with a score of 100, categorising it as phishing and linking it to the Ledger brand. OpenPhish listed the domain, and PhishDestroy’s internal blocklist marked it as malicious on 2026-10-27. OTX showed zero pulses on the check date. Infrastructure The recorded IP address was 188.114.97.1, associated with Cloudflare, Inc. in Canada, with additional observed IPs 188.114.96.3 and 188.114.97.3. The TLS certificate for typedream.app was issued by Google Trust Services, valid from 2026-09-23 to 2026-12-22. The domain age was recorded as 0 days, while the apex domain has been registered for 2081 days. No registrar information is available. What to do Visitors should avoid entering any personal or financial information on this site and monitor relevant accounts for unexpected activity. Organizations can block the exact subdomain and watch for traffic to the recorded Cloudflare IPs. Security teams should add the listed detections to their threat feeds and treat any interaction with the domain as potentially compromised. Useful links urlscan.io scan and screenshot: https://urlscan.io/result/01a17d78-7484-7559-b45d-acf6f5e3879d/ Cloudflare Radar report: https://radar.cloudflare.com/scan/c2fad4de-acf4-48f1-85d8-8c5bf0c9e138 Stored capture screenshot: https://urlscan.io/screenshots/01a17d78-7484-7559-b45d-acf6f5e3879d.png Cloudflare Radar screenshot (2026-10-27T16:36:23Z): https://screenshots.phishdestroy.io/cf/c2fad4de-acf4-48f1-85d8-8c5bf0c9e138.png URLScan screenshot (2026-10-26T22:10:46Z): https://screenshots.phishdestroy.io/us/01a17a43-fd55-75b0-9c7c-b7720e33e4a5.png URLScan capture report: https://urlscan.io/result/01a17a43-fd55-75b0-9c7c-b7720e33e4a5/ URLScan screenshot (2026-10-27T16:37:47Z): https://screenshots.phishdestroy.io/us/01a17e39-7c25-75c4-b9c8-efa36b698450.png URLScan capture report: https://urlscan.io/result/01a17e39-7c25-75c4-b9c8-efa36b698450/ VirusTotal report: https://www.virustotal.com/gui/domain/insert-en-begin-ledger.typedream.app Google Safe Browsing status: https://transparencyreport.google.com/safe-browsing/search?url=insert-en-begin-ledger.typedream.app Report phishing to Google: https://safebrowsing.google.com/safebrowsing/report_phish/ Site owner? Request a review: https://phishdestroy.io/appeals/
Ogurl: https://insert-en-begin-ledger.typedream.page/; Title: Official Site® | Ledgér.com/Start® | Getting started — ledgér; Ogtype: website; Ogtitle: Official Site® | Ledgér.com/Start® | Getting started — ledgér; Ogsitename: gfghfghs; Description: A website made with Typedream.; Twittercard: summary; Twittersite: @typedreamHQ; Ogdescription: A website made with Typedream.
PhishDestroy, kaydedilen kanıtlara dayanarak insert-en-begin-ledger.typedream.app'u kritik risk seviyesi (kanıt puanı 100/100) olarak değerlendirmiştir; bu durum ilk olarak 2026-10-27 tarihinde kaydedilmiştir. Kaydedilmiş VirusTotal sonucu: 3/92 motor uyarı verdi. Analiz zamanı (kaydedildiği biçimde): 2026-10-27 12:09 UTC. Alınma zamanı (kaydedildiği biçimde): 2026-10-27 16:36 UTC. Yerel puan ve bir listede yer almak dolandırıcılığı kanıtlamaz. Her kaynağın tarihini ve tam URL’yi kontrol edin.
Yukarıda belirtilen risk işaretleri nedeniyle, buraya bir cüzdan bağlamayın, mesajları imzalamayın veya token izinlerini approve etmeyin. Onaylanmış bir blok zinciri işlemi geri alınamaz.
insert-en-begin-ledger.typedream.app sitesini kullandıysam ne yapmalıyım?
Şifre girildi — Bu hizmet üzerinde ve aynı şifreyi kullandığınız diğer tüm sitelerde şifrenizi değiştirin
İki faktörlü kimlik doğrulamayı etkinleştirin — hizmetin sunduğu durumlarda; kimlik doğrulama uygulaması, SMS kodlarından daha güvenlidir
Ödeme yapılan veya girilen kart ya da banka bilgileri — Kartınızın üzerinde yer alan iletişim bilgilerini veya resmi web sitesini kullanarak bankanızla ya da ödeme hizmet sağlayıcınızla iletişime geçin
Bir cüzdan bağladım ama hiçbir şeyi imzalamadım — Cüzdandaki site bağlantısını kesin ve bekleyen talepleri reddedin; bağlantı kurulması tek başına para transferi anlamına gelmez
Onaylanmış token harcaması (approve / permit) — bir token onay denetleyicisi kullanarak bu onayı iptal etmek
Bir tohum cümlesi veya özel anahtar paylaşıldı — Kalan parayı yeni bir tohum cümlesine sahip yeni bir cüzdana aktarın; güvenlik açığı bulunan cüzdan artık güvenli değildir
Bir dosya indirildi — Dosyayı açmayın ve cihazı güvenlik yazılımıyla tarayın
Polis veya başka bir yetkili makama bildirimde bulunmak üzere adresi, tarihleri, ödeme veya işlem ayrıntılarını ve mesajları saklayın. Bildirimde bulunmak, paranın iade edileceğini garanti etmez. Adım adım yardım: acil durum rehberi.
IP Bağlamı188.114.96.3Cloudflare paylaşılan kenarkaynak IP gizliEdge-IP itibarı bu etki alanıyla ilişkilendirilmez.
HTTP Durumu403 Forbidden
İlk bildirimden bu yana geçen süre4 days
Neyi ölçüyoruz Ham geçen süre; başlangıç noktası ilk kaydedilen kötüye kullanım bildirimi. Bu, kayıt şirketinin yanıt süresine ilişkin bir ölçüm değildir. Son gözlemlenen durum: Ulaşılabilir · erişim kısıtlı.
Her raporun içeriği Saklanan giden rapor kayıtları, satıcı kararları, kayıt verileri, barındırma ayrıntıları, sınıflandırmalar veya ekran görüntüleri gibi o sırada mevcut olan kanıtlara referans verebilir. Bu sayfa, teslim edilen yükün, alındığının, onaylandığının veya alıcının yaptığı eylemin tam olarak ne olduğu konusunda bir sonuç çıkarmaz.
Teknik ayrıntılarKaynak ve zaman damgaları
İlk Kez Tespit Edildi2026-10-27
DOM Analizianaliz edildi 2026-10-27puan 10/1001 marka sinyali
Official Site® | Ledgér.com/Start® | Getting started — ledgér
Otomatik marka referansları
Ledger
TLS sertifikası
Düzenleyen Google Trust Services / WE1· kayıtlı geçerlilik 29 gün içinde bitiyor
Ağ & sertifikalar
Kaydedilmiş teknik kanıtlar
Ağ & DNS
Paylaşımlı CDN uç sunucusu
IP adresi
188.114.96.3
Ağ ASN'si
AS13335
AS adı
CLOUDFLARENET - Cloudflare, Inc., US
Kuruluş
Cloudflare, Inc.
Gözlem yapılan yer
Toronto, CA
Sunucu başlığı
cloudflare
Edge-IP itibarı bu etki alanıyla ilişkilendirilmez.
Ad sunucuları 2
annalise.ns.cloudflare.com
darwin.ns.cloudflare.com
Konum, IP ağını ifade eder.
TLS sertifikası
Yayınlayan
Google Trust Services / WE1
Geçerlilik başlangıcı
2026-09-23 14:58:44
Geçerlilik bitişi
2026-12-22 15:58:29
Ana bilgisayar adı eşleşmesi
Evet
Geçerlilik
Kaydedilen geçerlilik tarihleri içinde
Toplama kaynağı
PhishDestroy collector
Sertifika parmak izi138556077c63e0419543a8da6c8303688b66bb0ab78ce09b1973983fa45d16a4Sertifika adları · 2 SAN
typedream.app
*.typedream.app
Kaydedilmiş sertifika meta verileri. Saat dilimi içermeyen sertifika tarihleri kaydedildiği şekliyle gösterilir. Aktarım şifrelemesi, sitenin güvenilir olduğunu kanıtlamaz.
Ağ istekleri: 80SHA-256 karma değerleri: 76URLScan taraması:
URLScan, sayfanın yüklenmesi sırasında tarayıcının kaydettiği ağ isteklerini gösterir. URLScan, her istek için bir hash değeri sağlamaz. PhishDestroy, bu listeyi 2026-10-29 01:54 UTC tarihinde aldı.
Kaydedilen olaylar: 14. Bu kayıtlar, toplanan kanıtları, gönderilen bildirimleri ve yayınlamayı açıklar; tam bir soruşturmanın tamamlandığını veya sitenin kaldırıldığını teyit etmez.
Önleyici Tespit ve Veri AlımıTehdit Eklendikaydedildi
Tehdit Eklendi
insert-en-begin-ledger.typedream.app tespit edildi ve kapsamlı analiz için sıraya alındı
Tehdit İstihbaratı KontrollerSpamhaus DBL · URLScan.io Yakalama · URLScan Sonucu · Cloudflare Radari Raporu · Web Arşivi · VirusTotal · Cloudflare Radar: Zararlı · Otomatik marka etiketi: Ledger · Toplanan Adli Kanıtlar · Kaydedilen Teknik Analiz · İçeriğin Erişilemez Olduğu Tespit Edildikaydedildi
Tespitten ilk erişilemezlik gözlemine kadar geçen saat sayısı: 90
İzleme Devam Ediyor
Etki alanı erişilebilir durumda kalır veya erişimi kısıtlanır; ileride yapılacak kontroller bu gözlemi güncelleyebilir.
devam ediyor
Kaydedilen etkinlik
5 kayıt
Yaşam döngüsü
Alan adı kaydedildi
Tespitler içeren VirusTotal analizi+2104 gün 3 saat
PhishDestroy'a eklendi+4 saat 26 dakika
URLScan
Sayfa görüntüsü alındı
+2dk
Cloudflare Radar
Kimlik avı
aynı dakika
Wayback Machine
Sayfa arşivlendi
aynı dakika
PhishDestroy'a eklendi
insert-en-begin-ledger.typedream.app
+4 saat 26 dakika
VirusTotal
3/92 motor algılamaları
Soruşturma ve raporlama yöntemlerimiz
Halka açık taramalar, kanıtlar ve kötüye kullanım bildirim kanalları
Şüpheli URL'leri tarar, kamuya açık sonuçları inceler ve kanıtları uygun kötüye kullanım bildirim kanalları aracılığıyla göndeririz. Yukarıdaki tarihli olaylar, bu alan adı için nelerin kaydedildiğini gösterir. Aşağıdaki dizin, daha kapsamlı iş akışını açıklamaktadır.
01Halka açık taramalar ve kanıt toplama10 kaynak ve araç grubu
Genel DNS, TLS, HTTP ve teknoloji yüzeyini inceleyin.
02Kötüye kullanım raporları ve takipKayıt kuruluşu, barındırma ve güvenlik kanalları
Sorumlu sağlayıcıyı belirleyin. Kayıt ve barındırma kayıtlarını ilgili kötüye kullanım irtibat kişisiyle eşleştirin.
Bir kanıt paketi hazırlayın. URL'yi, genel tarama referanslarını, ekran görüntülerini ve kaydedilen gözlemleri ekleyin.
Raporu gönderin. Mümkün olduğunda, gönderilen rapor kayıtlarını ve alıcı bilgilerini saklayın.
Güncellemeleri yeniden kontrol edin ve yayınlayın. Tarayıcıların son değerlendirmelerini, sağlayıcıların yanıtlarını ve sitenin erişilebilirlik durumunu takip edin.
Tarama, itibar kontrolü ve raporlama için kullanılan güvenlik hizmetleri aşağıda listelenmiştir. Bir hizmetin listede yer alması, söz konusu hizmetin bu belirli alan adıyla ilgili bir bildirim aldığının, kabul ettiğinin veya buna göre harekete geçtiğinin kanıtı değildir. Kaydedilen bildirimler, yukarıdaki bildirim geçmişinde görünür.
Bu alan adının kaynağa göre tam geçmişini inceleyin. İndirme paketi, seçilen kaynağa ait tüm kayıtları içerir. Tarihler, orijinal alan etiketlerini korur.
dnstwist tarafından tespit edilen, markayı taklit eden isimler. Benzer bir isim tek başına, sahibinin aynı olduğunu kanıtlamaz.
Tümünü bildir
Sadece benzer bir isim, dolandırıcılığı kanıtlamaz. Listeyi, her adresi kendileri kontrol eden hizmetlere gönderin. Bir alan adını ancak üzerinde sahte bir sayfa gördüyseniz kimlik avı olarak bildirin.
Destek sinyali — Bir sayfa özelliğini, altyapısını veya toplayıcı etiketini paylaşır; tek bir operatörün kanıtı değildir.
Her bir bağlantı çizgisi, bir etki alanının bu rapora bağlanmasının bir nedenini temsil eder. Düğüm boyutu, VirusTotal'da tespit edilen vakaları gösterir; kesikli çizgili düğümler halihazırda çevrimdışı durumdadır ve tam listeler aşağıda yer almaktadır. İlgili raporların tam listesi
İçerik eşleşiyor4
Aynı favicon dosyası hash değeri ya da aynı 20 karakterle başlayan kayıtlı bir sayfa başlığı. İçerik eşleşmesi, ortak bir kimlik avı kiti veya sahibi olduğunu kanıtlamaz.
Hall of Hacks'tan alınan, Ledger ile ilgili geçmiş olaylar. Markanın aynı olması, bu alan adının olaylara karıştığı anlamına gelmez. DeFi Hack Explorer'ı aç →
Yalnız değilsiniz ve utanılacak hiçbir şey yok. Dolandırıcılar güveni istismar eden usta suçlulardır. Yaşadıklarınızı bildirmek dolandırıcılığa karşı en güçlü silahtır: bildiriminiz başkalarının mağdur olmasını önleyebilir ve kolluk kuvvetlerinin harekete geçmesine yardımcı olabilir. Önce hesaplarınızı ve paranızı güvence altına alın, ardından bildirimde bulunun. Kimlik bilgileriniz ele geçirildiyse hemen bildirin. Kurtarma vaadiyle yaklaşan dolandırıcılarla iletişime geçmeyin.
Gerçekten yaptığınız eyleme göre hareket edin. Şifre girdiyseniz: şifrenizi değiştirin ve bu şifreyi başka yerlerde de kullandıysanız, oradaki şifreleri de değiştirin. Kart bilgilerinizi ödediniz veya verdiyseniz: bankanızla veya ödeme hizmetinizle iletişime geçin. Bir dosya indirdiyseniz: cihazınızı tarayın. Ardından olayı bildirin.
Dolandırıcılık ve sahtekarlık vakalarını ABD Federal Ticaret Komisyonu’na bildirin. Bildirimler, kolluk kuvvetleri tarafından kullanılan bir veritabanına kaydedilir.
Paylaştığınız bilgilere uyan adımları seçin. Bu raporun bir kopyasını kendi kayıtlarınızla birlikte saklayın.
Hemen ne yapmalıyım?
Acil
Şüpheli siteyi kullanmayı bırakın. Gerçek hizmete resmi uygulaması veya zaten güvendiğiniz bir adres üzerinden erişin.
Bir tohum cümlesi veya özel anahtar paylaşıldı — Kalan parayı yeni bir tohum cümlesine sahip yeni bir cüzdana aktarın; güvenlik açığı bulunan cüzdan artık güvenli değildir
Bir cüzdan bağladım ama hiçbir şeyi imzalamadım — Cüzdandaki site bağlantısını kesin ve bekleyen talepleri reddedin; bağlantı kurulması tek başına para transferi anlamına gelmez
Onaylanmış token harcaması (approve / permit) — bir token onay denetleyicisi kullanarak bu onayı iptal etmek (revoke.cash)
Kripto para gönderildi — İşlem hash'ini, adresinizi ve alıcı adresini kaydedin; blok zinciri işlemleri geri alınamaz
Şifre girildi — Bu hizmet üzerinde ve aynı şifreyi kullandığınız diğer tüm sitelerde şifrenizi değiştirin
İki faktörlü kimlik doğrulamayı etkinleştirin — hizmetin sunduğu durumlarda; kimlik doğrulama uygulaması, SMS kodlarından daha güvenlidir
Ödeme yapılan veya girilen kart ya da banka bilgileri — Kartınızın üzerinde yer alan iletişim bilgilerini veya resmi web sitesini kullanarak bankanızla ya da ödeme hizmet sağlayıcınızla iletişime geçin
Bir dosya indirildi — Dosyayı açmayın ve cihazı güvenlik yazılımıyla tarayın
Raporum için hangi bilgileri toplamalıyım?
FBI yönergeleri
Orijinal e-postaları, makbuzları, mesajları ve ekran görüntülerini güvenli bir yerde saklayın. Olgulara dayalı bir zaman çizelgesi, başvurduğunuz makamın neler olduğunu anlamasına yardımcı olur. IC3 delil kılavuzu ↗
Bankanız veya ödeme sağlayıcınız — Para veya kart bilgileri ifşa olmuşsa, resmi iletişim bilgileri aracılığıyla derhal dolandırıcılık ekibiyle iletişime geçin.
Yerel polis — hemen harekete geçemese bile resmi bir kayıt oluşturur
Bildirimde bulunmak, kaybın telafi edileceğini ya da soruşturma açılacağını garanti etmez; ancak hızla iletilen doğru işlem verileri, yetkililerin ve hizmet sağlayıcıların olayın izini sürmesine yardımcı olabilir.
Kimlik avı dolandırıcılıkları genellikle nasıl işler?
Sahte web siteleri — alan adları hafifçe değiştirilmiş, orijinal sitelerin piksel düzeyinde birebir kopyaları
Pig butchering dolandırıcılığı — Telegram, WhatsApp ve flört uygulamaları aracılığıyla haftalarca süren bir süreçte kurulan güvenin ardından paranın çalınması
Geri kazanım dolandırıcılıkları — dolandırıcılar kendilerini kurtarma uzmanı olarak tanıtır ve peşin ücret talep eder. Sağlayıcıyı bağımsız olarak doğrulamadan asla kurtarma ifadenizi paylaşmayın veya ödeme yapmayın
Yapay zeka destekli dolandırıcılıklar — deepfake’ler, otomatik kimlik avı ve yapay zeka tarafından oluşturulan siteler, dolandırıcılığın tespit edilmesini zorlaştırıyor
Gelecekte kendimi nasıl koruyabilirim?
Resmi siteleri yer imlerine ekle — e-postalardaki, özel mesajlardaki veya reklamlardaki bağlantılara asla tıklamayın
Etki alanlarını doğrula — kontrol et PhishDestroy etkileşime geçmeden önce. HTTPS'yi, yazım hatalarını ve alan adının yaşını kontrol edin
"Gerçek olamayacak kadar iyi" = dolandırıcılık — garantili getiri, ünlülerin desteği, acil son tarihler
Kurtarma dolandırıcılarına dikkat edin! Suçlular, araştırmacı, avukat veya kurtarma görevlisi gibi davranarak mağdurlarla tekrar iletişime geçebilir. Peşin ücret ödemeyin veya kimlik bilgilerinizi paylaşmayın.Geri kazanım dolandırıcılığı hakkında daha fazla bilgi edinin →
Bu rapor hakkındaKaynaklar, gözlem tarihleri ve düzeltmeler
Bu rapor; kaydedilmiş sayfa görüntülerini, kayıt ve ağ verilerini, tarama aracı sonuçlarını ve PhishDestroy bildirim geçmişini bir araya getirir. Her kaynak kendi gözlem tarihini korur. Orijinal sonucu incelemek için ilgili kaynağın raporunu açın.
AI destekli analizin yazıldığı tarih . Bu metin, o dönemde mevcut olan kanıtları açıklamaktadır; daha sonra yapılacak kaynak doğrulamaları sonucunda bu bilgiler değişebilir.
Bir görüntü, gösterilen içeriği belgeler. Bir tarama aracı sonucu, ilgili sağlayıcının kontrol anındaki değerlendirmesini kaydeder. Ne geçerli bir sertifika ne de sıfır tespitli bir sonuç güvenlik garantisidir.

 188.114.96.3


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT