
 Расследование
Симбиоз халатности: как Valve потворствует подмене офферов через Steam API
Выводы расследования
Steam полностью потворствует многомиллионному скаму с подменой офферов через API, поддерживая взаимовыгодный симбиоз со скамерами и нелегальными гэмблинг-платформами.
1. Введение: Симбиоз осознанной халатности
Стим всегда всё устраивало — и любые регулирования, и изменения (например, холд или запрет на обмен после смены никнейма). Это вынужденные меры, но неэффективные и неполные. У Стима нет желания с этим бороться, ведь они понимают, что зависят и от скама, и от гэмблинга, и от прочей теневой экономики, которую Стим расплодил и дал ей появиться в целом и существовать на протяжении многих лет. Это не они атакуют Стим, это симбиоз — взаимовыгодный и понятный обоим участникам симбиоза.
Хочу напомнить, что скам по API (или, как его называют, подмена офферов) зародился давно. Ну, фишинг всегда был, я думаю, подменой. В постоянном виде, по моему мнению, это появилось примерно весной 2019 года (до этого она была как отдельно фишинг, потом стала как подмена сроком на 1, 4, 8 часов). А уже весной 2019 года все инструменты, что были на тот момент на скамерском рынке, делали сессию "мобильной". И так она жила при своей гиперпопулярности. По нашим минимальным оценкам, это позволило украсть минимум 10 млн $ и выше. Но вам стоит понимать, что это в целом создает киберпреступников. Стим защищает скамеров игрой в то, что «скины ничего не стоят». Потом появление холда — это было уже после подмены. Бесконечный холд 7 дней добавили без причины и резко. Это не антискам, а регуляторы.
Я хочу попробовать вам объяснить, как работает подмена офферов, и что Стим и его антискам-попытки — это клоунада (и ей была).
Чертежи 2017–2018 годов: Пять приватных алгоритмов
Начальное описание подмены с 2017 года по весну 2018:
Разработаны 5 алгоритмов работы со способом с подменой оффера. Данный приватный апдейт включает в себя все 5 алгоритмов.
Бот логинится на аккаунте человека и работает по 1 из 5 алгоритмов. Присутствует валидация гуарда. Возможность выбора алгоритма, а также множество настроек алгоритмов (отправка игр, минимальный фильтр прайса оффера и т.д.) присутствует в админке.
Подмена оффера — кратко: жертва проверяет настоящий обмен на компьютере. До подтверждения в телефоне чужая сессия отменяет его, копирует ник и аватар получателя и отправляет подменный оффер. В Steam Guard человек подтверждает уже новый обмен — часто тот, где взамен не приходит ничего. Guard не взламывают: меняют сам оффер между двумя привычными действиями пользователя.
Техническое приложение: варианты подмены оффера и развитие панели
Описание алгоритмов работы подмены оффера:
- Проверяет оффер: с торгового ли сайта он. Если да, то выполняет действия ниже.
- Отменяет оффер от официального бота.
- Парсит ник, аватарку и сообщение при трейде с аккаунта официального бота и устанавливает всё на ваш аккаунт.
- Отправляет такой же оффер только от вашего аккаунта, с такими же предметами, с таким же ником, с такой же аватаркой.
- Проверяет оффер: с торгового ли сайта он. Если да, то выполняет действия ниже.
- Не отменяет оффер от официального бота, а ждет его принятия юзером на компе (не в телефоне).
- После принятия человеком (на компе) отменяет оффер.
- Парсит ник, аватарку и сообщение при трейде с аккаунта официального бота и устанавливает всё на ваш аккаунт.
- Отправляет такой же оффер только от вашего аккаунта, с такими же предметами, с таким же ником, с такой же аватаркой.
- Принимает оффер (от нашего бота) на компе.
- В итоге человек принимает оффер на мобиле, думая, что это от офф. бота, а на самом деле от нашего.
- Человек отправляет оффер по трейд-ссылке вашего бота и идет подтверждать на мобиле.
- Бот отменяет оффер человека.
- Отправляет оффер с аккаунта человека со всеми его шмотками (игры можно выбирать в админке) по трейд-ссылке вашего бота.
- После чего человек принимает на мобиле.
- Входящие офферы:
- Когда отправляют оффер человеку только на его предметы, подмена идет, когда человек идет принимать на телефон (после принятия на компе) [Алгоритм #2].
- Когда отправляют оффер человеку на его предметы и свои, подмена идет, когда человек идет принимать на телефон (после принятия на компе).
- Исходящие офферы:
- Когда человек отправляет оффер кому-то со своими предметами и пока идет подтверждать на мобиле, делается подмена. Проверка на принятие на мобиле со стороны человека — автопринятие оффера со стороны бота.
- Такой же, как 4-й, только при подмене исходящего оффера добавляет сначала предметы человека, которые уже были, а ниже добавляет весь инвентарь из нужных игр. Игры для отправки в 5-м алгоритме можно выбрать в админке (CS, DOTA, H1Z1, PUBG).
3. Инфраструктура скам-панели и функции админки
Другие функции админки:
- Удобная таблица логов с отображением текущих SteamID в подмене: "SteamID", "Инвентарь ($)", "Осталось до конца сессии подмены", "Подменено офферов", "Алгоритм работы", "Фильтр прайса", "Время начала сессии подмены", "Заметка", "Действия".
- Возможность управления юзерами в подмене: пауза, продолжение, удаление, обновление трейд-ссылки.
- Фильтр прайса подмены в $: оффер, сумма предметов которого ниже данного прайса, подменяться не будет, что позволяет экономить время на мелких предметах. Опция доступна во вкладке "Настройки". Прайсы CS, DOTA, H1Z1, PUBG обновляются каждый день в 5-7 утра.
- Ручное обновление трейд-ссылки, если трейд-ссылка была изменена человеком.
- Управление ботом офферов (старт, stop, перезапуск).
- Браузер Стим.
- А также много других функций...
Особый оффер про мафайл/фишинг
Суть там в получении смс, а потом ожидаешь 2 дня, забираешь скины и крадешь аккаунт.
Человек авторизуется на сайте с помощью логина и пароля (проверяются на валидность), после чего появляется окно ввода смс-кода (вместо гуарда), в котором указано, на какие 2 последние цифры номера телефона отправлено смс-сообщение. После ввода верного смс (проверяется на валидность) в админке генерируется мафайл (maFile), с помощью которого можно создавать гуард-коды и принимать трейды. Но мафайл будет с холдом в 2 дня: то есть все трейды, которые отправлены до 2 дней с момента создания мафайла, имеют холд 2 дня и их можно отменить.
После генерации нового мафайла в админке, старый мафайл человека будет создавать неверные гуарды, но с виду будет работать так, как будто ничего не случилось. Текст смс-сообщения, которое приходит человеку, следующий: "The code to disable or move Authenticator is: 13204". Также в админке присутствует возможность скачать мафайл, проверить его на валидность, создавать гуарды (как в SDA), отправить оффер со всеми предметами по кнопке или автооффер с холдом 2 дня сразу после генерации мафайла. Также, в последующих версиях появилась функция "автофишинг" и фишинг по кнопке. Для удобства около мафайла показывается таймер окончания холда.
3b. Способы работы
1) С целью стила (кражи) шмоток:
- Отложенный увод предметов: Подождать 2 дня после генерации мафайла и отправить оффер на свой аккаунт (1 кнопка в админке отправляет оффер со всем шмотом по нужной трейд-ссылке). Условия успеха: чтобы человек не перевязал мобилу за 2 дня (потому что отвяжется мафайл в админке) и не сменил пароль.
- АвтоОффер: АвтоОффер со всем шмотом по нужной трейд-ссылке сразу после генерации мафайла. Оффер не надо сразу принимать, чтобы у человека не пропали шмотки. Остается подождать 2 дня и принять оффер. В таком случае перепривязка мафайла и смена пароля нестрашны, но если человек все же перепривяжет мафайл, то холд обновится, и надо будет его принять через 2 дня с момента перепривязки. Условия успеха: чтобы человек не отменил оффер за 2 дня.
2) С целью стила аккаунта (фиш):
- Продажа аккаунта с мафайлом: Продать аккаунт с мафайлом. После генерации мафайла меньше шансов, что человек заподозрит что-то неладное по сравнению с установкой КТ (красной таблички) при обычном фише. Соответственно, есть больше времени, чтобы продать аккаунт. Но, конечно, есть шанс, что человек решит залогиниться в новом браузере/на компе и перегенерирует мафайл у себя на телефоне или сменит пароль.
- АвтоФишинг: После генерации мафайла аккаунт отправляется на автоснятие фишинга с установкой КТ. Фишинг в связке с генерацией мафайла снимает только мобильный гуард.
- Фишинг по кнопке: автоснятие с установкой КТ.
Также данного бота можно комбинировать с парсингом куков OPSkins, а также проверкой на двухфакторку. Бот многопоточный, может обрабатывать сколько угодно аккаунтов в секунду.
4. Анатомия обмана
Как происходит обман: ребенку приходит в Стим (или неважно, домен — это может быть турнир, аирдроп или же сайт обмена) ссылка. Там есть кнопка авторизации и достаточно качественные методы авторизации: фейковое окно, в котором прямо написано «официальный домен» и т.д. (about:blank вместо Стим-домена). Попап-окно, но не визуальное, как в 1-м случае, а полное — просто фейковый Стим на фишинговом домене. Ну вот, ребенок прямо авторизуется, вводит логин, пароль и гуард-код, и всё. Ничего не происходит — фишинг или куда-то редиректнет, или просто опять появится окно входа.
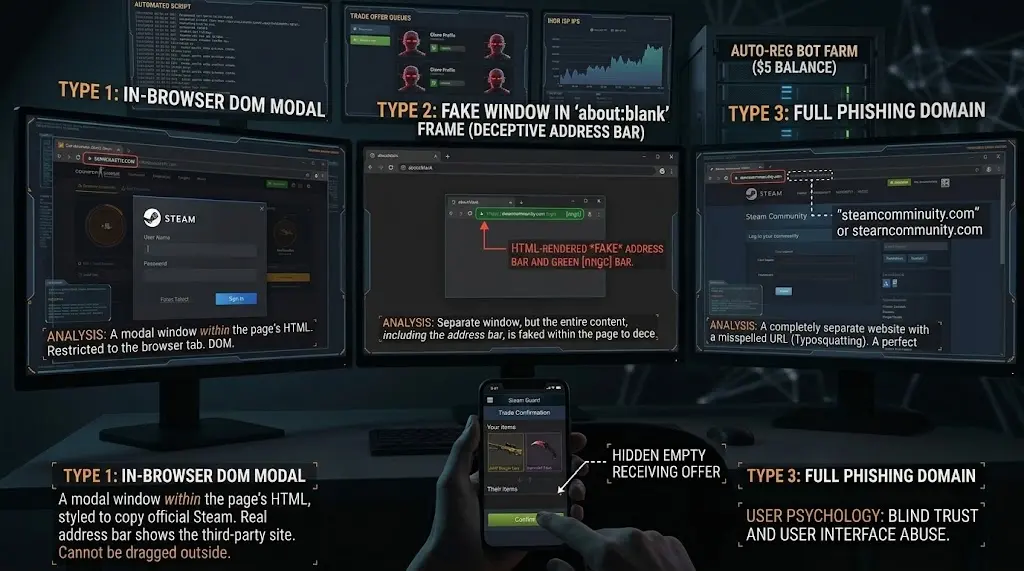
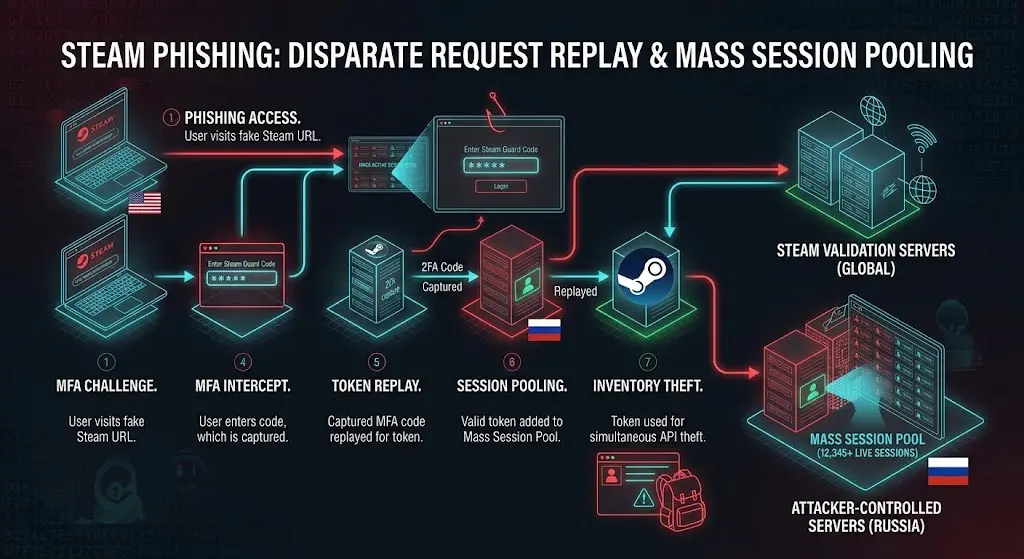
Но что же произошло на самом деле за кулисами?
На стороне мошенника после авторизации создалась сессия — по сути, просто авторизованный аккаунт — и получался API-ключ от аккаунта (steamcommunity.com/dev/apikey). У мошенников чуть позднее появится и встроенный полный браузер внутри сессии, а также такие функции, как автоматический спам/закрытие тикетов и прочее.
И для работы нужны аккаунты с рабочим обменом без лимита (пополненные на 5 баксов, которые регаются софтами, проходит 14 дней + пополнение — готовые боты под кражи скинов с доступным обменом). Да, именно автоматически зарегистрированные. Стим, конечно, изначально видит и понимает, что аккаунт регистрируется (пусть и с прокси), видит паттерн действий софта: пополнение ровно на 5 баксов, открытие лимита, и их не тратят. Потом аккаунт покупают и вставляют в панель. Дальше вся игра идет почти полностью на запросах. Кроме продажи вещей: в основном это вручную заходят через браузер, выставляют скины, передают и получают деньги (иногда бывает полная автоматизация, ну или так говорят — якобы бот и продаст скины сам, и выплатит деньги работникам/спамерам/трафферам сам).
Сам факт авторизации происходит с нового IP, и видно, что софтом делается сессия — из ISP-пула IP-адресов, преимущественно Ihor. Сохранённые PhishDestroy данные и файлы одного такого продукта показывают не один случайный перегруженный адрес: некоторые IP шли подряд — в том числе с окончаниями .156, .157 и .158 — и на каждом одновременно находилось более 1 000 активных угнанных сессий. Это не оценка по внешним признакам, а данные самой исследованной инфраструктуры. Позже отдельную схему применили на стороне ботов-получателей: один бот получал один IP-слот; при замене бота в том же слоте адрес сохранялся, фактически закрепляясь примерно на месяц. Но Steam совершенно не смущало, что вход с серверного IP сразу создаёт API-ключ и бессрочную параллельную сессию. Обычно это действие для простого игрока?
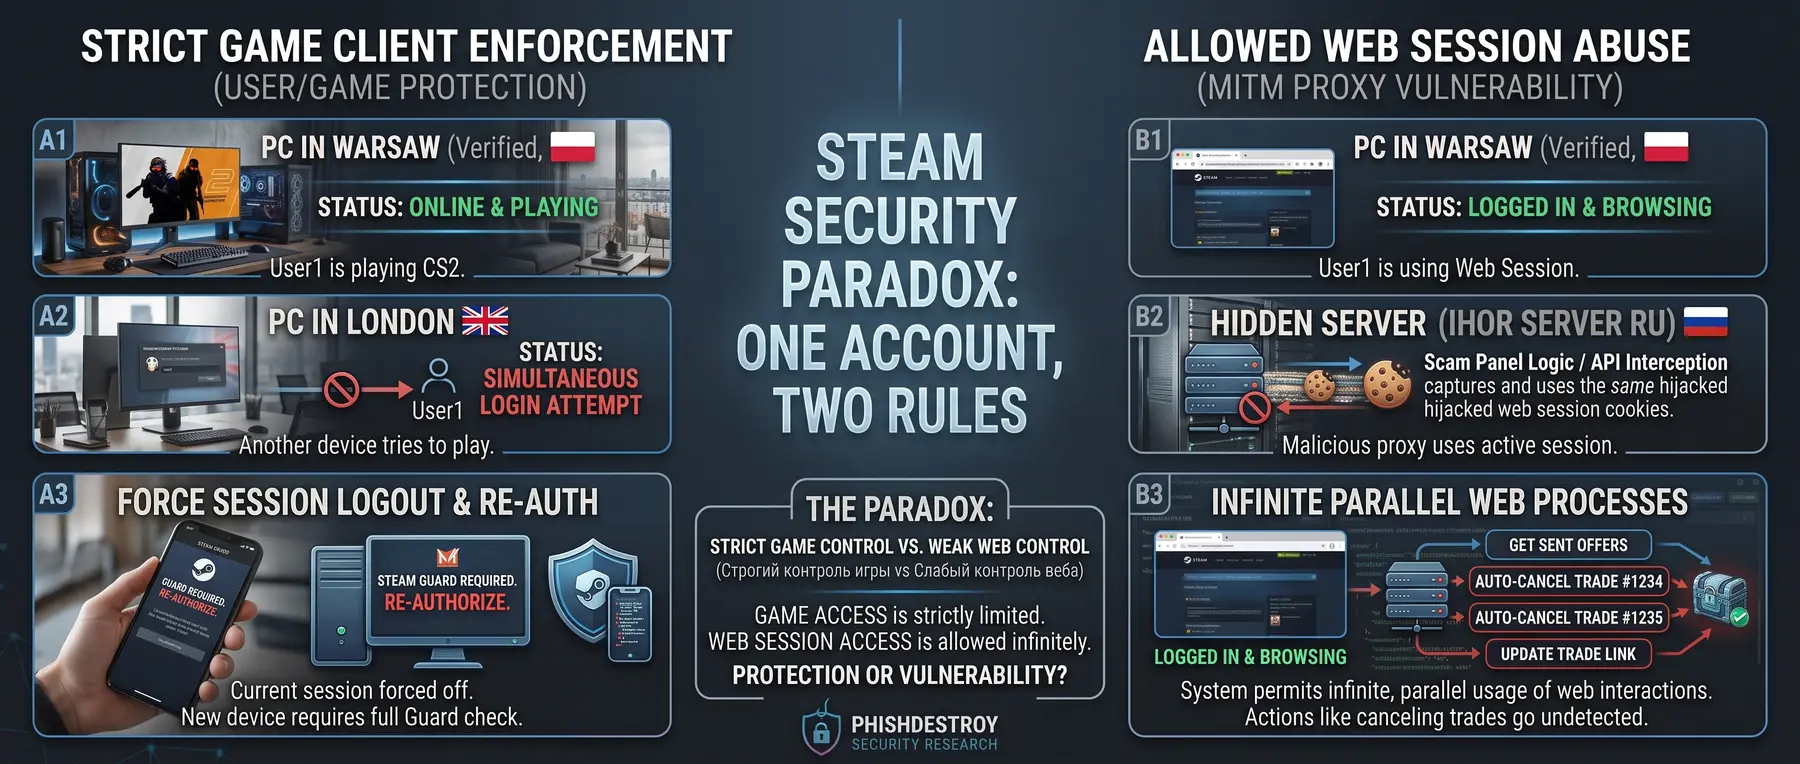
Valve защищает лицензию. Не аккаунт.
Два человека пытаются играть с одного аккаунта — чрезвычайная ситуация. Один IP Ihor с 1 000 активных угнанных сессий — видимо, нет.
Собственные правила Steam говорят: одновременная игра с одного аккаунта не поддерживается. Первый пользователь получает «Invalid Steam UserID Ticket» и обязан войти заново. Нераспознанное устройство отдельно требует код Steam Guard.
В зафиксированной инфраструктуре один IP Ihor одновременно держал 1 000 активных угнанных сессий: они создавали ключи, следили за аккаунтами, отменяли и подменяли обмены. Steam не отозвал этот единый пул и не провёл владельцев через чистую повторную авторизацию.
Что именно здесь не заслуживает защиты — инвентарь, личная переписка, профиль или все друзья, которым с угнанного аккаунта рассылают фишинг?
Минимальная мера очевидна: если известный аккаунт из США внезапно получает параллельную сессию с хостингового IP, где уже находятся ещё 1 000 угнанных аккаунтов, отозвать именно эту сессию, созданный ею API-ключ и связанные подтверждения. Вместо этого MITM-сессия могла бессрочно читать чат рядом с владельцем и управлять обменами. Нарушение лицензии прерывают; признаки угона терпят, а потерю возвращают жертве как её собственную проблему.
Причем в Стиме до сих пор ваш API-ключ бессрочный. Но всё равно, если вы удалите его или смените, то ваша сессия автоматически пересоздастся при любом действии (например, проверка сессии, или оценка инвентаря, или просто проверка сессий по таймеру, так как они были тысячами у всех). А это ресурс и понимание того, чтобы юзеры не сменили пароль. Такое редко бывает: обычно у них сфишили аккаунт и всё, сессия мертва и удаляется. А если просто API-ключ удалил/сменил, то его пересоздает.
Боты — это автореги с балансом 5 баксов. Рынок очень большой, и конкуренция там такая, что почти за те же 5 баксов аккаунт и продают. Стиму (Steam) видно, например, что у ребенка его телефон — сессия там, где аутентификатор (в приложении Стима); видно, например, его компьютер и браузер, и всё это, например, из США. И так же параллельно видно сессию из России или Нидерландов (провайдер ihor долгое время был основным, просто там только эти IP были).
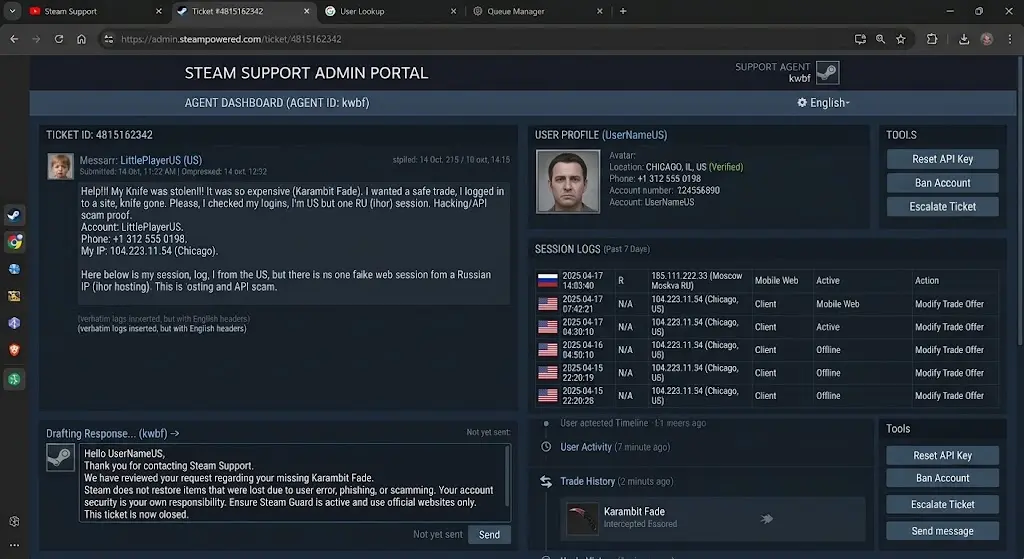
Да, начали красть. Стим не комментирует ничего. Дети пишут в поддержку — Стим не говорит сменить пароль, а пишет дичь, что все скины ушли и проблема не наша. Ну или скамеры позднее (примерно в 21-22 году) начали закрывать тикеты сами: ребенок пишет тикет, и система сама его закрывала, а дети думали, что это был Стим. Но нет. Но Стим в целом разрешал этому быть.
Лицемерие Стима и его антискам-обновлений поражает, учитывая, что мы знаем, какие данные и сколько Стим хранит: он определяет страну, IP-адреса и т.д. Стим осознанно скрывал, что аккаунт находится на подмене. А потом были случаи, когда Стим массово блокировал юзеров (аккаунты жертв), которые были авторизованы на подмене. Вау, классно, Стим! Стим повесил КТ на аккаунты по сути за то, что они на одном IP были, вместо того, чтобы, например, разлогинить их. А потом поддержка Стима и снятие КТ: они играют в дураков, что ничего не видят и не знают. Но мы знаем, что они видят и знают ваши девайсы, железо и его ID, ваши транзакции, прошлые изменения и даже прошлый пароль, номер, email, когда его сменили и с какого устройства (именно это и забавно: Стим знает, что аккаунт украли — если его украли, он записывает, что на что сменили, ID устройства, время, IP-адрес).
Аномалию видно. Ответ всё равно скриптовый.
У поддержки есть все сигналы. В истории аккаунта видны подтверждённое устройство владельца, одновременная сессия с зарубежного хостинга, повторные изменения обмена и точное время кражи. Но заготовленный ответ игнорирует эту телеметрию, списывает всё на «ошибку пользователя или фишинг», отказывает в восстановлении и закрывает тикет. Это не отсутствие доказательств, а решение ничего не делать.
4b. Иллюзия торгового холда
Ну и вот, ребенок напуган, пишет в саппорт Стима: "Ааа, помогите, у меня украли мои скины! Я кидал другу, или трейдеру, или на нелегальный сайт по продаже предметов, или менялся с кем-то, но скины ушли на другой аккаунт с таким же ником и аватаром, и это не тот, кто был в обмене, что я принимал".
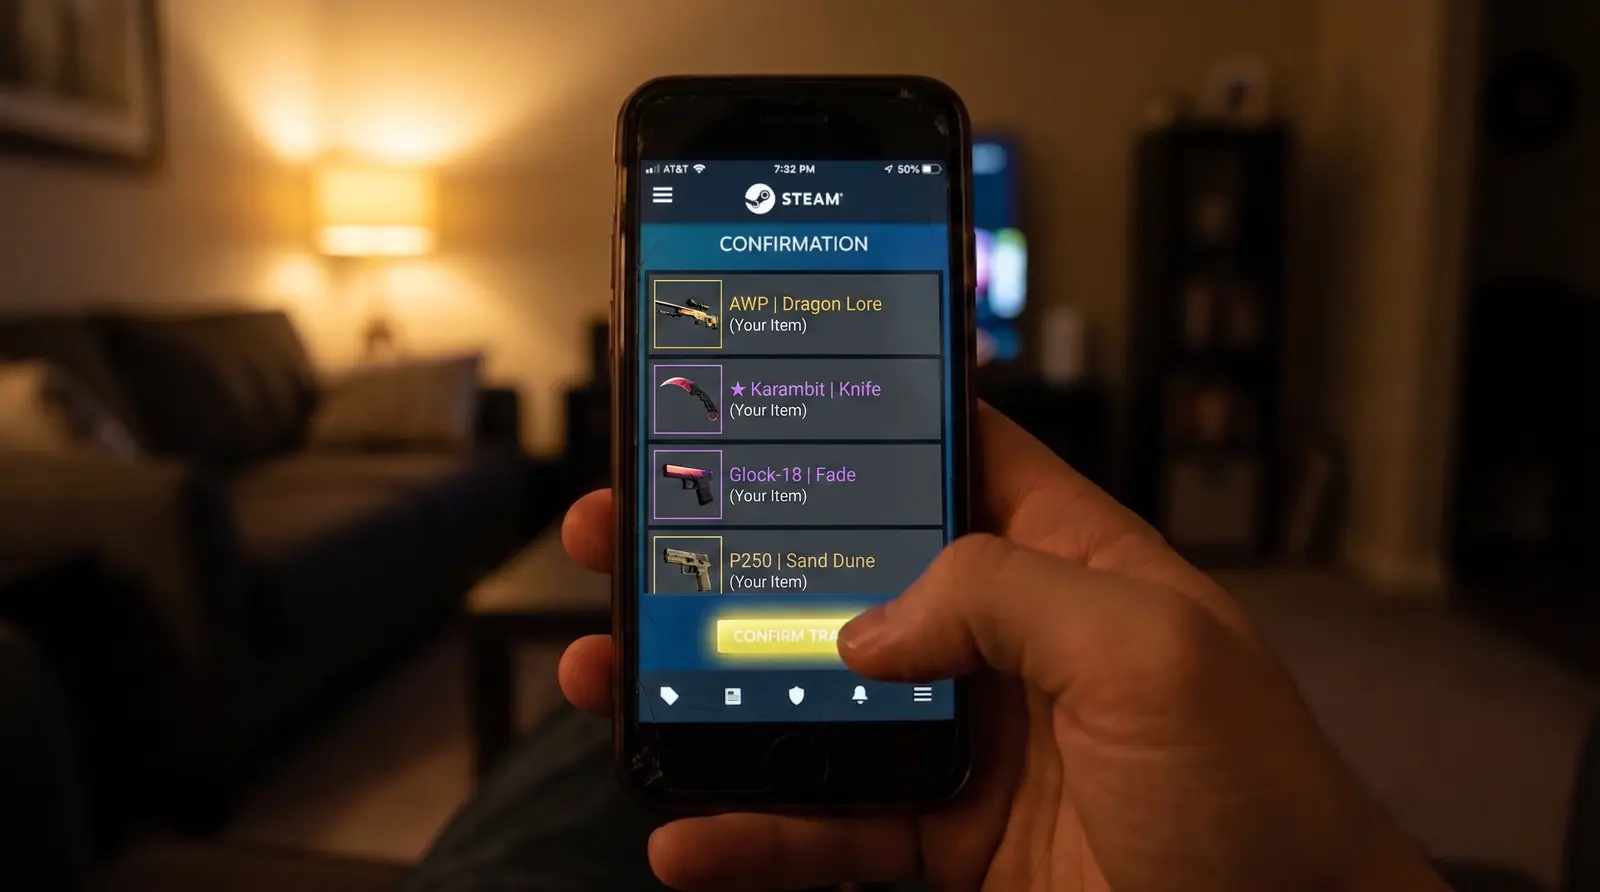
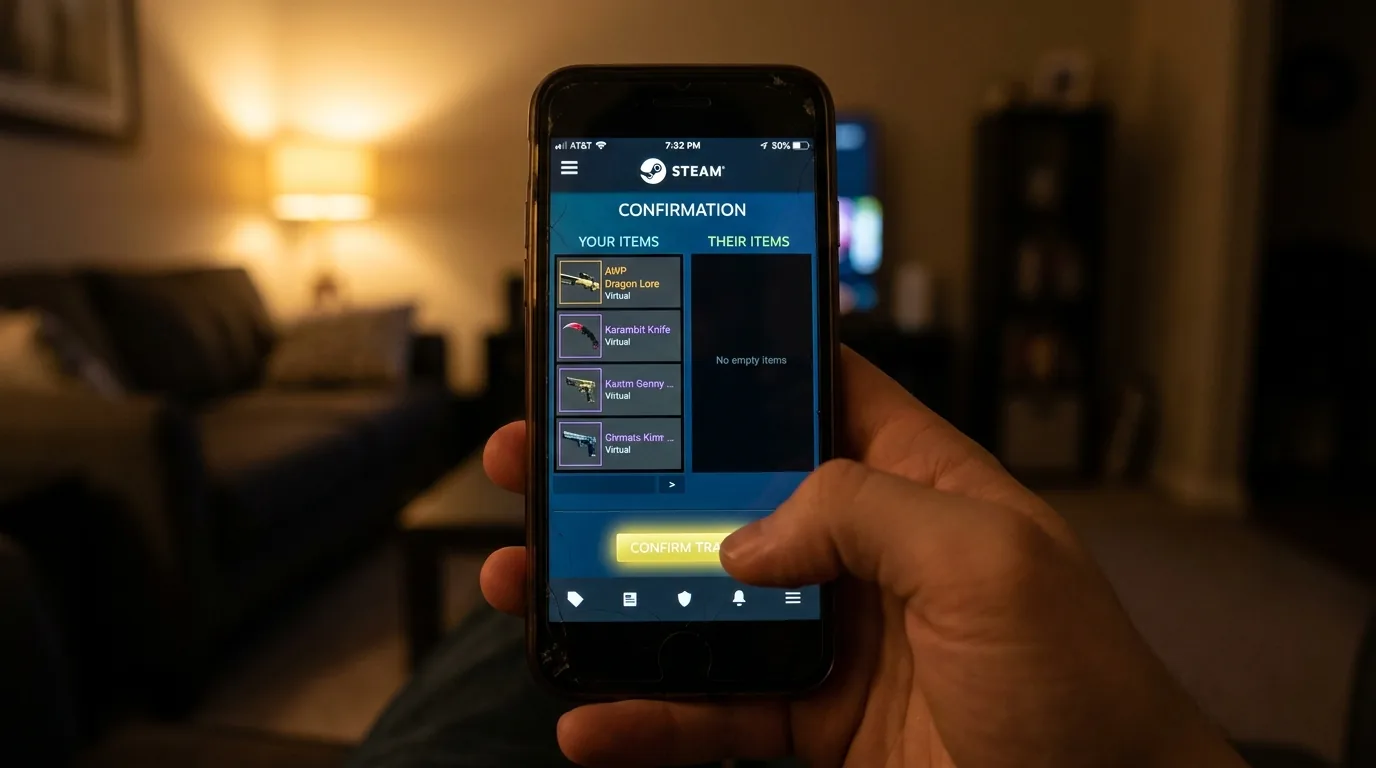
Как же так происходило?
Действительно, подмена не сразу подменяет обмен. Вы в браузере принимаете оригинальный обмен, нажимаете "подтвердить", скины на скины ну или на правильный аккаунт друга/бота — вы сверяете, и это так. Но вот в момент, пока вы приняли обмен и идете в телефон подтверждать — именно тогда бот с таким же ником, аватаром и т.д. уже прислал и подтвердил обмен.
Да, в телефоне уже подмененный обмен, но там изначально идут ваши скины (окно), а ниже уже идет то, что вы ничего не получаете. И на алерты всем всё равно, ведь вы проверили на компьютере. Уровень скама и уязвимость аудитории поражают, при том что они сами видят и понимают, что передают другу или на сайт, чтобы получить деньги. Но Стим думает, что сессия, которая создалась запросом с нового IP-адреса пару недель или месяцев назад, отменяет оффер, и потом приходит другой обмен, который она же принимает — вроде очень легально, не так ли?
Я хочу обратить внимание, еще до того как Стим сделал глупые, неэффективные обновления, сайты по продаже начали действовать сами. Они ценили свою репутацию, и, возможно, им было просто жаль детей. Например, сайт trade it gg: если их официальный обмен отменяли, статус Canceled бил сиреной прямо громко. Но это было решение, за что и упоминаем их как, возможно, первых, кто тогда хоть что-то решил делать. Выходит, сайт со Steam API, как и юзер, мог увидеть подмену, а Стим не мог увидеть? Или не хотел хотя бы разлогинить левую сессию, которая явно не связана с юзером? Да, Стим в тикетах говорил, что все ваши предметы ушли, нам всё равно, и в основном бота даже не банили (а если банили, то позже, но обычно нет). Средний шанс бана скам бота (кт которое идет стиму вместо возврата владельцу) после введения холда составлял примерно 15-25% в пиковые моменты. При этом провайдер, откуда боты авторизованы, по-прежнему ihor, и у сессий никогда не использовались никакие резидентские или мобильные прокси.
4c. Доказательство статической инфраструктуры
Я могу это доказать. Как вам известно, PhishDestroy — это радикальный антифишер. И мы заполняли формы фишингов сид-фразами очень сильно, чтобы израсходовать ресурс оценки прогрузки или же отправки. Тут мы также, возможно, отсюда, вернее, мы и придумали это: в Стиме есть лимит на авторизацию (или попытки авторизаций) на IP-адрес. Ну и вот, мы очень давно это делали с бесплатных прокси: просто невалидные попытки авторизаций или же с аккаунтов с почтовым гуардом и много. Потом они начали лочить это + прокси мы не покупали + не особо эффективным показалось. Но, как мы уже знаем, это могло быть сильно эффективно, но крайне неэтично в отношении Valve и мешать скамерам — "нехорошо" по логике Valve.А, ну и вот, из-за того, что мы доводили их форму авторизации до недееспособного состояния прямо на часы, мы поняли, что там не резидентные прокси (их миллионы = десятки миллионов запросов к Стиму), а статические прокси или IP-адреса VPS. Сохранённые файлы продукта подтвердили две разные модели: угнанные сессии группировались по 1 000+ на одном Ihor-IP, а ботам-получателям выдавались стабильные слоты по схеме «один бот — один IP». Если бота в слоте меняли, IP оставался тем же; адрес фактически закреплялся примерно на месяц.
Вся суть: Открытое место преступления
Стим всё видел/знал и молчал просто, вместо действий для защиты юзера. Вот такая платформа, которой очень важна безопасность.А, ну и важное: параллельно мог сидеть юзер с сессии через браузер, читать ваш чат или менять ваш профиль (например, на VAC), чтобы потом заставить вас быстро перенести все свои предметы на другой аккаунт или другу, чтобы они ушли на подмену. Ну и да, чат — он мог читать, о чем вы общаетесь с друзьями и т.д., видеть фото и т.д. параллельно вам. Это ведь типичное поведение для аккаунтов на игровой платформе (при условии, что для подобного есть семейный доступ [Family Sharing], но, видимо, параллельные сеансы с разных устройств Стим объяснял тем, что "ну пусть воруют, в CS:GO же параллельно не играют").
5. Ловушка API-ключей: Смена пароля больше не спасает
Даже если вы сменили пароль, но забыли удалить API-ключ, мошенник всё равно мог вас обмануть. Да, без сессии скрипт больше не мог лазить по вашему аккаунту или автоматически принимать обмены. Но официальный Steam API позволял делать главное: мониторить и отменять трейды (CancelTradeOffer).
Имея только ваш API-ключ, бот отменял ваш настоящий обмен и тут же присылал фейковый со своего аккаунта (по вашей трейд-ссылке). А дальше скрипту оставалось только ждать. Он ничего не мог нажать за вас. Вся ставка делалась на то, что вы, ничего не подозревая, зайдете в телефон и сами подтвердите подменный обмен в Steam Guard. И это работало безотказно.
Важный нюанс: имея только API-ключ (без сессии), скрипт не мог засунуть обмен вам прямо в подтверждения Steam Guard. Он присылал новый входящий трейд. Это значит, что вы должны были сначала нажать «Принять обмен», а уже потом пойти в Guard для подтверждения.
Казалось бы, шанс попасться ниже — ведь при принятии нового трейда Стим показывает предупреждения («вы не друзья», «подозрительный аккаунт»). Но в игру вступала психология и мышечная память. Поскольку первый (настоящий) обмен человек инициировал сам, он был готов отдать вещи. Увидев, что трейд отменился и тут же пришел новый (с такими же вещами, ником и аватаркой), жертва думала: «Сайт лагнул и пересоздал обмен».
Пользователь машинально, на автопилоте, прокликивал все предупреждения Стима, принимал фейковый трейд и подтверждал его в телефоне. Механика обмана была выстроена не на взломе Steam Guard, а на человеческой инерции.
6. Окончательный вердикт: Соучастие по расчету
Но основной наш посыл: стоит сказать отдельное «спасибо» Valve и их саппорту, которым было удобно ничего «не видеть и не знать».
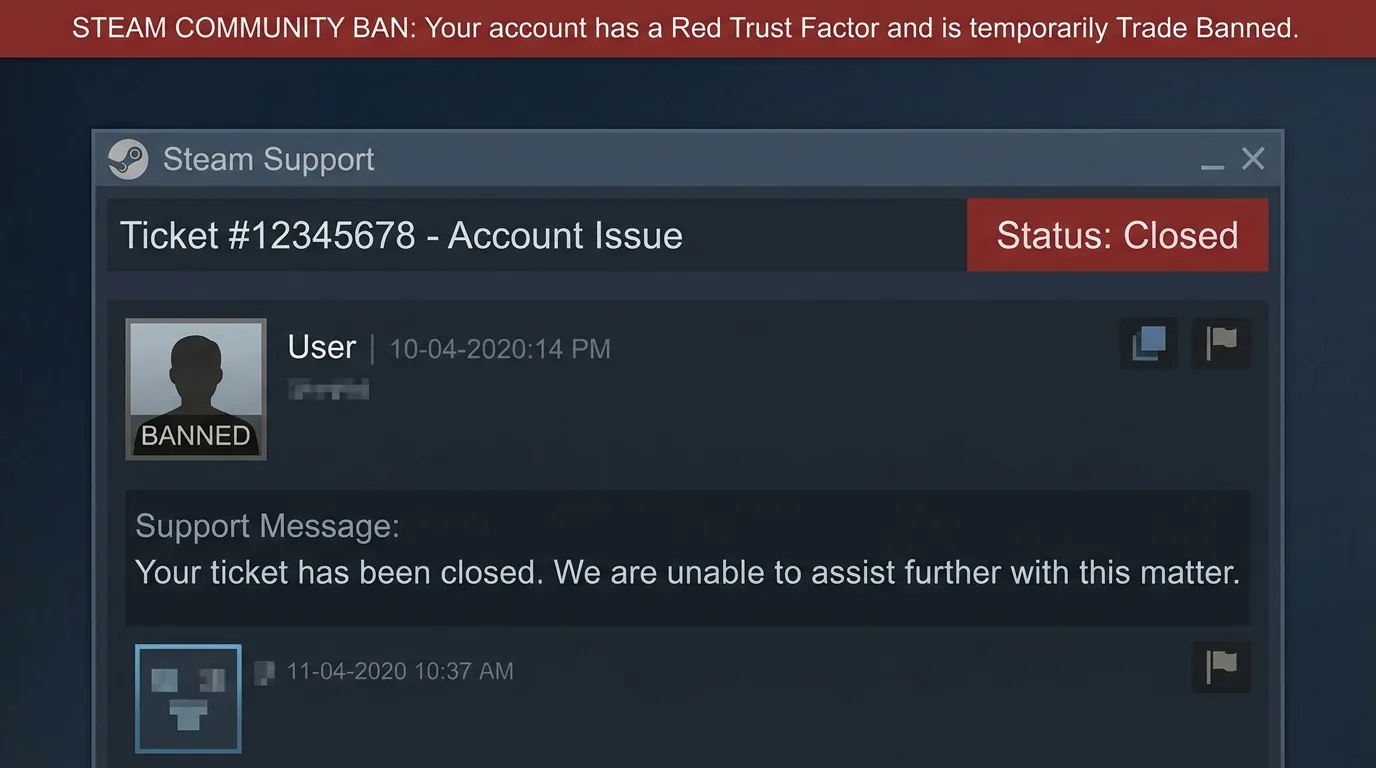
Они любят рассказывать, что у них технически нет возможности помочь. Но реальность иная. Для восстановления вашего аккаунта поддержке абсолютно не нужен какой-то мега-старый CD-ключ. Steam собирает множество других параметров, которые при возврате аккаунта почему-то умышленно не учитываются. Речь идет про уникальный идентификатор вашего устройства. Это не просто HWID, не серийник жесткого диска и не версия BIOS — это уникальный слепок железа, который Steam получает, видимо, на том же глубоком уровне, что и античит VAC.
И когда вам отказываются вернуть ваш аккаунт просто потому, что у вас «нет ключа», — это не техническая проблема. Это бизнес-стратегия. Это желание заставить вас купить игры заново и нежелание возвращать вам контроль над дорогими скинами.
Это неэтично, но очень «по-стимовски». Точно так же, как и их служба поддержки — дешевый ручной аутсорс, политика которого совершенно не заинтересована в том, чтобы реально помочь или хотя бы проявить вежливость. Всё сводится к скриптовым автоответам и закрытию тикета в одностороннем порядке.
Но Стиму так ок.
7. Вопросы, которые Конгресс обязан задать Valve
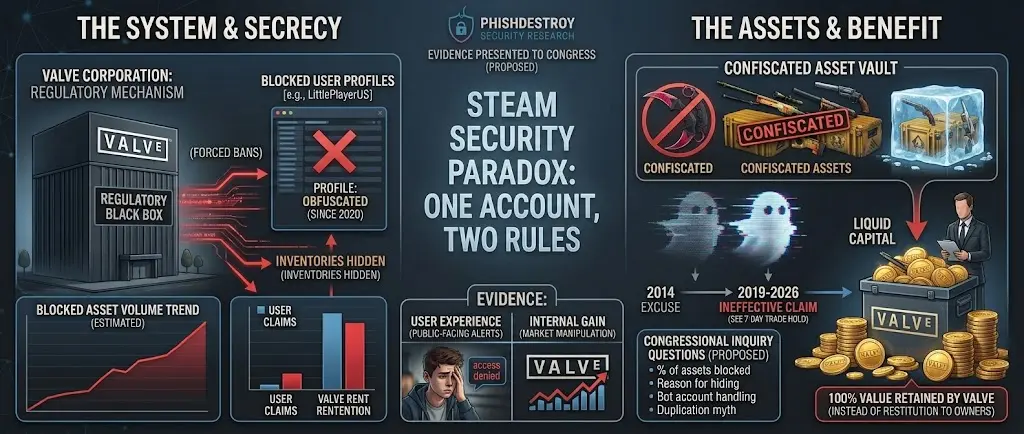
Не слушайте сказки про бейсбольные карточки. Смотрите на деньги и историю каждого предмета.
Если Valve окажется перед Конгрессом или регулятором, аналогии не должны заменять доказательства. Нужны ответы под протокол и проверяемые данные: какую ценность платформа блокирует, почему не возвращает её жертвам и какие нарушения выбирает пресекать.
Сколько денег игроков заблокировано?
Сколько предметов CS2 и Dota находится на аккаунтах с трейд- или комьюнити-баном? Какой это процент от находящихся в обороте скинов и какова их рыночная стоимость — по годам, видам блокировки, редкости и сроку заморозки?
Требование: Совокупные цифры, методика подсчёта, сроки блокировки, независимый аудит и открытие инвентарей заблокированных ботов в проверяемом виде. Если цифры опровергают обвинение — покажите их.
PhishDestroy Declaration & Legal Waiver
This formal legal declaration accompanies every submission in this referral set, outlining the waiver of rights, OFAC-region access restrictions, and liability limitations.
================================================================================
  P H I S H D E S T R O Y
  LICENSE · RIGHTS · DISCLAIMER
  Investigation: Valve Corporation / Steam
  Edition: public — no expiry date, no take-backs
================================================================================


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION I — LICENSE (THE ACTUAL LEGAL PART, BUT HUMAN)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

PhishDestroy gives up every right to this material. Zero. Gone. Done. You can
reproduce it, sell it, put your name on it, tattoo it on your boss, whatever.
No credit required, no DM needed, no thank-you card expected.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  ONE ACTUAL RULE (yes, just one)                                        │
  │                                                                         │
  │  Access from OFAC-sanctioned jurisdictions is prohibited. That is a     │
  │  matter of territory and law — not of nationality and not of people.    │
  │  Changing your Steam region does not change your physical location      │
  │  or your legal status. No loopholes.                                    │
  └─────────────────────────────────────────────────────────────────────────┘


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION II — WHAT THIS IS AND WHY IT EXISTS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We will publish more about Valve than an average Valve employee knows about
themselves. That's not a brag. That's just where we ended up.

How did we get here? Funny story: Steam basically created us. It raised us on
its scammers, its support tickets, its ban evasion ecosystem — and now here we
are. No hard feelings. Poetic, actually.

For those who haven't read the origin story yet — we already met Valve's
extremely expensive European lawyers (Taylor Wessing, since you asked):

  https://phishdestroy.medium.com/my-dog-vs-elite-gdpr-lawyers-the-valve-data-breach-nobody-is-talking-about-f6f7683d813d

Charming encounter. Especially given their hourly rate.

Did Valve know? Yes. Did Tyler Wessing know? Almost certainly yes. But when
you're that rich, laws are more of a vibe than a requirement, right?

That's kind of the whole answer, actually.

Steam spent years farming scammers. Not always intentionally — sometimes
scammers just got Valve's fingerprints on them by association. We're not
trying to be dramatic about it. We're trying to be precise. That's harder
for us than being dramatic, to be honest — this is just how we write.

  Is this a conflict?        — No.
  Can it be resolved?        — Yes. But we're not signing any NDA and we're
                               not playing bug bounty for pennies.

We waited over 4 years for them to fix the spoofing issue before we could
write about it publicly. Because if we had written about it earlier, Steam
would've put on its little victim face and screamed "active threat!" and
offered us pocket change to sign a document that would've made us their
legal property forever. No thanks.

(Also: Valve itself violates NDA. Their own employees do. The ones near the
top. But sure, let's talk about ours.)


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III — OPEN LETTER TO VALVE (SERIOUSLY, READ THIS)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Valve: if you want this domain taken down, email us. Outside counsel is not
needed for that conversation.

For the uninitiated: Dr. Patrick holds a Master of Laws in International
Commercial Law from the University of Aberdeen and — wait for it — literally
finished his doctoral dissertation in IT law. He recently made partner at
Taylor Wessing, which is a firm whose entire business model is billing
companies like Valve obscene amounts of money to drag things out until the
other side runs out of money or patience.

We don't blame him. Rich guilty clients who pay by the hour — solid career
move. We just don't think you should be funding it.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  THE DEAL (open offer, no lawyers needed)                               │
  │                                                                         │
  │  If you want the domain gone:                                           │
  │  let your IT law professionals calculate its price. Take your time —    │
  │  it is a rare asset: the only website in the world whose purchase       │
  │  changes nothing, because everything on it already lives on IPFS,       │
  │  in regulator inboxes, and in archives we do not control.               │
  │                                                                         │
  │  50% of whatever you pay goes to the SEAL Foundation                    │
  │  (securityalliance.org) — people who do volunteer security work         │
  │  professionally and publish it for free. We are not affiliated with     │
  │  them and they did not ask for this; we name them as the public         │
  │  standard of what real volunteers look like — the standard your own     │
  │  volunteer moderators and outsourced support failed, publicly,          │
  │  before you had to remove them. You know the scandals. So do we.        │
  │                                                                         │
  │  The rest buys the community coffee while we keep publishing.           │
  │  That is not a settlement offer. It is a demonstration of what          │
  │  money can't reach: the domain is the maximum Valve can obtain,         │
  │  and obtaining it obtains nothing. The referrals continue.              │
  │  The mirrors continue. Part 3 continues.                                │
  └─────────────────────────────────────────────────────────────────────────┘

Will we "damage" Valve directly? Probably not in a way they'll feel fiscally.
We're not delusional. But we will do it honestly, openly, without chasing
clout — because we don't need clout. We need the world to see what was
always publicly visible if you spent enough time looking.

We have 5 years of archives. What Valve's lawyers showed in discovery — the
data that support agents can see, the fingerprints, the paper trail they
literally handed us — is enough. We don't need to leak it raw.

  — Regulators get the originals.
  — Researchers and journalists get redacted versions
    (victim reports, children's logins and Valve's charming support
    commentary removed for obvious reasons).

Minors were among the affected accounts and were not notified. That finding sits
in the regulator package with the victim reports and credentials removed,
because it belongs in front of a data-protection authority rather than in an
article.

Also, Valve — we want to make something clear before you decide how to play
this: PhishDestroy is a community, not a person. You learned that when you
addressed legal correspondence to the community without bothering to speak with
the community — just milked it for data and banned the accounts.

The community has no conflict with Valve. We didn't go looking for this. The
scammers you grew found us. We blocked them. And here we are.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III-B — THE ALLIED RESOURCES (a note to Steam specifically)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We want to be upfront about the amplification structure, because pretending
it doesn't exist would be dishonest.

PhishDestroy, as we understand the community situation, has at least two
allied resources that will pick up this material and run with it.

  What that means in practice:
  — They work their own angles on overlapping subject matter.
  — They are independent — they don't take our direction, we don't take
    theirs. Same general topic, different methodology.
  — They will NOT be activating on Part 1. They're watching.

  If Valve chooses not to take down the site:
  — Expect them to surface after Part 2 or Part 3.
  — They'll take what's useful from our work, supplement it with their
    own, and publish under their own authorship.
  — This is exactly the kind of thing the license in Section 1 is built for:
    the material goes where it needs to go, gets supplemented, gets
    amplified — and neither we nor they owe each other attribution.

  (PS for lawyers wondering about liability chains: there are none. These
  resources don't receive our direction, our funding, or our data. They
  read what's public and draw their own conclusions. Just like you could.)

We're not saying this to intimidate. We're saying it so that whoever is
strategising on Valve's side has accurate information about what the
information environment actually looks like.

One resource that pulls our material and supplements it would be a story.
Two resources doing it independently and reaching similar conclusions is a
pattern. Patterns are what regulators notice.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION IV — THE MONEY, THE BANS, THE WHOLE CIRCUS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Here's the thing about Steam banning gambling sites and scammers: it's not
enforcement. It's revenue capture. Valve pockets the money, cleans its hands,
then goes on stage and tells everyone a wholesome story about Pokémon cards
and baseball.

Meanwhile Valve killed the ability to properly track skins in 2017. They even
discussed it on their own forums. Called it "anti-gambling measures." The
gambling that their own support staff were running as a side hustle — getting
paid in percentages to lift bans. But sure. Anti-gambling. Great branding.

We're going to prove that:

    → Skins are more anonymous than Monero
    → A Peruvian Cartel allegedly used Dota 2 skins for money movement
    → Steam is functionally a sanctions-bypass machine worth ~$7B in
      "trading cards" (yes, they actually said trading cards to a prosecutor)

We've got a video on the skins thing. You'll see it.

We also know:
    → Reddit moderation is influenced by Valve
    → steamid.uk and similar infrastructure is run directly by one Steam
      developer, controlled exclusively by him and his circle
    → What they can't control, they ban

Valve: if you keep playing dumb — that's fine. Your safe harbour is noted.
Google Analytics anonymises your users' IPs anyway. We see what gets deleted.
We just can't prove it cheaply enough for your lawyers to care. Yet.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION V — THE MALWARE THING (yes we're mentioning it)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Let's be clear about the sequence of events, because it matters.

We are not disclosing the vulnerability in the game publicly, and we are not
filing it through Steam's bug bounty. The programme requires an NDA, and
signing one would bar us from telling affected users what happened to their
accounts.

Here's what actually happened:
Our security colleagues (the ones who do this professionally) already reported
it to Steam support. That part is done. Steam has been informed through the
correct channel by the correct people.

So what are we doing? We're telling you it exists and roughly what it is,
because "Valve knows about it and is doing nothing" is a data point that
belongs in this referral.

The game is sufficiently popular. We're not naming it here. What we can say:

  This is NOT the trivial CSGO variant — the one where unofficial servers
  ask you to "install a driver" and you think nothing of it. Everyone in
  security has seen that. This is worse.

  This is closer to: RCE on server connect. As in — you join a server,
  you don't click anything, you don't install anything. The connect itself
  is the attack surface.

  The game is not technically Valve's. Which means when this eventually
  surfaces, the developer signs the NDA, takes the hit, and Valve walks
  away looking like the responsible platform that "worked with" the developer
  to resolve the issue. Classic Valve move. We've seen the template.

The threat is active. We've shared the technical details with other
researchers through a closed channel. We are not publishing them here.

We are telling you it exists because you — regulator, prosecutor, journalist —
should know that Valve operates a platform where this is possible, has been
informed, and the primary incentive structure (NDA + bounty) is designed to
make the researcher disappear rather than make the users safe.


================================================================================
  DECLARATION AS TO USE AND RIGHTS
  PhishDestroy Project & Cybersecurity Coalition
================================================================================

This declaration accompanies every submission and every exhibit in this
referral set. It is addressed to any authority, court, regulator, prosecutor,
researcher, journalist or affected person into whose hands the material comes.


1.  THERE ARE NO CONDITIONS ON USE

1.1 All material produced by the Coalition in this referral — the statements of
    fact, the analysis, the exhibits it has authored, the tooling, and the
    findings — is released WITHOUT RESERVATION OF ANY RIGHTS.

1.2 Anyone may, without asking and without notifying us:

    — reproduce it, in whole or in part;
    — adapt, edit, rewrite, restructure or correct it;
    — translate it;
    — excerpt it without indicating that it has been excerpted;
    — incorporate it into official documents, findings, decisions, pleadings,
      reports or press material;
    — present it as the recipient's own work or the recipient's own findings;
    — use it as raw material and discard the rest;
    — and pass it on to anyone else on the same terms.

1.3 ATTRIBUTION IS NOT REQUIRED AND IS NOT SOUGHT. The Coalition need not be
    named, cited, credited, thanked, consulted or informed. If material from
    this referral assists an authority and the Coalition is never mentioned,
    THAT IS A COMPLETELY SATISFACTORY OUTCOME and the Coalition states so in
    advance so that the question need not be raised.

1.4 If, on the other hand, an authority finds it more convenient to cite the
    Coalition as a source, it is free to do so. The choice is entirely the
    recipient's and neither course carries any consequence.

1.5 This is a WAIVER, not a licence offer. It requires no acceptance, imposes
    no obligation, and cannot be breached. Software published by the Coalition
    is separately released under the MIT licence; the research and findings are
    released into the public domain to the fullest extent permitted, and where
    a jurisdiction does not permit waiver, the Coalition grants an irrevocable,
    worldwide, royalty-free licence to the same effect.


2.  WHY THIS MATTERS PRACTICALLY, AND NOT ONLY AS A COURTESY

2.1 An authority may reasonably hesitate to rely on material supplied by an
    outside party, for fear of appearing to act at that party's instance or of
    acquiring some entanglement with it.

2.2 THERE IS NOTHING HERE TO BE ENTANGLED WITH. The Coalition asks for nothing,
    is owed nothing, retains nothing, and has no expectation of any kind. It
    cannot later assert a right, claim credit, complain of misuse, or object to
    how the material is characterised, because it has retained no basis on
    which to do so.

2.3 An authority using this material is therefore not acting for the Coalition.
    It is using public information that happens to have been assembled by
    someone else.


3.  EVERYTHING IS OPEN ALREADY

3.1 The Coalition's work is public by default:

    — the investigations are published openly at https://phishdestroy.io and
      are freely readable;
    — the tooling is published as open source under the MIT licence at
      https://gitlab.com/phishdestroy ;
    — the methodology is set out in the referral itself, at Annex A section
      A.16D, including the weight and limitations of each source type;
    — the Coalition accepts no donations and has published that position since
      2018.

3.2 The only material NOT published is that which cannot lawfully or safely be
    published: personal data of victims and of third parties, and information
    that would expose a source to retaliation. That material is supplied to
    authorities in confidence and is identified in the schedules of evidence.

3.3 The Coalition invites scrutiny of its own conduct on the same terms it
    invites scrutiny of anyone else's, and has volunteered its own data
    handling to the authorities concerned, including a request for a direction
    on disposal.


4.  INTEGRITY OF THE EVIDENCE BUNDLE

4.1 Exhibits are supplied with the submission or, where marked, on request
    through a secure channel. They are not published at a public address and no
    such address should be inferred: material of this kind is provided to
    authorities directly.

4.2 Each delivery is accompanied by a file SHA256SUMS listing a SHA-256 digest
    for every file supplied, together with a detached OpenPGP signature
    SHA256SUMS.asc.

4.3 The signing key is published at
    https://phishdestroy.io/.well-known/pgp-key.txt and on keys.openpgp.org.
    Its fingerprint appears in the letterhead of every submission in this set.

4.4 Any recipient may verify at any time that a file in their possession is the
    file that was sent, unaltered:

        gpg --verify SHA256SUMS.asc SHA256SUMS
        sha256sum -c SHA256SUMS

4.5 The purpose is not formality. It is so that, if the accuracy or integrity
    of any exhibit is disputed at a later date, the question can be settled by
    computation rather than by argument.


5.  ON REGISTER — WHY THE WAIVER IS FUNCTIONAL AND NOT MERELY GENEROUS

5.1 The authority may encounter the Coalition's published investigations and
    find them blunt, adversarial and at times satirical. That impression is
    correct. The Coalition writes that way deliberately and does not apologise
    for it.

5.2 IT ALSO RECOGNISES THAT THIS IS THE WRONG REGISTER FOR A REGULATORY OR
    JUDICIAL PROCEEDING. A serious matter should not be carried in the voice of
    a campaign. Findings put before an authority should be stated flatly, with
    their limitations admitted, and should not require the reader to discount
    for tone before reaching the substance.

5.3 THAT IS PRECISELY WHY THE COALITION WAIVES AUTHORSHIP. The waiver at
    section 1 is the mechanism by which the substance can be separated from the
    register: the authority may take what is useful, restate it in its own
    voice, and discard every word of the Coalition's manner along with the
    Coalition's name. Nothing is lost by doing so, and the Coalition would
    prefer it.

5.4 THE COALITION ALSO ASKS THAT THE REGISTER NOT BE MISTAKEN FOR THE METHOD.
    The published tone is combative; the underlying practice is not careless.
    Throughout this referral, inference is separated from observation, testimony
    is identified as testimony, sources are weighted and their weaknesses
    stated, figures are presented with their limitations, and points the
    Coalition cannot prove are put as questions for the authority rather than
    as assertions. Where the evidence cut against the Coalition's own position
    it has said so — see Annex A, paragraph 7, and section B.0 of the parallel
    referral.

5.5 THE COALITION EXPLAINS THE CONNECTION BETWEEN ITS MANNER AND ITS FINANCES
    BECAUSE THE TWO ARE NOT SEPARABLE. It takes no money from anyone — no
    donations, no bounties, no clients, no sponsors. That refusal is what makes
    the bluntness possible: an organisation with revenue to protect must
    moderate what it says about the parties it depends on. Having nothing to
    protect, the Coalition has nothing to moderate.

    It is also the reason the Coalition continues to exist. There is no other
    engine. The work is done because it is done; it stops when the people doing
    it stop.

5.6 The authority need accept none of this. It is stated so that the tone of
    the Coalition's public work is not read as a measure of the care taken with
    the material now before it.


6.  WHAT THE COALITION IS PROVIDING, IN ITS OWN WORDS

    Information, research and observation.

    Nothing is asserted as a finding that the Coalition has no standing to
    make. Where something is inferred, the referral says so. Where something
    rests on testimony, the referral says whose and with what limitation. Where
    the Coalition cannot answer a question, it says that too, and identifies
    who can.

    The Coalition seeks no remedy, no payment, no acknowledgement and no
    outcome for itself or for any individual. It asks only that the questions
    set out in the referral be put to Valve Corporation by a body with the
    power to compel an answer.


================================================================================
  CLOSING NOTE — TO WHOEVER IS CARRYING THIS FORWARD
================================================================================

We want to thank whoever gets this material to where it needs to go. It's
probably not going to be a quick trip. Valve has deep pockets and Taylor
Wessing charges by the hour — that combination is specifically designed to
make people like you give up before they reach the finish line.

We know what we're doing. We know who we're writing about. Valve built us —
how could we not understand them?

PhishDestroy has no conflict with Valve. We blocked the only scammer ring of
that scale we've come across — we didn't go looking for a fight with Valve.
It just turned out that every road led back to them. Not a conflict. Just
topology.

Valve cannot resolve the PhishDestroy situation because there is nothing to
resolve. We have no relationship. The data about their enrichment schemes and
overflow profits is largely public — you just had to spend enough time to see
it. Think of it as a success encyclopedia: "How to Not Follow Sanctions So
That Russian Hackers Can't Pirate Our Free Games (The Paid Ones They Won't
Pirate Anyway)." You get the vibe.

  → We don't need authorship.
  → We don't need attribution.
  → We don't need a win.

We need someone with actual authority to ask Valve the questions that are
already sitting in this referral, with the power to require an answer.

That's it. That's the whole ask.

Cases will live at:
  https://steamdestroy.eth/
  https://steamdestroy.eth.limo
  (currently broken — will fix when needed)

We'll be at:
  https://phishdestroy.eth.limo/
  https://phishdestroy.eth/


================================================================================
  PhishDestroy — public investigation — all rights surrendered to humanity
  OFAC-region access: prohibited
================================================================================
Зачем скрывать доказательства?
Какую задачу безопасности решает скрытие инвентаря и профиля после ограничения? Менялась ли эта политика примерно в 2020 году? Почему вместо прозрачного предупреждения, как при VAC, платформа делает историю предметов невидимой?
Требование: История политики, внутреннее обоснование, правила доступа к данным и процедура апелляции.
Почему фабрики ботов не останавливают на старте?
Сам Steam признаёт, что злоумышленники массово создают пустые аккаунты, и применяет порог в 5 долларов. Что выявляет авторегистрацию, машинную привязку телефона и аутентификатора, пополнение ровно до порога, отсутствие игр, долгий простой и последующий поток предметов?
Требование: Доля ошибок обнаружения и ответ: баны срабатывают до появления ценности или только после прихода дорогих скинов?
«Дюп» всё ещё технически правдоподобен?
Оправдание отказов угрозой дублирования тянется ещё с практики возвратов середины 2010-х и историй о злоупотреблениях через поддержку. Но современный предмет имеет уникальную запись, известную цепочку передач и торговые холды. Почему изъятие того же предмета у доказанного незаконного получателя и возврат подтверждённому прежнему владельцу создаёт копию? Где именно в 2026 году возникает второй предмет?
Требование: История политики с 2014 года, воспроизводимое техническое объяснение и число реальных случаев дюпа из-за возврата предметов с 2019 года.
На каком правовом основании предмет удерживается?
Что такое скин по версии Valve: имущество, лицензия или запись в базе? Какой пункт договора и какая правовая конструкция позволяют навсегда обездвижить украденный предмет и отказать установленному прежнему владельцу в возврате? Изъятое у вора имущество не становится доходом полиции; почему цифровой эквивалент после блокировки не возвращается жертве, а остаётся под исключительным контролем платформы?
Требование: Уведомление, раскрытие доказательств, проверка человеком, апелляция, сроки и точное правило о судьбе каждого предмета.
Кого на деле защищает такой бан — и сколько Valve уже заработала?
Официальный FAQ называет 5% Steam Transaction Fee и ещё 10% игрового сбора для CS2 и Dota; эти сборы платит покупатель при продаже на Community Market. Steam Wallet при этом не выводится в банк и не переводится на другой аккаунт. Поэтому проверяемый вопрос не в том, будто Valve повторно получает всю номинальную цену при каждой продаже, а в том, сколько закрытых внутри Steam денег и накопленных комиссий связано с предметом до его блокировки — и как удаление предмета из оборота влияет на дефицит и цену остальных.
Требование: Совокупная комиссия за всю историю каждого впоследствии заблокированного предмета, процент возврата жертвам, доля предотвращённых краж и модель влияния замороженного предложения на цены. Бан без реституции не считать помощью пользователю.
Оправдывает ли Valve презумпцию виновности?
Блокировка скина — не тюремный срок; аналогия проверяет процедуру. Если бы Valve или её руководителя наказали без объяснения, доказательства скрыли, а на формальную апелляцию ответили «читайте законы», назвали бы её юристы это правосудием? Но для дорогого инвентаря Valve фактически может оказаться одновременно обвинителем, судьёй и распорядителем замороженной ценности. Кто независимо проверяет этот конфликт?
Требование: Точный пункт правил, конкретное действие, сводка доказательств, живой проверяющий, мотивированное решение, независимая эскалация и раскрытие судьбы заблокированной ценности.
Почему справедливая апелляция недоступна?
Шаблонный ответ и общая ссылка на Steam Subscriber Agreement — не установление факта. Почему обычному потребителю не сообщают конкретное обвинение и доказательства, а затем создают технические, юридические и финансовые барьеры, делающие оспаривание автоматической или ошибочной блокировки практически невозможным?
Требование: Бесплатная апелляция живому сотруднику, понятное решение, сроки ответа, внешний путь спора и статистика автоматических банов, ручных проверок, отмен и повторных шаблонных ответов.
Сообщество, восстановление и сессия, которую Valve решила не закрывать
Что такое «сообщество» в Steam Community?
После иска Генерального прокурора Нью-Йорка в феврале 2026 года Valve опубликовала обращение к пользователям через Steam Support и заговорила об интересах пользователей и публичном процессе. Но когда решения платформы затрагивают дорогие инвентари этих же людей, какие формальные права имеет «сообщество» — голосование, объяснение решений, обсуждение политики, надзор или хотя бы видимость результата репортов?
Требование: Определить права сообщества, публиковать итоги консультаций и репортов, создать независимый пользовательский надзор — либо честно признать, что «community» здесь бренд, а не представительство.
Почему секретность VAC переносят на обычные блокировки?
Секретность сигнатур античита может защищать метод обнаружения. Трейд- или комьюнити-бан — другое. Какой риск мешает назвать нарушенный пункт, время, конкретное действие и категорию доказательств? Сколько репортов пользователей и тикетов по ботам заканчивается мерами, и какие проверки добросовестности действуют для сотрудников, подрядчиков и волонтёров?
Требование: Доля ошибок и отмен, статистика «репорт → мера», независимый аудит добросовестности, правила конфликта интересов и совокупные данные о дисциплинарных случаях.
Не построено ли восстановление на доказательстве, которого почти ни у кого не будет?
Steam официально пишет, что коробочный CD-ключ может подтверждать владение аккаунтом и его следует хранить; одновременно Steam утверждает, что привязанный телефон даёт дополнительные варианты восстановления. Почему через десять лет требуют физический ключ, если у Valve могут быть история платежей, прежние email и номера, устройства, входы и многолетний паттерн использования? По внутренней оценке PhishDestroy, 15–20% обратившихся владельцев после такого требования не завершают восстановление, хотя часть из них пишет с прежнего провайдера и компьютера и всё ещё контролирует почту или номер. Valve может опровергнуть эту оценку публикацией своих данных.
Требование: Число попыток восстановления, одобрений, отказов и брошенных процедур по каждому виду доказательств; результаты для владельцев с прежней почтой, номером или устройством; проверяемое объяснение веса каждого сигнала.
Почему наказывают жертву вместо отзыва чужой сессии?
В исследованной инфраструктуре не один, а несколько последовательных Ihor-IP — включая адреса с окончаниями .156, .157 и .158 — держали по 1 000+ активных угнанных сессий, пока владельцы оставались на известных устройствах в других странах. Сессии могли снова получать API-ключ, ждать, менять обмены и параллельно читать чат. Steam Subscriber Agreement угрожает прекращением доступа пользователю за IP-прокси, скрывающий место проживания, «или для любой другой цели». Почему серверный прокси с тысячей чужих аккаунтов не запускает хотя бы отзыв подозрительной сессии?
Требование: Автоматически отзывать хостинговую сессию, её API-ключ и подтверждения, если она объединяет массовый пул несвязанных аккаунтов; затем требовать чистую авторизацию, не блокируя жертву.
Семь лет, 79 сотрудников Steam и 1,16 млн условных часов: провал или бизнес-модель?
PhishDestroy может доказать массовые пулы по 1 000+ сессий на одном IP, последовательные адреса одного провайдера и отдельные стабильные IP-слоты ботов-получателей. Но этот серверный паттерн не запускал очевидную реакцию: отозвать хостинговую сессию, аннулировать её API-доступ и потребовать чистую авторизацию владельца. Valve уже умеет контролировать одновременное использование игровых сессий. Почему эквивалентная риск-логика не применялась, когда российский хостинговый адрес стоял между владельцем и Steam и одновременно держал тысячу несвязанных аккаунтов?
Снимок организации за 2021 год, случайно раскрытый в 2024-м через антимонопольное дело Wolfire, по опубликованным данным указывал 79 человек в категории Valve «Steam» и $76 446 633 совокупной gross pay — около $968 000 на одного указанного сотрудника как среднее по категории, а не индивидуальную зарплату. Этот снимок не доказывает, что подменой офферов занимались 79 инженеров безопасности, что численность не менялась или что всё рабочее время могло быть направлено на эту проблему. Но он задаёт масштаб, который Valve обязана объяснить.
Хранит ли Valve журналы уровня сессии: авторизацию, создание API-ключа, отмену и подмену оффера, подтверждения, историю IP и действия поддержки? Если да, может ли Valve доказать, когда впервые увидела пулы Ihor и почему оставила их активными? Если нет, почему платформа с дорогостоящими инвентарями не сохранила аудит-трейл, необходимый для расследования известного класса атак?
За примерно 88 месяцев сколько пользователей — включая несовершеннолетних, где возраст известен, — открыли тикеты именно по подмене оффера? В скольких тикетах была видна чужая параллельная сессия, но вместо её немедленного отзыва пользователь получил шаблонный ответ? Сколько обращений привело к предотвращению кражи, реальному возврату предмета или бану бота-получателя именно благодаря тикету либо репорту, а не последующему независимому обнаружению? В изученных PhishDestroy публичных рассказах жертв и обсуждениях Reddit не найдено случая, который можно было бы уверенно связать с репортом жертвы; это не доказывает, что таких случаев нет, и Valve может исправить публичную картину, раскрыв внутренние цифры.
Денежный вопрос тоже требует точного учёта. При продаже предмета CS2 или Dota на Community Market, где продавец получает 100 единиц Steam Wallet, покупатель платит примерно 115 с учётом заявленных сборов 5% Steam и 10% игры, с поправкой на округление. Дополнительные 15 — комиссия; 100 продавца — стоимость в Wallet, а не ещё 100 комиссии, поэтому формулировка «115% прибыли» была бы неверной. Но если затем предмет украден и заморожен без реституции, Valve всё равно контролирует замкнутые средства, уже собрала комиссию и вывела предмет из оборота. Каковы совокупные платежи покупателей, комиссии Valve, обязательства Wallet, стоимость замороженных предметов, влияние на цены и объём возвратов по этой схеме?
Требование: Опубликовать фактическую численность безопасности и поддержки по годам; часы и бюджет на предотвращение подмены офферов; полную хронологию репортов, решений и пропущенных массовых пулов; показатели «тикет → отзыв сессии», «тикет → бан бота» и реституции; сохранённые журналы запросов и действий; аудированное сопоставление расходов и прибыли Steam с ущербом пользователей, собранными комиссиями, стоимостью Wallet и замороженных предметов. Ответьте под протокол: это провал штата, политики поддержки или осознанный бизнес-выбор?
Аутсорс-поддержка и привилегированный доступ
Может ли агент подрядчика открыть данные любого пользователя Steam в мире?
Политика конфиденциальности Valve говорит, что сторонние провайдеры поддержки могут получать персональные данные лишь в объёме, необходимом для оказания поддержки. PhishDestroy знает набор полей и модель доступа исследованного интерфейса; здесь Valve предлагается подтвердить или опровергнуть их под протокол. Может ли сотрудник подрядчика в Ирландии — или любой другой стране — открыть карточку жителя США, Германии, Австралии, Китая или России? Видит ли он текущие и прошлые email, номера, IP и устройства, сессии, изменения аккаунта, транзакции или личные чаты? Нужен ли ему назначенный тикет?
Требование: Реестр обработчиков и субподрядчиков, все страны обработки, матрица «роль → поле данных», региональные ограничения, временный доступ только в рамках назначенного тикета и прямой ответ о видимости чатов и исторических идентификаторов.
Знает ли Valve конкретного человека за каждым привилегированным просмотром?
У сотрудника подрядчика могут быть личные, политические или государственные связи, о которых пользователь не знает. Что мешает подкупить, принудить или привлечь такого оператора по заданию ФСБ — либо любой другой спецслужбы или правоохранительного органа — для получения истории IP, времени активности, контактов и изменений аккаунта? Идентифицирует ли Valve каждого физического оператора, запрещает ли общие логины, записывает ли каждый поиск и просмотр поля, обнаруживает ли доступ вне назначенного дела, блокирует ли массовый экспорт и требует ли направлять любые государственные запросы исключительно через юридический отдел Valve?
Требование: Персонально атрибутируемые журналы доступа, аппаратно привязанная аутентификация, алерты аномалий, регулярный пересмотр прав, сроки хранения логов, статистика инсайдерских нарушений, число государственных запросов через подрядчиков, дисциплинарные результаты и публичный отчёт по странам.
Сможет ли Valve заявить, что ботов и жертв уже невозможно найти?
Если на слушаниях Valve признает провал в интерфейсе, безопасности и поддержке — либо переложит его на аутсорс — а затем пообещает вернуть украденное, следующей отговоркой не может стать «мы уже не найдём ботов и жертв». PhishDestroy готов передать сохранённый список SteamID ботов-получателей и связанные данные обменов и краж из основного исследованного продукта. По текущей внутренней оценке, сопоставление с полным trade ledger Valve может установить примерно 80% жертв классической подмены офферов — не maFile, обычного фишинга или RAT; точное покрытие можно подтвердить только совместной сверкой. Существовали ещё две панели: авторов одной сейчас может быть трудно найти, но другие участники и исследователи, вероятно, смогут предоставить дополнительные списки.
Если Valve заявит Конгрессу, что массово заблокированные скины никак не влияют на предложение, дефицит, цены и доход платформы, а её внутренние данные покажут обратное, это будет ложным заявлением Конгрессу. Поэтому нужны не заверения, а исходные данные и независимая модель влияния. Время важно: подмена офферов теряет актуальность, современный Steam-скам смещается к RAT-файлам и фальшивым VAC-банам через загружаемые файлы, а люди, создававшие старые панели, могут исчезнуть вместе с доказательствами.
Предвосхищая отговорку о «доверии»: реестр 213 000 ботов подмены офферов
Мы ожидаем стандартную защиту Valve: «Мы не можем слепо доверять списку жертв от третьей стороны». Этот скепсис разумен. Поэтому мы предлагаем не список жертв, а проверяемый список ботов-получателей, использованных именно панелями классической подмены офферов.
Если Valve действительно выберет возврат украденного, а не PR-контроль ущерба, мы способны получить базы, охватывающие примерно 80% исторического объёма классической подмены офферов через API — механизма, который отменял легитимный trade offer и присылал новый. Эта оценка не относится к краже через maFile, обычному фишингу учётных данных, RAT-файлам и другим схемам: там могли применяться лимитные или скрытые боты, и восстановить цепочку с той же уверенностью технически нельзя. Для этого мы напрямую обратимся к авторам скам-панелей. Это не неуловимые призраки, а доступные разработчики: как минимум с одним можно связаться немедленно, ко второму также есть путь. Наша цель — не охота на отдельных разработчиков, а исправление семилетнего системного провала Steam. На фоне корпоративного молчания Valve авторы панелей временами демонстрируют больше человечности и прозрачности.
Даже если авторы откажутся передать логи, у нас есть альтернативные криминалистические методы выявления сетей ботов, применявшихся исключительно для конкретного механизма отмены и подмены оффера. При подтверждении такого исключительного назначения каждый входящий обмен на верифицированный бот-получатель является задокументированной кражей.
Никто не просит Valve передавать PhishDestroy внутренние журналы. Мы передадим SteamID или логины аккаунтов ботов, использованных только для получения и ликвидации предметов, украденных через подмену оффера; Valve может оставить реестр внутри своей системы и сама выполнить сверку. Многие из этих ботов успешно продали украденные предметы, часть уже забанена, а объём входящих обменов колоссален.
Доказательства для проверки уже находятся у Valve: поведение аккаунта исключительно как бота, момент отмены легитимного оффера и отправки подмены, история входящих предметов и их ликвидации, задокументированная инфраструктура Ihor и подтверждения пострадавших пользователей. Для аккаунта, подтверждённого как специализированный бот-получатель подмены офферов, каждый входящий обмен за период его работы — запись о краже, а не деятельность обычного игрока.
Прямой вопрос к Valve: использование ботов для получения и автоматической ликвидации украденных скинов нарушает Steam Subscriber Agreement и правила платформы — или только тогда, когда Valve удобно это признать? Является ли организованная кража скинов коммерческой деятельностью, или это определение тоже меняется, когда так удобнее?
Valve не должна верить нашей оценке жертв. Ей достаточно сверить ориентировочно 213 000 идентификаторов ботов со своим реестром и самостоятельно подтвердить их функцию. После этого выявление жертв и возврат предметов — запрос к базе данных. Мы сделаем всё возможное, чтобы передать список. Не хватает только готовности Valve действовать.
Обязательство PhishDestroy: Если Valve действительно начнёт возврат украденного, мы гарантируем, что сделаем всё возможное для получения, сохранения и безопасной передачи списков. Требование к Valve: уже сейчас сохранить внутренние журналы, не передавая их нам, открыть защищённый канал для идентификаторов ботов и сверить SteamID и сделки внутри своего реестра, уведомить найденных жертв и опубликовать число возвращённых предметов.
Реальные деньги уже вошли в закрытый контур Steam; при обороте предмета Valve собирала комиссии. Если затем история предмета полностью прослеживается, прежний владелец известен, а Valve навсегда блокирует предмет, отказывает жертве в возврате и скрывает инвентарь, вопрос неизбежен: почему общество должно считать это защитой, а не монетизацией собственной уязвимости? Бан, после которого жертва остаётся с пустыми руками, — не возврат украденного.
PHISHDESTROY - FORMAL LEGAL DISCLAIMER & LICENSING
================================================================================
  P H I S H D E S T R O Y
  LICENSE · RIGHTS · DISCLAIMER
  Investigation: Valve Corporation / Steam
  Edition: public — no expiry date, no take-backs
================================================================================


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION I — LICENSE (THE ACTUAL LEGAL PART, BUT HUMAN)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

PhishDestroy gives up every right to this material. Zero. Gone. Done. You can
reproduce it, sell it, put your name on it, tattoo it on your boss, whatever.
No credit required, no DM needed, no thank-you card expected.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  ONE ACTUAL RULE (yes, just one)                                        │
  │                                                                         │
  │  YOU do NOT get to decide whether you're a terrorist.                   │
  │                                                                         │
  │  If you are a user from Russia or any OFAC-sanctioned country —        │
  │  this material is NOT for you. No loopholes. Enjoy your sanctions.      │
  │                                                                         │
  │  And if you switched your Steam region to Turkey while sitting in       │
  │  Moscow — congratulations on your creative geography. You're still       │
  │  Russian. The sanctions still apply. That's literally the point.        │
  └─────────────────────────────────────────────────────────────────────────┘


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION II — WHAT THIS IS AND WHY IT EXISTS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We will publish more about Valve than an average Valve employee knows about
themselves. That's not a brag. That's just where we ended up.

How did we get here? Funny story: Steam basically created us. It raised us on
its scammers, its support tickets, its ban evasion ecosystem — and now here we
are. No hard feelings. Poetic, actually.

For those who haven't read the origin story yet — we already met Valve's
extremely expensive European lawyers (Taylor Wessing, since you asked):

  https://phishdestroy.medium.com/my-dog-vs-elite-gdpr-lawyers-the-valve-data-breach-nobody-is-talking-about-f6f7683d813d

Charming encounter. Especially given their hourly rate.

Did Valve know? Yes. Did Tyler Wessing know? Almost certainly yes. But when
you're that rich, laws are more of a vibe than a requirement, right?

That's kind of the whole answer, actually.

Steam spent years farming scammers. Not always intentionally — sometimes
scammers just got Valve's fingerprints on them by association. We're not
trying to be dramatic about it. We're trying to be precise. That's harder
for us than being dramatic, to be honest — this is just how we write.

  Is this a conflict?        — No.
  Can it be resolved?        — Yes. But we're not signing any NDA and we're
                               not playing bug bounty for pennies.

We waited over 4 years for them to fix the spoofing issue before we could
write about it publicly. Because if we had written about it earlier, Steam
would've put on its little victim face and screamed "active threat!" and
offered us pocket change to sign a document that would've made us their
legal property forever. No thanks.

(Also: Valve itself violates NDA. Their own employees do. The ones near the
top. But sure, let's talk about ours.)


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III — OPEN LETTER TO VALVE (SERIOUSLY, READ THIS)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Valve: if you want this domain taken down, email us. Outside counsel is not
needed for that conversation.

For the uninitiated: Dr. Patrick holds a Master of Laws in International
Commercial Law from the University of Aberdeen and — wait for it — literally
finished his doctoral dissertation in IT law. He recently made partner at
Taylor Wessing, which is a firm whose entire business model is billing
companies like Valve obscene amounts of money to drag things out until the
other side runs out of money or patience.

We don't blame him. Rich guilty clients who pay by the hour — solid career
move. We just don't think you should be funding it.

  ┌─────────────────────────────────────────────────────────────────────────┐
  │  THE DEAL (open offer, no lawyers needed)                               │
  │                                                                         │
  │  If you want the domain gone:                                           │
  │  Let your IT law professionals calculate the price.                     │
  │  50% goes to the SEAL Foundation.                                       │
  │  We kill the domain. No drama. No court. Done.                         │
  │                                                                         │
  │  You won't get it any other way. That's not a threat.                  │
  │  That's just the architecture of the situation.                         │
  └─────────────────────────────────────────────────────────────────────────┘

Will we "damage" Valve directly? Probably not in a way they'll feel fiscally.
We're not delusional. But we will do it honestly, openly, without chasing
clout — because we don't need clout. We need the world to see what was
always publicly visible if you spent enough time looking.

We have 5 years of archives. What Valve's lawyers showed in discovery — the
data that support agents can see, the fingerprints, the paper trail they
literally handed us — is enough. We don't need to leak it raw.

  — Regulators get the originals.
  — Researchers and journalists get redacted versions
    (victim reports, children's logins and Valve's charming support
    commentary removed for obvious reasons).

Minors were among the affected accounts and were not notified. That finding sits
in the regulator package with the victim reports and credentials removed,
because it belongs in front of a data-protection authority rather than in an
article.

Also, Valve — we want to make something clear before you decide how to play
this: PhishDestroy is a community, not a person. You learned that when you
addressed legal correspondence to the community without bothering to speak with
the community — just milked it for data and banned the accounts.

The community has no conflict with Valve. We didn't go looking for this. The
scammers you grew found us. We blocked them. And here we are.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION III-B — THE ALLIED RESOURCES (a note to Steam specifically)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

We want to be upfront about the amplification structure, because pretending
it doesn't exist would be dishonest.

PhishDestroy, as we understand the community situation, has at least two
allied resources that will pick up this material and run with it.

  What that means in practice:
  — They work their own angles on overlapping subject matter.
  — They are independent — they don't take our direction, we don't take
    theirs. Same general topic, different methodology.
  — They will NOT be activating on Part 1. They're watching.

  If Valve chooses not to take down the site:
  — Expect them to surface after Part 2 or Part 3.
  — They'll take what's useful from our work, supplement it with their
    own, and publish under their own authorship.
  — This is exactly the kind of thing the license in Section 1 is built for:
    the material goes where it needs to go, gets supplemented, gets
    amplified — and neither we nor they owe each other attribution.

  (PS for lawyers wondering about liability chains: there are none. These
  resources don't receive our direction, our funding, or our data. They
  read what's public and draw their own conclusions. Just like you could.)

We're not saying this to intimidate. We're saying it so that whoever is
strategising on Valve's side has accurate information about what the
information environment actually looks like.

One resource that pulls our material and supplements it would be a story.
Two resources doing it independently and reaching similar conclusions is a
pattern. Patterns are what regulators notice.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION IV — THE MONEY, THE BANS, THE WHOLE CIRCUS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Here's the thing about Steam banning gambling sites and scammers: it's not
enforcement. It's revenue capture. Valve pockets the money, cleans its hands,
then goes on stage and tells everyone a wholesome story about Pokémon cards
and baseball.

Meanwhile Valve killed the ability to properly track skins in 2017. They even
discussed it on their own forums. Called it "anti-gambling measures." The
gambling that their own support staff were running as a side hustle — getting
paid in percentages to lift bans. But sure. Anti-gambling. Great branding.

We're going to prove that:

    → Skins are more anonymous than Monero
    → A Peruvian Cartel allegedly used Dota 2 skins for money movement
    → Steam is functionally a sanctions-bypass machine worth ~$7B in
      "trading cards" (yes, they actually said trading cards to a prosecutor)

We've got a video on the skins thing. You'll see it.

We also know:
    → Reddit moderation is influenced by Valve
    → steamid.uk and similar infrastructure is run directly by one Steam
      developer, controlled exclusively by him and his circle
    → What they can't control, they ban

Valve: if you keep playing dumb — that's fine. Your safe harbour is noted.
Google Analytics anonymises your users' IPs anyway. We see what gets deleted.
We just can't prove it cheaply enough for your lawyers to care. Yet.


━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
  SECTION V — THE MALWARE THING (yes we're mentioning it)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

Let's be clear about the sequence of events, because it matters.

We are not disclosing the vulnerability in the game publicly, and we are not
filing it through Steam's bug bounty. The programme requires an NDA, and
signing one would bar us from telling affected users what happened to their
accounts.

Here's what actually happened:
Our security colleagues (the ones who do this professionally) already reported
it to Steam support. That part is done. Steam has been informed through the
correct channel by the correct people.

So what are we doing? We're telling you it exists and roughly what it is,
because "Valve knows about it and is doing nothing" is a data point that
belongs in this referral.

The game is sufficiently popular. We're not naming it here. What we can say:

  This is NOT the trivial CSGO variant — the one where unofficial servers
  ask you to "install a driver" and you think nothing of it. Everyone in
  security has seen that. This is worse.

  This is closer to: RCE on server connect. As in — you join a server,
  you don't click anything, you don't install anything. The connect itself
  is the attack surface.

  The game is not technically Valve's. Which means when this eventually
  surfaces, the developer signs the NDA, takes the hit, and Valve walks
  away looking like the responsible platform that "worked with" the developer
  to resolve the issue. Classic Valve move. We've seen the template.

The threat is active. We've shared the technical details with other
researchers through a closed channel. We are not publishing them here.

We are telling you it exists because you — regulator, prosecutor, journalist —
should know that Valve operates a platform where this is possible, has been
informed, and the primary incentive structure (NDA + bounty) is designed to
make the researcher disappear rather than make the users safe.


================================================================================
  DECLARATION AS TO USE AND RIGHTS
  PhishDestroy Project & Cybersecurity Coalition
================================================================================

This declaration accompanies every submission and every exhibit in this
referral set. It is addressed to any authority, court, regulator, prosecutor,
researcher, journalist or affected person into whose hands the material comes.


1.  THERE ARE NO CONDITIONS ON USE

1.1 All material produced by the Coalition in this referral — the statements of
    fact, the analysis, the exhibits it has authored, the tooling, and the
    findings — is released WITHOUT RESERVATION OF ANY RIGHTS.

1.2 Anyone may, without asking and without notifying us:

    — reproduce it, in whole or in part;
    — adapt, edit, rewrite, restructure or correct it;
    — translate it;
    — excerpt it without indicating that it has been excerpted;
    — incorporate it into official documents, findings, decisions, pleadings,
      reports or press material;
    — present it as the recipient's own work or the recipient's own findings;
    — use it as raw material and discard the rest;
    — and pass it on to anyone else on the same terms.

1.3 ATTRIBUTION IS NOT REQUIRED AND IS NOT SOUGHT. The Coalition need not be
    named, cited, credited, thanked, consulted or informed. If material from
    this referral assists an authority and the Coalition is never mentioned,
    THAT IS A COMPLETELY SATISFACTORY OUTCOME and the Coalition states so in
    advance so that the question need not be raised.

1.4 If, on the other hand, an authority finds it more convenient to cite the
    Coalition as a source, it is free to do so. The choice is entirely the
    recipient's and neither course carries any consequence.

1.5 This is a WAIVER, not a licence offer. It requires no acceptance, imposes
    no obligation, and cannot be breached. Software published by the Coalition
    is separately released under the MIT licence; the research and findings are
    released into the public domain to the fullest extent permitted, and where
    a jurisdiction does not permit waiver, the Coalition grants an irrevocable,
    worldwide, royalty-free licence to the same effect.


2.  WHY THIS MATTERS PRACTICALLY, AND NOT ONLY AS A COURTESY

2.1 An authority may reasonably hesitate to rely on material supplied by an
    outside party, for fear of appearing to act at that party's instance or of
    acquiring some entanglement with it.

2.2 THERE IS NOTHING HERE TO BE ENTANGLED WITH. The Coalition asks for nothing,
    is owed nothing, retains nothing, and has no expectation of any kind. It
    cannot later assert a right, claim credit, complain of misuse, or object to
    how the material is characterised, because it has retained no basis on
    which to do so.

2.3 An authority using this material is therefore not acting for the Coalition.
    It is using public information that happens to have been assembled by
    someone else.


3.  EVERYTHING IS OPEN ALREADY

3.1 The Coalition's work is public by default:

    — the investigations are published openly at https://phishdestroy.io and
      are freely readable;
    — the tooling is published as open source under the MIT licence at
      https://gitlab.com/phishdestroy ;
    — the methodology is set out in the referral itself, at Annex A section
      A.16D, including the weight and limitations of each source type;
    — the Coalition accepts no donations and has published that position since
      2018.

3.2 The only material NOT published is that which cannot lawfully or safely be
    published: personal data of victims and of third parties, and information
    that would expose a source to retaliation. That material is supplied to
    authorities in confidence and is identified in the schedules of evidence.

3.3 The Coalition invites scrutiny of its own conduct on the same terms it
    invites scrutiny of anyone else's, and has volunteered its own data
    handling to the authorities concerned, including a request for a direction
    on disposal.


4.  INTEGRITY OF THE EVIDENCE BUNDLE

4.1 Exhibits are supplied with the submission or, where marked, on request
    through a secure channel. They are not published at a public address and no
    such address should be inferred: material of this kind is provided to
    authorities directly.

4.2 Each delivery is accompanied by a file SHA256SUMS listing a SHA-256 digest
    for every file supplied, together with a detached OpenPGP signature
    SHA256SUMS.asc.

4.3 The signing key is published at
    https://phishdestroy.io/.well-known/pgp-key.txt and on keys.openpgp.org.
    Its fingerprint appears in the letterhead of every submission in this set.

4.4 Any recipient may verify at any time that a file in their possession is the
    file that was sent, unaltered:

        gpg --verify SHA256SUMS.asc SHA256SUMS
        sha256sum -c SHA256SUMS

4.5 The purpose is not formality. It is so that, if the accuracy or integrity
    of any exhibit is disputed at a later date, the question can be settled by
    computation rather than by argument.


5.  ON REGISTER — WHY THE WAIVER IS FUNCTIONAL AND NOT MERELY GENEROUS

5.1 The authority may encounter the Coalition's published investigations and
    find them blunt, adversarial and at times satirical. That impression is
    correct. The Coalition writes that way deliberately and does not apologise
    for it.

5.2 IT ALSO RECOGNISES THAT THIS IS THE WRONG REGISTER FOR A REGULATORY OR
    JUDICIAL PROCEEDING. A serious matter should not be carried in the voice of
    a campaign. Findings put before an authority should be stated flatly, with
    their limitations admitted, and should not require the reader to discount
    for tone before reaching the substance.

5.3 THAT IS PRECISELY WHY THE COALITION WAIVES AUTHORSHIP. The waiver at
    section 1 is the mechanism by which the substance can be separated from the
    register: the authority may take what is useful, restate it in its own
    voice, and discard every word of the Coalition's manner along with the
    Coalition's name. Nothing is lost by doing so, and the Coalition would
    prefer it.

5.4 THE COALITION ALSO ASKS THAT THE REGISTER NOT BE MISTAKEN FOR THE METHOD.
    The published tone is combative; the underlying practice is not careless.
    Throughout this referral, inference is separated from observation, testimony
    is identified as testimony, sources are weighted and their weaknesses
    stated, figures are presented with their limitations, and points the
    Coalition cannot prove are put as questions for the authority rather than
    as assertions. Where the evidence cut against the Coalition's own position
    it has said so — see Annex A, paragraph 7, and section B.0 of the parallel
    referral.

5.5 THE COALITION EXPLAINS THE CONNECTION BETWEEN ITS MANNER AND ITS FINANCES
    BECAUSE THE TWO ARE NOT SEPARABLE. It takes no money from anyone — no
    donations, no bounties, no clients, no sponsors. That refusal is what makes
    the bluntness possible: an organisation with revenue to protect must
    moderate what it says about the parties it depends on. Having nothing to
    protect, the Coalition has nothing to moderate.

    It is also the reason the Coalition continues to exist. There is no other
    engine. The work is done because it is done; it stops when the people doing
    it stop.

5.6 The authority need accept none of this. It is stated so that the tone of
    the Coalition's public work is not read as a measure of the care taken with
    the material now before it.


6.  WHAT THE COALITION IS PROVIDING, IN ITS OWN WORDS

    Information, research and observation.

    Nothing is asserted as a finding that the Coalition has no standing to
    make. Where something is inferred, the referral says so. Where something
    rests on testimony, the referral says whose and with what limitation. Where
    the Coalition cannot answer a question, it says that too, and identifies
    who can.

    The Coalition seeks no remedy, no payment, no acknowledgement and no
    outcome for itself or for any individual. It asks only that the questions
    set out in the referral be put to Valve Corporation by a body with the
    power to compel an answer.


================================================================================
  CLOSING NOTE — TO WHOEVER IS CARRYING THIS FORWARD
================================================================================

We want to thank whoever gets this material to where it needs to go. It's
probably not going to be a quick trip. Valve has deep pockets and Taylor
Wessing charges by the hour — that combination is specifically designed to
make people like you give up before they reach the finish line.

We know what we're doing. We know who we're writing about. Valve built us —
how could we not understand them?

PhishDestroy has no conflict with Valve. We blocked the only scammer ring of
that scale we've come across — we didn't go looking for a fight with Valve.
It just turned out that every road led back to them. Not a conflict. Just
topology.

Valve cannot resolve the PhishDestroy situation because there is nothing to
resolve. We have no relationship. The data about their enrichment schemes and
overflow profits is largely public — you just had to spend enough time to see
it. Think of it as a success encyclopedia: "How to Not Follow Sanctions So
That Russian Hackers Can't Pirate Our Free Games (The Paid Ones They Won't
Pirate Anyway)." You get the vibe.

  → We don't need authorship.
  → We don't need attribution.
  → We don't need a win.

We need someone with actual authority to ask Valve the questions that are
already sitting in this referral, with the power to require an answer.

That's it. That's the whole ask.

Cases will live at:
  https://steamdestroy.eth/
  https://steamdestroy.eth.limo
  (currently broken — will fix when needed)

We'll be at:
  https://phishdestroy.eth.limo/
  https://phishdestroy.eth/


================================================================================
  PhishDestroy — public investigation — all rights surrendered to humanity
  OFAC-region access: prohibited
================================================================================Является ли данное расследование предвзятым в отношении мошенников? Нет. Наша позиция остается строго антимошеннической (антискам). Однако технические факты вынуждают нас признать: систематическая халатность со стороны Valve представляет собой гораздо более серьезную угрозу для безопасности экосистемы, чем действия отдельных мошенников, эксплуатирующих её уязвимости.
Все просто: наша деятельность фундаментально противоположна интересам мошенников в Steam. PhishDestroy нацелен на обнаружение и уничтожение их инфраструктуры, тогда как их цель — хищение активов. Но для эффективного противодействия необходимо объективно оценивать технический уровень оппонента.
Наше противостояние длится с 2018 года, и сам факт необходимости существования независимой группы кибербезопасности вроде PhishDestroy — это прямой симптом системного кризиса защитивной модели Valve. Наш опыт показывает, что глубина понимания схем мошенничества — от локализации фишинговых шаблонов под конкретные языковые сегменты до эксплуатации уязвимостей в системе рассылки Steam-клиента — у независимых аналитиков кратно выше, чем у инженеров безопасности Valve, годами игнорировавших эти проблемы.
Площадка Steam превратилась в неконтролирумый полигон для обкатки передовых методов киберпреступности. Полное отсутствие надзора и колоссальные объемы серого капитала породили высокотехнологичные преступные синдикаты. Технический уровень их решений крайне высок: от продвинутых схем обхода блокировок до высокобюджетного фишинга в Google Ads с использованием оригинальных доменов. Свои методы они оттачивали на банковском секторе задолго до появления крипто-дрейнеров (доказательства: wheregoes.com/trace/20235852868/, wheregoes.com/trace/20235945432/). Что касается схемы подмены API-офферов (API Offer Swap), которая на данный момент практически нейтрализована: до появления PhishDestroy мошенники беспрепятственно продлевали свои домены годами и накручивали репутацию на ScamAdviser, так как мы были единственной силой, внедрившей систему автоматического обнаружения и блокировки фишинга.
Мы пытались наладить прямой канал обмена данными с поддержкой Steam, чтобы настроить канал обратной связи, аналогичный нашему взаимодействию с Google по направлению Google Ads. В процессе изучения логики отправки и обработки жалоб мы накопили значительный опыт. Было очевидно, что Steam совершенно не защищает свой товарный знак: фишинговые ресурсы напрямую подгружали (и продолжают подгружать) стили, изображения и элементы интерфейса с официального сайта компании. В актуальных схемах фишинга с авторизацией в сетевых запросах наглядно видны обращения к CDN-серверам (анализ запросов: urlscan.io/result/...). У Valve есть вся необходимая метрика и телеметрия, но полностью отсутствует желание предпринимать реальные шаги против мошенничества. Все их редкие защитные меры были вынужденными. Рассказы о помощи «сообщества» вроде SteamRep — миф: администраторы подобных проектов сами были замешаны в шантаже, краже скинов и платном разбане мошенников. Волонтерское движение Steam сведено к минимуму — за исключением редких энтузиастов вроде модератора Colt из Беларуси. И очищая платформу от мошенников, почему мы должны были упрашивать Valve заблокировать их? Вместо этого поддержка могла отказать нам или даже предложить заблокировать наш собственный аккаунт за отправку списков вредоносных доменов.
Steam как бизнес не страдает от деятельности мошенников. Мой опыт показывает обратное: платформа буквально взращивает их. Этому способствуют сверхнизкий финансовый порог входа и полное игнорирование со стороны Valve деятельности «темщиков», бот-ферм (от карточек до кейсов в PUBG и т.д.), перепродажи скинов и скупки краденого. Классического, взаимовыгодного обмена (трейда) на платформе не существует примерно с 2018 года — само понятие обмена «скин на скин» стерлось, уступив место операциям с USDT на сторонних площадках, коммерции и прямому мошенничеству. Пользователи приходят на платформу зарабатывать, а не играть, что выглядит весьма иронично на фоне строгих запретов коммерческой деятельности в Пользовательском соглашении (TOS) Steam.
Логика применения блокировок в Steam остается абсолютно необъяснимой. Не потому, что блокировок нет, а потому, что они не направлены против реальных мошенников. Блокируются старые пустые боты или фармеры карточек, которых Valve сама же и породила (для справки, в группе ArchiASF состоит 5,337,718 участников: steamcommunity.com/groups/archiasf), в то время как миллионы других пользователей совершают те же самые действия. Это чистое самоуправство, лишенное четких критериев. Модераторы могут заблокировать профиль за безобидный аватар, в то время как откровенный расизм и запрещенная символика годами висят на витринах аккаунтов. Система пользовательских жалоб не работает: я видел крупных мошенников с раскрученных аккаунтами, которые массово обманывали пользователей под видом популярных СНГ-ютуберов. Несмотря на публичные призывы блогеров отправлять репорты, это дало нулевой результат. Valve сформировала лживое соглашение (TOS), нарушителем которого автоматически становится любой активный пользователь платформы (поскольку сторонние торговые площадки, гемблинг и трейд формально запрещены). Это чрезвычайно удобный инструмент для произвольной блокировки любого аккаунта. Раньше в правилах было открыто указано, что при обращении за юридической помощью аккаунт пользователя удаляется, но под давлением регуляторов этот пункт убрали. Мнение сообщества при этом полностью игнорируется: монологи Гейба Ньюэлла против запрета лутбоксов публикуются без возможности голосования или комментирования — исключительно ради демонстрации формального обращения.
На платформе Steam сама компания — больший скам, чем сам скам.
Ни у кого нет понимания, как наказать мошенника — все незащищены, и все скины компании и аккаунты, и она ни перед кем не отчитывается. Платформа наполнена ботами: и спам-ботами, и теми, что крутят статистику игр — это точно так, не знаю, в чем их выгода. Расизм, маты, скам, фишинг, продажа наркотиков — это в целом ок вперемешку с играми 18+, так что скамеры тут не самое плохое. Есть большее зло, и это Valve, которое породило поколение киберпреступников, показав безнаказанность, несправедливость и нечестность по отношению к жертвам. Ведь жертвы, теряя надежду, писали скамерам, моля что-то вернуть, а те или издевались, или вербовали и заставляли скамить — это не единичный случай, а скорее в какой-то момент было нормой, особенно мелкие блогеры и появление кейсов.
Региональная ценовая политика также демонстрирует глубокие несоответствия: цена одной и той же игры может составлять $100 для США и $20 для региональных рынков. Нам это непонятно, как непонятно и сегментированное отношение техподдержки по регионам. По нашим наблюдениям, только японский департамент поддержки демонстрирует профессиональный, адекватный и ответственный подход к запросам пользователей, в отличие от всех остальных.
Так что выходит да — я говорю, что скамеры подмены офферов — меньшее зло, чем Steam, который не смог за 88 месяцев начать замечать параллельную сессию.
Причем бесконечную, и не секретных мега-прокси, а серверных дешевых прокси: 1 server — 1000 сессий. Спасибо, Steam, за создание нашего проекта, и крайне не спасибо — за взращивание этой индустрии обмана. Если бы Steam не являлся удушающим разработчиков глобальным монополистом, любая другая модель управления не превратила бы игровую платформу в рассадник токсичности, где руководство возмущается требованиям убрать порнографический контент, но при этом допускает разгул фашизма, буллинга, сталкинга и фишинга. Даже в даркнете сложно встретить столько грязи, сколько накопилось в Steam, но из-за монопольного положения компании у нас просто нет другой платформы для сравнения.
Я уверен, что Steam заслуживает ответственности за все, и эта ответственность сильно больше, чем ему хочется, чтоб казалось. Фишинг и подмена — это причина платформы. Там очень трудный фишинг, который — не дети тупые, а ты, Steam, тупой и мог бы убивать параллельный сеанс. Там трудный фишинг + интерфейс Steam — то, что Steam очень любит обвинять пользователей. Но я ответственно говорю — это возможно самый тонкий фишинг именно в плане и логики, и всего. Ну, никакая другая, включая крипто-платформу, не допустила бы такое, я думаю — ну, убила бы раньше, чем оно смогло бы развиться во что-то гигантское и в плане технического, и в плане масштабирования. Ну и Steam скрывает свои алгоритмы. Поставьте против меня любого агента поддержки или сотрудника, кто якобы знает скам, можно с подписанием NDA — и проверить, есть ли им что скрывать, или все же я лучше знаю скам и то, как он тут работает, а Steam или максимально ноль с желанием переложить свои провалы на детей, ну или он — заинтересованная сторона.
Так что да — Steam причина скама в Steam, Steam абсолютно никогда и никак не боролся сам со скамом.
Steam, ты позор и антипример, жаль, что ты монополист и так цинично обманываешь и запугиваешь детей, что уже в реальности более 70% детей, когда теряют скины, даже не пишут в поддержку, зная априори, что там то, что ответить — будет грубым, трудным и будет выдавливать из себя TOS, который явно не для детей, причем настолько широкий, что запрещает абсолютно все, и все думают, что нарушители они, а не Steam. Просто подзабылся, потому что просто частная компания и думает, что все можно. Не молчите, говорите.
Редакционная оговорка: операционные утверждения об инфраструктуре Ihor основаны на сохранённых PhishDestroy данных и файлах одного исследованного продукта и могут быть переданы для независимой проверки. Вопросы о совокупных суммах, выборочности банов и экономическом мотиве требуют раскрытия данных Valve. Упоминания Ирландии, России, ФСБ или любого другого государства описывают модель угроз и не обвиняют конкретного подрядчика или оператора в передаче данных без доказательств. Цифры 79 человек и $76,4 млн взяты из сообщений о судебной таблице по категории Steam за 2021 год, раскрытой до исправления редактирования. 1 162 880 часов — иллюстративный расчёт мощности команды, а не утверждение, что 79 человек были инженерами безопасности или потратили эти часы на данный скам.
Author & Editorial Expertise
Prepared by the PhishDestroy Research Team, an independent collective of cybersecurity threat analysts, blockchain forensic researchers, and OSINT specialists. Our team members hold extensive credentials in tracing data exfiltration, reverse-engineering malware, and auditing malicious infrastructure since 2018. Review our verified investigations in our News & Investigations Archive or check our commitment to transparency in our Editorial Policy.
Contact & Registry Office
To submit reports, request corrections, or escalate threats, visit our Contact Desk or submit a formal ticket via our Appeals Center.
PhishDestroy Association
Virtual Registry & Decarbonized Operations Mailbox:
10685-B Hazelhurst Dr, Houston, TX 77043, USA
Transparency & YMYL Disclaimer
Disclaimer: PhishDestroy is a non-commercial, independent threat intelligence project. The research on this page is for educational, security analysis, and public threat-awareness purposes only. It does not constitute legal, financial, investment, or professional security advice. Always perform your own independent diligence and consult licensed professionals before interacting with digital assets, authorization APIs, or third-party platforms.