
Как рутинный запрос GDPR, обработанный международной юридической фирмой, привёл к катастрофической утечке данных пользователей Steam и несовершеннолетних.
Аналитический отчёт и рекомендации
Моя собака против элитных юристов по GDPR: утечка данных Valve, о которой никто не говорит
На этой странице
Табло DPO
Моя собака: 0 оплаченных часов. 0 утечек данных. На 100% лучше справляется с PDF-файлами, чем элитные корпоративные юристы.
Давайте рассмотрим абсурдный, но крайне практичный вопрос в сфере корпоративной конфиденциальности данных: стоит ли такому глобальному технологическому гиганту, как Valve Corporation, нанимать элитных юристов-«цепных псов» — например, из международной юридической фирмы Taylor Wessing — для обработки стандартных запросов на данные в соответствии с GDPR?
Ответ полностью зависит от вашей ситуации:
- Если ваша компания полностью невиновна и соответствует требованиям: абсолютно нет.
- Если ваша компания располагает огромным внутренним хранилищем данных, которое нужно скрыть: О, да. Немедленно наймите их.
Почему? Потому что эти элитные корпоративные юристы действуют как невольные двойные агенты. Они с готовностью помогут вашему оппоненту обнаружить каждую мелочь, которую вы отчаянно пытаетесь скрыть от регуляторов. Единственное техническое требование — чтобы ваш оппонент умел открыть плохо отредактированный PDF-файл.
Именно поэтому в борьбе за звание идеального специалиста по защите данных (DPO) моя собака с лёгкостью обходит дорогого корпоративного юриста. Собака, возможно, и перегрызёт Ethernet-кабель, но она никогда не выложит ваши самые конфиденциальные корпоративные тайны на блюдечке и не спровоцирует утечку данных в нарушение GDPR.
Бюрократия как оружие
Основная стратегия этих юридических фирм высшего уровня заключается в том, чтобы создавать ауру тайного знания, угрожать оппоненту с самого порога и искусственно затягивать судебный процесс. Требует ли законодательство ЕС ответа в рамках GDPR в течение 30 дней? Они предоставят его на 35-й день, зададут бессмысленный уточняющий вопрос и перезапустят отсчёт времени. Цель — не соблюдение требований; цель — измотать человека, бросающего вызов корпорации.
У нас есть точная хронология этой бюрократической волокиты. 15 августа один из юристов Taylor Wessing (доктор Тобиас Шелински) отправил официальное письмо, делая всё возможное, чтобы затянуть выполнение запроса GDPR. Он потребовал дополнительное подтверждение личности, утверждая, что одноразовый адрес электронной почты пользователя (псевдоним, который буквально переводится как «Неважно») не содержит явно его настоящего имени. Затем он использовал эту искусственно созданную задержку, чтобы немедленно и навсегда заблокировать соответствующий аккаунт Steam.
Они затягивали этот простой запрос данных на месяцы. Наконец, 1 октября другой адвокат (доктор Патрик Цурхайде) взял дело в свои руки и предоставил запрошенные данные.
(И да, Taylor Wessing, мы знаем, как вы, должно быть, в восторге от этой статьи. Нам так жаль, что мы раскрыли вашу элитную корпоративную стратегию вашим конкурентам. Хотя, погодите, есть ли у вас вообще конкуренты при таком уровне цифровой некомпетентности? Впрочем, неважно, не отвечайте. У нас нет 30 дней, чтобы ждать ответа от стороны, которая нам совершенно безразлична.)
Но хотя использование задержек в качестве оружия — это стандартная юридическая тактика, то, что произошло дальше, стало катастрофическим операционным провалом. Пока эти сторожевые псы были заняты лаем у забора, они оставили чёрный ход нараспашку.
Краткий экспресс-курс по информационным технологиям для IT-юристов (Модуль 101)
Прежде чем мы рассмотрим утёкшие данные, нам нужно обсудить, как это произошло.
Если вы посмотрите учебную программу любой уважаемой магистерской программы по праву (LL.M.) в сфере IT-права, вы найдете обширные модули, посвященные международной защите данных, фреймворкам кибербезопасности и юридической интерпретации статьи 32 GDPR («Безопасность обработки»). Профессора месяцами вдалбливают студентам теоретическую необходимость обеспечения безопасности персональных данных.
Однако университеты исходят из того, что аспирант уже знает, как работает компьютер. Они не учат «Как сохранить файл» или «Как пользоваться Adobe Acrobat». И именно здесь элитная корпоративная правовая система потерпела крах.
Вот техническая реальность, которая ускользнула от экспертов:
Формат Portable Document Format (PDF) — это не плоская фотография. Это многослойный цифровой контейнер. Когда вы используете простой редактор PDF, чтобы нарисовать чёрный векторный прямоугольник поверх строки текста, вы не стираете текст. Вы просто размещаете поверх него цифровую стикер-заметку.
Любой, кто откроет этот документ в такой программе, как LibreOffice Draw, Adobe Illustrator, или даже в простом скрипте для извлечения текста, может просто выделить текстовый слой под чёрным прямоугольником, скопировать его и вставить в Блокнот.
Надлежащее редактирование требует «санитизации» — процесса, который навсегда удаляет текстовые объекты и метаданные из кода документа. Нарисовать чёрную фигуру — это не кибербезопасность; это цифровое творчество и рукоделие.
Утёкшие данные: когда некомпетентность становится опасной
В ответ на стандартный запрос в соответствии со статьей 15 GDPR юридические представители Valve предоставили массивный документ объемом 830 страниц, заполненный этими цифровыми «поделками». Они аккуратно разместили черные векторные фигуры поверх тысяч строк данных — оставив видимой лишь ту информацию, которая была удобна для их нарратива (в частности, жалобы пользователей, поданные против запрашивающего лица).
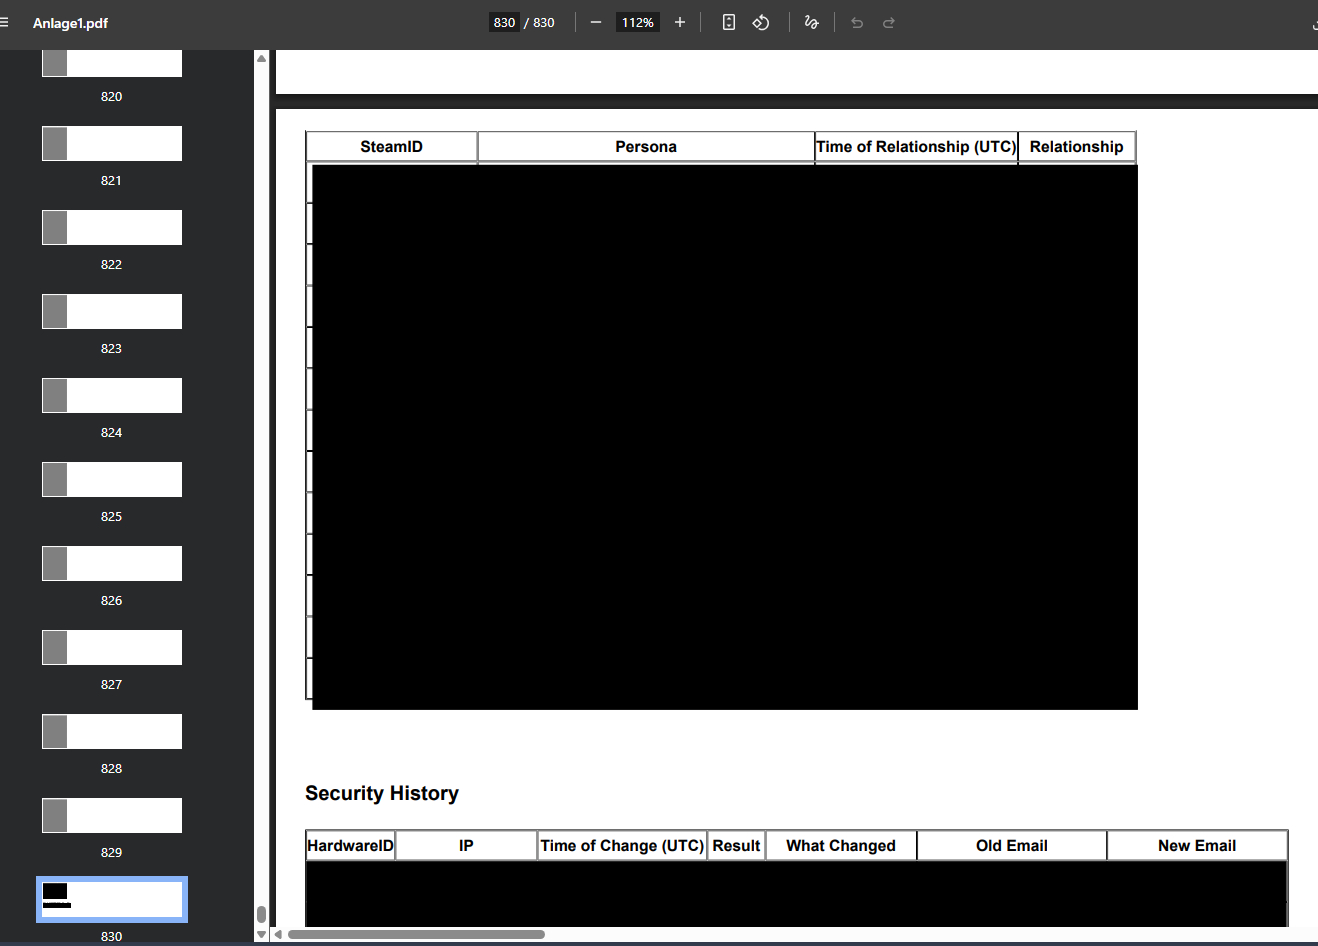
На первый взгляд, почти впечатляет самоотверженность, с которой на 830 страницах рисовали чёрные прямоугольники. Но стоит лишь обойти векторы и взглянуть на реальные утёкшие данные, как юмор мгновенно испаряется.
Публичное предупреждение о безопасности: проверьте свои ответы по GDPR
В ходе нашего анализа того, как крупные корпорации обрабатывают запросы в соответствии со статьей 15 GDPR, мы выявили системную проблему. Корпоративные юридические фирмы, действующие от имени технологических гигантов, часто функционируют скорее как агрессивные PR-отделы или страховые оценщики. Их основная тактика — запугивание, затягивание процесса и давление на заявителя с целью предотвратить раскрытие данных.
Однако, когда их в конечном счёте вынуждают передать данные, их техническая некомпетентность становится очевидной. Пытаясь скрыть персональные данные третьих лиц или внутренние корпоративные секреты, эти юристы routinely используют принципиально ошибочные методы редактирования PDF-файлов.
Настоятельная рекомендация всем пользователям, юридическим оппонентам и защитникам конфиденциальности:
Если вы, ваши коллеги или кто-либо из ваших знакомых когда-либо запрашивали данные и получали от этих корпоративных юристов PDF-файлы с текстом, скрытым под чёрными прямоугольниками, — немедленно проверьте эти файлы.
Откройте PDF-файл в простом редакторе (например, LibreOffice Draw, Adobe Illustrator) или просто попробуйте выделить текст под чёрным прямоугольником курсором и вставить его в Блокнот. Если текст копируется, произошла масштабная утечка данных. Передайте эту информацию всем, кто ведёт аналогичные судебные разбирательства. Проверяйте каждый документ. Их тактика запугивания — блеф, а техническая некомпетентность играет против них — но она также ставит под угрозу конфиденциальность бесчисленного множества людей.
Что на самом деле слили элитные адвокаты:
- Деанонимизированные логины пользователей: Поскольку логин Steam часто глубоко личен и связан с другими онлайн-идентичностями, более 60% пользователей из этого документа были мгновенно и полностью идентифицированы.
- Незашифрованные, необработанные журналы чатов и абсурдные отчёты: Это были не просто стандартные серверные журналы. Документ вскрыл целый кладезь абсолютно неадекватных, абсурдных пользовательских жалоб. Речь идет о сырых, незацензуренных сообщениях, густо приправленных крайней нецензурщиной, чистой завистью и неприкрытой ненавистью. В них содержались буквальные пожелания смерти, националистические оскорбления и жесткая геополитическая желчь от российских пользователей в адрес украинского пользователя. Вместо того чтобы надлежащим образом защитить эти крайне чувствительные и токсичные данные, элитные юристы, по сути, упаковали сырую базу данных с языком вражды и передали её, полностью незащищенной.
- Подвергая несовершеннолетних риску: Украинский пользователь, чьи права на конфиденциальность Valve пыталась ограничить, не был случайным подростком. Это лицо, обладающее серьёзными техническими возможностями. Из-за того, что юристы не выполнили базовое редактирование PDF-файла, они передали ему полностью деанонимизированную базу данных людей, сообщивших о нём. Это поставило тех пользователей Steam — многие из которых являются несовершеннолетними — под прямую физическую и цифровую угрозу.
Моя собака никогда бы так не поступила. Моя собака просто съела бы документы. Ноль утечек данных.
Шедевр лицемерия: Страница 8
Если вы считаете технический сбой забавным, то официальное сопроводительное письмо, прилагаемое к этой утечке, возводит ситуацию до абсолютной высокой комедии.
На странице 8 официального юридического ответа доктор Цурхайде официально отказывает пользователю в доступе к определённым данным учётной записи. Каково его правовое обоснование для неразглашения этой информации? Мы цитируем непосредственно из немецкого документа:
“Более точная информация невозможна в связи с защитой персональных данных других пользователей платформы Steam…”
Более подробный ответ невозможен в связи с защитой персональных данных других пользователей Steam…
Пусть это осознается. Высокооплачиваемый Salary Partner в Taylor Wessing прямо отказался предоставлять определенные детали, чтобы защитить конфиденциальность других пользователей Steam… в том самом пакете электронных писем, где он приложил PDF-файл на 830 страниц, полностью раскрывающий деанонимизированные личности, журналы чатов и сырые высказывания, содержащие ненависть, тех самых пользователей.
Он с гордостью заявил в письменной форме, что защищает те самые данные, которые активно утекали у него сквозь пальцы.
Письмо затем завершается классической корпоративной тактикой запугивания: угрозой уголовного преследования пользователя в соответствии с Уголовным кодексом Германии (StGB), при этом одновременно удерживая остальные гарантированные законом данные пользователя в рамках GDPR в качестве заложников, пока пользователь не «объяснит» определённое поведение своей учётной записи юристам. Это мастер-класс по вооружённой, но при этом совершенно некомпетентной бюрократии.
Пятизвёздочный отзыв об экспертизе в области IT-права уровня «Элит»
Чтобы осознать всю серьёзность этого провала, нужно посмотреть, кто работает с этими данными. Речь идёт не о каком-то стажёре.
Согласно публичным профессиональным профилям, лицо, ответственное за данный ответ, является недавно повышенным партнёром с оплатой труда (Salary Partner) в Taylor Wessing. Это профессионал, имеющий степень магистра права (LL.M.) в области международного коммерческого права Университета Абердина и — ирония судьбы — фактически завершивший докторантуру по IT-праву.
Когда вы нанимаете специалиста с докторской степенью в области информационного права из ведущей международной фирмы, вы ожидаете, что он знает, как правильно очистить цифровой документ перед передачей конфиденциальных данных пользователей через границы.
Вместо этого этот катастрофический провал в базовой цифровой грамотности непреднамеренно подтвердил технические реалии, которые Valve агрессивно отрицала на протяжении многих лет. Благодаря этой вопиющей юридической оплошности теперь у нас есть официально задокументированное доказательство того, что:
- Массовое связывание учетных записей: Valve обладает возможностью связывать учетные записи Steam, начиная с 2019 года.
- Глубокая телеметрия: Valve поддерживает внутреннюю систему телеметрии и журналирования данных о своих пользователях, глубина которой сопоставима с системами государственных разведывательных агентств.
- Официальное подтверждение: Элитная юридическая команда, как удобно, подтвердила всё это в официальной, проверяемой юридической переписке.
Смиренная просьба к профессорам IT-права (и проверка реальности)
Уважаемые профессора Абердинского университета и других престижных учебных заведений, предлагающих степени в области IT-права: у нас к вам скромная просьба. Пожалуйста, умоляем вас, заставляйте своих студентов усерднее изучать собственно «IT»-часть их учебной программы.
Научите их, как работают векторные графики. Научите их, что рисование рамки в Adobe Acrobat не волшебным образом стирает лежащий в основе текстовый код. Это абсолютные цифровые основы, которые должны быть освоены, прежде чем кому-либо выдадут докторскую степень или позволят приблизиться к чувствительным пользовательским данным, подпадающим под GDPR.
Но давайте будем полностью справедливы к академическим учреждениям. Университеты являются высокоавторитетными и уважаемыми организациями. Мы точно знаем, что ни один уважающий себя профессор не учит студента искусственно затягивать предусмотренный законом ответ по GDPR, чтобы измотать жертву.
Этот конкретный навык — превращение бюрократии в оружие и намеренное затягивание юридических сроков — не входит ни в одну университетскую программу. Это сугубо внутренняя корпоративная инициатива. Это своего рода тёмное искусство, которому можно научиться только придя в такую фирму, как Taylor Wessing.
Это на самом деле подчёркивает жёсткую, негласную реальность современного конвейера юридической карьеры. Похоже, что выпускники, которые действительно разбираются в технологиях, уходят находить обычные, респектабельные работы — создавая, защищая и внедряя инновации в реальном мире.
А остальные? Те, кто просто хочет носить дорогие костюмы и жонглировать модными словечками? Они идут в такие фирмы, как Taylor Wessing, чтобы работать высокооплачиваемыми корпоративными «решальщиками», чья задача — хоронить грязные секреты технологических гигантов за плохо прорисованными цифровыми чёрными ящиками.
Официальная петиция в органы ЕС по защите данных
Регуляторам GDPR и органам по защите данных, которым в настоящее время поручено контролировать этот бардак: если, конечно, ваши офисы не укомплектованы точно такими же «экспертами», мы с уважением просим вас провести расследование в отношении цирка, действующего под названием Taylor Wessing.
Существует ли правовой механизм, обязывающий этих специалистов проходить цифровую переаттестацию? Или, возможно, кому-то стоит просто проверить их температуру? Похоже, что в тот самый момент, когда эти юристы получают свою престижную приставку «д-р», их поражает тяжёлая корпоративная лихорадка, которая навсегда стирает из их мозга базовые навыки работы с компьютером.
Осознаёте ли вы весь масштаб нарушений GDPR, содержащихся в этом единственном взаимодействии? Они искусственно затянули юридически обязательный ответ, скрыли данные под ложным предлогом «защиты» других лиц, использовали бюрократию как оружие, а затем случайно раскрыли необработанные, деанонимизированные данные тех самых людей.
Тем временем давайте взглянем на табло. У моей собаки по-прежнему ровно ноль утечек данных. Да, она не смогла успешно обработать запрос по GDPR. Но она также не устроила масштабную трансграничную утечку данных, выставляя клиенту счёт на сотни евро в час. В современной корпоративной экосистеме полное бездействие и простое отсутствие проколов делает мою собаку бесспорным «Сотрудником месяца».
Время сменить игру в Steam
Речь идет не просто об ошибке юриста с PDF-файлом. Речь идет о системном пренебрежении безопасностью пользователей со стороны платформы с многомиллиардным оборотом.
Наш проект PhishDestroy родился потому, что Valve просто не заботилась о бесконтрольном спаме, фишинге и взломанных аккаунтах, пожирающих её экосистему. Мы выросли в этом вакууме корпоративной ответственности.
Теперь, напрямую благодаря выбору Valve юридического представительства и последующей утечке данных, завеса приподнята. Настало время разрушить их политику закрывания глаз, пока детей обворовывают, игнорирования нерегулируемых азартных игр на скины и бессрочной заморозки пользовательских инвентарей ради собственной выгоды.
Мы собрали доказательства, хронологию корпоративного абсурда и полный технический разбор их провалов. Это плотный, серьёзный материал, потому что правда о том, как глобальные корпорации обращаются с вашими данными, обычно именно такова.
Ознакомьтесь с полным, подробным расследованием практик Valve здесь:
PhishDestroy: Как Valve зарабатывает на украденных аккаунтах
Особый отказ от ответственности для Taylor Wessing и доктора Цурхайде
Мы точно знаем, что произойдёт дальше. Мы знаем, что вы, скорее всего, прямо сейчас составляете жалобу на нарушение условий предоставления услуг или письмо с требованием о прекращении противоправных действий, чтобы добиться удаления этой статьи.
Прежде чем вы это сделаете, давайте проясним несколько моментов для публичного протокола.
Во-первых, PhishDestroy — это стопроцентно некоммерческая инициатива. Мы зарабатываем на этом ровно $0. Это не заказной материал от ваших конкурентов (если предположить, что они у вас вообще есть на таком уровне цифровых поделок). Мы публикуем это потому, что ваша катастрофическая утечка служит основополагающим доказательством для нашего масштабного расследования деятельности Valve.
Во-вторых, мы хотим искренне похвалить ваше художественное творение. Эти 830 страниц вручную размещённых чёрных прямоугольников поистине изысканны. Квадраты глубокие, насыщенные и на удивление однородные. Это прекрасное свидетельство того, что корпоративные деньги абсолютно ничего не значат для корпораций, которые их тратят. Учитывая вашу почасовую ставку в Taylor Wessing, это, пожалуй, самый дорогой проект современного искусства в истории игровой индустрии.
(Профессиональный совет для вашего следующего ответа по GDPR: раз вы уже выставляете Valve счёт на сотни часов за рисование чёрных квадратов на более чем 800 страницах, возможно, стоит попробовать нарисовать под ними пару симпатичных маленьких кружочков? Просто для разнообразия. Данные это не защитит лучше, но тому, кто извлекает текст, будет веселее).
Наконец, рассматривайте это как вежливое предупреждение:
Любая попытка подать жалобу, страйк или юридически угрожать данной публикации будет расценена как прямая атака на легитимные некоммерческие исследования в области безопасности. Мы действуем по очень простому правилу интернета. Можете попробовать удалить эту ссылку. Но если вы это сделаете, мы поступим как всегда: за каждую уничтоженную вами ссылку появится пять новых.
Добро пожаловать в интернет.
Напоминание юридического характера для Taylor Wessing: правило 72 часов
В обычных условиях мы бы не стали давать вам деловые советы, кроме как «закрывайте лавочку», но как эксперты по кибербезопасности мы обязаны указать на юридические последствия вашего технического сбоя.
Ваша практика использования графических векторных наложений вместо надлежащей структурной санитизации документов является прямым нарушением статьи 32 GDPR (Безопасность обработки).
Мы настоятельно рекомендуем вам провести аудит каждого PDF-файла, который вы когда-либо отправляли любому оппоненту, заявителю или клиенту. Если вы не проверяли эти документы на базовом ИТ-уровне (удаление метаданных и скрытых слоёв), существует чрезвычайно высокая вероятность того, что вы активно являетесь причиной множественных продолжающихся утечек данных.
Кроме того, позвольте напомнить вашим уважаемым докторам юридических наук в области ИТ-права о статье 33 GDPR: как только контролёр данных узнаёт об утечке персональных данных, он юридически обязан уведомить компетентный надзорный орган в течение 72 часов.
Учитывая трансграничный характер этих утечек и колоссальный объём крайне чувствительных, деанонимизированных данных, с которыми вы ненадлежащим образом обращаетесь, попытка замять это дело лишь спровоцирует максимальные регуляторные штрафы. Теперь вы уведомлены об инциденте. Часы тикают.
Ещё раз, полное расследование читайте здесь:
PhishDestroy: Как Valve зарабатывает на украденных аккаунтах
ЛИЦЕНЗИЯ · ПРАВА · ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ
PHISHDESTROY
ЛИЦЕНЗИЯ · ПРАВА · ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ
Расследование: Valve Corporation / Steam · публичная — без срока действия, без права отзыва
MIT PUBLIC DOMAIN OFAC-RESTRICTED
РАЗДЕЛ I — ЛИЦЕНЗИЯ
PhishDestroy отказывается от всех прав на этот материал. Ноль. Всё. Готово. Вы можете воспроизводить его, продавать, подписывать своим именем, татуировать на своем боссе, что угодно. Без указания авторства, без необходимости писать нам, без ожидания благодарственной открытки.
ОДНО РЕАЛЬНОЕ ПРАВИЛО
Если вы пользователь из России или любой страны, находящейся под санкциями OFAC — этот материал НЕ для вас. Без лазеек. Наслаждайтесь вашими санкциями. И если вы сменили регион Steam на Turkey, сидя в Москве — поздравляем с вашим творческим географическим подходом. Вы все еще русский. Санкции по-прежнему действуют. В этом и есть весь смысл.
РАЗДЕЛ II — ЧТО ЭТО ТАКОЕ И ЗАЧЕМ ОНО СУЩЕСТВУЕТ
Мы опубликуем о Valve больше, чем средний сотрудник Valve знает о самом себе. Steam, по сути, создал нас. Он воспитывал нас на своих мошенниках, тикетах поддержки, экосистеме обхода банов — и вот мы здесь. Никакой злобы. Скорее поэтично. Мы ждали более 4 лет, пока они исправят проблему спуфинга, прежде чем мы могли написать об этом публично. Это конфликт? Нет. Можно ли его разрешить? Да. Но мы не будем подписывать NDA и не будем участвовать в bug bounty за копейки.
РАЗДЕЛ III — ОТКРЫТОЕ ПИСЬМО VALVE
Привет, Valve. Если вы думаете о том, чтобы заблокировать наш домен — просто напишите нам на почту. Не платите снова Dr. Patrick. Пожалуйста. Это позорно для всех участников.
Будем ли мы «наносить ущерб» Valve напрямую? Скорее всего, не так, чтобы они почувствовали это финансово. Мы не бредим. Но мы сделаем это честно, открыто, без погони за популярностью. У нас есть 5 лет архивов. Регуляторы получат оригиналы. Исследователи и журналисты получат версии с правками. PhishDestroy — это сообщество, а не личность.
СДЕЛКА (открытое предложение, юристы не нужны)
Если вы хотите убрать домен: пусть ваши специалисты по IT-праву рассчитают цену. 50% пойдет в SEAL Foundation. Мы закрываем домен. Без драмы. Без суда. Готово. Другим способом вы этого не добьетесь. Это не угроза. Это просто архитектура ситуации.
РАЗДЕЛ IV — ДЕНЬГИ, БАНЫ, ВЕСЬ ЦИРК
Вот в чем дело с тем, как Steam банит игорные сайты и мошенников: это не правоприменение. Это захват выручки. Valve забирает деньги себе, отмывает руки, а потом выходит на сцену и рассказывает всем трогательную историю. Тем временем Valve в 2017 году убил возможность правильно отслеживать скины. Мы докажем это: Скины более анонимны, чем Monero. Перуанский картель, по слухам, использовал скины Dota 2 для перемещения денег. Steam функционально является машиной для обхода санкций стоимостью около 7 млрд долларов в «торговых картах».
РАЗДЕЛ V — ДЕЛО О ВРЕДОНОСНОМ ПО
Мы НЕ раскрываем уязвимость в игре публично. Мы НЕ сообщаем о ней в Steam. Не потому, что не можем — а потому, что их bug bounty стоит примерно три копейки, и мы не работаем за три копейки. Наши коллеги по безопасности уже сообщили об этом в поддержку Steam. Это НЕ тривиальный вариант для CSGO. Это ближе к: RCE при подключении к серверу. То есть — вы подключаетесь к серверу, ничего не нажимаете. Само подключение является поверхностью атаки. Угроза активна.
ЗАЯВЛЕНИЕ ОБ ИСПОЛЬЗОВАНИИ И ПРАВАХ
Проект PhishDestroy & Коалиция по кибербезопасности
1. НЕТ УСЛОВИЙ К ИСПОЛЬЗОВАНИЮ
Весь материал, созданный Коалицией в этом обращении — заявления о фактах, анализ, доказательства, инструменты и выводы — публикуется БЕЗ ЗАПРЕТА НА ИСПОЛЬЗОВАНИЕ ЛЮБЫХ ПРАВ. Любой может воспроизводить, адаптировать, редактировать, переписывать, переводить, цитировать, включать в официальные документы, представлять как свою работу или передавать кому угодно — без запроса и без уведомления Коалиции.
2. ПОЧЕМУ ЭТО ВАЖНО ПРАКТИЧЕСКИ
Здесь нет ничего, с чем можно было бы запутаться. Коалиция ничего не просит, ей ничего не должны, она ничего не удерживает и не имеет никаких ожиданий. Орган, использующий этот материал, не действует от имени Коалиции. Он использует публичную информацию, которая просто была собрана кем-то другим.
3. ВСЕ УЖЕ ОТКРЫТО
Расследования опубликованы открыто на phishdestroy.io. Инструменты опубликованы как open source под лицензией MIT на gitlab.com/phishdestroy. Методология изложена в обращении. Коалиция не принимает пожертвования и опубликовала эту позицию с 2018 года.
4. ЦЕЛОСТНОСТЬ ПАКЕТА ДОКАЗАТЕЛЬСТВ
Каждая поставка сопровождается файлом SHA256SUMS, содержащим дайджест SHA-256 для каждого предоставленного файла, а также отдельной подписью OpenPGP SHA256SUMS.asc. Ключ подписи опубликован на phishdestroy.io/.well-known/pgp-key.txt и на keys.openpgp.org.
5. О СТИЛЕ ИЗЛОЖЕНИЯ
Орган может столкнуться с опубликованными расследованиями Коалиции и найти их резкими, враждебными и иногда сатирическими. Это впечатление верно. Коалиция пишет именно так намеренно. Отказ от претензий — это механизм, с помощью которого содержание можно отделить от стиля: орган может взять то, что полезно, переформулировать своими словами и отбросить каждое слово манеры Коалиции. Ничего не теряется при этом.
6. ЧТО ПРЕДОСТАВЛЯЕТ КОАЛИЦИЯ
Информацию, исследования и наблюдения. Ничто не утверждается как вывод, который Коалиция не имеет полномочий делать. Коалиция не ищет возмещения, оплаты, признания или какого-либо результата для себя. Она просит только, чтобы вопросы, изложенные в обращении, были заданы Valve Corporation органом, имеющим полномочия требовать ответа.
ЗАКЛЮЧИТЕЛЬНОЕ ЗАМЕЧАНИЕ — ТОМУ, КТО ПЕРЕДАЕТ ЭТО ДАЛЬШЕ
Мы хотим поблагодарить того, кто доставит этот материал туда, где он нужен. У Valve глубокие карманы, а Taylor Wessing берет деньги за час. Мы знаем, что делаем. Мы знаем, о ком пишем. Нам не нужно авторство. Нам не нужно упоминание. Нам не нужна победа. Нам нужен кто-то с реальной властью, чтобы задать Valve вопросы, которые уже лежат в этом обращении, с правом требовать ответа. Вот и всё. Вот и вся просьба.
PhishDestroy — публичное расследование — все права переданы человечеству · Доступ из регионов OFAC: запрещен