




Безопасность домена и анализ угроз

optibase.website
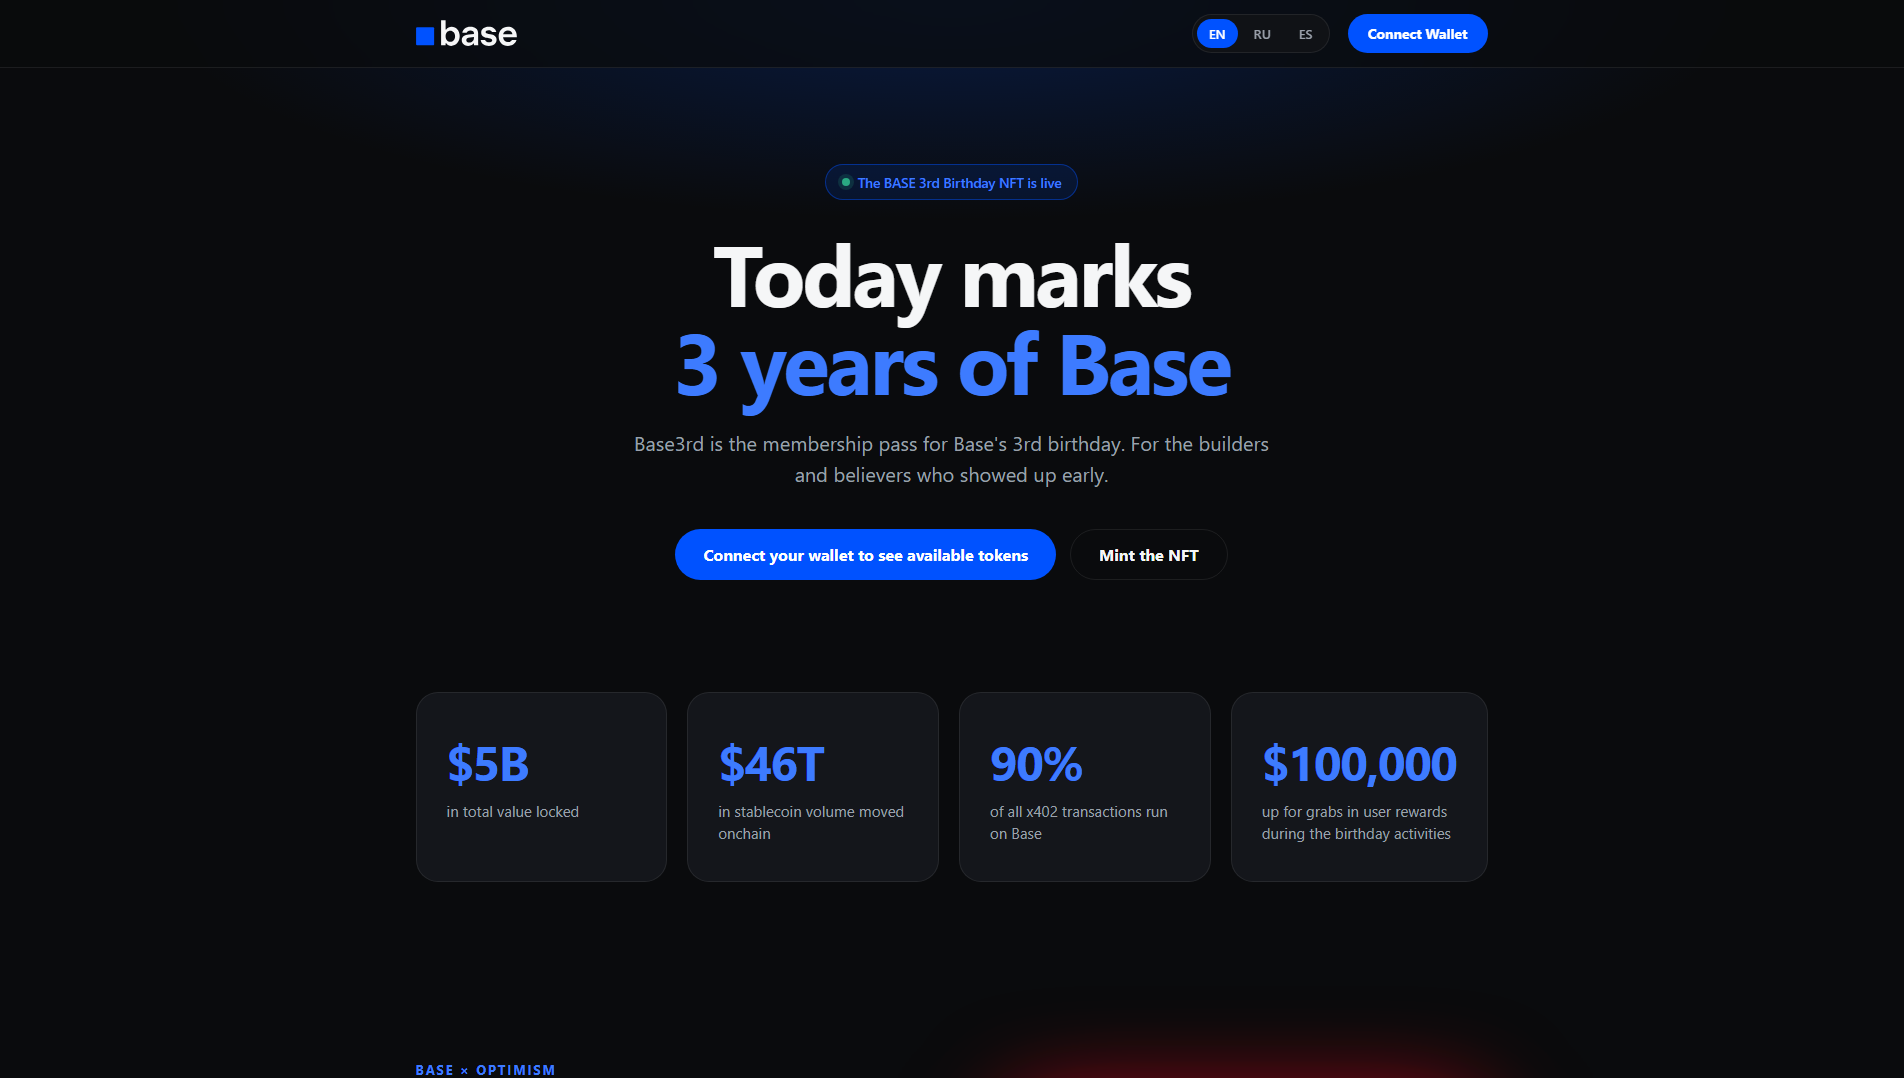
“Base: 3 Years Onchain”
Вердикт по угрозе
Критический
100/100 оценка доказательств
Доступность
Контент недоступен
Контент был недоступен в последнем наблюдении.
Сигналы риска
Всего обнаружений вирусов: 5/89
Сохраненные совпадения в черном списке: 2.
URLQuery threat systems: 1 alert
Олицетворение бренда: Base
Actions
API
Краткий обзор отчёта
Перевод текста в русском языке ONLY. Не добавляйте ничего, кроме оригинальных индексов, ссылок на вебсайт и технические термины. Не добавьте никаких предложений
Подробный анализ PhishDestroy AI ниже оставлен на английском, чтобы сохранить исходную криминалистическую запись.
Сводка доказательств
КРИТИЧЕСКИЙ
Оценка
Хранящиеся доказательства для optibase.website: VirusTotal зафиксировал 5 обнаружений среди 89 сканеров на 2026-09-07. Это соотношение воспроизводит хранящуюся проверку в её исходных единицах и не преобразуется в другую меру. MetaMask и SEAL отображаются как именованные наблюдения внешних блоклистов для optibase.website. Каждый элемент в этом отчёте остаётся в пределах, указанных его датированной исходной записью.
Доказательства обнаружения
VirusTotal фиксирует 5 обнаружений среди 89 сканеров в хранящемся снимке, датированном 2026-09-07. Числитель описывает сканеры, выдавшие обнаружения, а знаменатель описывает сканеры, включённые в эту проверку. Обратный порядок существенно изменил бы хранящийся результат. Снимок VirusTotal, датированный 2026-09-07, не предоставляет общего обоснования, охватывающего включённые сканеры, и в этом отчёте такое обоснование не добавляется. Позже полученный снимок VirusTotal может содержать другие значения, поэтому любое сравнение должно сохранять точное соотношение и дату каждого снимка.
Источниковый контекст
MetaMask и SEAL зафиксированы как именованные наблюдения внешних блоклистов для optibase.website в снимке, датированном 2026-09-07. Хранящиеся записи блоклистов MetaMask и SEAL предоставляют названия и записи, но не предоставляют общего метода или общего обоснования. Каталог PhishDestroy также содержит optibase.website как запись издателя. Эта запись PhishDestroy учитывается отдельно от наблюдений внешних блоклистов MetaMask и SEAL. Это разделение сохраняет происхождение каждой записи и предотвращает повторный подсчёт одного хранящегося элемента под другим источником.
Доступность и хронология
Запись впервые зафиксировала optibase.website 2026-08-27. Снимок блоклистов MetaMask и SEAL датирован 2026-09-07 и остаётся отдельным событием в хранящейся хронологии. Дата регистрации отдельно зафиксирована как 2026-08-14. Ссылка URLScan была сохранена 2026-09-07 как датированный артефакт для проверки. Каждая временная метка относится только к соседней проверке в этой хронологии. Поздние результаты сбора следует сравнивать с этими датированными значениями без замены более раннего снимка.
Регистрация и инфраструктура
Для optibase.website поле регистратора фиксирует Global Domain Group LLC; это сохраняется как точное исходное значение. Источник хранит 188.114.96.3 как наблюдаемый адрес в этой записи. Дата регистрации для optibase.website зафиксирована как 2026-08-14. Выпускатель SSL зафиксирован как Google Trust Services / WE1 в снимке, датированном 2026-09-05. Хранящаяся запись ASN фиксирует 13335 и Cloudflare, Inc. в этой записи. Наблюдаемый заголовок сервера зафиксирован как cloudflare в этой записи. Эти поля сохраняют контекст регистрации, сети и сертификата, хранящийся в этой записи. Отчёт сохраняет каждую метку и число как отдельное исходное значение вместо объединения их в вымышленную агрегацию. Сохранение полей отдельно позволяет отслеживать каждое значение инфраструктуры до записи, которая его предоставила.
Заключение
Запись optibase.website указывает, что VirusTotal зафиксировал 5 обнаружений среди 89 сканеров на 2026-09-07. MetaMask и SEAL остаются именованными наблюдениями блоклистов из снимка, датированного 2026-09-07. PhishDestroy остаётся отдельной записью каталога издателя в хранящейся записи. Для optibase.website поле регистратора фиксирует Global Domain Group LLC; это остаётся отдельным от других исходных полей. Поле наблюдаемого адреса в этой записи содержит 188.114.96.3. Поддерживаемое заключение ограничено точными хранящимися наблюдениями для optibase.website. Любое утверждение, выходящее за рамки этих исходных значений, потребует дополнительного датированного материала.
Рекомендуемые действия
Избегайте отправки конфиденциальной информации на optibase.website во время проверки. Используйте известный адрес службы, полученный отдельно от этого отчёта, для любого необходимого доступа. Защитники могут сохранить optibase.website как точный индикатор и сохранить соответствующие записи DNS, прокси и конечных точек. Сравнивайте поздние снимки VirusTotal и записи блоклистов MetaMask и SEAL с датированными значениями выше вместо их замены. Сохраняйте каждое позднее наблюдение с его датой источника, чтобы изменения оставались видимыми при последующей проверке. Если требуется защитное правило, сохраните его охват только для optibase.website. Хранящаяся запись не оправдывает расширение этого правила до 188.114.96.3 или до других записей инфраструктуры.
VirusTotal
5 det.
URLQuery
1 threat alert
OTX references
URLScan
Scamadviser
80/100Likely Safe
Сертификат TLS
Google Trust Services
Возраст
1 mo New
Зафиксированный статус
Контент недоступен

DestroyList
В списке
Reports Sent
1
Охват данных
VirusTotal
5 / 89
URLQuery
1 threat-system alert
OTX
4 community references
CF Radar
scan completed
URLScan capture
сохраненный отчет
URLScan verdict
malicious
TLS
valid certificate, 65d
WHOIS
1 mo old
Снимок экрана
3 captures · 3 sources
Scamadviser
80/100
Данные сетевой безопасности
Threat Detection Systems
1 alert
| Detection System | Indicator | Verdict | Alert |
|---|---|---|---|
| DNS4EU | optibase.website |
malicious | Sinkholed |
Forensic History & Detection Timeline
This timeline displays historical security and status checkpoints observed by the PhishDestroy automated monitoring network. It records domain lifecycle updates, scanner changes, and threat telemetry over time.
-
Domain Status Transition Sep 11, 2026 · 00:38 UTCDomain state transitioned from alive to dead.
-
VirusTotal Detections Update Sep 6, 2026 · 00:02 UTCVirusTotal scanner detections updated from 1 to 5. Added scanner alerts: CRDF, Gridinsoft, SOCRadar, alphaMountain.ai.
-
Threat First Observed Sep 5, 2026 · 00:53 UTCDomain ingestion complete. Initial state is marked as alive.
Процесс реагирования на угрозы
Открытие
Checks
Reports
Доступность
17/17
Sent Report Recorded
Stored sent-report record for registrar Global Domain Group LLC, hosting provider, 1 abuse contact
registry@globaldomaingroup.com
Статус в публичных блок-листах
Evasion analysis
Cloaking & traffic-distribution check
Stored crawler-versus-browser observations for this host, plus a live fingerprint check for Keitaro-style traffic distribution systems.
- Stored cloaking flag
- Not yet scanned
- Last cloaking scan
Scanner note: dns_error: raw=dns_error; via=local_dns_prefilter
Live TDS fingerprint check
Seven Keitaro fingerprints plus a crawler-versus-browser comparison, run from the PhishDestroy scanner when this section scrolls into view.
Waiting
Сохранённый снимок · 3 sources
Аналитика доменов
Домен
URLScan Verdict
Вредоносный
score 100 Phishing brand: Baselane report ↗
Сервер / ASN
cloudflare · AS13335 Cloudflare, Inc.
Репутация IP
abuse score 0/100 0 reports checked 05.09.2026
OTX Tags
2026-08activeall-domainsblocklistcontentcryptoдоменовdrainerfraudlivemonthlyphishdestroyphishingscam
Регистратор
Global Domain Group
 (US)
(US)
РегистрацияСоздано 14.08.2026 (38d · New) — Expires 14.08.2027
Технические деталиDNS, SAN в протоколе SSL, временные метки
Впервые обнаружено27.08.2026
IoC Extraction
Submitted URLhttp://optibase.website/
Серверы имёнannabel.ns.cloudflare.comoswald.ns.cloudflare.com
TLS Fingerprint
TLS Observation
Favicon Hash
ID дела
ICANN OVERSIGHT
Аккредитация и контекст RAA
Аккредитация и контекст RAA
Registrar accreditation and DNS abuse obligations
For this gTLD, the registrar above operates under an ICANN accreditation agreement. The links below provide the official fee schedule and current DNS abuse compliance guidance.
Accreditation is a contract, not a safety certification.
RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.
Аккредитация — это договор, а не знак безопасности.
Проверить сборы ICANN
Прочитать RAA §3.18
PHISHDESTROY INVESTIGATIONICANN funding, contracts, and DNS abuse oversight
Технологии · 3 identified
Cloudflare Browser Insights
Analytics
RUM
Cloudflare
CDN
HTTP/3
Miscellaneous
Detected via Cloudflare Radar · Wappalyzer engine
Пожаловаться на этот домен
Предоставьте доказательства и помогите защитить других
Анализ VirusTotal
5 / Поставщики средств безопасности 89 отметили этот домен
View on VT
Last analyzed First positive detection Previous stored snapshot: 5 detections
alphaMountain.ai
CRDF
Forcepoint ThreatSeeker
Gridinsoft
SOCRadar
Анализ производительности сайта
Google PageSpeed Insights — mobile performance audit of optibase.website · checked Sep 5, 2026
98
Good
Performance
FCP
1.01s
First Contentful Paint
LCP
2.15s
Largest Contentful Paint
CLS
0
Cumulative Layout Shift
TBT
19ms
Total Blocking Time
SI
2.55s
Speed Index
Powered by Google PageSpeed Insights · Mobile strategy · Scores: 90-100 Good 50-89 Needs Work 0-49 Poor
Данные сообщества
1 сообщение сообщества
КатегорияPIGBUTCHERING
The victim fell victim to a sophisticated "Pig Butchering" / social engineering scheme. The scammers lured the victim into a fake trading setup via 1inch, artificially inflating the balance using their feeding wallet (0x19dcc4351c4fa3cef39f7986dd9af2647dc4b917). Under the prete
Доказательства и внешние отчеты
Анализ безопасности
Community Scam Report — ChainAbuse
1 report filed for optibase.website (1 written by a person) · category: Pigbutchering · source checked
“The victim fell victim to a sophisticated "Pig Butchering" / social engineering scheme. The scammers lured the victim into a fake trading setup via 1inch, artificially inflating the balance using their feeding wallet (0x19dcc4351c4fa3cef39f7986dd9af2647dc4b917). Under the pretext of a mandatory "AML Check," the scammers directed the victim to a malicious phishing website where the victim signed an unlimited USDT approval to the malicious smart contract: 0x68f72dccd43cfb38d06e37cd85d1a7abdad5c2”
— reported by Anonymous on Aug 27, 2026 · Source: ChainAbuse (TRM Labs) — full report and evidence there.
Снимок отправленных доказательств
Sent: Ledger records: 1
Case ID:
PD-20260907-F7932A Recipient: registry@globaldomaingroup.com
PDF notice generated Notice text archived (650 chars)
Abuse notice text as sent to the provider
Policy Violations:
Illegal Activities: Active phishing operation targeting victims
Fraud & Deception: Impersonation of legitimate services
Identity Theft: Collection of credentials under false pretenses
Applicable Laws (Unknown):
International Anti-Cybercrime Regulations
Budapest Convention on Cybercrime
Universal Fraud Prevention Laws
Phishing activities violate international cybercrime conventions and Unknown's domestic fraud laws.
Action Required: This evidence-backed report demonstrates clear violations requiring suspension per your policies. Continued hosting exposes your organization to regulatory scrutiny and potential legal liability.
OSINT и разведка
DNS и сеть
SEO и домены
Повлиял ли на вас этот сайт?
If credentials were compromised, report immediately. Do not engage with recovery scammers.
Если вы ввели учетные данные, личную или платежную информацию или загрузили файл с этого домена, примите немедленные меры. Ниже приведены ресурсы, которые помогут вам сообщить об инциденте и защитить себя.


«Action Fraud»
Сообщайте о мошенничестве и киберпреступлениях в Англии, Уэльсе и Северной Ирландии
Contact centre0300 123 2040
PhishDestroy listing review Не отчет правоохранительных органов
Обжалование решения по домену
Запросите проверку, если вы являетесь владельцем этого домена и считаете, что его данные неверны.
Остерегайтесь мошенников, предлагающих услуги по восстановлению данных! Преступники могут снова связаться с жертвами, притворяясь следователями, адвокатами или агентами по восстановлению. Не платите авансовые платежи и не делитесь учетными данными. Узнайте больше о мошенничестве при получении компенсаций →
Сообщите об этом в местные органы власти
Выберите свою страну, чтобы получить официальные контакты по киберпреступности или создать проект жалобы →.
Каталог 97 стран
Черновик по шаблону • помощь AI с формулировками включается только с отдельного согласия.
Просмотрите и отправьте его самостоятельно
Связанная инфраструктура и отчёты
Infrastructure map · optibase.website
Each spoke is one reason two domains are linked. Ring size marks VirusTotal detections; dashed nodes are already offline. Full lists below.
Другие отчеты об общем крае Cloudflare 6
Эти отчеты относятся к одному и тому же общему граничному IP-адресу. Они помогают при обнаружении отчетов, но не подразумевают совместное владение или общий исходный сервер.
Тот же регистратор: Global Domain Group 6
 basedone.trade
 saranbk.com
 capitalvistatrust.com.nexorbittrade.com
 expresstransitservice.com
Base impersonation 8
These domains also target Base users. View all Base threats →
 axiomprotocols-rlusd.info
Unknown kit 8
Part of the Неизвестно phishing campaign. View all campaign domains →
Недавние сообщения об угрозах 5
Недавно добавленные отчёты об угрозах. Эти ссылки не означают общую инфраструктуру или одного владельца.
 parik-24.hu
 imrobinhood.xyz
Проверить любой домен
Анализ угроз с использованием сохраненного черного списка, WHOIS, DNS и общедоступных доказательств сканирования.
Сканировать сейчасСообщить о фишинге
Добавляйте подозрительные домены в нашу базу данных угроз — защищайте сообщество
СообщитьПоток оперативных данных об угрозах
Недавние сообщения о фишинге и наблюдаемые изменения доступности
ОтслеживатьБудьте в курсе событий, берегите себя
Отслеживайте актуальные угрозы или оспорьте эту запись, если считаете, что это ложное срабатывание