Cloudflare Radar

Relatório de varredura
Abrir relatório
PhishDestroy mantém um registro de ww19.livetv693.me. Cada fonte tem sua própria data; a ausência de verificações não comprova segurança.
Tenha extremo cuidado – não insira credenciais ou informações pessoais.
 208.91.196.145Confluence Networks Inc
Pontuação de risco: quanto maior, pior · Como essa pontuação funciona
Escolha o que aconteceu e marque as etapas à medida que for avançando. As marcações são salvas apenas neste navegador.
A visualização para especialistas inclui todas as seções: DNS, TLS, solicitações de rede, hashes e o JSON bruto.
PhishDestroy mantém um registro de ww19.livetv693.me. Cada fonte tem sua própria data; a ausência de verificações não comprova segurança.
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
208.91.196.145Confluence Networks IncAnálise do PhishDestroy, versão anterior não revisada
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
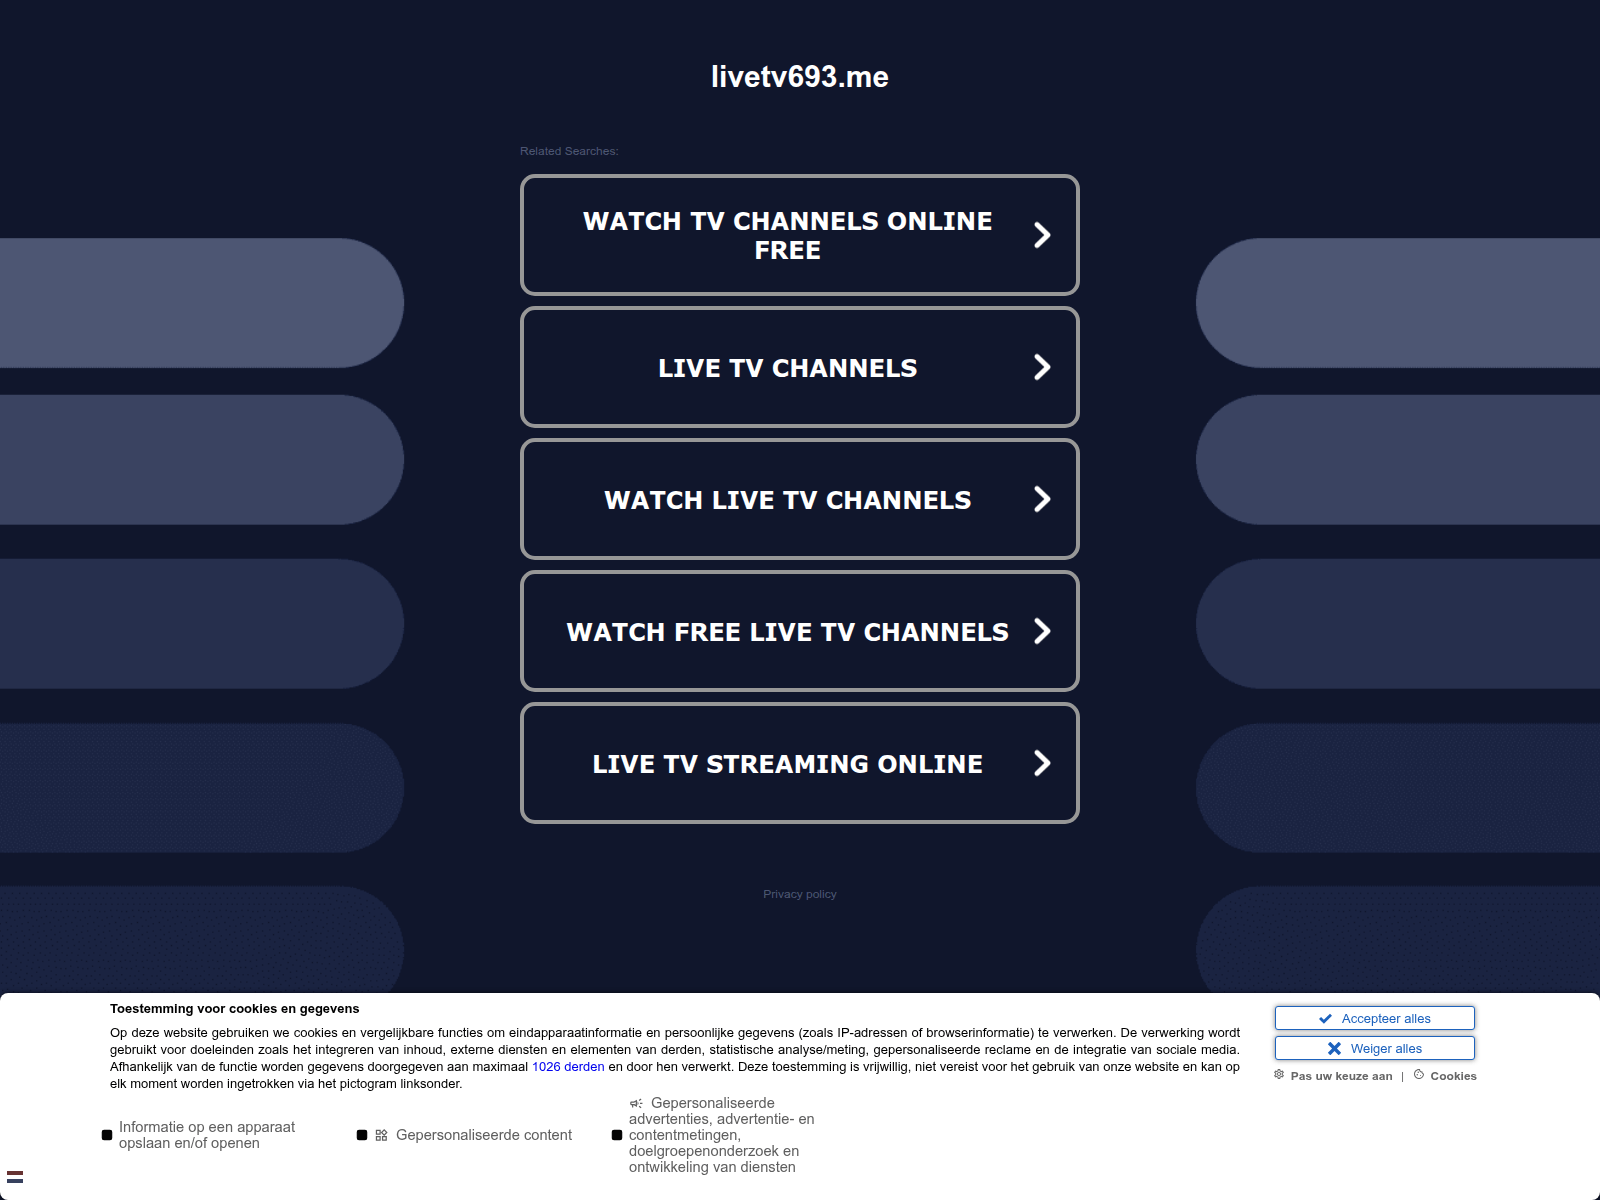
The captured screenshot shows a dark landing page with a heading showing the site name, a Related Searches list of five clickable offers covering free TV streaming, live TV options and dating-app searches, and a cookie and data-processing consent panel. PhishDestroy listed the domain after a trusted report received on 2026-10-25, and it was first seen by PhishDestroy on 2026-10-25.
The page functions as a paid-search parking lure, sending each Related Searches click toward third-party streaming and dating offers while earning referral revenue. The consent panel states that data is passed to up to 1044 third parties, so accepting it widens tracking exposure. In this category, harmless-looking free-TV queries can funnel users into subscription traps, malware downloads or credential harvesting.
The screenshot shows five lure buttons and an Accept all or Reject all consent banner beside a privacy policy link. urlscan's ML engine scored the page 82 and tagged it malicious while its overall verdict stayed not malicious, and the capture on 2026-09-22 recorded a redirect funnel through the parent domain with HTTP and HTTPS hops. VirusTotal did not flag the domain; Google Safe Browsing was not flagged on 2026-10-26, Spamhaus DBL listed nothing on 2026-10-25, external blocklists returned 0 entries while PhishDestroy's internal blocklist flagged it on 2026-10-26, and OTX recorded 0 pulses on 2026-10-25. Site inspection shows a consent-management stack using TCF and GPP globals rather than a UI framework, Microsoft Clarity analytics, and three distinct document SHA256 hashes for campaign pivoting, the first beginning 878340190baa.
Recorded hosting is Confluence Networks Inc, served by nginx and openresty in separate captures, with no web firewall named in the records. Weaknesses lead: CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, COOP, COEP and CORP all absent; DNSSEC unsigned; SPF only with no DKIM or DMARC; CAA present. TLS 1.3 uses AES-256-GCM with forward secrecy, OCSP stapling and ALPN over HTTP/1.1.
If you submitted personal information or accepted data sharing, withdraw consent where offered, clear cookies and site storage, and watch your accounts for unexpected activity, treating anything entered as exposed. Do not trust the free-TV or dating offers shown in the capture. For defenders, block the exact domain ww19.livetv693.me in proxy and DNS controls and pivot on the recorded document hashes and redirect pattern.
Relatório de varredura
Abrir relatórioCaptura da página
SHA-256 76309218…b093976
Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.
15 / 100 · pontuação heurística · 0 referência de marca · 0 classificação
Apenas heurística de conteúdo; não é a pontuação final
Abrir relatórioEsta análise de monitoramento antiga é independente da análise principal do PhishDestroy apresentada acima. Uma pontuação heurística não representa uma probabilidade quantificada.
Metadados de geração narrativa
Abrir relatórioA data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.
Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.
Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.
| Configuração de e-mail | MX: ~; Spf: v=spf1 a -all; Spf lookups: 1 |
|---|---|
| Registros CAA | Domain: ww19.livetv693.me |
| Resultados do DNS de proteção | Resolvers: 12; Blocked count: 0 |
| Observações sobre o arquivo da Web | Last: 2026-10-25T13:54:03Z; First: 2026-10-25T13:54:03Z; Changes: 0; Days archived: 1; Avg page bytes: 8335 |
| Regras do Crawler | Agents: *, Googlebot, Slurp, MSNBot, Ia archiver; Present: ✓ |
| Rastreadores | Requests: 1 |
| Formulários e conteúdo misto | Third party scripts: 0 |
| Status | Up: ✓; Code: 200; Timings: DNS: 98; TLS: 645; Wait: 367; Connect: 121; Download: 0; Response ms: 1231 |
| Conexão TLS | Alpn: http/1.1; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Ocsp stapled: ✓; Forward secrecy: ✓ |
| Portas | Open: 80, 443 |
| Carbon | Bytes: 27357; Co2 grams: 0.001; Cleaner than: 50 |
| DNS server | NS: (IP: 77.247.179.81; Host: ns2.badgerdns.com), (IP: 208.115.240.174; Host: ns1.badgerdns.com); Zone: livetv693.me |
| Localização | IP: 208.91.196.145; ASN: 40034; Org: Confluence Networks Inc; City: Road Town; Country: VG |
| Registros DNS | A: 208.91.196.145; MX: Exchange: ~; Priority: 300; NS: ns2.cnomy.com, ns1.cnomy.com; Ptr: ns1.cnomy.com; Soa: Nsname: ns1.cnomy.com; Hostmaster: abuse.confluence-networks.com; Serial: 2011062801; Refresh: 3600; Retry: 900; Expire: 604800; Minttl: 86400; Txt: v=spf1 a -all; Cname: 9145.searchmagnified.com |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Políticas de segurança HTTP | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Get IP | IP: 208.91.196.145; Family: 4 |
| Redirecionamentos | Chain: https://ww19.livetv693.me |
| Dados do registro | Registrar: CommuniGal Communication Ltd.; Created: 2025-10-24T15:15:52Z; Updated: 2026-10-24T15:16:14Z; Expires: 2027-10-24T15:15:52Z; Status: clientTransferProhibited https://icann.org/epp, autoRenewPeriod https://icann.org/epp; Nameservers: ns1.badgerdns.com, ns2.badgerdns.com |
| Cabeçalhos HTTP | Headers: Server: openresty; Content type: text/html; Via: 1.1 google |
98d91b0782e96d068d485808ed244cbb5e2c10193088d85e9b461ed19fa72ed1 · 70325 bytes ca602d557449cbcae5f85869fe4f5f87ddf75d7dab38fecd7be564a9a0e7a068 · 71080 bytes ff7a840f3a2133c734420ab2dfba605d5383b0a83af6c15f8cf4868051f60e8e · 70234 bytes 01ee9fefd6238960df25b2d05b688600caac83683ae4ece455a0cf124e17739e · 54998 bytes 23554f2e9dacc62cffe587dc865d2ea8c3852b7968254dfa1c9b34ffd7857bdd · 225827 bytes  208.91.196.145 0/100pontuação de abuso · denúncias de abuso relacionadas ao endereço IP deste servidor, e não ao domínio; quanto maior, pior Esse endereço IP tem uma pontuação baixa de abuso, mas o próprio domínio é reconhecido como phishing. 0 denúncia verificado 2026-10-25 última denúncia · fora do período contabilizado 208.91.196.145Road Town, VG
ns15.abovedomains.comns16.abovedomains.comnsname: ns1.cnomy.comhostmaster: abuse.confluence-networks.comserial: 2011062801refresh: 3600retry: 900expire: 604800minttl: 86400~priority 300A localização descreve a rede IP.
0a6ca8fadfffc8fe1da777962a5b1c26a2ce7b8335ce9d0847fcee21f059d2fbMetadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.
O site estava servindo suas páginas na última verificação.
Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de ww19.livetv693.me ·
Metadados de resposta com carimbo de data/hora mantidos pelo pipeline de coleta local. Cada valor abaixo corresponde ao horário de arquivamento exibido.
http://ww19.livetv693.me/Servidor: nginx/1.28.0Content-Type: text/htmlContent-Encoding: gzip4236a047946cb67d6a7e839ec4fee7092e36705e2ebb69f80a5614aa3adf8eeekeep-alivegziptext/htmlSun, 25 Oct 2026 13:54:08 GMTnginx/1.28.0chunked1.1 google21-ynpfValores mantidos pelo coletor; valores longos podem ser abreviados durante a coleta.
Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.
Solicitações de rede: 22 Hashes SHA-256: 22 Verificação do URLScan:
Solicitações de rede registradas pelo URLScan do navegador durante o carregamento da página. O URLScan não fornece um hash para cada solicitação. O PhishDestroy recuperou essa lista em 2026-10-29 01:57 UTC.
Abra essa varredura no URLScan 01a0c6e2-2d89-75c8-b7e0-b7122d42b7fa ↗
Carrega os dados salvos; o site suspeito não é aberto.
| # | Solicitação de rede | Método HTTP · status | Tipo | Tamanho sem compactação | SHA-256 do corpo da resposta |
|---|
Eventos registrados: 8. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.
Ciclo de vida
Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.
Capture a página renderizada, as solicitações e a infraestrutura visível.
Compare os resultados dos mecanismos disponíveis e mantenha o carimbo de data e hora da análise.
Verifique se o Google atualmente classifica a URL como insegura.
Analise uma varredura pública e seus dados registrados de rede e classificação.
Procure por referências a indicadores e informações relacionadas da comunidade.
Compare capturas arquivadas e preserve o contexto histórico.
Procure por indicadores correspondentes e registros de ameaças associados.
Inspecione registros de certificados e nomes de host relacionados.
Compare as respostas do resolvedor de segurança e registre os bloqueios observados.
Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.
Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnálise de URL↗
 CloudflareRadar / denúncias de abuso↗
 YandexSafe Browsing↗
 URLScan.ioVarredura pública↗
 ESETExemplo / Envio de URL↗
 BitdefenderEnvio de URL↗
 NortonSafe Web↗
 SymantecAvaliação do site↗
 AviraNotificação de URLs↗
 Avast / AVGNotificação de URLs↗
 KasperskyOpenTIP↗
 Dr.WebScanner online↗
 NetcraftDenúncias de abuso↗
 PhishTankDenúncias da comunidade↗
 APWG eCXInformações sobre phishing↗
 PhishStatsFeed público↗
 Phish.ReportAbuso de hospedagem↗
 SpamhausReputação do domínio↗
 PolySwarmAnálise com múltiplos mecanismos↗
 CheckPhishVerificação de URL↗
 QutteraVerificação de malware↗
 URLqueryAnálise do navegador↗
 Criminal IPInteligência de ativos↗
 CRDFThreat Center↗
 ScamadviserVerificação de reputação↗
 MyWOTReputação na comunidade↗
Navegue pelo histórico completo deste domínio por fonte. O download inclui todos os registros da fonte selecionada. As datas mantêm seus rótulos de campo originais.
Baixar todos os registros como JSON| ID | Dados armazenados |
|---|
Título semelhante Sinal de apoio 4
Mesmo IP 208.91.196.145 Sinal de apoio 6
Registrador: CommuniGal Communication Apenas para consulta 6
Cada raio representa um motivo pelo qual um domínio está vinculado a este relatório. O tamanho dos nós indica as detecções do VirusTotal, os nós tracejados já estão offline e as listas completas seguem abaixo. Lista completa de relatórios relacionados
O mesmo hash do arquivo do favicon ou um título de página registrado que comece com os mesmos 20 caracteres. Uma correspondência de conteúdo não indica necessariamente que haja um kit de phishing ou um proprietário em comum.
Este IP de origem hospeda vários domínios de phishing — a infraestrutura pode ser compartilhada entre campanhas.
Outros relatórios do PhishDestroy sobre este endereço IP: 47 Apresentados abaixo: os 6 com o maior número de detecções do VirusTotal.
Registrados pelo mesmo registrador. Um registrador atende a milhões de clientes sem qualquer relação entre si; portanto, isso apenas agrupa os registros, em vez de comprovar uma ligação.
Relatórios adicionados recentemente do banco de dados PhishDestroy. Esses links de descoberta não implicam infraestrutura ou propriedade compartilhada.
Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.
ww19.livetv693.me Tome as medidas necessárias com base no que você realmente fez. Se digitou uma senha: altere-a e, sempre que tiver reutilizado essa senha, altere-a também. Se pagou ou forneceu dados do cartão: entre em contato com seu banco ou com o provedor de serviços de pagamento. Se baixou um arquivo: faça uma verificação de vírus no dispositivo. Em seguida, comunique o incidente.
O rascunho fica exclusivamente com você.
Primeiro, proteja seu dinheiro: ligue para o seu banco ou revogue as autorizações da carteira digital. Medidas imediatas →



Ajuda de emergência oferecida por pesquisadores de segurança quando uma carteira de criptomoedas está sendo esvaziada neste exato momento.

Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.

Denúncia oficial de roubo de identidade com um plano de recuperação passo a passo.

Denuncie incidentes cibernéticos e phishing à Agência de Segurança Cibernética e de Infraestrutura dos EUA.

Encaminhe e-mails e mensagens de texto fraudulentos para o Centro Nacional de Segurança Cibernética, que retira do ar os sites maliciosos que encontrar.
E-mailreport@phishing.gov.uk Mensagens de texto7726
Diretório das equipes nacionais de resposta a incidentes (CSIRTs) na UE. Encontre a equipe do seu país.

Encaminhe e-mails de phishing para o Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portal Nacional de Denúncias de Crimes Cibernéticos. Em caso de fraude financeira, ligue também imediatamente para a linha de atendimento 1930.
Linha de atendimento1930
Denuncie crimes cibernéticos ao Centro Australiano de Segurança Cibernética e à polícia.


Denuncie fraudes e golpes no Canadá e leia os alertas atuais sobre golpes.
Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.
Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.
Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗
ww19.livetv693.me)Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.
Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.
Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes de “recuperação”
Análise de ameaças usando lista de bloqueio armazenada, WHOIS, DNS e evidências de verificação pública
Digitalize agoraEnvie domínios suspeitos para nosso banco de dados de ameaças — proteja a comunidade
DenunciarRelatórios recentes de phishing e alterações de disponibilidade observadas
MonitorarMonitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo
Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.
A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.
Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.