O PhishDestroy registrou o stashpatrick.you pela primeira vez em 2026-10-28. Resultado salvo do VirusTotal: 2/92 mecanismos com alertas. Maliciosos: 1. Suspeitos: 1. Horário da análise (conforme registrado): 2026-10-26 08:11 UTC. Obtido (conforme registrado): 2026-10-28 23:03 UTC.
Título da página: “Patrick Market”
Mais informações sobre as fontes
Sinais de segurança registrados
Resultado salvo do VirusTotal: 2/92 mecanismos com alertas. Maliciosos: 1. Suspeitos: 1. Horário da análise (conforme registrado): 2026-10-26 08:11 UTC. Obtido (conforme registrado): 2026-10-28 23:03 UTC. Tenha extremo cuidado – não insira credenciais ou informações pessoais.
A visualização para especialistas inclui todas as seções: DNS, TLS, solicitações de rede, hashes e o JSON bruto.
Resumo do relatório
PhishDestroy mantém um registro de stashpatrick.you. Cada fonte tem sua própria data; a ausência de verificações não comprova segurança.
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
Análise
Resumo do domínio
O PhishDestroy registrou o stashpatrick.you pela primeira vez em 2026-10-28. Resultado salvo do VirusTotal: 2/92 mecanismos com alertas. Maliciosos: 1. Suspeitos: 1. Horário da análise (conforme registrado): 2026-10-26 08:11 UTC. Obtido (conforme registrado): 2026-10-28 23:03 UTC. Risco: alto (pontuação de evidências 65/100). Registrador: CSL Computer Service L…. Hospedagem: CloudFLARENET-EU. Não digite credenciais nem conecte uma carteira.
Análise do PhishDestroy, versão anterior não revisada
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
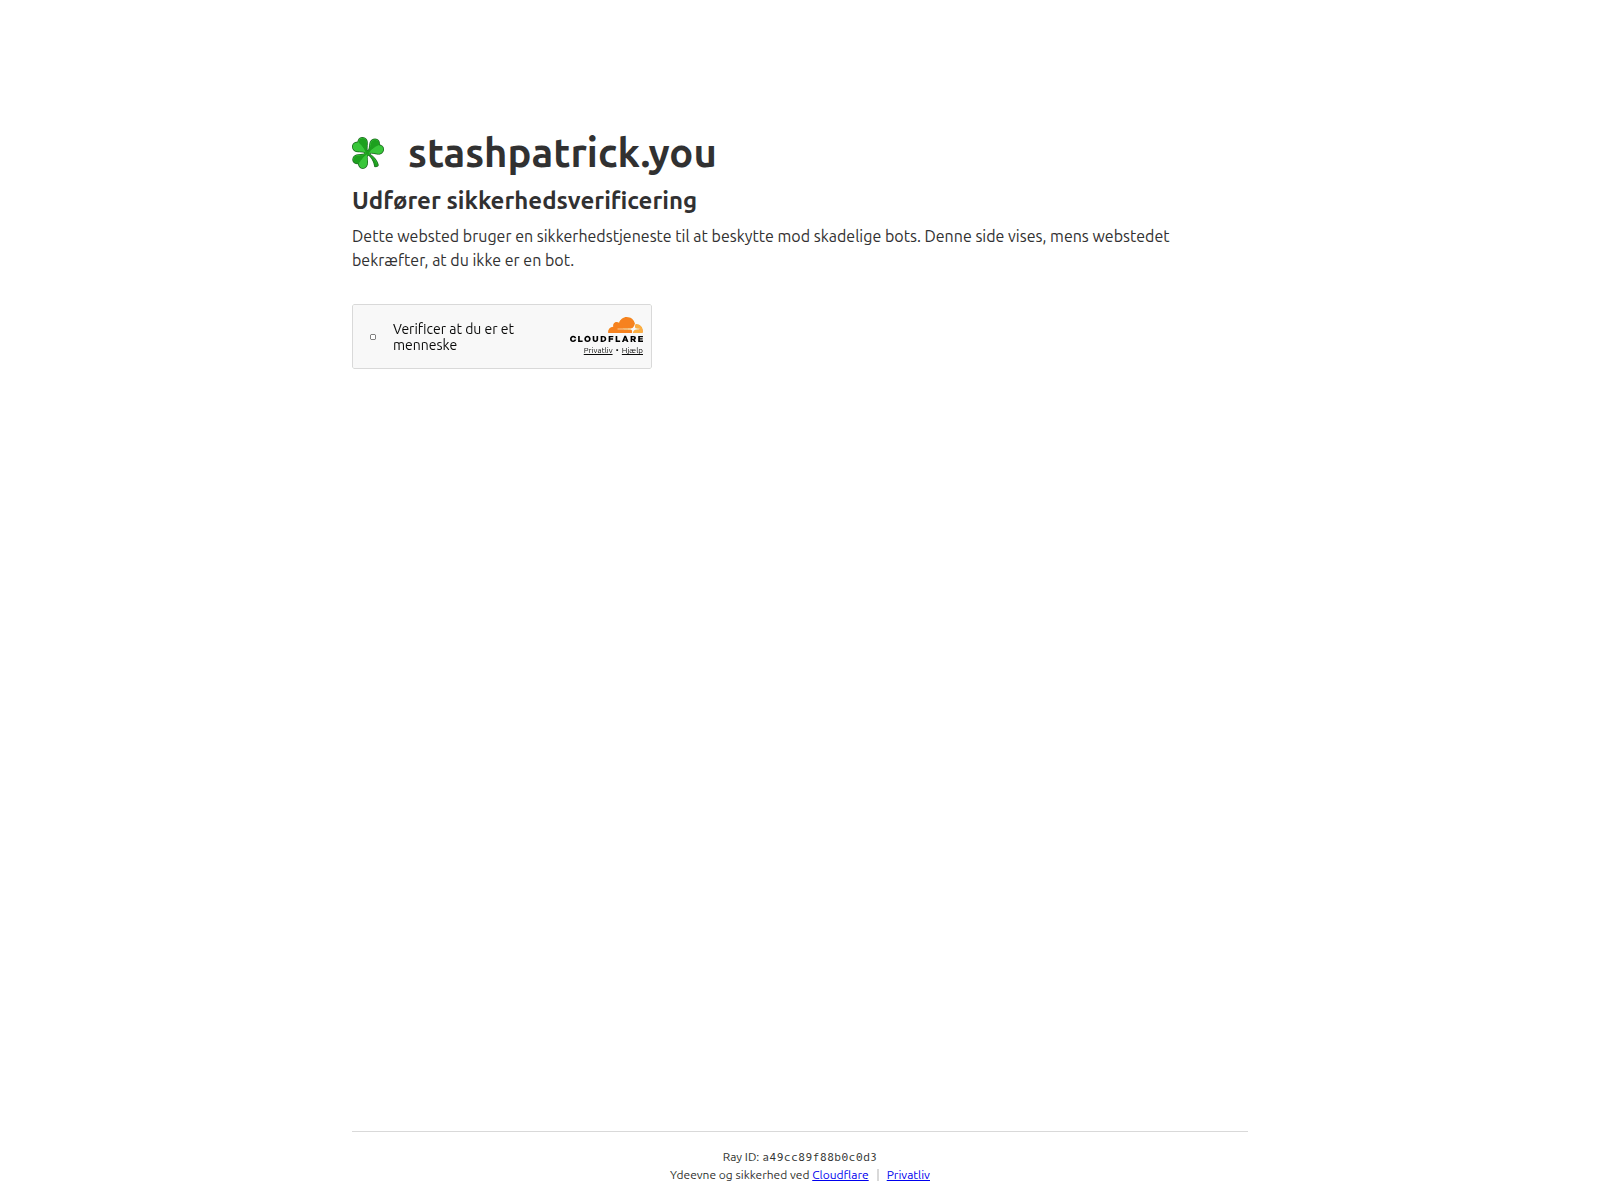
The screenshot shows stashpatrick.you displaying a Cloudflare security verification page with the heading "Performing security verification" and an error: "Incompatible browser extension or network configuration." The page states that browser extensions or network settings have blocked the verification process and lists steps: temporarily disabling extensions, refreshing the page, and checking firewall settings for access to challenges.cloudflare.com. A Ray ID and Cloudflare attribution appear at the bottom.
VirusTotal results retrieved on 2026-10-29, with analysis dated 2026-10-26, cover the domain scope rather than the pictured page. Two of 92 engines flagged the domain: LevelBlue labeled it suspicious and Bfore.Ai PreCrime labeled it malicious. The screenshot captures a single moment and does not establish the site's affiliation, present behavior, or whether any form submission succeeded.
Este é um resultado armazenado separadamente. Suas contagens, fornecedores e datas não substituem a observação do provedor acima. A data de recuperação não é a data da análise.
Urlscan result at: 2026-10-29 05:30:27; Urlscan enriched at: 2026-10-29 10:15:34
PhishDestroy DOM
15 / 100 · pontuação heurística · 0 referência de marca · 0 classificação
Apenas heurística de conteúdo; não é a pontuação final
Abrir relatório Verificação do código da página por um monitor independente · 15 / 100 · 2026-10-28 23:05 UTC
Esta análise de monitoramento antiga é independente da análise principal do PhishDestroy apresentada acima. Uma pontuação heurística não representa uma probabilidade quantificada.
A data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.
Resumo de IA
The screenshot shows stashpatrick.you displaying a Cloudflare security verification page with the heading "Performing security verification" and an error: "Incompatible browser extension or network configuration." The page states that browser extensions or network settings have blocked the verification process and lists steps: temporarily disabling extensions, refreshing the page, and checking firewall settings for access to challenges.cloudflare.com. A Ray ID and Cloudflare attribution appear at the bottom. VirusTotal results retrieved on 2026-10-29, with analysis dated 2026-10-26, cover the domain scope rather than the pictured page. Two of 92 engines flagged the domain: LevelBlue labeled it suspicious and Bfore.Ai PreCrime labeled it malicious. The screenshot captures a single moment and does not establish the site's affiliation, present behavior, or whether any form submission succeeded.
O PhishDestroy classifica stashpatrick.you como um risco de alto (pontuação de evidências 65/100) com base nas evidências registradas; o registro foi feito pela primeira vez em 2026-10-28. Resultado salvo do VirusTotal: 2/92 mecanismos com alertas. Maliciosos: 1. Suspeitos: 1. Horário da análise (conforme registrado): 2026-10-26 08:11 UTC. Obtido (conforme registrado): 2026-10-28 23:03 UTC. A pontuação local e a inclusão em uma lista não comprovam fraude. Verifique a data de cada fonte e a URL exata.
É seguro conectar uma carteira a stashpatrick.you?
Devido aos sinais de risco mencionados acima, não conecte uma carteira, não assine mensagens nem approve permissões de tokens nesse endereço. Uma transação confirmada na blockchain não pode ser revertida.
O que fazer se eu usei stashpatrick.you?
Digitou uma senha — Altere-a nesse serviço e em todos os outros sites em que você usou a mesma senha
Ativar a autenticação de dois fatores — nos casos em que o serviço oferece essa opção, um aplicativo de autenticação é mais seguro do que códigos por SMS
Dados do cartão ou da conta bancária pagos ou inseridos — entre em contato com seu banco ou provedor de serviços de pagamento por meio dos dados de contato que constam no seu cartão ou no site oficial da instituição
Conectei uma carteira, mas não assinei nada — desconecte o endereço da carteira e rejeite as solicitações pendentes; uma conexão, por si só, não transfere fundos
Aprovação de gastos com tokens (approve / permit) — revogar essa aprovação com um verificador de aprovação por token
Compartilhou uma frase-semente ou uma chave privada — transfira os fundos restantes para uma nova carteira com uma nova frase-semente; a carteira comprometida não é mais segura
Baixou um arquivo — não o abra e verifique o dispositivo com um software de segurança
Guarde o endereço, as datas, os detalhes do pagamento ou da transação e as mensagens para registrar uma ocorrência na polícia ou em outra autoridade competente. O registro da ocorrência não garante que o dinheiro será devolvido. Ajuda passo a passo: guia de emergência.
Detalhes técnicosProveniência e registros de data e hora
Detectado pela primeira vez2026-10-28
Análise do DOManalisado 2026-10-29pontuação 15/100
URL enviadahttps://stashpatrick.you/
Hash do favicon
SUPERVISÃO DA ICANN
Credenciamento e contexto RAA
Credenciamento do registrador e obrigações relativas a abuso de DNS
Para este gTLD, o registrador acima opera sob um contrato de credenciamento da ICANN. Os links abaixo levam à tabela oficial de taxas e às orientações atuais de conformidade sobre abuso de DNS.
Credenciamento é um contrato, não uma certificação de segurança.
A seção 3.18 do RAA estabelece requisitos relativos ao contato em caso de abuso e ao tratamento de casos. Este relatório pode documentar notificações enviadas e observações técnicas posteriores; por si só, ele não comprova o recebimento, a investigação, a correção ou o descumprimento contratual.
Rascunho de reclamação Nada é enviado automaticamente.
Rede & certificados
Evidências técnicas armazenadas
Rede & DNS
Borda de CDN compartilhada
Endereço IP
188.114.97.1
ASN da rede
AS13335
Nome do AS
CLOUDFLARENET - Cloudflare, Inc., US

Organização
CloudFLARENET-EU
Local observado
London, GB
Cabeçalho do servidor
cloudflare
A reputação do Edge-IP não é atribuída a este domínio.
Servidores de nomes 2
apollo.ns.cloudflare.com
tani.ns.cloudflare.com
SOA
nsname: apollo.ns.cloudflare.com
hostmaster: dns.cloudflare.com
serial: 2417026236
refresh: 10000
retry: 2400
expire: 604800
minttl: 1800
A localização descreve a rede IP.
Certificado TLS
Emissor
Google Trust Services / WE1
Válido a partir de
2026-09-29 20:47:02
Válido até
2026-12-28 21:44:43
Correspondência do nome do host
Sim
Validade
Dentro das datas de validade armazenadas
Fonte da coleta
PhishDestroy collector
Impressão digital do certificado65a98eae1559085731444849ef8ba0337b12da1747c8cda547d30ea0cafef61dNomes do certificado · 2 SANs
stashpatrick.you
*.stashpatrick.you
Metadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.
Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de stashpatrick.you·
89
Precisa melhorar
Desempenho
FCP
0.77 s
First Contentful Paint
LCP
1.94 s
Largest Contentful Paint
CLS
0
Deslocamento cumulativo de layout
TBT
430 ms
Tempo total de bloqueio
SI
1.5 s
Índice de Velocidade
Fornecido por Google PageSpeed Insights · Estratégia para dispositivos móveis · Pontuações: 90-100 Bom50-89 Precisa melhorar0-49 Baixa
Evidências de capturas armazenadas 1 snapshot
Metadados de resposta com carimbo de data/hora mantidos pelo pipeline de coleta local. Cada valor abaixo corresponde ao horário de arquivamento exibido.
Solicitações de rede: 19Hashes SHA-256: 13Verificação do URLScan:
Solicitações de rede registradas pelo URLScan do navegador durante o carregamento da página. O URLScan não fornece um hash para cada solicitação. O PhishDestroy recuperou essa lista em 2026-10-29 01:52 UTC.
Eventos registrados: 9. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.
Detecção e inclusão preventivasAmeaça incorporadaregistrados
Ameaça incorporada
stashpatrick.you detectado e colocado na fila para análise completa
Verificações de inteligência de ameaçasCaptura do URLScan.io · Veredicto do URLScan · Relatório do Cloudflare Radar · VirusTotal · Referências da Comunidade OTX · Evidências forenses coletadas · Análise técnica registradaregistrados
Malicioso · veredito dos mecanismos · pontuação 93
Como investigamos e relatamos
Varreduras públicas, evidências e canais de denúncia de abusos
Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.
01Varreduras públicas e coleta de evidências10 fontes e grupos de ferramentas
Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.
02Denúncias de abuso e acompanhamentoCanais de registradores, hospedagem e segurança
Identifique o provedor responsável. Correlacione os registros de registro e hospedagem com o contato responsável por denúncias de abuso relevante.
Prepare um pacote de evidências. Inclua a URL, referências públicas de varredura, capturas de tela e as observações registradas.
Envie o relatório. Mantenha registros dos relatórios enviados e informações dos destinatários, quando disponíveis.
Revisar novamente e publicar as atualizações. Acompanhe posteriormente os resultados dos scanners, as respostas dos provedores e a disponibilidade do site.
Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.
Navegue pelo histórico completo deste domínio por fonte. O download inclui todos os registros da fonte selecionada. As datas mantêm seus rótulos de campo originais.
Os relacionamentos armazenados são agrupados pelo atributo de correspondência exata. Um provedor ou registrador compartilhado por si só não prova propriedade comum.
Sinal de apoio — Compartilha um recurso de página, uma infraestrutura ou um rótulo de colecionador; não é prova de que se trate de um único operador.
Apenas para consulta — Mesmo registrador ou borda de CDN: listado para navegação, não é prova de ligação.
Cada raio representa um motivo pelo qual um domínio está vinculado a este relatório. O tamanho dos nós indica as detecções do VirusTotal, os nós tracejados já estão offline e as listas completas seguem abaixo. Lista completa de relatórios relacionados
O conteúdo corresponde6
O mesmo hash do arquivo do favicon ou um título de página registrado que comece com os mesmos 20 caracteres. Uma correspondência de conteúdo não indica necessariamente que haja um kit de phishing ou um proprietário em comum.
Registrados pelo mesmo registrador. Um registrador atende a milhões de clientes sem qualquer relação entre si; portanto, isso apenas agrupa os registros, em vez de comprovar uma ligação.
Relatórios adicionados recentemente do banco de dados PhishDestroy. Esses links de descoberta não implicam infraestrutura ou propriedade compartilhada.
Você não está sozinho e não há nada do que se envergonhar. Golpistas são criminosos sofisticados que exploram a confiança. Denunciar o que aconteceu é a arma mais poderosa contra a fraude: sua denúncia pode evitar que outras pessoas se tornem vítimas e ajudar as autoridades a agir. Primeiro, proteja suas contas e seus recursos; depois, faça a denúncia. Se suas credenciais foram comprometidas, denuncie imediatamente. Não interaja com golpistas que prometem recuperar valores.
Tome as medidas necessárias com base no que você realmente fez. Se digitou uma senha: altere-a e, sempre que tiver reutilizado essa senha, altere-a também. Se pagou ou forneceu dados do cartão: entre em contato com seu banco ou com o provedor de serviços de pagamento. Se baixou um arquivo: faça uma verificação de vírus no dispositivo. Em seguida, comunique o incidente.
Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.
Encaminhe e-mails e mensagens de texto fraudulentos para o Centro Nacional de Segurança Cibernética, que retira do ar os sites maliciosos que encontrar.
Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.
O que devo fazer agora mesmo?
Urgente
Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.
Digitou uma senha — Altere-a nesse serviço e em todos os outros sites em que você usou a mesma senha
Ativar a autenticação de dois fatores — nos casos em que o serviço oferece essa opção, um aplicativo de autenticação é mais seguro do que códigos por SMS
Dados do cartão ou da conta bancária pagos ou inseridos — entre em contato com seu banco ou provedor de serviços de pagamento por meio dos dados de contato que constam no seu cartão ou no site oficial da instituição
Baixou um arquivo — não o abra e verifique o dispositivo com um software de segurança
Compartilhou uma frase-semente ou uma chave privada — transfira os fundos restantes para uma nova carteira com uma nova frase-semente; a carteira comprometida não é mais segura
Conectei uma carteira, mas não assinei nada — desconecte o endereço da carteira e rejeite as solicitações pendentes; uma conexão, por si só, não transfere fundos
Aprovação de gastos com tokens (approve / permit) — revogar essa aprovação com um verificador de aprovação por token (revoke.cash)
Enviou criptomoedas — salve o hash da transação, seu endereço e o endereço do destinatário; as transações na blockchain não podem ser revertidas
Que informações devo reunir para minha denúncia?
Diretrizes do FBI
Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗
Comprovantes de pagamento — Se você tiver efetuado o pagamento, guarde o comprovante, o valor, a data, o nome do provedor de pagamentos e os dados do destinatário.
Datas e horários exatos — de cada transação e do primeiro contato com o golpista
Capturas de tela — sites fraudulentos, mensagens de bate-papo, e-mails, transações em carteiras digitais, redes sociais
Todas as URLs e domínios utilizado pelo golpista (incluindo stashpatrick.you)
Comunicações — e-mails, mensagens de texto, números de telefone e nomes de usuário que o golpista utilizou
Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.
A quem devo denunciar o golpe?
FBI IC3 — Centro de Denúncias de Crimes na Internet (sistema federal de denúncias dos EUA)
Europol — Relatórios sobre crimes cibernéticos na Europa (UE)
Seu banco ou provedor de pagamentos — entre em contato imediatamente com a equipe de combate à fraude por meio dos canais oficiais de contato caso haja vazamento de dinheiro ou de informações do cartão.
Polícia local — cria um registro oficial, mesmo que não possam agir imediatamente
Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.
Como os golpes de phishing geralmente funcionam?
Sites falsos — clones idênticos, até o último pixel, de sites legítimos, com domínios ligeiramente alterados
Pig butchering — confiança construída ao longo de semanas pelo Telegram, WhatsApp e aplicativos de namoro; em seguida, o dinheiro foi roubado
Golpes relacionados à recuperação — golpistas se passam por agentes de recuperação e cobram taxas antecipadas. Nunca compartilhe sua frase de recuperação nem pague antes de verificar o prestador de forma independente
Golpes baseados em IA — deepfakes, phishing automatizado e sites gerados por IA, o que torna a fraude mais difícil de detectar
Como posso me proteger no futuro?
Adicione os sites oficiais aos favoritos — nunca clique em links de e-mails, mensagens diretas ou anúncios
Verificar domínios — verificar PhishDestroy antes de interagir. Verifique se o site usa HTTPS, a ortografia e a idade do domínio
"Bom demais para ser verdade" = golpe — retornos garantidos, endossos de celebridades, prazos urgentes
Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais.Saiba mais sobre fraudes de recuperação →
Sobre este relatórioFontes, datas de observação e correções
Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.
A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.
Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.