Cloudflare Radar

Suspeito
Abrir relatório
PhishDestroy mantém um registro de smartoptionstrademex.live. Cada fonte tem sua própria data; a ausência de verificações não comprova segurança.
Título da página: “Smartoptiontrademex | CFD Trading — Trading on Stocks, Gold, Oil, Indices”
Tenha extremo cuidado – não insira credenciais ou informações pessoais.
 Dynadot23.153.104.17Aquiryn LLC
Pontuação de risco: quanto maior, pior · Como essa pontuação funciona
Escolha o que aconteceu e marque as etapas à medida que for avançando. As marcações são salvas apenas neste navegador.
A visualização para especialistas inclui todas as seções: DNS, TLS, solicitações de rede, hashes e o JSON bruto.
PhishDestroy mantém um registro de smartoptionstrademex.live. Cada fonte tem sua própria data; a ausência de verificações não comprova segurança.
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
23.153.104.17Aquiryn LLCDynadot Captura do URLScan · 2026-11-22 11:09 UTC · SHA-256 87e98284…6aa257e
Análise do PhishDestroy, versão revisada
A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.
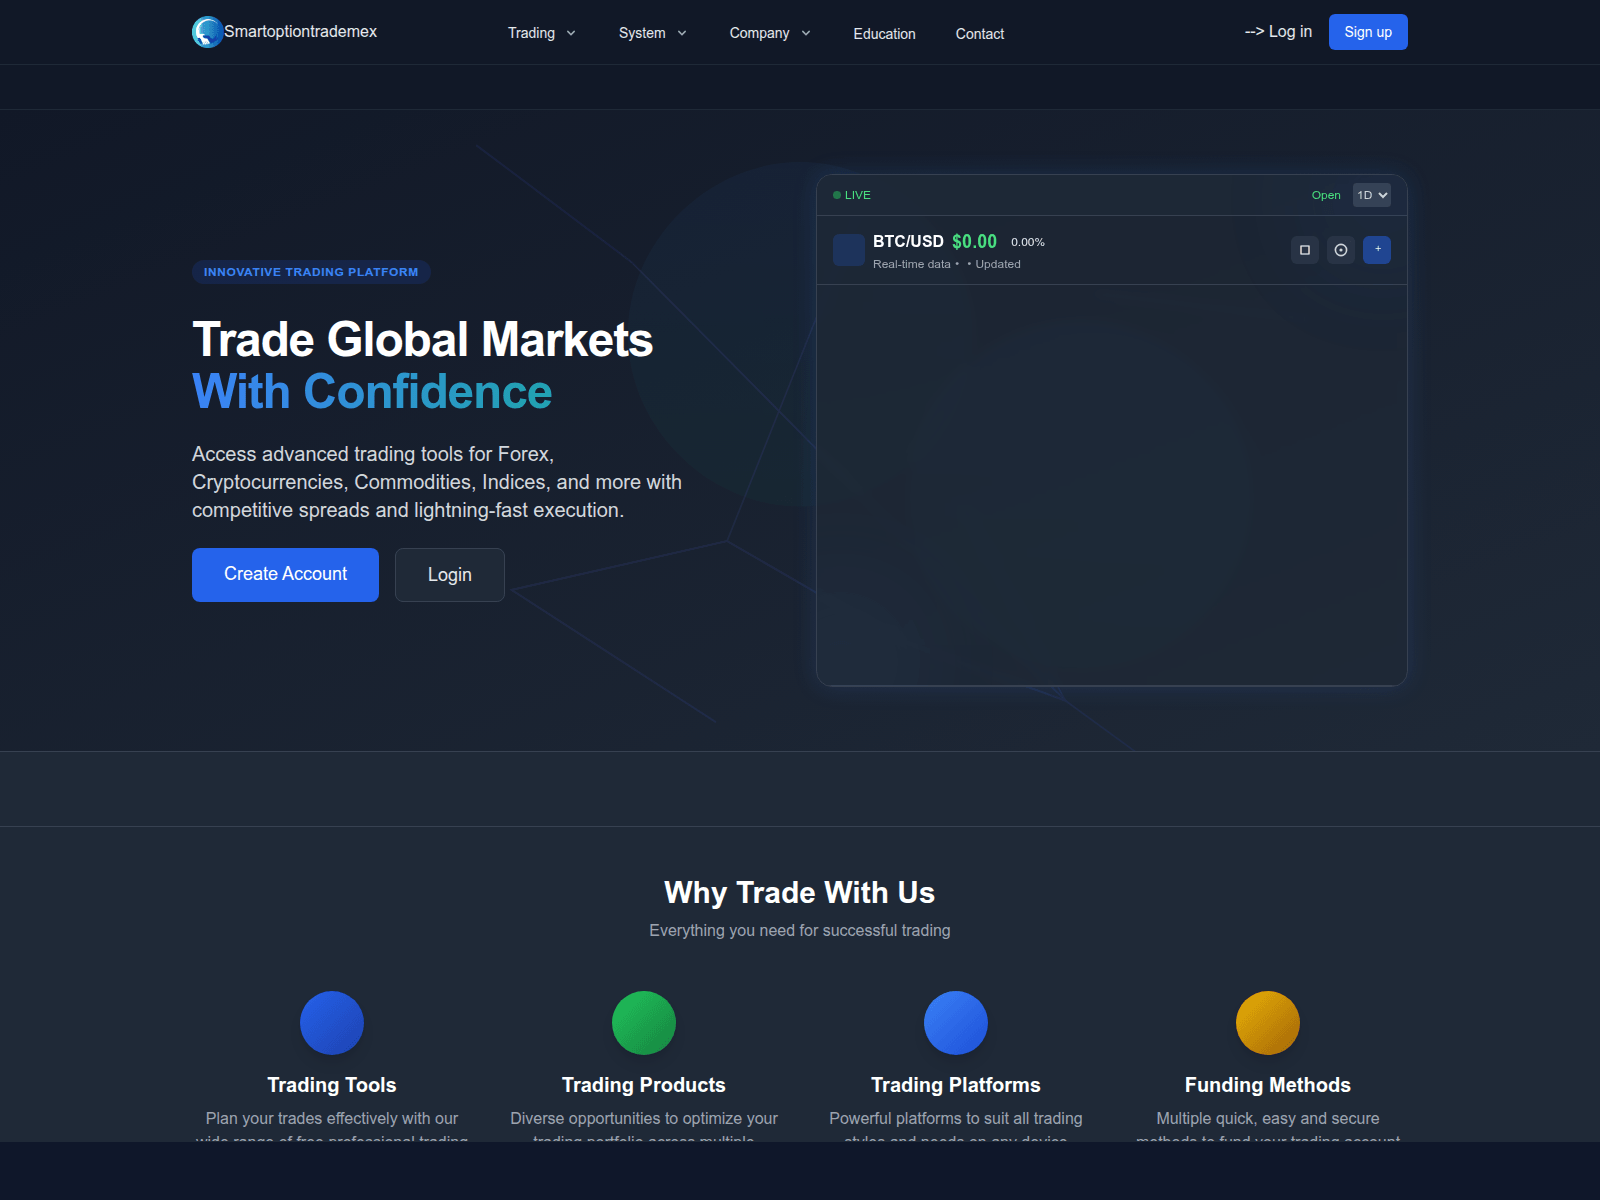
The page on smartoptionstrademex.live opens with a dark theme, displaying the logo "Smartoptionstrademex" in the top left alongside navigation links for "Trading", "System", "Company", "Education", and "Contact". The main hero section features the headline "Trade Global Markets With Confidence" and subtitle text "Access advanced trading tools for Forex, Cryptocurrencies, Commodities, Indices, and more with competitive spreads and lightning-fast execution." Two prominent buttons labeled "Create Account" and "Login" invite user interaction, while a simulated trading interface graphic shows a live BTC/USD ticker. Further down, a section titled "Why Trade With Us" lists four pillars: "Trading Tools", "Trading Products", "Trading Platforms", and "Funding Methods", each accompanied by explanatory text about professional trading capabilities and secure funding options.
It was registered on 21 Nov 2026, 1 day before it was first reported, utilizing the registrar Dynadot Inc. urlscan classified the page as malicious, and Cloudflare Radar rated it suspicious (Security Risks), so the page is not a one-off false alarm. Furthermore, 292 other reported domains resolve to the same IP address and 94 use the same nameserver pair, linking the server to multiple similar properties including westbridgecreditbank.com presented as Westbridgecreditbank, authentiekbankbiljet.com presented as Authentiek Bank Biljet – ondetecteerbare bankbiljetten te koop, and hedgeindexfunds.com presented as hedgeindexfunds.com. This shared infrastructure pattern points toward automated or bulk deployment of financial templates.
While presenting a generic interface for market speculation, the underlying code incorporates Ethereum and Ledger, which appear to lend unverified external credibility to the portal. The site still answered requests on 22 Nov 2026 at 12:10 UTC. Because the domain lacks an established operating history, visitors should exercise caution regarding any promises of competitive spreads or professional trading execution.
Suspeito
Abrir relatórioCaptura da página
SHA-256 67d4e338…b879de8
Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.
25 / 100 · pontuação heurística · 4 referências de marca · 0 classificação
Apenas heurística de conteúdo; não é a pontuação final
Abrir relatórioEsta análise de monitoramento antiga é independente da análise principal do PhishDestroy apresentada acima. Uma pontuação heurística não representa uma probabilidade quantificada.
Metadados de geração narrativa
Abrir relatórioA data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.
Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.
Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.
| Configuração de e-mail | MX: smartoptionstrademex.live; Spf: v=spf1 +a +mx +ip4:192.168.168.2 ~all; Dkim: default; Dmarc: ✓; Dkim bits: 2048; Spf lookups: 2 |
|---|---|
| Resultados do DNS de proteção | Resolvers: 12; Blocked count: 0 |
| Observações sobre o arquivo da Web | Last: 2026-11-22T11:11:36Z; First: 2026-11-22T11:11:36Z; Changes: 0; Days archived: 1; Avg page bytes: 1817 |
| Regras do Crawler | Agents: *; Present: ✓ |
| Rastreadores | Requests: 2; Trackers: (Name: jsDelivr; Company: jsDelivr; Category: Hosting; Requests: 1) |
| Formulários e conteúdo misto | No sri: https://cdn.jsdelivr.net/npm/altcha/dist/altcha.js; Third party scripts: 1 |
| Conexão TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Portas | Open: 21, 53, 80, 110, 443, 587, 995 |
| DNS server | NS: (IP: 23.153.104.16; Host: ns7.my-control-panel.com), (IP: 198.251.89.201; Host: ns8.my-control-panel.com); Zone: smartoptionstrademex.live |
| Quality | Cls: 0.661; Seo: 92; Si s: 11.82; Fcp s: 2.91; Lcp s: 29; Tbt ms: 562.5; Performance: 24; Accessibility: 79; Best practices: 50 |
| Localização | IP: 23.153.104.17; ASN: 32561; Org: Aquiryn LLC; Country: US |
| Registros DNS | A: 23.153.104.17; MX: Exchange: smartoptionstrademex.live; Priority: 0; NS: ns8.my-control-panel.com, ns7.my-control-panel.com; Soa: Nsname: ns7.my-control-panel.com; Hostmaster: admin.my-control-panel.com; Serial: 2026112200; Refresh: 3600; Retry: 1800; Expire: 1209600; Minttl: 86400; Txt: v=spf1 +a +mx +ip4:192.168.168.2 ~all |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Políticas de segurança HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Get IP | IP: 23.153.104.17; Family: 4 |
| Redirecionamentos | Chain: https://smartoptionstrademex.live |
| Txt records | Records: v=spf1 +a +mx +ip4:192.168.168.2 ~all |
| Pilha de tecnologias | Technologies: LiteSpeed, jsDelivr, HTTP/3 |
| Cabeçalhos HTTP | Headers: Server: LiteSpeed; Content type: text/html; X frame options: SAMEORIGIN |
87e98284…6aa257e SHA-256 da cópia preparada fornecida ao modelo: e7b1728d…46fabf6 87e982844d7d96b3b36b7917548910b554603275d65c4bcd4176fefd56aa257e · 104286 bytes 8a57b47f5eb273be1a2dfe20e95c1f7ae5088fc00de69a7211c6af3187a064f7 · 85393 bytes 4a9ed811048978c2f1c06460df08538322e5cec7da4fe4d344047a28e42157bb · 112835 bytes 15874f785689dc841fbebbb6fb82f06d72e20923076bf4d3f25b2750b26d901b · 17927 bytes (US) Para este gTLD, o registrador acima opera sob um contrato de credenciamento da ICANN. Os links abaixo levam à tabela oficial de taxas e às orientações atuais de conformidade sobre abuso de DNS.
A seção 3.18 do RAA estabelece requisitos relativos ao contato em caso de abuso e ao tratamento de casos. Este relatório pode documentar notificações enviadas e observações técnicas posteriores; por si só, ele não comprova o recebimento, a investigação, a correção ou o descumprimento contratual.
23.153.104.17Sheridan, USns7.my-control-panel.comns8.my-control-panel.comnsname: ns7.my-control-panel.comhostmaster: admin.my-control-panel.comserial: 2026112200refresh: 3600retry: 1800expire: 1209600minttl: 86400smartoptionstrademex.livepriority 0A localização descreve a rede IP.
913387fab9c359c797702fba89e946c9a5097b02e5feb0332cdc9175bdbcf1b1*.smartoptionstrademex.livesmartoptionstrademex.liveMetadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.
Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de smartoptionstrademex.live ·
Metadados de resposta com carimbo de data/hora mantidos pelo pipeline de coleta local. Cada valor abaixo corresponde ao horário de arquivamento exibido.
https://smartoptionstrademex.live/Content-Type: text/htmlContent-Encoding: gzipServidor: LiteSpeedCache-Control: no-cache,no-store,privatee3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855h3=":443"; ma=2592000, h3-29=":443"; ma=2592000no-cache,no-store,privateclosegzip1149text/htmlSun, 22 Nov 2026 11:11:32 GMTLiteSpeedAccept-EncodingSAMEORIGINValores mantidos pelo coletor; valores longos podem ser abreviados durante a coleta.
Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.
Solicitações de rede: 69 Hashes SHA-256: 34 Verificação do URLScan:
Solicitações de rede registradas pelo URLScan do navegador durante o carregamento da página. O URLScan não fornece um hash para cada solicitação. O PhishDestroy recuperou essa lista em 2026-11-22 11:13 UTC.
Abra essa varredura no URLScan 01a202f1-8dcc-769f-8b93-c7a2930b17d9 ↗
Carrega os dados salvos; o site suspeito não é aberto.
| # | Solicitação de rede | Método HTTP · status | Tipo | Tamanho sem compactação | SHA-256 do corpo da resposta |
|---|
Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.
Acessível
Fonte: monitor de disponibilidade. Cada observação registrada permanece separada, incluindo registros com a mesma data ou hash de evidência, mas com fontes ou estados de DNS diferentes. Um estado desconhecido não é prova de que o site esteja fora do ar.
Eventos registrados: 9. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.
Ciclo de vida
Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.
Capture a página renderizada, as solicitações e a infraestrutura visível.
Compare os resultados dos mecanismos disponíveis e mantenha o carimbo de data e hora da análise.
Verifique se o Google atualmente classifica a URL como insegura.
Analise uma varredura pública e seus dados registrados de rede e classificação.
Procure por referências a indicadores e informações relacionadas da comunidade.
Compare capturas arquivadas e preserve o contexto histórico.
Procure por indicadores correspondentes e registros de ameaças associados.
Inspecione registros de certificados e nomes de host relacionados.
Compare as respostas do resolvedor de segurança e registre os bloqueios observados.
Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.
Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnálise de URL↗
 CloudflareRadar / denúncias de abuso↗
 YandexSafe Browsing↗
 URLScan.ioVarredura pública↗
 ESETExemplo / Envio de URL↗
 BitdefenderEnvio de URL↗
 NortonSafe Web↗
 SymantecAvaliação do site↗
 AviraNotificação de URLs↗
 Avast / AVGNotificação de URLs↗
 KasperskyOpenTIP↗
 Dr.WebScanner online↗
 NetcraftDenúncias de abuso↗
 PhishTankDenúncias da comunidade↗
 APWG eCXInformações sobre phishing↗
 PhishStatsFeed público↗
 Phish.ReportAbuso de hospedagem↗
 SpamhausReputação do domínio↗
 PolySwarmAnálise com múltiplos mecanismos↗
 CheckPhishVerificação de URL↗
 QutteraVerificação de malware↗
 URLqueryAnálise do navegador↗
 Criminal IPInteligência de ativos↗
 CRDFThreat Center↗
 ScamadviserVerificação de reputação↗
 MyWOTReputação na comunidade↗
Navegue pelo histórico completo deste domínio por fonte. O download inclui todos os registros da fonte selecionada. As datas mantêm seus rótulos de campo originais.
Baixar todos os registros como JSON| ID | Dados armazenados |
|---|
203 domínios semelhantes armazenados
Nomes que imitam a marca, encontrados pelo dnstwist. Um nome semelhante, por si só, não comprova que o proprietário seja o mesmo.
Um nome semelhante, por si só, não comprova fraude. Envie a lista para serviços que verificam cada endereço por conta própria. Denuncie um domínio como phishing somente se você tiver visto uma página falsa nele.
Para onde enviar:
Nenhuma correspondência encontrada. Limpe a pesquisa ou escolha outro filtro.
Exibindo 12 de 203
Exibindo 100 de 203
Registrados pelo mesmo registrador. Um registrador atende a milhões de clientes sem qualquer relação entre si; portanto, isso apenas agrupa os registros, em vez de comprovar uma ligação.
Relatórios adicionados recentemente do banco de dados PhishDestroy. Esses links de descoberta não implicam infraestrutura ou propriedade compartilhada.
Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.
smartoptionstrademex.live PD-F56FCC7E246F7661E6FD Destinatário: abuse@dynadot.com Tome as medidas necessárias com base no que você realmente fez. Se digitou uma senha: altere-a e, sempre que tiver reutilizado essa senha, altere-a também. Se pagou ou forneceu dados do cartão: entre em contato com seu banco ou com o provedor de serviços de pagamento. Se baixou um arquivo: faça uma verificação de vírus no dispositivo. Em seguida, comunique o incidente.
O rascunho fica exclusivamente com você.
Primeiro, proteja seu dinheiro: ligue para o seu banco ou revogue as autorizações da carteira digital. Medidas imediatas →



Ajuda de emergência oferecida por pesquisadores de segurança quando uma carteira de criptomoedas está sendo esvaziada neste exato momento.

Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.

Denúncia oficial de roubo de identidade com um plano de recuperação passo a passo.

Denuncie incidentes cibernéticos e phishing à Agência de Segurança Cibernética e de Infraestrutura dos EUA.

Encaminhe e-mails e mensagens de texto fraudulentos para o Centro Nacional de Segurança Cibernética, que retira do ar os sites maliciosos que encontrar.
E-mailreport@phishing.gov.uk Mensagens de texto7726
Diretório das equipes nacionais de resposta a incidentes (CSIRTs) na UE. Encontre a equipe do seu país.

Encaminhe e-mails de phishing para o Anti-Phishing Working Group.
E-mailreportphishing@apwg.org
Portal Nacional de Denúncias de Crimes Cibernéticos. Em caso de fraude financeira, ligue também imediatamente para a linha de atendimento 1930.
Linha de atendimento1930
Denuncie crimes cibernéticos ao Centro Australiano de Segurança Cibernética e à polícia.


Denuncie fraudes e golpes no Canadá e leia os alertas atuais sobre golpes.
Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.
Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.
Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗
smartoptionstrademex.live)Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.
Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.
Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes de “recuperação”
Análise de ameaças usando lista de bloqueio armazenada, WHOIS, DNS e evidências de verificação pública
Digitalize agoraEnvie domínios suspeitos para nosso banco de dados de ameaças — proteja a comunidade
DenunciarRelatórios recentes de phishing e alterações de disponibilidade observadas
MonitorarMonitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo
Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.
A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.
Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.