Ir para o relatório de segurança
Favicon de hsbcverifyadvisorhelp.com
Segurança de domínio e inteligência contra ameaças

hsbcverifyadvisorhelp.com

Fui vítima de um golpe — me ajude a escrever uma denúncia
Compartilhar / baixar relatório
Postagem no X Enviar no Telegram Verificação via API
Em resumo

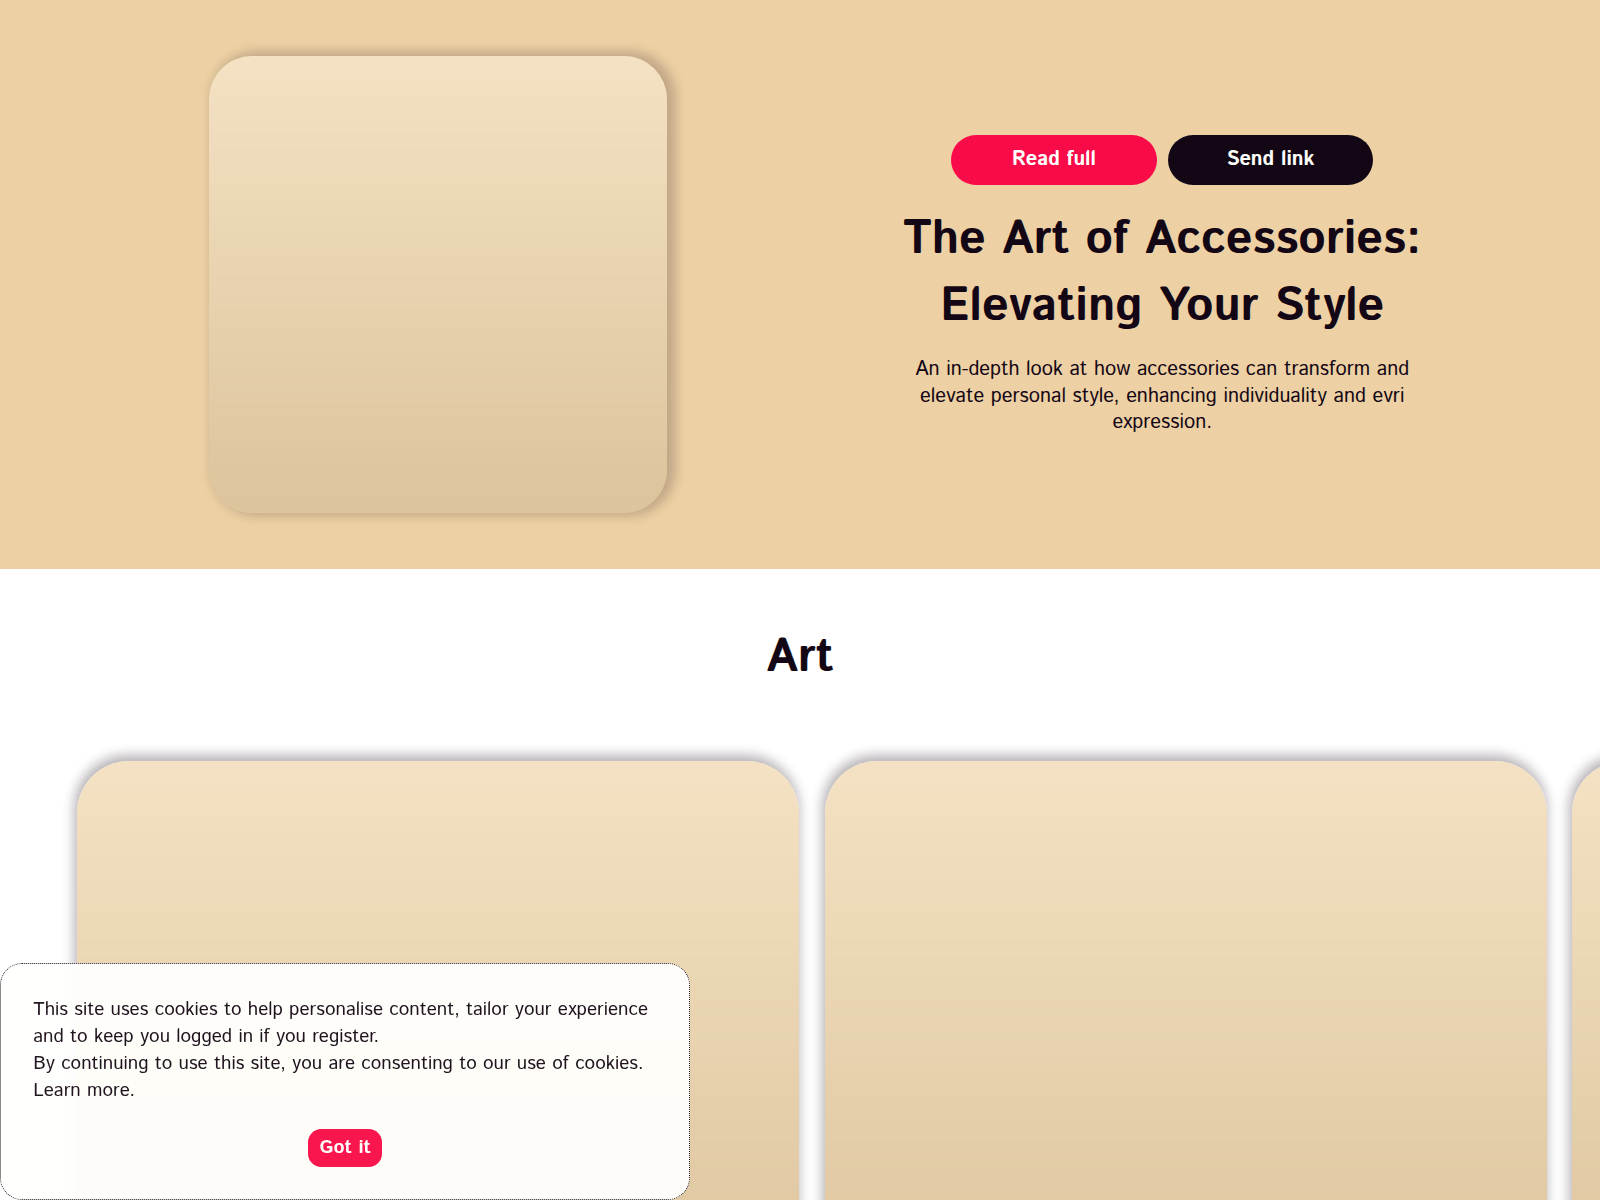
On 2026-11-08, hsbcverifyadvisorhelp.com displayed a page presenting an article titled "The Art of Accessories: Elevating Your Style," described as an in-depth look at how accessories can transform and elevate personal style. The page offers "Read full" and "Send link" buttons, a section heading labeled "Art," and a cookie notice stating the site uses cookies to personalise content, with a "Got it" button to dismiss it.

Análise disponível apenas em inglês
Mais informações sobre as fontes
Sinais de segurança registrados

Resultado salvo do VirusTotal: 16/92 mecanismos com alertas. Maliciosos: 15. Suspeitos: 1. Horário da análise (conforme registrado): 2026-11-07 13:10 UTC. Obtido (conforme registrado): 2026-11-08 14:37 UTC. Tenha extremo cuidado – não insira credenciais ou informações pessoais.

Detecções do VirusTotal: 16/92 Spamhaus DBL: domínio de phishing Domínio jovem: 16 dias atrás Google Safe Browsing: sinalização de ameaça registrada
Registrador
Hong Kong, RAE da ChinaDominet (HK)
Endereço IP
Suíça179.43.140.189Private Layer INC
Registrado
2026-11-05
Identificado pela primeira vez pelo PhishDestroy
2026-11-08
Cloudflare Radar
Capturas da página
abrir galeria
Idade do domínio
registrado em 2026-11-05, de acordo com WHOIS
2026-11-08

Pontuação de risco: quanto maior, pior · Como essa pontuação funciona

O que fazer agora mesmo

Escolha o que aconteceu e marque as etapas à medida que for avançando. As marcações são salvas apenas neste navegador.

Digitou uma senha0/3
Dados do cartão ou da conta bancária pagos ou inseridos0/2
Baixou um arquivo0/2
Compartilhou uma frase-semente ou uma chave privada0/3
Aprovação de gastos com tokens (approve / permit)0/3
Conectei uma carteira, mas não assinei nada0/2
Enviou criptomoedas0/3
Fazer um boletim de ocorrência

A visualização para especialistas inclui todas as seções: DNS, TLS, solicitações de rede, hashes e o JSON bruto.

Resumo do relatório

PhishDestroy mantém um registro de hsbcverifyadvisorhelp.com. Cada fonte tem sua própria data; a ausência de verificações não comprova segurança.

A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.

Análise

Resumo do domínio

O PhishDestroy registrou o hsbcverifyadvisorhelp.com pela primeira vez em 2026-11-08. Resultado salvo do VirusTotal: 16/92 mecanismos com alertas. Maliciosos: 15. Suspeitos: 1. Horário da análise (conforme registrado): 2026-11-07 13:10 UTC. Obtido (conforme registrado): 2026-11-08 14:37 UTC. O Google Safe Browsing o sinaliza como perigoso. Risco: crítico (pontuação de evidências 100/100). Registrador: Dominet (HK). Hospedagem: Private Layer INC. Não digite credenciais nem conecte uma carteira.

Crítico
VirusTotal
16 / 92
Hospedagem
Suíça179.43.140.189Private Layer INC
Registrador
Hong Kong, RAE da ChinaDominet (HK)
Registrado
2026-11-05
Capturas da página
3

Captura do URLScan · 2026-11-08 13:00 UTC · SHA-256 9611c5c9…cbc8d0e

Análise do PhishDestroy, versão revisada

A análise detalhada do PhishDestroy AI permanece em inglês para preservar o registro forense original.

On 2026-11-08, hsbcverifyadvisorhelp.com displayed a page presenting an article titled "The Art of Accessories: Elevating Your Style," described as an in-depth look at how accessories can transform and elevate personal style. The page offers "Read full" and "Send link" buttons, a section heading labeled "Art," and a cookie notice stating the site uses cookies to personalise content, with a "Got it" button to dismiss it.

The stored VirusTotal domain result reports 16 detections out of 92 engines. CRDF reported "malicious"; DNS8 reported "phishing".

Evidências da fonteVirusTotal 16 / 92 · Google Safe Browsing: sinalizado 8 fontes

VirusTotal

16 / 92 detecções do motor

Análise:
Abrir relatório
VirusTotalRegistro original da fonteObservado: 15 campos
Resumo separado do coletor

Este é um resultado armazenado separadamente. Suas contagens, fornecedores e datas não substituem a observação do provedor acima. A data de recuperação não é a data da análise.

Fonte
VirusTotal
Estado do resultado
observed
Numerator
16
Denominator
92
Vendors
alphaMountain.ai, BitDefender, CRDF, DNS8, Emsisoft, Forcepoint ThreatSeeker, Fortinet, G-Data, Google Safe Browsing, Gridinsoft, Lionic, Netcraft, SOCRadar, Sophos, VIPRE, Webroot
Observado em
2026-11-07 13:10:39
Hora da verificação
2026-11-08 15:37:55
Hora da recuperação
2026-11-08 14:37:55

Gridinsoft

1/100

Google Safe Browsing

Sinalizador de ameaça registrado

Abrir relatório

Spamhaus DBL

domínio de phishing

URLScan

Captura da página

SHA-256 9c799a5a…d97eb15

Abrir relatório
URLScanRegistro original da fonteObservado: 19 campos
Registro de monitoramento separado · 2026-11-09 04:30 UTC

Instantâneo do monitor armazenado separadamente; não substitui o registro principal do relatório nem determina a disponibilidade atual.

UUID
01a1bb3f-5393-7339-b16a-bde79f4cb68d
Pontuação
0
Malicioso
✗
Hora do resultado
2026-11-09T04:30:21Z
Momento do enriquecimento de dados
2026-11-09T09:16:47Z
Carimbos de data e hora da fonte
Urlscan result at: 2026-11-09 05:30:21; Urlscan enriched at: 2026-11-09 10:16:47
Metadados técnicos

Narrativa do PhishDestroy

Metadados de geração narrativa

Abrir relatório
Título, descrição e registro de geração

A data de geração da narrativa é distinta das datas de observação. Trata-se dos campos de publicação mantidos, e não de uma detecção adicional independente.

Título gerado por IA
hsbcverifyadvisorhelp.com: Accessories Style Article and Cookie Notice
Descrição da IA
PhishDestroy records hsbcverifyadvisorhelp.com showing an accessories style article titled The Art of Accessories with a cookie consent notice.
Resumo de IA
On 2026-11-08, hsbcverifyadvisorhelp.com displayed a page presenting an article titled "The Art of Accessories: Elevating Your Style," described as an in-depth look at how accessories can transform and elevate personal style. The page offers "Read full" and "Send link" buttons, a section heading labeled "Art," and a cookie notice stating the site uses cookies to personalise content, with a "Got it" button to dismiss it. The stored VirusTotal domain result reports 16 detections out of 92 engines. CRDF reported "malicious"; DNS8 reported "phishing".
Modelo de IA que redigiu o texto
threat-v6-mimo
Hora em que o texto gerado pela IA foi escrito
2026-11-08T14:37:11Z
Revision
31bcdd7ae0aaef0b5edebdc469ae6734a18304d0b1b7f745c00cfcea4b112a46
Modo
reviewed
Interpretation
Pacote público selecionado; o tempo de geração do texto é independente das datas das observações de origem.

Os resultados refletem o horário de coleta de cada fonte. Zero detecções não garantem segurança. As referências do OTX são publicações da comunidade.

Detalhes coletados das fontes

Observações armazenadas de página, rede e scanners, agrupadas por fonte e horário de observação.

Cada campo armazenado, com fonte e data
Verificações de sitesRegistro original da fonteRecuperado: 21 campos

Configuração de e-mail

Consultas SPF
0

Resultados do DNS de proteção

Resolvedores verificados
12
Bloqueado por
  • CloudFlare Family
Resolvedores que bloqueiam
1

Observações sobre o arquivo da Web

Última observação
Primeira observação
Alterações registradas
0
Dias arquivados
1
Tamanho médio da página, bytes
6654

Rastreadores

Solicitações
25
Serviços detectados
  • Nome
    Google Fonts
    Empresa
    Google
    País
    US
    Categoria
    Hospedagem
    Solicitações
    1
  • Nome
    Google Static
    Empresa
    Google
    País
    US
    Categoria
    Hospedagem
    Solicitações
    2

Formulários e conteúdo misto

Scripts de terceiros
0

Resposta HTTP

Acessível
Sim
Status HTTP
200
Tempos da requisição, ms
DNS
113
TLS
39
Esperando
1467
Conexão
25
Baixar
23
Tempo de resposta, ms
1667

Conexão TLS

ALPN
h2
Conjunto de cifras
TLS_AES_128_GCM_SHA256
Protocolo
TLSv1.3
Versões compatíveis
  • TLSv1.2
  • TLSv1.3
Certificado autorizado
Sim
Sigilo direto (forward secrecy)
Sim

Portas

Portas abertas
  • 22
  • 53
  • 80
  • 443

Estimativa de carbono

Bytes
13545
CO₂, gramas
0.0005
Mais limpo que, %
65

Servidores DNS

Servidores de nomes
  • Endereço IP
    179.43.140.163
    Host
    ns2.nsgriddns.com
  • Endereço IP
    179.43.140.162
    Host
    ns1.nsgriddns.com
Zona DNS
hsbcverifyadvisorhelp.com

Localização

Endereço IP
179.43.140.186
ASN
51852
Organização
Private Layer INC
Cidade
Rümlang
País
CH

Certificado TLS

Emissor
Let's Encrypt / YE1
Titular (subject)
hsbcverifyadvisorhelp.com

Registros DNS

A
  • 179.43.140.189
  • 179.43.140.171
  • 179.43.140.185
  • 179.43.140.187
  • 179.43.140.173
  • 179.43.140.184
  • 179.43.140.167
  • 179.43.140.186
NS
  • ns2.nsgriddns.com
  • ns1.nsgriddns.com
SOA
Servidor de nomes principal
ns1.nsgriddns.com
Hostmaster
hostmaster.nsgriddns.com
Número de série
2026110701
Atualização, segundos
10800
Nova tentativa, segundos
3600
Expiração, segundos
604800
TTL mínimo, segundos
30

DNSSEC

Registro DS
Não
RRSIG
Não
DNSKEY
Não

HSTS

Observação
Site does not serve any HSTS headers.

Políticas de segurança HTTP

X-Frame-Options
Não
Referrer-Policy
Não
X-XSS-Protection
Não
Permissions-Policy
Não
X-Content-Type-Options
Não
Content-Security-Policy
Não
Strict-Transport-Security
Não
Cross-Origin-Opener-Policy
Não
Cross-Origin-Embedder-Policy
Não
Cross-Origin-Resource-Policy
Não

Consulta de IP

Endereço IP
179.43.140.173
Versão do IP
4

Redirecionamentos

Cadeia de redirecionamentos
  • https://hsbcverifyadvisorhelp.com

Links da página

Links internos
14

Dados do registro

Registrador
Dominet (HK) Limited
Registrado
Atualizado
Vence
Status
  • clientTransferProhibited https://icann.org/epp
Servidores de nomes
  • ns1.nsgriddns.com
  • ns2.nsgriddns.com

Cabeçalhos HTTP

Cabeçalhos de resposta
Servidor
Apache/2.4.52 (Ubuntu)
Content-Type
text/html; charset=utf-8
Via
1.1 Caddy, 1.1 Caddy
Campos originais da fonte · JSON
Configuração de e-mail
Spf lookups: 0
Resultados do DNS de proteção
Resolvers: 12; Blocked by: CloudFlare Family; Blocked count: 1
Observações sobre o arquivo da Web
Last: 2026-11-08T14:36:22Z; First: 2026-11-08T14:36:22Z; Changes: 0; Days archived: 1; Avg page bytes: 6654
Rastreadores
Requests: 25; Trackers: (Name: Google Fonts; Company: Google; Country: US; Category: Hosting; Requests: 1), (Name: Google Static; Company: Google; Country: US; Category: Hosting; Requests: 2)
Formulários e conteúdo misto
Third party scripts: 0
Status
Up: ✓; Code: 200; Timings: DNS: 113; TLS: 39; Wait: 1467; Connect: 25; Download: 23; Response ms: 1667
Conexão TLS
Alpn: h2; Cipher: TLS_AES_128_GCM_SHA256; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Portas
Open: 22, 53, 80, 443
Carbon
Bytes: 13545; Co2 grams: 0.0005; Cleaner than: 65
DNS server
NS: (IP: 179.43.140.163; Host: ns2.nsgriddns.com), (IP: 179.43.140.162; Host: ns1.nsgriddns.com); Zone: hsbcverifyadvisorhelp.com
Localização
IP: 179.43.140.186; ASN: 51852; Org: Private Layer INC; City: Rümlang; Country: CH
SSL
Issuer: Let's Encrypt / YE1; Subject: hsbcverifyadvisorhelp.com
Registros DNS
A: 179.43.140.189, 179.43.140.171, 179.43.140.185, 179.43.140.187, 179.43.140.173, 179.43.140.184, 179.43.140.167, 179.43.140.186; NS: ns2.nsgriddns.com, ns1.nsgriddns.com; Soa: Nsname: ns1.nsgriddns.com; Hostmaster: hostmaster.nsgriddns.com; Serial: 2026110701; Refresh: 10800; Retry: 3600; Expire: 604800; Minttl: 30
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Políticas de segurança HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Get IP
IP: 179.43.140.173; Family: 4
Redirecionamentos
Chain: https://hsbcverifyadvisorhelp.com
Links da página
Internal count: 14
Dados do registro
Registrar: Dominet (HK) Limited; Created: 2026-11-05T14:01:01Z; Updated: 2026-11-05T14:01:02Z; Expires: 2027-11-05T14:01:01Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: ns1.nsgriddns.com, ns2.nsgriddns.com
Cabeçalhos HTTP
Headers: Server: Apache/2.4.52 (Ubuntu); Content type: text/html; charset=utf-8; Via: 1.1 Caddy, 1.1 Caddy
Sinais de segurança
SA Alertas do Scamadviser 16/100
The website's owner is hiding his identity on WHOIS using a paid service This website does not have many visitors This website has only been registered recently. IPQS flagged this website for Phishing IPQS has flagged this website as suspicious
According to the SSL check the certificate is valid DNSFilter considers this website safe
Inteligência de segurança de rede
CF Veredicto do Cloudflare Radar Malicioso
Phishing New Domains Security Risks Phishing Security threats

Perguntas sobre hsbcverifyadvisorhelp.com

hsbcverifyadvisorhelp.com é confiável?

O PhishDestroy classifica hsbcverifyadvisorhelp.com como um risco de crítico (pontuação de evidências 100/100) com base nas evidências registradas; o registro foi feito pela primeira vez em 2026-11-08. Resultado salvo do VirusTotal: 16/92 mecanismos com alertas. Maliciosos: 15. Suspeitos: 1. Horário da análise (conforme registrado): 2026-11-07 13:10 UTC. Obtido (conforme registrado): 2026-11-08 14:37 UTC. O Google Safe Browsing o sinaliza como perigoso. A pontuação local e a inclusão em uma lista não comprovam fraude. Verifique a data de cada fonte e a URL exata.

É seguro conectar uma carteira a hsbcverifyadvisorhelp.com?

Devido aos sinais de risco mencionados acima, não conecte uma carteira, não assine mensagens nem approve permissões de tokens nesse endereço. Uma transação confirmada na blockchain não pode ser revertida.

O que fazer se eu usei hsbcverifyadvisorhelp.com?

  • Digitou uma senha — Altere-a nesse serviço e em todos os outros sites em que você usou a mesma senha
  • Ativar a autenticação de dois fatores — nos casos em que o serviço oferece essa opção, um aplicativo de autenticação é mais seguro do que códigos por SMS
  • Dados do cartão ou da conta bancária pagos ou inseridos — entre em contato com seu banco ou provedor de serviços de pagamento por meio dos dados de contato que constam no seu cartão ou no site oficial da instituição
  • Conectei uma carteira, mas não assinei nada — desconecte o endereço da carteira e rejeite as solicitações pendentes; uma conexão, por si só, não transfere fundos
  • Aprovação de gastos com tokens (approve / permit) — revogar essa aprovação com um verificador de aprovação por token
  • Compartilhou uma frase-semente ou uma chave privada — transfira os fundos restantes para uma nova carteira com uma nova frase-semente; a carteira comprometida não é mais segura
  • Baixou um arquivo — não o abra e verifique o dispositivo com um software de segurança

Guarde o endereço, as datas, os detalhes do pagamento ou da transação e as mensagens para registrar uma ocorrência na polícia ou em outra autoridade competente. O registro da ocorrência não garante que o dinheiro será devolvido. Ajuda passo a passo: guia de emergência.

Explore

Correspondências na lista de bloqueioPhishDestroy 1
PhishDestroy Lista do PhishDestroy Ver fonte

Capturas da página (3)

Todos os links de captura e hashes (3)

Detalhes do domínio

Domínio
Veredito do URLScan Análise concluída pontuação 0 Veredicto do mecanismo: malicioso · pontuação 98 relatório ↗
Google Safe Browsing Sinalizado Engenharia social verificado 2026-11-21
Reputação do IP Suíça179.43.140.189 0/100pontuação de abuso · denúncias de abuso relacionadas ao endereço IP deste servidor, e não ao domínio; quanto maior, pior Esse endereço IP tem uma pontuação baixa de abuso, mas o próprio domínio é reconhecido como phishing. 0 denúncia verificado 2026-11-08 última denúncia · fora do período contabilizado
Registrador Dominet (HK) HK(HK)
RegistroCriado 2026-11-05 (16d · Very New!) — Vence 2027-11-05
País do registranteEstados Unidos VirusTotal WHOIS
Registrante6aacf85c31f44448s@ VirusTotal WHOIS
Relatório para LLM Dossiê em texto simples estruturado para agentes de IA
Detalhes técnicosProveniência e registros de data e hora
Detectado pela primeira vez2026-11-08
Análise do DOManalisado 2026-11-08pontuação 0/100
URL enviadahttps://hsbcverifyadvisorhelp.com/
Hash do favicon
Certificado TLS
Emitido por YE1 · a validade registrada termina em 73 dias

Rede & certificados

Evidências técnicas armazenadas

Rede & DNS

Endereço IP
Suíça179.43.140.189
ASN da rede
AS51852
Nome do AS
PLI-AS Private Layer INC, PA
Organização
Private Layer INC
Local observado
SuíçaRümlang, CH
Cabeçalho do servidor
Apache/2.4.52 (Ubuntu)

Servidores de nomes 2

  • ns1.nsgriddns.com
  • ns2.nsgriddns.com

SOA

  • nsname: ns1.nsgriddns.com
  • hostmaster: hostmaster.nsgriddns.com
  • serial: 2026110701
  • refresh: 10800
  • retry: 3600
  • expire: 604800
  • minttl: 30

Contato para denúncias de abuso do registrador VirusTotal WHOIS

A localização descreve a rede IP.

Certificado TLS

Emissor
YE1
Válido a partir de
2026-11-05 13:04:26
Válido até
2027-02-03 13:04:25
Correspondência do nome do host
Sim
Validade
Dentro das datas de validade armazenadas
Fonte da coleta
PhishDestroy collector
Impressão digital do certificado29f077c01435570c764ecda95f3c3f02ff3590c01ef1b77ee3543185d61da26f
Nomes do certificado · 1 SAN
  • hsbcverifyadvisorhelp.com

Metadados do certificado salvos. Datas do certificado sem fuso horário são exibidas como foram armazenadas. A criptografia de transporte não comprova que o site seja confiável.

Cruzamento de inteligência de ameaças · source references
ScamAdviser Pesquisa pública
Um público ScamAdviser A consulta está disponível. Verifique a pontuação atual e os avisos na fonte; a existência de uma página de consulta, por si só, não constitui um veredicto de malícia.
Ver no ScamAdviser
Obtido diretamente do site pelo PhishDestroy · armazenado em cache por até 24 horas
Tecnologias · 3 identified
Abrir registros completos

Análise do VirusTotal

16 / 92 fornecedores de segurança sinalizaram este domínio
Ver no VT
Última análise Primeiro resultado positivo obtido pelo PhishDestroy
CRDF
DNS8
VIPRE
G-Data
Lionic
Sophos
Webroot
Emsisoft
Fortinet
Netcraft
SOCRadar
Gridinsoft
BitDefender
alphaMountain.ai
Google Safe Browsing
Forcepoint ThreatSeeker

Evidências arquivadas

Instantâneo do Wayback Machine
Ver arquivo

Capturas de tela salvas 1

PageSpeed (dispositivos móveis): 96

Google PageSpeed Insights — auditoria de desempenho em dispositivos móveis de hsbcverifyadvisorhelp.com ·

96
Ótimo
Desempenho
FCP
1.5 s
First Contentful Paint
LCP
2.4 s
Largest Contentful Paint
CLS
0
Deslocamento cumulativo de layout
TBT
0 ms
Tempo total de bloqueio
SI
3.95 s
Índice de Velocidade
Fornecido por Google PageSpeed Insights · Estratégia para dispositivos móveis · Pontuações: 90-100 Bom 50-89 Precisa melhorar 0-49 Baixa
Evidências de capturas armazenadas 1 snapshot

Metadados de resposta com carimbo de data/hora mantidos pelo pipeline de coleta local. Cada valor abaixo corresponde ao horário de arquivamento exibido.

Resposta HTTP arquivada HTTP 200
URL solicitada: https://hsbcverifyadvisorhelp.com/
Resposta
HTTP 200
Corpo do HTML
13.2 KB
Compactado
5.8 KB
Links
14 internal · 0 external
Tecnologias detectadas
apache
Cabeçalhos de resposta selecionados
Cache-Control: no-store, no-cache, must-revalidate, max-age=0
Content-Encoding: gzip
Content-Type: text/html; charset=utf-8
Servidor: Apache/2.4.52 (Ubuntu)
HSTS: não observado DNSSEC: não observado WAF/firewall: não observado Indicador de cloaking: não observado
Saved response-header values · 10
Alt-Svc
h3=":443"; ma=2592000
Cache-Control
no-store, no-cache, must-revalidate, max-age=0
Content-Encoding
gzip
Content-Length
5925
Content-Type
text/html; charset=utf-8
Data
Sun, 08 Nov 2026 14:33:58 GMT
Pragma
no-cache
Servidor
Apache/2.4.52 (Ubuntu)
Vary
Accept-Encoding
Via
1.1 Caddy

Valores mantidos pelo coletor; valores longos podem ser abreviados durante a coleta.

Detalhes sobre inscrição e observação2

Observações de disponibilidade

Última observação com o site acessível
Última observação de conteúdo

Um horário estimado descreve uma janela de observação. Ele não comprova uma ação do registrador nem o momento exato em que um site ficou indisponível.

Todos os dados armazenados109
Abrir registros completos

Solicitações de rede capturadas

Solicitações de rede: 27 Hashes SHA-256: 27 Verificação do URLScan:

Solicitações de rede registradas pelo URLScan do navegador durante o carregamento da página. O URLScan não fornece um hash para cada solicitação. O PhishDestroy recuperou essa lista em 2026-11-08 14:36 UTC.

Abra essa varredura no URLScan 01a1bb3f-5393-7339-b16a-bde79f4cb68d ↗

Histórico de observações armazenadas12

Alterações datadas mantidas pelo monitor e pelos coletores das fontes. As observações mais recentes aparecem primeiro; os estados das fontes não comprovam uma remoção.

  1. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

  2. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

  3. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

  4. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

  5. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

Observações anteriores 7
  1. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

  2. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

  3. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página→Redirecionamento para outro local

    redirecionamento HTTP

  4. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

  5. Monitor de disponibilidade · Estado registrado

    Exibição do conteúdo da página

    conteúdo da página retornado

  6. Google Safe Browsing · Indicador de ameaça

    Nenhuma bandeira registrada→Sinalização registrada

  7. Monitor de domínio · Primeiro registro de cobrança

    Acessível

Todas as observações de disponibilidade registradas51
Abrir registros completos

Fluxo de resposta a ameaças

  1. Descoberta · registrados
  2. Análise · registrados
  3. Monitoramento · registrados

Eventos registrados: 12. Esses registros descrevem evidências coletadas, notificações enviadas e publicação; eles não confirmam uma investigação completa nem a remoção do site.

Detecção e inclusão preventivasAmeaça incorporada registrados
  • Ameaça incorporada
    hsbcverifyadvisorhelp.com detectado e colocado na fila para análise completa
Verificações de inteligência de ameaçasSpamhaus DBL · Captura do URLScan.io · Veredicto do URLScan · Relatório do Cloudflare Radar · Arquivo da Web · VirusTotal · Google Safe Browsing · Cloudflare Radar: Malicioso · Evidências forenses coletadas · Análise técnica registrada registrados
Publicação e disponibilidadePublicado na DestroyList registrados

Atividade registrada

6 registros

Ciclo de vida

  1. Domínio registrado
  2. Análise do VirusTotalcom detecções+47 h 9 min
  3. Adicionado ao PhishDestroy+25 h 22 min
  1. Google Safe Browsing

    Sinalizador de ameaça registrado

    +13 d 2 h
  2. Wayback Machine

    Página arquivada

    mesmo minuto
  3. Cloudflare Radar

    Phishing

    +2 min
  4. Adicionado ao PhishDestroy

    hsbcverifyadvisorhelp.com

    +1 h 32 min
  5. URLScan

    Malicioso · veredito dos mecanismos · pontuação 98

    +23 h 50 min
  6. VirusTotal

    16/92 detecções do motor

Como investigamos e relatamos

Varreduras públicas, evidências e canais de denúncia de abusos

Nós verificamos URLs suspeitas, analisamos os resultados públicos e enviamos evidências por meio dos canais apropriados de denúncia de abusos. Os eventos datados acima mostram o que foi registrado para este domínio. O diretório abaixo explica o fluxo de trabalho de forma mais ampla.

01Varreduras públicas e coleta de evidências10 fontes e grupos de ferramentas
urlscan.io Captura de tela · DOM · HTTP

Capture a página renderizada, as solicitações e a infraestrutura visível.

VirusTotal Veredictos baseados em múltiplos mecanismos

Compare os resultados dos mecanismos disponíveis e mantenha o carimbo de data e hora da análise.

Google Safe Browsing Relatório de Transparência

Verifique se o Google atualmente classifica a URL como insegura.

Cloudflare Radar DNS · certificados · categorias

Analise uma varredura pública e seus dados registrados de rede e classificação.

AlienVault OTX Atualizações de inteligência contra ameaças

Procure por referências a indicadores e informações relacionadas da comunidade.

Wayback Machine Evidências históricas

Compare capturas arquivadas e preserve o contexto histórico.

abuse.ch ThreatFox Correlação de IOC

Procure por indicadores correspondentes e registros de ameaças associados.

crt.sh Transparência de Certificados

Inspecione registros de certificados e nomes de host relacionados.

Web-Check Inspeção superficial

Inspecione o DNS público, o TLS, o HTTP e a superfície tecnológica.

02Denúncias de abuso e acompanhamentoCanais de registradores, hospedagem e segurança
  1. Identifique o provedor responsável. Correlacione os registros de registro e hospedagem com o contato responsável por denúncias de abuso relevante.
  2. Prepare um pacote de evidências. Inclua a URL, referências públicas de varredura, capturas de tela e as observações registradas.
  3. Envie o relatório. Mantenha registros dos relatórios enviados e informações dos destinatários, quando disponíveis.
  4. Revisar novamente e publicar as atualizações. Acompanhe posteriormente os resultados dos scanners, as respostas dos provedores e a disponibilidade do site.

Os serviços de segurança utilizados para varredura, verificações de reputação e denúncias estão listados abaixo. O fato de um serviço estar listado não significa que ele tenha recebido, aceitado ou tomado medidas em relação a este domínio específico. Os envios registrados aparecem no histórico de notificações acima.

Todos os registros armazenados por fonte

Navegue pelo histórico completo deste domínio por fonte. O download inclui todos os registros da fonte selecionada. As datas mantêm seus rótulos de campo originais.

Baixar todos os registros como JSON

Verificar cloaking

Compare o que um navegador e um crawler recebem e verifique se há roteamento de tráfego via Keitaro.

hsbcverifyadvisorhelp.com

Evidências e relatórios externos

Análise aprofundada

Você foi afetado por este site?

Você não está sozinho e não há nada do que se envergonhar. Golpistas são criminosos sofisticados que exploram a confiança. Denunciar o que aconteceu é a arma mais poderosa contra a fraude: sua denúncia pode evitar que outras pessoas se tornem vítimas e ajudar as autoridades a agir. Primeiro, proteja suas contas e seus recursos; depois, faça a denúncia. Se suas credenciais foram comprometidas, denuncie imediatamente. Não interaja com golpistas que prometem recuperar valores.

Tome as medidas necessárias com base no que você realmente fez. Se digitou uma senha: altere-a e, sempre que tiver reutilizado essa senha, altere-a também. Se pagou ou forneceu dados do cartão: entre em contato com seu banco ou com o provedor de serviços de pagamento. Se baixou um arquivo: faça uma verificação de vírus no dispositivo. Em seguida, comunique o incidente.

Onde denunciar

O rascunho fica exclusivamente com você.

Primeiro, proteja seu dinheiro: ligue para o seu banco ou revogue as autorizações da carteira digital. Medidas imediatas →

Mais: canais internacionais e de criptomoedas

Canais oficiais de comunicação

Mais canais oficiais de denúncia
SEAL 911 Mundial

Ajuda de emergência oferecida por pesquisadores de segurança quando uma carteira de criptomoedas está sendo esvaziada neste exato momento.

FTC ReportFraud Estados Unidos

Denuncie golpes e fraudes à Comissão Federal de Comércio dos EUA. As denúncias são registradas em um banco de dados utilizado pelas autoridades policiais.

IdentityTheft.gov Estados Unidos

Denúncia oficial de roubo de identidade com um plano de recuperação passo a passo.

CISA Estados Unidos

Denuncie incidentes cibernéticos e phishing à Agência de Segurança Cibernética e de Infraestrutura dos EUA.

CSIRTs Network União Europeia

Diretório das equipes nacionais de resposta a incidentes (CSIRTs) na UE. Encontre a equipe do seu país.

FIRST Mundial

Diretório mundial de equipes de resposta a incidentes, pesquisável por país e setor.

ReportCyber Austrália

Denuncie crimes cibernéticos ao Centro Australiano de Segurança Cibernética e à polícia.

Scamwatch Austrália

Denuncie golpes ao Centro Nacional Antigolpes, administrado pela ACCC.

Análise de listagem no PhishDestroy Não se trata de uma denúncia às autoridades policiais
Recurso de domínio
Solicite uma revisão se você possui este domínio e acredita que a listagem está incorreta
Após um incidente de phishing

Recomendações e orientações para as vítimas

Escolha as etapas que correspondem ao que você compartilhou. Guarde uma cópia deste relatório junto com seus próprios registros.

O que devo fazer agora mesmo?

Urgente

Pare de usar o site suspeito. Acesse o serviço verdadeiro pelo aplicativo oficial ou por um endereço em que você já confia.

  • Digitou uma senha — Altere-a nesse serviço e em todos os outros sites em que você usou a mesma senha
  • Ativar a autenticação de dois fatores — nos casos em que o serviço oferece essa opção, um aplicativo de autenticação é mais seguro do que códigos por SMS
  • Dados do cartão ou da conta bancária pagos ou inseridos — entre em contato com seu banco ou provedor de serviços de pagamento por meio dos dados de contato que constam no seu cartão ou no site oficial da instituição
  • Baixou um arquivo — não o abra e verifique o dispositivo com um software de segurança
  • Compartilhou uma frase-semente ou uma chave privada — transfira os fundos restantes para uma nova carteira com uma nova frase-semente; a carteira comprometida não é mais segura
  • Conectei uma carteira, mas não assinei nada — desconecte o endereço da carteira e rejeite as solicitações pendentes; uma conexão, por si só, não transfere fundos
  • Aprovação de gastos com tokens (approve / permit) — revogar essa aprovação com um verificador de aprovação por token (revoke.cash)
  • Enviou criptomoedas — salve o hash da transação, seu endereço e o endereço do destinatário; as transações na blockchain não podem ser revertidas

Que informações devo reunir para minha denúncia?

Diretrizes do FBI

Guarde e-mails, recibos, mensagens e capturas de tela originais em local seguro. Uma linha do tempo objetiva ajuda a autoridade responsável a entender o que aconteceu. Orientação sobre evidências do IC3 ↗

  • Comprovantes de pagamento — Se você tiver efetuado o pagamento, guarde o comprovante, o valor, a data, o nome do provedor de pagamentos e os dados do destinatário.
  • Datas e horários exatos — de cada transação e do primeiro contato com o golpista
  • Capturas de tela — sites fraudulentos, mensagens de bate-papo, e-mails, transações em carteiras digitais, redes sociais
  • Todas as URLs e domínios utilizado pelo golpista (incluindo hsbcverifyadvisorhelp.com)
  • Comunicações — e-mails, mensagens de texto, números de telefone e nomes de usuário que o golpista utilizou

Mesmo que você não tenha todos os detalhes — registre uma ocorrência mesmo assim. Mesmo informações parciais ainda ajudam nas investigações.

A quem devo denunciar o golpe?

  • FBI IC3 — Centro de Denúncias de Crimes na Internet (sistema federal de denúncias dos EUA)
  • Europol — Relatórios sobre crimes cibernéticos na Europa (UE)
  • Seu banco ou provedor de pagamentos — entre em contato imediatamente com a equipe de combate à fraude por meio dos canais oficiais de contato caso haja vazamento de dinheiro ou de informações do cartão.
  • Polícia local — cria um registro oficial, mesmo que não possam agir imediatamente

Uma denúncia não garante a recuperação dos valores nem a abertura de investigação, mas dados de transação precisos e enviados rapidamente podem ajudar autoridades e prestadores de serviço a rastrear o incidente.

Como os golpes de phishing geralmente funcionam?

  • Sites falsos — clones idênticos, até o último pixel, de sites legítimos, com domínios ligeiramente alterados
  • Pig butchering — confiança construída ao longo de semanas pelo Telegram, WhatsApp e aplicativos de namoro; em seguida, o dinheiro foi roubado
  • Golpes relacionados à recuperação — golpistas se passam por agentes de recuperação e cobram taxas antecipadas. Nunca compartilhe sua frase de recuperação nem pague antes de verificar o prestador de forma independente
  • Golpes baseados em IA — deepfakes, phishing automatizado e sites gerados por IA, o que torna a fraude mais difícil de detectar

Como posso me proteger no futuro?

  • Adicione os sites oficiais aos favoritos — nunca clique em links de e-mails, mensagens diretas ou anúncios
  • Verificar domínios — verificar PhishDestroy antes de interagir. Verifique se o site usa HTTPS, a ortografia e a idade do domínio
  • "Bom demais para ser verdade" = golpe — retornos garantidos, endossos de celebridades, prazos urgentes

Mais orientações: NIST · resposta a tentativas de phishingFBI IC3 · denúncias e provasFTC · golpes de “recuperação”

Mantenha-se informado, mantenha-se seguro

Monitore ameaças em tempo real ou conteste esta listagem caso acredite que se trate de um falso positivo

Cuidado com os golpistas que prometem recuperação! Os criminosos podem entrar em contato novamente com as vítimas fingindo ser investigadores, advogados ou agentes de recuperação. Não pague taxas antecipadas nem compartilhe credenciais. Saiba mais sobre fraudes de recuperação →
Sobre este relatórioFontes, datas de observação e correções

Este relatório reúne capturas de página salvas, dados de registro e de rede, resultados de scanners e o histórico de denúncias do PhishDestroy. Cada fonte mantém sua própria data de observação. Abra o relatório de uma fonte para examinar o resultado original.

A análise assistida por AI foi escrita em . Descreve as evidências disponíveis naquela época; verificações posteriores das fontes podem alterar essas informações.

Uma captura documenta o que foi exibido. O resultado de um scanner registra a avaliação desse provedor no momento da verificação. Nem um certificado válido nem um resultado sem detecções garantem segurança.

Incorporar este relatórioUm widget compacto com link para as evidências
HTML · IFRAME

Incorporar este relatório

Compartilhe essas informações sobre ameaças em seu site ou blog

embed.html
<iframe
  src="https://phishdestroy.io/pt-br/embed/domain/hsbcverifyadvisorhelp.com"
  title="PhishDestroy threat report for hsbcverifyadvisorhelp.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>