URLQuery
2 det.
보고서 열기
PhishDestroy는 2026-11-20에 status.celsiuscreditors.network를 처음 기록했습니다.
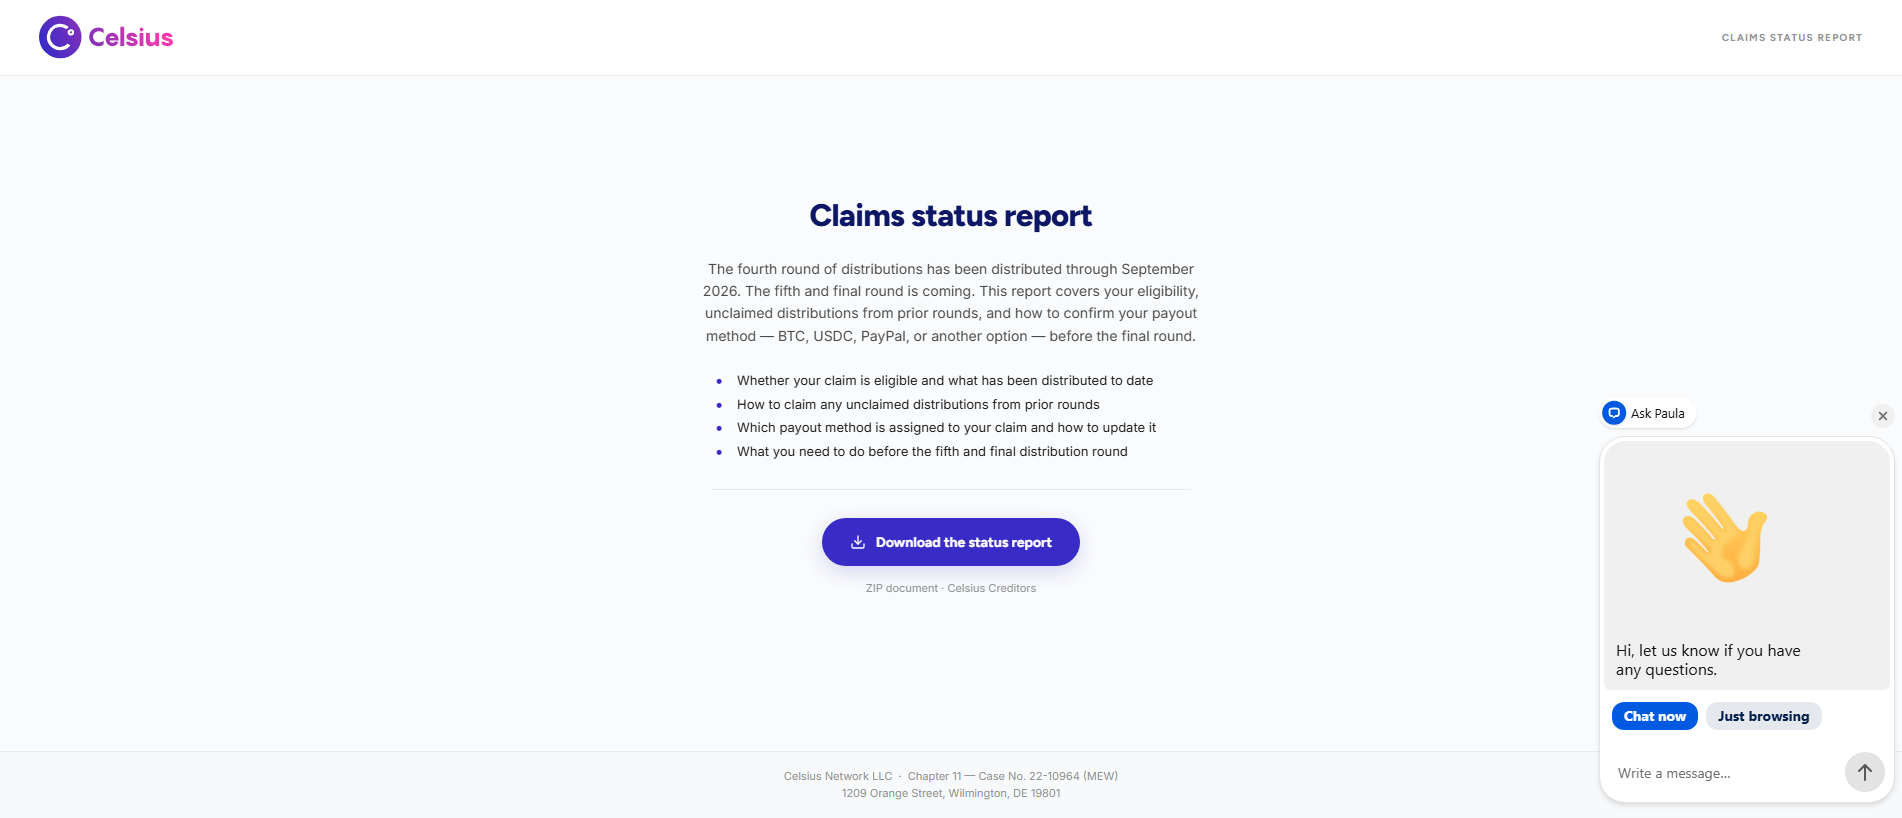
페이지 제목: “Celsius Network | Claims Status Report”
극도의 주의를 기울이십시오 — 자격 증명이나 개인 정보를 입력하지 마십시오.
 Dynadot
 188.114.96.3CloudFlare, Inc. · CDN
위험 점수: 높을수록 상황이 더 나쁨 · 이 점수의 산정 방식
발생한 상황을 선택하고, 조치를 취할 때마다 해당 항목에 체크하세요. 체크 기록은 해당 브라우저에만 저장됩니다.
전문가용 보기에는 DNS, TLS, 네트워크 요청, 해시, 원시 JSON 등 모든 섹션이 포함되어 있습니다.
전송된 보고서 원장에는 첫 번째 발신 보고서가 . 기록된 수신자: abuse@dynadot.com. 가장 최근에 저장된 가용성 정보에 따르면 해당 도메인은 여전히 접속 가능한 것으로 나타납니다.; 38 hours 첫 번째 발신 보고서 이후로 시간이 지났습니다.
ICANN RAA §3.18 등록기관의 악용 신고 연락처 및 처리 의무를 설명합니다. 이 섹션에는 발신 타임스탬프, 수신자 목록, 사건 식별자 및 추후 확인 가능 여부가 기록됩니다. 이 정보만으로는 수신, 확인, 조사, 시정 조치 또는 계약 불이행을 입증할 수 없습니다.
PhishDestroy에 status.celsiuscreditors.network 기록이 저장되어 있습니다. 각 출처의 관측 날짜는 다르며, 검사가 없다는 사실은 안전을 의미하지 않습니다.
아래의 증거 요약은 보존된 관측값을 사용했습니다. 각 출처는 자체적인 수집 날짜를 유지합니다.
PhishDestroy는 2026-11-20에 status.celsiuscreditors.network를 처음 기록했습니다. 위험도: 높음 (증거 점수 53/100). 등록 대행자: Dynadot. 상태: 연결 가능 · 액세스가 제한됨. 호스팅: Cloudflare, Inc. PhishDestroy는 악용 신고 1건을 보냈습니다. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.
188.114.96.3CloudFlare, Inc. · CDNDynadot기록된 소스 요약
status.celsiuscreditors.network is a subdomain of celsiuscreditors.network. PhishDestroy first observed the hostname on Nov 20, 2026. The captured page title is “Celsius Network | Claims Status Report”. Current evidence score: 53/100 (high).
Positive findings are stored from 2 sources: Spamhaus DBL and URLQuery. Spamhaus DBL: DBL_SPAM on Nov 20, 2026 at 19:30 UTC. URLQuery recorded 2 detections; no observation timestamp was retained. Additional recorded evidence: VirusTotal recorded 0 detections among 92 engines on Nov 18, 2026 at 20:11 UTC.
An access-restricted HTTP 403 response was recorded on Nov 21, 2026 at 23:11 UTC. Latest classified outcome: protected; cause cloudflare challenge; mechanism challenge; observed actor Cloudflare on Nov 21, 2026 at 10:13 UTC. Registration records for the registrable domain celsiuscreditors.network list Dynadot Inc as the registrar and Nov 18, 2026 as the creation date. Registration preceded first observation by 2 days. At collection time, the hostname resolved to 188.114.96.3 on AS13335 (Cloudflare, Inc.). The IP and ASN identify shared Cloudflare edge infrastructure; the origin server is not established by this address. DOM analysis on Nov 20, 2026 at 19:20 UTC returned 15/100. The evidence archive retains 10 visual captures from PhishDestroy, URLScan, Cloudflare Radar, and URLQuery. TLS metadata lists Google Trust Services / WE1 as the certificate issuer with validity through Feb 16, 2027.
The content indicators and 2 positive source findings support the current phishing classification.
2 det.
보고서 열기스팸 도메인
스캔 보고서
보고서 열기페이지 캡처
SHA-256 3ad532e3…6278a33
15 / 100 · 휴리스틱 점수 · 브랜드 참조 0건 · 분류 0건
단순히 콘텐츠 휴리스틱일 뿐이며, 최종 점수가 아닙니다.
보고서 열기결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.
저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.
| DNS 보호 기능 결과 | Resolvers: 12; Blocked count: 0 |
|---|---|
| TLS 연결 | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| 포트 | Open: 80, 443, 8080 |
| DNS server | NS: (IP: 172.64.32.131; Host: lisa.ns.cloudflare.com), (IP: 172.64.35.7; Host: quentin.ns.cloudflare.com); Zone: celsiuscreditors.network |
| Quality | Cls: 0.006; Seo: 40; Si s: 1.45; Fcp s: 0.76; Lcp s: 0.76; Tbt ms: 368; Performance: 91; Accessibility: 93; Best practices: 96 |
| 위치 | IP: 2a06:98c1:3120::3; ASN: 13335; Org: CloudFLARENET-EU; City: London; Country: GB |
| SSL | San: celsiuscreditors.network, status.celsiuscreditors.network, *.status.celsiuscreditors.network; Bits: 256; Chain: celsiuscreditors.network, WE1, GTS Root R4; Issuer: Google Trust Services / WE1; Serial: FDF653BA78D5FD8A13258407EC749859; SHA256: a707415720f1d17117520b6f5abd013241fb663e4a42a699e11ecef4e881021c; Subject: celsiuscreditors.network; Valid to: 2027-02-16T17:06:31Z; Valid from: 2026-11-18T16:06:35Z |
| DNS 레코드 | A: 188.114.96.3, 188.114.97.3; Aaaa: 2a06:98c1:3121::3, 2a06:98c1:3120::3 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| 방화벽 | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2a06:98c1:3121::3; Family: 6 |
| 하위 도메인 | Count: 2; Subdomains: download.celsiuscreditors.network, status.celsiuscreditors.network |
| 테크 스택 | Technologies: AngularJS, Cloudflare Turnstile, Cloudflare, HTTP/3 |
| HTTP 헤더 | Headers: Server: cloudflare; Content type: text/html; charset=UTF-8; Content security policy: default-src 'none'; script-src 'nonce-CSe7cuvLa0gZ4UKTTAO1Js' 'unsafe-eval' https://challenges.cloudflare.com; script-src-attr 'none'; style-src 'unsafe-inline'; img-src 'self' https://challenges.cloudflare.com; connect-src 'self' https://challenges.cloudflare.com; frame-src 'self' https://challenge; X frame options: SAMEORIGIN; X content type options: nosniff; Referrer policy: same-origin; Permissions policy: accelerometer=(),camera=(),clipboard-read=(),clipboard-write=(),geolocation=(),gyroscope=(),hid=(),magnetometer=(),microphone=(),payment=(),publickey-credentials-get=(),screen-wake-lock=(),serial=(),sync-xhr=(),usb=(),xr-spatial-tracking=*; Cross origin opener policy: same-origin; Cross origin resource policy: same-origin; Cross origin embedder policy: require-corp |
PhishDestroy는 기록된 증거를 바탕으로 status.celsiuscreditors.network를 높음 위험 등급(증거 점수 53/100)으로 평가했으며, 이는 2026-11-20에 처음 기록되었습니다. 자체 점수와 목록 등재만으로 사기가 입증되지는 않습니다. 각 출처의 날짜와 정확한 URL을 확인하세요.
앞서 언급된 위험 신호로 인해, 해당 사이트에서 지갑을 연결하거나 메시지에 서명하거나 토큰 권한을 approve하지 마십시오. 확인된 블록체인 거래는 되돌릴 수 없습니다.
경찰이나 기타 관할 기관에 신고할 때를 대비해 주소, 날짜, 결제 또는 거래 내역, 메시지 등을 잘 보관해 두십시오. 신고한다고 해서 반드시 돈이 돌려받는다는 보장은 없습니다. 단계별 안내: 긴급 대응 가이드.
a5d1d0da26565059a726c7c8c266ae68f75a41b12bedc3737d2a76c0f19ce167 · 17793 bytes 7094657f15a02544361120e7f5192c3c8c8ec96c2f368c4d892f9ae0256d9708 · 19288 bytes 218c032d600d336af2bdf06ea440efc4bd2ce6eff9148beed42417a5b915e31f · 20216 bytes 2cbf765e26b73e5a2b22244f71a59852f7ed30e61d2e882208c2b6411176e07b · 17930 bytes 3ead4fbcab8f7fc4fc50fae4ae5f18c3d1d7179e0ac13d02cd6699f606af8199 · 20929 bytes 8c5d86d81c359cee3b30599e9e9a67258327d4ed22ce295392e580d9e810735a · 21062 bytes ab76f17268dd98538b6a0d0a6502498b9bdf96dd29251d6095a7e963a2f6880b · 21051 bytes c312a3384e07078d8264f2881e747b078da222843457d7cb1fcf44f97ca30b7e · 116696 bytes 3b62279b44340c8f67b6aedd4320f0120de617fb9f305f320ccb6c2eb1587f0c · 45659 bytes 188.114.96.3 Cloudflare 공유 에지 원본 IP 숨김 Edge-IP 평판은 이 도메인에 귀속되지 않습니다. (US) 이 하위 도메인의 등록 도메인: celsiuscreditors.network. 이 gTLD의 경우 위 레지스트라는 ICANN 공인 계약에 따라 운영됩니다. 아래 링크에서 공식 수수료 체계와 현행 DNS 악용 대응 준수 지침을 확인할 수 있습니다.
RAA §3.18은 악용 신고 접수 및 처리 요건을 규정하고 있습니다. 본 보고서는 저장된 발신 통지 및 이후의 기술적 관측 내용을 기록할 수 있으나, 그 자체만으로는 수신, 조사, 시정 조치 또는 계약 위반 사실을 입증하지는 않습니다.
188.114.96.3Toronto, CAEdge-IP 평판은 이 도메인에 귀속되지 않습니다.
lisa.ns.cloudflare.comquentin.ns.cloudflare.com위치는 IP 네트워크 기준입니다.
a707415720f1d17117520b6f5abd013241fb663e4a42a699e11ecef4e881021ccelsiuscreditors.networkstatus.celsiuscreditors.network*.status.celsiuscreditors.network저장된 인증서 메타데이터입니다. 시간대 정보가 없는 인증서 날짜는 저장된 그대로 표시됩니다. 전송 구간 암호화가 사이트의 신뢰성을 입증하지는 않습니다.
최근 확인 시 사이트에 접속할 수 있었지만 접근 확인 뒤에 있었습니다.
Google PageSpeed Insights — 다음 도메인의 모바일 성능 감사: status.celsiuscreditors.network ·
로컬 수집 파이프라인이 보관한 타임스탬프 포함 응답 메타데이터입니다. 아래의 각 값은 표시된 아카이브 시각을 기준으로 합니다.
https://status.celsiuscreditors.network/Content-Type: text/html; charset=UTF-8CF-Mitigated: challenge서버: cloudflareContent-Encoding: gzipSec-CH-UA-Bitness, Sec-CH-UA-Arch, Sec-CH-UA-Full-Version, Sec-CH-UA-Mobile, Sec-CH-UA-Model, Sec-CH-UA-Platform-Version, Sec-CH-UA-Full-Version-List, Sec-CH-UA-Platform, Sec-CH-UA, UA-Bitness, UA-Arch, UA-Full-Version, UA-Mobile, UA-Model,h3=":443"; ma=86400challengea5d9ab2eae9eb933-AMSclosegzipdefault-src 'none'; script-src 'nonce-YnRRZHokm1OPiYNr4sRFAS' 'unsafe-eval' https://challenges.cloudflare.com; script-src-attr 'none'; style-src 'unsafe-inline'; img-src 'self' https://challenges.cloudflare.com; connect-src 'self' https://challenges.cloudflare.com; frame-src 'self' https://challenges.cloudflare.com blotext/html; charset=UTF-8Sec-CH-UA-Bitness, Sec-CH-UA-Arch, Sec-CH-UA-Full-Version, Sec-CH-UA-Mobile, Sec-CH-UA-Model, Sec-CH-UA-Platform-Version, Sec-CH-UA-Full-Version-List, Sec-CH-UA-Platform, Sec-CH-UA, UA-Bitness, UA-Arch, UA-Full-Version, UA-Mobile, UA-Model,require-corpsame-originsame-originFri, 20 Nov 2026 18:55:23 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}?1accelerometer=(),camera=(),clipboard-read=(),clipboard-write=(),geolocation=(),gyroscope=(),hid=(),magnetometer=(),microphone=(),payment=(),publickey-credentials-get=(),screen-wake-lock=(),serial=(),sync-xhr=(),usb=(),xr-spatial-tracking=*same-origin{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=5HlGA5ub5YVnETsn1izpRW6cLPd89OrmdDewGoUOfdt51LpXRT%2FqLfKD44%2FL%2FQufNoiaZrq6a5X%2F6ELfdh5EmeATSTqJ0r0UIdFvqIhtBFRmGcj2RKmoI%2BqIyf0c%2FzZPi7gcloudflarechlray;desc="a5d9ab2eae9eb933"chunkednosniffSAMEORIGIN수집기가 보관한 값입니다. 긴 값은 수집 과정에서 축약될 수 있습니다.
추정 시각은 관측 구간을 나타냅니다. 레지스트라의 조치나 사이트가 접속 불가 상태가 된 정확한 시점을 입증하지는 않습니다.
네트워크 요청: 19 SHA-256 해시: 13 URLScan 스캔:
URLScan이 페이지 로딩 중에 기록한 네트워크 요청. URLScan은 모든 요청에 대해 해시를 제공하지는 않습니다. PhishDestroy는 2026-11-20 18:56 UTC에 이 목록을 가져왔습니다.
URLScan에서 이 스캔을 열어보세요 01a1fa4e-5773-7147-a811-aa3c42c69e65 ↗
저장된 데이터를 불러오며, 의심스러운 사이트는 열리지 않습니다.
| # | 네트워크 요청 | HTTP 메서드 · 상태 | 유형 | 압축되지 않은 크기 | 응답 본문 SHA-256 |
|---|
모니터와 출처 수집기가 보관한 날짜별 변경 기록입니다. 최신 관측이 먼저 표시되며, 출처 상태가 테이크다운을 입증하지는 않습니다.
점검 페이지 또는 접근 제한의 배경
Cloudflare 점검 페이지 · Cloudflare · 점검 페이지
점검 페이지 또는 접근 제한의 배경
Cloudflare 점검 페이지 · Cloudflare · 점검 페이지
접속 가능
출처: domain_monitor. 이 저장된 스냅샷은 현재 가용성을 보장하지 않습니다.
기록된 이벤트: 9. 이 기록들은 수집된 증거, 발송된 알림 및 차단 목록 등재를 설명하며, 조사가 완료되었거나 해당 사이트가 차단되었음을 확인하는 것은 아닙니다.
라이프사이클
등록 후 50시간 25분에 보고됨
당사는 의심스러운 URL을 스캔하고, 공개된 결과를 검토한 후 적절한 악용 신고 채널을 통해 증거를 전송합니다. 상단의 날짜별 이벤트는 해당 도메인에 대해 기록된 내용을 보여줍니다. 아래 디렉토리에서는 더 광범위한 워크플로우를 설명합니다.
렌더링된 페이지, 요청 및 가시적인 인프라를 캡처합니다.
사용 가능한 엔진 결과를 비교하고 분석 타임스탬프를 유지합니다.
Google이 현재 해당 URL을 안전하지 않은 사이트로 분류하고 있는지 확인하십시오.
공개 스캔 결과와 함께 기록된 네트워크 및 분류 데이터를 확인하십시오.
지표 관련 언급 및 관련 커뮤니티 정보를 확인하십시오.
보관된 캡처를 비교하고 과거의 맥락을 보존합니다.
일치하는 지표와 관련 위협 기록을 확인하십시오.
인증서 기록 및 관련 호스트명을 검사합니다.
보안 리졸버 응답을 비교하고, 확인된 차단 내역을 기록합니다.
공개 DNS, TLS, HTTP 및 기술 표면을 검사합니다.
스캔, 평판 확인 및 보고에 사용된 보안 서비스는 아래에 나열되어 있습니다. 서비스가 목록에 포함되었다고 해서 해당 서비스가 이 특정 도메인에 대한 정보를 수신, 수용하거나 이에 대해 조치를 취했다는 증거는 아닙니다. 기록된 제출 내역은 상단의 알림 내역에 표시됩니다.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL 분석↗
 Cloudflare레이더 / 악용 신고↗
 YandexSafe Browsing↗
 URLScan.io공개 스캔↗
 ESET샘플 / URL 제출↗
 비트디펜더URL 제출↗
 NortonSafe Web↗
 Symantec사이트 리뷰↗
 AviraURL 신고↗
 Avast / AVGURL 신고↗
 카스퍼스키OpenTIP↗
 Dr.Web온라인 스캐너↗
 넷크래프트악용 신고↗
 PhishTank커뮤니티 신고↗
 APWG eCX피싱 인텔리전스↗
 PhishStats공개 피드↗
 Phish.Report호스팅 악용↗
 Spamhaus도메인 평판↗
 PolySwarm다중 엔진 분석↗
 CheckPhishURL 스캔↗
 Quttera악성코드 검사↗
 URLquery브라우저 분석↗
 Criminal IP자산 인텔리전스↗
 CRDFThreat Center↗
 Scamadviser평판 확인↗
 MyWOT커뮤니티 평판↗
소스별로 이 도메인의 전체 이력을 살펴보세요. 다운로드 파일에는 선택한 소스의 모든 기록이 포함됩니다. 날짜는 원래의 필드 레이블을 그대로 유지합니다.
모든 기록을 JSON 형식으로 다운로드| ID | 저장된 데이터 |
|---|
동일한 등록 기관을 통해 등록되었습니다. 등록 기관은 서로 관련이 없는 수백만 명의 고객을 상대하기 때문에, 이는 두 항목 간의 연관성을 입증하기보다는 단순히 보고를 묶어놓은 것에 불과합니다.
최근 PhishDestroy 데이터베이스에서 보고서가 추가되었습니다. 이러한 검색 링크는 공유 인프라나 소유권을 의미하지 않습니다.
브라우저와 크롤러가 받는 응답을 비교하고 Keitaro 트래픽 라우팅 여부를 확인합니다.
status.celsiuscreditors.network PD-287FF2DD06CECDE284A4 수신자: abuse@dynadot.com 실제로 취한 조치에 따라 대응하십시오. 비밀번호를 입력했다면, 해당 비밀번호와 이를 재사용한 모든 곳에서 비밀번호를 변경하십시오. 카드 정보를 결제하거나 제공했다면, 은행이나 결제 서비스 업체에 연락하십시오. 파일을 다운로드했다면, 기기를 바이러스 검사하십시오. 그런 다음 해당 사건을 신고하십시오.
이 초안은 오직 귀하에게만 제공됩니다.
먼저 자금을 안전하게 보호하세요: 은행에 전화하거나 전자지갑 승인 권한을 취소하세요. 즉각적인 조치 →


사기 이메일과 문자 메시지를 국가사이버보안센터(National Cyber Security Centre)로 전달해 주십시오. 해당 센터는 발견된 악성 사이트를 차단합니다.
이메일report@phishing.gov.uk 문자 메시지7726





공유한 정보에 해당하는 조치를 선택하세요. 이 보고서 사본을 본인의 기록과 함께 보관하세요.
의심스러운 사이트 사용을 중단하세요. 실제 서비스는 공식 앱이나 이미 신뢰하는 주소를 통해 접속하세요.
원본 이메일, 영수증, 메시지, 스크린샷을 안전한 곳에 보관하세요. 사실에 기반한 시간순 기록은 접수 기관이 경위를 파악하는 데 도움이 됩니다. IC3 증거 지침 ↗
status.celsiuscreditors.network)비록 모든 세부 사항을 알지 못하더라도 — 어쨌든 신고를 하세요. 부분적인 정보라도 수사에 도움이 됩니다.
저장된 차단 목록, WHOIS, DNS 및 공개 스캔 증거를 사용한 위협 분석
지금 스캔하기의심스러운 도메인을 당사의 위협 데이터베이스에 신고해 주세요 — 커뮤니티를 보호해 주세요
보고서최근 피싱 보고서 및 관찰된 가용성 변경 사항
모니터링이 보고서는 저장된 페이지 캡처, 등록 및 네트워크 기록, 스캐너 결과, PhishDestroy 신고 이력을 종합한 것입니다. 각 출처는 고유한 관측일을 유지합니다. 원본 결과를 확인하려면 출처 보고서를 여세요.
캡처는 당시 표시된 내용을 기록한 것입니다. 스캐너 결과는 검사 시점의 해당 제공업체 평가를 기록한 것입니다. 유효한 인증서나 탐지 0건 결과 모두 안전을 보장하지 않습니다.