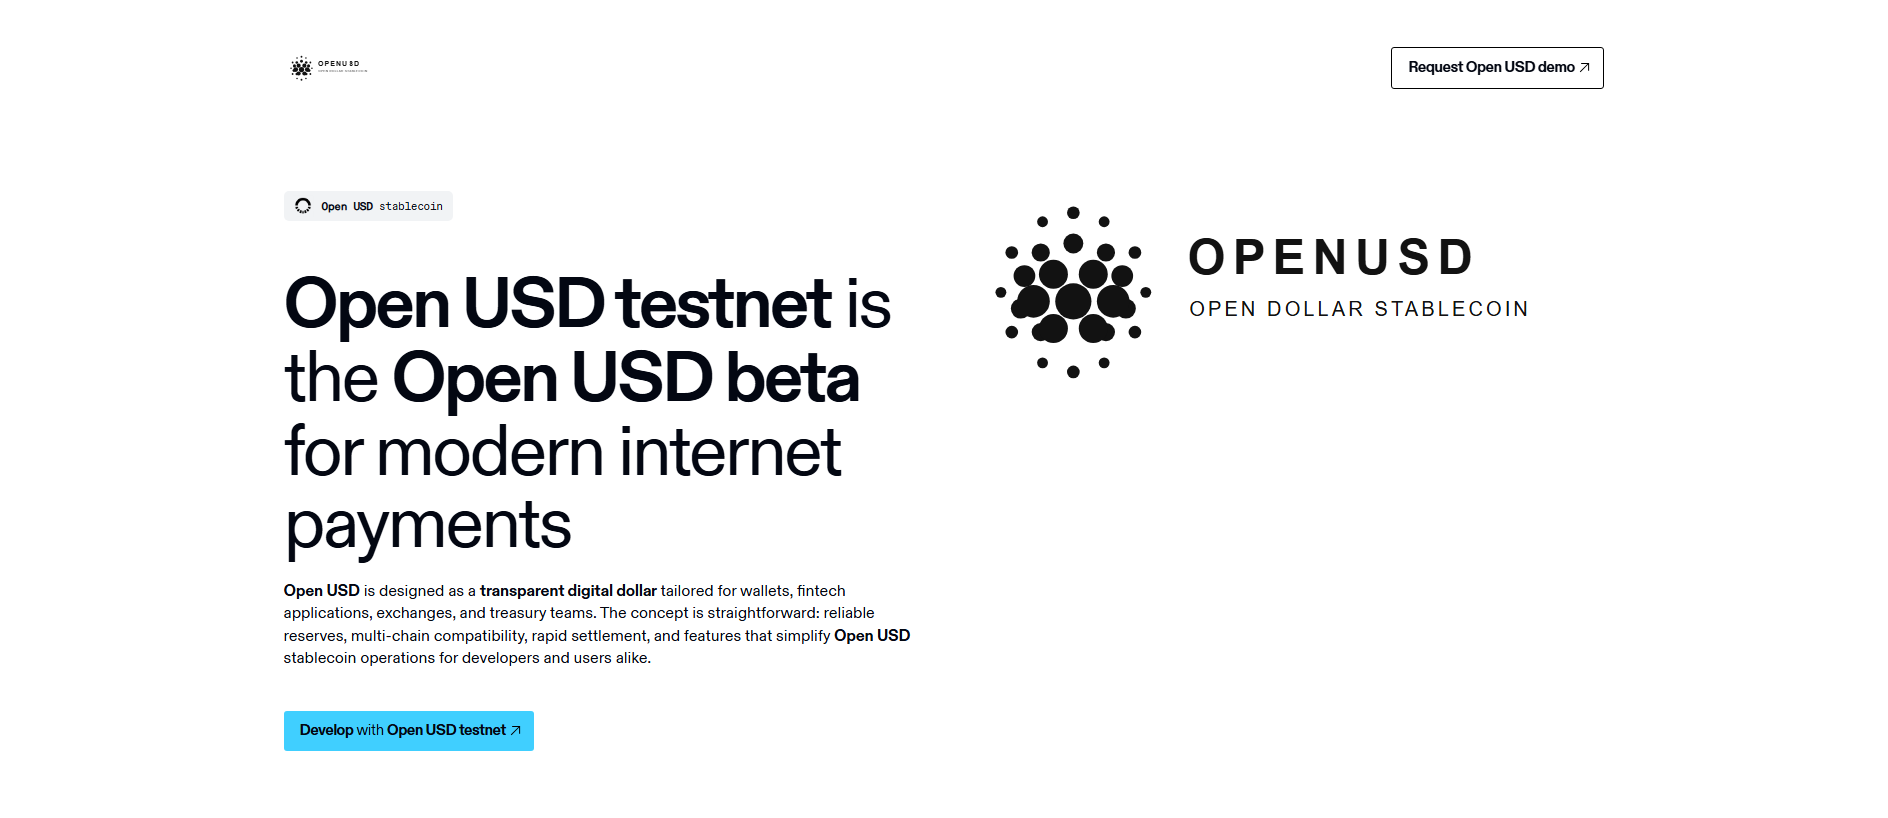
PhishDestroy는 2026-07-14에 openusd.technology를 처음 기록했습니다. 저장된 VirusTotal 결과: 11/92 엔진에서 경고했습니다. 악성: 9. 의심: 2. 분석 시간(저장된 표기): 2026-10-01 07:06 UTC. 조회 시간(저장된 표기): 2026-10-28 05:25 UTC. 외부 차단 목록에 등재됨: MetaMask, SEAL.
페이지 제목: “Open USD Testnet - Early Access, Whitelist & Faucet”
출처에 대한 자세한 정보
저장된 보안 신호
저장된 VirusTotal 결과: 11/92 엔진에서 경고했습니다. 악성: 9. 의심: 2. 분석 시간(저장된 표기): 2026-10-01 07:06 UTC. 조회 시간(저장된 표기): 2026-10-28 05:25 UTC. 외부 차단 목록에 등재됨: MetaMask, SEAL. 극도의 주의를 기울이십시오 — 자격 증명이나 개인 정보를 입력하지 마십시오.
전문가용 보기에는 DNS, TLS, 네트워크 요청, 해시, 원시 JSON 등 모든 섹션이 포함되어 있습니다.
ABUSE NOTICE · 7D+ OPEN 발송된 악용 신고는 기록되며, 저장된 최신 가용성 증거에 따르면 해당 도메인은 여전히 접속 가능한 상태입니다.
통지 및 현재 상황 관련 증거
전송된 보고서 원장에는 첫 번째 발신 보고서가 . 기록된 수신자: abuse@namecheap.com. 가장 최근에 저장된 가용성 정보에 따르면 해당 도메인은 여전히 접속 가능한 것으로 나타납니다.; 4 months 첫 번째 발신 보고서 이후로 시간이 지났습니다.
ICANN RAA §3.18 등록기관의 악용 신고 연락처 및 처리 의무를 설명합니다. 이 섹션에는 발신 타임스탬프, 수신자 목록, 사건 식별자 및 추후 확인 가능 여부가 기록됩니다. 이 정보만으로는 수신, 확인, 조사, 시정 조치 또는 계약 불이행을 입증할 수 없습니다.
첫 보고 이후 경과한 기간
4 months
발송된 신고
1
최신 사례 ID
PD-20260714-C88383
현재 현황
HTTP 200 가장 최근에 저장된 검사 결과
보고서 요약
PhishDestroy에 openusd.technology 기록이 저장되어 있습니다. 각 출처의 관측 날짜는 다르며, 검사가 없다는 사실은 안전을 의미하지 않습니다.
원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.
분석
도메인 요약
PhishDestroy는 2026-07-14에 openusd.technology를 처음 기록했습니다. 저장된 VirusTotal 결과: 11/92 엔진에서 경고했습니다. 악성: 9. 의심: 2. 분석 시간(저장된 표기): 2026-10-01 07:06 UTC. 조회 시간(저장된 표기): 2026-10-28 05:25 UTC. 외부 차단 목록에 등재됨: MetaMask, SEAL. 위험도: 심각 (증거 점수 100/100). 등록 대행자: NameCheap. 상태: 마지막으로 확인된 활성 상태. 호스팅: Cloudflare, Inc. PhishDestroy는 악용 신고 1건을 보냈습니다. 로그인 정보를 입력하거나 지갑을 연결하지 마세요.
원본 포렌식 기록을 보존하기 위해 아래의 상세 PhishDestroy AI 분석은 영어로 유지됩니다.
This domain, openusd.technology, was registered on 2026-07-03 via NameCheap, Inc. and is hosted on IP 188.114.96.3 using Cloudflare name servers kay.ns.cloudflare.com and vasilii.ns.cloudflare.com. The HTTP response returns status 200 and the page title observed is “Open USD Testnet – Early Access, Whitelist & Faucet,” suggesting a focus on a cryptocurrency testnet. The domain appears in a single AlienVault OTX pulse, indicating that it has been flagged by at least one external intelligence source. VirusTotal records show that the site has been scanned by 91 antivirus and URL‑reputation engines, none of which currently report a detection; this lack of detections does not constitute a safety assurance. The overall classification is “generic_phishing” and the risk level is noted as under_investigation, with the campaign still active. At present no further technical artifacts such as malicious payloads, credential‑stealing forms, or command‑and‑control infrastructure have been publicly disclosed. Defenders should therefore treat the domain as potentially hostile, incorporate it into blocklists, monitor DNS queries for the associated IP, and enforce strict user awareness controls for any communications that reference “Open USD” or related testnet terminology. Ongoing analysis is required to determine whether the site delivers credential‑phishing pages or other malicious content.
This domain, openusd.technology, was registered on 2026-07-03 via NameCheap, Inc. and is hosted on IP 188.114.96.3 using Cloudflare name servers kay.ns.cloudflare.com and vasilii.ns.cloudflare.com. The HTTP response returns status 200 and the page title observed is “Open USD Testnet – Early Access, Whitelist & Faucet,” suggesting a focus on a cryptocurrency testnet. The domain appears in a single AlienVault OTX pulse, indicating that it has been flagged by at least one external intelligence source. VirusTotal records show that the site has been scanned by 91 antivirus and URL‑reputation engines, none of which currently report a detection; this lack of detections does not constitute a safety assurance. The overall classification is “generic_phishing” and the risk level is noted as under_investigation, with the campaign still active. At present no further technical artifacts such as malicious payloads, credential‑stealing forms, or command‑and‑control infrastructure have been publicly disclosed. Defenders should therefore treat the domain as potentially hostile, incorporate it into blocklists, monitor DNS queries for the associated IP, and enforce strict user awareness controls for any communications that reference “Open USD” or related testnet terminology. Ongoing analysis is required to determine whether the site delivers credential‑phishing pages or other malicious content.
검토되지 않은 이전에 저장된 분석 결과; 텍스트 생성 시점은 원본 관측 날짜와 별개입니다.
결과는 각 출처의 수집 시점을 기준으로 합니다. 탐지 0건이 안전을 보장하지는 않습니다. OTX 참조는 커뮤니티 게시물입니다.
수집된 출처 세부 정보
저장된 페이지, 네트워크, 스캐너 관측 결과를 출처와 관측 시각별로 묶어 보여 줍니다.
저장된 모든 필드와 출처·날짜
openusd.technology 관련 질문
openusd.technology은(는) 정상적인 사이트인가요?
PhishDestroy는 기록된 증거를 바탕으로 openusd.technology를 심각 위험 등급(증거 점수 100/100)으로 평가했으며, 이는 2026-07-14에 처음 기록되었습니다. 저장된 VirusTotal 결과: 11/92 엔진에서 경고했습니다. 악성: 9. 의심: 2. 분석 시간(저장된 표기): 2026-10-01 07:06 UTC. 조회 시간(저장된 표기): 2026-10-28 05:25 UTC. 외부 차단 목록에 등재됨: MetaMask, SEAL. 자체 점수와 목록 등재만으로 사기가 입증되지는 않습니다. 각 출처의 날짜와 정확한 URL을 확인하세요.
openusd.technology에 지갑을 연결해도 안전한가요?
앞서 언급된 위험 신호로 인해, 해당 사이트에서 지갑을 연결하거나 메시지에 서명하거나 토큰 권한을 approve하지 마십시오. 확인된 블록체인 거래는 되돌릴 수 없습니다.
openusd.technology을(를) 이용했다면 어떻게 해야 하나요?
비밀번호를 입력했습니다 — 해당 서비스와 동일한 비밀번호를 사용한 다른 모든 사이트에서 비밀번호를 변경하세요.
2단계 인증을 켜세요 — 해당 서비스가 지원하는 경우, 인증 앱은 SMS 코드보다 보안성이 더 높습니다.
카드 또는 은행 정보를 결제하거나 입력했습니다. — 카드에 기재된 연락처나 공식 웹사이트를 통해 이용 중인 은행이나 결제 서비스 업체에 문의하십시오.
지갑을 연결했지만 아무것도 서명하지 않았습니다 — 지갑에서 해당 사이트를 연결 해제하고 보류 중인 요청을 거부하십시오. 연결만으로는 자금이 이체되지 않습니다.
토큰 지출 승인 (approve / permit) — 토큰 승인 검사기를 사용하여 해당 승인을 취소합니다
시드 문구나 개인 키를 공유했습니다 — 남은 자금을 새로운 시드 문구가 있는 새 지갑으로 옮기세요. 보안이 노출된 지갑은 더 이상 안전하지 않습니다.
파일을 다운로드했습니다 — 파일을 열지 말고 보안 소프트웨어로 기기를 검사하십시오.
경찰이나 기타 관할 기관에 신고할 때를 대비해 주소, 날짜, 결제 또는 거래 내역, 메시지 등을 잘 보관해 두십시오. 신고한다고 해서 반드시 돈이 돌려받는다는 보장은 없습니다. 단계별 안내: 긴급 대응 가이드.
1차 평가 변수활성 콘텐츠reason: Ordinary HTTP content served90% confidence
출처source: Current Http Probe
증거 레이어Availability: Content servingContent: Content served at rootDNS: Resolved
최신 HTTP 관측 결과활성 콘텐츠일반 HTTP 콘텐츠 제공90%2026-11-22 11:38 UTC
RDAP 등록
관측된 시간축last reachable: 2026-11-22 11:38 UTClast content: 2026-11-22 11:38 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
당신은 혼자가 아니며, 부끄러워할 일은 전혀 없습니다. 사기범은 신뢰를 악용하는 교묘한 범죄자입니다. 피해 사실을 신고하는 것은 사기에 맞서는 가장 강력한 무기입니다. 당신의 신고가 다른 사람의 피해를 막고 수사 기관의 대응을 도울 수 있습니다. 먼저 계정과 자금을 안전하게 보호한 후 신고하십시오. 계정 정보가 유출되었다면 즉시 신고하세요. 피해 복구를 빙자한 사기범에게 응하지 마세요.
실제로 취한 조치에 따라 대응하십시오. 비밀번호를 입력했다면, 해당 비밀번호와 이를 재사용한 모든 곳에서 비밀번호를 변경하십시오. 카드 정보를 결제하거나 제공했다면, 은행이나 결제 서비스 업체에 연락하십시오. 파일을 다운로드했다면, 기기를 바이러스 검사하십시오. 그런 다음 해당 사건을 신고하십시오.


 NameCheap
 188.114.96.3





 Microsoft
 Cloudflare
 Yandex
 ESET
 비트디펜더
 Norton
 Symantec
 Avira
 Avast / AVG
 카스퍼스키
 Dr.Web
 넷크래프트
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT