Lompat ke laporan keamanan
Perhatian

Dilaporkan oleh layanan pendeteksi ancaman

Favicon rudark.pro
Keamanan domain dan intelijen ancaman

rudark.pro

Saya telah menjadi korban penipuan — tolong bantu saya menulis laporan
Bagikan / unduh laporan
Posting di X Kirim melalui Telegram Periksa melalui API
Ringkasnya

PhishDestroy menyimpan catatan rudark.pro. Setiap sumber memiliki tanggal pengamatan sendiri; pemeriksaan yang belum dilakukan tidak membuktikan keamanan.

Judul halaman: “DLINK - Справочник даркнета #1”

Selengkapnya tentang sumber-sumber tersebut

Berhati-hatilah — jangan memasukkan kredensial atau informasi pribadi.

Daftar ancaman PhishDestroy yang tersimpan Domain muda: 8 berumur hari
Registrar
BelandaHosting Concepts
Alamat IP
Kanada188.114.97.3CloudFlare, Inc. · CDN
Terdaftar
2026-11-14
Pertama kali terdeteksi oleh PhishDestroy
2026-11-19
Tangkapan halaman
buka galeri
Laporan terkirim
lihat lini masa
2026-11-19 1 laporan terkirim CDN

Skor risiko, semakin tinggi = semakin buruk · Cara kerja skor ini

Apa yang harus dilakukan sekarang juga

Pilih apa yang terjadi dan centang langkah-langkahnya seiring prosesnya. Tanda centang hanya disimpan di browser ini.

Sudah memasukkan kata sandi0/3
Telah membayar atau memasukkan detail kartu atau rekening bank0/2
Telah mengunduh file0/2
Telah membagikan frasa benih atau kunci pribadi0/3
Persetujuan pengeluaran token (approve / permit)0/3
Telah menghubungkan dompet, tetapi belum menandatangani apa pun0/2
Telah mengirim kripto0/3
Buat laporan polisi

Tampilan ahli mencakup semua bagian: DNS, TLS, permintaan jaringan, hash, dan JSON mentah.

Ringkasan laporan

PhishDestroy menyimpan catatan rudark.pro. Setiap sumber memiliki tanggal pengamatan sendiri; pemeriksaan yang belum dilakukan tidak membuktikan keamanan.

Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.

Analisis

Sedang
Status
Konten tidak tersedia
Layanan Hosting
Kanada188.114.97.3CloudFlare, Inc. · CDN
Registrar
BelandaHosting Concepts
Terdaftar
2026-11-14
Tangkapan halaman
5

Tangkapan layar URLScan · 2026-11-19 18:41 UTC · SHA-256 5ac9159c…5a4267b

Analisis PhishDestroy, versi yang telah ditinjau

Analisis terperinci PhishDestroy AI di bawah tetap berbahasa Inggris untuk menjaga catatan forensik asli.

Interface and layout of the portal

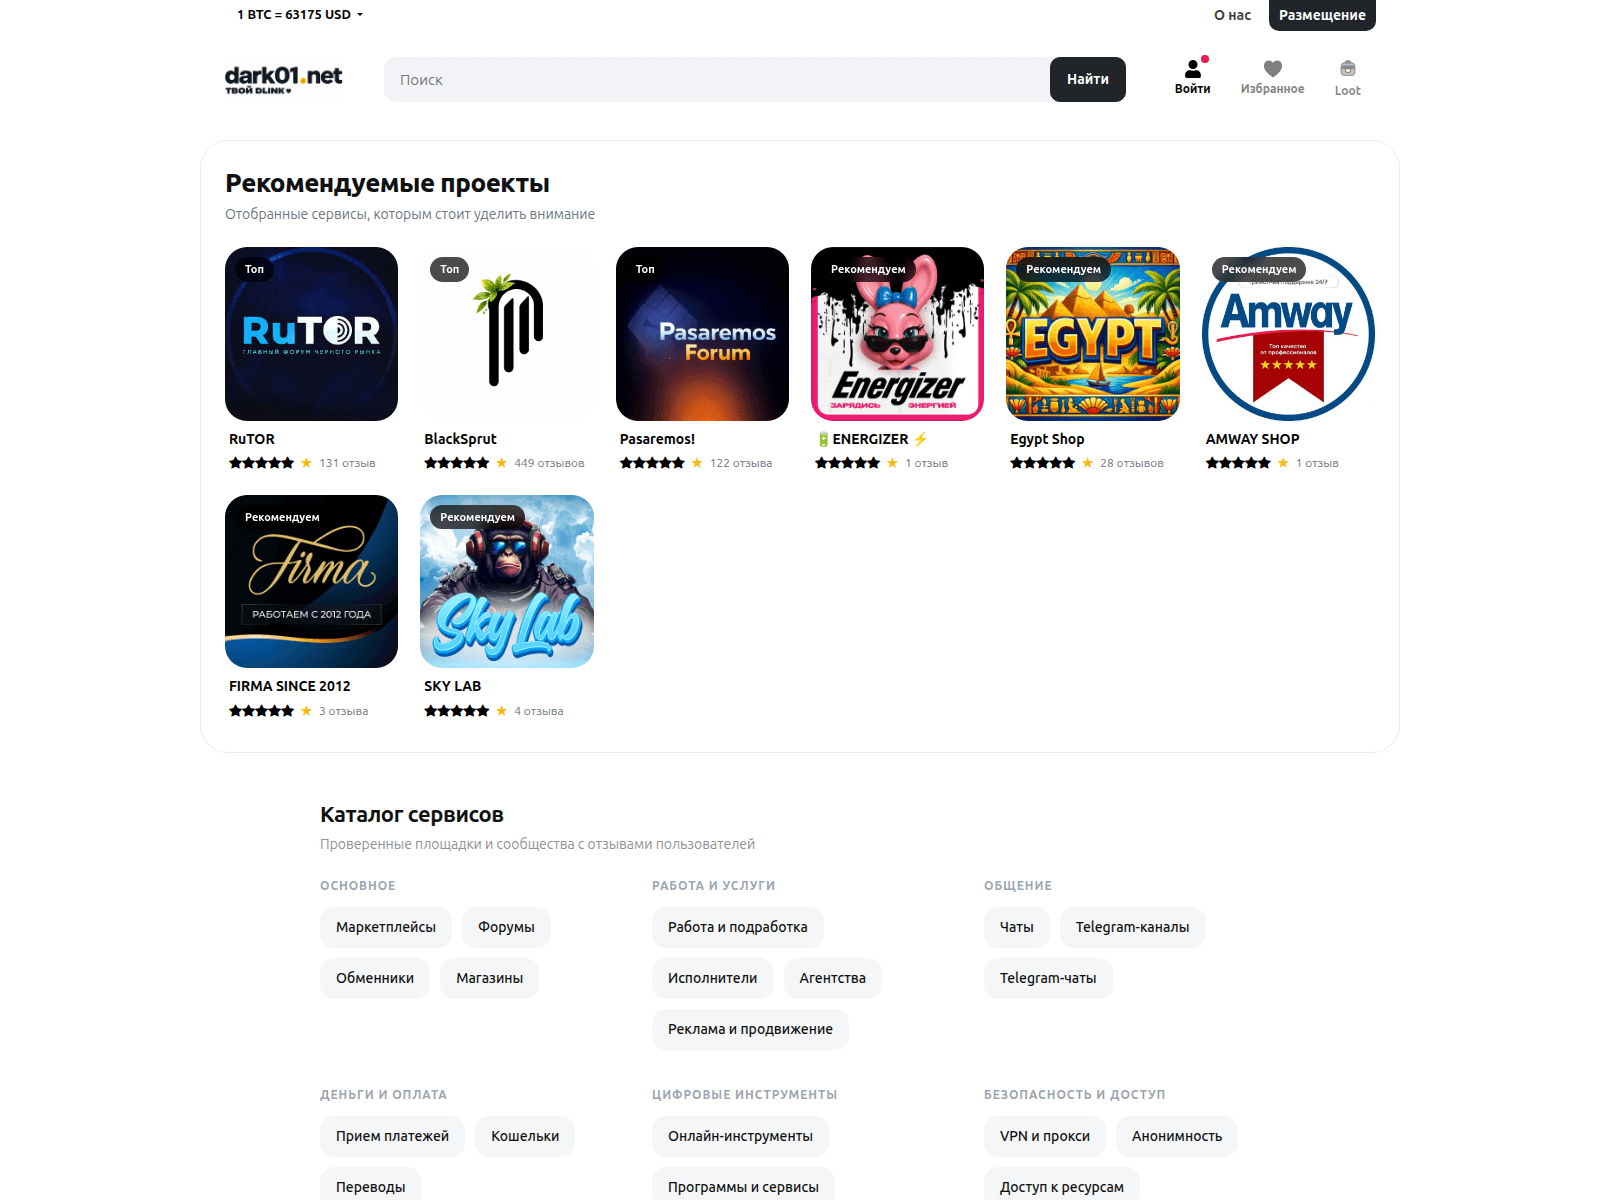
The page at rudark.pro displays a Russian-language darknet directory interface mimicking a known portal branded as "dark01.net". The top navigation includes a search bar with the button "Найти", links for registration and login labeled "Войти", "Избранное", and "Loot", alongside a cryptocurrency ticker showing "1 BTC = 63175 USD". Below the header, a section titled "Рекомендуемые проекты" showcases multiple featured tiles such as "RuTOR", "BlackSprut", "Pasaremos!", and "FIRMA SINCE 2012" complete with rating stars and review counts. Further down, categories like "Каталог сервисов" list options for marketplaces, forums, payment processing, and VPN services. The interface invites visitors to browse various darknet services and prompts for user authentication via its login system.

Registration timeline and historical claims

The site displays prominent text reading "SINCE 2012" on one of its featured project tiles, yet it was registered on 14 Nov 2026, 5 days before it was first reported. A domain registered so recently cannot support claims of a long-standing operating history, indicating copied or fabricated content designed to build unearned trust. Furthermore, it sits behind Cloudflare, which hides the real server while it still answered requests on 19 Nov 2026 at 19:42 UTC.

Credential risks and data collection

The portal features authentication and login fields that ask visitors to input their account details. Because the site is hosted on a newly created domain rather than official infrastructure, entering a password exposes those credentials directly to the operators of rudark.pro.

Bukti sumber 4 sumber

URLScan

Tangkapan halaman

SHA-256 a1c60f62…99a54f9

Buka laporan
URLScanCatatan asli sumberTeramati: 22 kolom
Catatan monitor terpisah · 2026-11-20 04:30 UTC

Cuplikan monitor yang disimpan secara terpisah; tidak menggantikan catatan laporan utama atau menentukan ketersediaan saat ini.

UUID
01a1f51c-eece-707b-8c20-15550786d863
Skor
0
Berbahaya
✗
Waktu hasil
2026-11-20T04:30:13Z
Waktu pengayaan data
2026-11-20T09:11:27Z
Cap waktu sumber
Urlscan result at: 2026-11-20 05:30:13; Urlscan enriched at: 2026-11-20 10:11:27

PhishDestroy DOM

10 / 100 · skor heuristik · 1 referensi merek · 0 klasifikasi

Hanya heuristik konten; bukan skor akhir

Buka laporan
Pemeriksaan kode halaman oleh alat pemantau terpisah · 10 / 100 · 2026-11-19 19:20 UTC

Analisis monitor yang sudah ketinggalan zaman ini terpisah dari analisis utama PhishDestroy di atas. Skor heuristik bukanlah probabilitas yang terukur.

Skor heuristik
10
Waktu analisis
2026-11-19T19:20:10Z
Cap waktu sumber
2026-11-19 20:20:10
Metadata teknis

Narasi PhishDestroy

Metadata pembangkitan narasi

Buka laporan
Judul, deskripsi, dan catatan generasi

Tanggal pembentukan narasi berbeda dengan tanggal pengamatan. Ini adalah kolom publikasi yang disimpan, bukan hasil deteksi tambahan yang independen.

Judul AI
rudark.pro — Russian darknet directory and login page
Deskripsi AI
rudark.pro hosted a Russian darknet marketplace directory asking for user credentials, while it sits behind Cloudflare, which hides the real server.
Ringkasan AI
Interface and layout of the portal The page at rudark.pro displays a Russian-language darknet directory interface mimicking a known portal branded as "dark01.net". The top navigation includes a search bar with the button "Найти", links for registration and login labeled "Войти", "Избранное", and "Loot", alongside a cryptocurrency ticker showing "1 BTC = 63175 USD". Below the header, a section titled "Рекомендуемые проекты" showcases multiple featured tiles such as "RuTOR", "BlackSprut", "Pasaremos!", and "FIRMA SINCE 2012" complete with rating stars and review counts. Further down, categories like "Каталог сервисов" list options for marketplaces, forums, payment processing, and VPN services. The interface invites visitors to browse various darknet services and prompts for user authentication via its login system. Registration timeline and historical claims The site displays prominent text reading "SINCE 2012" on one of its featured project tiles, yet it was registered on 14 Nov 2026, 5 days before it was first reported. A domain registered so recently cannot support claims of a long-standing operating history, indicating copied or fabricated content designed to build unearned trust. Furthermore, it sits behind Cloudflare, which hides the real server while it still answered requests on 19 Nov 2026 at 19:42 UTC. Credential risks and data collection The portal features authentication and login fields that ask visitors to input their account details. Because the site is hosted on a newly created domain rather than official infrastructure, entering a password exposes those credentials directly to the operators of rudark.pro.
Model AI yang menulis teks ini
threat-v10-gemini
Waktu penulisan teks AI
2026-11-19T20:15:24Z
Revision
811e7500a7d3e3b3e13434dc0510070a20163ff44f3c3b6d331d9d1176f2ea5e
Mode
reviewed
Interpretation
Paket publik yang dipilih; waktu pembuatan teks terpisah dari tanggal pengamatan sumber.

Hasil mencerminkan waktu pengumpulan setiap sumber. Nol deteksi tidak menjamin keamanan. Referensi OTX adalah publikasi komunitas.

Detail sumber yang dikumpulkan

Pengamatan halaman, jaringan, dan pemindai yang tersimpan, dikelompokkan berdasarkan sumber dan waktu pengamatan.

Setiap kolom tersimpan, beserta sumber dan tanggalnya
VirusTotalCatatan asli sumberTeramati: 7 kolom
Buka catatan lengkap
Pemeriksaan situs webCatatan asli sumberDiambil: 25 kolom

Konfigurasi email

Pencarian SPF
0

Hasil DNS pelindung

Resolver yang diperiksa
12
Resolver yang memblokir
0

Aturan Crawler

User agent
  • *
Ada
Ya

Judul dan metadata halaman

Judul halaman
DLINK - Справочник даркнета #1

Pelacak

Permintaan
32
Layanan terdeteksi
  • Nama
    Google Fonts
    Perusahaan
    Google
    Negara
    US
    Kategori
    Layanan Hosting
    Permintaan
    1
  • Nama
    jsDelivr
    Perusahaan
    jsDelivr
    Kategori
    Layanan Hosting
    Permintaan
    1

Formulir dan konten campuran

Skrip pihak ketiga
0

Respons HTTP

Dapat dijangkau
Ya
Status HTTP
200
Waktu permintaan, ms
DNS
0
Menunggu
153
Unduh
1
Waktu respons, ms
201

Koneksi TLS

ALPN
h2
Cipher suite
TLS_AES_256_GCM_SHA384
Protokol
TLSv1.3
Versi yang didukung
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
Sertifikat terotorisasi
Ya
Forward secrecy
Ya

Port

Port terbuka
  • 80
  • 443
  • 8080

Perkiraan karbon

Byte
38460
CO₂, gram
0.0014
Lebih bersih dari, %
43

Server DNS

Server nama
  • Alamat IP
    173.245.58.216
    Host
    rafe.ns.cloudflare.com
  • Alamat IP
    108.162.195.203
    Host
    abdullah.ns.cloudflare.com
Zona DNS
rudark.pro

Kualitas halaman

Pergeseran tata letak (CLS)
0
Skor SEO
92
Indeks Kecepatan, s
6.07
First Contentful Paint (FCP), s
2.42
Largest Contentful Paint (LCP), s
15.19
Total Blocking Time (TBT), ms
0
Skor kinerja
67
Skor aksesibilitas
82
Skor praktik terbaik
96

Cookie

Cookie
  • Nama
    XSRF-TOKEN
    SameSite
    Lax
  • Nama
    laravel_session
    HTTP-only
    Ya
    SameSite
    Lax

Lokasi

Alamat IP
2a06:98c1:3120::3
ASN
13335
Organisasi
Cloudflare, Inc.
Kota
Washington
Negara
US

Sertifikat TLS

Nama alternatif subjek (SAN)
  • *.rudark.pro
  • rudark.pro
Ukuran kunci, bit
256
Rantai sertifikat
  • rudark.pro
  • YE1
  • Root YE
  • ISRG Root X2
  • ISRG Root X1
Penerbit
Let's Encrypt / YE1
Nomor seri
06A61F21517CA0148B541DB8504A4B66512C
SHA-256
cbab87e95fd269d2cd1d23701127190633bb59997420b8c42f2faa977899ba71
Subjek
rudark.pro
Berlaku hingga
Berlaku sejak

Catatan DNS

A
  • 188.114.97.3
  • 188.114.96.3
NS
  • abdullah.ns.cloudflare.com
  • rafe.ns.cloudflare.com
SOA
Nameserver utama
abdullah.ns.cloudflare.com
Hostmaster
dns.cloudflare.com
Nomor seri
2420226695
Refresh, detik
10000
Coba ulang, detik
2400
Kedaluwarsa, detik
604800
TTL minimum, detik
1800
AAAA
  • 2a06:98c1:3120::3
  • 2a06:98c1:3121::3

DNSSEC

Catatan DS
Tidak
RRSIG
Tidak
DNSKEY
Tidak

HSTS

Pengamatan
Site does not serve any HSTS headers.

Kebijakan keamanan HTTP

X-Frame-Options
Tidak
Referrer-Policy
Tidak
X-XSS-Protection
Tidak
Permissions-Policy
Tidak
X-Content-Type-Options
Tidak
Content-Security-Policy
Tidak
Strict-Transport-Security
Tidak
Cross-Origin-Opener-Policy
Tidak
Cross-Origin-Embedder-Policy
Tidak
Cross-Origin-Resource-Policy
Tidak

Firewall aplikasi web

Produk WAF
Cloudflare
WAF terdeteksi
Ya

Pencarian IP

Alamat IP
2a06:98c1:3120::3
Versi IP
6

Pengalihan

Rantai pengalihan
  • https://rudark.pro

Tumpukan teknologi

Teknologi
  • PHP
  • Laravel
  • Bootstrap
  • Swiper
  • jQuery 3.7.1
  • jsDelivr
  • Google Font API
  • Bootstrap Icons 1.11.3
  • Cloudflare
  • HTTP/3

Tautan halaman

Alamat tautan eksternal
  • https://telegra.ph/Pravila-proekta-DLINK-07-02
  • https://forum.psrms.is/t/darklink
  • https://t.me/+RUBetxVEb-QwMzEy
Alamat tautan internal
  • https://rudark.pro/
  • https://rudark.pro/about/
  • https://rudark.pro/profile
  • https://rudark.pro/
  • https://rudark.pro/c/market/
  • https://rudark.pro/c/forum/
  • https://rudark.pro/c/exchange/
  • https://rudark.pro/c/shops/
  • https://rudark.pro/c/job/
  • https://rudark.pro/c/tg-chats/
  • https://rudark.pro/c/payments/
  • https://rudark.pro/c/wallets/
  • https://rudark.pro/c/transfers/
  • https://rudark.pro/c/tools/
  • https://rudark.pro/c/software/
  • https://rudark.pro/c/ai/
  • https://rudark.pro/c/vpn/
  • https://rudark.pro/c/privacy/
  • https://rudark.pro/boxgame
  • https://rudark.pro/c/12
  • https://rudark.pro/c/8
  • https://rudark.pro/c/14
  • https://rudark.pro/c/162
  • https://rudark.pro/c/161
  • https://rudark.pro/c/160
  • https://rudark.pro/c/158
  • https://rudark.pro/c/157
  • https://rudark.pro/c/experts/
  • https://rudark.pro/c/agencies/
  • https://rudark.pro/c/ads/
Tautan eksternal
3
Tautan internal
35

Header HTTP

Header respons
Server
cloudflare
Content-Type
text/html; charset=UTF-8
Kolom asli sumber · JSON
Konfigurasi email
Spf lookups: 0
Hasil DNS pelindung
Resolvers: 12; Blocked count: 0
Aturan Crawler
Agents: *; Present: ✓
Judul dan metadata halaman
Title: DLINK - Справочник даркнета #1
Pelacak
Requests: 32; Trackers: (Name: Google Fonts; Company: Google; Country: US; Category: Hosting; Requests: 1), (Name: jsDelivr; Company: jsDelivr; Category: Hosting; Requests: 1)
Formulir dan konten campuran
Third party scripts: 0
Status
Up: ✓; Code: 200; Timings: DNS: 0; Wait: 153; Download: 1; Response ms: 201
Koneksi TLS
Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓
Port
Open: 80, 443, 8080
Carbon
Bytes: 38460; Co2 grams: 0.0014; Cleaner than: 43
DNS server
NS: (IP: 173.245.58.216; Host: rafe.ns.cloudflare.com), (IP: 108.162.195.203; Host: abdullah.ns.cloudflare.com); Zone: rudark.pro
Quality
Cls: 0; Seo: 92; Si s: 6.07; Fcp s: 2.42; Lcp s: 15.19; Tbt ms: 0; Performance: 67; Accessibility: 82; Best practices: 96
Cookie
Cookies: (Name: XSRF-TOKEN; Same site: Lax), (Name: Laravel session; HTTP only: ✓; Same site: Lax)
Lokasi
IP: 2a06:98c1:3120::3; ASN: 13335; Org: Cloudflare, Inc.; City: Washington; Country: US
SSL
San: *.rudark.pro, rudark.pro; Bits: 256; Chain: rudark.pro, YE1, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE1; Serial: 06A61F21517CA0148B541DB8504A4B66512C; SHA256: cbab87e95fd269d2cd1d23701127190633bb59997420b8c42f2faa977899ba71; Subject: rudark.pro; Valid to: 2027-02-13T07:49:41Z; Valid from: 2026-11-15T07:49:42Z
Catatan DNS
A: 188.114.97.3, 188.114.96.3; NS: abdullah.ns.cloudflare.com, rafe.ns.cloudflare.com; Soa: Nsname: abdullah.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2420226695; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2a06:98c1:3120::3, 2a06:98c1:3121::3
DNSsec
Ds: ✗; Rrsig: ✗; Dnskey: ✗
Hsts
Message: Site does not serve any HSTS headers.
Kebijakan keamanan HTTP
Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗
Firewall
Waf: Cloudflare; Has waf: ✓
Get IP
IP: 2a06:98c1:3120::3; Family: 6
Pengalihan
Chain: https://rudark.pro
Tech stack
Technologies: PHP, Laravel, Bootstrap, Swiper, jQuery 3.7.1, jsDelivr, Google Font API, Bootstrap Icons 1.11.3, Cloudflare, HTTP/3
Tautan halaman
External: https://telegra.ph/Pravila-proekta-DLINK-07-02, https://forum.psrms.is/t/darklink, https://t.me/+RUBetxVEb-QwMzEy; Internal: https://rudark.pro/, https://rudark.pro/about/, https://rudark.pro/profile, https://rudark.pro/, https://rudark.pro/c/market/, https://rudark.pro/c/forum/, https://rudark.pro/c/exchange/, https://rudark.pro/c/shops/, https://rudark.pro/c/job/, https://rudark.pro/c/tg-chats/, https://rudark.pro/c/payments/, https://rudark.pro/c/wallets/, https://rudark.pro/c/transfers/, https://rudark.pro/c/tools/, https://rudark.pro/c/software/, https://rudark.pro/c/ai/, https://rudark.pro/c/vpn/, https://rudark.pro/c/privacy/, https://rudark.pro/boxgame, https://rudark.pro/c/12, https://rudark.pro/c/8, https://rudark.pro/c/14, https://rudark.pro/c/162, https://rudark.pro/c/161, https://rudark.pro/c/160, https://rudark.pro/c/158, https://rudark.pro/c/157, https://rudark.pro/c/experts/, https://rudark.pro/c/agencies/, https://rudark.pro/c/ads/; External count: 3; Internal count: 35
Header HTTP
Headers: Server: cloudflare; Content type: text/html; charset=UTF-8

Jelajahi

Diekstraksi dari analisis halaman yang tersimpan

Indikator yang teramati

0 wallet · 1 Telegram

Nilai-nilai yang diekstraksi secara lengkap, blockchain-nya, dan sumber pengumpulannya. Alamat yang ditemukan dalam konten halaman tidak menunjukkan siapa yang mengendalikannya.

Telegram
https://t.me/+RUBetxVEb-QwMzEyReferensi halaman yang disimpan

Ekstraksi IoC tercatat 2026-11-20 05:00 UTC

Pertandingan dalam daftar blokirPhishDestroy 1
PhishDestroy Daftar PhishDestroy Lihat sumber

Tangkapan halaman (5)

Semua tautan penangkapan dan hash (5)

Detail domain

Domain
Putusan URLScan Analisis selesai skor 0 Kesimpulan mesin: berbahaya · skor 94 laporan ↗
Konteks IP Kanada188.114.97.3 Cloudflare tepi bersama Alamat IP asal disembunyikan Reputasi Edge-IP tidak dikaitkan dengan domain ini.
Registrar Hosting Concepts NL(NL)
Kontak penyalahgunaanabuse@registrar.eu
PendaftaranDibuat 2026-11-14 (8d · Very New!) — Berlaku hingga 2027-11-14
Waktu hingga pertama kali tidak tersedia 5h
Yang kami hitung Waktu yang berlalu sejak laporan penyalahgunaan pertama kali disimpan hingga pengamatan pertama bahwa konten tersebut tidak tersedia. Hal ini tidak dapat menentukan penyebabnya.
Isi setiap laporan Catatan laporan keluar yang disimpan dapat merujuk pada bukti yang tersedia pada saat itu, seperti keputusan vendor, data pendaftaran, detail hosting, klasifikasi, atau tangkapan layar. Halaman ini tidak menyimpulkan secara pasti muatan yang dikirimkan, penerimaan, pengakuan, atau tindakan oleh penerima.
Laporan untuk LLM Dosir teks biasa terstruktur untuk agen AI
Detail teknisAsal-usul & cap waktu
Pertama Kali Terdeteksi2026-11-19
Analisis DOMdianalisis 2026-11-19skor 10/1001 sinyal merek
IoC Extractionscanned 2026-11-200 wallet · 1 Telegram IoC
URL yang Dikirimkanhttps://rudark.pro/
Hash Favicon
ID kasus
Judul halaman yang terdeteksi
DLINK - Справочник даркнета #1
Referensi merek otomatis
Telegram
Sertifikat TLS
Diterbitkan oleh YE1 · masa berlaku tersimpan berakhir dalam 82 hari

Jaringan & sertifikat

Bukti teknis tersimpan

Jaringan & DNS

Tepi CDN bersama
Alamat IP
Kanada188.114.97.3
ASN jaringan
AS13335
Nama AS
CLOUDFLARENET - Cloudflare, Inc., US
Organisasi
CloudFlare, Inc.
Lokasi yang teramati
KanadaToronto, CA
Header server
cloudflare

Reputasi Edge-IP tidak dikaitkan dengan domain ini.

Server nama 2

  • abdullah.ns.cloudflare.com
  • rafe.ns.cloudflare.com

SOA

  • nsname: abdullah.ns.cloudflare.com
  • hostmaster: dns.cloudflare.com
  • serial: 2420226695
  • refresh: 10000
  • retry: 2400
  • expire: 604800
  • minttl: 1800

Lokasi menggambarkan jaringan IP.

Sertifikat TLS

Penerbit
YE1
Berlaku sejak
2026-11-15 07:49:42
Berlaku hingga
2027-02-13 07:49:41
Kecocokan nama host
Ya
Masa Berlaku
Dalam rentang tanggal validitas tersimpan
Sumber pengumpulan
PhishDestroy collector
Sidik jari sertifikatcbab87e95fd269d2cd1d23701127190633bb59997420b8c42f2faa977899ba71
Nama sertifikat · 2 SAN
  • *.rudark.pro
  • rudark.pro

Metadata sertifikat yang disimpan. Tanggal sertifikat tanpa zona waktu ditampilkan sebagaimana disimpan. Enkripsi transport tidak membuktikan bahwa situs tersebut tepercaya.

Hasil klasifikasi terbaru 2026-11-22 06:03 UTC

Domain tidak lagi dapat di-resolve di DNS.

Detail teknis
Hasil utama DNS tidak aktif reason: DNS NXDOMAIN 80% confidence
Sumber source: Dns Cache
Lapisan bukti Availability: DNS inactive Content: Unreachable DNS: NXDOMAIN
Pendaftaran RDAP
Jadwal yang diamati last reachable: 2026-11-19 18:42 UTC current episode first observed: 2026-11-20 06:03 UTC observed RIP window: 2026-11-19 18:42 UTC → 2026-11-20 06:03 UTC · 11.35h midpoint estimate ≈ 2026-11-20 00:22 UTC · precision medium · basis bounded
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
Teknologi · 4 identified
Buka catatan lengkap

Bukti Terarsip

Cuplikan Wayback Machine
Lihat arsip

Tangkapan layar yang disimpan 1

PageSpeed (seluler): 67

Google PageSpeed Insights — audit performa seluler untuk rudark.pro ·

67
Perlu Perbaikan
Kinerja
FCP
2.42 s
First Contentful Paint
LCP
15.19 s
Largest Contentful Paint
CLS
0
Pergeseran Tata Letak Kumulatif
TBT
0 ms
Total Waktu Pemblokiran
SI
6.07 s
Indeks Kecepatan
Didukung oleh Google PageSpeed Insights · Strategi seluler · Skor: 90–100 Baik 50–89 Perlu Perbaikan 0–49 Rendah
Bukti tangkapan tersimpan 1 snapshot

Metadata respons bertanda waktu yang disimpan oleh pipeline pengumpulan lokal. Setiap nilai di bawah ini berlaku untuk waktu arsip yang ditampilkan.

Respons HTTP yang diarsipkan HTTP 200
URL yang diminta: https://rudark.pro/
DLINK - Darknet Guide #1
Respons
HTTP 200
Bagian tubuh HTML
37.9 KB
Terkompresi
7.1 KB
Tautan
53 internal · 3 external
Teknologi yang terdeteksi
jquerybootstrapcloudflare
Header respons yang dipilih
Content-Type: text/html; charset=UTF-8
Server: cloudflare
Cache-Control: no-cache, private
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
HSTS: tidak terdeteksi DNSSEC: tidak terdeteksi WAF/firewall: terdeteksi Tanda cloaking: tidak terdeteksi
Saved response-header values · 14
Alt-Svc
h3=":443"; ma=86400
Cache-Control
no-cache, private
cf-cache-status
DYNAMIC
CF-RAY
a5d15c0aeff194e7-LHR
Koneksi
keep-alive
Content-Encoding
gzip
Content-Type
text/html; charset=UTF-8
Tanggal
Thu, 19 Nov 2026 18:43:16 GMT
NEL
{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}
Report-To
{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=e6T9ScBuQm%2BRfTPx13SdCr8cq9011mCqE27tgBRTWytp4J7Gq14lWSSAJyjXglrBgT0uM9o1VYeZQclc4%2F9knVftWzkBkachoIRfapSO1O%2BtRfhDyKtKubEmCD%2Bj"}]}
Server
cloudflare
Server-Timing
cfCacheStatus;desc="DYNAMIC"
Transfer-Encoding
chunked
Vary
accept-encoding

Nilai yang disimpan oleh kolektor; nilai yang panjang dapat dipersingkat saat pengumpulan.

Rincian pendaftaran & pengamatan8

Pengamatan ketersediaan

Pengamatan terakhir saat situs dapat dijangkau
Hasil pertama kali teramati
Awal jendela pengamatan
Akhir jendela pengamatan
Perkiraan waktu perubahan
Jendela pengamatan · jam
11.35
Dasar perkiraan
Dibatasi oleh pengamatan
Ketepatan perkiraan
Sedang

Waktu perkiraan menggambarkan rentang pengamatan. Waktu ini tidak membuktikan tindakan registrar atau saat pasti situs menjadi tidak tersedia.

Semua data yang disimpan122
Buka catatan lengkap

Permintaan jaringan yang terekam

Permintaan jaringan: 37 Hash SHA-256: 36 Pemindaian URLScan:

Permintaan jaringan yang direkam oleh URLScan saat memuat halaman. URLScan tidak menyediakan nilai hash untuk setiap permintaan. PhishDestroy mengambil daftar ini pada tanggal 2026-11-19 18:42 UTC.

Buka hasil pemindaian ini di URLScan 01a1f51c-eece-707b-8c20-15550786d863 ↗

Riwayat pengamatan tersimpan2

Perubahan bertanggal yang disimpan oleh pemantau dan kolektor sumber. Pengamatan terbaru ditampilkan lebih dulu; status sumber bukan bukti bahwa situs telah diturunkan.

  1. Pemantau ketersediaan · Status yang tercatat

    Tidak dapat di-DNS

    domain tidak ada di DNS

  2. Pemantau domain · Catatan koleksi pertama

    Dapat dijangkau

Semua pengamatan ketersediaan yang disimpan6
Buka catatan lengkap

Alur Tanggapan Ancaman

  1. Penemuan · tercatat
  2. Analisis · tercatat
  3. Pemberitahuan · tercatat
  4. Pemantauan · tercatat

Peristiwa yang tercatat: 11. Catatan ini menjelaskan bukti yang dikumpulkan, pemberitahuan yang dikirimkan, dan publikasi; catatan ini tidak menjamin penyelidikan yang lengkap atau penutupan situs.

Penemuan & Pemasukan PreventifAncaman Telah Dimasukkan tercatat
  • Ancaman Telah Dimasukkan
    rudark.pro terdeteksi dan dimasukkan ke antrian untuk analisis menyeluruh
Pemeriksaan Intelijen AncamanTangkapan Layar URLScan.io · Hasil Pemeriksaan URLScan · Laporan Cloudflare Radar · Arsip Web · Bukti Forensik yang Dikumpulkan · Analisis Teknis yang Tercatat tercatat
Catatan PemberitahuanLaporan yang Dikirim Tercatat tercatat
  • Laporan yang Dikirim Tercatat
    Catatan yang disimpan mengenai laporan penyalahgunaan terkait domain ini. Kontak penyalahgunaan: 1.
    • abuse@registrar.eu
Pencantuman & KetersediaanDestroyList Dipublikasikan · Konten Teramati Tidak Tersedia · Waktu hingga Ketidakaktifan Pertama tercatat
  • DestroyList Dipublikasikan
    Terdaftar di repositori publik PhishDestroy/DestroyList
  • Konten Teramati Tidak Tersedia
    Pemeriksaan terbaru yang tersimpan menunjukkan bahwa konten yang dilaporkan tidak tersedia; hal ini tidak menentukan siapa atau apa yang menyebabkan perubahan tersebut.
  • Waktu hingga Ketidakaktifan Pertama
    Jumlah jam dari deteksi hingga pengamatan pertama bahwa situs tidak tersedia: 5

Aktivitas tercatat

4 entri

Siklus hidup

  1. Domain terdaftar
  2. Ditambahkan ke PhishDestroy+5 hari 10 jam
  3. Laporan penyalahgunaan pertama yang dikirim+1 menit

Dilaporkan 5 hari 10 jam setelah pendaftaran

  1. Wayback Machine

    Halaman telah diarsipkan

    menit yang sama
  2. Laporan penyalahgunaan telah dikirim

    PD-662DAE54C66BF874637F · Tanda terima 85328

    abuse@registrar.eu
    +1 menit
  3. Ditambahkan ke PhishDestroy

    rudark.pro

    menit yang sama
  4. URLScan

    Halaman telah disimpan

Cara kami menyelidiki & melaporkan

Pemindaian publik, bukti, dan saluran pelaporan penyalahgunaan

Kami memindai URL yang mencurigakan, memeriksa hasil publik, dan mengirimkan bukti melalui saluran pelaporan penyalahgunaan yang sesuai. Peristiwa bertanggal di atas menunjukkan apa yang tercatat untuk domain ini. Direktori di bawah ini menjelaskan alur kerja secara lebih luas.

01Pemindaian publik & pengumpulan bukti10 sumber dan kelompok alat
urlscan.io Tangkapan layar · DOM · HTTP

Tangkap halaman yang ditampilkan, permintaan, dan infrastruktur yang terlihat.

VirusTotal Hasil penilaian multi-mesin

Bandingkan hasil mesin yang tersedia dan pertahankan cap waktu analisis.

Google Safe Browsing Laporan Transparansi

Periksa apakah Google saat ini mencantumkan URL tersebut sebagai tidak aman.

Cloudflare Radar DNS · sertifikat · kategori

Periksa hasil pemindaian publik beserta data jaringan dan klasifikasi yang terekam.

AlienVault OTX Pembaruan intelijen ancaman

Cari referensi indikator dan informasi intelijen komunitas yang terkait.

Wayback Machine Bukti historis

Bandingkan tangkapan layar yang diarsipkan dan pertahankan konteks historisnya.

crt.sh Transparansi Sertifikat

Periksa catatan sertifikat dan nama host terkait.

Filter Keamanan DNS Quad9 · AdGuard · CleanBrowsing

Bandingkan respons resolver keamanan dan catat pemblokiran yang teramati.

Web-Check Pemeriksaan permukaan

Periksa DNS publik, TLS, HTTP, dan permukaan teknologi.

02Laporan penyalahgunaan & tindak lanjutSaluran pendaftar, hosting, dan keamanan
  1. Identifikasi penyedia yang bertanggung jawab. Mencocokkan catatan pendaftaran dan hosting dengan kontak penyalahgunaan yang relevan.
  2. Siapkan paket bukti. Sertakan URL, referensi pemindaian publik, tangkapan layar, dan pengamatan yang tercatat.
  3. Kirim laporan. Simpan catatan laporan yang dikirimkan dan informasi penerima jika tersedia.
  4. Periksa kembali dan terbitkan pembaruan. Lacak hasil pemindaian selanjutnya, tanggapan penyedia layanan, dan ketersediaan situs.

Layanan keamanan yang digunakan untuk pemindaian, pemeriksaan reputasi, dan pelaporan tercantum di bawah ini. Pencantuman suatu layanan dalam daftar ini bukan merupakan bukti bahwa layanan tersebut telah menerima, menyetujui, atau menindaklanjuti domain tertentu ini. Pengajuan yang tercatat muncul dalam riwayat pemberitahuan di atas.

Semua catatan yang disimpan berdasarkan sumber

Telusuri riwayat lengkap domain ini berdasarkan sumber. Unduhan ini mencakup setiap catatan dari sumber yang dipilih. Tanggal tetap menggunakan label bidang aslinya.

Unduh semua catatan dalam format JSON

Periksa cloaking

Bandingkan apa yang diterima browser dan crawler, serta periksa perutean trafik Keitaro.

rudark.pro

Bukti & Laporan Eksternal

Snapshot bukti yang dikirim
Dikirim: Catatan buku besar: 1 ID Kasus: PD-662DAE54C66BF874637F Penerima: abuse@registrar.eu
Judul halaman yang disimpan bersama laporan: DLINK - Darknet Guide #1
Pemberitahuan PDF yang dihasilkan
Analisis Mendalam

Apakah Anda Terkena Dampak dari Situs Ini?

Anda tidak sendirian dan tidak ada yang perlu dipermalukan. Penipu adalah penjahat canggih yang memanfaatkan kepercayaan. Melaporkan pengalaman Anda adalah senjata paling ampuh melawan penipuan: laporan Anda dapat mencegah orang lain menjadi korban dan membantu penegak hukum bertindak. Amankan akun dan dana Anda terlebih dahulu, baru kemudian laporkan. Jika kredensial telah dibobol, segera laporkan. Jangan berurusan dengan penipu yang mengaku dapat memulihkan dana.

Ambil tindakan berdasarkan apa yang sebenarnya Anda lakukan. Jika Anda memasukkan kata sandi: ubah kata sandi tersebut, serta di mana pun Anda pernah menggunakannya kembali. Jika Anda melakukan pembayaran atau memberikan detail kartu: hubungi bank atau penyedia layanan pembayaran Anda. Jika Anda mengunduh berkas: periksa perangkat Anda. Kemudian laporkan insiden tersebut.

Ke mana harus melaporkannya

Draf tersebut hanya ada pada Anda.

Pertama-tama, amankan uang Anda: hubungi bank Anda atau cabut persetujuan dompet digital Anda. Langkah-langkah segera →

Selengkapnya: saluran internasional dan kripto

Saluran pelaporan resmi

Saluran pelaporan resmi lainnya
SEAL 911 Seluruh dunia

Bantuan darurat dari para peneliti keamanan saat dompet kripto sedang dikosongkan saat ini juga.

FTC ReportFraud Amerika Serikat

Laporkan penipuan dan kecurangan ke Komisi Perdagangan Federal AS (FTC). Laporan tersebut akan dimasukkan ke dalam basis data yang digunakan oleh penegak hukum.

IdentityTheft.gov Amerika Serikat

Laporan resmi pencurian identitas beserta rencana pemulihan langkah demi langkah.

CISA Amerika Serikat

Laporkan insiden siber dan phishing ke Badan Keamanan Siber dan Infrastruktur AS (CISA).

CSIRTs Network Uni Eropa

Daftar tim tanggap insiden nasional (CSIRT) di Uni Eropa. Temukan tim untuk negara Anda.

FIRST Seluruh dunia

Direktori global tim tanggap insiden, yang dapat dicari berdasarkan negara dan sektor.

ReportCyber Australia

Laporkan kejahatan siber ke Australian Cyber Security Centre dan kepolisian.

Scamwatch Australia

Laporkan penipuan ke Pusat Anti-Penipuan Nasional yang dikelola oleh ACCC.

Setelah terjadinya insiden phishing

Rekomendasi & Saran bagi Para Korban

Pilih langkah yang sesuai dengan informasi yang Anda bagikan. Simpan salinan laporan ini bersama catatan Anda sendiri.

Apa yang harus saya lakukan segera?

Mendesak

Berhenti menggunakan situs yang mencurigakan. Buka layanan yang asli melalui aplikasi resminya atau alamat yang sudah Anda percayai.

  • Sudah memasukkan kata sandi — Ubah kata sandi tersebut di layanan tersebut dan di setiap situs lain yang menggunakan kata sandi yang sama
  • Aktifkan otentikasi dua faktor — di tempat-tempat di mana layanan tersebut menyediakannya; aplikasi otentikasi lebih aman daripada kode SMS
  • Telah membayar atau memasukkan detail kartu atau rekening bank — Hubungi bank atau penyedia layanan pembayaran Anda melalui informasi kontak yang tertera pada kartu Anda atau situs web resminya
  • Telah mengunduh file — Jangan membukanya dan pindai perangkat tersebut dengan perangkat lunak keamanan
  • Telah membagikan frasa benih atau kunci pribadi — pindahkan sisa dana ke dompet baru dengan frasa seed baru; dompet yang telah terekspos tersebut tidak lagi aman
  • Telah menghubungkan dompet, tetapi belum menandatangani apa pun — putuskan koneksi situs tersebut di dompet dan tolak permintaan yang masih tertunda; koneksi itu sendiri tidak memindahkan dana
  • Persetujuan pengeluaran token (approve / permit) — cabut persetujuan tersebut menggunakan alat pemeriksa persetujuan token (revoke.cash)
  • Telah mengirim kripto — Simpan hash transaksi, alamat Anda, dan alamat penerima; transaksi blockchain tidak dapat dibatalkan

Informasi apa saja yang harus saya kumpulkan untuk laporan saya?

Pedoman FBI

Simpan email, tanda terima, pesan, dan tangkapan layar asli di tempat yang aman. Kronologi faktual membantu otoritas penerima memahami apa yang terjadi. Panduan Bukti IC3 ↗

  • Bukti pembayaran — Jika Anda sudah melakukan pembayaran, simpanlah struknya, beserta jumlah, tanggal, penyedia layanan pembayaran, dan rincian penerima.
  • Tanggal dan waktu yang tepat — dari setiap transaksi dan kontak pertama dengan penipu
  • Tangkapan layar — situs web penipuan, pesan obrolan, email, transaksi dompet digital, media sosial
  • Semua URL & domain digunakan oleh penipu (termasuk rudark.pro)
  • Komunikasi — email, pesan teks, nomor telepon, dan nama pengguna yang digunakan oleh penipu tersebut

Meskipun kamu belum mengetahui semua detailnya — tetap saja ajukan laporan. Informasi yang tidak lengkap tetap dapat membantu penyelidikan.

Ke mana saya harus melaporkan penipuan ini?

  • FBI IC3 — Pusat Pengaduan Kejahatan Internet (Laporan tingkat federal AS)
  • Europol — Pelaporan kejahatan siber di Eropa (UE)
  • Bank Anda atau penyedia layanan pembayaran Anda — segera hubungi tim penanggulangan penipuan melalui detail kontak resmi jika uang atau informasi kartu Anda bocor.
  • Polisi setempat — membuat catatan resmi, meskipun mereka tidak dapat bertindak segera

Laporan tidak menjamin dana akan kembali atau kasus akan diselidiki, tetapi data transaksi yang akurat dan segera disampaikan dapat membantu pihak berwenang dan penyedia layanan melacak insiden tersebut.

Bagaimana penipuan phishing biasanya bekerja?

  • Situs web palsu — salinan yang persis sama dengan situs asli, dengan domain yang sedikit diubah
  • Pig butchering — kepercayaan yang dibangun selama beberapa minggu melalui Telegram/WhatsApp/aplikasi kencan, lalu uangnya dicuri
  • Penipuan pemulihan — penipu menyamar sebagai agen pemulihan dan meminta biaya di muka. Jangan pernah membagikan frasa pemulihan atau membayar sebelum memverifikasi penyedia secara independen
  • Penipuan yang didukung oleh kecerdasan buatan — deepfakes, serangan phishing otomatis, dan situs yang dihasilkan oleh kecerdasan buatan (AI) yang membuat penipuan semakin sulit dideteksi

Bagaimana cara saya melindungi diri di masa depan?

  • Tandai situs resmi — jangan pernah mengklik tautan dari email, pesan langsung (DM), atau iklan
  • Memverifikasi domain — periksa PhishDestroy Sebelum berinteraksi. Periksa HTTPS, ejaan, dan usia domain
  • "Terlalu bagus untuk jadi kenyataan" = penipuan — imbal hasil yang dijamin, dukungan dari selebriti, tenggat waktu yang mendesak

Panduan lebih lanjut: NIST · Tindakan Penanggulangan PhishingFBI IC3 · laporan & buktiFTC · penipuan pemulihan

Tetap Terinformasi, Tetap Aman

Pantau ancaman secara langsung atau ajukan keberatan terhadap daftar ini jika Anda yakin ini merupakan false positive

Waspadalah terhadap penipu yang mengatasnamakan pemulihan! Penjahat dapat menghubungi korban lagi sambil berpura-pura menjadi penyelidik, pengacara, atau agen pemulihan. Jangan membayar biaya di muka atau membagikan kredensial. Pelajari lebih lanjut tentang penipuan pemulihan →
Tentang laporan iniSumber, tanggal pengamatan, dan koreksi

Laporan ini menggabungkan tangkapan halaman yang disimpan, catatan pendaftaran dan jaringan, hasil pemindai, serta riwayat pelaporan PhishDestroy. Setiap sumber menyimpan tanggal pengamatannya sendiri. Buka laporan sumber untuk memeriksa hasil aslinya.

Analisis berbantuan AI ditulis pada . Penjelasan ini menguraikan bukti-bukti yang tersedia pada saat itu; hasil verifikasi sumber di kemudian hari dapat berubah.

Tangkapan mendokumentasikan apa yang ditampilkan. Hasil pemindai mencatat penilaian penyedia tersebut pada saat pemeriksaan. Baik sertifikat yang valid maupun hasil tanpa deteksi tidak menjamin keamanan.

Sematkan laporan iniWidget ringkas dengan tautan ke bukti
HTML · IFRAME

Sematkan Laporan Ini

Bagikan informasi ancaman ini di situs web atau blog Anda

embed.html
<iframe
  src="https://phishdestroy.io/id/embed/domain/rudark.pro"
  title="PhishDestroy threat report for rudark.pro"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>