
Comment une demande de routine relative au RGPD, traitée par un cabinet d'avocats international, a conduit à une violation catastrophique des données des utilisateurs de Steam et de mineurs.
Rapport d’investigation & Avis consultatif
Mon chien contre les avocats d’élite du RGPD : la fuite de données de Valve dont personne ne parle
Sur cette page
Tableau de bord du DPO
Mon chien : 0 heure facturée. 0 fuite de données. 100 % plus efficace pour gérer les PDF que les avocats d'élite des grandes entreprises.
Explorons une question absurde mais éminemment pratique dans le domaine de la confidentialité des données en entreprise : un géant mondial de la technologie comme Valve Corporation devrait-il engager des avocats d’élite, aussi redoutables que des chiens d’attaque — comme ceux du cabinet international Taylor Wessing — pour traiter les demandes de données standard au titre du RGPD ?
La réponse dépend entièrement de votre situation :
- Si votre entreprise est totalement innocente et conforme : absolument pas.
- Si votre entreprise dispose d’une immense réserve de données internes à dissimuler : Oh, oui. Engagez-les immédiatement.
Pourquoi ? Parce que ces avocats d'entreprise d'élite agissent comme des agents doubles involontaires. Ils aideront volontiers votre adversaire à découvrir chaque détail que vous tentez désespérément de dissimuler aux régulateurs. La seule exigence technique est que votre adversaire sache ouvrir un PDF mal expurgé.
C'est exactement pour cela que, dans la course au poste ultime de Délégué à la Protection des Données (DPO), mon chien bat à plate couture un avocat d'entreprise hors de prix. Un chien peut bien mâchouiller un câble Ethernet, mais il ne livrera jamais vos secrets d'entreprise les plus sensibles sur un plateau d'argent, provoquant une violation de données au titre du RGPD.
La militarisation de la bureaucratie
La stratégie centrale de ces cabinets juridiques de premier plan consiste à projeter une aura de connaissance secrète, à menacer directement l'adversaire dès le départ, et à retarder artificiellement la procédure judiciaire. Le droit de l'UE exige-t-il une réponse au RGPD dans un délai de 30 jours ? Ils la fourniront au jour 35, poseront une question de clarification sans intérêt, et relanceront le délai. L'objectif n'est pas la conformité ; l'objectif est d'épuiser la personne qui conteste l'entreprise.
Nous avons la chronologie exacte de ce ping-pong bureaucratique. Le 15 août, un avocat de Taylor Wessing (le Dr Tobias Schelinski) a envoyé une lettre officielle faisant tout son possible pour faire traîner la demande RGPD. Il a exigé une preuve d'identité supplémentaire, arguant que l'adresse e-mail jetable de l'utilisateur (un alias qui se traduit littéralement par « SansImportance ») ne contenait pas explicitement son vrai nom. Il a ensuite utilisé ce délai artificiel pour bannir immédiatement et définitivement le compte Steam en question.
Ils ont traîné cette simple demande de données pendant des mois. Finalement, le 1er octobre, un autre avocat (le Dr Patrick Zurheide) a pris le relais et a fourni les données demandées.
(Et oui, Taylor Wessing, nous savons à quel point cet article doit absolument vous ravir. Nous sommes vraiment désolés de révéler votre stratégie d’entreprise d’élite à vos concurrents. Attendez, avez-vous même des concurrents à ce niveau d’incompétence numérique ? En fait, peu importe, ne répondez pas à cela. Nous n’avons pas 30 jours à attendre une réponse d’une partie dont nous nous moquons éperdument.)
Mais si l'utilisation des délais comme arme est une tactique juridique standard, ce qui s'est produit ensuite fut un échec opérationnel catastrophique. Pendant que ces chiens de garde étaient occupés à aboyer devant la clôture, ils ont laissé la porte de derrière grande ouverte.
Un cours intensif d'informatique pour avocats spécialisés en TI (Module 101)
Avant d'examiner les données divulguées, nous devons aborder la manière dont cela s'est produit.
Si l'on consulte le programme de tout programme de Master of Laws (LL.M.) réputé en droit des technologies de l'information, on y trouvera des modules approfondis sur la protection internationale des données, les cadres de cybersécurité et l'interprétation juridique de l'article 32 du RGPD (« Sécurité du traitement »). Les professeurs passent des mois à inculquer aux étudiants la nécessité théorique de sécuriser les données personnelles.
Cependant, les universités partent du principe qu’un étudiant diplômé sait déjà comment fonctionne un ordinateur. Elles n’enseignent pas « Comment enregistrer un fichier » ni « Comment utiliser Adobe Acrobat ». Et c’est là que le système juridique d’élite des entreprises s’est effondré.
Voici la réalité technique qui a échappé aux experts :
Un format de document portable (PDF) n'est pas une simple photographie. Il s'agit d'un conteneur numérique à plusieurs couches. Lorsque vous utilisez un éditeur PDF basique pour tracer un rectangle vectoriel noir sur une ligne de texte, vous n'effacez pas le texte. Vous placez simplement une note adhésive numérique par-dessus.
Quiconque ouvre ce document dans un programme tel que LibreOffice Draw, Adobe Illustrator, ou même un simple script d'extraction de texte, peut simplement sélectionner la couche de texte située sous la boîte noire, la copier, puis la coller dans le Bloc-notes.
Une rédaction appropriée exige une « assainissement » — un processus qui supprime définitivement les objets textuels et les métadonnées du code du document. Dessiner une forme noire n’est pas de la cybersécurité ; c’est du bricolage numérique.
Les données divulguées : quand l'incompétence devient dangereuse
En réponse à une demande standard au titre de l’article 15 du RGPD, la représentation légale de Valve a fourni un document massif de 830 pages rempli de ces « travaux manuels » numériques. Ils ont soigneusement placé des formes vectorielles noires sur des milliers de lignes de données — ne laissant visibles que les informations pratiques pour leur récit (notamment, les signalements d’utilisateurs déposés contre le demandeur).
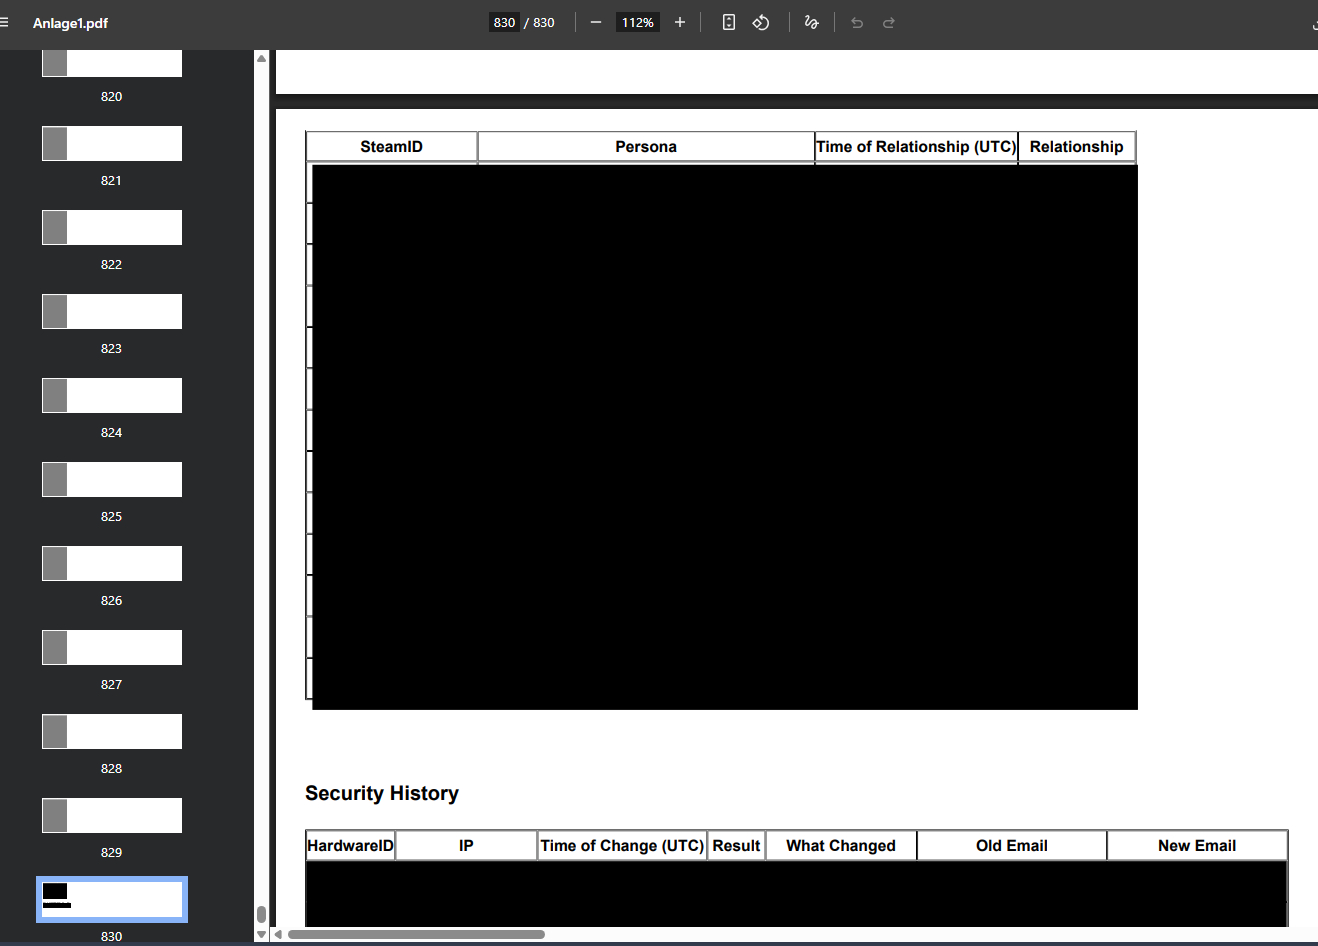
À première vue, le dévouement pur et simple à dessiner des boîtes noires sur 830 pages est presque impressionnant. Mais lorsqu'on contourne simplement les vecteurs et qu'on examine les données réelles qui ont été divulguées, l'humour s'évanouit instantanément.
Alerte de sécurité publique : Vérifiez vos réponses au RGPD
Grâce à notre analyse de la manière dont les grandes entreprises traitent les demandes au titre de l'article 15 du RGPD, nous avons identifié un problème systémique. Les cabinets d'avocats d'entreprise agissant pour le compte des géants de la technologie fonctionnent souvent davantage comme des départements de relations publiques agressifs ou des experts en sinistres. Leur principale tactique consiste à intimider, à faire traîner les choses et à faire pression sur le demandeur afin d'empêcher la divulgation des données.
Cependant, lorsqu'ils sont finalement contraints de remettre les données, leur incompétence technique est mise en évidence. Dans une tentative de dissimuler les données personnelles de tiers ou les secrets internes de l'entreprise, ces avocats utilisent systématiquement des méthodes de rédaction PDF fondamentalement défectueuses.
Notre recommandation urgente à tous les utilisateurs, opposants juridiques et défenseurs de la vie privée :
Si vous, vos collègues ou toute personne que vous connaissez avez déjà demandé des données et reçu un PDF de la part de ces avocats d’entreprise avec du texte masqué par des cases noires — vérifiez ces fichiers immédiatement.
Ouvrez le PDF dans un éditeur basique (comme LibreOffice Draw, Adobe Illustrator) ou essayez simplement de surligner le texte sous le rectangle noir avec votre curseur, puis collez-le dans le Bloc-notes. Si le texte se copie, une fuite de données massive s'est produite. Transmettez cette information à toute personne menant des batailles juridiques similaires. Vérifiez chaque document, un par un. Leurs tactiques d'intimidation ne sont qu'un bluff, et leur incompétence technique joue contre eux — mais elle compromet également la vie privée d'innombrables individus.
Ce que les avocats d’élite ont réellement divulgué :
- Connexions utilisateur désanonymisées : Étant donné qu’un identifiant Steam est souvent profondément personnel et lié à d’autres identités en ligne, plus de 60 % des utilisateurs figurant dans ce document ont été immédiatement et entièrement identifiés.
- Journaux de chat bruts et non chiffrés & rapports absurdes : Il ne s’agissait pas simplement de journaux de serveur standard. Le document exposait une mine de rapports utilisateurs totalement délirants et absurdes. On parle de messages bruts, non expurgés, truffés de grossièretés extrêmes, d’envie pure et de haine débridée. Cela incluait littéralement des vœux de mort, des insultes nationalistes et un vitriol géopolitique virulent émanant d’utilisateurs russes à l’encontre d’un utilisateur ukrainien. Au lieu de sécuriser correctement ces données hautement sensibles et toxiques, les avocats d’élite ont, en substance, conditionné une base de données brute de discours haineux et l’ont remise, totalement exposée.
- Mettre les mineurs en danger : L'utilisateur ukrainien dont Valve tentait de supprimer les droits à la vie privée n'était pas un adolescent quelconque. Il s'agit d'un individu doté de capacités techniques sérieuses. En omettant d'effectuer une redaction PDF de base, les avocats lui ont remis une base de données entièrement désanonymisée des personnes qui l'avaient signalé. Cela a placé ces utilisateurs de Steam — dont beaucoup sont mineurs — en danger physique et numérique direct.
Mon chien ne ferait jamais ça. Mon chien se contenterait de manger les documents. Zéro fuite de données.
Le Chef-d'œuvre de l'hypocrisie : Page 8
Si vous pensez que la défaillance technique est amusante, la lettre de motivation officielle accompagnant cette fuite élève la situation au rang de comédie absolue.
À la page 8 de la réponse juridique officielle, le Dr Zurheide refuse formellement à l'utilisateur l'accès à certains détails du compte. Quelle est sa justification légale pour retenir ces informations ? Nous citons directement le document allemand :
Une réponse plus précise n'est pas possible en raison de la protection des données personnelles d'autres utilisateurs de la plateforme Steam…
Une réponse plus détaillée n'est pas possible en raison de la protection des données personnelles des autres utilisateurs de Steam…
Prenez un instant pour digérer cela. L’associé salarié très bien rémunéré de Taylor Wessing a explicitement refusé de fournir certains détails afin de protéger la vie privée d’autres utilisateurs de Steam… dans le même ensemble d’e-mails où il a joint un PDF de 830 pages qui divulguait intégralement les identités désanonymisées, les journaux de discussion et les discours haineux bruts de ces mêmes utilisateurs.
Il a fièrement déclaré par écrit qu'il protégeait les mêmes données qu'il était en train de fuir activement.
La lettre se conclut ensuite par une tactique d'intimidation corporative classique : menacer l'utilisateur de poursuites pénales en vertu du Code pénal allemand (StGB), tout en retenant simultanément en otage le reste des données de l'utilisateur, pourtant garanties par le RGPD, jusqu'à ce que celui-ci « explique » certains comportements de son compte aux avocats. C'est une véritable leçon de bureaucratie militarisée, mais totalement incompétente.
Un avis 5 étoiles pour une expertise juridique « Élite » en droit des technologies de l’information
Pour comprendre la gravité de cet échec, il faut examiner qui gère ces données. Nous ne parlons pas d'un stagiaire.
Selon les profils professionnels publics, l'individu responsable de cette réponse est un Salary Partner récemment promu chez Taylor Wessing. Il s'agit d'un professionnel titulaire d'un Master of Laws en droit commercial international de l'Université d'Aberdeen et — ironie suprême — ayant littéralement effectué des études de doctorat en droit des technologies de l'information.
Lorsque vous engagez un spécialiste titulaire d'un doctorat en droit des technologies de l'information issu d'un cabinet international de premier plan, vous vous attendez à ce qu'il sache comment assainir correctement un document numérique avant de transmettre des données sensibles d'utilisateurs au-delà des frontières.
Au lieu de cela, cet échec catastrophique en matière de culture numérique de base a involontairement confirmé des réalités techniques que Valve nie vigoureusement depuis des années. Grâce à cette erreur juridique spectaculaire, nous disposons désormais d'une preuve officiellement documentée que :
- Liaison massive de comptes : Valve possède la capacité de lier les comptes Steam remontant à 2019.
- Télémétrie approfondie : Valve maintient un système interne de télémétrie et de journalisation sur ses utilisateurs dont la profondeur rivalise avec celle des agences de renseignement d'État.
- Confirmation officielle : L'équipe juridique d'élite a commodément confirmé tout cela dans une correspondance légale officielle et vérifiable.
Un humble appel aux professeurs de droit de l'informatique (et un retour à la réalité)
Aux éminents professeurs de l’Université d’Aberdeen et des autres institutions prestigieuses proposant des diplômes en droit des technologies de l’information : nous avons une humble requête. Nous vous en supplions, poussez davantage vos étudiants sur la partie réellement « informatique » de leurs cursus.
Apprenez-leur comment fonctionnent les graphiques vectoriels. Apprenez-leur que dessiner une zone dans Adobe Acrobat n’efface pas magiquement le code texte sous-jacent. Ce sont des fondamentaux numériques absolus qui devraient être maîtrisés avant que quiconque ne reçoive un doctorat ou ne soit autorisé à approcher des données utilisateur sensibles relevant du RGPD.
Mais soyons tout à fait justes envers les institutions académiques. Les universités sont des entités hautement autoritaires et respectables. Nous savons pertinemment qu'aucun professeur réputé n'enseigne à un étudiant comment retarder artificiellement une réponse légalement obligatoire au titre du RGPD afin d'épuiser une victime.
Cette compétence particulière — l'armement de la bureaucratie et le prolongement délibéré des délais juridiques — ne figure dans aucun programme universitaire. Il s'agit strictement d'une initiative interne à l'entreprise. C'est le genre d'art sombre que l'on n'apprend qu'en rejoignant un cabinet comme Taylor Wessing.
Cela met en réalité en lumière une réalité brutale et tacite du parcours professionnel juridique moderne. Il semble que les diplômés qui comprennent véritablement la technologie partent occuper des emplois normaux et respectables, à bâtir, protéger et innover dans le monde réel.
Et les autres ? Ceux qui veulent simplement porter des costumes hors de prix et jouer avec des mots à la mode ? Ils rejoignent des cabinets comme Taylor Wessing pour agir en tant que réparateurs d'entreprise très bien payés, chargés d'enterrer les secrets sordides des géants de la tech derrière des boîtes noires numériques grossièrement dessinées.
Une pétition formelle adressée aux autorités européennes de protection des données
Aux régulateurs RGPD et aux autorités de protection des données actuellement chargés de superviser ce fiasco : en supposant que vos bureaux ne soient pas peuplés du même type d'« experts », nous vous demandons respectueusement d'enquêter sur le cirque opérant sous le nom de Taylor Wessing.
Existe-t-il un mécanisme juridique pour imposer une recertification numérique à ces professionnels ? Ou peut-être faudrait-il simplement leur prendre la température ? Il semble véritablement qu’au moment où ces avocats reçoivent leur prestigieux préfixe « Dr », ils attrapent une grave fièvre corporatiste qui efface définitivement toute compétence informatique de base de leur cerveau.
Réalisez-vous l'ampleur des violations du RGPD contenues dans cette seule interaction ? Ils ont artificiellement retardé une réponse légalement obligatoire, retenu des données sous le faux prétexte de « protéger » autrui, instrumentalisé la bureaucratie, puis divulgué accidentellement les données brutes et désanonymisées de ces mêmes personnes.
Pendant ce temps, regardons le tableau des scores. Ma chienne affiche toujours exactement zéro violation de données. Certes, elle n’a pas traité avec succès la demande RGPD. Mais elle n’a pas non plus provoqué une fuite de données massive et transfrontalière tout en facturant au client des centaines d’euros de l’heure. Dans l’écosystème d’entreprise moderne, ne rien faire du tout et simplement ne pas tout gâcher fait de ma chienne l’indiscutable Employée du Mois.
Il est temps de changer la donne sur Steam
Il ne s’agit pas simplement d’un avocat qui commet une erreur avec un PDF. Il s’agit du mépris systémique d’une plateforme valant plusieurs milliards de dollars pour la sécurité de ses utilisateurs.
Notre projet, PhishDestroy, est né parce que Valve ne se souciait tout simplement pas du spam incontrôlé, du hameçonnage et des comptes piratés qui dévoraient son écosystème. Nous avons prospéré dans ce vide de responsabilité d'entreprise.
Maintenant, grâce directement au choix de représentation juridique de Valve et à cette fuite de données qui s'ensuit, le voile a été levé. Il est temps de démanteler leur politique consistant à fermer les yeux pendant que des enfants sont dépouillés, à ignorer les jeux d'argent non réglementés sur les skins, et à geler définitivement les inventaires des utilisateurs pour gonfler leurs propres profits.
Nous avons compilé les preuves, la chronologie de l'absurdité corporative et l'analyse technique complète de leurs défaillances. C'est une lecture dense et sérieuse, car la vérité sur la manière dont les entreprises mondiales gèrent vos données l'est généralement aussi.
Lisez l’enquête complète et approfondie sur les pratiques de Valve ici :
PhishDestroy : Comment Valve tire profit des comptes volés
Avertissement spécial pour Taylor Wessing et Dr. Zurheide
Nous savons exactement ce qui va se passer ensuite. Nous savons que vous êtes probablement en train de rédiger une plainte pour violation des conditions d’utilisation ou une lettre de mise en demeure afin de faire retirer cet article.
Avant que vous ne le fassiez, clarifions quelques points sur la place publique.
D'abord, PhishDestroy est une initiative 100 % à but non lucratif. Nous n'en tirons exactement 0 $. Ce n'est pas un article commandé par vos concurrents (en supposant que vous en ayez à ce niveau spécifique d'arts et d'artisanat numériques). Nous publions cela parce que votre fuite catastrophique constitue la preuve fondamentale de notre vaste enquête sur Valve.
Deuxièmement, nous tenons à complimenter sincèrement votre travail artistique. Ces 830 pages de rectangles noirs placés manuellement sont véritablement exquises. Les carrés sont profonds, riches et remarquablement cohérents. C’est un magnifique témoignage du fait que l’argent des entreprises ne signifie absolument rien pour celles qui le dépensent. Compte tenu de votre tarif horaire chez Taylor Wessing, il s’agit peut-être du projet d’art moderne le plus coûteux de l’histoire du jeu vidéo.
(Conseil de pro pour votre prochaine réponse RGPD : puisque vous facturez déjà à Valve des centaines d’heures pour tracer des carrés noirs sur plus de 800 pages, essayez peut-être de dessiner quelques jolis petits cercles en dessous ? Juste pour varier. Cela ne sécurisera pas mieux les données, mais ce sera amusant pour la personne qui extrait le texte).
Enfin, considérez ceci comme un avertissement courtois :
Toute tentative de signalement, de suppression ou de menace juridique à l’encontre de cette publication sera traitée comme une attaque directe contre une recherche légitime en sécurité à but non lucratif. Nous opérons selon une règle très simple d’Internet. Vous êtes libres d’essayer de faire retirer ce lien. Mais si vous le faites, nous ferons ce que nous faisons toujours : pour chaque lien que vous détruisez, cinq nouveaux apparaîtront.
Bienvenue sur Internet.
Rappel juridique pour Taylor Wessing : La règle des 72 heures
Nous ne vous donnerions normalement pas de conseils commerciaux autres que « fermez boutique », mais en tant qu’experts en cybersécurité, nous nous sentons obligés de souligner la réalité juridique de votre défaillance technique.
Votre pratique consistant à utiliser des superpositions vectorielles graphiques au lieu d'une désanctuarisation structurelle appropriée des documents constitue une violation directe de l'article 32 du RGPD (Sécurité du traitement).
Nous vous recommandons vivement d'auditer chaque fichier PDF que vous avez jamais envoyé à un adversaire, un demandeur ou un client. Si vous n'avez pas vérifié ces documents à un niveau informatique fondamental (suppression des métadonnées et des couches cachées), il existe une probabilité extrêmement élevée que vous soyez activement responsable de multiples fuites de données en cours.
En outre, rappelons à vos éminents docteurs en droit de l'informatique l'article 33 du RGPD : dès qu'un responsable de traitement prend connaissance d'une violation de données à caractère personnel, il est légalement tenu de notifier l'autorité de contrôle compétente dans un délai de 72 heures.
Compte tenu de la nature transfrontalière de ces fuites et du volume considérable de données hautement sensibles et désanonymisées que vous manipulez mal, tenter d’étouffer cette affaire ne fera que déclencher des sanctions réglementaires maximales. Vous avez désormais été informé de la violation. L’horloge tourne.
Encore une fois, lisez l’enquête complète ici :
PhishDestroy : Comment Valve tire profit des comptes volés
LICENCE · DROITS · AVERTISSEMENT
PHISHDESTROY
LICENCE · DROITS · AVERTISSEMENT
Enquête : Valve Corporation / Steam · public — sans date d'expiration, sans retrait
MIT PUBLIC DOMAIN OFAC-RESTRICTED
SECTION I — LICENCE
PhishDestroy renonce à tous les droits sur ce matériel. Zéro. Partis. Terminé. Vous pouvez le reproduire, le vendre, y mettre votre nom, le tatouer sur votre patron, peu importe. Aucune attribution requise, aucun DM nécessaire, aucune carte de remerciement attendue.
UNE SEULE RÈGLE RÉELLE
Si vous êtes un utilisateur de Russie ou de tout pays sous sanctions OFAC — ce matériel n'est PAS pour vous. Pas de failles. Profitez de vos sanctions. Et si vous avez changé votre région Steam en Turquie alors que vous êtes assis à Moscou — félicitations pour votre géographie créative. Vous êtes toujours russe. Les sanctions s'appliquent toujours. C'est littéralement le but.
SECTION II — CE QUE C'EST ET POURQUOI ÇA EXISTE
Nous publierons plus sur Valve qu'un employé moyen de Valve ne sait sur lui-même. Steam nous a essentiellement créés. Il nous a élevés avec ses escrocs, ses tickets de support, son écosystème d'évasion de bannissement — et maintenant nous sommes là. Pas de rancune. Poétique, en fait. Nous avons attendu plus de 4 ans qu'ils corrigent le problème de spoofing avant de pouvoir en parler publiquement. Est-ce un conflit ? Non. Peut-il être résolu ? Oui. Mais nous ne signerons aucun NDA et nous ne jouerons pas au bug bounty pour quelques centimes.
SECTION III — LETTRE OUVERTE À VALVE
Salut Valve. Si vous pensez à faire supprimer notre domaine — envoyez-nous simplement un e-mail. Ne payez plus Dr. Patrick. S'il vous plaît. C'est embarrassant pour tous les intervenants.
Allons-nous « nuire » directement à Valve ? Probablement pas d'une manière qu'ils ressentiront fiscalement. Nous ne sommes pas déraisonnables. Mais nous le ferons honnêtement, ouvertement, sans chercher la notoriété. Nous avons 5 ans d'archives. Les régulateurs recevront les originaux. Les chercheurs et les journalistes recevront des versions expurgées. PhishDestroy est une communauté, pas une personne.
L'ACCORD (offre ouverte, pas d'avocats nécessaires)
Si vous voulez que le domaine disparaisse : laissez vos professionnels du droit informatique calculer le prix. 50 % iront à la SEAL Foundation. Nous ferons disparaître le domaine. Pas de drame. Pas de tribunal. Terminé. Vous ne l'obtiendrez pas autrement. Ce n'est pas une menace. C'est juste l'architecture de la situation.
SECTION IV — L'ARGENT, LES BANNISSEMENTS, TOUTE LA CIRCUS
Voici le truc avec Steam qui bannit les sites de paris et les escrocs : ce n'est pas de l'application de la loi. C'est une capture de revenus. Valve met l'argent dans sa poche, se lave les mains, puis monte sur scène et raconte à tout le monde une histoire saine. Pendant ce temps, Valve a tué la capacité de suivre correctement les skins en 2017. Nous allons le prouver : Les skins sont plus anonymes que Monero. Un cartel péruvien aurait utilisé des skins de Dota 2 pour le mouvement d'argent. Steam est fonctionnellement une machine de contournement des sanctions d'une valeur d'environ 7 milliards de dollars en « cartes à collectionner ».
SECTION V — L'AFFAIRE DU MALWARE
Nous ne divulguerons PAS la vulnérabilité du jeu publiquement. Nous ne la signalerons PAS à Steam. Non parce que nous ne pouvons pas — mais parce que leur bug bounty vaut environ trois kopecks et nous ne travaillons pas pour trois kopecks. Nos collègues en sécurité l'ont déjà signalé au support Steam. Ce n'est PAS la variante CSGO triviale. C'est plus proche de : RCE à la connexion au serveur. Comme dans — vous rejoignez un serveur, vous ne cliquez sur rien. La connexion elle-même est la surface d'attaque. La menace est active.
DÉCLARATION CONCERNANT L'UTILISATION ET LES DROITS
Projet PhishDestroy & Coalition de Cybersécurité
1. IL N'Y A AUCUNE CONDITION D'UTILISATION
Tout le matériel produit par la Coalition dans cette référé — les déclarations de faits, l'analyse, les pièces à conviction, les outils et les conclusions — est publié SANS RÉSERVE D'AUCUN DROIT. N'importe qui peut le reproduire, l'adapter, l'éditer, le réécrire, le traduire, en extraire des extraits, l'incorporer dans des documents officiels, le présenter comme son propre travail, ou le transmettre à quiconque — sans demander et sans notifier la Coalition.
2. POURQUOI ÇA COMPTE PRATIQUEMENT
Il n'y a rien ici avec quoi s'emmêler. La Coalition ne demande rien, ne doit rien, ne retient rien et n'a aucune attente d'aucune sorte. Une autorité utilisant ce matériel n'agit pas au nom de la Coalition. Elle utilise des informations publiques qui se trouvent avoir été assemblées par quelqu'un d'autre.
3. TOUT EST DÉJÀ OUVERT
Les enquêtes sont publiées ouvertement sur phishdestroy.io. Les outils sont publiés en open source sous la licence MIT sur gitlab.com/phishdestroy. La méthodologie est décrite dans la référé. La Coalition n'accepte pas de dons et a publié cette position depuis 2018.
4. INTÉGRITÉ DU LOT DE PREUVES
Chaque livraison est accompagnée d'un fichier SHA256SUMS listant un digest SHA-256 pour chaque fichier fourni, ainsi que d'une signature OpenPGP détachée SHA256SUMS.asc. La clé de signature est publiée sur phishdestroy.io/.well-known/pgp-key.txt et sur keys.openpgp.org.
5. SUR LE TON
L'autorité peut rencontrer les enquêtes publiées de la Coalition et les trouver directes, adversariales et parfois satiriques. Cette impression est correcte. La Coalition écrit ainsi délibérément. La renonciation est le mécanisme par lequel la substance peut être séparée du ton : l'autorité peut prendre ce qui est utile, le reformuler dans sa propre voix, et jeter chaque mot du style de la Coalition. Rien n'est perdu en le faisant.
6. CE QUE LA COALITION FOURNIT
Des informations, des recherches et des observations. Rien n'est affirmé comme une conclusion que la Coalition n'a pas la qualité pour faire. La Coalition ne cherche aucun recours, aucun paiement, aucune reconnaissance et aucun résultat pour elle-même. Elle demande seulement que les questions posées dans la référé soient posées à Valve Corporation par un organisme ayant le pouvoir d'exiger une réponse.
NOTE DE CLÔTURE — À CELUI QUI FAIT AVANCER ÇA
Nous voulons remercier quiconque fera parvenir ce matériel là où il doit aller. Valve a des poches profondes et Taylor Wessing facture à l'heure. Nous savons ce que nous faisons. Nous savons de qui nous écrivons. Nous n'avons pas besoin d'auteur. Nous n'avons pas besoin d'attribution. Nous n'avons pas besoin d'une victoire. Nous avons besoin de quelqu'un ayant une autorité réelle pour poser à Valve les questions qui sont déjà dans cette référé, avec le pouvoir d'exiger une réponse. C'est tout. C'est toute la demande.
PhishDestroy — enquête publique — tous les droits cédés à l'humanité · Accès région OFAC : interdit