Elon Musk
Faux partenariat avec Tesla

Ce document présente des preuves solides pour les bureaux d'enregistrement de noms de domaine, les hébergeurs, les prestataires de services de paiement et les forces de l'ordre. L'infrastructure décrite ici fait partie d'un organisation criminelle présente dans le monde entier avec aucune exclusion de compétence — présente en Russie, en Chine, dans l'Union européenne, aux États-Unis et dans toutes les autres régions.
Fait marquant : Toutes les preuves présentées ci-dessous proviennent de un seul affilié de ce réseau. L'ampleur totale est nettement plus importante : on estime à plus de 20 000 le nombre d'affiliés actifs gérant simultanément plus de 1 200 domaines.
Réseau criminel structuré comptant plus de 20 000 membres
Aucun pays n'est exclu : la Russie, la Chine, l'UE, les États-Unis, etc.
Par rapport à un seul affilié — un total bien plus élevé
Documenté à partir d'un seul panneau
Voici PAS une simple arnaque liée aux cryptomonnaies. L'infrastructure de cybercriminalité organisée de Gambler Panel est conçue pour vol financier à grande échelle par le biais de multiples vecteurs d'attaque simultanés. Cette opération de fraude d'affiliation garantit que chaque victime risque de perdre des cryptomonnaies, les fonds de sa carte bancaire, ses documents d'identité ET ses données personnelles. L'infrastructure d'utilisation abusive de noms de domaine décrite ici constitue une preuve, à l'intention des forces de l'ordre, de l'existence d'une organisation criminelle d'envergure mondiale.
Vol direct de cryptomonnaies par le biais de faux « dépôts de vérification » qui ne sont jamais restitués. On promet aux victimes de leur permettre d'effectuer des retraits après avoir déposé entre 50 et 500 dollars en BTC, ETH ou USDT.
Intégré Fonctionnalité « Drainer » dans le panneau d'administration. Lorsque cette fonctionnalité est activée, des scripts malveillants tentent de vider entièrement les portefeuilles cryptographiques connectés, en dérobant TOUS les fonds, et pas seulement le montant du dépôt.
Intégration avec Plus de 15 prestataires de services de paiement permettant les paiements traditionnels par carte de crédit ou de débit. Les cartes bancaires des victimes sont débitées via des processus de paiement d'apparence légitime.
Une fausse « vérification KYC » permet de collecter des passeports, des permis de conduire, des selfies et des adresses. Les documents sont vendus sur les marchés noirs ou utilisées pour commettre d'autres fraudes à l'identité.
Fausses publicités sur TikTok, Instagram, Discord et YouTube mettant en avant des « recommandations » de célébrités (Elon Musk, Ronaldo, Drake, etc.) et promettant plus de 2 500 $ de crédit gratuit grâce à des codes promotionnels. Toutes les rumeurs concernant des célébrités sont de pur inventé.
Site web de casino au design professionnel avec Des jeux truqués à 100 %. Le panneau d'administration dispose d'une fonction « Twist » destinée à garantir des gains rapides. Les victimes voient s'afficher de faux « gains » compris entre 5 000 et 50 000 dollars — il s'agit en réalité de chiffres fictifs issus de la base de données.
Lorsque la victime tente d'effectuer un retrait, le système lui demande de verser un « dépôt de vérification » de 50 à 100 dollars pour débloquer ses fonds. Il s'agit là du premier vol. Le dépôt n'est jamais restitué et le retrait n'est jamais effectué.
Après le premier dépôt, le système génère une série d'erreurs factices : condition de niveau VIP, frais de vérification anti-blanchiment, paiement d'impôts, caution d'assurance. Chaque « erreur » est un scénario préétabli destiné à soutirer davantage d'argent.
La « vérification KYC » consiste à recueillir des copies de passeports, de pièces d'identité et des selfies tout au long du processus. Lorsque la victime cesse de payer, son compte est bloqué. Les conseillers du service client manipulent psychologiquement la victime jusqu'à ce qu'elle abandonne. Les documents d'identité volés sont vendus séparément.
« Le seul et unique objectif de l'utilisateur que vous parrainez est d'effectuer un dépôt. Pour chaque dépôt, vous recevez votre commission automatiquement et instantanément. » — Guide officiel des affiliés de Gambler Panel
Les captures d'écran suivantes montrent le divers modèles de fausses pages d'accueil à la disposition des affiliés. Cela démontre que à l'échelle industrielle et avec une organisation professionnelle de cette opération criminelle. Chaque stratagème utilise des images de célébrités sans autorisation, des marques de jeux volées ou du contenu pour adultes comme appât pour attirer les victimes.

Faux partenariat avec Tesla

Conception alternative

Fausse recommandation

Conception alternative

Fausse recommandation

Fausse recommandation

Fausse recommandation

Fausse recommandation

Fausse recommandation

Fausse recommandation

Fausse recommandation

Fausse recommandation

Fausse recommandation

Pragmatic Play piraté

Pragmatic Play piraté

Pragmatic Play piraté

Marque de jeux volée

Pragmatic Play piraté

Marque de jeux volée

Pragmatic Play piraté

Pragmatic Play piraté

Pragmatic Play piraté

Pragmatic Play piraté

Pragmatic Play piraté

Clone d'un jeu truqué

Clone d'un jeu truqué

Un jeu truqué

Un jeu truqué

Clone du jeu Crash

Fausse marque pour adultes

Fausse marque pour adultes

Fausse marque pour adultes

Fausse marque pour adultes

Fausse marque pour adultes

Appât pour adultes

Appât pour adultes

Appât pour adultes

Appât pour adultes

Appât pour adultes

Appât pour adultes

Appât pour adultes

Appât pour adultes

Modèle standard

Casino générique

Casino générique

Appât de style anime

Déploiement à grande échelle

Déploiement à grande échelle

Déploiement à grande échelle

Déploiement à grande échelle

Déploiement à grande échelle

Déploiement à grande échelle

Déploiement à grande échelle

Déploiement à grande échelle
Toutes les captures d'écran ci-dessous proviennent directement de Interface d'administration et documentation officielle de Gambler Panel. Il ne s'agit pas d'allégations provenant de sources extérieures : ce sont des preuves fournies par des criminels eux-mêmes, qui ont consigné leurs propres opérations.

« Twist » (jeux de rig), bouton « Drainer »

Scripts d'extraction de données VIP, LBC et fiscales

« Obtenir le montant maximal des dépôts de l'utilisateur »

Guide sur le profilage des victimes

Exploiter la dépendance au jeu

« L'objectif est d'effectuer un dépôt »

Vol d'un dépôt de garantie

« Trafic frauduleux » accepté

NameSiloEN, NiceNICEN, Impreza

Configuration de Google Search Console

Création rapide de sites frauduleux

Coingate, Simplex, Ramp, Transak

MoonPay, Mercuryo, Banxa

Collecte de données relatives aux passeports et aux pièces d'identité
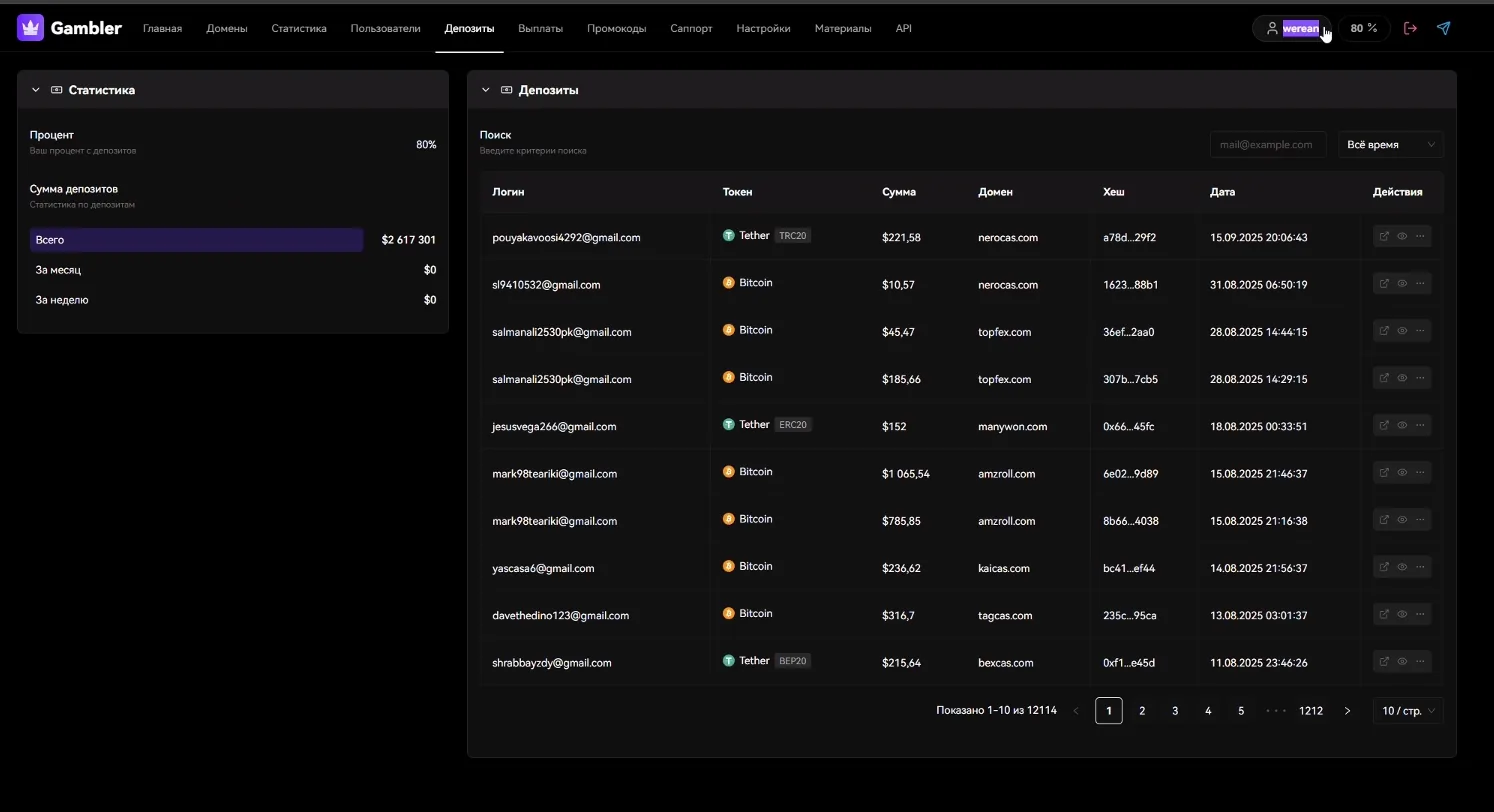
12 114 victimes recensées
Les éléments ci-dessus montrent que captures d'écran provenant d'UN SEUL panneau d'affiliation. Il ne s'agit PAS de l'opération complète. Gambler Panel est un Plateforme « Scam-as-a-Service » avec des milliers d'affiliés actifs à travers le monde, qui gèrent chacun leurs propres sites web à l'aide de ces mêmes modèles.
Il s'agit d'un réseau mondial de criminalité organisée qui ne connaît aucune frontière juridictionnelle. Leur présence est confirmée en Russie, en Chine, aux États-Unis, dans l'Union européenne, en Asie du Sud-Est, au Moyen-Orient, en Amérique latine et en Afrique. Aucun pays n'est à l'abri : cette infrastructure cible des victimes partout dans le monde.
Les bureaux d'enregistrement de noms de domaine et les fournisseurs d'hébergement ont obligations légales et contractuelles d'intervenir en cas d'abus avérés. Ignorer ces preuves peut engager la responsabilité de l'organisme pour complicité dans le crime organisé, la fraude électronique, le blanchiment d'argent et l'usurpation d'identité. L'article 3.18 du RAA de l'ICANN impose de mener une enquête et de prendre des mesures suite aux signalements d'abus.
Utilisation des moyens de communication électroniques pour escroquer les victimes. Toute fausse transaction liée à un casino constitue une fraude électronique.
De fausses procédures KYC permettent de collecter des passeports, des pièces d'identité et des selfies. La documentation comprend des guides expliquant comment utiliser ces identités volées.
Plus de 15 prestataires de paiement débitent les cartes des victimes. Cela constitue une violation de la norme PCI-DSS et des règles des réseaux de cartes bancaires.
Images de célébrités non autorisées et marques de jeux sous licence (Pragmatic Play, Evolution Gaming).
Fonctionnalité intégrée de « vidage de portefeuille ». RAT Android mentionnés dans la documentation.
Plus de 2,6 millions de dollars traités via des portefeuilles cryptographiques. Les fonds sont distribués « en toute discrétion » aux affiliés.
Suspendre immédiatement l'enregistrement du nom de domaine. Mettre en place le statut « ClientHold ». En rendre compte à l'ICANN. Conserver les enregistrements WHOIS à des fins d'application de la loi.
Résilier le service d'hébergement. Conserver les journaux du serveur aux fins d'une enquête pénale. Signaler le fait aux autorités compétentes en matière de cybercriminalité.
Résilier les comptes marchands. Signaler l'incident aux réseaux de cartes (Visa, Mastercard). Remplir un rapport d'activité suspecte (SAR).
L'ensemble des pièces justificatives est disponible. Contactez PhishDestroy pour obtenir des informations complètes, notamment les adresses de portefeuilles, l'historique des domaines et les signalements des victimes.
PhishDestroy / Action
Cette infrastructure continue de fonctionner parce que les fournisseurs de services ne prennent pas les mesures qui s'imposent. Chaque jour de retard se traduit par davantage de victimes spoliées de leurs économies, victimes d'usurpation d'identité et dont les comptes bancaires sont vidés.