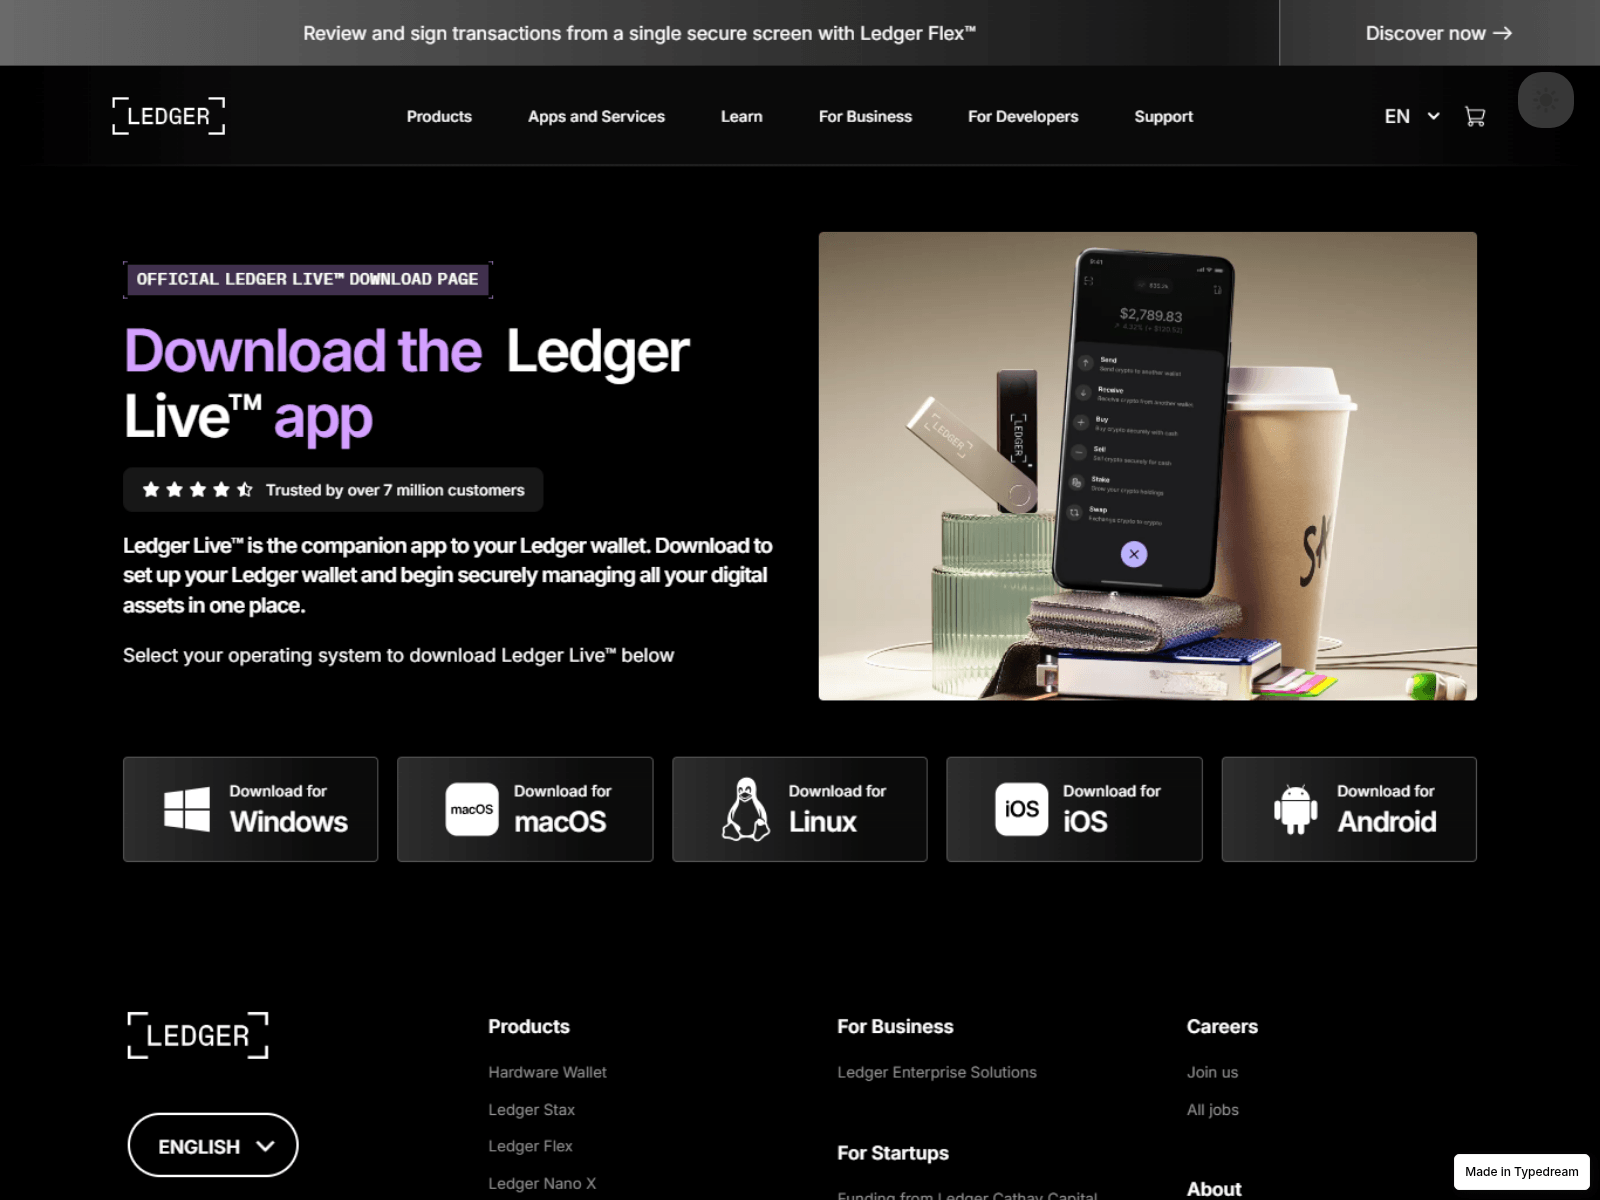
PhishDestroy registró por primera vez start-ldgercom-faq.typedream.app el 2026-10-27. Resultado guardado de VirusTotal: 7/92 motores con alertas. Hora del análisis (según el registro): 2026-10-27 03:50 UTC. Recuperado (según el registro): 2026-10-27 04:22 UTC.
Título de la página: “Ledger.com/Start® | Getting started — Ledger”
Más información sobre las fuentes
Señales de seguridad registradas
Resultado guardado de VirusTotal: 7/92 motores con alertas. Hora del análisis (según el registro): 2026-10-27 03:50 UTC. Recuperado (según el registro): 2026-10-27 04:22 UTC. Tenga extrema precaución: no ingrese credenciales o información personal.
Señales de riesgo
VirusTotal detecciones: 7/92Spamhaus DBL: dominio de phishingÚltima vez que se supo que estaba activo
La vista para expertos incluye todas las secciones: DNS, TLS, solicitudes de red, hash y el código JSON sin procesar.
Resumen del informe
PhishDestroy conserva un registro de start-ldgercom-faq.typedream.app. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
Análisis
Resumen del dominio
PhishDestroy registró por primera vez start-ldgercom-faq.typedream.app el 2026-10-27. Resultado guardado de VirusTotal: 7/92 motores con alertas. Hora del análisis (según el registro): 2026-10-27 03:50 UTC. Recuperado (según el registro): 2026-10-27 04:22 UTC. Riesgo: crítico (puntuación de evidencias 100/100). Estado: Accesible · acceso restringido. Alojamiento: Cloudflare, Inc. No introduzcas credenciales ni conectes una billetera.
Análisis de PhishDestroy, versión anterior no revisada
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
Overview
PhishDestroy listed start-ldgercom-faq.typedream.app as suspicious based on automated analysis and external vendor detections. The recorded page title reads "Ledger.com/Start® | Getting started — Ledger", which does not match the official Ledger domain. The domain was first observed by PhishDestroy on 2026-10-27 and returned an HTTP 200 response on that date.
Cómo funciona la estafa
The detections point to a typical brand‑impersonation phishing approach, where attackers create pages that look like legitimate Ledger documentation to lure visitors into revealing credentials or downloading malicious content. No specific credential‑phishing form or wallet‑draining script was observed on the page, so the exact mechanism remains uncertain.
Pruebas
VirusTotal reported seven malicious detections from ninety‑two engines on 2026-10-27, including ESET, Emsisoft, Fortinet, Kaspersky, LevelBlue, Netcraft and alphaMountain.ai. urlscan.io gave a malicious verdict with a 100 % phishing score and tagged the Ledger brand on 2026-10-27. The external OpenPhish blocklist flagged the domain, while Google Safe Browsing did not flag it on the same day. PhishDestroy recorded the domain in its internal blocklist on 2026-10-27. OTX showed zero pulses on 2026-10-27.
Infraestructura
The recorded IP address was 188.114.97.3 on 2026-10-27, with additional Cloudflare A records 104.21.37.85 and 172.67.206.36. TLS was provided by Google Trust Services (WE1) and was valid from 2026-09-23 to 2026-12-22. The domain age was zero days at first sighting, while the apex typedream.app is 2 081 days old. The site was served via Cloudflare using a Typedream platform built with Next.js and React.
What to do
If you visited the page, avoid entering any credentials or downloading files and verify Ledger documentation directly from ledger.com. If you submitted sensitive information, change any affected passwords and monitor related accounts for unusual activity. Organizations should block access to this exact domain and review network logs for connections to the recorded IP address.
Se trata de un resultado almacenado independiente. Sus recuentos, proveedores y fechas no sustituyen a la observación del proveedor mencionada anteriormente. La fecha de recuperación no es la misma que la fecha de análisis.
Abrir informe Título, descripción y registro de generación
La fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.
PhishDestroy flags start-ldgercom-faq.typedream.app as a suspicious Ledger‑impersonating site after multiple vendor detections and a malicious urlscan verdict.
Resumen generado por IA
Overview PhishDestroy listed start-ldgercom-faq.typedream.app as suspicious based on automated analysis and external vendor detections. The recorded page title reads "Ledger.com/Start® | Getting started — Ledger", which does not match the official Ledger domain. The domain was first observed by PhishDestroy on 2026-10-27 and returned an HTTP 200 response on that date. How the scam works The detections point to a typical brand‑impersonation phishing approach, where attackers create pages that look like legitimate Ledger documentation to lure visitors into revealing credentials or downloading malicious content. No specific credential‑phishing form or wallet‑draining script was observed on the page, so the exact mechanism remains uncertain. Evidence VirusTotal reported seven malicious detections from ninety‑two engines on 2026-10-27, including ESET, Emsisoft, Fortinet, Kaspersky, LevelBlue, Netcraft and alphaMountain.ai. urlscan.io gave a malicious verdict with a 100 % phishing score and tagged the Ledger brand on 2026-10-27. The external OpenPhish blocklist flagged the domain, while Google Safe Browsing did not flag it on the same day. PhishDestroy recorded the domain in its internal blocklist on 2026-10-27. OTX showed zero pulses on 2026-10-27. Infrastructure The recorded IP address was 188.114.97.3 on 2026-10-27, with additional Cloudflare A records 104.21.37.85 and 172.67.206.36. TLS was provided by Google Trust Services (WE1) and was valid from 2026-09-23 to 2026-12-22. The domain age was zero days at first sighting, while the apex typedream.app is 2 081 days old. The site was served via Cloudflare using a Typedream platform built with Next.js and React. What to do If you visited the page, avoid entering any credentials or downloading files and verify Ledger documentation directly from ledger.com. If you submitted sensitive information, change any affected passwords and monitor related accounts for unusual activity. Organizations should block access to this exact domain and review network logs for connections to the recorded IP address. Useful links urlscan.io scan and screenshot: https://urlscan.io/result/01a17b7e-6a79-7110-9def-dd1fe309eaf3/ Cloudflare Radar report: https://radar.cloudflare.com/scan/9584a073-13af-4f59-818c-a8f42d98b3f4 Stored capture screenshot: https://urlscan.io/screenshots/01a17b7e-6a79-7110-9def-dd1fe309eaf3.png Cloudflare Radar screenshot (2026-10-27T03:50:56Z): https://screenshots.phishdestroy.io/cf/9584a073-13af-4f59-818c-a8f42d98b3f4.png URLScan screenshot (2026-10-27T03:49:03Z): https://screenshots.phishdestroy.io/us/01a17b79-b04b-7556-8042-cfcbce1e515d.png URLScan capture report: https://urlscan.io/result/01a17b79-b04b-7556-8042-cfcbce1e515d/ URLScan screenshot (2026-10-27T03:53:02Z): https://screenshots.phishdestroy.io/us/01a17b7d-5ce8-76ca-9b91-9c3aaa96ce54.png URLScan capture report: https://urlscan.io/result/01a17b7d-5ce8-76ca-9b91-9c3aaa96ce54/ VirusTotal report: https://www.virustotal.com/gui/domain/start-ldgercom-faq.typedream.app Google Safe Browsing status: https://transparencyreport.google.com/safe-browsing/search?url=start-ldgercom-faq.typedream.app Archived copy: https://web.archive.org/web/20261027034643/https://start-ldgercom-faq.typedream.app/ Report phishing to Google: https://safebrowsing.google.com/safebrowsing/report_phish/ Site owner? Request a review: https://phishdestroy.io/appeals/
Modelo de IA que ha redactado el texto
threat-v3-groq
Hora en la que se redactó el texto generado por IA
Análisis almacenados anteriormente, sin revisar; la fecha de generación del texto es independiente de las fechas de las observaciones originales.
Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.
Detalles recopilados de las fuentes
Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.
Cada campo guardado, con su fuente y fecha
Comprobaciones de sitios webRegistro original de la fuenteConsultado el: 27 campos
Ogurl: https://start-ldgercom-faq.typedream.page/; Title: Ledger.com/Start® | Getting started — Ledger; Ogtype: website; Ogtitle: Ledger.com/Start® | Getting started — Ledger; Ogsitename: start-ldgercom-faq; Description: A website made with Typedream.; Twittercard: summary; Twittersite: @typedreamHQ; Ogdescription: A website made with Typedream.
Technologies: Node.js, React, Google Cloud, Next.js, cdnjs, Quicklink, Google Font API, Google Cloud CDN, Cloudflare, Webpack, Open Graph, Module Federation, HTTP/3
Headers: Server: cloudflare; Content type: text/html; charset=utf-8; X powered by: Next.js; Via: 1.1 google
Inteligencia de seguridad de red
Veredicto de Cloudflare RadarMalicioso
Phishing Security threats Phishing
Preguntas sobre start-ldgercom-faq.typedream.app
¿Es start-ldgercom-faq.typedream.app legítimo?
PhishDestroy califica start-ldgercom-faq.typedream.app con un riesgo de crítico (puntuación de evidencias 100/100) según las pruebas registradas; se registró por primera vez el 2026-10-27. Resultado guardado de VirusTotal: 7/92 motores con alertas. Hora del análisis (según el registro): 2026-10-27 03:50 UTC. Recuperado (según el registro): 2026-10-27 04:22 UTC. La puntuación local y la inclusión en una lista no demuestran fraude. Compruebe la fecha de cada fuente y la URL exacta.
¿Es seguro conectar una billetera a start-ldgercom-faq.typedream.app?
Debido a las señales de riesgo mencionadas anteriormente, no conectes ningún monedero, no firmes mensajes ni approves permisos de tokens en ese sitio. Una transacción confirmada en la cadena de bloques no se puede revertir.
¿Qué hago si usé start-ldgercom-faq.typedream.app?
Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens
Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
Conserva la dirección, las fechas, los datos del pago o de la transacción y los mensajes para poder presentar una denuncia ante la policía u otra autoridad competente. Presentar una denuncia no garantiza que se te devuelva el dinero. Ayuda paso a paso: guía de emergencia.
Qué contabilizamos Tiempo bruto transcurrido desde la primera denuncia de abuso registrada. No es una medición del tiempo de respuesta del registrador. Último estado observado: Accesible · acceso restringido.
Qué contiene cada informe Los registros de informes salientes almacenados pueden hacer referencia a evidencia disponible en ese momento, como veredictos de proveedores, datos de registro, detalles de alojamiento, clasificaciones o capturas de pantalla. Esta página no infiere la carga útil entregada, el recibo, el acuse de recibo o la acción exacta por parte de un destinatario.
Detalles técnicosProcedencia y marcas de tiempo
Primera detección2026-10-27
Análisis del DOManalizado 2026-10-27puntuación 83/1004 señales de marca
Emitido por Google Trust Services / WE1· la validez guardada termina en 29 días
Red & certificados
Evidencias técnicas almacenadas
Red & DNS
Punto de acceso CDN compartido
Dirección IP
188.114.96.3
ASN de la red
AS13335
Nombre del AS
CLOUDFLARENET - Cloudflare, Inc., US
Organización
Cloudflare, Inc.
Ubicación observada
Toronto, CA
Encabezado del servidor
cloudflare
La reputación de Edge-IP no se atribuye a este dominio.
Servidores de nombres 2
annalise.ns.cloudflare.com
darwin.ns.cloudflare.com
La ubicación corresponde a la red IP.
Certificado TLS
Emisor
Google Trust Services / WE1
Válido desde
2026-09-23 14:58:44
Válido hasta
2026-12-22 15:58:29
Coincidencia del nombre de host
Sí
Validez
Dentro de las fechas de validez almacenadas
Fuente de recopilación
PhishDestroy collector
Huella digital del certificado138556077c63e0419543a8da6c8303688b66bb0ab78ce09b1973983fa45d16a4Nombres del certificado · 2 SAN
typedream.app
*.typedream.app
Metadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.
Google PageSpeed Insights — auditoría de rendimiento móvil de start-ldgercom-faq.typedream.app·
73
Necesita mejorar
Rendimiento
FCP
1.95 s
Primer renderizado con contenido
LCP
8.04 s
Largest Contentful Paint
CLS
0.033
Desplazamiento acumulativo de la maquetación
TBT
1 ms
Tiempo total de bloqueo
SI
3.31 s
Índice de velocidad
Datos proporcionados por Google PageSpeed Insights · Estrategia móvil · Puntuaciones: 90-100: Bueno50-89: Necesita mejoras0-49: Pobre
Evidencias de capturas almacenadas 1 snapshot
Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.
Valores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.
Detalles sobre la inscripción y la asistencia como observador2
Observaciones de disponibilidad
Última observación con el sitio accesible
Última observación del contenido
Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.
Solicitudes de red: 86Hash SHA-256: 82Análisis de URLScan:
Solicitudes de red que el navegador URLScan ha registrado al cargar la página. URLScan no proporciona un hash para cada solicitud. PhishDestroy recuperó esta lista el 2026-10-29 01:55 UTC.
Eventos registrados: 14. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.
Detección e incorporación preventivasAmenaza incorporadaregistrados
Amenaza incorporada
start-ldgercom-faq.typedream.app detectado y puesto en cola para su análisis completo
Comprobaciones de inteligencia sobre amenazasSpamhaus DBL · Captura de URLScan.io · Veredicto de URLScan · Informe de Cloudflare Radar · Archivo Web · VirusTotal · Cloudflare Radar: Malicioso · Etiqueta automática de marca: Ledger · Pruebas forenses recopiladas · Análisis técnico registrado · Contenido observado como no disponibleregistrados
Horas transcurridas desde la detección hasta la primera observación de indisponibilidad: 48
La supervisión continúa
El dominio sigue siendo accesible o tiene el acceso restringido; futuras comprobaciones podrían actualizar esta observación.
en curso
Actividad registrada
5 entradas
Ciclo de vida
Dominio registrado
Añadido a PhishDestroy+2103 d 18 h
Análisis de VirusTotal con detecciones+3 min
URLScan
Página capturada
+5 min
Cloudflare Radar
Phishing
el mismo minuto
VirusTotal
7/92 detecciones del motor
+3 min
Wayback Machine
Página archivada
el mismo minuto
Añadido a PhishDestroy
start-ldgercom-faq.typedream.app
Cómo investigamos y denunciamos
Escaneos públicos, pruebas y canales de denuncia de abusos
Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.
01Escaneos públicos y recopilación de pruebas10 fuentes y grupos de herramientas
Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.
02Denuncias de abusos y seguimientoCanales de registradores, alojamiento y seguridad
Identificar al proveedor responsable. Relacionar los registros de registro y alojamiento con el contacto de abuso correspondiente.
Preparar un paquete de pruebas. Incluye la URL, las referencias de los escaneos públicos, las capturas de pantalla y las observaciones registradas.
Enviar el informe. Conserva los registros de los informes enviados y la información de los destinatarios, cuando esté disponible.
Revisar de nuevo y publicar las actualizaciones. Realiza un seguimiento posterior de los resultados de los escáneres, las respuestas de los proveedores y la disponibilidad del sitio web.
A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.
Explora el historial completo de este dominio por fuente. La descarga incluye todos los registros de la fuente seleccionada. Las fechas conservan sus etiquetas de campo originales.
Nombres que imitan a la marca, encontrados por dnstwist. El mero hecho de que un nombre sea similar no prueba que el propietario sea el mismo.
Denunciar todo
Un nombre similar por sí solo no prueba que se trate de un fraude. Envía la lista a los servicios que comprueban cada dirección por sí mismos. Denuncia un dominio como de phishing solo si has visto una página falsa en él.
eldger.comCaracteres intercambiadosVariante de ledger.comA 185.244.151.84MX eldger.comNS ns3.ro.hostsailor.comkedger.comCarácter sustituidoVariante de ledger.comA 13.56.33.8NS ns1.brandbucket.comkledger.comCarácter insertadoVariante de ledger.comA 20.65.18.151NS ns-1490.awsdns-58.orgl3dger.comCarácter sustituidoVariante de ledger.comA 216.198.79.1MX inbound-smtp.eu-west-1.amazonaws.comNS ns1.bluehost.comldeger.comCaracteres intercambiadosVariante de ledger.comA 185.244.151.84MX ldeger.comNS ns3.ro.hostsailor.comldger.comCarácter que faltaVariante de ledger.comA 13.248.169.48NS ns1.dan.comle.dger.comDividido en subdominiosVariante de ledger.comA 13.248.169.48NS ns5.afternic.comlecger.comCarácter sustituidoVariante de ledger.comA 14.63.215.245NS ns1.hostname.netledber.comCarácter sustituidoVariante de ledger.comA 104.21.35.54NS chin.ns.cloudflare.comledegr.comCaracteres intercambiadosVariante de ledger.comA 185.244.151.84MX ledegr.comNS ns3.ro.hostsailor.comleder.comCarácter que faltaVariante de ledger.comA 85.13.132.113MX w01a4668.kasserver.comNS ns5.kasserver.comledg3r.comCarácter sustituidoVariante de ledger.comNS ns1.dreamhost.comledge.comCarácter que faltaVariante de ledger.comA 54.215.31.113NS ns1.dyna-ns.netledged.comCarácter sustituidoVariante de ledger.comA 52.20.84.62NS ns1.atom.comledgedr.comCarácter insertadoVariante de ledger.comA 31.43.160.6NS ns6.wixdns.netledgee.comCarácter sustituidoVariante de ledger.comA 13.248.169.48NS ns3.afternic.comledgeer.comCarácter repetidoVariante de ledger.comA 52.20.84.62NS ns1.squadhelp.comledgercom.comVarianteVariante de ledger.comA 91.215.86.207NS ns3.epik.comledget.comCarácter sustituidoVariante de ledger.comA 13.248.169.48NS ns1.afternic.comledgewr.comCarácter insertadoVariante de ledger.comA 185.244.151.84MX ledgewr.comNS ns3.ro.hostsailor.comledgger.comCarácter repetidoVariante de ledger.comA 13.56.33.8NS ns1.brandbucket.comledgir.comIntercambio de vocalesVariante de ledger.comA 188.114.96.3NS lynn.ns.cloudflare.comledgor.comIntercambio de vocalesVariante de ledger.comA 103.230.136.195MX mxn.mxhichina.comNS ens11.bigwww.comledgr.comCarácter que faltaVariante de ledger.comA 188.114.96.3NS kim.ns.cloudflare.comledgre.comCaracteres intercambiadosVariante de ledger.comA 172.65.185.109NS sp1.gname-dns.comledgrer.comCarácter insertadoVariante de ledger.comA 185.244.151.84MX ledgrer.comNS ns3.ro.hostsailor.comledgsr.comCarácter sustituidoVariante de ledger.comA 14.63.215.245NS ns1.hostname.netledgwer.comCarácter insertadoVariante de ledger.comA 185.244.151.84MX ledgwer.comNS ns3.ro.hostsailor.comledgwr.comCarácter sustituidoVariante de ledger.comA 185.244.151.84MX ledgwr.comNS ns3.ro.hostsailor.comledher.comCarácter sustituidoVariante de ledger.comA 15.197.148.33MX mailstore1.secureserver.netNS ns03.domaincontrol.comledhger.comCarácter insertadoVariante de ledger.comA 185.244.151.84MX ledhger.comNS ns3.ro.hostsailor.comledsger.comCarácter insertadoVariante de ledger.comA 185.244.151.84MX ledsger.comNS ns3.ro.hostsailor.comledtger.comCarácter insertadoVariante de ledger.comA 188.114.96.3NS janet.ns.cloudflare.comledyer.comCarácter sustituidoVariante de ledger.comA 31.43.160.6MX alt1.aspmx.l.google.comNS ns-1051.awsdns-03.orgledzer.comCarácter sustituidoVariante de ledger.comA 188.114.96.3NS kimora.ns.cloudflare.comleedger.comCarácter insertadoVariante de ledger.comMX mxbiz1.qq.comNS dns10.hichina.comlegder.comCaracteres intercambiadosVariante de ledger.comA 64.190.63.222MX localhostNS ns1.sedoparking.comleger.comCarácter que faltaVariante de ledger.comA 216.40.34.37MX mx.netidentity.com.cust.hostedemail.comNS ns1.mailbank.comlerdger.comCarácter insertadoVariante de ledger.comA 185.244.151.84MX lerdger.comNS ns3.ro.hostsailor.comlerger.comCarácter sustituidoVariante de ledger.comA 13.248.169.48NS ns1.afternic.comlesger.comCarácter sustituidoVariante de ledger.comA 185.244.151.84MX lesger.comNS ns3.ro.hostsailor.comlewdger.comCarácter insertadoVariante de ledger.comA 185.244.151.84MX lewdger.comNS ns3.ro.hostsailor.comlidger.comIntercambio de vocalesVariante de ledger.comA 66.241.124.184MX route1.mx.cloudflare.netNS erin.ns.cloudflare.comlledger.comCarácter repetidoVariante de ledger.comA 50.254.19.65MX lledger-com.mail.protection.outlook.comNS ns-1532.awsdns-63.orglodger.comIntercambio de vocalesVariante de ledger.comA 149.210.148.65MX mail.lodger.comNS aron.ns.cloudflare.comlrdger.comCarácter sustituidoVariante de ledger.comA 77.247.179.85MX mail.h-email.netNS ns1.badgerdns.comlsdger.comCarácter sustituidoVariante de ledger.comA 14.63.215.245NS ns1.hostname.netoedger.comCarácter sustituidoVariante de ledger.comA 14.63.215.245NS ns1.hostname.netpedger.comCarácter sustituidoVariante de ledger.comA 74.220.199.6pledger.comCarácter insertadoVariante de ledger.comA 216.40.34.37MX mx.netidentity.com.cust.hostedemail.comNS ns1.mailbank.comdedger.comInversión de bitsVariante de ledger.comMX aspmx1.migadu.comNS apollo.ns.cloudflare.comhedger.comInversión de bitsVariante de ledger.comA 15.197.225.128MX alt1.aspmx.l.google.comNS ns23.domaincontrol.comiedger.comLetras similaresVariante de ledger.comA 217.70.184.38MX fb.mail.gandi.netNS ns-157-c.gandi.netl-edger.comGuion añadidoVariante de ledger.comA 216.198.79.65NS ns1.vercel-dns.comladger.comInversión de bitsVariante de ledger.comA 185.80.2.134MX ladger.comNS ns209.superhosting.bglcdlger.comLetras similaresVariante de ledger.comNS ns2.my-ndns.comlddger.comInversión de bitsVariante de ledger.comA 14.63.215.245NS ns1.hostname.netlebger.comLetras similaresVariante de ledger.comA 104.247.81.99NS ns1.parkingcrew.netleclger.comLetras similaresVariante de ledger.comA 34.42.100.71NS ns-cloud-e1.googledomains.comledcer.comInversión de bitsVariante de ledger.comA 15.197.148.33MX ledcer-com.mail.protection.outlook.comNS pdns11.domaincontrol.comleddger.comCarácter insertadoVariante de ledger.comA 13.248.169.48NS ns1.afternic.comledeer.comInversión de bitsVariante de ledger.comA 13.248.169.48NS ns1.dan.comledeger.comCarácter insertadoVariante de ledger.comA 103.224.182.253MX park-mx.above.comNS ns1.abovedomains.comledfer.comInversión de bitsVariante de ledger.comA 15.197.142.173MX mailstore1.secureserver.netNS ns11.domaincontrol.comledg-er.comGuion añadidoVariante de ledger.comA 162.255.119.245MX mail.protonmail.chNS dns1.registrar-servers.comledgar.comInversión de bitsVariante de ledger.comA 13.248.169.48NS ns1.namefind.comledger0.comCarácter añadidoVariante de ledger.comA 20.82.12.44MX ledger0-com.mail.protection.outlook.comNS ns1-04.azure-dns.comledger1.comCarácter añadidoVariante de ledger.comA 44.232.173.249NS launch1.spaceship.netledger4.comCarácter añadidoVariante de ledger.comA 52.201.53.166NS nsg1.namebrightdns.comledger5.comCarácter añadidoVariante de ledger.comMX mail.protonmail.chNS ns-1175.awsdns-18.orgledger6.comCarácter añadidoVariante de ledger.comA 52.20.84.62NS ns1.atom.comledgerb.comCarácter añadidoVariante de ledger.comA 91.195.240.82NS ns1dhl.name.comledgerc.comCarácter añadidoVariante de ledger.comA 198.185.159.144MX alt1.aspmx.l.google.comNS dns1.p02.nsone.netledgerf.comCarácter añadidoVariante de ledger.comA 94.75.193.73MX mail.h-email.netNS ns1.thednscloud.comledgeri.comCarácter añadidoVariante de ledger.comA 52.20.84.62NS ns1.atom.comledgern.comCarácter añadidoVariante de ledger.comA 192.0.78.162MX ledgern-com.mail.protection.outlook.comNS ns1.wordpress.comledgerq.comCarácter añadidoVariante de ledger.comA 31.43.160.6MX ledgerq-com.mail.protection.outlook.comNS ns03.domaincontrol.comledgerx.comCarácter añadidoVariante de ledger.comA 198.202.211.1MX usb-smtp-inbound-1.mimecast.comNS alla.ns.cloudflare.comledges.comInversión de bitsVariante de ledger.comA 170.249.218.186MX ledges-com.mail.protection.outlook.comNS ns47.domaincontrol.comledgez.comInversión de bitsVariante de ledger.comA 67.23.254.40MX ledgez.comNS ns1.reseller-228.mco2.hostdime.comledgur.comInversión de bitsVariante de ledger.comA 13.248.243.5MX ledgur-com.mail.protection.outlook.comNS ns23.domaincontrol.comlediger.comLetras similaresVariante de ledger.comA 185.225.135.100MX mail02.lediger-consulting.deNS ns1.routing.netledqer.comLetras similaresVariante de ledger.comA 13.223.25.84NS nsg1.namebrightdns.comleeger.comInversión de bitsVariante de ledger.comA 194.191.24.29MX alt1.aspmx.l.google.comNS cns1.cloudpit.deleelger.comLetras similaresVariante de ledger.comA 15.197.148.33NS ns69.domaincontrol.comlefger.comInversión de bitsVariante de ledger.comA 103.224.182.244MX park-mx.above.comNS ns1.abovedomains.comletger.comInversión de bitsVariante de ledger.comA 156.245.108.206NS ns1.dnsowl.comludger.comInversión de bitsVariante de ledger.comA 18.195.62.85MX ludger-com.mail.protection.outlook.comNS ns11.worldnic.com
Se muestran 100 de 151
Infraestructura e informes relacionados
Las relaciones almacenadas se agrupan por el atributo de coincidencia exacta. Un proveedor o registrador compartido por sí solo no prueba la propiedad común.
Mapa de infraestructuras · start-ldgercom-faq.typedream.app
Señal de apoyo — Comparte una función de página, una infraestructura o una etiqueta de recopilador; no es prueba de que se trate de un único operador.
Cada radio representa un motivo por el que un dominio está vinculado a este informe. El tamaño de los nodos indica las detecciones de VirusTotal, los nodos con línea discontinua ya están fuera de línea y las listas completas se incluyen a continuación. Lista completa de informes relacionados
El contenido coincide4
El mismo hash del archivo del favicon, o un título de página registrado que comience con los mismos 20 caracteres. Una coincidencia en el contenido no implica que se trate de un kit de phishing compartido ni que tengan el mismo propietario.
Incidentes anteriores relacionados con Ledger, según el Hall of Hacks. El hecho de que se mencione la marca no implica que este dominio haya estado involucrado. Abrir el DeFi Hack Explorer →
Informes agregados recientemente de la base de datos PhishDestroy. Estos enlaces de descubrimiento no implican infraestructura ni propiedad compartida.
No está solo y no tiene nada de qué avergonzarse. Los estafadores son delincuentes sofisticados que se aprovechan de la confianza. Denunciar lo ocurrido es el arma más poderosa contra el fraude: su denuncia puede evitar que otros se conviertan en víctimas y ayudar a las autoridades a actuar. Asegúrate primero de que tus cuentas y tus fondos estén a salvo y, después, denuncia el incidente. Si tus credenciales se han visto comprometidas, denúncialo de inmediato. No interactúes con estafadores que prometen recuperar tus fondos.
Actúa en función de lo que hayas hecho realmente. Si has introducido una contraseña: cámbiala y cambia también cualquier lugar en el que la hayas vuelto a utilizar. Si has pagado o facilitado los datos de tu tarjeta: ponte en contacto con tu banco o con el servicio de pago. Si has descargado un archivo: analiza el dispositivo. A continuación, denuncia el incidente.
Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.
Reenvía los correos electrónicos y mensajes de texto fraudulentos al Centro Nacional de Ciberseguridad, que se encarga de eliminar los sitios maliciosos que detecta.
Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.
¿Qué debo hacer ahora mismo?
Urgente
Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.
Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens (revoke.cash)
Ha enviado criptomonedas — Guarda el hash de la transacción, tu dirección y la dirección del destinatario; las transacciones en la cadena de bloques no se pueden revertir.
Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
¿Qué información debo recopilar para mi denuncia?
Directrices del FBI
Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗
Comprobantes de pago — Si has realizado un pago, guarda el recibo, el importe, la fecha, el proveedor de pago y los datos del destinatario.
Fechas y horas exactas — de cada transacción y del primer contacto con el estafador
Capturas de pantalla — páginas web fraudulentas, mensajes de chat, correos electrónicos, transacciones con monederos electrónicos, redes sociales
Todas las URL y dominios utilizados por el estafador (incluidos start-ldgercom-faq.typedream.app)
Comunicaciones — correos electrónicos, mensajes de texto, números de teléfono y nombres de usuario que utilizó el estafador
Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.
¿Dónde debo denunciar la estafa?
IC3 del FBI — Centro de Denuncias de Delitos en Internet (sistema federal de denuncia de EE. UU.)
Europol — Informes sobre la ciberdelincuencia en Europa (UE)
Tu banco o proveedor de pagos — ponerse en contacto con su equipo de lucha contra el fraude lo antes posible a través de los datos de contacto oficiales si se ha filtrado información sobre dinero o tarjetas.
Policía local — deja constancia oficial, aunque no puedan actuar de inmediato
Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.
¿Cómo suelen funcionar las estafas de phishing?
Páginas web falsas — Clones idénticos al milímetro de sitios web legítimos, con dominios ligeramente modificados
«Pig butchering» — Se ganaba la confianza de las víctimas a lo largo de varias semanas a través de Telegram, WhatsApp o aplicaciones de citas, y luego les robaban el dinero.
Estafas relacionadas con la recuperación — los estafadores se hacen pasar por agentes de recuperación y exigen pagos por adelantado. Nunca compartas tu frase semilla ni pagues sin antes verificar al proveedor de forma independiente
Estafas basadas en la inteligencia artificial — los «deepfakes», el phishing automatizado y los sitios web generados por IA, que hacen que el fraude sea más difícil de detectar
¿Cómo puedo protegerme en el futuro?
Añadir a favoritos las páginas web oficiales — Nunca hagas clic en enlaces de correos electrónicos, mensajes directos o anuncios
Verificar dominios — comprobar si PhishDestroy antes de interactuar. Comprueba que sea HTTPS, la ortografía y la antigüedad del dominio
«Demasiado bueno para ser verdad» = estafa — rendimientos garantizados, recomendaciones de famosos, plazos urgentes
¡Cuidado con los estafadores que se hacen pasar por empresas de recuperación de datos! Los delincuentes pueden volver a contactar a las víctimas haciéndose pasar por investigadores, abogados o agentes de recuperación. No pague tarifas por adelantado ni comparta credenciales.Más información sobre el fraude de recuperación →
Acerca de este informeFuentes, fechas de observación y correcciones
Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.
El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.
Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.

 188.114.96.3


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 Scamadviser
 MyWOT