Gridinsoft

43/100

PhishDestroy conserva un registro de rolebridge.online. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
Título de la página: “Rolebridge – Work Anywhere With Just an Internet Connection”
Tenga extrema precaución: no ingrese credenciales o información personal.
 Namecheap
 103.27.73.80Serverfreak Technologies Sdn Bhd
Puntuación de riesgo: cuanto más alta, peor · Cómo funciona esta puntuación
Selecciona lo que te haya ocurrido y marca los pasos a medida que los vas completando. Las marcas solo se guardan en este navegador.
La vista para expertos incluye todas las secciones: DNS, TLS, solicitudes de red, hash y el código JSON sin procesar.
PhishDestroy conserva un registro de rolebridge.online. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
103.27.73.80Serverfreak Technologies Sdn BhdNamecheap Captura de URLScan · 2026-11-16 10:08 UTC · SHA-256 0ae22505…e54010b
Análisis de PhishDestroy, versión revisada
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
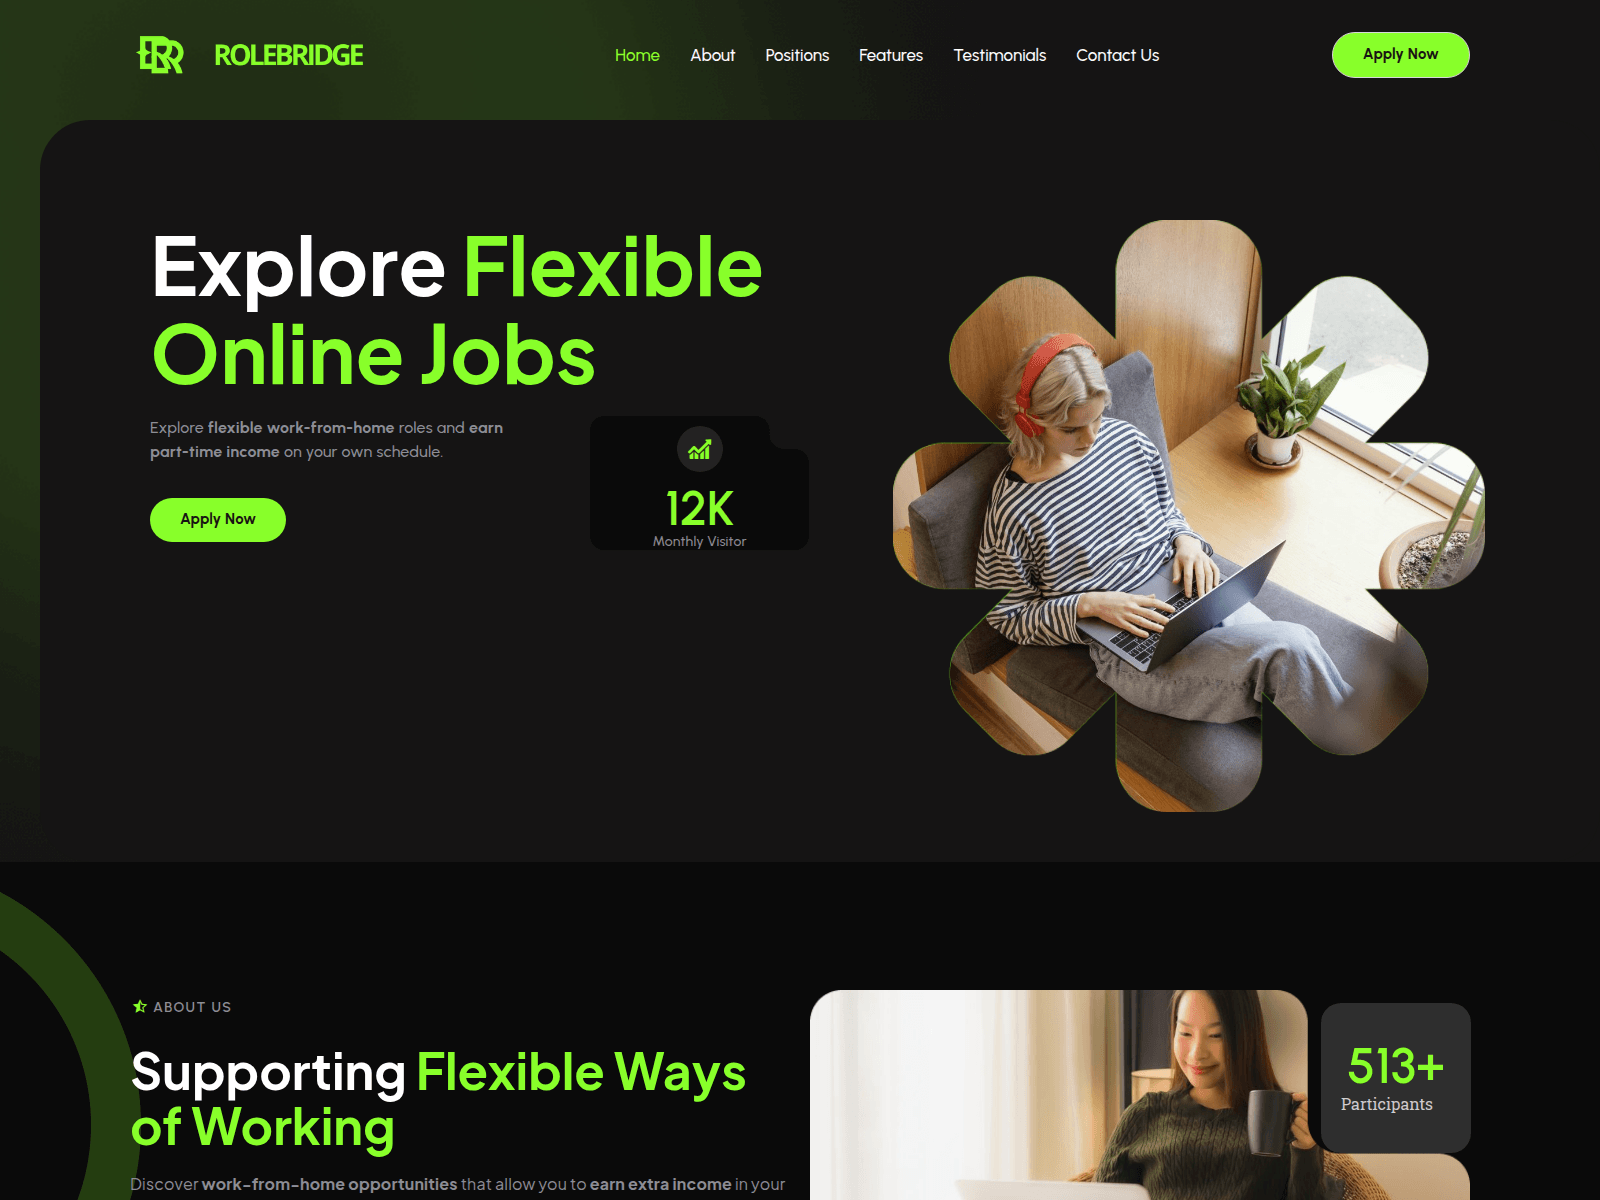
On 2026-11-16, rolebridge.online displayed a ROLEBRIDGE-branded landing page focused on remote work opportunities. The main banner invites visitors to explore flexible online jobs and earn part-time income on their own schedule, accompanied by an Apply Now button. Additional sections highlight supporting flexible ways of working with statistics such as monthly visitors and participant counts, presenting various remote opportunities for users interested in flexible employment.
The stored VirusTotal domain result reports 0 detections out of 92 engines.
43/100
38/100
Puntuación de confianza: cuanto más baja, peor
Abrir informe4 community references
Abrir informeInforme de análisis
Abrir informeCaptura de la página
SHA-256 8a4efe06…f8e6ebb
Instantánea del monitor almacenada por separado; no sustituye al registro principal del informe ni determina la disponibilidad actual.
10 / 100 · puntuación heurística · 2 referencias de marca · 0 clasificaciones
Solo heurística de contenido; no es la puntuación definitiva
Abrir informeEste análisis de monitorización anticuado es independiente del análisis principal de PhishDestroy que figura más arriba. Una puntuación heurística no es una probabilidad cuantificada.
Metadatos de generación narrativa
Abrir informeLa fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.
Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.
Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.
| Configuración del correo electrónico | MX: rolebridge.online; Spf: v=spf1 +a +mx +ip4:103.27.73.80 include:spf.sfdns.net ~all; Dkim: default; Dmarc: ✓; Dkim bits: 2048; Spf lookups: 3 |
|---|---|
| Resultados de DNS de protección | Resolvers: 12; Blocked count: 0 |
| Observaciones sobre el archivo web | Last: 2026-11-16T10:09:20Z; First: 2026-11-16T10:09:20Z; Changes: 0; Days archived: 1; Avg page bytes: 30368 |
| Título de la página y metadatos | Title: One moment, please... |
| Rastreadores | Requests: 0 |
| Formularios y contenido mixto | Third party scripts: 0 |
| Estado | Up: ✓; Code: 200; Timings: DNS: 0; Wait: 420; Download: 1; Response ms: 988 |
| Conexión TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Puertos | Open: 80, 443 |
| Carbon | Bytes: 11992; Co2 grams: 0.0004; Cleaner than: 68 |
| DNS server | NS: (IP: 167.172.91.23; Host: dns2.serverfreak.biz), (IP: 51.68.189.56; Host: dns1.serverfreak.biz); Zone: rolebridge.online |
| Quality | Cls: 0.001; Seo: 77; Si s: 8.23; Fcp s: 2.74; Lcp s: 6.45; Tbt ms: 160; Performance: 63; Accessibility: 100; Best practices: 100 |
| Ubicación | IP: 103.27.73.80; ASN: 150172; Org: Serverfreak Technologies Sdn Bhd; Country: MY |
| SSL | San: autoconfig.flexnexa.work, autoconfig.rolebridge.online, autodiscover.flexnexa.work, autodiscover.rolebridge.online, cpanel.flexnexa.work, cpanel.rolebridge.online, cpcalendars.flexnexa.work, cpcalendars.rolebridge.online, cpcontacts.flexnexa.work, cpcontacts.rolebridge.online, flexnexa.work, flexnexa.work.smartcced.com, mail.flexnexa.work, mail.rolebridge.online, rolebridge.online, rolebridge.online.smartcced.com, webdisk.flexnexa.work, webdisk.rolebridge.online, webmail.flexnexa.work, webmail.rolebridge.online, www.flexnexa.work, www.flexnexa.work.smartcced.com, www.rolebridge.online, www.rolebridge.online.smartcced.com; Bits: 2048; Chain: rolebridge.online, YR2, Root YR, ISRG Root X1; Issuer: Let's Encrypt / YR2; Serial: 0527855DE270FA4B42013AADC8B68CF4504F; SHA256: 9472915b804ee18adbfe59fe529c32ed33f7e3bed08b82f6b925c9dd9e52eeed; Subject: rolebridge.online; Valid to: 2027-01-31T17:13:10Z; Valid from: 2026-11-02T17:13:11Z |
| Registros DNS | A: 103.27.73.80; MX: Exchange: rolebridge.online; Priority: 0; NS: dns2.serverfreak.biz, dns1.serverfreak.biz; Soa: Nsname: dns1.serverfreak.biz; Hostmaster: root.system.serverfreak.net; Serial: 2026090207; Refresh: 3600; Retry: 1800; Expire: 1209600; Minttl: 86400; Txt: v=spf1 +a +mx +ip4:103.27.73.80 include:spf.sfdns.net ~all |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Políticas de seguridad HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: nosniff; Contentsecuritypolicy: script-src 'nonce-rHHNJaUii0hqTwDZNYyNOw=='; style-src 'nonce-rHHNJaUii0hqTwDZNYyNOw=='; frame-ancestors 'self'; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Get IP | IP: 103.27.73.80; Family: 4 |
| Redirecciones | Chain: https://rolebridge.online |
| Txt records | Records: v=spf1 +a +mx +ip4:103.27.73.80 include:spf.sfdns.net ~all |
| Ficha de registro | Registrar: NameCheap, Inc.; Registrar iana ID: 1068; Registrar URL: https://www.namecheap.com/; Created: 2026-08-10T05:31:03Z; Updated: 2026-08-15T05:32:19Z; Expires: 2027-08-10T05:31:03Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: dns1.serverfreak.biz, dns2.serverfreak.biz; Dnssec: unsigned |
| Encabezados HTTP | Headers: Server: openresty/1.31.1.1; Content type: text/html; Content security policy: script-src 'nonce-byQUptKlQrwqEN/nigEb1Q=='; style-src 'nonce-byQUptKlQrwqEN/nigEb1Q=='; frame-ancestors 'self'; X frame options: SAMEORIGIN; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin |
 Advertencias de Scamadviser 38/100
0ae22505…e54010b SHA-256 de la copia preparada que se ha proporcionado al modelo: 24d121b8…d06c48f 0ae225059b11efa1670fa3f02ec9aaab402bdf479137e5185d2208593e54010b · 215930 bytes 0ae225059b11efa1670fa3f02ec9aaab402bdf479137e5185d2208593e54010b · 215930 bytes e2609a0c1b72dd7b811f4f128f4ca5447353c9e5cc3ea7f5568884b4bcfe7470 · 34714 bytes 027750beab1829ddf01b09ecb8e9f258a85967d23614cd0393f9d4b01d9dfb3d · 510686 bytes 103.27.73.80 0/100puntuación de abuso · Denuncias de abuso sobre la dirección IP de este servidor, no sobre el dominio; cuanto más alta, peor. Esta dirección IP tiene una puntuación de abuso baja, pero el propio dominio está identificado como de phishing. 0 denuncias comprobado 2026-11-16 último informe · fuera del periodo contabilizado (US) Para este gTLD, el registrador indicado arriba opera en virtud de un acuerdo de acreditación de la ICANN. Los enlaces siguientes ofrecen el baremo oficial de tarifas y las directrices vigentes de cumplimiento sobre el abuso del DNS.
El artículo 3.18 del RAA establece los requisitos relativos al contacto en caso de abuso y a la gestión de los casos. Este informe puede documentar los avisos salientes almacenados y las observaciones técnicas posteriores; por sí solo, no constituye prueba de recepción, investigación, corrección o incumplimiento contractual.
103.27.73.80Klang, MYdns1.serverfreak.bizdns2.serverfreak.biznsname: dns1.serverfreak.bizhostmaster: root.system.serverfreak.netserial: 2026090207refresh: 3600retry: 1800expire: 1209600minttl: 86400rolebridge.onlinepriority 0La ubicación corresponde a la red IP.
9472915b804ee18adbfe59fe529c32ed33f7e3bed08b82f6b925c9dd9e52eeedautoconfig.flexnexa.workautoconfig.rolebridge.onlineautodiscover.flexnexa.workautodiscover.rolebridge.onlinecpanel.flexnexa.workcpanel.rolebridge.onlinecpcalendars.flexnexa.workcpcalendars.rolebridge.onlinecpcontacts.flexnexa.workcpcontacts.rolebridge.onlineflexnexa.workflexnexa.work.smartcced.commail.flexnexa.workmail.rolebridge.onlinerolebridge.onlinerolebridge.online.smartcced.comwebdisk.flexnexa.workwebdisk.rolebridge.onlinewebmail.flexnexa.workwebmail.rolebridge.onlinewww.flexnexa.workwww.flexnexa.work.smartcced.comwww.rolebridge.onlinewww.rolebridge.online.smartcced.comMetadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.
El sitio servía sus páginas en la última comprobación.
Nombres de host almacenados en el registro del dominio o en la caché de «Certificate Transparency». Un nombre de host por sí solo no indica la disponibilidad actual ni la existencia de actividades maliciosas.
autoconfig.rolebridge.onlineRegistro de dominioautodiscover.rolebridge.onlineRegistro de dominiocpanel.rolebridge.onlineRegistro de dominiocpcalendars.rolebridge.onlineRegistro de dominiocpcontacts.rolebridge.onlineRegistro de dominiomail.rolebridge.onlineRegistro de dominiowebdisk.rolebridge.onlineRegistro de dominiowebmail.rolebridge.onlineRegistro de dominiowww.rolebridge.onlineRegistro de dominioGoogle PageSpeed Insights — auditoría de rendimiento móvil de rolebridge.online ·
Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.
https://rolebridge.online/Servidor: openresty/1.31.1.1Content-Type: text/htmlCache-Control: private, no-cache, no-store, must-revalidate, max-age=0private, no-cache, no-store, must-revalidate, max-age=0no-cachekeep-alive11957script-src 'nonce-VPqmLi+clZk8dCTyDFvFAg=='; style-src 'nonce-VPqmLi+clZk8dCTyDFvFAg=='; frame-ancestors 'self'text/htmlMon, 16 Nov 2026 10:09:36 GMTstrict-origin-when-cross-originopenresty/1.31.1.1nosniffSAMEORIGINValores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.
Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.
Solicitudes de red: 143 Hash SHA-256: 139 Análisis de URLScan:
Solicitudes de red que el navegador URLScan ha registrado al cargar la página. URLScan no proporciona un hash para cada solicitud. PhishDestroy recuperó esta lista el 2026-11-16 10:09 UTC.
Abre este análisis en URLScan 01a1e3d3-bdbc-726d-ace2-8503c6111686 ↗
Carga los datos guardados; no se abre el sitio sospechoso.
| # | Solicitud de red | Método HTTP · estado | Tipo | Tamaño sin comprimir | SHA-256 del cuerpo de la respuesta |
|---|
Cambios fechados conservados por el monitor y los recopiladores de fuentes. Las observaciones más recientes aparecen primero; el estado de una fuente no prueba una retirada.
Contenido de la página de servicio
contenido de la página devuelta
Contenido de la página de servicio
contenido de la página devuelta
Contenido de la página de servicio
contenido de la página devuelta
Contenido de la página de servicio
contenido de la página devuelta
Contenido de la página de servicio
contenido de la página devuelta
Contenido de la página de servicio
contenido de la página devuelta
Contenido de la página de servicio
contenido de la página devuelta
Accesible
Eventos registrados: 10. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.
Ciclo de vida
Notificado 98 d 4 h después del registro
Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.
Captura la página renderizada, las solicitudes y la infraestructura visible.
Compara los resultados de los motores disponibles y conserva la marca de tiempo del análisis.
Comprueba si Google tiene actualmente esa URL catalogada como insegura.
Examina un análisis público y sus datos registrados de red y clasificación.
Busca referencias a indicadores e información relacionada de la comunidad.
Compara capturas archivadas y conserva el contexto histórico.
Busca indicadores coincidentes y registros de amenazas asociados.
Inspeccionar los registros de certificados y los nombres de host relacionados.
Comparar las respuestas del resolutor de seguridad y registrar los bloqueos observados.
Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.
A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnálisis de URL↗
 CloudflareRadar / denuncia de abusos↗
 YandexSafe Browsing↗
 URLScan.ioEscaneo público↗
 ESETEjemplo / Envío de URL↗
 BitdefenderEnvío de URL↗
 NortonSafe Web↗
 SymantecRevisión del sitio web↗
 AviraNotificación de URL↗
 Avast / AVGNotificación de URL↗
 KasperskyOpenTIP↗
 Dr.WebEscáner en línea↗
 NetcraftDenuncia de abusos↗
 PhishTankDenuncias de la comunidad↗
 APWG eCXInformación sobre phishing↗
 PhishStatsCanal público↗
 Phish.ReportAbuso de alojamiento↗
 SpamhausReputación del dominio↗
 PolySwarmAnálisis con múltiples motores↗
 CheckPhishAnálisis de URL↗
 QutteraAnálisis de malware↗
 URLqueryAnálisis del navegador↗
 Criminal IPInteligencia de activos↗
 CRDFThreat Center↗ ScamadviserComprobación de reputación↗
 MyWOTReputación en la comunidad↗
Explora el historial completo de este dominio por fuente. La descarga incluye todos los registros de la fuente seleccionada. Las fechas conservan sus etiquetas de campo originales.
Descargar todos los registros en formato JSON| ID | Datos almacenados |
|---|
Misma IP 103.27.73.80 Señal de apoyo 6
Registrador: Namecheap Solo para consulta 6
Cada radio representa un motivo por el que un dominio está vinculado a este informe. El tamaño de los nodos indica las detecciones de VirusTotal, los nodos con línea discontinua ya están fuera de línea y las listas completas se incluyen a continuación. Lista completa de informes relacionados
Esta IP de origen aloja múltiples dominios de phishing; la infraestructura puede compartirse entre campañas.
Otros informes de PhishDestroy sobre esta dirección IP: 10 A continuación se muestran los 6 con más detecciones de VirusTotal.
Registrados a través del mismo proveedor de registro. Un proveedor de registro presta servicio a millones de clientes que no tienen relación entre sí, por lo que este dato solo agrupa los registros, en lugar de demostrar que exista un vínculo.
Informes agregados recientemente de la base de datos PhishDestroy. Estos enlaces de descubrimiento no implican infraestructura ni propiedad compartida.
Compara lo que reciben un navegador y un rastreador, y comprueba si hay enrutamiento de tráfico de Keitaro.
rolebridge.online PD-23991CEED9150C2DF410 Destinatario: abuse@web-hosting.net.my Actúa en función de lo que hayas hecho realmente. Si has introducido una contraseña: cámbiala y cambia también cualquier lugar en el que la hayas vuelto a utilizar. Si has pagado o facilitado los datos de tu tarjeta: ponte en contacto con tu banco o con el servicio de pago. Si has descargado un archivo: analiza el dispositivo. A continuación, denuncia el incidente.
El borrador solo lo conservas tú.
Lo primero es poner a salvo tu dinero: llama a tu banco o revoca las autorizaciones de tu monedero digital. Medidas inmediatas →



Ayuda de emergencia por parte de investigadores de seguridad cuando una cartera de criptomonedas está siendo vaciada en este mismo momento.

Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.

Denuncia oficial de robo de identidad con un plan de recuperación paso a paso.

Denuncia los incidentes cibernéticos y el phishing a la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU.

Reenvía los correos electrónicos y mensajes de texto fraudulentos al Centro Nacional de Ciberseguridad, que se encarga de eliminar los sitios maliciosos que detecta.
Correo electrónicoreport@phishing.gov.uk Mensajes de texto7726
Directorio de equipos nacionales de respuesta a incidentes (CSIRT) de la UE. Encuentra el equipo de tu país.

Directorio mundial de equipos de respuesta a incidentes, con búsqueda por país y sector.
Reenvía los correos electrónicos de phishing al Grupo de Trabajo contra el Phishing.
Correo electrónicoreportphishing@apwg.org
Portal nacional de denuncia de delitos cibernéticos. En caso de fraude financiero, llama también inmediatamente a la línea de ayuda 1930.
Línea de ayuda1930
Denuncia los delitos cibernéticos al Centro Australiano de Ciberseguridad y a la policía.

Denuncia las estafas al Centro Nacional contra el Fraude, gestionado por la ACCC.

Denuncia fraudes y estafas en Canadá y consulta las alertas de estafas actuales.
Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.
Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.
Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗
rolebridge.online)Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.
Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.
Más información: NIST · respuesta al phishingFBI IC3 · denuncias y pruebasFTC · estafas de recuperación
Análisis de amenazas utilizando listas de bloqueo almacenadas, WHOIS, DNS y evidencia de escaneo público
Escanear ahoraEnvía los dominios sospechosos a nuestra base de datos de amenazas: protege a la comunidad
DenunciarInformes de phishing recientes y cambios de disponibilidad observados
MonitorizarSupervisa las amenazas en tiempo real o impugna esta entrada si crees que se trata de un falso positivo.
Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.
El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.
Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.