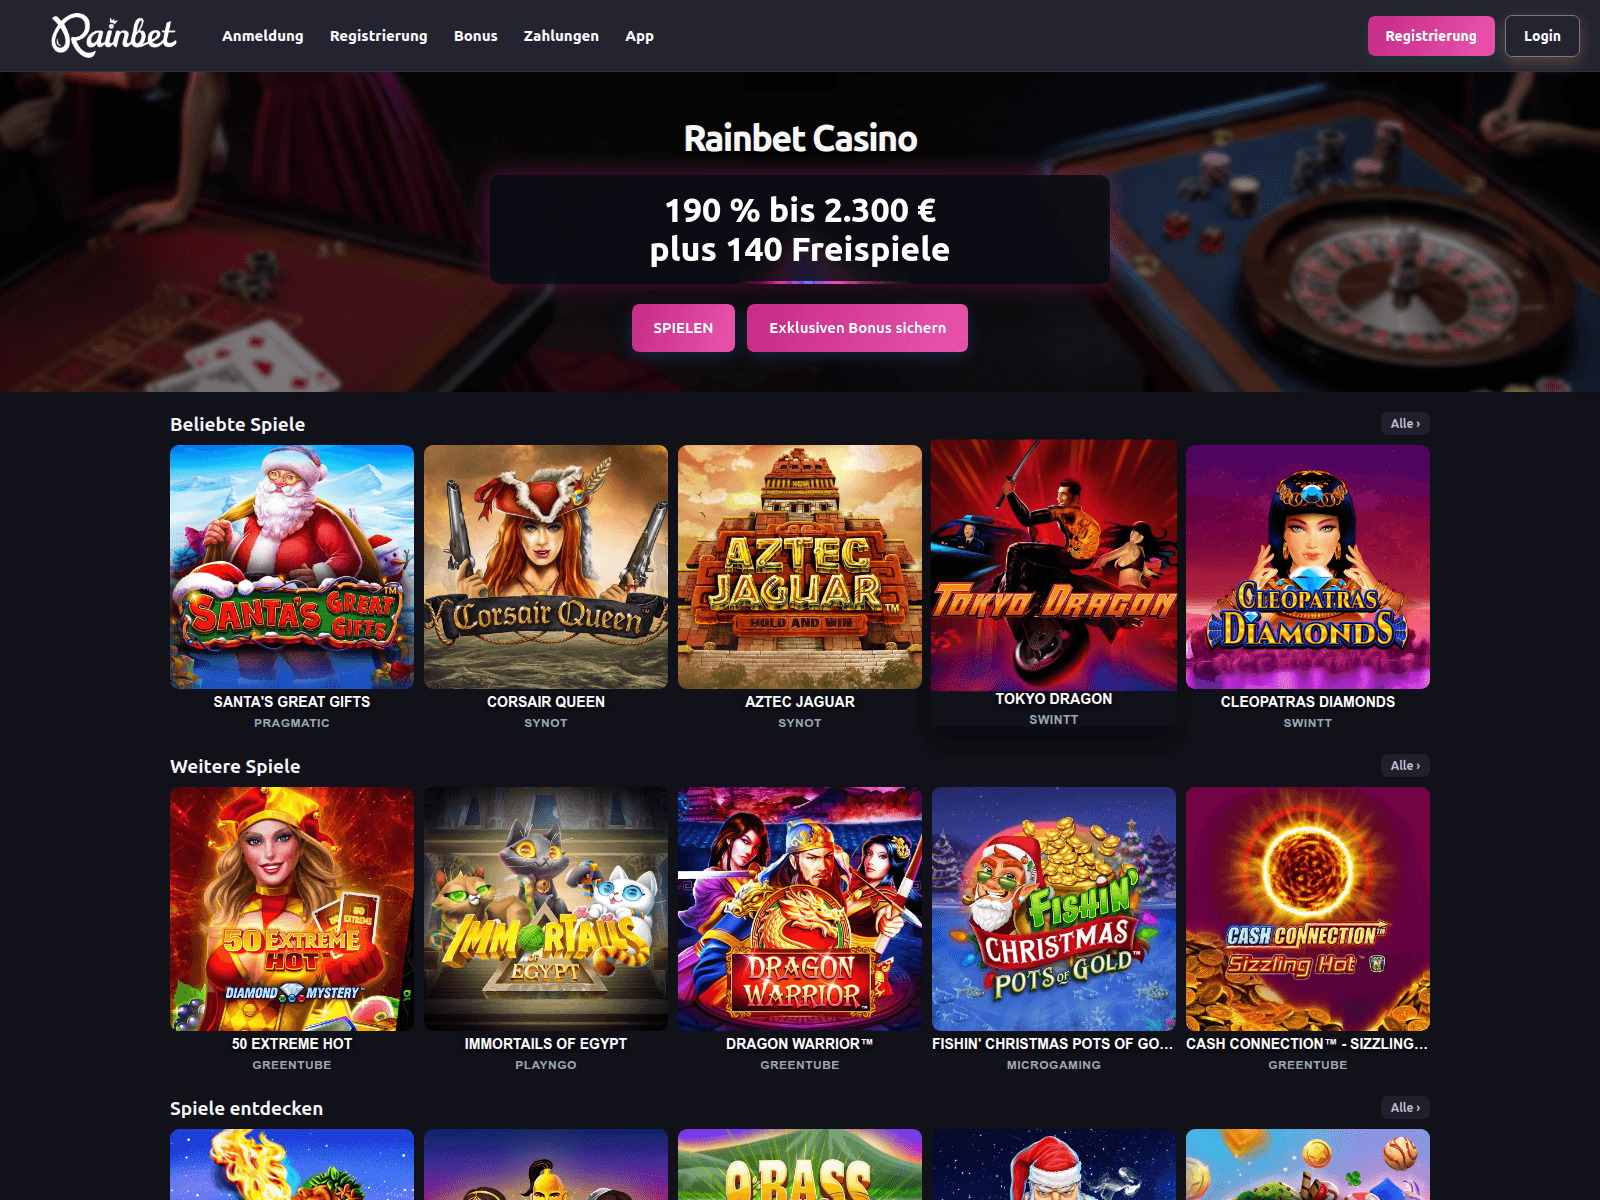
rainbetcasino-de.site presents a German-language copy of Rainbet Casino featuring welcome bonus offers and registration options. If you registered or deposited funds on this address, immediately secure your personal accounts.
Análisis disponible únicamente en inglés
Título de la página: “Rainbet Casino Spieleangebot Lizenzstatus und Mobile Web App im Überblick”
Más información sobre las fuentes
Señales de seguridad registradas
Resultado guardado de VirusTotal: 1/92 motores con alertas. Maliciosos: 0. Sospechosos: 1. Hora del análisis (según el registro): 2026-11-11 16:55 UTC. Recuperado (según el registro): 2026-11-21 18:27 UTC. Incluidos en listas de bloqueo externas: MetaMask, SEAL. Tenga extrema precaución: no ingrese credenciales o información personal.
Señales de riesgo
VirusTotal detecciones: 1/92Coincidencias de la lista de bloqueo almacenadas: 2
La vista para expertos incluye todas las secciones: DNS, TLS, solicitudes de red, hash y el código JSON sin procesar.
Resumen del informe
PhishDestroy conserva un registro de rainbetcasino-de.site. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
Análisis
Resumen del dominio
PhishDestroy registró por primera vez rainbetcasino-de.site el 2026-11-21. Resultado guardado de VirusTotal: 1/92 motores con alertas. Maliciosos: 0. Sospechosos: 1. Hora del análisis (según el registro): 2026-11-11 16:55 UTC. Recuperado (según el registro): 2026-11-21 18:27 UTC. Incluidos en listas de bloqueo externas: MetaMask, SEAL. Riesgo: crítico (puntuación de evidencias 76/100). Registrador: Spaceship. Estado: Última vez que se supo que estaba activo. Alojamiento: Cloudflare, Inc. No introduzcas credenciales ni conectes una billetera.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
German casino clone page layout
The page opens with a dark theme displaying the Rainbet logo in the top left corner alongside German navigation links including "Anmeldung", "Registrierung", "Bonus", "Zahlungen", and "App". A prominent central banner displays the text "Rainbet Casino" above a large promotional offer reading "190 % bis 2.300 € plus 140 Freispiele". Two pink action buttons labelled "SPIELEN" and "Exklusiven Bonus sichern" sit directly below the banner, while top-right buttons invite visitors to sign up or log in. Below the hero section, the interface showcases grids of popular slot games such as "Santa's Great Gifts", "Corsair Queen", "Aztec Jaguar", and "Tokyo Dragon" labelled with their respective providers like Pragmatic and Swintt. The layout mimics an online gambling platform designed to entice visitors into creating an account and depositing funds.
Registration incentives and security vendor status
The prominent bonus offers and game selections are designed to encourage immediate user engagement and credential submission. 1 of 92 engines on VirusTotal flagged it on 11 Nov 2026, and MetaMask and SEAL block it, with Gridinsoft also recording suspicions.
Domain background and precautions
The address was registered on 14 Oct 2026 through Spaceship, Inc. and it was still reachable on 21 Nov 2026 at 18:45 UTC. Because this site mimics an established casino brand using a look-alike domain structure, visitors should verify any gambling platform through known official channels. Anyone who created an account or entered payment credentials should immediately change reused passwords and monitor their financial accounts for unauthorized activity.
Evidencias de las fuentesVirusTotal 1 / 926 fuentes
FuenteResultadoGrabadaAbrir
VirusTotal
1 / 92 detecciones del motor
Análisis:
Abrir informe VirusTotalRegistro original de la fuenteObservado: 15 campos
Se trata de un resultado almacenado independiente. Sus recuentos, proveedores y fechas no sustituyen a la observación del proveedor mencionada anteriormente. La fecha de recuperación no es la misma que la fecha de análisis.
Urlscan result at: 2026-11-22 05:30:17; Urlscan enriched at: 2026-11-22 10:13:05
PhishDestroy DOM
10 / 100 · puntuación heurística · 7 referencias de marca · 0 clasificaciones
Solo heurística de contenido; no es la puntuación definitiva
Abrir informe Comprobación del código de la página realizada por un sistema de monitorización independiente · 10 / 100 · 2026-11-21 18:27 UTC
Este análisis de monitorización anticuado es independiente del análisis principal de PhishDestroy que figura más arriba. Una puntuación heurística no es una probabilidad cuantificada.
Puntuación heurística
10
Hora del análisis
2026-11-21T18:27:34Z
Marca de tiempo de origen
2026-11-21 19:27:34
Metadatos técnicos
Narrativa de PhishDestroy
Metadatos de generación narrativa
Abrir informe Título, descripción y registro de generación
La fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.
Título generado por IA
rainbetcasino-de.site — Rainbet casino portal in German
Descripción de la IA
rainbetcasino-de.site presents a German Rainbet Casino clone offering bonuses, flagged by 1 VirusTotal engine. Do not log in or deposit.
Resumen generado por IA
German casino clone page layout The page opens with a dark theme displaying the Rainbet logo in the top left corner alongside German navigation links including "Anmeldung", "Registrierung", "Bonus", "Zahlungen", and "App". A prominent central banner displays the text "Rainbet Casino" above a large promotional offer reading "190 % bis 2.300 € plus 140 Freispiele". Two pink action buttons labelled "SPIELEN" and "Exklusiven Bonus sichern" sit directly below the banner, while top-right buttons invite visitors to sign up or log in. Below the hero section, the interface showcases grids of popular slot games such as "Santa's Great Gifts", "Corsair Queen", "Aztec Jaguar", and "Tokyo Dragon" labelled with their respective providers like Pragmatic and Swintt. The layout mimics an online gambling platform designed to entice visitors into creating an account and depositing funds. Registration incentives and security vendor status The prominent bonus offers and game selections are designed to encourage immediate user engagement and credential submission. 1 of 92 engines on VirusTotal flagged it on 11 Nov 2026, and MetaMask and SEAL block it, with Gridinsoft also recording suspicions. Domain background and precautions The address was registered on 14 Oct 2026 through Spaceship, Inc. and it was still reachable on 21 Nov 2026 at 18:45 UTC. Because this site mimics an established casino brand using a look-alike domain structure, visitors should verify any gambling platform through known official channels. Anyone who created an account or entered payment credentials should immediately change reused passwords and monitor their financial accounts for unauthorized activity.
Modelo de IA que ha redactado el texto
threat-v10-gemini
Hora en la que se redactó el texto generado por IA
Paquete público seleccionado; el momento de generación del texto es independiente de las fechas de las observaciones originales.
Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.
Detalles recopilados de las fuentes
Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.
Cada campo guardado, con su fuente y fecha
Comprobaciones de sitios webRegistro original de la fuenteConsultado el: 27 campos
Rainbet Casino Spieleangebot Lizenzstatus und Mobile Web App im Überblick
Nombre del sitio Open Graph
Rainbet Casino
Descripción
Rainbet Casino umfasst ein breites Portfolio aus Spielautomaten, Live-Dealer-Formaten, Blockchain-Arcade-Spielen sowie klaren Regeln zu Einzahlungsboni, Web-App-Nutzung und Spielerschutz
Tarjeta de Twitter
summary_large_image
URL canónica
https://rainbetcasino-de.site/de-de/
Descripción Open Graph
Rainbet Casino umfasst ein breites Portfolio aus Spielautomaten, Live-Dealer-Formaten, Blockchain-Arcade-Spielen sowie klaren Regeln zu Einzahlungsboni, Web-App-Nutzung und Spielerschutz
Ogurl: https://rainbetcasino-de.site/de-de/; Title: Rainbet Casino Spieleangebot Lizenzstatus und Mobile Web App im Überblick; Ogtype: article; Robots: noarchive; Ogimage: https://rainbetcasino-de.site/assets/zr3st0gkcn.webp; Ogtitle: Rainbet Casino Spieleangebot Lizenzstatus und Mobile Web App im Überblick; Ogsitename: Rainbet Casino; Description: Rainbet Casino umfasst ein breites Portfolio aus Spielautomaten, Live-Dealer-Formaten, Blockchain-Arcade-Spielen sowie klaren Regeln zu Einzahlungsboni, Web-App-Nutzung und Spielerschutz; Twittercard: Summary large image; Canonicalurl: https://rainbetcasino-de.site/de-de/; Ogdescription: Rainbet Casino umfasst ein breites Portfolio aus Spielautomaten, Live-Dealer-Formaten, Blockchain-Arcade-Spielen sowie klaren Regeln zu Einzahlungsboni, Web-App-Nutzung und Spielerschutz
The Tranco rank (how much traffic) is rather low The age of this site is (very) young. The site does not allow us to analyze its content
We found a valid SSL certificate DNSFilter labels this site as safe
Preguntas sobre rainbetcasino-de.site
¿Es rainbetcasino-de.site legítimo?
PhishDestroy califica rainbetcasino-de.site con un riesgo de crítico (puntuación de evidencias 76/100) según las pruebas registradas; se registró por primera vez el 2026-11-21. Resultado guardado de VirusTotal: 1/92 motores con alertas. Maliciosos: 0. Sospechosos: 1. Hora del análisis (según el registro): 2026-11-11 16:55 UTC. Recuperado (según el registro): 2026-11-21 18:27 UTC. Incluidos en listas de bloqueo externas: MetaMask, SEAL. La puntuación local y la inclusión en una lista no demuestran fraude. Compruebe la fecha de cada fuente y la URL exacta.
¿Es seguro conectar una billetera a rainbetcasino-de.site?
Debido a las señales de riesgo mencionadas anteriormente, no conectes ningún monedero, no firmes mensajes ni approves permisos de tokens en ese sitio. Una transacción confirmada en la cadena de bloques no se puede revertir.
¿Qué hago si usé rainbetcasino-de.site?
Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens
Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
Conserva la dirección, las fechas, los datos del pago o de la transacción y los mensajes para poder presentar una denuncia ante la policía u otra autoridad competente. Presentar una denuncia no garantiza que se te devuelva el dinero. Ayuda paso a paso: guía de emergencia.
URLScan · 2026-11-21 1 / 3 Utilizado en el análisisSHA-256 del archivo de origen: aa2909a5…1efba6bSHA-256 de la copia preparada que se ha proporcionado al modelo: b35bdce6…ca5a05cCaptura almacenada 2 / 3 Cloudflare Radar 3 / 3
Análisis del DOManalizado 2026-11-21puntuación 10/1007 señales de marca
URL enviadahttp://rainbetcasino-de.site/
Hash del favicon
SUPERVISIÓN DE LA ICANN
Acreditación y contexto RAA
Acreditación del registrador y obligaciones frente al abuso del DNS
Para este gTLD, el registrador indicado arriba opera en virtud de un acuerdo de acreditación de la ICANN. Los enlaces siguientes ofrecen el baremo oficial de tarifas y las directrices vigentes de cumplimiento sobre el abuso del DNS.
La acreditación es un contrato, no una certificación de seguridad.
El artículo 3.18 del RAA establece los requisitos relativos al contacto en caso de abuso y a la gestión de los casos. Este informe puede documentar los avisos salientes almacenados y las observaciones técnicas posteriores; por sí solo, no constituye prueba de recepción, investigación, corrección o incumplimiento contractual.
Huella digital del certificadobb933f69905ea5dc9c3f4d586f8a97836580cc27312f497a12c57037de75089dNombres del certificado · 2 SAN
*.rainbetcasino-de.site
rainbetcasino-de.site
Metadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.
Cruce de inteligencia de amenazas · source references
ScamAdviserBúsqueda pública
Un público ScamAdviser Hay una página de consulta disponible. Consulta su puntuación actual y las advertencias en la fuente; el mero hecho de que exista una página de consulta no supone, por sí solo, un veredicto de malicia.
Obtenido directamente de la página web por PhishDestroy · almacenado en caché hasta 24 h
Verificación de licencias de casino y juegos de azar
Licencia de juego no verificada
This domain markets casino/gambling services. Scam casinos routinely display fake Curaçao, MGA, or Kahnawake license badges that don’t exist in the real registries. Comprueba siempre el número de licencia en la base de datos oficial del organismo regulador antes de realizar un depósito. If the site shows a seal but no clickable registry link — or the linked registry page doesn’t exist — treat it as fraudulent.
Google PageSpeed Insights — auditoría de rendimiento móvil de rainbetcasino-de.site·
77
Necesita mejorar
Rendimiento
FCP
1.06 s
Primer renderizado con contenido
LCP
5.3 s
Largest Contentful Paint
CLS
0
Desplazamiento acumulativo de la maquetación
TBT
94 ms
Tiempo total de bloqueo
SI
4.62 s
Índice de velocidad
Datos proporcionados por Google PageSpeed Insights · Estrategia móvil · Puntuaciones: 90-100: Bueno50-89: Necesita mejoras0-49: Pobre
Evidencias de capturas almacenadas 1 snapshot
Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.
Respuesta HTTP archivadaHTTP 200
URL solicitada:http://rainbetcasino-de.site/
Rainbet Casino Spieleangebot Lizenzstatus und Mobile Web App im Überblick
Rainbet Casino umfasst ein breites Portfolio aus Spielautomaten, Live-Dealer-Formaten, Blockchain-Arcade-Spielen sowie klaren Regeln zu Einzahlungsboni, Web-App-Nutzung und Spielerschutz
Respuesta HTTP 200
Cuerpo del HTML 144.2 KB
Comprimido 32.5 KB
Enlaces 73 internal · 0 external
Tecnologías detectadas
cloudflare
Encabezados de respuesta seleccionados
Content-Type: text/html; charset=utf-8
Servidor: cloudflare
CF-Cache-Status: DYNAMIC
Content-Encoding: gzip
HSTS: no se ha observadoDNSSEC: no se ha observadoWAF/cortafuegos: observadoIndicador de cloaking: no se ha observado
Huella digital del favicon:a9ff06c5affa1edeee56ae608ccef541f211166d87f95f6609ceac1d202be883
Título de Open Graph:Rainbet Casino Spieleangebot Lizenzstatus und Mobile Web App im Überblick
Descripción de Open Graph:Rainbet Casino umfasst ein breites Portfolio aus Spielautomaten, Live-Dealer-Formaten, Blockchain-Arcade-Spielen sowie klaren Regeln zu Einzahlungsboni, Web-App-Nutzung und Spielerschutz
Valores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.
Detalles sobre la inscripción y la asistencia como observador1
Observaciones de disponibilidad
Última observación con el sitio accesible
Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.
Solicitudes de red: 26Hash SHA-256: 25Análisis de URLScan:
Solicitudes de red que el navegador URLScan ha registrado al cargar la página. URLScan no proporciona un hash para cada solicitud. PhishDestroy recuperó esta lista el 2026-11-21 17:46 UTC.
Carga los datos guardados; no se abre el sitio sospechoso.
Solicitudes de red capturadas
#
Solicitud de red
Método HTTP · estado
Tipo
Tamaño sin comprimir
SHA-256 del cuerpo de la respuesta
Historial de observaciones almacenadas1
Cambios fechados conservados por el monitor y los recopiladores de fuentes. Las observaciones más recientes aparecen primero; el estado de una fuente no prueba una retirada.
Monitor de dominios · Primer registro de cobro
Accesible
Todas las observaciones de disponibilidad registradas3
Fuente: monitor de disponibilidad. Cada observación guardada se mantiene por separado, incluidos los registros con la misma fecha o el mismo hash de evidencia, pero con fuentes o estados de DNS diferentes. Un estado desconocido no es prueba de que el sitio esté fuera de línea.
Valor de la sonda HTTP tal y como se ha registrado
200
Marca de tiempo de las pruebas tal y como se ha registrado
2026-11-21 18:45:39
Proceso de respuesta ante amenazas
Detección · registrados
Análisis · registrados
Supervisión · en curso
Eventos registrados: 10. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.
Detección e incorporación preventivasAmenaza incorporadaregistrados
Amenaza incorporada
rainbetcasino-de.site detectado y puesto en cola para su análisis completo
Comprobaciones de inteligencia sobre amenazasCaptura de URLScan.io · Veredicto de URLScan · Informe de Cloudflare Radar · Archivo Web · VirusTotal · Detección en listas de bloqueo · Pruebas forenses recopiladas · Análisis técnico registradoregistrados
El dominio sigue siendo accesible o tiene el acceso restringido; futuras comprobaciones podrían actualizar esta observación.
en curso
Actividad registrada
4 entradas
Ciclo de vida
Dominio registrado
Análisis de VirusTotal con detecciones+27 d 23 h
Añadido a PhishDestroy+10 d 0 h
Wayback Machine
Página archivada
+10 min
Añadido a PhishDestroy
rainbetcasino-de.site
el mismo minuto
URLScan
Página capturada
+10 d 0 h
VirusTotal
1/92 detecciones del motor
Cómo investigamos y denunciamos
Escaneos públicos, pruebas y canales de denuncia de abusos
Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.
01Escaneos públicos y recopilación de pruebas10 fuentes y grupos de herramientas
Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.
02Denuncias de abusos y seguimientoCanales de registradores, alojamiento y seguridad
Identificar al proveedor responsable. Relacionar los registros de registro y alojamiento con el contacto de abuso correspondiente.
Preparar un paquete de pruebas. Incluye la URL, las referencias de los escaneos públicos, las capturas de pantalla y las observaciones registradas.
Enviar el informe. Conserva los registros de los informes enviados y la información de los destinatarios, cuando esté disponible.
Revisar de nuevo y publicar las actualizaciones. Realiza un seguimiento posterior de los resultados de los escáneres, las respuestas de los proveedores y la disponibilidad del sitio web.
A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.
Explora el historial completo de este dominio por fuente. La descarga incluye todos los registros de la fuente seleccionada. Las fechas conservan sus etiquetas de campo originales.
Nombres que imitan a la marca, encontrados por dnstwist. El mero hecho de que un nombre sea similar no prueba que el propietario sea el mismo.
Denunciar todo
Un nombre similar por sí solo no prueba que se trate de un fraude. Envía la lista a los servicios que comprueban cada dirección por sí mismos. Denuncia un dominio como de phishing solo si has visto una página falsa en él.
ledgerk.comCarácter añadidoVariante de ledger.comInforme internoA 156.250.67.229NS ns1.bdydns.cnathereum.orgInversión de bitsVariante de ethereum.orgA 199.188.200.6MX mail.athereum.orgNS dns1.namecheaphosting.comdethereum.orgCarácter insertadoVariante de ethereum.orgA 216.198.79.1NS liv.ns.cloudflare.come.thereum.orgDividido en subdominiosVariante de ethereum.orgA 103.224.212.210MX park-mx.above.comNS ns15.abovedomains.comefhereum.orgCarácter sustituidoVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.comehereum.orgCarácter que faltaVariante de ethereum.orgA 15.197.225.128NS ns65.domaincontrol.cometereum.orgCarácter que faltaVariante de ethereum.orgA !ServFailNS !ServFaileth3reum.orgCarácter sustituidoVariante de ethereum.orgA 15.197.142.173NS ns31.domaincontrol.comether.eum.orgDividido en subdominiosVariante de ethereum.orgA 13.248.169.48NS ns1.afternic.cometheream.orgIntercambio de vocalesVariante de ethereum.orgA 162.255.119.154MX eforward1.registrar-servers.comNS dns1.registrar-servers.comethereim.orgCarácter sustituidoVariante de ethereum.orgA 15.197.142.173NS ns33.domaincontrol.comethereium.orgCarácter insertadoVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.cometherem.orgCarácter que faltaVariante de ethereum.orgA 15.197.225.128NS ns39.domaincontrol.cometheremu.orgCaracteres intercambiadosVariante de ethereum.orgA 13.248.169.48NS ns1.afternic.comethereom.orgIntercambio de vocalesVariante de ethereum.orgA 192.0.78.24NS ns1.wordpress.cometheresum.orgCarácter insertadoVariante de ethereum.orgA 104.21.87.66NS aron.ns.cloudflare.comethereujm.orgCarácter insertadoVariante de ethereum.orgA 104.21.46.240NS jerry.ns.cloudflare.comethereum2.orgCarácter añadidoVariante de ethereum.orgA 24.199.74.33NS ns3.namefi.ioethereum3.orgCarácter añadidoVariante de ethereum.orgNS a.share-dns.comethereum4.orgCarácter añadidoVariante de ethereum.orgA 198.54.117.242NS failed-whois-verification.namecheap.comethereumc.orgCarácter añadidoVariante de ethereum.orgA 188.114.96.3NS camilo.ns.cloudflare.comethereumd.orgCarácter añadidoVariante de ethereum.orgA 188.114.96.3NS earl.ns.cloudflare.comethereumorg.comVarianteVariante de ethereum.orgNS ns1.openprovider.nlethereumr.orgCarácter añadidoVariante de ethereum.orgA 188.114.96.3NS monroe.ns.cloudflare.comethereums.orgCarácter añadidoVariante de ethereum.orgA 15.197.148.33MX mailstore1.secureserver.netNS ns73.domaincontrol.comethereumx.orgCarácter añadidoVariante de ethereum.orgA 64.190.63.222MX localhostNS ns1.sedoparking.comethereun.orgLetras similaresVariante de ethereum.orgA 52.20.84.62NS ns1.squadhelp.comethereunm.orgLetras similaresVariante de ethereum.orgA 104.21.86.145NS koa.ns.cloudflare.comethereurm.orgLetras similaresVariante de ethereum.orgA 188.114.96.3NS rita.ns.cloudflare.comethereurn.orgLetras similaresVariante de ethereum.orgMX eforward1.registrar-servers.comNS dns1.registrar-servers.comethereuym.orgCarácter insertadoVariante de ethereum.orgA 104.21.22.142NS everton.ns.cloudflare.comethereuzm.orgCarácter insertadoVariante de ethereum.orgA 188.114.96.3NS dale.ns.cloudflare.comethereyum.orgCarácter insertadoVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.cometherium.orgIntercambio de vocalesVariante de ethereum.orgA 32.216.8.188NS ns1.no-ip.cometherrum.orgCarácter sustituidoVariante de ethereum.orgMX eforward1.registrar-servers.comNS dns1.registrar-servers.cometherteum.orgCarácter insertadoVariante de ethereum.orgA 13.248.243.5NS ns41.domaincontrol.cometherum.orgCarácter que faltaVariante de ethereum.orgA 103.224.212.201MX park-mx.above.comNS ns1.abovedomains.comethezeum.orgInversión de bitsVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.comethireum.orgIntercambio de vocalesVariante de ethereum.orgA 192.64.119.29MX eforward1.registrar-servers.comNS dns1.registrar-servers.comethnereum.orgCarácter insertadoVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.comethreum.orgCarácter que faltaVariante de ethereum.orgA 15.197.225.128NS ns65.domaincontrol.comethureum.orgInversión de bitsVariante de ethereum.orgA 162.255.119.109MX eforward1.registrar-servers.comNS dns1.registrar-servers.cometihereum.orgLetras similaresVariante de ethereum.orgA 172.233.221.214MX mx156.hostedmxserver.comNS ns1.ns306.parklogic.comithereum.orgIntercambio de vocalesVariante de ethereum.orgA 188.114.96.3NS celine.ns.cloudflare.comothereum.orgIntercambio de vocalesVariante de ethereum.orgNS ns-cloud-a1.googledomains.comrethereum.orgCarácter insertadoVariante de ethereum.orgA 54.36.108.60MX eforward1.registrar-servers.comNS dns1.registrar-servers.comsethereum.orgCarácter insertadoVariante de ethereum.orgA !ServFailNS !ServFailthereum.orgCarácter que faltaVariante de ethereum.orgA 103.224.212.210MX park-mx.above.comNS ns15.abovedomains.comuthereum.orgInversión de bitsVariante de ethereum.orgA 15.197.148.33NS ns15.domaincontrol.comzethereum.orgCarácter insertadoVariante de ethereum.orgNS ns-1335.awsdns-38.orgzthereum.orgCarácter sustituidoVariante de ethereum.orgNS ns-1294.awsdns-33.orgoslana.comCaracteres intercambiadosVariante de solana.comNS ns-cloud-e1.googledomains.comsalana.comIntercambio de vocalesVariante de solana.comA 23.227.38.32MX mx.zoho.comNS ns71.domaincontrol.comselana.comIntercambio de vocalesVariante de solana.comA 188.114.96.3MX selana-com.mail.protection.outlook.comNS carlane.ns.cloudflare.comsloana.comCaracteres intercambiadosVariante de solana.comA 13.56.33.8NS ns1.brandbucket.comsolanacom.comVarianteVariante de solana.comA 66.96.149.20MX mx.solanacom.comNS ns1.netfirms.comsolano.comIntercambio de vocalesVariante de solana.comA 23.227.38.32MX mx1.mm.sac.in.mcn.orgNS dns1.mcn.orgsolanu.comIntercambio de vocalesVariante de solana.comA 216.21.239.197NS dns101.register.comsolona.comIntercambio de vocalesVariante de solana.comA 139.162.174.209soluna.comIntercambio de vocalesVariante de solana.comA 85.13.150.81MX w010b9f5.kasserver.comNS ns5.kasserver.comsulana.comIntercambio de vocalesVariante de solana.comA 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.comaolana.comCarácter sustituidoVariante de solana.comA 23.227.38.72MX mx.aolana.com.cust.b.hostedemail.comNS ns-cloud-a1.googledomains.comasolana.comCarácter insertadoVariante de solana.comA 188.114.96.3MX alt1.aspmx.l.google.comNS cody.ns.cloudflare.comcolana.comInversión de bitsVariante de solana.comA 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.comdolana.comCarácter sustituidoVariante de solana.comA 13.248.169.48NS ns1.afternic.comdsolana.comCarácter insertadoVariante de solana.comA 13.248.169.48NS ns1.afternic.comesolana.comCarácter insertadoVariante de solana.comA 13.248.169.48NS ns1.afternic.comolana.comCarácter que faltaVariante de solana.comA 193.203.239.66MX mail.olana.comNS ns1.lws-hosting.bizqolana.comInversión de bitsVariante de solana.comA 34.42.100.71NS ns-cloud-b1.googledomains.comrolana.comInversión de bitsVariante de solana.comA 192.64.151.235MX mail.computer.comNS ns1.anydns.coms-olana.comGuion añadidoVariante de solana.comA 34.102.221.37s01ana.comLetras similaresVariante de solana.comA 13.248.213.45NS ns77.domaincontrol.comsglana.comInversión de bitsVariante de solana.comA 34.120.137.41NS ns1.dns-parking.comsilana.comCarácter sustituidoVariante de solana.comA 75.2.70.75MX silana-com.mail.protection.outlook.comNS ns21.domaincontrol.comskolana.comCarácter insertadoVariante de solana.comA 104.21.72.236NS clara.ns.cloudflare.comslana.comCarácter que faltaVariante de solana.comA 15.197.148.33NS ns13.domaincontrol.comso-lana.comGuion añadidoVariante de solana.comA 23.227.38.68MX mx.so-lana.com.cust.b.hostedemail.comNS ns-cloud-e1.googledomains.comsoana.comCarácter que faltaVariante de solana.comA 15.197.225.128NS ns57.domaincontrol.comsodana.comInversión de bitsVariante de solana.comA 16.52.102.94MX mx1.ewebdevelopment.comNS ns1.power-dns.comsoiana.comLetras similaresVariante de solana.comA 188.165.138.130NS ns1.openprovider.nlsoilana.comCarácter insertadoVariante de solana.comA 13.248.169.48NS ns3.afternic.comsokana.comCarácter sustituidoVariante de solana.comA 162.241.225.84MX sokana-com.mail.protection.outlook.comNS ns15.domaincontrol.comsola-na.comGuion añadidoVariante de solana.comA 13.248.169.48NS ns1.afternic.comsolaa.comCarácter que faltaVariante de solana.comA 52.44.244.98MX smtp.google.comNS ns1.namebrightdns.comsolaana.comCarácter repetidoVariante de solana.comA 13.248.169.48NS ns1.afternic.comsolaba.comCarácter sustituidoVariante de solana.comA 13.223.25.84NS nsg1.namebrightdns.comsolafa.comInversión de bitsVariante de solana.comA 15.197.142.173MX mailstore1.secureserver.netNS ns15.domaincontrol.comsolaha.comCarácter sustituidoVariante de solana.comA 44.232.173.249NS launch1.spaceship.net
Se muestran 100 de 321
Infraestructura e informes relacionados
Las relaciones almacenadas se agrupan por el atributo de coincidencia exacta. Un proveedor o registrador compartido por sí solo no prueba la propiedad común.
Mismo registrador: Spaceship6
Registrados a través del mismo proveedor de registro. Un proveedor de registro presta servicio a millones de clientes que no tienen relación entre sí, por lo que este dato solo agrupa los registros, en lugar de demostrar que exista un vínculo.
Informes agregados recientemente de la base de datos PhishDestroy. Estos enlaces de descubrimiento no implican infraestructura ni propiedad compartida.
No está solo y no tiene nada de qué avergonzarse. Los estafadores son delincuentes sofisticados que se aprovechan de la confianza. Denunciar lo ocurrido es el arma más poderosa contra el fraude: su denuncia puede evitar que otros se conviertan en víctimas y ayudar a las autoridades a actuar. Asegúrate primero de que tus cuentas y tus fondos estén a salvo y, después, denuncia el incidente. Si tus credenciales se han visto comprometidas, denúncialo de inmediato. No interactúes con estafadores que prometen recuperar tus fondos.
Actúa en función de lo que hayas hecho realmente. Si has introducido una contraseña: cámbiala y cambia también cualquier lugar en el que la hayas vuelto a utilizar. Si has pagado o facilitado los datos de tu tarjeta: ponte en contacto con tu banco o con el servicio de pago. Si has descargado un archivo: analiza el dispositivo. A continuación, denuncia el incidente.
Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.
Reenvía los correos electrónicos y mensajes de texto fraudulentos al Centro Nacional de Ciberseguridad, que se encarga de eliminar los sitios maliciosos que detecta.
Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.
¿Qué debo hacer ahora mismo?
Urgente
Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.
Se ha introducido una contraseña — Cámbiala en ese servicio y en todos los demás sitios web en los que hayas utilizado la misma contraseña.
Activa la autenticación de dos factores — siempre que el servicio lo ofrezca, una aplicación de autenticación es más segura que los códigos por SMS
Datos de la tarjeta o del banco pagados o introducidos — Ponte en contacto con tu banco o con tu proveedor de servicios de pago a través de los datos de contacto que figuran en tu tarjeta o en su página web oficial.
Ha descargado un archivo — No lo abras y analiza el dispositivo con un programa de seguridad.
Ha compartido una frase de semillas o una clave privada — traslada los fondos restantes a un nuevo monedero con una nueva frase de semillas; el monedero comprometido ya no es seguro
He vinculado un monedero, pero no he firmado nada — desconecta el sitio de la cartera y rechaza las solicitudes pendientes; una conexión por sí sola no transfiere fondos
Gasto de tokens autorizado (approve / permit) — revocar esa autorización con un verificador de autorizaciones de tokens (revoke.cash)
Ha enviado criptomonedas — Guarda el hash de la transacción, tu dirección y la dirección del destinatario; las transacciones en la cadena de bloques no se pueden revertir.
¿Qué información debo recopilar para mi denuncia?
Directrices del FBI
Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗
Comprobantes de pago — Si has realizado un pago, guarda el recibo, el importe, la fecha, el proveedor de pago y los datos del destinatario.
Fechas y horas exactas — de cada transacción y del primer contacto con el estafador
Capturas de pantalla — páginas web fraudulentas, mensajes de chat, correos electrónicos, transacciones con monederos electrónicos, redes sociales
Todas las URL y dominios utilizados por el estafador (incluidos rainbetcasino-de.site)
Comunicaciones — correos electrónicos, mensajes de texto, números de teléfono y nombres de usuario que utilizó el estafador
Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.
¿Dónde debo denunciar la estafa?
IC3 del FBI — Centro de Denuncias de Delitos en Internet (sistema federal de denuncia de EE. UU.)
Europol — Informes sobre la ciberdelincuencia en Europa (UE)
Tu banco o proveedor de pagos — ponerse en contacto con su equipo de lucha contra el fraude lo antes posible a través de los datos de contacto oficiales si se ha filtrado información sobre dinero o tarjetas.
Policía local — deja constancia oficial, aunque no puedan actuar de inmediato
Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.
¿Cómo suelen funcionar las estafas de phishing?
Páginas web falsas — Clones idénticos al milímetro de sitios web legítimos, con dominios ligeramente modificados
«Pig butchering» — Se ganaba la confianza de las víctimas a lo largo de varias semanas a través de Telegram, WhatsApp o aplicaciones de citas, y luego les robaban el dinero.
Estafas relacionadas con la recuperación — los estafadores se hacen pasar por agentes de recuperación y exigen pagos por adelantado. Nunca compartas tu frase semilla ni pagues sin antes verificar al proveedor de forma independiente
Estafas basadas en la inteligencia artificial — los «deepfakes», el phishing automatizado y los sitios web generados por IA, que hacen que el fraude sea más difícil de detectar
¿Cómo puedo protegerme en el futuro?
Añadir a favoritos las páginas web oficiales — Nunca hagas clic en enlaces de correos electrónicos, mensajes directos o anuncios
Verificar dominios — comprobar si PhishDestroy antes de interactuar. Comprueba que sea HTTPS, la ortografía y la antigüedad del dominio
«Demasiado bueno para ser verdad» = estafa — rendimientos garantizados, recomendaciones de famosos, plazos urgentes
¡Cuidado con los estafadores que se hacen pasar por empresas de recuperación de datos! Los delincuentes pueden volver a contactar a las víctimas haciéndose pasar por investigadores, abogados o agentes de recuperación. No pague tarifas por adelantado ni comparta credenciales.Más información sobre el fraude de recuperación →
Acerca de este informeFuentes, fechas de observación y correcciones
Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.
El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.
Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.


 Spaceship
 104.21.3.118


 Microsoft
 Cloudflare
 Yandex
 ESET
 Bitdefender
 Norton
 Symantec
 Avira
 Avast / AVG
 Kaspersky
 Dr.Web
 Netcraft
 PhishTank
 APWG eCX
 PhishStats
 Phish.Report
 Spamhaus
 PolySwarm
 CheckPhish
 Quttera
 URLquery
 Criminal IP
 CRDF
 MyWOT