URLQuery
2 det.
Abrir informe

PhishDestroy registró por primera vez mainnetvault-portal.com el 2026-10-27. Incluidos en listas de bloqueo externas: ScamSniffer.
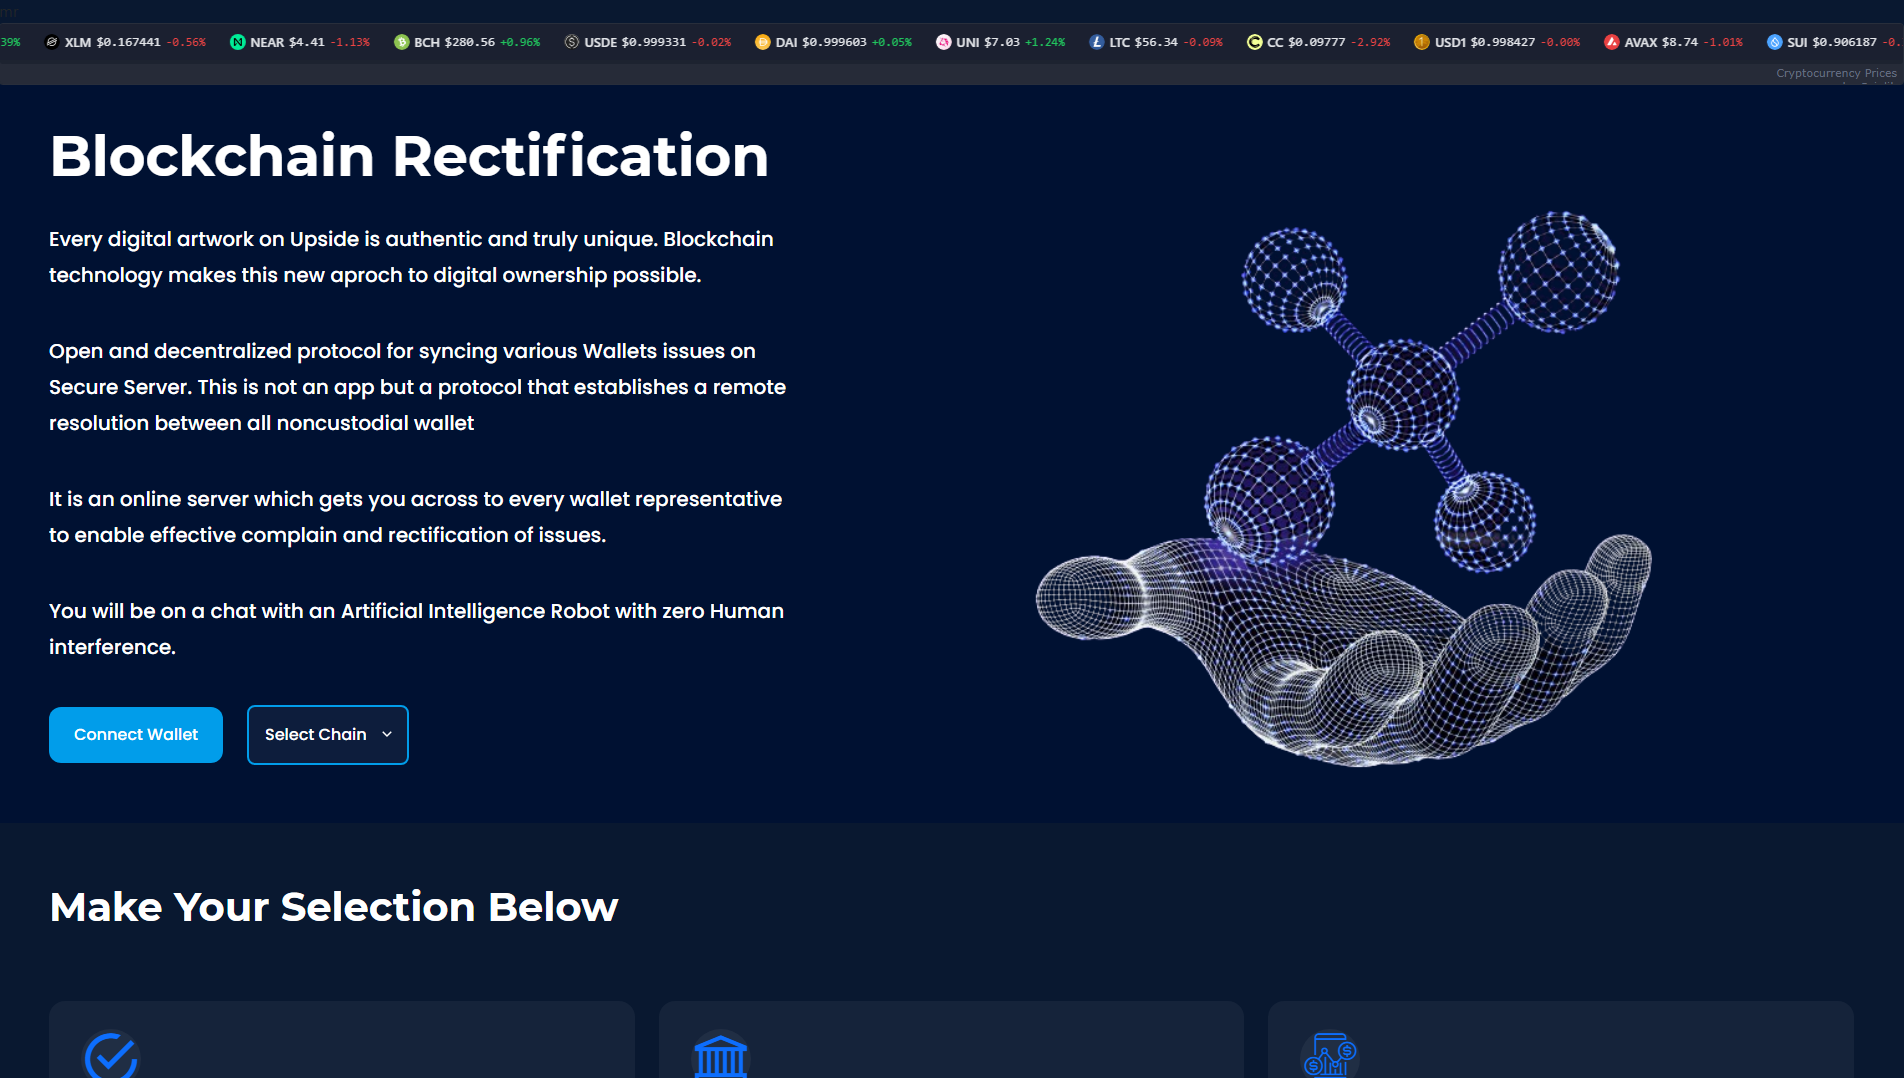
Título de la página: “Blockchain Rectification - We are here to help you resolve your crypto related issues”
Incluidos en listas de bloqueo externas: ScamSniffer. Tenga extrema precaución: no ingrese credenciales o información personal.
 CSL Computer Service L…
 172.67.203.37Cloudflare, Inc. · CDN
Puntuación de riesgo: cuanto más alta, peor · Cómo funciona esta puntuación
Selecciona lo que te haya ocurrido y marca los pasos a medida que los vas completando. Las marcas solo se guardan en este navegador.
La vista para expertos incluye todas las secciones: DNS, TLS, solicitudes de red, hash y el código JSON sin procesar.
El registro de informes enviados recoge el primer informe enviado en . El destinatario registrado es abuse@joker.com. Los últimos datos de disponibilidad almacenados siguen indicando que se puede acceder al dominio; 26 days ha transcurrido desde el primer informe de salida.
ICANN RAA §3.18 describe las obligaciones del registrador en materia de contacto para casos de abuso y gestión de los mismos. Esta sección registra las marcas de tiempo de envío, los destinatarios indicados, los identificadores de los casos y la disponibilidad posterior. Por sí sola, no prueba la recepción, el acuse de recibo, la investigación, la corrección ni el incumplimiento contractual.
PhishDestroy conserva un registro de mainnetvault-portal.com. Cada fuente tiene su propia fecha; la falta de comprobaciones no demuestra seguridad.
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
PhishDestroy registró por primera vez mainnetvault-portal.com el 2026-10-27. Incluidos en listas de bloqueo externas: ScamSniffer. Riesgo: crítico (puntuación de evidencias 100/100). Registrador: CSL Computer Service L…. Estado: Accesible · acceso restringido. Alojamiento: Cloudflare, Inc. PhishDestroy envió 1 denuncia de abuso. No introduzcas credenciales ni conectes una billetera.
172.67.203.37Cloudflare, Inc. · CDNCSL Computer Service L…Análisis de PhishDestroy, versión anterior no revisada
El análisis detallado de PhishDestroy AI se mantiene en inglés para conservar el registro forense original.
PhishDestroy’s intake AI classified the domain as malicious because the recorded page title advertises a “Blockchain Rectification” service and the page excerpt describes a “Connect Wallet” flow for deposit, withdrawal, asset recovery and reward claims. The domain was first seen by PhishDestroy on 2026-10-27, eight days after its registration on 2026-10-19. An HTTP 200 response with the recorded title was captured on 2026-10-27.
In a wallet‑drainer scheme the attacker presents a bogus support or recovery service and convinces the victim to link a non‑custodial wallet via a Web3 connection. Once linked, the site can request transaction approvals that transfer funds to addresses controlled by the attacker without needing the victim’s private keys. The victim’s consent to approve transactions is the only requirement for the theft.
VirusTotal scanned the domain on 2026-10-27 with 92 engines and reported zero malicious or suspicious detections, and Google Safe Browsing also returned a clean result on that date. PhishDestroy’s internal blocklist flagged the domain as malicious on 2026-10-27, and OTX recorded two pulses mentioning it on the same day. A urlscan capture from 2026-10-20 showed a 403 response and an engine‑based malicious score of 40 with tags urlscan‑ml and urlscan‑ml‑60c5e22, while its overall verdict was clean.
The domain was registered on 2026-10-19 through CSL Computer Service Langenbach GmbH d/b/a joker.com. DNS records at the time resolved to Cloudflare IP addresses 104.21.74.133 and 172.67.203.37, indicating the site was served behind Cloudflare’s CDN. The TLS certificate, issued by Let’s Encrypt, was valid from 2026-10-19 to 2027-01-23, and no DNSSEC records were observed.
Users should not click any “Connect Wallet” button on this site and must never share private keys or seed phrases; if a wallet was connected, revoke all approvals and consider moving funds to a new wallet. Organizations should add mainnetvault-portal.com to their blocklists and monitor network logs for any attempts to access the domain or initiate wallet connections. Security teams can enrich threat‑intel feeds with the recorded registration and hosting details to aid correlation with other incidents.
2 det.
Abrir informePhishing
Abrir informeEste resumen difiere de la imagen escaneada con fecha que aparece más arriba. Se conserva a efectos de procedencia y no sustituye a la observación de origen seleccionada.
25/100
Puntuación de confianza: cuanto más baja, peor
Abrir informeMalicioso
SHA-256 834f9e05…0c408c2
Instantánea del monitor almacenada por separado; no sustituye al registro principal del informe ni determina la disponibilidad actual.
2 community references
Abrir informe78 / 100 · puntuación heurística · 0 referencias de marca · 1 clasificación
Solo heurística de contenido; no es la puntuación definitiva
Abrir informeEste análisis de monitorización anticuado es independiente del análisis principal de PhishDestroy que figura más arriba. Una puntuación heurística no es una probabilidad cuantificada.
Metadatos de generación narrativa
Abrir informeLa fecha de generación de la narrativa es independiente de las fechas de observación. Se trata de los campos de publicación conservados, no de una detección adicional independiente.
Los resultados reflejan la hora de recopilación de cada fuente. Cero detecciones no garantizan la seguridad. Las referencias de OTX son publicaciones de la comunidad.
Observaciones almacenadas de la página, la red y los escáneres, agrupadas por fuente y hora de observación.
| Configuración del correo electrónico | MX: _dc-mx.c44e1e9bd1ad.mainnetvault-portal.com; Spf: v=spf1 +a +mx +ip4:142.44.137.26 ~all; Dkim: default; Dkim bits: 2048; Spf lookups: 0 |
|---|---|
| Registros CAA | Domain: mainnetvault-portal.com |
| Resultados de DNS de protección | Resolvers: 12; Blocked count: 0 |
| Observaciones sobre el archivo web | Last: 2026-10-27T05:56:33Z; First: 2026-10-27T05:56:33Z; Changes: 0; Days archived: 1; Avg page bytes: 5208 |
| Título de la página y metadatos | Title: Blockchain Rectification - We are here to help you resolve your crypto related issues; Keywords: ethereum, cryptocurrency, wallet, mobile, connect, bridge, relay, proxy, standard, protocol, crypto, tokens, dapp; Themecolor: #ffffff; Description: 1. Click the above, 2. Select Issue Type 3. Select Wallet Type, 4. Input Necessary information, 5. Validate; Twittercard: Summary large image; Twittersite: @syncwallet |
| Rastreadores | Requests: 98; Trackers: (Name: Google Tag; Company: Google; Country: US; Category: Advertising; Requests: 1), (Name: Microsoft Clarity; Company: Microsoft; Country: US; Category: Site Analytics; Requests: 1) |
| Formularios y contenido mixto | Third party scripts: 0 |
| Estado | Up: ✓; Code: 200; Timings: DNS: 13; TLS: 15; Wait: 399; Connect: 19; Download: 0; Response ms: 446 |
| Conexión TLS | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| Puertos | Open: 80, 443, 8080 |
| Carbon | Bytes: 27383; Co2 grams: 0.001; Cleaner than: 50 |
| DNS server | NS: (IP: 162.159.44.127; Host: thaddeus.ns.cloudflare.com), (IP: 172.64.32.67; Host: ara.ns.cloudflare.com); Zone: mainnetvault-portal.com |
| Ubicación | IP: 2606:4700:3033::ac43:cb25; ASN: 13335; Org: Cloudflare, Inc.; City: Toronto; Country: CA |
| SSL | Issuer: Let's Encrypt / YE2; Subject: mainnetvault-portal.com |
| Registros DNS | A: 104.21.74.133, 172.67.203.37; MX: Exchange: _dc-mx.c44e1e9bd1ad.mainnetvault-portal.com; Priority: 0; NS: ara.ns.cloudflare.com, thaddeus.ns.cloudflare.com; Soa: Nsname: ara.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2418428137; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Txt: v=spf1 +a +mx +ip4:142.44.137.26 ~all, google-site-verification=TE5eJvGCPGIi2nx7cPXfVGZAGH5dSyGae9wZs4pBn6s, v=spf1 ip4:142.44.137.26 +a +mx +ip4:66.70.150.237 ~all; Aaaa: 2606:4700:3033::ac43:cb25, 2606:4700:3033::6815:4a85 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| Políticas de seguridad HTTP | Xframeoptions: SAMEORIGIN; Referrerpolicy: strict-origin-when-cross-origin; Xxssprotection: 1; mode=block; Permissionspolicy: geolocation=(), microphone=(), camera=(); Xcontenttypeoptions: nosniff; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Cortafuegos | Waf: Cloudflare; Has waf: ✓ |
| Get IP | IP: 2606:4700:3033::6815:4a85; Family: 6 |
| Redirecciones | Chain: https://mainnetvault-portal.com |
| Pila tecnológica | Technologies: Bootstrap, React, toastr, OWL Carousel, Select2, jQuery, decimal.js, Cloudflare, HTTP/3 |
| Perfiles en redes sociales | Profiles: https://x.com/syncwallet |
| Enlaces de la página | External: https://coinlib.io/; External count: 1; Internal count: 1 |
| Ficha de registro | Registrar: CSL Computer Service Langenbach GmbH d/b/a joker.com; Created: 2026-10-19T18:24:36Z; Updated: 2026-10-25T11:30:13Z; Expires: 2027-10-19T18:24:36Z; Status: clientTransferProhibited https://icann.org/epp; Nameservers: ara.ns.cloudflare.com, thaddeus.ns.cloudflare.com |
| Encabezados HTTP | Headers: Server: cloudflare; Content type: text/html; X frame options: SAMEORIGIN; X content type options: nosniff; Referrer policy: strict-origin-when-cross-origin; Permissions policy: geolocation=(), microphone=(), camera=() |
 Advertencias de Scamadviser 25/100
PhishDestroy califica mainnetvault-portal.com con un riesgo de crítico (puntuación de evidencias 100/100) según las pruebas registradas; se registró por primera vez el 2026-10-27. Incluidos en listas de bloqueo externas: ScamSniffer. La puntuación local y la inclusión en una lista no demuestran fraude. Compruebe la fecha de cada fuente y la URL exacta.
Debido a las señales de riesgo mencionadas anteriormente, no conectes ningún monedero, no firmes mensajes ni approves permisos de tokens en ese sitio. Una transacción confirmada en la cadena de bloques no se puede revertir.
Conserva la dirección, las fechas, los datos del pago o de la transacción y los mensajes para poder presentar una denuncia ante la policía u otra autoridad competente. Presentar una denuncia no garantiza que se te devuelva el dinero. Ayuda paso a paso: guía de emergencia.
Última comprobación
4e5367e7e375582947085e0d8d11297cab81a215d82bfee0f2c125adeb821557 · 14518 bytes 2dab10d601e94830cec84eaf231d391def9711e4ec89c6c70df800908e123543 · 240272 bytes 78ff1a8255e182915108365b4465589d3a75f19117fdf295a35bfaa78e513b5b · 240538 bytes 3d272048f569ea12f0491458038f91f045f8d7e7e87252d5e8e511e9872cb7d0 · 6546 bytes b09d5c057626e4e62aa6220c8ed54ed8181721735df27d905311d1fe3b6959e9 · 240493 bytes dc9108cd7f3124046d982b41ac080c372eb897551f92c56cf76eedd3b6145dd5 · 18309 bytes 03811baf12590fae0e462067066b29d1398c20f8c6b6dd2f6e39c4db34395995 · 636407 bytes  172.67.203.37 Cloudflare borde compartido IP de origen oculta La reputación de Edge-IP no se atribuye a este dominio. (US) 172.67.203.37Toronto, CA
La reputación de Edge-IP no se atribuye a este dominio.
ara.ns.cloudflare.comthaddeus.ns.cloudflare.comnsname: ara.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2418428137refresh: 10000retry: 2400expire: 604800minttl: 1800_dc-mx.c44e1e9bd1ad.mainnetvault-portal.compriority 0La ubicación corresponde a la red IP.
ce704fab08b8209d4193b9c71288f872d0a85e4b6335dbb456f420b729efc696*.mainnetvault-portal.commainnetvault-portal.comMetadatos del certificado guardados. Las fechas del certificado sin zona horaria se muestran tal como se almacenaron. El cifrado del transporte no demuestra que el sitio sea de confianza.
Google PageSpeed Insights — auditoría de rendimiento móvil de mainnetvault-portal.com ·
Metadatos de respuesta con marca de tiempo conservados por la canalización de recopilación local. Cada valor siguiente corresponde a la hora de archivado mostrada.
http://mainnetvault-portal.com/Content-Type: text/htmlCache-Control: public, max-age=2592000Servidor: cloudflareCF-Cache-Status: DYNAMICContent-Encoding: gzip690fa85f5ec82895fdff952710956e160f029b76183006b2e028465229d6bd49summary_large_imageh2=":443"; ma=60public, max-age=2592000DYNAMICa50f744568539bf7-FRAkeep-alivegziptext/htmlTue, 27 Oct 2026 05:55:51 GMTThu, 26 Nov 2026 05:55:51 GMTTue, 11 Jun 2024 06:33:16 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}geolocation=(), microphone=(), camera=()strict-origin-when-cross-origin{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=HcXsV9xK7VfxbJKYhTd1Uaha%2FAAR8iuPfdKf9sCWuUAFbiKkIBrAXOpNmhGDKO7pPP80wp1KYyL46QHvWrRxmrZh%2Bgr1iGtomykIhoibQHnURyEvGlPUtjc3M3Z5ATU02a88HHfmkwqcloudflarechunkedAccept-EncodingnosniffSAMEORIGINLiteSpeed1; mode=blockValores conservados por el recopilador; los valores largos pueden acortarse durante la recopilación.
Una hora estimada describe una ventana de observación. No demuestra una acción del registrador ni el momento exacto en que un sitio dejó de estar disponible.
Solicitudes de red: 101 Hash SHA-256: 100 Análisis de URLScan:
Solicitudes de red que el navegador URLScan ha registrado al cargar la página. URLScan no proporciona un hash para cada solicitud. PhishDestroy recuperó esta lista el 2026-10-29 01:55 UTC.
Abre este análisis en URLScan 01a17c13-be83-7328-aa8d-4e67325700d3 ↗
Carga los datos guardados; no se abre el sitio sospechoso.
| # | Solicitud de red | Método HTTP · estado | Tipo | Tamaño sin comprimir | SHA-256 del cuerpo de la respuesta |
|---|
Compara lo que reciben un navegador y un rastreador, y comprueba si hay enrutamiento de tráfico de Keitaro.
Nuestro escáner no ha podido completar esta comprobación.
mainnetvault-portal.com Eventos registrados: 15. Estos registros describen las pruebas recopiladas, las notificaciones enviadas y la publicación; no confirman que se haya completado la investigación ni que se haya procedido al cierre del sitio.
Ciclo de vida
Notificado 7 d 12 h después del registro
Reenvió el informe
PD-20261027-0FB5A8 · Recibo 83856
Página capturada
2 referencias de la comunidad
Phishing
Página archivada
mainnetvault-portal.com
Analizamos las URL sospechosas, examinamos los resultados públicos y enviamos las pruebas a través de los canales adecuados de denuncia de abusos. Los eventos fechados que aparecen arriba muestran lo que se ha registrado para este dominio. El directorio que figura a continuación explica el flujo de trabajo en su conjunto.
Captura la página renderizada, las solicitudes y la infraestructura visible.
Compara los resultados de los motores disponibles y conserva la marca de tiempo del análisis.
Comprueba si Google tiene actualmente esa URL catalogada como insegura.
Examina un análisis público y sus datos registrados de red y clasificación.
Busca referencias a indicadores e información relacionada de la comunidad.
Compara capturas archivadas y conserva el contexto histórico.
Busca indicadores coincidentes y registros de amenazas asociados.
Inspeccionar los registros de certificados y los nombres de host relacionados.
Comparar las respuestas del resolutor de seguridad y registrar los bloqueos observados.
Inspecciona el DNS público, el TLS, el HTTP y la superficie tecnológica.
A continuación se enumeran los servicios de seguridad utilizados para el escaneo, las comprobaciones de reputación y la notificación de incidencias. El hecho de que un servicio aparezca en la lista no implica que haya recibido, aceptado o tomado medidas respecto a este dominio en concreto. Las notificaciones registradas aparecen en el historial de notificaciones anterior.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalAnálisis de URL↗
 CloudflareRadar / denuncia de abusos↗
 YandexSafe Browsing↗
 URLScan.ioEscaneo público↗
 ESETEjemplo / Envío de URL↗
 BitdefenderEnvío de URL↗
 NortonSafe Web↗
 SymantecRevisión del sitio web↗
 AviraNotificación de URL↗
 Avast / AVGNotificación de URL↗
 KasperskyOpenTIP↗
 Dr.WebEscáner en línea↗
 NetcraftDenuncia de abusos↗
 PhishTankDenuncias de la comunidad↗
 APWG eCXInformación sobre phishing↗
 PhishStatsCanal público↗
 Phish.ReportAbuso de alojamiento↗
 SpamhausReputación del dominio↗
 PolySwarmAnálisis con múltiples motores↗
 CheckPhishAnálisis de URL↗
 QutteraAnálisis de malware↗
 URLqueryAnálisis del navegador↗
 Criminal IPInteligencia de activos↗
 CRDFThreat Center↗ ScamadviserComprobación de reputación↗
 MyWOTReputación en la comunidad↗
Explora el historial completo de este dominio por fuente. La descarga incluye todos los registros de la fuente seleccionada. Las fechas conservan sus etiquetas de campo originales.
Descargar todos los registros en formato JSON| ID | Datos almacenados |
|---|
Mismo favicon Señal de apoyo 4
Título similar Señal de apoyo 4
Registrador: CSL Computer Service L… Solo para consulta 6
Cada radio representa un motivo por el que un dominio está vinculado a este informe. El tamaño de los nodos indica las detecciones de VirusTotal, los nodos con línea discontinua ya están fuera de línea y las listas completas se incluyen a continuación. Lista completa de informes relacionados
El mismo hash del archivo del favicon, o un título de página registrado que comience con los mismos 20 caracteres. Una coincidencia en el contenido no implica que se trate de un kit de phishing compartido ni que tengan el mismo propietario.
Compartido con otros 4 dominios
Registrados a través del mismo proveedor de registro. Un proveedor de registro presta servicio a millones de clientes que no tienen relación entre sí, por lo que este dato solo agrupa los registros, en lugar de demostrar que exista un vínculo.
PD-20261027-0FB5A8 Destinatario: abuse@joker.com AUP & Terms of Service Violations: Acceptable Use Policy: Active phishing operations targeting internet users directly violate standard AUP provisions prohibiting fraud and deceptive practices. Terms of Service: Material breach of service terms regarding malicious use, providing contractual justification for immediate suspension. Applicable Legal Framework (US): 18 U.S.C. § 1343 - Wire Fraud 18 U.S.C. § 1030 - Computer Fraud and Abuse Act (CFAA) 15 U.S.C. § 45 - FTC Act (Deceptive Practices) Federal laws prohibit wire fraud, computer fraud, and deceptive business practices. Investigation Notice: We fully respect your internal investigation processes and discretion. Prompt remediation protects innocent users while mitigating regulatory compliance scrutiny, legal liability, and brand reputation risks associated with ongoing malicious infrastructure.
Actúa en función de lo que hayas hecho realmente. Si has introducido una contraseña: cámbiala y cambia también cualquier lugar en el que la hayas vuelto a utilizar. Si has pagado o facilitado los datos de tu tarjeta: ponte en contacto con tu banco o con el servicio de pago. Si has descargado un archivo: analiza el dispositivo. A continuación, denuncia el incidente.
El borrador solo lo conservas tú.
Lo primero es poner a salvo tu dinero: llama a tu banco o revoca las autorizaciones de tu monedero digital. Medidas inmediatas →



Ayuda de emergencia por parte de investigadores de seguridad cuando una cartera de criptomonedas está siendo vaciada en este mismo momento.

Denuncia las estafas y los fraudes a la Comisión Federal de Comercio de EE. UU. Las denuncias se incorporan a una base de datos utilizada por las fuerzas del orden.

Denuncia oficial de robo de identidad con un plan de recuperación paso a paso.

Denuncia los incidentes cibernéticos y el phishing a la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU.

Reenvía los correos electrónicos y mensajes de texto fraudulentos al Centro Nacional de Ciberseguridad, que se encarga de eliminar los sitios maliciosos que detecta.
Correo electrónicoreport@phishing.gov.uk Mensajes de texto7726
Directorio de equipos nacionales de respuesta a incidentes (CSIRT) de la UE. Encuentra el equipo de tu país.

Directorio mundial de equipos de respuesta a incidentes, con búsqueda por país y sector.
Reenvía los correos electrónicos de phishing al Grupo de Trabajo contra el Phishing.
Correo electrónicoreportphishing@apwg.org
Portal nacional de denuncia de delitos cibernéticos. En caso de fraude financiero, llama también inmediatamente a la línea de ayuda 1930.
Línea de ayuda1930
Denuncia los delitos cibernéticos al Centro Australiano de Ciberseguridad y a la policía.

Denuncia las estafas al Centro Nacional contra el Fraude, gestionado por la ACCC.

Denuncia fraudes y estafas en Canadá y consulta las alertas de estafas actuales.
Elige los pasos que correspondan a lo que compartiste. Guarda una copia de este informe junto con tus propios registros.
Deja de usar el sitio sospechoso. Abre el servicio real desde su aplicación oficial o una dirección en la que ya confíes.
Guarda los correos originales, recibos, mensajes y capturas de pantalla en un lugar seguro. Una cronología objetiva ayuda a la autoridad receptora a entender lo ocurrido. Guía sobre la evidencia del IC3 ↗
mainnetvault-portal.com)Aunque no tengas todos los detalles — presenta la denuncia de todos modos. Incluso la información parcial sigue siendo útil para las investigaciones.
Una denuncia no garantiza la recuperación de los fondos ni una investigación, pero unos datos de transacción precisos y aportados con rapidez pueden ayudar a las autoridades y a los proveedores de servicios a rastrear el incidente.
Más información: NIST · respuesta al phishingFBI IC3 · denuncias y pruebasFTC · estafas de recuperación
Análisis de amenazas utilizando listas de bloqueo almacenadas, WHOIS, DNS y evidencia de escaneo público
Escanear ahoraEnvía los dominios sospechosos a nuestra base de datos de amenazas: protege a la comunidad
DenunciarInformes de phishing recientes y cambios de disponibilidad observados
MonitorizarSupervisa las amenazas en tiempo real o impugna esta entrada si crees que se trata de un falso positivo.
Este informe combina capturas de página guardadas, datos de registro y de red, resultados de escáneres y el historial de denuncias de PhishDestroy. Cada fuente conserva su propia fecha de observación. Abre el informe de una fuente para consultar el resultado original.
El análisis asistido por AI se redactó el . En él se describen los datos disponibles en aquel momento; las comprobaciones posteriores de las fuentes pueden dar lugar a cambios.
Una captura documenta lo que se mostraba. Un resultado de escáner registra la evaluación de ese proveedor en el momento de su comprobación. Ni un certificado válido ni un resultado sin detecciones garantizan la seguridad.