الانتقال إلى تقرير الأمان
أيقونة موقع adajhkjlk.blogspot.com
أمن المجال وذكاء التهديدات

adajhkjlk.blogspot.com

لقد تعرضت للاحتيال — ساعدني في كتابة بلاغ
مشاركة / تنزيل التقرير
نشر على X إرسال عبر تطبيق Telegram التحقق عبر واجهة برمجة التطبيقات (API)
باختصار

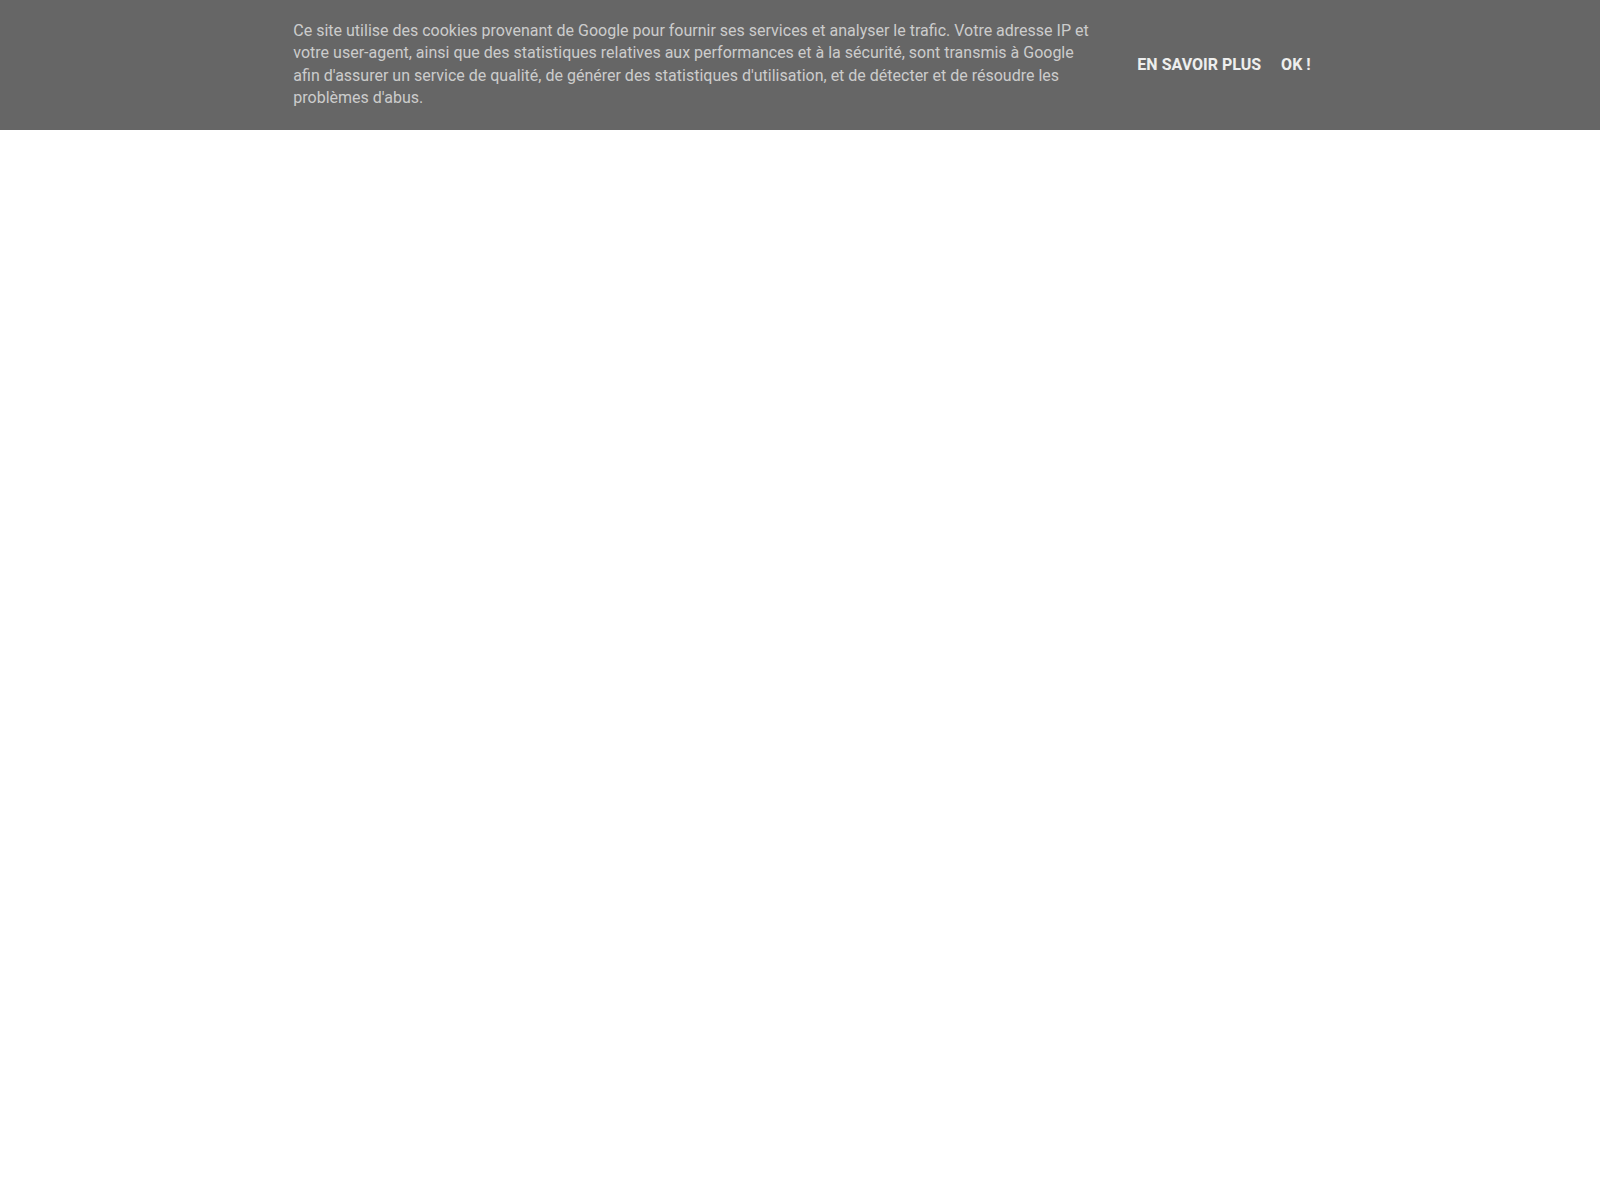
On 2026-10-18, adajhkjlk.blogspot.com displayed a page featuring a top banner written in French. The banner explains that the site uses cookies from Google to provide its services, analyze traffic, and ensure performance and security. It states that IP addresses and user agents are shared with Google along with performance and security statistics to ensure quality service, generate usage statistics, and detect and resolve abuse issues. The banner provides two interactive elements labeled "EN SAVOIR PLUS" and "OK!". Below this notice, the rest of the page appears as a blank white space without additional visible content or interactive elements.

التحليل متاح باللغة الإنجليزية فقط

عنوان الصفحة: “Umleitung ... Bitte warten...”

المزيد عن المصادر
إشارات الأمان المحفوظة

نتيجة VirusTotal المحفوظة: أصدرت 15/92 من المحركات تحذيرًا. خبيث: 14. مشبوه: 1. وقت التحليل كما حُفظ: 2026-11-15 23:33 UTC. وقت الاسترجاع كما حُفظ: 2026-11-16 21:01 UTC. توخي الحذر الشديد — لا تدخل بيانات الاعتماد أو المعلومات الشخصية.

اكتشافات VirusTotal: 15/92
عنوان IP
الولايات المتحدة74.125.205.132Google LLC
شوهد لأول مرة بواسطة PhishDestroy
2026-10-20
لقطات الصفحة
فتح المعرض
2026-10-20

درجة المخاطر، كلما ارتفعت = كلما كان الوضع أسوأ · كيف تعمل هذه الدرجة

ما يجب فعله الآن

اختر ما حدث وقم بوضع علامة على الخطوات كلما تقدمت. يتم حفظ العلامات في هذا المتصفح فقط.

تم إدخال كلمة مرور0/3
البطاقة المدفوعة أو التي تم إدخال بياناتها، أو التفاصيل المصرفية0/2
تم تنزيل ملف0/2
تمت مشاركة عبارة البذرة أو المفتاح الخاص0/3
الموافقة على إنفاق الرموز المميزة (approve / permit)0/3
تم ربط محفظة ولكن لم يتم التوقيع على أي شيء0/2
تم إرسال عملة مشفرة0/3
تقديم بلاغ للشرطة

تحتوي طريقة العرض المخصصة للخبراء على جميع الأقسام: DNS، وTLS، وطلبات الشبكة، والتجزئات (hashes)، وبيانات JSON الأولية.

ملخص التقرير

يحتفظ PhishDestroy بسجل للنطاق adajhkjlk.blogspot.com. لكل مصدر تاريخ رصد خاص؛ غياب الفحص لا يثبت الأمان.

يبقى تحليل PhishDestroy AI المفصل أدناه باللغة الإنجليزية للحفاظ على السجل الجنائي الرقمي الأصلي.

التحليل

ملخص المجال

سجلت PhishDestroy نطاق adajhkjlk.blogspot.com لأول مرة في 2026-10-20. نتيجة VirusTotal المحفوظة: أصدرت 15/92 من المحركات تحذيرًا. خبيث: 14. مشبوه: 1. وقت التحليل كما حُفظ: 2026-11-15 23:33 UTC. وقت الاسترجاع كما حُفظ: 2026-11-16 21:01 UTC. الخطورة: حرجة (درجة الأدلة 100/100). الحالة: آخر مرة عُرف فيها أنه نشط. الاستضافة: Google LLC. لا تُدخل بيانات تسجيل الدخول ولا تربط محفظتك.

حرجة
الحالة
آخر مرة عُرف فيها أنه نشط
VirusTotal
15 / 92
الاستضافة
الولايات المتحدة74.125.205.132Google LLC
لقطات الصفحة
2

التقاط URLScan · 2026-10-18 01:04 UTC · SHA-256 204d90c8…f5b0b9a

تحليل PhishDestroy، النسخة التي تمت مراجعتها

يبقى تحليل PhishDestroy AI المفصل أدناه باللغة الإنجليزية للحفاظ على السجل الجنائي الرقمي الأصلي.

On 2026-10-18, adajhkjlk.blogspot.com displayed a page featuring a top banner written in French. The banner explains that the site uses cookies from Google to provide its services, analyze traffic, and ensure performance and security. It states that IP addresses and user agents are shared with Google along with performance and security statistics to ensure quality service, generate usage statistics, and detect and resolve abuse issues. The banner provides two interactive elements labeled "EN SAVOIR PLUS" and "OK!". Below this notice, the rest of the page appears as a blank white space without additional visible content or interactive elements.

The stored VirusTotal domain result reports 15 detections out of 92 engines. ESET reported "phishing"; VIPRE reported "phishing".

أدلة المصادرVirusTotal 15 / 92 6 مصادر

VirusTotal

15 / 92 عمليات الكشف عن المحركات

التحليل:
فتح التقرير
VirusTotalالسجل الأصلي للمصدررُصد: ١٥ حقلًا
ملخص منفصل للمجمع

هذه نتيجة مخزنة منفصلة. ولا تحل أعدادها وموردوها وتواريخها محل ملاحظة المزود المذكورة أعلاه. وتاريخ الاسترجاع ليس تاريخ التحليل.

المصدر
VirusTotal
حالة النتيجة
observed
Numerator
15
Denominator
92
Vendors
alphaMountain.ai, BitDefender, CyRadar, ESET, Forcepoint ThreatSeeker, Fortinet, G-Data, Gridinsoft, Kaspersky, LevelBlue, Lionic, SOCRadar, Sophos, VIPRE, Webroot
تم رصده في
2026-11-15 23:33:18
وقت الفحص
2026-11-16 22:01:47
وقت الاسترجاع
2026-11-16 21:01:47

Scamadviser

1/100

درجة الثقة، كلما انخفضت = كلما كان الأمر أسوأ

فتح التقرير

URLScan

لقطة الصفحة

SHA-256 b59ef004…3f517b7

فتح التقرير
URLScanالسجل الأصلي للمصدررُصد: ٢٠ حقلًا
سجل شاشة منفصل · 2026-11-17 04:30 UTC

لقطة شاشة مخزنة بشكل منفصل؛ لا تحل محل سجل التقرير الأساسي ولا تحدد مدى توفره حاليًا.

UUID
01a14c89-da88-7116-b864-7a370f71c86b
الدرجة
0
ضار
✗
وقت النتيجة
2026-11-17T04:30:28Z
وقت إثراء البيانات
2026-11-17T09:16:16Z
الطوابع الزمنية للمصدر
Urlscan result at: 2026-11-17 05:30:28; Urlscan enriched at: 2026-11-17 10:16:16

PhishDestroy DOM

10 / 100 · النتيجة الاستدلالية · إشارة واحدة إلى علامة تجارية · لا تصنيفات

تقييم استدلالي للمحتوى فقط؛ وليس التقييم النهائي

فتح التقرير
فحص كود الصفحة بواسطة أداة مراقبة منفصلة · 10 / 100 · 2026-11-16 23:20 UTC

هذا التحليل القديم للشاشة مستقل عن التحليل الأساسي لـ PhishDestroy المذكور أعلاه. ولا تُعد النتيجة الاستدلالية احتمالية مقاسة.

النتيجة الاستدلالية
10
وقت التحليل
2026-11-16T23:20:29Z
الطابع الزمني للمصدر
2026-11-17 00:20:29
البيانات الوصفية الفنية

سرد PhishDestroy

البيانات الوصفية لتوليد النصوص

فتح التقرير
العنوان والوصف وسجل الإنشاء

يختلف تاريخ إنشاء السرد عن تواريخ الرصد. فهذه هي حقول النشر التي تم الاحتفاظ بها، وليست عملية رصد مستقلة إضافية.

عنوان الذكاء الاصطناعي
adajhkjlk.blogspot.com Cookie Notice Page
وصف الذكاء الاصطناعي
PhishDestroy records adajhkjlk.blogspot.com displaying a cookie notice banner in French regarding Google services and traffic analysis.
ملخص الذكاء الاصطناعي
On 2026-10-18, adajhkjlk.blogspot.com displayed a page featuring a top banner written in French. The banner explains that the site uses cookies from Google to provide its services, analyze traffic, and ensure performance and security. It states that IP addresses and user agents are shared with Google along with performance and security statistics to ensure quality service, generate usage statistics, and detect and resolve abuse issues. The banner provides two interactive elements labeled "EN SAVOIR PLUS" and "OK!". Below this notice, the rest of the page appears as a blank white space without additional visible content or interactive elements. The stored VirusTotal domain result reports 15 detections out of 92 engines. ESET reported "phishing"; VIPRE reported "phishing".
نموذج الذكاء الاصطناعي الذي كتب النص
threat-v6-gemini
تاريخ كتابة النص بواسطة الذكاء الاصطناعي
2026-11-16T22:07:06Z
Revision
8e8ba88c43e3dce73a77a0e12d8e4cfc23aff83ceaf2ad955705a3d17e6a6806
الوضع
reviewed
Interpretation
حزمة عامة محددة؛ وقت إنشاء النص منفصل عن تواريخ الملاحظات المصدرية.

تعكس النتائج وقت الجمع لكل مصدر. ولا يضمن انعدام الاكتشافات الأمان. ومراجع OTX منشورات مجتمعية.

تفاصيل المصادر المجمّعة

عمليات رصد محفوظة للصفحة والشبكة والماسحات، مجمّعة حسب المصدر ووقت الرصد.

كل حقل محفوظ مع مصدره وتاريخه
مؤشرات الأمان
SA تحذيرات Scamadviser 1/100
The owner of the website is using a service to hide their identity on WHOIS According to Tranco this site has a low rank This site is a website within another website This website uses a generic platform to host its website We tried to analyze the content of the site but failed This website has been marked as threat by DNSFilter in the last 30 days This website has been reported for Phishing by IPQS This website has been reported as Suspicious by IPQS
The SSL certificate is valid This website is (very) old

أسئلة حول adajhkjlk.blogspot.com

هل adajhkjlk.blogspot.com موقع موثوق؟

يصنف موقع PhishDestroy النطاق adajhkjlk.blogspot.com على أنه يمثل خطرًا من المستوى حرجة (درجة الأدلة 100/100) استنادًا إلى الأدلة المسجلة؛ وقد تم تسجيله لأول مرة في 2026-10-20. نتيجة VirusTotal المحفوظة: أصدرت 15/92 من المحركات تحذيرًا. خبيث: 14. مشبوه: 1. وقت التحليل كما حُفظ: 2026-11-15 23:33 UTC. وقت الاسترجاع كما حُفظ: 2026-11-16 21:01 UTC. التقييم المحلي والإدراج في قائمة لا يثبتان الاحتيال. تحقق من تاريخ كل مصدر وعنوان URL الدقيق.

هل من الآمن ربط محفظة بـ adajhkjlk.blogspot.com؟

بسبب إشارات الخطر المذكورة أعلاه، يرجى عدم ربط أي محفظة، أو التوقيع على الرسائل، أو approve أذونات التوكنات هناك. فلا يمكن التراجع عن أي معاملة مؤكدة على البلوكشين.

ماذا أفعل إذا استخدمت adajhkjlk.blogspot.com؟

  • تم إدخال كلمة مرور — قم بتغييرها في تلك الخدمة وفي كل موقع آخر استخدمت فيه نفس كلمة المرور
  • تفعيل المصادقة الثنائية — في الحالات التي توفر فيها الخدمة هذه الميزة؛ يُعد تطبيق المصادقة أكثر أمانًا من رموز الرسائل النصية القصيرة
  • البطاقة المدفوعة أو التي تم إدخال بياناتها، أو التفاصيل المصرفية — اتصل بمصرفك أو خدمة الدفع الخاصة بك من خلال بيانات الاتصال الموجودة على بطاقتك أو على موقعها الإلكتروني الرسمي
  • تم ربط محفظة ولكن لم يتم التوقيع على أي شيء — افصل الموقع عن المحفظة وارفض الطلبات المعلقة؛ فالاتصال بحد ذاته لا يؤدي إلى تحويل الأموال
  • الموافقة على إنفاق الرموز المميزة (approve / permit) — إلغاء تلك الموافقة باستخدام أداة التحقق من الموافقة الرمزية
  • تمت مشاركة عبارة البذرة أو المفتاح الخاص — نقل الأموال المتبقية إلى محفظة جديدة باستخدام عبارة البذرة الجديدة؛ فقد أصبحت المحفظة المعرضة للخطر غير آمنة بعد الآن
  • تم تنزيل ملف — لا تفتحه وقم بفحص الجهاز باستخدام برنامج أمان

احتفظ بالعنوان والتواريخ وتفاصيل الدفعة أو المعاملة والرسائل لتقديم بلاغ إلى الشرطة أو أي سلطة مختصة أخرى. ولا يضمن تقديم البلاغ استرداد الأموال. مساعدة خطوة بخطوة: دليل الطوارئ.

استكشف

نتائج قائمة الحظرPhishDestroy 1
PhishDestroy قائمة PhishDestroy عرض المصدر

لقطات الصفحة (2)

جميع روابط التسجيل والتجزئات (2)

تفاصيل النطاق

النطاق
حكم URLScan اكتمل التحليل الدرجة 0 تقييم المحرك: ضار · الدرجة 75 تقرير ↗
سمعة عنوان IP الولايات المتحدة74.125.205.132 0/100درجة الإساءة · تقارير إساءة الاستخدام المتعلقة بعنوان IP لهذا الخادم، وليس بالنطاق؛ كلما ارتفعت النتيجة، زادت خطورة الحالة يحمل عنوان IP هذا درجة إساءة استخدام منخفضة، لكن النطاق نفسه معترف به على أنه موقع تصيد. لا بلاغات تم الفحص 2026-11-17 آخر إبلاغ · خارج الفترة التي يتم احتسابها
مزود المنصة blogspot.com
جهة الإبلاغ عن إساءة الاستخدامabusecomplaints@markmonitor.com, 2d8644446d24f14as@
حالة HTTP200
تقرير لنماذج LLM ملف نصي عادي منظَّم لوكلاء الذكاء الاصطناعي
التفاصيل التقنيةالمصدر والطوابع الزمنية
تاريخ أول اكتشاف2026-10-20
تحليل DOMتم تحليلها 2026-11-17الدرجة 10/100إشارة علامة تجارية واحدة
عنوان URL المقدمhttp://adajhkjlk.blogspot.com/
هاش الرمز المفضل
عنوان الصفحة المرصود
Umleitung ... Bitte warten...
الإشارات الآلية إلى العلامات التجارية
Google
شهادة TLS
صادرة عن Google Trust Services / WE2 · تنتهي الصلاحية المحفوظة بعد ٦٤ يومًا

الشبكة & الشهادات

الأدلة التقنية المحفوظة

الشبكة & DNS

عنوان IP
الولايات المتحدة74.125.205.132
ASN الشبكة
AS15169
اسم AS
GOOGLE - Google LLC, US
المنظمة
Google LLC
الموقع الذي تمت ملاحظته فيه
الولايات المتحدةMountain View, US
رأس الخادم
GSE

خوادم الأسماء 4

  • ns1.google.com
  • ns2.google.com
  • ns3.google.com
  • ns4.google.com

يصف الموقع الجغرافي شبكة IP.

شهادة TLS

المُصدر
Google Trust Services / WE2
صالحة اعتبارًا من
2026-11-03 08:28:12
صالحة حتى
2027-01-26 08:28:11
مطابقة اسم المضيف
نعم
الصلاحية
ضمن تواريخ الصلاحية المحفوظة
وقت التحصيل
2026-11-16 23:02 UTC
مصدر الجمع
PhishDestroy collector
بصمة الشهادة410aa334dd10ce86a20d47f491f7acecd522eb9eb5c9cfa584840c3ad95eef27
أسماء الشهادة · ١٣٩ SAN
  • *.blogspot.ae
  • *.blogspot.al
  • *.blogspot.am
  • *.blogspot.ba
  • *.blogspot.be
  • *.blogspot.bg
  • *.blogspot.ca
  • *.blogspot.ch
  • *.blogspot.cl
  • *.blogspot.co.at
  • *.blogspot.co.id
  • *.blogspot.co.il
  • *.blogspot.co.ke
  • *.blogspot.co.nz
  • *.blogspot.co.uk
  • *.blogspot.co.za
  • *.blogspot.com
  • *.blogspot.com.ar
  • *.blogspot.com.au
  • *.blogspot.com.br
  • *.blogspot.com.by
  • *.blogspot.com.co
  • *.blogspot.com.cy
  • *.blogspot.com.ee
  • *.blogspot.com.eg
  • *.blogspot.com.es
  • *.blogspot.com.mt
  • *.blogspot.com.ng
  • *.blogspot.com.tr
  • *.blogspot.com.uy
  • *.blogspot.cz
  • *.blogspot.de
  • *.blogspot.dk
  • *.blogspot.fi
  • *.blogspot.fr
  • *.blogspot.gr
  • *.blogspot.hk
  • *.blogspot.hr
  • *.blogspot.hu
  • *.blogspot.ie
  • *.blogspot.in
  • *.blogspot.is
  • *.blogspot.it
  • *.blogspot.jp
  • *.blogspot.kr
  • *.blogspot.li
  • *.blogspot.lt
  • *.blogspot.lu
  • *.blogspot.md
  • *.blogspot.mk
  • *.blogspot.mx
  • *.blogspot.my
  • *.blogspot.nl
  • *.blogspot.no
  • *.blogspot.pe
  • *.blogspot.pt
  • *.blogspot.qa
  • *.blogspot.ro
  • *.blogspot.rs
  • *.blogspot.ru
  • *.blogspot.se
  • *.blogspot.sg
  • *.blogspot.si
  • *.blogspot.sk
  • *.blogspot.sn
  • *.blogspot.tw
  • *.blogspot.ug
  • *.blogspot.vn
  • *.bp.blogspot.com
  • blogspot.ae
  • blogspot.al
  • blogspot.am
  • blogspot.ba
  • blogspot.be
  • blogspot.bg
  • blogspot.ca
  • blogspot.ch
  • blogspot.cl
  • blogspot.co.at
  • blogspot.co.id
  • blogspot.co.il
  • blogspot.co.ke
  • blogspot.co.nz
  • blogspot.co.uk
  • blogspot.co.za
  • blogspot.com
  • blogspot.com.ar
  • blogspot.com.au
  • blogspot.com.br
  • blogspot.com.by
  • blogspot.com.co
  • blogspot.com.cy
  • blogspot.com.ee
  • blogspot.com.eg
  • blogspot.com.es
  • blogspot.com.mt
  • blogspot.com.ng
  • blogspot.com.tr
  • blogspot.com.uy
  • blogspot.cz
  • blogspot.de
  • blogspot.dk
  • blogspot.fi
  • blogspot.fr
  • blogspot.gr
  • blogspot.hk
  • blogspot.hr
  • blogspot.hu
  • blogspot.ie
  • blogspot.in
  • blogspot.is
  • blogspot.it
  • blogspot.jp
  • blogspot.kr
  • blogspot.li
  • blogspot.lt
  • blogspot.lu
  • blogspot.md
  • blogspot.mk
  • blogspot.mx
  • blogspot.my
  • blogspot.nl
  • blogspot.no
  • blogspot.pe
  • blogspot.pt
  • blogspot.qa
  • blogspot.ro
  • blogspot.rs
  • blogspot.ru
  • blogspot.se
  • blogspot.sg
  • blogspot.si
  • blogspot.sk
  • blogspot.sn
  • blogspot.tw
  • blogspot.ug
  • blogspot.vn
  • bp.blogspot.com
  • misc-sni.blogspot.com

بيانات وصفية محفوظة للشهادة. تُعرض تواريخ الشهادة التي لا تتضمن منطقة زمنية كما حُفظت. ولا يُثبت تشفير النقل أن الموقع جدير بالثقة.

أحدث نتيجة مصنّفة 2026-11-22 11:14 UTC

كان الموقع يعرض صفحاته عند آخر فحص.

تفاصيل تقنية
النتيجة الرئيسية محتوى نشط reason: Ordinary HTTP content served 90% confidence
مصدر المعلومات source: Current Http Probe
طبقات الأدلة Availability: Content serving Content: Content served at root DNS: Resolved
أحدث ملاحظة تتعلق ببروتوكول HTTP محتوى نشط تم تقديم محتوى HTTP عادي 90% 2026-11-22 11:14 UTC
التسجيل في برنامج RDAP
الجدول الزمني الملحوظ last reachable: 2026-11-22 11:14 UTC last content: 2026-11-22 11:14 UTC
Availability, content, DNS and registration are independent evidence layers. NXDOMAIN, an unreachable origin or missing content alone does not prove registrar action. A registrar or provider is credited only when a direct technical marker identifies that actor. Report causality is shown separately.
التقنيات · 5 identified
فتح السجلات الكاملة

تحليل VirusTotal

15 / أبلغ 92 مزودًا للأمن عن هذا النطاق
عرض على VT
آخر تحليل
ESET
VIPRE
G-Data
Lionic
سوفوس
CyRadar
Webroot
Fortinet
SOCRadar
كاسبرسكي
LevelBlue
Gridinsoft
BitDefender
alphaMountain.ai
Forcepoint ThreatSeeker

الأدلة المؤرشفة

لقطة من Wayback Machine
عرض الأرشيف

لقطات محفوظة 1

أدلة اللقطات المحفوظة 1 snapshot

بيانات وصفية للاستجابة مختومة بالوقت احتفظ بها مسار الجمع المحلي. تعود كل قيمة أدناه إلى وقت الأرشفة المعروض.

استجابة HTTP مؤرشفة HTTP 200
عنوان URL المطلوب: http://adajhkjlk.blogspot.com/
رابط الويب النهائي: https://adajhkjlk.blogspot.com/
Umleitung ... Bitte warten...
الاستجابة
HTTP 200
نص HTML
7.9 KB
مضغوط
2.8 KB
روابط
0 internal · 0 external
التقنيات المكتشفة
bootstrap
رؤوس استجابات مختارة
Content-Type: text/html; charset=UTF-8
Cache-Control: private, max-age=0
Content-Encoding: gzip
الخادم: GSE
وجود رؤوس الأمان
X-Content-Type-OptionsX-XSS-Protection
HSTS: لم يُلاحظ DNSSEC: لم يُلاحظ جدار الحماية (WAF) / جدار الحماية: لم يُلاحظ مؤشر التمويه (cloaking): لم يُلاحظ
بصمة الرمز المفضل: 1690c4e20869c3763b7fc111e2f94035b0a7ee830311dd680ac91421daad3667
عنوان Open Graph: newsend
Saved response-header values · 12
Alt-Svc
h3=":443"; ma=2592000,h3-29=":443"; ma=2592000
Cache-Control
private, max-age=0
Content-Encoding
gzip
Content-Type
text/html; charset=UTF-8
التاريخ
Tue, 20 Oct 2026 09:47:36 GMT
Etag
W/"118c4846e8dcff8a98ab9c13033216b811b94ae4899bdc838e27cd6eb6bfca6a"
تاريخ انتهاء الصلاحية
Tue, 20 Oct 2026 09:47:36 GMT
Last-Modified
Tue, 28 Jan 2025 00:31:36 GMT
الخادم
GSE
Transfer-Encoding
chunked
X-Content-Type-Options
nosniff
X-XSS-Protection
1; mode=block

قيم احتفظت بها أداة الجمع؛ وقد تُختصر القيم الطويلة أثناء الجمع.

تفاصيل التسجيل والمراقبة3

ملاحظات التوافر

آخر رصد كان فيه الموقع متاحًا
آخر رصد للمحتوى
أساس التقدير
يمكن الوصول إليه حاليًا

يصف الوقت التقديري نافذة رصد. ولا يُثبت إجراءً من المسجّل أو اللحظة الدقيقة التي أصبح فيها الموقع غير متاح.

جميع البيانات المخزنة105
فتح السجلات الكاملة

طلبات الشبكة التي تم تسجيلها

طلبات الشبكة: 6 التجزئات SHA-256: 5 فحص URLScan:

طلبات الشبكة التي سجلها متصفح URLScan أثناء تحميل الصفحة. لا يوفر URLScan قيمة هاش لكل طلب. استرجع موقع PhishDestroy هذه القائمة في 2026-11-16 21:04 UTC.

افتح هذا الفحص على URLScan 01a14c89-da88-7116-b864-7a370f71c86b ↗

سجل الرصد المحفوظ7

تغييرات مؤرَّخة احتفظ بها المراقب وأدوات جمع المصادر. تظهر أحدث عمليات الرصد أولًا؛ وحالات المصادر ليست دليلًا على الإزالة.

  1. مراقب التوافر · الحالة المسجلة

    عرض محتوى الصفحة

    محتوى الصفحة المعروض

  2. مراقب التوافر · الحالة المسجلة

    عرض محتوى الصفحة

    محتوى الصفحة المعروض

  3. مراقب التوافر · الحالة المسجلة

    عرض محتوى الصفحة

    محتوى الصفحة المعروض

  4. مراقب التوافر · الحالة المسجلة

    عرض محتوى الصفحة

    محتوى الصفحة المعروض

  5. مراقب التوافر · الحالة المسجلة

    عرض محتوى الصفحة

    محتوى الصفحة المعروض

الملاحظات السابقة 2
  1. مراقب التوافر · الحالة المسجلة

    عرض محتوى الصفحة

    محتوى الصفحة المعروض

  2. مراقب التوافر · الحالة المسجلة

    عرض محتوى الصفحة

    محتوى الصفحة المعروض

جميع ملاحظات التوافر التي تم الاحتفاظ بها17
فتح السجلات الكاملة

مسار الاستجابة للتهديدات

  1. الاكتشاف · مسجلة
  2. التحليل · مسجلة
  3. المراقبة · قيد التنفيذ

الأحداث المسجلة: 10. تصف هذه السجلات الأدلة التي تم جمعها، والإشعارات الصادرة، والنشر؛ وهي لا تؤكد إتمام التحقيق أو إزالة الموقع.

الاكتشاف الوقائي والإدراجتم إدراج التهديد مسجلة
  • تم إدراج التهديد
    تم اكتشاف adajhkjlk.blogspot.com وإدراجه في قائمة الانتظار لإجراء تحليل كامل
فحوصات معلومات التهديداتالتقاط URLScan.io · نتيجة فحص URLScan · تقرير Cloudflare Radar · أرشيف الويب · VirusTotal · تصنيف العلامة التجارية التلقائي: PayPal · الأدلة الجنائية التي تم جمعها · التحليل الفني المسجل مسجلة
النشر والتوافرنُشر في DestroyList · تستمر المراقبة جاري
  • نُشر في DestroyList
    مدرجة في المستودع العام PhishDestroy/DestroyList
  • تستمر المراقبة
    يظل النطاق قابلاً للوصول أو مقيد الوصول؛ وقد تؤدي الفحوصات المستقبلية إلى تحديث هذه الملاحظة.
    جاري

النشاط المسجّل

٤ إدخالات

دورة الحياة

  1. النطاق مسجل
  2. أُضيف إلى PhishDestroy+9576 يوم 12 ساعة
  3. تحليل VirusTotal الذي تضمن اكتشافات+26 يوم 13 ساعة
  1. VirusTotal

    15/92 عمليات الكشف عن المحركات

    +26 يوم 13 ساعة
  2. آلة الزمن

    الصفحة مؤرشفة

    +1 دقيقة
  3. أُضيف إلى PhishDestroy

    adajhkjlk.blogspot.com

    +56 ساعة 41 دقيقة
  4. URLScan

    ضار · حكم المحركات · الدرجة 75

كيف نحقق ونبلغ

عمليات الفحص العامة، والأدلة، وقنوات الإبلاغ عن الانتهاكات

نقوم بمسح عناوين URL المشبوهة، وفحص النتائج العامة، وإرسال الأدلة عبر القنوات المناسبة للإبلاغ عن الإساءات. توضح الأحداث المؤرخة أعلاه ما تم تسجيله بالنسبة لهذا النطاق. يشرح الدليل أدناه سير العمل بشكل أوسع.

01عمليات الفحص العامة وجمع الأدلة10 مصادر ومجموعات أدوات
urlscan.io لقطة شاشة · DOM · HTTP

التقاط الصورة المعروضة للصفحة، والطلبات، والبنية التحتية المرئية.

VirusTotal نتائج متعددة المحركات

قارن بين نتائج المحركات المتاحة واحتفظ بالطابع الزمني للتحليل.

Google Safe Browsing تقرير الشفافية

تحقق مما إذا كانت Google تُدرج عنوان URL هذا حاليًا على أنه غير آمن.

Cloudflare Radar DNS · الشهادات · الفئات

افحص عملية مسح عامة وبيانات الشبكة والتصنيف المسجلة الخاصة بها.

AlienVault OTX أخبار استخباراتية عن التهديدات

ابحث عن الإشارات الدالة والمعلومات الاستخباراتية ذات الصلة من المجتمع.

آلة الزمن أدلة تاريخية

قارن بين اللقطات المؤرشفة واحتفظ بالسياق التاريخي.

abuse.ch ThreatFox الارتباط بين مؤشرات التهديد (IOC)

ابحث عن المؤشرات المطابقة وسجلات التهديدات المرتبطة بها.

crt.sh شفافية الشهادات

فحص سجلات الشهادات وأسماء المضيفين ذات الصلة.

مرشحات أمان DNS Quad9 · AdGuard · CleanBrowsing

مقارنة استجابات أداة حل المشكلات الأمنية وتسجيل حالات الحجب الملحوظة.

Web-Check الفحص السطحي

فحص نظام أسماء النطاقات (DNS) العام، وبروتوكول التشفير (TLS)، وبروتوكول نقل البيانات (HTTP)، والسطح التكنولوجي.

02تقارير الإساءة والمتابعةقنوات تسجيل النطاقات والاستضافة والأمن
  1. تحديد المزود المسؤول. مطابقة سجلات التسجيل والاستضافة مع جهة الاتصال المعنية بالإبلاغ عن الإساءات.
  2. إعداد حزمة أدلة. تضمين عنوان URL ومراجع الفحص العامة ولقطات الشاشة والملاحظات المسجلة.
  3. إرسال التقرير. احتفظ بسجلات التقارير الصادرة ومعلومات المستلمين عند توفرها.
  4. إعادة المراجعة ونشر التحديثات. تتبع نتائج فحوصات الماسحات الضوئية لاحقًا، وردود مزودي الخدمة، ومدى توفر الموقع.

فيما يلي قائمة بالخدمات الأمنية المستخدمة للمسح والتحقق من السمعة والإبلاغ. ولا يُعد إدراج خدمة ما في القائمة دليلاً على أنها تلقت هذا النطاق المحدد أو قبلته أو اتخذت إجراءً بشأنه. تظهر الإبلاغات المسجلة في سجل الإشعارات أعلاه.

جميع السجلات المخزنة حسب المصدر

تصفح السجل الكامل لهذا النطاق حسب المصدر. يتضمن التنزيل كل سجل من سجلات المصدر المحدد. وتحتفظ التواريخ بتسميات الحقول الأصلية.

تنزيل جميع السجلات بتنسيق JSON

التحقق من التمويه

قارن ما يتلقاه المتصفح وما يتلقاه الزاحف، وتحقّق من وجود توجيه لحركة المرور عبر Keitaro.

adajhkjlk.blogspot.com

الأدلة والتقارير الخارجية

نظام أسماء النطاقات (DNS) والشبكات
تحسين محركات البحث (SEO) والنطاقات
تحليل متعمق

هل تأثرت بهذا الموقع؟

لست وحدك، ولا يوجد ما يدعو للخجل. المحتالون مجرمون محترفون يستغلون الثقة. الإبلاغ عن تجربتك هو أقوى سلاح ضد الاحتيال: قد يمنع بلاغك وقوع آخرين ضحايا ويساعد جهات إنفاذ القانون على التحرك. قم بتأمين حساباتك وأموالك أولاً، ثم قم بالإبلاغ. إذا تعرّضت بيانات تسجيل الدخول للاختراق، فأبلغ فورًا. لا تتعامل مع محتالي استرداد الأموال.

اتخذ الإجراءات اللازمة بناءً على ما قمت به فعليًّا. إذا أدخلت كلمة مرور: قم بتغييرها، وكذلك في أي مكان آخر استخدمتها فيه. إذا قمت بالدفع أو قدمت تفاصيل بطاقتك: اتصل بمصرفك أو مزود خدمة الدفع. إذا قمت بتنزيل ملف: افحص الجهاز. ثم أبلغ عن الحادث.

أين يمكن الإبلاغ عن ذلك

تبقى المسودة في حوزتك أنت وحدك.

احرص أولاً على حماية أموالك: اتصل بمصرفك أو قم بإلغاء تفويضات المحفظة. إجراءات فورية →

المزيد: القنوات الدولية وقنوات العملات المشفرة

قنوات الإبلاغ الرسمية

اليوروبول
ابحث عن قناة التقارير الرسمية لبلدك في الاتحاد الأوروبي
دليل الشرطة الوطنية
المزيد من قنوات الإبلاغ الرسمية
SEAL 911 في جميع أنحاء العالم

مساعدة طارئة من باحثين أمنيين عندما يتم استنزاف محفظة عملات مشفرة في الوقت الحالي.

FTC ReportFraud الولايات المتحدة

أبلغ عن عمليات الاحتيال والغش إلى لجنة التجارة الفيدرالية الأمريكية. تُسجَّل البلاغات في قاعدة بيانات تستخدمها أجهزة إنفاذ القانون.

IdentityTheft.gov الولايات المتحدة

تقرير رسمي عن سرقة الهوية مع خطة استرداد تفصيلية خطوة بخطوة.

CISA الولايات المتحدة

أبلغ عن الحوادث السيبرانية والتصيد الاحتيالي إلى وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية.

CSIRTs Network الاتحاد الأوروبي

دليل فرق الاستجابة للحوادث الوطنية (CSIRTs) في الاتحاد الأوروبي. ابحث عن الفريق الخاص ببلدك.

FIRST في جميع أنحاء العالم

دليل عالمي لفرق الاستجابة للحوادث، قابل للبحث حسب البلد والقطاع.

cybercrime.gov.in الهند

البوابة الوطنية للإبلاغ عن الجرائم الإلكترونية. في حالة الاحتيال المالي، اتصل أيضًا بخط المساعدة 1930 على الفور.

خط المساعدة1930
ReportCyber أستراليا

أبلغ عن الجرائم الإلكترونية إلى مركز الأمن السيبراني الأسترالي والشرطة.

Scamwatch أستراليا

أبلغ عن عمليات الاحتيال إلى المركز الوطني لمكافحة الاحتيال الذي تديره لجنة المنافسة والمستهلكين الأسترالية (ACCC).

Canadian Anti-Fraud Centre كندا

أبلغ عن حالات الاحتيال والخداع في كندا واقرأ تنبيهات الاحتيال الحالية.

مراجعة الإدراج في قائمة PhishDestroy ليس بلاغًا لسلطات إنفاذ القانون
الطعن في اسم النطاق
اطلب مراجعة إذا كنت تمتلك هذا النطاق وتعتقد أن القائمة غير صحيحة
بعد وقوع حادثة تصيد احتيالي

توصيات ونصائح للضحايا

اختر الخطوات التي تناسب ما شاركته. واحتفظ بنسخة من هذا التقرير مع سجلاتك الخاصة.

ما الذي يجب أن أفعله على الفور؟

عاجل

توقّف عن استخدام الموقع المشبوه. وافتح الخدمة الحقيقية عبر تطبيقها الرسمي أو عنوان تثق به مسبقًا.

  • تم إدخال كلمة مرور — قم بتغييرها في تلك الخدمة وفي كل موقع آخر استخدمت فيه نفس كلمة المرور
  • تفعيل المصادقة الثنائية — في الحالات التي توفر فيها الخدمة هذه الميزة؛ يُعد تطبيق المصادقة أكثر أمانًا من رموز الرسائل النصية القصيرة
  • البطاقة المدفوعة أو التي تم إدخال بياناتها، أو التفاصيل المصرفية — اتصل بمصرفك أو خدمة الدفع الخاصة بك من خلال بيانات الاتصال الموجودة على بطاقتك أو على موقعها الإلكتروني الرسمي
  • تم تنزيل ملف — لا تفتحه وقم بفحص الجهاز باستخدام برنامج أمان
  • تمت مشاركة عبارة البذرة أو المفتاح الخاص — نقل الأموال المتبقية إلى محفظة جديدة باستخدام عبارة البذرة الجديدة؛ فقد أصبحت المحفظة المعرضة للخطر غير آمنة بعد الآن
  • تم ربط محفظة ولكن لم يتم التوقيع على أي شيء — افصل الموقع عن المحفظة وارفض الطلبات المعلقة؛ فالاتصال بحد ذاته لا يؤدي إلى تحويل الأموال
  • الموافقة على إنفاق الرموز المميزة (approve / permit) — إلغاء تلك الموافقة باستخدام أداة التحقق من الموافقة الرمزية (revoke.cash)
  • تم إرسال عملة مشفرة — احفظ هاش المعاملة وعنوانك وعنوان المستلم؛ فلا يمكن التراجع عن معاملات البلوكشين

ما هي المعلومات التي يجب عليّ جمعها لإعداد بلاغي؟

إرشادات مكتب التحقيقات الفيدرالي (FBI)

احتفظ برسائل البريد الإلكتروني والإيصالات والرسائل ولقطات الشاشة الأصلية في مكان آمن. يساعد التسلسل الزمني الواقعي الجهة المتلقية على فهم ما حدث. إرشادات IC3 بشأن الأدلة ↗

  • سجلات الدفع — إذا قمت بالدفع، فاحتفظ بالإيصال، والمبلغ، والتاريخ، ومزود خدمة الدفع، وتفاصيل المستلم.
  • التواريخ والأوقات الدقيقة — لكل معاملة ولأول اتصال مع المحتال
  • لقطات شاشة — مواقع الويب الاحتيالية، ورسائل الدردشة، ورسائل البريد الإلكتروني، ومعاملات المحافظ الرقمية، ووسائل التواصل الاجتماعي
  • جميع عناوين URL والنطاقات التي يستخدمها المحتال (بما في ذلك adajhkjlk.blogspot.com)
  • الاتصالات — رسائل البريد الإلكتروني، والرسائل النصية، وأرقام الهواتف، وأسماء المستخدمين التي استخدمها المحتال

حتى لو لم تكن جميع التفاصيل متوفرة — تقديم بلاغ على أي حال. فحتى المعلومات الجزئية تساعد في التحقيقات.

إلى أين يجب أن أبلغ عن عملية الاحتيال؟

  • مركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) — مركز شكاوى الجرائم الإلكترونية (الإبلاغ على المستوى الفيدرالي في الولايات المتحدة)
  • اليوروبول — الإبلاغ عن الجرائم الإلكترونية في أوروبا (الاتحاد الأوروبي)
  • البنك الذي تتعامل معه أو مزود خدمة الدفع الخاص بك — الاتصال بفريق مكافحة الاحتيال التابع لها على الفور عبر قنوات الاتصال الرسمية في حالة تعرض الأموال أو بيانات البطاقة للاختراق.
  • الشرطة المحلية — يُنشئ سجلاً رسمياً، حتى لو لم يتمكن من اتخاذ إجراء فوري

لا يضمن البلاغ استرداد الأموال أو فتح تحقيق، لكن بيانات المعاملات الدقيقة المقدَّمة بسرعة يمكن أن تساعد السلطات ومقدمي الخدمات على تتبّع الحادثة.

كيف تعمل عمليات الاحتيال عبر التصيد عادةً؟

  • المواقع الإلكترونية المزيفة — نسخ مطابقة تمامًا للمواقع الأصلية، مع تغيير طفيف في عناوين النطاقات
  • احتيال «ذبح الخنازير» — بناء الثقة على مدى أسابيع عبر Telegram/واتساب/تطبيقات المواعدة، ثم سرقة الأموال
  • عمليات الاحتيال المتعلقة باسترداد الأموال — ينتحل المحتالون صفة وكلاء استرداد الأموال ويطلبون رسومًا مقدَّمة. لا تشارك عبارة الاسترداد السرية ولا تدفع أي مبلغ قبل التحقق من مقدّم الخدمة بشكل مستقل
  • عمليات الاحتيال التي تعتمد على الذكاء الاصطناعي — تقنية «ديب فايك»، والتصيد الاحتيالي الآلي، والمواقع التي يُنشئها الذكاء الاصطناعي، مما يجعل الكشف عن عمليات الاحتيال أكثر صعوبة

كيف يمكنني حماية نفسي في المستقبل؟

  • إضافة المواقع الرسمية إلى قائمة المفضلة — لا تنقر أبدًا على الروابط الواردة في رسائل البريد الإلكتروني أو الرسائل المباشرة أو الإعلانات
  • التحقق من النطاقات — التحقق من PhishDestroy قبل التفاعل. تحقق من HTTPS، والتهجئة، وعمر النطاق
  • "أمر جيد لدرجة يصعب تصديقها" = عملية احتيال — عوائد مضمونة، وتأييد المشاهير، ومواعيد نهائية ملحة

مزيد من الإرشادات: المعهد الوطني للمعايير والتقنية (NIST) · الاستجابة لعمليات التصيد الاحتياليمركز IC3 التابع لمكتب التحقيقات الفيدرالي (FBI) · البلاغات والأدلةلجنة التجارة الفيدرالية (FTC) · عمليات الاحتيال المتعلقة باسترداد الأموال

ابقَ على اطلاع، وابقَ آمنًا

راقب التهديدات في الوقت الفعلي أو اعترض على هذا الإدراج إذا كنت تعتقد أنه إنذار كاذب

احذروا من المحتالين الذين يزعمون أنهم يساعدون في استرداد الأموال! قد يتصل المجرمون بالضحايا مرة أخرى بينما يتظاهرون بأنهم محققون أو محامون أو وكلاء استرداد. لا تدفع رسومًا مقدمة أو تشارك بيانات الاعتماد. تعرف على المزيد حول عمليات الاحتيال المتعلقة باسترداد الأموال →
حول هذا التقريرالمصادر وتواريخ الرصد والتصحيحات

يجمع هذا التقرير لقطات الصفحات المحفوظة وسجلات التسجيل والشبكة ونتائج الماسحات وسجل بلاغات PhishDestroy. ويحتفظ كل مصدر بتاريخ الرصد الخاص به. افتح تقرير المصدر لفحص النتيجة الأصلية.

كُتب التحليل بمساعدة AI بتاريخ . ويصف هذا النص الأدلة التي كانت متوفرة في ذلك الوقت؛ وقد تتغير النتائج بعد إجراء مزيد من التحقق من المصادر لاحقًا.

توثّق اللقطة ما كان معروضًا. وتسجّل نتيجة الماسح تقييم مزوّد الخدمة وقت الفحص. ولا تُعد الشهادة الصالحة ولا نتيجة انعدام الاكتشافات ضمانًا للأمان.

تضمين هذا التقريرأداة مدمجة مع رابط إلى الأدلة
HTML · IFRAME

تضمين هذا التقرير

شارك هذه المعلومات الاستخباراتية المتعلقة بالتهديدات على موقعك الإلكتروني أو مدونتك

embed.html
<iframe
  src="https://phishdestroy.io/ar/embed/domain/adajhkjlk.blogspot.com"
  title="PhishDestroy threat report for adajhkjlk.blogspot.com"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>