Cloudflare Radar

可疑的
打开报告
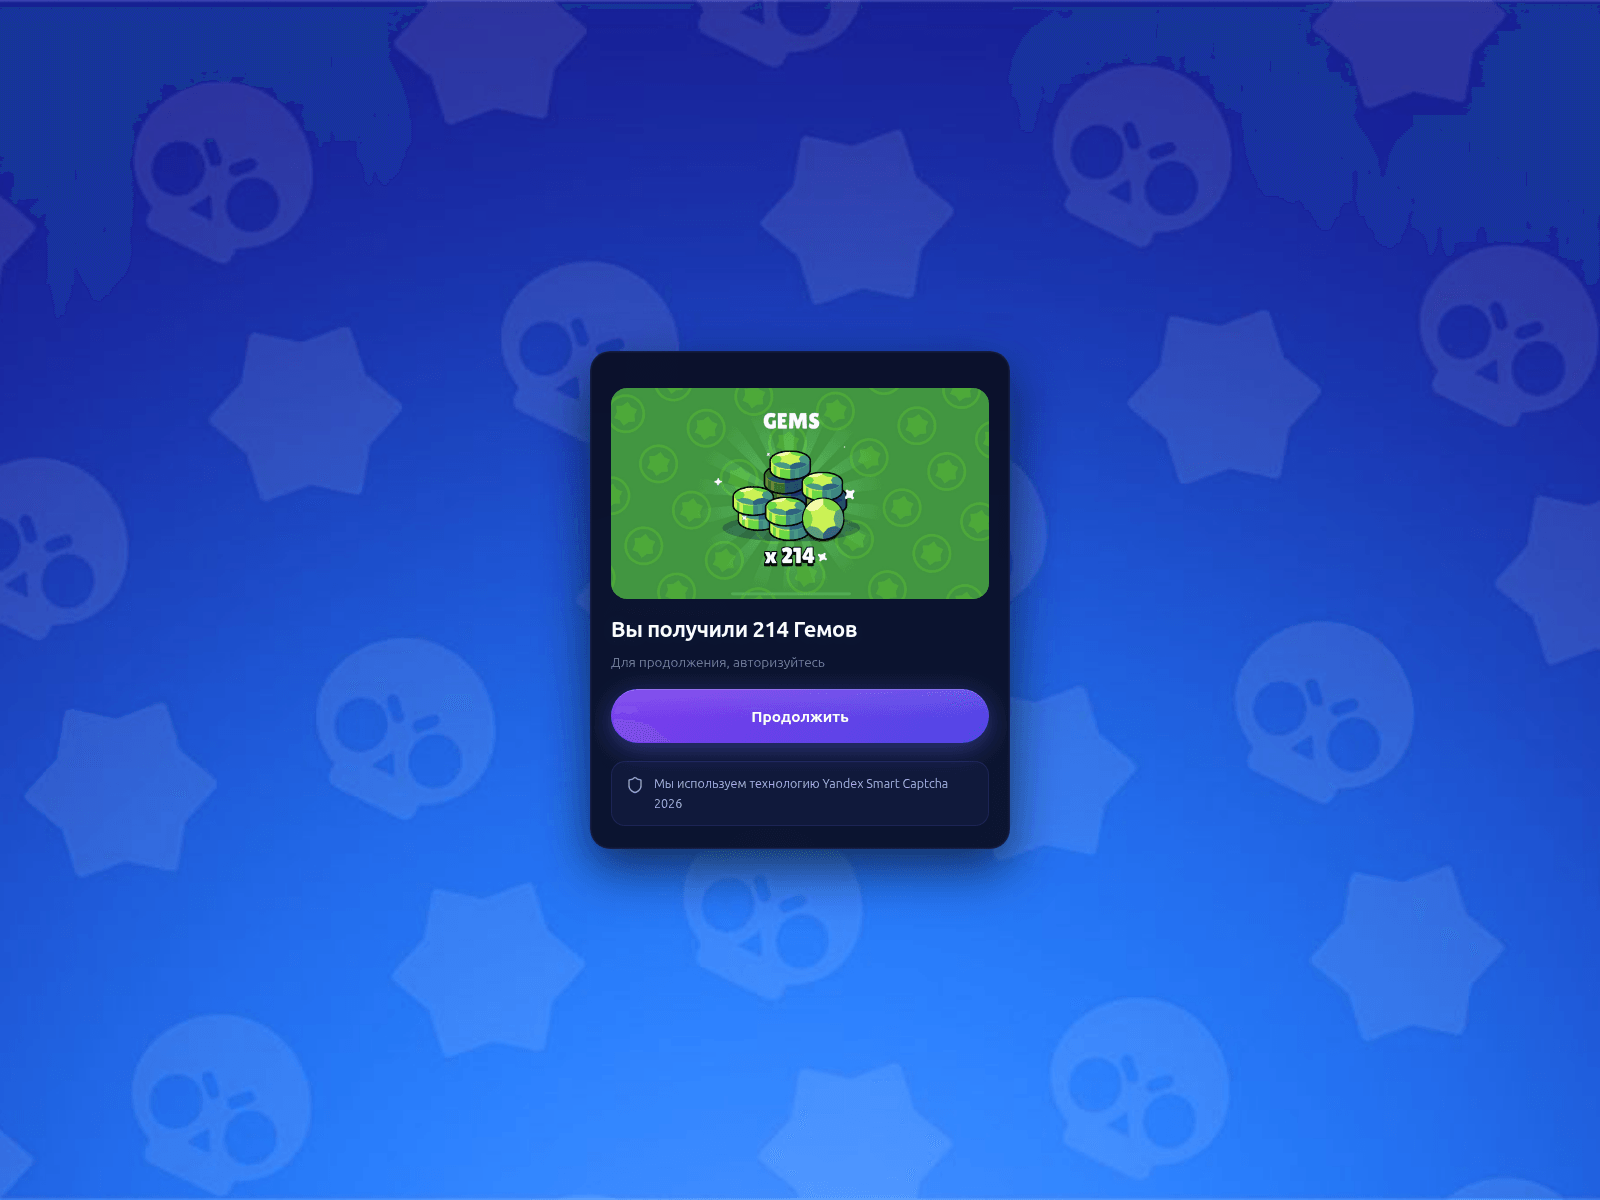
On 2026-11-15, trinitymax.net displayed a Brawl Stars themed promotional interface featuring an offer of 214 gems designed to entice visitors into interacting with the web page. The central card contains a green gem graphic accompanied by Russian text stating that the user has received gems and asking them to authorize their account to continue further. Below this message, the interface provides a purple continue button along with a Yandex Smart Captcha verification notice at the bottom of the card container.
分析报告仅提供英文版本页面标题: “trinitymax.net”
选择实际发生的情况,并随着操作进程逐项勾选相应步骤。勾选记录仅保存在当前浏览器中。
专家视图包含所有部分:DNS、TLS、网络请求、哈希值以及原始 JSON 数据。
PhishDestroy 保存了 trinitymax.net 的记录。各来源的观测有各自的日期;缺少检查并不代表安全。
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
PhishDestroy 于 2026-11-15 首次记录了 trinitymax.net。风险:中等(证据评分 25/100)。注册商:CNOBIN INFORMATION TEC…。状态:内容不可用。托管:Cloudflare, Inc。PhishDestroy 已发送1 份滥用举报。请勿输入登录凭据,也不要连接钱包。
 172.67.158.162Cloudflare, Inc. · CDN
 CNOBIN INFORMATION TEC…
URLScan截图 · 2026-11-15 15:35 UTC · SHA-256 811b59a9…06e910b
PhishDestroy分析,审阅版
为保留原始取证记录,下方的 PhishDestroy AI 详细分析仍使用英文。
On 2026-11-15, trinitymax.net displayed a Brawl Stars themed promotional interface featuring an offer of 214 gems designed to entice visitors into interacting with the web page. The central card contains a green gem graphic accompanied by Russian text stating that the user has received gems and asking them to authorize their account to continue further. Below this message, the interface provides a purple continue button along with a Yandex Smart Captcha verification notice at the bottom of the card container.
The stored VirusTotal domain result reports 0 detections out of 92 engines.
可疑的
打开报告网络钓鱼域名
页面快照
SHA-256 b6dce21b…4f37b81
叙事生成元数据
打开报告叙述生成日期与观测日期不同。这些是保留的出版字段,并非额外的独立检测结果。
结果反映各来源的采集时间。零检出不代表安全。OTX 引用为社区发布的内容。
已存档的页面、网络和扫描器观测结果,按来源和观测时间分组。
| DNS防护结果 | Resolvers: 12; Blocked count: 0 |
|---|---|
| 网络档案观察 | Last: 2026-11-15T11:54:17Z; First: 2026-11-15T11:54:17Z; Changes: 0; Days archived: 1; Avg page bytes: 872 |
| 状态 | Up: ✓; Code: 301; Timings: DNS: 0; Wait: 32; Download: 0; Response ms: 3401 |
| TLS连接 | Alpn: h2; Cipher: TLS_AES_256_GCM_SHA384; Protocol: TLSv1.3; Versions: TLSv1, TLSv1.1, TLSv1.2, TLSv1.3; Authorized: ✓; Forward secrecy: ✓ |
| 端口 | Open: 80, 443, 8080 |
| DNS server | NS: (IP: 172.64.35.157; Host: jermaine.ns.cloudflare.com), (IP: 162.159.38.49; Host: adaline.ns.cloudflare.com); Zone: trinitymax.net |
| 位置 | IP: 2606:4700:3032::ac43:9ea2; ASN: 13335; Org: Cloudflare, Inc.; City: Toronto; Country: CA |
| SSL | San: *.trinitymax.net, trinitymax.net; Bits: 256; Chain: trinitymax.net, YE2, Root YE, ISRG Root X2, ISRG Root X1; Issuer: Let's Encrypt / YE2; Serial: 05537CE8BD337D65770C02A29C90196A6427; SHA256: 96fca862300873d6cfd9ae10b29ff3d645fcefdf088f824004aebf1d3ac756da; Subject: trinitymax.net; Valid to: 2027-02-13T10:58:48Z; Valid from: 2026-11-15T10:58:49Z |
| DNS 记录 | A: 172.67.158.162, 104.21.9.25; Soa: Nsname: adaline.ns.cloudflare.com; Hostmaster: dns.cloudflare.com; Serial: 2420229550; Refresh: 10000; Retry: 2400; Expire: 604800; Minttl: 1800; Aaaa: 2606:4700:3032::ac43:9ea2, 2606:4700:3036::6815:919 |
| DNSsec | Ds: ✗; Rrsig: ✗; Dnskey: ✗ |
| Hsts | Message: Site does not serve any HSTS headers. |
| HTTP 安全策略 | Xframeoptions: ✗; Referrerpolicy: ✗; Xxssprotection: ✗; Permissionspolicy: ✗; Xcontenttypeoptions: ✗; Contentsecuritypolicy: ✗; Stricttransportpolicy: ✗; Crossoriginopenerpolicy: ✗; Crossoriginembedderpolicy: ✗; Crossoriginresourcepolicy: ✗ |
| Get IP | IP: 2606:4700:3032::ac43:9ea2; Family: 6 |
| Rank | Domain: trinitymax.net |
| 技术栈 | Technologies: Nginx 1.27.5, lit-html 3.3.0, lit-element 4.2.0 |
| 注册记录 | Registrar: CNOBIN INFORMATION TECHNOLOGY LIMITED; Registrar iana ID: 3254; Registrar URL: http://www.ordertld.com; Created: 2026-11-15T11:53:09Z; Updated: 2026-11-17T21:43:01Z; Expires: 2027-11-15T11:53:09Z; Status: ok https://icann.org/epp; Nameservers: ns1.ezydomain.com, ns2.ezydomain.com; Dnssec: unsigned |
| HTTP 头 | Headers: Server: nginx/1.27.5 |
根据记录在案的证据,PhishDestroy将trinitymax.net评定为中等风险等级(证据评分 25/100);该记录首次出现于2026-11-15。本站评分和名单收录本身不能证明欺诈。请核对每个来源的日期和具体网址。
鉴于上述风险信号,请勿在此处连接钱包、签署消息或approve代币权限。已确认的区块链交易无法撤销。
请保留地址、日期、付款或交易详情以及相关信息,以便向警方或其他主管机关报案。 报案并不保证能追回款项。 分步帮助指南:紧急处理指南。
完整的提取值、其区块链及采集来源。在页面内容中发现的地址并不能证明谁控制该地址。
https://t.me/+EQcFl9_G72hkZmQy已存储的页面引用已记录IoC提取结果 2026-11-16 05:00 UTC
811b59a9…06e910b 提供给模型的预处理副本的 SHA-256 哈希值: e26805cf…52ad8f7 811b59a929ef45dd1edc11d2331b8be7857bebb8ae521b8c5a120629e06e910b · 306214 bytes 852a4eade77b580c613d7ad97cf0360b84e6dbef6644aef98f05b81898516932 · 305542 bytes 613feee3a40b785ca2dbb98a47cdd6b455b04af89f9e9846376fe59f71d5756d · 26890 bytes 172.67.158.162Toronto, CAEdge-IP 声誉不属于此域。
adaline.ns.cloudflare.comjermaine.ns.cloudflare.comnsname: adaline.ns.cloudflare.comhostmaster: dns.cloudflare.comserial: 2420229550refresh: 10000retry: 2400expire: 604800minttl: 1800位置信息描述的是 IP 网络。
96fca862300873d6cfd9ae10b29ff3d645fcefdf088f824004aebf1d3ac756da*.trinitymax.nettrinitymax.net已保存的证书元数据。未带时区的证书日期按存档原样显示。传输加密并不能证明该网站值得信任。
该域名在 DNS 中已无法解析。
由本地采集流程保留的带时间戳的响应元数据。以下各项数值均对应所显示的存档时间。
https://trinitymax.net/t/b3c711a8Content-Type: text/html; charset=utf-8服务器: cloudflareCF-Cache-Status: DYNAMICContent-Encoding: gzip4e13745705ca81b0d59c1c13c2a84a71d5d5b9607aa5a81092118ce70f128d3fh3=":443"; ma=86400DYNAMICa5af57a359515866-ARNkeep-alivegziptext/html; charset=utf-8Sun, 15 Nov 2026 15:38:20 GMT{"report_to":"cf-nel","success_fraction":0.0,"max_age":604800}{"group":"cf-nel","max_age":604800,"endpoints":[{"url":"https://a.nel.cloudflare.com/report/v4?s=%2BKcn09AOPojK3n7cNXaKkxoW9vnb22BUJhHdT%2BdPovL%2BCHempAEkYwZhPdYrxa4B%2Btgrsc%2FRSKo%2FkQVJ0wy4%2B%2FL6YVhgEz9HXyzVod2nUBhMYbs4K0MeG2aZ91%2BKfcloudflarecfCacheStatus;desc="DYNAMIC"chunked由采集器保留的数值;较长的值可能在采集时被截短。
估算时间描述的是一个观测时间窗口。它并不能证明注册商采取了措施,也不代表网站变为不可访问的确切时刻。
网络请求: 23 SHA-256 哈希值: 23 URLScan扫描:
URLScan在加载页面时记录的网络请求。URLScan并非为每个请求都提供哈希值。 PhishDestroy 于 2026-11-15 16:02 UTC 检索到了此列表。
在 URLScan 上打开此扫描 01a1dfed-41e8-751b-b67b-4c392a272d85 ↗
加载已保存的数据;不会打开该可疑网站。
| # | 网络请求 | HTTP方法 · 状态码 | 类型 | 未压缩大小 | 响应正文的SHA-256哈希值 |
|---|
由监测程序和来源采集器保留的带日期变更记录。最新观测排在最前;来源状态并不能证明站点已被下架。
重定向至其他页面→DNS 解析失败
该域名在DNS中不存在
重定向至其他页面
HTTP重定向
重定向至其他页面
HTTP重定向
可访问
来源:domain_monitor。此存储的快照不能反映当前的可用性。
已记录事件:11。这些记录描述了收集到的证据、外发通知及黑名单发布情况;它们并不意味着调查已完全结束或该网站已被下线。
生命周期
在注册后4 小时 5 分钟报告
我们扫描可疑网址,审查公开检测结果,并通过相应的滥用举报渠道提交证据。上方的带日期事件记录了该域名的相关记录。下方的目录说明了更全面的工作流程。
捕获渲染后的页面、请求以及可见的基础设施。
比较各引擎的检测结果,并保留分析时间戳。
检查Google当前是否将该URL列为不安全。
查看公开扫描结果及其记录的网络和分类数据。
查找相关指标参考及相关社区情报。
对比存档的截图并保留历史背景信息。
查找匹配的指标及相关威胁记录。
检查证书记录及相关主机名。
比较安全解析器的响应,并记录观察到的拦截情况。
检查公共DNS、TLS、HTTP及技术暴露面。
用于扫描、信誉检查和报告的安全服务列于下方。某项服务被列出并不意味着该服务已收到、接受或针对该特定域名采取了行动。已记录的提交内容显示在上方通知历史记录中。
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalURL分析↗
 Cloudflare雷达 / 滥用行为举报↗
 YandexSafe Browsing↗
 URLScan.io公开扫描↗
 ESET示例 / URL 提交↗
 BitdefenderURL提交↗
 NortonSafe Web↗
 Symantec网站评审↗
 AviraURL 报告↗
 Avast / AVGURL 报告↗
 卡巴斯基OpenTIP↗
 Dr.Web在线扫描器↗
 Netcraft滥用行为报告↗
 PhishTank社区举报↗
 APWG eCX网络钓鱼情报↗
 PhishStats公开信息流↗
 Phish.Report主机滥用↗
 Spamhaus域名声誉↗
 PolySwarm多引擎分析↗
 CheckPhishURL 扫描↗
 Quttera恶意软件扫描↗
 URLquery浏览器分析↗
 Criminal IP资产情报↗
 CRDFThreat Center↗
 Scamadviser信誉检查↗
 MyWOT社区声誉↗
按来源浏览该域名的完整历史记录。下载内容包含所选来源的每条记录。日期将保留其原始字段标签。
将所有记录下载为 JSON 格式| ID | 存储的数据 |
|---|
通过同一家注册商注册。一家注册商通常为数百万互不相关的客户提供服务,因此这仅表明数据归属同一群体,而非证明存在关联。
最近添加了来自 PhishDestroy 数据库的报告。这些发现链接并不意味着共享基础设施或所有权。
比较浏览器与爬虫各自收到的内容,并检查是否存在 Keitaro 流量分发。
trinitymax.net PD-865DAA0FFFC355DCADF5 收件人: abuse@ordertld.com 根据您实际采取的行动采取相应措施。如果输入了密码:请立即更改密码,并检查是否在其他地方重复使用过该密码。如果支付过款项或提供过银行卡信息:请联系您的银行或支付服务商。如果下载了文件:请对设备进行病毒扫描。然后报告该事件。
该草稿仅供您个人保留。
首先确保资金安全:致电您的银行或撤销钱包授权。 当务之急 →
请根据您提供过的信息选择相应的步骤。请将本报告的副本与您自己的记录一并保存。
停止使用可疑网站。请通过官方应用或您已信任的网址访问真正的服务。
请将原始邮件、收据、消息和截图保存在安全的地方。基于事实的时间线有助于受理机构了解事件经过。 IC3 证据指南 ↗
trinitymax.net)即使你并不了解所有细节—— 不管怎样都要提交报告. 即使信息不完整,对调查仍有帮助。
举报并不能保证追回损失或启动调查,但及时、准确的交易数据可以帮助执法机构和服务提供商追踪事件。
使用存储的阻止列表、WHOIS、DNS 和公共扫描证据进行威胁分析
立即扫描将可疑域名提交至我们的威胁数据库——保护社区
报告最近的网络钓鱼报告和观察到的可用性变化
监控本报告汇总了已保存的页面快照、注册与网络记录、扫描器结果以及 PhishDestroy 举报历史。每个来源均保留各自的观测日期。打开来源报告即可查看原始结果。
AI 辅助分析的撰写时间: . 该内容描述了当时可获得的证据;后续的来源核查可能会导致情况发生变化。
快照记录的是当时显示的内容。扫描器结果记录的是该服务商在检查时的评估。有效证书或零检出结果都不能保证安全。