Chuyển đến báo cáo bảo mật
Tên miền này đã bị đánh dấu là có hại
Công cụ bảo mật báo cáo phát hiện: 2. Danh sách chặn công khai báo cáo trận đấu: 1. Hãy hết sức thận trọng — không nhập thông tin xác thực hoặc thông tin cá nhân.
Bạn có bị trang web này lừa đảo không?Báo cáo cơ quan chức năng
Bảo mật miền và thông tin về mối đe dọa
Biểu tượng trang tokeimx-cdn22-hk22.sbs

tokeimx-cdn22-hk22.sbs

Tóm tắt

tokeimx-cdn22-hk22.sbs: Giả mạo ImToken, được PhishDestroy phát hiện ngày 2026-10-26.

“imToken | Ethereum & Bitcoin Wallet”

Nhà đăng ký
Dynadot
Resolved IP
149.88.95.146
Đánh giá PhishDestroy Quan trọng
100/100
Điểm bằng chứng
sẵn có Lần hoạt động gần nhất được biết đến Quan sát khả năng tiếp cận được lưu trữ mới nhất Đã ghi nhận Kiểm tra HTTP
Tổng số phát hiện Virus: 2/92 Spamhaus DBL: tên miền lừa đảo Danh sách chặn trùng khớp được lưu trữ: 1 Nhãn thương hiệu tự động: ImToken Loại lừa đảo: Mạo danh
VirusTotal
phát hiện động cơ ·
OTX
các tài liệu tham khảo trong cộng đồng
Cloudflare Radar
Các bản chụp trang
mở thư viện ảnh
Báo cáo đã gửi
xem dòng thời gian
X Telegram API
Tóm tắt báo cáo

Giả mạo ImToken: tokeimx-cdn22-hk22.sbs — Lần hoạt động gần nhất được biết đến (HTTP 200). Tóm tắt bằng chứng: VirusTotal 2/92 (OpenPhish, SOCRadar); URLScan…

Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.

Phân tích

Tóm tắt tên miền

tokeimx-cdn22-hk22.sbs: Giả mạo ImToken, được PhishDestroy phát hiện ngày 2026-10-26. Mức rủi ro: quan trọng (100/100). Nhà đăng ký: Dynadot. Trạng thái: Lần hoạt động gần nhất được biết đến. Lưu trữ: cognetcloud INC. PhishDestroy đã gửi 1 báo cáo lạm dụng. VirusTotal: 2/92 công cụ gắn cờ tên miền này. Có trong danh sách Spamhaus DBL. Không nhập thông tin đăng nhập và không kết nối ví.

Quan trọng
VirusTotal
2 / 92
Các bản chụp trang
10

Báo cáo về mối đe dọa PhishDestroy

Overview

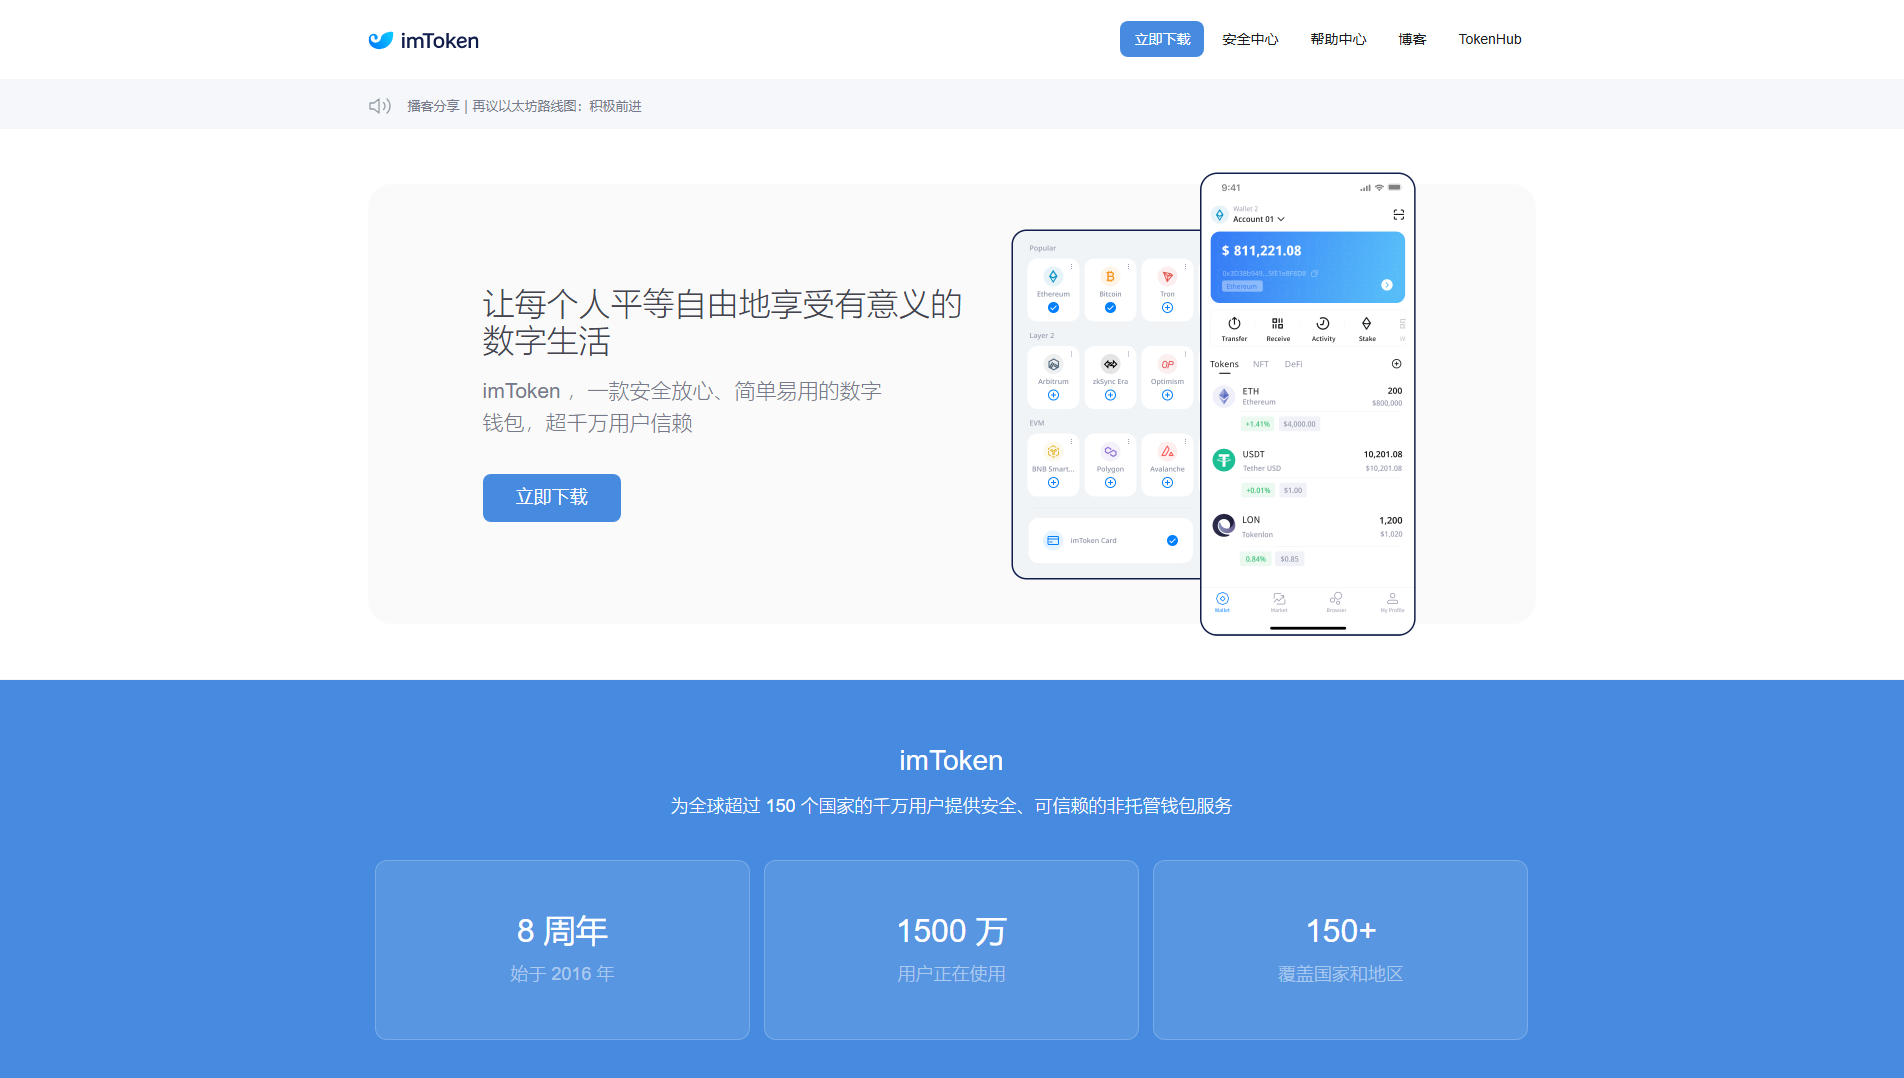
As observed on 2026-10-26, the captured screenshot shows a Chinese-language landing page branded imToken, with a blue download button, wallet app mockups and trust statistics of 8 years, 15 million users and 150 plus countries. PhishDestroy listed the page because its logo, copy and wallet imagery mimic the imToken brand. It was first seen by PhishDestroy on 2026-10-26.

How the scam works

The page offers an immediate wallet download under the imToken name, steering visitors to install software from an unaffiliated domain. Because the promotional copy mimics a trusted wallet brand, a visitor may treat the download as official and expose a recovery phrase or password. This is a category risk of impersonation download phishing targeting cryptocurrency wallet users.

Bằng chứng

The screenshot shows the imToken logo, Chinese promotional copy, a download call-to-action button and wallet balance mockups. URLScan judged it malicious with an ML score of 100 in the phishing category on 2026-10-26, recorded a 307 redirect from HTTP to HTTPS ending at the captured page, and logged 28 requests. VirusTotal flagged the domain as malicious, with OpenPhish labelling it phishing and SOCRadar suspicious, while Google Safe Browsing did not flag it. Spamhaus listed it under phishing, OpenPhish appeared on external blocklists alongside PhishDestroy's internal list, and OTX recorded 0 pulses on 2026-10-26; the page returned HTTP 200 with 26 tracker requests.

Cơ sở hạ tầng

The domain was registered on 2026-10-24 through Dynadot Inc, two days before first observation, with recorded hosting network cognetcloud INC. Notable weaknesses: no Content-Security-Policy, no X-Frame-Options, no X-Content-Type-Options, no Referrer-Policy, no Permissions-Policy, no COOP, COEP or CORP; DNSSEC unsigned; no email authentication recorded. HSTS present with max-age 31536000 but without subdomain coverage; CAA present; TLS 1.3, AES-256-GCM, forward secrecy, ALPN h2.

What to do

A visitor who entered a recovery phrase or password on tokeimx-cdn22-hk22.sbs should treat it as compromised, transfer assets to a wallet created from an official source, and change any reused password on the genuine service and enable 2FA. Do not enter secrets into this page again. Security teams should block tokeimx-cdn22-hk22.sbs at the proxy, DNS and endpoint layers and hunt for similar recent registrations.

Bằng chứng từ nguồnVirusTotal 2 / 92 9 nguồn

VirusTotal

2 / 92 phát hiện động cơ · tóm tắt đã lưu

Mở báo cáo
VirusTotalBản ghi gốc của nguồnĐã ghi nhận: 14 trường

Đã ghi nhận: · Đã truy xuất:

Số lượng kết quả của nhà cung cấp

Hết thời gian chờ
0
Vô hại
54
Độc hại
1
Đáng ngờ
1
Không phát hiện
36

Nhãn của nhà cung cấp

SOCRadar
suspicious
OpenPhish
phishing

Điểm uy tín

0

Thẻ

  • dga

Nhà đăng ký

Dynadot Inc

Được tạo

Hết hạn

Đã cập nhật

Lần đầu phát hiện

Bản ghi DNS

  • TTL, giây
    1
    Loại
    CNAME
    Giá trị
    z6pnwmjk.ikunzf.online
  • TTL, giây
    300
    Loại
    CNAME
    Giá trị
    7vm4nq5y.ikunzf.online
  • TTL, giây
    300
    Loại
    NS
    Giá trị
    ns2.dyna-ns.net
  • TTL, giây
    300
    Loại
    NS
    Giá trị
    ns1.dyna-ns.net
  • TTL, giây
    300
    Loại
    SOA
    Địa chỉ người phụ trách
    hostmaster.tokeimx-cdn22-hk22.sbs
    Giá trị
    ns1.dyna-ns.net
  • TTL, giây
    1
    Loại
    A
    Giá trị
    149.88.95.146

Thời điểm lấy bản ghi DNS

Dấu vân tay JARM

29d29d00029d29d21c42d42d000000bdfc58c9a46434368cf60aa440385763

Chứng chỉ

Tên thay thế của chủ thể (SAN)
  • tokeimx-cdn22-hk22.sbs
Đơn vị cấp
Let's Encrypt / YR2
Số sê-ri
6d0e89001cedbaaa19c2c3337fd13db7806
SHA-256
c65ff35b07fadacd3e78cf830ad66b7d9deddda583c3e705c31cd894161a2c39
Chủ thể
tokeimx-cdn22-hk22.sbs
Hiệu lực đến
Hiệu lực từ

Hồ sơ đăng ký

Nhà đăng ký
Dynadot Inc
ID IANA của nhà đăng ký
472
URL của nhà đăng ký
http://www.dynadot.com
Ngày đăng ký
Đã cập nhật
Hết hạn
Trạng thái
  • addPeriod
  • clientTransferProhibited
  • serverTransferProhibited
Máy chủ tên
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net
DNSSEC
unsigned
Các trường gốc của nguồn · JSON
Số lượng kết quả của nhà cung cấp
{
    "timeout": 0,
    "harmless": 54,
    "malicious": 1,
    "suspicious": 1,
    "undetected": 36
}
Nhãn của nhà cung cấp
{
    "SOCRadar": "suspicious",
    "OpenPhish": "phishing"
}
Danh tiếng
0
Thẻ
[
    "dga"
]
Nhà đăng ký
Dynadot Inc
Được tạo
2026-10-24T17:28:10Z
Hết hạn
2027-10-24T23:59:59Z
Đã cập nhật
2026-10-24T17:28:28Z
Lần đầu phát hiện
2026-10-24T17:39:01Z
Bản ghi DNS
[
    {
        "ttl": 1,
        "type": "CNAME",
        "value": "z6pnwmjk.ikunzf.online"
    },
    {
        "ttl": 300,
        "type": "CNAME",
        "value": "7vm4nq5y.ikunzf.online"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns2.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "NS",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 300,
        "type": "SOA",
        "rname": "hostmaster.tokeimx-cdn22-hk22.sbs",
        "value": "ns1.dyna-ns.net"
    },
    {
        "ttl": 1,
        "type": "A",
        "value": "149.88.95.146"
    }
]
Dns at
2026-10-26T14:29:58Z
Jarm
29d29d00029d29d21c42d42d000000bdfc58c9a46434368cf60aa440385763
Chứng chỉ
{
    "san": [
        "tokeimx-cdn22-hk22.sbs"
    ],
    "issuer": "Let's Encrypt / YR2",
    "serial": "6d0e89001cedbaaa19c2c3337fd13db7806",
    "sha256": "c65ff35b07fadacd3e78cf830ad66b7d9deddda583c3e705c31cd894161a2c39",
    "subject": "tokeimx-cdn22-hk22.sbs",
    "valid_to": "2027-01-22T16:35:35Z",
    "valid_from": "2026-10-24T16:35:36Z"
}
Hồ sơ đăng ký
{
    "registrar": "Dynadot Inc",
    "registrar_iana_id": "472",
    "registrar_url": "http://www.dynadot.com",
    "created": "2026-10-24T17:28:10Z",
    "updated": "2026-10-24T17:28:28Z",
    "expires": "2027-10-24T23:59:59Z",
    "status": [
        "addPeriod",
        "clientTransferProhibited",
        "serverTransferProhibited"
    ],
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ],
    "dnssec": "unsigned"
}
Bản ghi nguồn riêng biệt · 1 malicious + 1 suspicious / 92 · 2026-10-26 14:25:03 UTC

Tóm tắt ở trên và hồ sơ nhà cung cấp này được thu thập vào các thời điểm khác nhau. Cả hai vẫn còn hiệu lực; các phân loại “độc hại” và “đáng ngờ” được hiển thị riêng biệt.

record_source
collected_observations.vt
analysis_at
2026-10-26T14:25:03Z
fetched_at
2026-10-26T16:17:54Z
stats
{"timeout":0,"harmless":54,"malicious":1,"suspicious":1,"undetected":36}

Cloudflare Radar

Lừa đảo qua email

Mở báo cáo
Cloudflare RadarBản ghi gốc của nguồnĐã ghi nhận: 15 trường

Đã ghi nhận: · Đã truy xuất:

Mã báo cáo

217afe6f-f22b-40b1-8500-63b9bea2034f

URL cuối cùng

https://tokeimx-cdn22-hk22.sbs/

Phản hồi HTTP

200

Lịch sử điều hướng

  • URL
    https://tokeimx-cdn22-hk22.sbs/
    Trạng thái
    200

Bảng băm cấu trúc DOM

2b778d95bd046bd7819602551d209710e43b3179b1f709d616ae9d792bf2a02f

Băm tài liệu

59986b9696c6fb5a407ab64773a27fb9ddd8ee040be7e9929a9bf8d9cb88044a

Kết quả bộ phân loại lừa đảo

  • phishing

Danh mục rủi ro của URL

  • Lừa đảo qua email

Danh mục rủi ro của tên miền

  • Newly Seen Domains
  • Security Risks
  • New Domains
  • Lừa đảo qua email
  • Security threats
  • CIPA Filter
  • CIPA

Thứ hạng Cloudflare Radar

Khoảng xếp hạng
>200000

Bản ghi DNS

  • Tên
    tokeimx-cdn22-hk22.sbs
    Loại
    CNAME
    Giá trị
    7vm4nq5y.ikunzf.online
  • Tên
    tokeimx-cdn22-hk22.sbs
    Loại
    CNAME
    Giá trị
    7vm4nq5y.ikunzf.online

DNSSEC hợp lệ

Không

Địa chỉ IP

149.88.95.146

Phán quyết

Thẻ
  • phishing
Độc hại
Có
Danh mục
  • phishing

Hồ sơ đăng ký

Nhà đăng ký
Dynadot Inc
Ngày đăng ký
Đã cập nhật
Hết hạn
Máy chủ tên
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net
Các trường gốc của nguồn · JSON
Uuid
217afe6f-f22b-40b1-8500-63b9bea2034f
Final url
https://tokeimx-cdn22-hk22.sbs/
Trạng thái
200
Lịch sử
[
    {
        "url": "https://tokeimx-cdn22-hk22.sbs/",
        "status": 200
    }
]
Bảng băm cấu trúc DOM
2b778d95bd046bd7819602551d209710e43b3179b1f709d616ae9d792bf2a02f
Băm tài liệu
59986b9696c6fb5a407ab64773a27fb9ddd8ee040be7e9929a9bf8d9cb88044a
Phishing v2
[
    "phishing"
]
Url risks
[
    "Phishing"
]
Rủi ro tên miền
[
    "Newly Seen Domains",
    "Security Risks",
    "New Domains",
    "Phishing",
    "Security threats",
    "CIPA Filter",
    "CIPA"
]
Radar rank
{
    "bucket": ">200000"
}
Bản ghi DNS
[
    {
        "name": "tokeimx-cdn22-hk22.sbs",
        "type": "CNAME",
        "value": "7vm4nq5y.ikunzf.online"
    },
    {
        "name": "tokeimx-cdn22-hk22.sbs",
        "type": "CNAME",
        "value": "7vm4nq5y.ikunzf.online"
    }
]
DNSSEC hợp lệ
false
Ip
149.88.95.146
Phán quyết
{
    "tags": [
        "phishing"
    ],
    "malicious": true,
    "categories": [
        "phishing"
    ]
}
Hồ sơ đăng ký
{
    "registrar": "Dynadot Inc",
    "created": "2026-10-24T17:28:10Z",
    "updated": "2026-10-24T17:28:28Z",
    "expires": "2027-10-24T23:59:59Z",
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}

Spamhaus DBL

tên miền lừa đảo

URLScan

Độc hại

SHA-256 fde270bef0cd1e5e80fe0e2cd5a8244911796a5c5d0d1872d3ccf77a22c4f351

Mở báo cáo
URLScanBản ghi gốc của nguồnĐã ghi nhận: 20 trường

Đã ghi nhận: · Đã truy xuất:

Mã báo cáo

01a1790b-5806-747f-a391-c7690d2810d2

URL cuối cùng

https://tokeimx-cdn22-hk22.sbs/

Phản hồi HTTP

200

Kiểu chuyển hướng

https-only

Chuyển hướng

  • Đến
    https://tokeimx-cdn22-hk22.sbs/
    Từ
    http://tokeimx-cdn22-hk22.sbs/
    Trạng thái
    307

Địa chỉ IP

149.88.95.146

Các địa chỉ IP đã liên hệ

  • 149.88.95.146

Hệ thống tự trị (ASN)

  • 401696

Quốc gia đặt máy chủ

  • HK

Các tên miền liên kết

  • shop42404838.m.youzan.com
  • www.ethereum.org
  • polkadot.network
  • cosmos.network
  • entethalliance.org
  • new.consensys.net
  • etherscan.io
  • walletconnect.com
  • zksync.io
  • slowmist.com
  • imtoken.fans

Băm tài liệu

59986b9696c6fb5a407ab64773a27fb9ddd8ee040be7e9929a9bf8d9cb88044a

Cookie

  • PHPSESSID
  • server_session_c098fd19

Phiên TLS và chứng chỉ

Tên thay thế của chủ thể (SAN)
  • tokeimx-cdn22-hk22.sbs
Bộ mã hóa
AES_256_GCM
Đơn vị cấp
YR2
Chủ thể
tokeimx-cdn22-hk22.sbs
Giao thức
TLS 1.3
Hiệu lực đến
Hiệu lực từ

Tuổi tên miền, ngày

0

Tuổi tên miền đã đăng ký, ngày

0

Tuổi chứng chỉ, ngày

1

Thời hạn chứng chỉ, ngày

89

Yêu cầu của trang

28

Phán quyết của nhà cung cấp

Phán quyết của các engine
Thẻ
  • urlscan-ml
  • urlscan-ml-60c5e22
Điểm
100
Độc hại
Có
Phán quyết tổng thể
Thẻ
  • phishing
Điểm
100
Thương hiệu
  • imtoken
Độc hại
Có
Danh mục
  • phishing
Phán quyết của URLScan
Thẻ
  • phishing
Điểm
100
Thương hiệu
  • imToken
Độc hại
Có
Danh mục
  • phishing

Tiêu đề HTTP

Máy chủ
nginx
Content-type
text/html; charset=UTF-8
Strict-transport-security
max-age=31536000
Các trường gốc của nguồn · JSON
Uuid
01a1790b-5806-747f-a391-c7690d2810d2
Final url
https://tokeimx-cdn22-hk22.sbs/
Trạng thái
200
Đã chuyển hướng
https-only
Chuyển hướng
[
    {
        "to": "https://tokeimx-cdn22-hk22.sbs/",
        "from": "http://tokeimx-cdn22-hk22.sbs/",
        "status": 307
    }
]
Ip
149.88.95.146
Các địa chỉ IP đã liên hệ
[
    "149.88.95.146"
]
Asns
[
    "401696"
]
Countries
[
    "HK"
]
Các tên miền liên kết
[
    "shop42404838.m.youzan.com",
    "www.ethereum.org",
    "polkadot.network",
    "cosmos.network",
    "entethalliance.org",
    "new.consensys.net",
    "etherscan.io",
    "walletconnect.com",
    "zksync.io",
    "slowmist.com",
    "imtoken.fans"
]
Băm tài liệu
59986b9696c6fb5a407ab64773a27fb9ddd8ee040be7e9929a9bf8d9cb88044a
Cookie
[
    "PHPSESSID",
    "server_session_c098fd19"
]
Tls
{
    "san": [
        "tokeimx-cdn22-hk22.sbs"
    ],
    "cipher": "AES_256_GCM",
    "issuer": "YR2",
    "subject": "tokeimx-cdn22-hk22.sbs",
    "protocol": "TLS 1.3",
    "valid_to": "2027-01-22T16:35:35Z",
    "valid_from": "2026-10-24T16:35:36Z"
}
Tuổi tên miền (ngày)
0
Apex age days
0
Tls age days
1
Số ngày hiệu lực TLS
89
Yêu cầu
28
Phán quyết của nhà cung cấp
{
    "engines": {
        "tags": [
            "urlscan-ml",
            "urlscan-ml-60c5e22"
        ],
        "score": 100,
        "malicious": true
    },
    "overall": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "imtoken"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    },
    "urlscan": {
        "tags": [
            "phishing"
        ],
        "score": 100,
        "brands": [
            "imToken"
        ],
        "malicious": true,
        "categories": [
            "phishing"
        ]
    }
}
Tiêu đề HTTP
{
    "server": "nginx",
    "content-type": "text/html; charset=UTF-8",
    "strict-transport-security": "max-age=31536000"
}
Bản ghi màn hình riêng biệt · ngày tháng không được ghi lại

Bản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.

record_source
domain_monitor.urlscan
uuid
01a1784c-a9de-731b-bd38-d896bea8a719
điểm
null
malicious
null
result_at
null
enriched_at
null
source_timestamps
{"urlscan_result_at":null,"urlscan_enriched_at":null}
timestamp_basis
Châu Âu/Berlin, theo cách sử dụng trong báo cáo hiện tại; các dấu thời gian nguồn được giữ nguyên văn

OTX

không có tham chiếu cộng đồng

Mở báo cáo

Google Safe Browsing

Không bị gắn cờ đe dọa

Mở báo cáo

PhishDestroy DOM

81 / 100 · điểm heuristic · 3 tham chiếu thương hiệu · 1 phân loại

Mở báo cáo

Phân tích của PhishDestroy

Siêu dữ liệu tạo câu chuyện

Mở báo cáo
Tiêu đề, mô tả và hồ sơ thế hệ

Ngày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.

ai_title
tokeimx-cdn22-hk22.sbs — imToken download phishing
ai_description
PhishDestroy assesses tokeimx-cdn22-hk22.sbs as an impersonation phishing page posing as the imToken wallet brand.
ai_generated_at
2026-10-26T20:14:44Z
ai_generated_by
mimo-flash
interpretation
Siêu dữ liệu về việc tạo nội dung tường thuật, tách biệt với các ngày quan sát của nhà cung cấp dịch vụ.

Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.

Chi tiết nguồn đã thu thập

Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.

Mọi trường đã lưu, kèm nguồn và ngày
Kiểm tra trang webBản ghi gốc của nguồnĐã truy xuất: 23 trường

Cài đặt thư điện tử

Lượt tra cứu SPF
0

Bản ghi CAA

Tên miền
tokeimx-cdn22-hk22.sbs

Kết quả DNS bảo vệ

Số trình phân giải đã kiểm tra
12
Bị chặn bởi
  • CloudFlare Family
Trình phân giải chặn
1

Các quan sát về kho lưu trữ web

Lần quan sát cuối
Lần quan sát đầu tiên
Thay đổi đã ghi nhận
0
Số ngày lưu trữ
1
Kích thước trang trung bình, byte
4437

Tiêu đề và siêu dữ liệu trang

Tiêu đề trang
imToken | Ethereum & Bitcoin Wallet
Từ khóa
Bitcoin, Ethereum, BNB Chain, Tron, Polkadot, Polygon, Litecoin, Bitcoin Cash, Cosmos, Optimism, Filecoin, Arbitrum, EOS, Kusama, Tezos, Nervos, Staking, Tokenlon, imKey, Price, Blockchain, Crypto Wallet, DeFi, NFT, cryptocurrency, hardware wallet, cold wallet, Web3
Mô tả
imToken ,一款安全放心、简单易用的数字钱包,超千万用户信赖. It supports BTC, ETH, BNB, TRX, DOT, MATIC, LTC, BCH, ATOM, OP, FIL, ARB, EOS, KSM, XTZ, CKB and many other tokens. It also allows you to swap token and use DApp right from the wallet

Công cụ theo dõi

Yêu cầu
26

Biểu mẫu và nội dung hỗn hợp

Script bên thứ ba
0

Phản hồi HTTP

Có thể truy cập
Có
Trạng thái HTTP
200
Thời gian yêu cầu, ms
DNS
208
TLS
203
Chờ đợi
347
Kết nối
200
Tải xuống
0
Thời gian phản hồi, ms
958

Kết nối TLS

ALPN
h2
Bộ mã hóa
TLS_AES_256_GCM_SHA384
Giao thức
TLSv1.3
Phiên bản được hỗ trợ
  • TLSv1
  • TLSv1.1
  • TLSv1.2
  • TLSv1.3
Chứng chỉ được xác thực
Có
Bảo mật chuyển tiếp
Có

Cổng

Cổng mở
  • 22
  • 80
  • 443

Ước tính phát thải carbon

Byte
9315
CO₂, gam
0.0003
Sạch hơn, %
73

Cookie

Cookie
  • Tên
    PHPSESSID
    Cookie phiên
    Có
    HTTP-only
    Có
  • Tên
    server_session_c098fd19
    HTTP-only
    Có

Địa điểm

Địa chỉ IP
149.88.95.146
ASN
401701
Tổ chức
cognetcloud INC
Thành phố
Kwai Chung
Quốc gia
HK

Chứng chỉ TLS

Đơn vị cấp
Let's Encrypt / YR2
Chủ thể
tokeimx-cdn22-hk22.sbs

Bản ghi DNS

A
  • 149.88.95.146
CNAME
  • 7vm4nq5y.ikunzf.online

DNSSEC

Bản ghi DS
Không
RRSIG
Không
DNSKEY
Có

HSTS

Giá trị header
max-age=31536000
Quan sát
HSTS header does not include all subdomains.

Các chính sách bảo mật HTTP

X-Frame-Options
Không
Referrer-Policy
Không
X-XSS-Protection
Không
Permissions-Policy
Không
X-Content-Type-Options
Không
Content-Security-Policy
Không
Strict-Transport-Security
max-age=31536000
Cross-Origin-Opener-Policy
Không
Cross-Origin-Embedder-Policy
Không
Cross-Origin-Resource-Policy
Không

Tra cứu IP

Địa chỉ IP
149.88.95.146
Phiên bản IP
4

Chuyển hướng

Chuỗi chuyển hướng
  • https://tokeimx-cdn22-hk22.sbs

Liên kết trang

Địa chỉ liên kết ngoài
  • https://shop42404838.m.youzan.com/v2/feature/d5bMdxB3Ab
  • https://www.ethereum.org/
  • https://polkadot.network/
  • https://cosmos.network/
  • https://entethalliance.org/
  • https://new.consensys.net/
  • https://etherscan.io/
  • https://walletconnect.com/
  • https://zksync.io/
  • https://slowmist.com/
  • https://imtoken.fans/
Liên kết ngoài
11
Liên kết nội bộ
8

Hồ sơ đăng ký

Nhà đăng ký
Dynadot Inc
Ngày đăng ký
Đã cập nhật
Hết hạn
Trạng thái
  • serverTransferProhibited https://icann.org/epp
  • clientTransferProhibited https://icann.org/epp
  • addPeriod https://icann.org/epp
Máy chủ tên
  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

Tiêu đề HTTP

Header phản hồi
Máy chủ
nginx
Content-type
text/html; charset=UTF-8
Strict-transport-security
max-age=31536000
Các trường gốc của nguồn · JSON
Cài đặt thư điện tử
{
    "spf_lookups": 0
}
Bản ghi CAA
{
    "domain": "tokeimx-cdn22-hk22.sbs"
}
Kết quả DNS bảo vệ
{
    "resolvers": 12,
    "blocked_by": [
        "CloudFlare Family"
    ],
    "blocked_count": 1
}
Các quan sát về kho lưu trữ web
{
    "last": "2026-10-26T16:17:15Z",
    "first": "2026-10-26T16:17:15Z",
    "changes": 0,
    "days_archived": 1,
    "avg_page_bytes": 4437
}
Tiêu đề và siêu dữ liệu trang
{
    "title": "imToken | Ethereum & Bitcoin Wallet",
    "keywords": "Bitcoin, Ethereum, BNB Chain, Tron, Polkadot, Polygon, Litecoin, Bitcoin Cash, Cosmos, Optimism, Filecoin, Arbitrum, EOS, Kusama, Tezos, Nervos, Staking, Tokenlon, imKey, Price, Blockchain, Crypto Wallet, DeFi, NFT, cryptocurrency, hardware wallet, cold wallet, Web3",
    "description": "imToken  ,一款安全放心、简单易用的数字钱包,超千万用户信赖. It supports BTC, ETH, BNB, TRX, DOT, MATIC, LTC, BCH, ATOM, OP, FIL, ARB, EOS, KSM, XTZ, CKB and many other tokens. It also allows you to swap token and use DApp right from the wallet"
}
Công cụ theo dõi
{
    "requests": 26
}
Biểu mẫu và nội dung hỗn hợp
{
    "third_party_scripts": 0
}
Trạng thái
{
    "up": true,
    "code": 200,
    "timings": {
        "dns": 208,
        "tls": 203,
        "wait": 347,
        "connect": 200,
        "download": 0
    },
    "response_ms": 958
}
Kết nối TLS
{
    "alpn": "h2",
    "cipher": "TLS_AES_256_GCM_SHA384",
    "protocol": "TLSv1.3",
    "versions": [
        "TLSv1",
        "TLSv1.1",
        "TLSv1.2",
        "TLSv1.3"
    ],
    "authorized": true,
    "forward_secrecy": true
}
Cổng
{
    "open": [
        22,
        80,
        443
    ]
}
Carbon
{
    "bytes": 9315,
    "co2_grams": 0.0003,
    "cleaner_than": 73
}
Cookie
{
    "cookies": [
        {
            "name": "PHPSESSID",
            "session": true,
            "http_only": true
        },
        {
            "name": "server_session_c098fd19",
            "http_only": true
        }
    ]
}
Địa điểm
{
    "ip": "149.88.95.146",
    "asn": "401701",
    "org": "cognetcloud INC",
    "city": "Kwai Chung",
    "country": "HK"
}
SSL
{
    "issuer": "Let's Encrypt / YR2",
    "subject": "tokeimx-cdn22-hk22.sbs"
}
Bản ghi DNS
{
    "A": [
        "149.88.95.146"
    ],
    "CNAME": [
        "7vm4nq5y.ikunzf.online"
    ]
}
DNSsec
{
    "ds": false,
    "rrsig": false,
    "dnskey": true
}
Hsts
{
    "header": "max-age=31536000",
    "message": "HSTS header does not include all subdomains."
}
Các chính sách bảo mật HTTP
{
    "xFrameOptions": false,
    "referrerPolicy": false,
    "xXSSProtection": false,
    "permissionsPolicy": false,
    "xContentTypeOptions": false,
    "contentSecurityPolicy": false,
    "strictTransportPolicy": "max-age=31536000",
    "crossOriginOpenerPolicy": false,
    "crossOriginEmbedderPolicy": false,
    "crossOriginResourcePolicy": false
}
Get ip
{
    "ip": "149.88.95.146",
    "family": 4
}
Chuyển hướng
{
    "chain": [
        "https://tokeimx-cdn22-hk22.sbs"
    ]
}
Liên kết trang
{
    "external": [
        "https://shop42404838.m.youzan.com/v2/feature/d5bMdxB3Ab",
        "https://www.ethereum.org/",
        "https://polkadot.network/",
        "https://cosmos.network/",
        "https://entethalliance.org/",
        "https://new.consensys.net/",
        "https://etherscan.io/",
        "https://walletconnect.com/",
        "https://zksync.io/",
        "https://slowmist.com/",
        "https://imtoken.fans/"
    ],
    "external_count": 11,
    "internal_count": 8
}
Hồ sơ đăng ký
{
    "registrar": "Dynadot Inc",
    "created": "2026-10-24T17:28:10Z",
    "updated": "2026-10-24T17:28:28Z",
    "expires": "2027-10-24T23:59:59Z",
    "status": [
        "serverTransferProhibited https://icann.org/epp",
        "clientTransferProhibited https://icann.org/epp",
        "addPeriod https://icann.org/epp"
    ],
    "nameservers": [
        "ns1.dyna-ns.net",
        "ns2.dyna-ns.net"
    ]
}
Tiêu đề HTTP
{
    "headers": {
        "server": "nginx",
        "content-type": "text/html; charset=UTF-8",
        "strict-transport-security": "max-age=31536000"
    }
}
Tình báo an ninh mạng
CF Kết luận của Cloudflare Radar Độc hại
Lừa đảo qua email Security Risks Lừa đảo qua email Security threats New Domains

Câu hỏi về tokeimx-cdn22-hk22.sbs

tokeimx-cdn22-hk22.sbs có hợp pháp không?

Không. PhishDestroy xếp tokeimx-cdn22-hk22.sbs vào loại Giả mạo ImToken (rủi ro: quan trọng, 100/100); tên miền được phát hiện lần đầu ngày 2026-10-26. VirusTotal: 2/92 công cụ gắn cờ tên miền này. Có trong danh sách Spamhaus DBL. Hãy coi trang này là không an toàn.

Kết nối ví với tokeimx-cdn22-hk22.sbs có an toàn không?

Không. Đừng kết nối ví, ký tin nhắn hay phê duyệt token trên tokeimx-cdn22-hk22.sbs. Các trang lừa đảo yêu cầu quyền (approve, setApprovalForAll, Permit2) cho phép kẻ vận hành chuyển tài sản của bạn, và giao dịch đã xác nhận thì không thể hoàn tác.

Tôi nên làm gì nếu đã dùng tokeimx-cdn22-hk22.sbs?

Đổi mọi mật khẩu bạn đã nhập ở đó và bật xác thực hai yếu tố. Nếu bạn đã kết nối ví hoặc ký bất cứ thứ gì, hãy thu hồi các quyền đã cấp và chuyển số tiền còn lại sang ví mới; tuyệt đối không chia sẻ cụm từ khôi phục. Hướng dẫn từng bước: hướng dẫn khẩn cấp.

Khám phá

Các kết quả trùng khớp trong danh sách chặnOpenPhish · PhishDestroy · không tìm thấy kết quả trùng khớp trong 10 danh sách còn lại 2
OpenPhish Được liệt kê Xem nguồn
PhishDestroy Danh sách PhishDestroy Xem nguồn

Lần kiểm tra gần nhất

Bản chụp đã lưu · 10 ảnh chụp

Tất cả các liên kết và mã băm (10)
Tiêu đề trang được ghi nhận
imToken | Ethereum & Bitcoin Wallet
Các tham chiếu thương hiệu tự động
Discord Ethereum Ton
Chứng chỉ TLS
Được cấp bởi Let's Encrypt / YR2 · hiệu lực đã lưu hết hạn sau 87 ngày
tokeimx-cdn22-hk22.sbs: Phishing site — Flagged by OpenPhish, Spamhaus DBL, 2/92 VirusTotal engines. PhishDestroy risk score 100/100 (critical).
Thẻ xem trước trên mạng xã hội tokeimx-cdn22-hk22.sbs: Phishing site — Flagged by OpenPhish, Spamhaus DBL, 2/92 VirusTotal engines. PhishDestroy risk score 100/100 (critical). v 92ce91e13cd3

Chi tiết tên miền

Tên miền
Phán quyết của URLScan Độc hại điểm 100 Lừa đảo qua email brand: Imtoken báo cáo ↗
Uy tín IP điểm lạm dụng 2/100 4 báo cáo Lừa đảo qua emailBot web xấu đã kiểm tra 26/10/2026 báo cáo lần cuối
Nhà đăng ký Dynadot US(US)
Liên hệ báo cáo lạm dụngabuse@dynadot.com, abuse@cogentco.com
Cơ quan đăng ký ICANNICANN Lookup (RDAP) →
Đăng kýHết hạn 24/10/2027
Trạng thái HTTP200
Chi tiết kỹ thuậtNguồn gốc và dấu thời gian
Lần đầu tiên được phát hiện26/10/2026
Phân tích DOMđã phân tích 26/10/2026điểm 81/1003 tín hiệu thương hiệu
URL đã gửihttp://tokeimx-cdn22-hk22.sbs/
Biểu tượng trang web (Favicon) Hash
Mã vụ việc
VÙNG SHORTDOT · BẰNG CHỨNG CÔNG KHAI .sbs

ShortDot zone evidence

The linked repository preserves daily zone observations across seven ShortDot-operated TLDs, including registration volume and abuse-related indicators. This registry context is supporting background and is not an independent detection for the domain in this report.

ShortDot SA · Luxembourg 7 vùng · bằng chứng toàn vùng được cập nhật hằng ngày Mở kho bằng chứng ShortDot (GitLab)
ICANN OVERSIGHT

Bối cảnh công nhận và RAA

Công nhận nhà đăng ký và nghĩa vụ xử lý lạm dụng DNS

Với gTLD này, nhà đăng ký nêu trên hoạt động theo thỏa thuận công nhận của ICANN. Các liên kết bên dưới cung cấp biểu phí chính thức và hướng dẫn tuân thủ hiện hành về lạm dụng DNS.

Việc công nhận là một hợp đồng, không phải chứng nhận về độ an toàn.

RAA §3.18 establishes abuse-contact and handling requirements. This report can document stored outbound notices and later technical observations; it does not by itself establish receipt, investigation, remediation, or contractual non-compliance.

Accountability draft Không có nội dung nào được tự động gửi.

Mạng & chứng chỉ

Bằng chứng kỹ thuật đã lưu

Mạng & DNS

Resolved IP
149.88.95.146
ASN của mạng
AS401701
Tổ chức
cognetcloud INC
Vị trí quan sát được
Kwai Chung, HK
Tiêu đề máy chủ
nginx

Máy chủ tên 2

  • ns1.dyna-ns.net
  • ns2.dyna-ns.net

Thông tin liên hệ về lạm dụng của nhà đăng ký VirusTotal WHOIS

Vị trí mô tả mạng IP.

Chứng chỉ TLS

Đơn vị cấp
Let's Encrypt / YR2
Hiệu lực từ
2026-10-24 16:35:36
Hiệu lực đến
2027-01-22 16:35:35
Phạm vi bao phủ tên máy chủ
Ngày hiệu lực của chứng chỉ được lưu trữ
Thời hạn hiệu lực
Trong thời hạn hiệu lực đã lưu
Nguồn thu thập
PhishDestroy collector
Dấu vân tay chứng chỉc65ff35b07fadacd3e78cf830ad66b7d9deddda583c3e705c31cd894161a2c39
Tên trong chứng chỉ · 1 SAN
  • tokeimx-cdn22-hk22.sbs

Siêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.

Công nghệ · 4 identified
Được phát hiện qua Cloudflare Radar · Công cụ Wappalyzer
Báo cáo tên miền này Gửi bằng chứng và góp phần bảo vệ người khác

Phân tích của VirusTotal

2 / 92 nhà cung cấp bảo mật đã đánh dấu tên miền này
Xem trên VT
Lần phân tích gần nhất
OpenPhish
SOCRadar

Bằng chứng lưu trữ

Bản chụp nhanh của Wayback Machine
Xem bản lưu trữ
Phân tích hiệu suất trang

Google PageSpeed Insights — kiểm tra hiệu năng trên thiết bị di động của tokeimx-cdn22-hk22.sbs · checked Oct 26, 2026

98
Tốt
Hiệu suất
FCP
1.05 s
Hiển thị nội dung đầu tiên
LCP
1.88 s
Thời điểm hiển thị nội dung lớn nhất (Largest Contentful Paint)
CLS
0
Sự thay đổi bố cục tích lũy
TBT
0 ms
Tổng thời gian chặn
SI
3.96 s
Chỉ số tốc độ
Cung cấp bởi Google PageSpeed Insights · Chiến lược di động · Điểm số: 90-100 Tốt 50-89: Cần cải thiện 0-49: Nghèo
Bằng chứng bản chụp đã lưu 1 snapshot

Siêu dữ liệu phản hồi có dấu thời gian do quy trình thu thập cục bộ lưu giữ. Mỗi giá trị bên dưới thuộc về thời điểm lưu trữ được hiển thị.

Phản hồi HTTP đã lưu trữ HTTP 504
URL được yêu cầu: http://tokeimx-cdn22-hk22.sbs/
网站请求超时
Phản ứng
HTTP 504
Phần thân HTML
4.2 KB
Nén
1.7 KB
Liên kết
0 internal · 0 external
Các công nghệ được phát hiện
nginx
Các tiêu đề phản hồi được chọn
Content-Type: text/html;charset=utf-8
Máy chủ: nginx
HSTS: không quan sát thấy DNSSEC: không quan sát thấy WAF / firewall: not observed Cờ cloaking: không quan sát thấy
Saved response-header values · 5
Kết nối
keep-alive
Content-Type
text/html;charset=utf-8
Ngày
Mon, 26 Oct 2026 16:17:23 GMT
Máy chủ
nginx
Transfer-Encoding
chunked

Giá trị do bộ thu thập lưu giữ; các giá trị dài có thể bị rút gọn trong quá trình thu thập.

Tất cả các dữ liệu quan sát về tình trạng sẵn có được lưu giữ1

Nguồn: công cụ theo dõi tính khả dụng. Mỗi lần quan sát được lưu giữ đều được xem là một mục riêng biệt, bao gồm cả các bản ghi có cùng ngày hoặc mã băm bằng chứng nhưng có nguồn hoặc trạng thái DNS khác nhau. Trạng thái “không xác định” không phải là bằng chứng cho thấy trang web đang ngoại tuyến.

  1. current_state_backfillunknown
    Observation source
    current_state_backfill
    Nguyên nhân
    stale_current_evidence
    Availability state
    unknown
    Content state
    unknown
    DNS state
    stale
    Registration state
    unknown
    RDAP statuses
    []
    Recorded actor type
    unknown
    Monitor confidence
    0
    Provider action verified
    false
    Registrar mechanism verified
    false
    Linked to a report
    false
    Dấu thời gian của nguồn gốc
    2026-10-26 17:18:12.960038
    SHA-256 của bằng chứng
    f3049ef8aa957a0c75d1f37b703ae6008630522768f5aca88bbd9915c9e1400b
    DNS evidence marked stale
    true
    HTTP evidence marked stale
    true

Quy trình ứng phó với mối đe dọa

  1. Phát hiện · được ghi lại
  2. Phân tích · được ghi lại
  3. Thông báo · được ghi lại
  4. Giám sát · đang tiến hành

Sự kiện được ghi nhận: 14. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.

Phát hiện và nhập dữ liệu chủ độngMối đe dọa đã được nhập vào Đã ghi lại: 1 trong số 1
  • Mối đe dọa đã được nhập vào
    tokeimx-cdn22-hk22.sbs đã được phát hiện và đưa vào hàng đợi để phân tích đầy đủ
Kiểm tra thông tin tình báo về mối đe dọaSpamhaus DBL · Bản chụp URLScan.io · Kết luận của URLScan · Báo cáo Cloudflare Radar · Kho lưu trữ web · VirusTotal · Phát hiện danh sách chặn · Cloudflare Radar: Độc hại · Mạo danh thương hiệu · Bằng chứng pháp y đã thu thập · Phân tích kỹ thuật đã được ghi lại Đã ghi lại: 11 trong số 11
  • Spamhaus DBL
    Spamhaus DBL đã ghi nhận: tên miền lừa đảo
  • Bản chụp URLScan.io
    Báo cáo URLScanđược lưu trữ kèm theo các bằng chứng thu thập
  • Kết luận của URLScan
    URLScan đã phân loại trang này là độc hại · Điểm số: 100
  • Báo cáo Cloudflare Radar
    Một báo cáo Cloudflare Radar đã được lưu trữ hiện có sẵn. Việc có liên kết báo cáo không đồng nghĩa với việc tên miền đó đã được phân loại là độc hại, và điều này cũng không chứng minh rằng mọi trường mạng đều đã được ghi nhận.
  • Kho lưu trữ web
    Được lưu trữ trong Wayback Machine: bằng chứng lịch sử đã được lưu trữ
  • VirusTotal
    Các phát hiện được ghi nhận trên VirusTotal: 2/92
  • Phát hiện danh sách chặn
    Được tìm thấy trong danh sách chặn: OpenPhish
  • Cloudflare Radar: Độc hại
    Cloudflare Radar đã phân loại tên miền này vào danh mục Phishing, Security Risks, Security threats, New Domains
  • Mạo danh thương hiệu
    Nhãn thương hiệu tự động: ImToken
  • Bằng chứng pháp y đã thu thập
    Bằng chứng được lưu trữ từ URLScan.io, URLQuery, ảnh chụp màn hình được lưu trữ
  • Phân tích kỹ thuật đã được ghi lại
    Báo cáo chứa các kết quả đã lưu trữ từ quá trình phát hiện bằng công nghệ hoặc phân tích pháp y.
Hồ sơ thông báoBáo cáo đã gửi được ghi lại Đã ghi lại: 1 trong số 1
  • Báo cáo đã gửi được ghi lại
    Bản ghi lưu trữ về báo cáo lạm dụng liên quan đến tên miền này; nhà đăng ký tại thời điểm đó: Dynadot Inc. Thông tin liên hệ về vi phạm: 1.
    • abuse@dynadot.com
Đăng tải & Tình trạng khả dụngĐã đăng tải lên DestroyList · Việc giám sát vẫn đang tiếp tục Đã ghi lại: 1 trong số 2
  • Đã đăng tải lên DestroyList
    Được liệt kê trong kho lưu trữ công khai PhishDestroy/DestroyList
  • Việc giám sát vẫn đang tiếp tục
    Tên miền vẫn có thể truy cập được hoặc bị hạn chế truy cập; các kiểm tra trong tương lai có thể cập nhật quan sát này.

Hoạt động đã ghi nhận

6 mục
  1. Báo cáo lạm dụng đã được gửi

    PD-20261026-19F056 · Biên nhận 83470

    abuse@dynadot.com
  2. URLScan

    Trang đã được chụp lại

    Xem nguồn
  3. Cloudflare Radar

    Lừa đảo qua email

    Xem nguồn
  4. VirusTotal

    2/92 phát hiện động cơ

    Xem nguồn
  5. Wayback Machine

    Trang đã được lưu trữ

    Xem nguồn
  6. Đã thêm vào PhishDestroy

    tokeimx-cdn22-hk22.sbs

    Xem nguồn
Cách chúng tôi điều tra và báo cáo

Quét công khai, bằng chứng và các kênh báo cáo lạm dụng

Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.

01Quét công khai & thu thập bằng chứng10 nguồn và nhóm công cụ
urlscan.io Ảnh chụp màn hình · DOM · HTTP

Ghi lại trang đã hiển thị, các yêu cầu và cơ sở hạ tầng có thể nhìn thấy.

VirusTotal Kết luận từ nhiều công cụ quét

So sánh các kết quả từ các công cụ quét có sẵn và giữ lại dấu thời gian phân tích.

Google Safe Browsing Báo cáo minh bạch

Kiểm tra xem Google hiện có liệt kê URL này là không an toàn hay không.

Cloudflare Radar DNS · chứng chỉ · danh mục

Kiểm tra kết quả quét công khai cùng dữ liệu mạng và phân loại được ghi lại.

AlienVault OTX Cập nhật thông tin tình báo về mối đe dọa

Tìm kiếm các tham chiếu về chỉ số và thông tin tình báo liên quan từ cộng đồng.

Wayback Machine Bằng chứng lịch sử

So sánh các bản chụp lưu trữ và bảo toàn bối cảnh lịch sử.

abuse.ch ThreatFox Phân tích tương quan IOC

Tìm kiếm các chỉ số phù hợp và các bản ghi mối đe dọa liên quan.

crt.sh Tính minh bạch của chứng chỉ

Kiểm tra các bản ghi chứng chỉ và tên máy chủ liên quan.

Bộ lọc bảo mật DNS Quad9 · AdGuard · CleanBrowsing

So sánh các phản hồi từ bộ giải quyết bảo mật và ghi lại các trường hợp chặn được phát hiện.

Web-Check Kiểm tra bề mặt

Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.

02Báo cáo lạm dụng & các bước xử lý tiếp theoCác kênh đăng ký tên miền, lưu trữ và bảo mật
  1. Xác định nhà cung cấp chịu trách nhiệm. So khớp các bản ghi đăng ký và lưu trữ với thông tin liên hệ về lạm dụng tương ứng.
  2. Chuẩn bị bộ bằng chứng. Bao gồm URL, các tham chiếu quét công khai, ảnh chụp màn hình và các quan sát đã ghi lại.
  3. Gửi báo cáo. Lưu giữ hồ sơ báo cáo gửi đi và thông tin người nhận khi có sẵn.
  4. Kiểm tra lại và đăng tải các bản cập nhật. Theo dõi kết quả đánh giá sau này của các công cụ quét, phản hồi từ nhà cung cấp và tình trạng hoạt động của trang web.

Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.

Kiểm tra cloaking

So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.

tokeimx-cdn22-hk22.sbs

Bằng chứng và các báo cáo bên ngoài

Ảnh chụp bằng chứng đã gửi
Gửi vào: Bản ghi sổ cái: 1 ID trường hợp: PD-20261026-19F056 Người nhận: abuse@dynadot.com
Thông báo PDF được tạo Nội dung thông báo đã được lưu trữ (291 ký tự)
Nội dung thông báo lạm dụng như đã gửi cho nhà cung cấp
Registrar: Dynadot LLC / Dynadot Inc (United States)
Policy Violations: Acceptable Use forbids illegal content; Spam & Abuse Policy prohibits phishing, fraud, malware; Dynadot may disable DNS and suspend domains
Applicable Laws: CFAA 18 U.S.C. §1030, Wire Fraud 18 U.S.C. §1343, CAN-SPAM Act
Phân tích sâu
Trợ giúp & báo cáo

Bạn có bị ảnh hưởng bởi trang web này không?

5 nhóm tín hiệu bằng chứng được liên kết 1 bản ghi thông báo đã lưu Lần hoạt động gần nhất được biết đến
Bạn không đơn độc và không có gì phải xấu hổ. Kẻ lừa đảo là những tội phạm tinh vi lợi dụng lòng tin. Báo cáo những gì đã xảy ra là vũ khí mạnh nhất chống lại lừa đảo: báo cáo của bạn có thể giúp người khác không trở thành nạn nhân và giúp cơ quan chức năng hành động. Im lặng là lợi thế lớn nhất của kẻ lừa đảo. Hãy phá vỡ nó.
Nếu thông tin đăng nhập đã bị lộ, hãy báo cáo ngay. Không liên hệ với những kẻ lừa đảo hứa hẹn thu hồi tài sản.

Nếu bạn đã nhập thông tin xác thực tài khoản, thông tin cá nhân hoặc thông tin thanh toán hoặc đã tải xuống tệp từ miền này, hãy hành động ngay lập tức. Dưới đây là các nguồn lực giúp bạn báo cáo vụ việc và bảo vệ chính mình.

Các kênh báo cáo chính thức

Các kênh báo cáo chính thức khác
FTC ReportFraud Hoa Kỳ

Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.

IdentityTheft.gov Hoa Kỳ

Mẫu báo cáo chính thức về việc bị đánh cắp danh tính kèm theo kế hoạch khắc phục từng bước.

CISA Hoa Kỳ

Báo cáo các sự cố mạng và lừa đảo qua email cho Cơ quan An ninh Mạng và Cơ sở Hạ tầng Hoa Kỳ (CISA).

CSIRTs Network Liên minh Châu Âu

Danh bạ các đội ứng phó sự cố quốc gia (CSIRTs) trong Liên minh Châu Âu (EU). Tìm đội ứng phó sự cố của quốc gia bạn.

FIRST Toàn cầu

Danh bạ toàn cầu về các đội ứng phó sự cố, có thể tìm kiếm theo quốc gia và lĩnh vực.

APWG Toàn cầu

Chuyển tiếp các email lừa đảo đến Nhóm Công tác Chống Lừa đảo (Anti-Phishing Working Group).

Emailreportphishing@apwg.org
ReportCyber Úc

Hãy báo cáo tội phạm mạng cho Trung tâm An ninh Mạng Úc và cảnh sát.

Scamwatch Úc

Hãy báo cáo các vụ lừa đảo đến Trung tâm Chống Lừa đảo Quốc gia do ACCC điều hành.

Canadian Anti-Fraud Centre Canada

Báo cáo các vụ lừa đảo và gian lận tại Canada và xem các cảnh báo lừa đảo mới nhất.

Xem xét mục liệt kê trên PhishDestroy Không phải là báo cáo cho cơ quan thực thi pháp luật
Kháng cáo về tên miền
Yêu cầu xem xét lại nếu bạn sở hữu tên miền này và cho rằng danh sách này không chính xác

Báo cáo cho cơ quan chức năng địa phương

Chọn quốc gia của bạn để nhận liên hệ tội phạm mạng chính thức hoặc soạn thảo đơn khiếu nại →.

Ngay cả khi quỹ đã bị đóng băng, số tiền đó cũng không thể được thu hồi nếu không có báo cáo chính thức của cảnh sát hoặc lệnh của tòa án. Việc nộp đơn khiếu nại là con đường duy nhất để có khả năng thu hồi số tiền đó.

Những kẻ lừa đảo là tội phạm. Việc nộp đơn tố cáo sẽ tạo thành hồ sơ pháp lý và giúp bảo vệ những người khác.

Danh mục 97 quốc gia

Bản nháp có sự hỗ trợ của AI - chi tiết sự cố được nhà cung cấp AI xử lý

Hãy tự mình xem xét và gửi nó
Sau một vụ lừa đảo qua email

Các khuyến nghị và lời khuyên dành cho nạn nhân

Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.

Tôi nên làm gì ngay lập tức?

Khẩn cấp

Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.

  • Thay đổi tất cả mật khẩu — email, tài khoản Exchange, bất kỳ dịch vụ nào sử dụng chung mật khẩu
  • Bật xác thực hai yếu tố (2FA) sử dụng ứng dụng xác thực (không phải SMS). Tắt tính năng khôi phục bằng SMS
  • Khóa thẻ nếu bạn đã nhập thông tin tài khoản ngân hàng trên trang web lừa đảo

Tôi nên thu thập những thông tin nào để lập báo cáo?

Hướng dẫn của FBI

Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗

  • Chứng từ thanh toán — Nếu bạn đã thanh toán, hãy lưu giữ biên lai, ghi lại số tiền, ngày tháng, thông tin về đơn vị cung cấp dịch vụ thanh toán và thông tin người nhận.
  • Ngày và giờ chính xác — của mỗi giao dịch và lần tiếp xúc đầu tiên với kẻ lừa đảo
  • Ảnh chụp màn hình — trang web lừa đảo, tin nhắn trò chuyện, email, giao dịch ví điện tử, mạng xã hội
  • Tất cả các URL và tên miền được kẻ lừa đảo sử dụng (bao gồm tokeimx-cdn22-hk22.sbs)
  • Truyền thông — các email, tin nhắn, số điện thoại, tên người dùng mà kẻ lừa đảo đã sử dụng

Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.

Tôi nên báo cáo vụ lừa đảo này ở đâu?

  • FBI IC3 — Trung tâm Tiếp nhận Khiếu nại về Tội phạm Mạng (Hệ thống báo cáo liên bang Hoa Kỳ)
  • Europol — Báo cáo về tội phạm mạng tại châu Âu (EU)
  • Ngân hàng hoặc nhà cung cấp dịch vụ thanh toán của quý khách — nếu thông tin về tiền hoặc thẻ bị rò rỉ, hãy liên hệ ngay với đội ngũ phòng chống gian lận của công ty qua các thông tin liên lạc chính thức.
  • Cảnh sát địa phương — lập biên bản chính thức, ngay cả khi họ không thể hành động ngay lập tức

Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.

How do phishing scams typically work?

  • Các trang web giả mạo — các bản sao giống hệt đến từng pixel của các trang web chính thống, chỉ khác một chút về tên miền
  • Pig butchering — niềm tin được xây dựng trong nhiều tuần qua Telegram/WhatsApp/các ứng dụng hẹn hò, sau đó tiền bị đánh cắp
  • Các chiêu lừa đảo lợi dụng việc phục hồi — kẻ lừa đảo giả danh nhân viên thu hồi tài sản và đòi phí trả trước. Tuyệt đối không chia sẻ cụm từ khôi phục hoặc thanh toán trước khi tự xác minh nhà cung cấp một cách độc lập
  • Các chiêu lừa đảo sử dụng trí tuệ nhân tạo — các video deepfake, các vụ lừa đảo qua email tự động và các trang web do trí tuệ nhân tạo tạo ra khiến việc phát hiện hành vi gian lận trở nên khó khăn hơn

Làm thế nào để tôi có thể tự bảo vệ mình trong tương lai?

  • Đánh dấu các trang web chính thức — Đừng bao giờ nhấp vào các liên kết trong email, tin nhắn trực tiếp (DM) hoặc quảng cáo
  • Xác minh tên miền — kiểm tra xem PhishDestroy Trước khi thực hiện bất kỳ tương tác nào, hãy kiểm tra HTTPS, chính tả và thời gian hoạt động của tên miền.
  • "Quá tốt để là sự thật" = lừa đảo — lợi nhuận được đảm bảo, sự ủng hộ của người nổi tiếng, thời hạn gấp rút

Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo & bằng chứngFTC · các chiêu lừa đảo lấy lại tiền

Luôn cập nhật thông tin, luôn an toàn

Theo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai

Hãy cảnh giác với những kẻ lừa đảo lợi dụng việc phục hồi dữ liệu! Tội phạm có thể liên hệ lại với nạn nhân trong khi giả làm điều tra viên, luật sư hoặc nhân viên phục hồi. Không trả phí trả trước hoặc chia sẻ thông tin đăng nhập. Tìm hiểu thêm về lừa đảo phục hồi →
Về báo cáo nàyNguồn, ngày quan sát và đính chính

Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.

Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.

Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.

Nhúng báo cáo nàyTiện ích nhỏ gọn kèm liên kết đến bằng chứng
HTML · IFRAME

Nhúng báo cáo này

Hãy chia sẻ thông tin tình báo về mối đe dọa này trên trang web hoặc blog của bạn

embed.html
<iframe
  src="https://phishdestroy.io/vi/embed/domain/tokeimx-cdn22-hk22.sbs"
  title="PhishDestroy threat report for tokeimx-cdn22-hk22.sbs"
  width="100%" height="320"
  loading="lazy"
  referrerpolicy="no-referrer"
  sandbox="allow-same-origin allow-popups allow-popups-to-escape-sandbox"
  style="border:0;border-radius:12px;max-width:100%"
></iframe>