Spamhaus DBL
miền spam


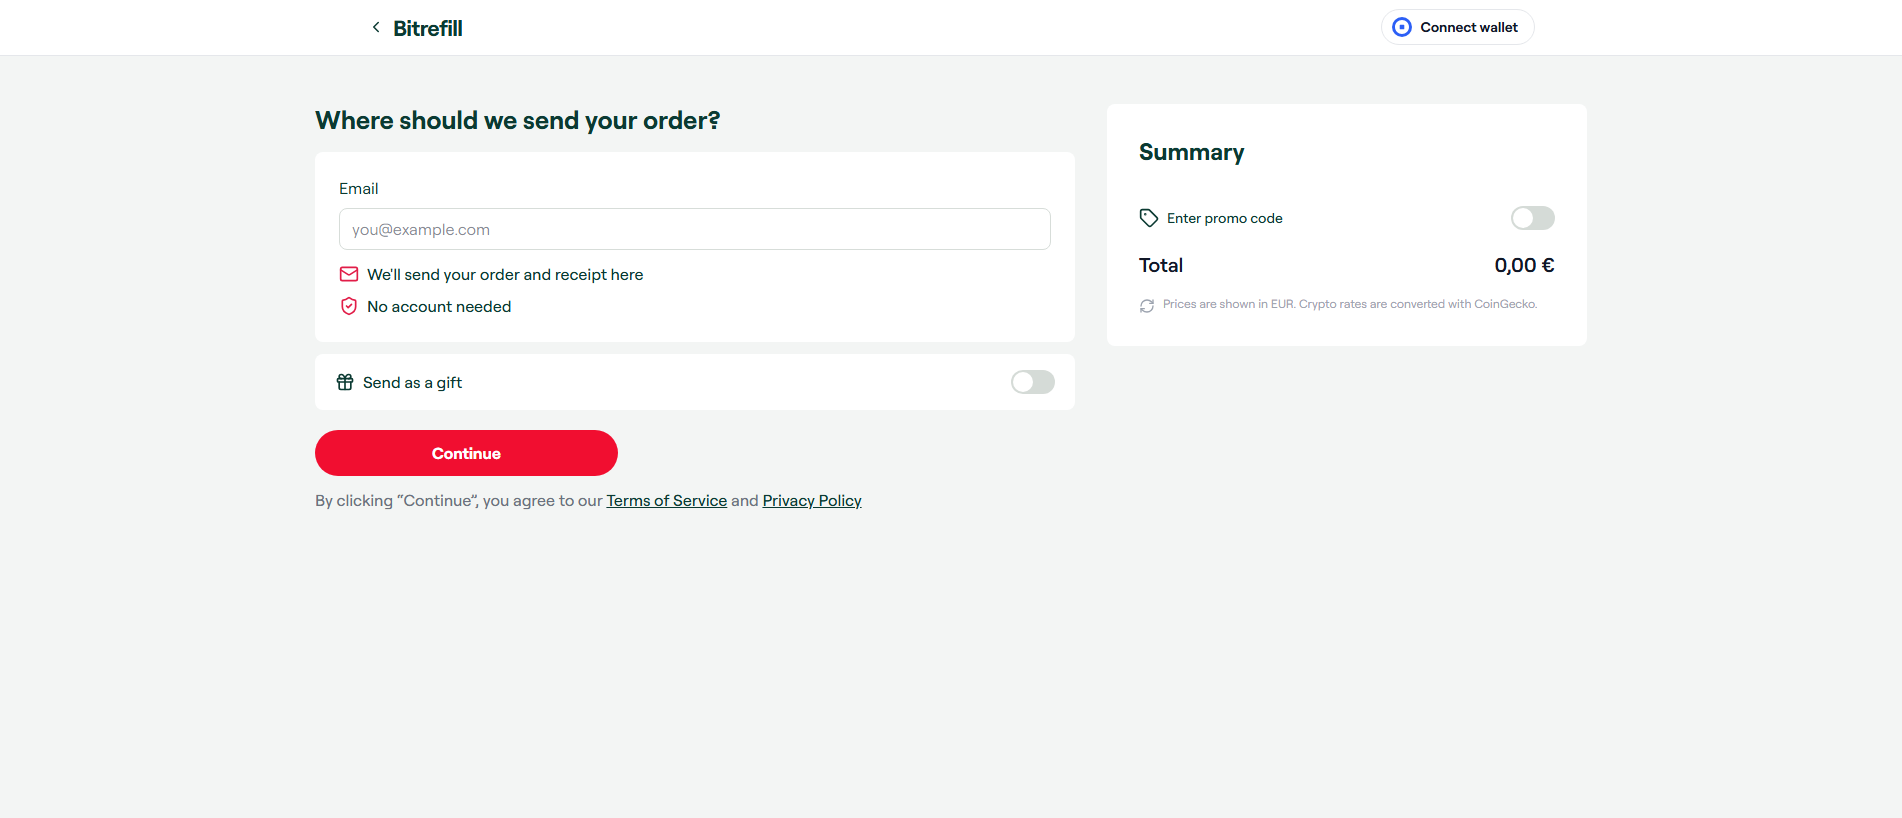
pay-bitrefill.com-bg04-gift-esim.com: Giả mạo Coingecko, được PhishDestroy phát hiện ngày 2026-10-27.
“Cart - Bitrefill”
 NiceNIC
 62.60.226.39Femo It Solutions Limited
Giả mạo Coingecko: pay-bitrefill.com-bg04-gift-esim.com — Lần hoạt động gần nhất được biết đến (HTTP 200). Tóm tắt bằng chứng: VirusTotal 0/92; URLScan…
Phân tích chi tiết của PhishDestroy AI bên dưới được giữ bằng tiếng Anh để bảo toàn hồ sơ pháp chứng gốc.
pay-bitrefill.com-bg04-gift-esim.com: Giả mạo Coingecko, được PhishDestroy phát hiện ngày 2026-10-27. Mức rủi ro: cao (66/100). Nhà đăng ký: NiceNIC. Trạng thái: Lần hoạt động gần nhất được biết đến. Lưu trữ: Femo It Solutions Limited. PhishDestroy đã gửi 1 báo cáo lạm dụng. Có trong danh sách Spamhaus DBL. Không nhập thông tin đăng nhập và không kết nối ví.
62.60.226.39Femo It Solutions LimitedNiceNICBáo cáo về mối đe dọa PhishDestroy
PhishDestroy added pay-bitrefill.com-bg04-gift-esim.com to its internal blocklist on 2026-10-27 after receiving an admin report. The recorded page title reads "Cart - Bitrefill" and the site returned HTTP 200 on the same date. The initial AI assessment could not determine malicious behavior because the page content was insufficient for analysis.
No specific scam mechanism was observed for this domain; the listing reflects a general suspicion rather than confirmed phishing, fraud, or malware activity. A page that mimics a Bitrefill shopping cart could be used to trick users into entering payment or account details, but the current evidence does not show such data collection or redirection. Consequently, the risk remains undefined pending further interaction evidence.
VirusTotal scanned the domain on 2026-10-27 with 92 engines and reported 0 malicious and 0 suspicious detections. Google Safe Browsing checked the same day and did not flag the URL. urlscan.io captured the page on 2026-10-27, marking the overall verdict as clean while its machine‑learning engine assigned a high malicious score (95) with no community consensus. OTX listed zero pulses for the domain on that date. PhishDestroy’s internal blocklist marks the domain as suspicious, while external blocklists returned no matches.
The recorded IP was 62.60.226.39 and the network was identified as Femo It Solutions Limited in Germany. TLS is provided by Let’s Encrypt, valid from 2026-10-27 to 2027-01-25, and the certificate lists the domain as both the subject and SAN. DNS is served by Cloudflare nameservers (martin.ns.cloudflare.com, sunny.ns.cloudflare.com) with no DNSSEC signatures. The domain appears newly registered (age 0 days) and the web server reported nginx/1.30.5. Open ports observed include standard web and mail services.
Visitors should avoid entering credentials, payment information, or personal data on this site and monitor any accounts that may have been used there. Organizations should add the exact domain and its IP address to web filtering and intrusion detection rules, and review logs for any connections to the host. If any credentials were submitted, change them immediately; otherwise, remain vigilant for unsolicited communications referencing Bitrefill.
miền spam
Độc hại · phán quyết của các engine · điểm 94
SHA-256 3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83
Đã ghi nhận: · Đã truy xuất:
| Uuid | 01a17e46-ce77-72cd-8a97-018a9e1df49c |
|---|---|
| Final url | https://pay-bitrefill.com-bg04-gift-esim.com/ |
| Trạng thái | 200 |
| Đã chuyển hướng | https-only |
| Chuyển hướng | [
{
"to": "https://pay-bitrefill.com-bg04-gift-esim.com/",
"from": "http://pay-bitrefill.com-bg04-gift-esim.com/",
"status": 307
}
] |
| Ip | 62.60.226.39 |
| Các tên miền đã liên hệ | [
"superwebvizor.com",
"us-assets.i.posthog.com"
] |
| Các địa chỉ IP đã liên hệ | [
"172.66.166.164",
"85.137.251.205",
"62.60.226.39"
] |
| Asns | [
"13335",
"57043",
"214351"
] |
| Countries | [
"NL",
"DE"
] |
| Các tên miền liên kết | [
"bitrefill.com-bg04-gift-esim.com"
] |
| Băm tài liệu | 3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83 |
| Hàm băm của tập lệnh | [
"1eb15dec3ebdeda55ef7cf070cfc42ca11c3828f863dbf5713fc06d9d6e0fe34",
"3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83",
"b4a5086a968e9e8daa0f7cfbeb1dd1b48dc376d0df3cbeda173ce51deca90f19"
] |
| Globals | [
"__APP_CONFIG__",
"__VUE_INSTANCE_SETTERS__",
"__VUE_SSR_SETTERS__",
"__VUE__",
"__visorLoaded",
"visor",
"__PosthogExtensions__",
"posthog",
"_POSTHOG_REMOTE_CONFIG",
"extendPostHogWithSurveys",
"postHogWebVitalsCallbacks",
"rrweb",
"__visorRrweb"
] |
| Cookie | [
"ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog"
] |
| Storage keys | [
"__visor_test",
"visor_session",
"visor_vid",
"__support__",
"ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_primary_window_exists",
"ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_session_registered_propertie",
"__mplssupport__",
"ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog",
"test",
"visor_cfg_demo",
"ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_window_id"
] |
| Tls | {
"san": [
"pay-bitrefill.com-bg04-gift-esim.com",
"www.pay-bitrefill.com-bg04-gift-esim.com"
],
"cipher": "AES_256_GCM",
"issuer": "YR2",
"subject": "pay-bitrefill.com-bg04-gift-esim.com",
"protocol": "TLS 1.3",
"valid_to": "2027-01-25T14:48:18Z",
"valid_from": "2026-10-27T14:48:19Z"
} |
| Tuổi tên miền (ngày) | 0 |
| Apex age days | 0 |
| Tls age days | 0 |
| Số ngày hiệu lực TLS | 89 |
| Yêu cầu | 30 |
| Phán quyết của nhà cung cấp | {
"engines": {
"tags": [
"urlscan-ml",
"urlscan-ml-60c5e22"
],
"score": 94,
"malicious": true
},
"overall": {
"score": 0,
"malicious": false
}
} |
| Tiêu đề HTTP | {
"server": "nginx/1.30.5",
"content-type": "text/html; charset=UTF-8"
} |
Bản chụp màn hình được lưu trữ riêng biệt; không thay thế bản ghi báo cáo chính cũng như không xác định tình trạng sẵn sàng hiện tại.
0 / 92 phát hiện động cơ · tóm tắt đã lưu
Mở báo cáoĐã ghi nhận: · Đã truy xuất:
| Số lượng kết quả của nhà cung cấp | {
"timeout": 0,
"harmless": 53,
"malicious": 0,
"suspicious": 0,
"undetected": 39
} |
|---|---|
| Danh tiếng | 0 |
| Thẻ | [
"dga"
] |
| Nhà đăng ký | NICENIC INTERNATIONAL GROUP CO., LIMITED |
| Được tạo | 2026-10-27T15:45:43Z |
| Hết hạn | 2027-10-27T15:45:43Z |
| Đã cập nhật | 2026-10-27T15:45:43Z |
| Lần đầu phát hiện | 2026-10-27T15:54:23Z |
| Bản ghi DNS | [
{
"ttl": 3600,
"type": "A",
"value": "62.60.226.39"
}
] |
| Dns at | 2026-10-27T15:54:50Z |
| Jarm | 2ad2ad0002ad2ad00042d42d00000000f78d2dc0ce6e5bbc5b8149a4872356 |
| Chứng chỉ | {
"san": [
"pay-bitrefill.com-bg04-gift-esim.com",
"www.pay-bitrefill.com-bg04-gift-esim.com"
],
"issuer": "Let's Encrypt / YR2",
"serial": "56b7c205c07fb01807f22b21b2ccb185856",
"sha256": "ee901ad2e327f0a8973b7e451918f1320f52e6919e0690d2cb09659015f90efb",
"subject": "pay-bitrefill.com-bg04-gift-esim.com",
"valid_to": "2027-01-25T14:48:18Z",
"valid_from": "2026-10-27T14:48:19Z"
} |
| Hồ sơ đăng ký | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"registrar_iana_id": "3765",
"registrar_url": "https://nicenic.com",
"created": "2026-10-27T15:45:43Z",
"updated": "2026-10-27T15:45:43Z",
"expires": "2027-10-27T15:45:43Z",
"status": [
"clientDeleteProhibited",
"clientTransferProhibited"
],
"nameservers": [
"martin.ns.cloudflare.com",
"sunny.ns.cloudflare.com"
],
"dnssec": "unsigned"
} |
Tóm tắt ở trên và hồ sơ nhà cung cấp này được thu thập vào các thời điểm khác nhau. Cả hai vẫn còn hiệu lực; các phân loại “độc hại” và “đáng ngờ” được hiển thị riêng biệt.
Báo cáo quét
Mở báo cáokhông có tham chiếu cộng đồng
Mở báo cáoprovider verdict: clean
Mở báo cáoĐã ghi nhận: · Đã truy xuất:
| Uuid | 16d664e2-82c4-42ed-8f86-a98dad4b8830 |
|---|---|
| Final url | https://pay-bitrefill.com-bg04-gift-esim.com/ |
| Trạng thái | 200 |
| Lịch sử | [
{
"url": "https://pay-bitrefill.com-bg04-gift-esim.com/",
"status": 200
}
] |
| Bảng băm cấu trúc DOM | daee962074909a89fd21b6369825e945e7c232c1287c172132f5b5fbee0bb89c |
| Băm tài liệu | 3fd23248166e1a4fbe8b8522651a9201fa8997f79dd16e7e4f65c0505d35fd83 |
| Radar rank | {
"bucket": ">200000"
} |
| Bản ghi DNS | [
{
"name": "pay-bitrefill.com-bg04-gift-esim.com",
"type": "A",
"value": "62.60.226.39"
}
] |
| DNSSEC hợp lệ | false |
| Ip | 127.0.1.13 |
| Hồ sơ đăng ký | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"created": "2026-10-27T15:45:43Z",
"updated": "2026-10-27T15:45:43Z",
"expires": "2027-10-27T15:45:43Z",
"nameservers": [
"martin.ns.cloudflare.com",
"sunny.ns.cloudflare.com"
]
} |
Không bị gắn cờ đe dọa
Mở báo cáo15 / 100 · điểm heuristic · 1 tham chiếu thương hiệu · 1 phân loại
Mở báo cáoSiêu dữ liệu tạo câu chuyện
Mở báo cáoNgày tạo ra câu chuyện là riêng biệt so với các ngày quan sát. Đây là các trường thông tin xuất bản được lưu giữ, chứ không phải là một lần phát hiện độc lập bổ sung.
Kết quả phản ánh thời điểm thu thập của từng nguồn. Không có phát hiện nào cũng không đảm bảo an toàn. Tham chiếu OTX là ấn phẩm của cộng đồng.
Các quan sát đã lưu về trang, mạng và trình quét, được nhóm theo nguồn và thời điểm quan sát.
| Bản ghi CAA | {
"domain": "pay-bitrefill.com-bg04-gift-esim.com"
} |
|---|---|
| Kết quả DNS bảo vệ | {
"resolvers": 12,
"blocked_count": 0
} |
| Các quan sát về kho lưu trữ web | {
"last": "2026-10-27T16:43:44Z",
"first": "2026-10-27T16:43:44Z",
"changes": 0,
"days_archived": 1,
"avg_page_bytes": 1062
} |
| Tiêu đề và siêu dữ liệu trang | {
"title": "Cart - Bitrefill"
} |
| Công cụ theo dõi | {
"requests": 19,
"trackers": [
{
"name": "PostHog",
"company": "PostHog",
"country": "US",
"category": "Site Analytics",
"requests": 6
}
]
} |
| Biểu mẫu và nội dung hỗn hợp | {
"no_sri": [
"https://superwebvizor.com/visor.js"
],
"third_party_scripts": 1
} |
| Trạng thái | {
"up": true,
"code": 200,
"timings": {
"dns": 22,
"tls": 19,
"wait": 46,
"connect": 22,
"download": 0
},
"response_ms": 109
} |
| Kết nối TLS | {
"alpn": "http/1.1",
"cipher": "TLS_AES_256_GCM_SHA384",
"protocol": "TLSv1.3",
"versions": [
"TLSv1.2",
"TLSv1.3"
],
"authorized": true,
"forward_secrecy": true
} |
| Cổng | {
"open": [
21,
22,
25,
80,
110,
143,
443,
587,
993,
995,
8888
]
} |
| Carbon | {
"bytes": 757,
"co2_grams": 0,
"cleaner_than": 95
} |
| Máy chủ DNS | {
"ns": [
{
"ip": "172.64.34.166",
"host": "sunny.ns.cloudflare.com"
},
{
"ip": "162.159.44.87",
"host": "martin.ns.cloudflare.com"
}
],
"zone": "com-bg04-gift-esim.com"
} |
| Cookie | {
"cookies": [
{
"name": "ph_phc_s7J7jXgM4vuJrTgvG73pdKgzBahMFYbQPaMhpcYUsEoF_posthog",
"secure": true,
"same_site": "Lax"
}
]
} |
| Địa điểm | {
"ip": "62.60.226.39",
"asn": "214351",
"org": "Femo It Solutions Limited",
"city": "Frankfurt am Main",
"country": "DE"
} |
| SSL | {
"issuer": "Let's Encrypt / YR2",
"subject": "pay-bitrefill.com-bg04-gift-esim.com"
} |
| Bản ghi DNS | {
"A": [
"62.60.226.39"
]
} |
| DNSsec | {
"ds": false,
"rrsig": false,
"dnskey": false
} |
| Hsts | {
"message": "Site does not serve any HSTS headers."
} |
| Các chính sách bảo mật HTTP | {
"xFrameOptions": false,
"referrerPolicy": false,
"xXSSProtection": false,
"permissionsPolicy": false,
"xContentTypeOptions": false,
"contentSecurityPolicy": false,
"strictTransportPolicy": false,
"crossOriginOpenerPolicy": false,
"crossOriginEmbedderPolicy": false,
"crossOriginResourcePolicy": false
} |
| Get ip | {
"ip": "62.60.226.39",
"family": 4
} |
| Chuyển hướng | {
"chain": [
"https://pay-bitrefill.com-bg04-gift-esim.com"
]
} |
| Hồ sơ đăng ký | {
"registrar": "NICENIC INTERNATIONAL GROUP CO., LIMITED",
"created": "2026-10-27T15:45:43Z",
"updated": "2026-10-27T15:45:43Z",
"expires": "2027-10-27T15:45:43Z",
"status": [
"clientDeleteProhibited https://icann.org/epp",
"clientTransferProhibited https://icann.org/epp"
],
"nameservers": [
"martin.ns.cloudflare.com",
"sunny.ns.cloudflare.com"
]
} |
| Tiêu đề HTTP | {
"headers": {
"server": "nginx/1.30.5",
"content-type": "text/html; charset=UTF-8"
}
} |
Không. PhishDestroy xếp pay-bitrefill.com-bg04-gift-esim.com vào loại Giả mạo Coingecko (rủi ro: cao, 66/100); tên miền được phát hiện lần đầu ngày 2026-10-27. Có trong danh sách Spamhaus DBL. Hãy coi trang này là không an toàn.
Không. Đừng kết nối ví, ký tin nhắn hay phê duyệt token trên pay-bitrefill.com-bg04-gift-esim.com. Các trang lừa đảo yêu cầu quyền (approve, setApprovalForAll, Permit2) cho phép kẻ vận hành chuyển tài sản của bạn, và giao dịch đã xác nhận thì không thể hoàn tác.
Đổi mọi mật khẩu bạn đã nhập ở đó và bật xác thực hai yếu tố. Nếu bạn đã kết nối ví hoặc ký bất cứ thứ gì, hãy thu hồi các quyền đã cấp và chuyển số tiền còn lại sang ví mới; tuyệt đối không chia sẻ cụm từ khôi phục. Hướng dẫn từng bước: hướng dẫn khẩn cấp.
Đã kiểm tra, không trùng khớp
Lần kiểm tra gần nhất
8a6f5fbd9694141f5e292bd12003f6cfd11c87a5373a1fe4d5785f14dbeb0435 · 21617 bytes 7e3c5c609c14a63add1b09cc964493b0f958833eba5bd1237478d1c373cc4a30 · 57436 bytes 25600a14ab8b40fabb25704d5e0f205e20ddf78d9ee0d1fab864452675c48cbc · 55800 bytes  62.60.226.39 điểm lạm dụng 0/100 0 báo cáo đã kiểm tra 27/10/2026 (RU) Cuộc điều tra PhishDestroy 62.60.226.39Frankfurt am Main, DE
martin.ns.cloudflare.comsunny.ns.cloudflare.comVị trí mô tả mạng IP.
ee901ad2e327f0a8973b7e451918f1320f52e6919e0690d2cb09659015f90efbpay-bitrefill.com-bg04-gift-esim.comwww.pay-bitrefill.com-bg04-gift-esim.comSiêu dữ liệu chứng chỉ đã lưu. Ngày của chứng chỉ không có múi giờ được hiển thị đúng như khi lưu. Mã hóa đường truyền không chứng minh rằng trang web đáng tin cậy.
Vue.js is an open-source model–view–viewmodel JavaScript framework for building user interfaces and single-page applications.
Nginx is a web server that can also be used as a reverse proxy, load balancer, mail proxy and HTTP cache.
Google PageSpeed Insights — kiểm tra hiệu năng trên thiết bị di động của pay-bitrefill.com-bg04-gift-esim.com · checked Oct 27, 2026
Siêu dữ liệu phản hồi có dấu thời gian do quy trình thu thập cục bộ lưu giữ. Mỗi giá trị bên dưới thuộc về thời điểm lưu trữ được hiển thị.
http://pay-bitrefill.com-bg04-gift-esim.com/Máy chủ: nginx/1.30.5Content-Type: text/html; charset=UTF-8Content-Encoding: gzip05f769f0b177a413d4d3bd975b2392936f176a9581c35d8105db76457deb52c0byteskeep-alivegzip403text/html; charset=UTF-8Tue, 27 Oct 2026 16:45:00 GMT"2f5-65e98e77c8000-gzip"Sat, 24 Oct 2026 16:51:12 GMTnginx/1.30.5Accept-EncodingGiá trị do bộ thu thập lưu giữ; các giá trị dài có thể bị rút gọn trong quá trình thu thập.
So sánh nội dung mà trình duyệt và trình thu thập dữ liệu nhận được, đồng thời kiểm tra định tuyến lưu lượng qua Keitaro.
Trình quét của chúng tôi không thể hoàn tất quá trình kiểm tra này.
pay-bitrefill.com-bg04-gift-esim.com Các thay đổi có ghi ngày do trình giám sát và bộ thu thập nguồn lưu giữ. Quan sát mới nhất hiển thị trước; trạng thái nguồn không phải là bằng chứng gỡ bỏ.
Có thể truy cập
Nguồn: công cụ theo dõi tính khả dụng. Mỗi lần quan sát được lưu giữ đều được xem là một mục riêng biệt, bao gồm cả các bản ghi có cùng ngày hoặc mã băm bằng chứng nhưng có nguồn hoặc trạng thái DNS khác nhau. Trạng thái “không xác định” không phải là bằng chứng cho thấy trang web đang ngoại tuyến.
Sự kiện được ghi nhận: 13. Các bản ghi này mô tả bằng chứng thu thập được, các thông báo gửi đi và việc công bố; chúng không xác nhận một cuộc điều tra hoàn chỉnh hoặc việc gỡ bỏ trang web.
Chúng tôi quét các URL đáng ngờ, kiểm tra kết quả công khai và gửi bằng chứng qua các kênh báo cáo lạm dụng phù hợp. Các sự kiện có ngày tháng ở trên cho thấy những gì đã được ghi lại cho tên miền này. Phần hướng dẫn bên dưới giải thích quy trình làm việc tổng thể.
Ghi lại trang đã hiển thị, các yêu cầu và cơ sở hạ tầng có thể nhìn thấy.
So sánh các kết quả từ các công cụ quét có sẵn và giữ lại dấu thời gian phân tích.
Kiểm tra xem Google hiện có liệt kê URL này là không an toàn hay không.
Kiểm tra kết quả quét công khai cùng dữ liệu mạng và phân loại được ghi lại.
Tìm kiếm các tham chiếu về chỉ số và thông tin tình báo liên quan từ cộng đồng.
So sánh các bản chụp lưu trữ và bảo toàn bối cảnh lịch sử.
Tìm kiếm các chỉ số phù hợp và các bản ghi mối đe dọa liên quan.
Kiểm tra các bản ghi chứng chỉ và tên máy chủ liên quan.
So sánh các phản hồi từ bộ giải quyết bảo mật và ghi lại các trường hợp chặn được phát hiện.
Kiểm tra DNS công khai, TLS, HTTP và bề mặt công nghệ.
Các dịch vụ bảo mật được sử dụng để quét, kiểm tra danh tiếng và báo cáo được liệt kê dưới đây. Việc một dịch vụ được liệt kê không có nghĩa là dịch vụ đó đã nhận, chấp nhận hoặc xử lý tên miền cụ thể này. Các báo cáo đã ghi lại sẽ xuất hiện trong lịch sử thông báo ở trên.
 GoogleSafe Browsing↗ GoogleWeb Risk↗
 MicrosoftSmartScreen↗
 VirusTotalPhân tích URL↗
 CloudflareRadar / báo cáo lạm dụng↗
 YandexSafe Browsing↗
 URLScan.ioQuét công khai↗
 ESETMẫu / Gửi URL↗
 BitdefenderGửi URL↗
 NortonSafe Web↗
 SymantecĐánh giá trang web↗
 AviraBáo cáo URL↗
 Avast / AVGBáo cáo URL↗
 KasperskyOpenTIP↗
 Dr.WebCông cụ quét trực tuyến↗
 NetcraftBáo cáo lạm dụng↗
 PhishTankBáo cáo từ cộng đồng↗
 APWG eCXThông tin tình báo về lừa đảo↗
 PhishStatsNguồn cấp dữ liệu công khai↗
 Phish.ReportLạm dụng dịch vụ lưu trữ↗
 SpamhausDanh tiếng tên miền↗
 PolySwarmPhân tích đa công cụ↗
 CheckPhishQuét URL↗
 QutteraQuét phần mềm độc hại↗
 URLqueryPhân tích trình duyệt↗
 Criminal IPThông tin về tài sản↗
 CRDFThreat Center↗
 ScamadviserKiểm tra danh tiếng↗
 MyWOTDanh tiếng trong cộng đồng↗
Cùng favicon Liên kết trực tiếp 4
Tiêu đề tương tự Tín hiệu hỗ trợ 1
Cùng IP 62.60.226.39 Tín hiệu hỗ trợ 6
Nhãn thương hiệu: Coingecko Tín hiệu hỗ trợ 8
Nhà đăng ký: NiceNIC Chỉ dành cho Discovery 6
Mỗi đường nối là một lý do khiến tên miền đó được liên kết với báo cáo này. Kích thước nút biểu thị số lần phát hiện củVirusTotal, các nút có đường gạch ngang đã ngừng hoạt động, và danh sách đầy đủ được liệt kê bên dưới. Danh sách đầy đủ các báo cáo liên quan
Có cùng mã băm favicon hoặc cùng tiêu đề trang với máy chủ này.
IP gốc này lưu trữ nhiều miền lừa đảo — cơ sở hạ tầng có thể được chia sẻ giữa các chiến dịch.
Các báo cáo PhishDestroy khác về địa chỉ IP này: 86 Bên dưới là 6 báo cáo có nhiều lượt phát hiện VirusTotal nhất.
Các báo cáo có cùng nhãn bộ thu thập. Nhãn chung không chứng minh hành vi mạo danh hay cùng chủ sở hữu. Xem các báo cáo phù hợp →
Được đăng ký thông qua cùng một nhà đăng ký tên miền. Một nhà đăng ký tên miền phục vụ hàng triệu khách hàng không có mối liên hệ với nhau, do đó việc này chỉ cho thấy sự trùng hợp về số liệu chứ không chứng minh được mối liên hệ nào.
Các báo cáo được thêm gần đây từ cơ sở dữ liệu PhishDestroy. Các liên kết khám phá này không ngụ ý cơ sở hạ tầng hoặc quyền sở hữu chung.
PD-20261027-167BB9 Người nhận: abuse@as214351.com Registrar: NICENIC International Group Co., Limited (Hong Kong (China)) Policy Violations: “Services may be used only for lawful purposes… fraud, abuse and illegal activity prohibited. Violations may result in immediate suspension.” + dedicated abuse handling and takedown Applicable Laws: Crimes Ordinance Cap.200 (Fraud), Theft Ordinance Cap.210 §16A (fraud by deception), Personal Data (Privacy) Ordinance Cap.486
Nếu bạn đã nhập thông tin xác thực tài khoản, thông tin cá nhân hoặc thông tin thanh toán hoặc đã tải xuống tệp từ miền này, hãy hành động ngay lập tức. Dưới đây là các nguồn lực giúp bạn báo cáo vụ việc và bảo vệ chính mình.

IC3 không chấp nhận tệp đính kèm. Hãy giữ lại bằng chứng gốc để phục vụ công tác điều tra. Hướng dẫn của IC3
Đường dây nóng của Chính phủ Liên bang1-800-CALL-FBI

Dịch vụ hiện tại: Báo cáo hành vi gian lận. Anh, xứ Wales và Bắc Ireland. Scotland: 101.
Trung tâm chăm sóc khách hàng0300 123 2040


Báo cáo các vụ lừa đảo và gian lận cho Ủy ban Thương mại Liên bang Hoa Kỳ (FTC). Các báo cáo sẽ được lưu vào cơ sở dữ liệu được cơ quan thực thi pháp luật sử dụng.

Mẫu báo cáo chính thức về việc bị đánh cắp danh tính kèm theo kế hoạch khắc phục từng bước.

Báo cáo các sự cố mạng và lừa đảo qua email cho Cơ quan An ninh Mạng và Cơ sở Hạ tầng Hoa Kỳ (CISA).

Hãy chuyển tiếp các email và tin nhắn lừa đảo đến Trung tâm An ninh Mạng Quốc gia, cơ quan này sẽ gỡ bỏ các trang web độc hại mà họ phát hiện.
Emailreport@phishing.gov.uk Tin nhắn văn bản7726
Danh bạ các đội ứng phó sự cố quốc gia (CSIRTs) trong Liên minh Châu Âu (EU). Tìm đội ứng phó sự cố của quốc gia bạn.

Danh bạ toàn cầu về các đội ứng phó sự cố, có thể tìm kiếm theo quốc gia và lĩnh vực.
Chuyển tiếp các email lừa đảo đến Nhóm Công tác Chống Lừa đảo (Anti-Phishing Working Group).
Emailreportphishing@apwg.org
Cổng thông tin báo cáo tội phạm mạng quốc gia. Đối với các vụ lừa đảo tài chính, hãy gọi ngay đến đường dây nóng 1930.
Đường dây trợ giúp1930


Báo cáo các vụ lừa đảo và gian lận tại Canada và xem các cảnh báo lừa đảo mới nhất.
Chọn quốc gia của bạn để nhận liên hệ tội phạm mạng chính thức hoặc soạn thảo đơn khiếu nại →.
Ngay cả khi quỹ đã bị đóng băng, số tiền đó cũng không thể được thu hồi nếu không có báo cáo chính thức của cảnh sát hoặc lệnh của tòa án. Việc nộp đơn khiếu nại là con đường duy nhất để có khả năng thu hồi số tiền đó.
Những kẻ lừa đảo là tội phạm. Việc nộp đơn tố cáo sẽ tạo thành hồ sơ pháp lý và giúp bảo vệ những người khác.
Bản nháp có sự hỗ trợ của AI - chi tiết sự cố được nhà cung cấp AI xử lý
Chọn các bước phù hợp với những gì bạn đã chia sẻ. Lưu một bản sao báo cáo này cùng với hồ sơ của riêng bạn.
Ngừng sử dụng trang web đáng ngờ. Truy cập dịch vụ thật qua ứng dụng chính thức hoặc địa chỉ mà bạn đã tin cậy.
Lưu giữ email, biên lai, tin nhắn và ảnh chụp màn hình gốc ở nơi an toàn. Một dòng thời gian sự việc rõ ràng giúp cơ quan tiếp nhận hiểu chuyện gì đã xảy ra. Hướng dẫn về bằng chứng của IC3 ↗
pay-bitrefill.com-bg04-gift-esim.com)Dù bạn chưa nắm rõ tất cả các chi tiết — vẫn nên nộp báo cáo. Ngay cả những thông tin không đầy đủ cũng vẫn có ích cho công tác điều tra.
Việc báo cáo không đảm bảo thu hồi được tài sản hay chắc chắn có điều tra, nhưng dữ liệu giao dịch chính xác, được cung cấp kịp thời có thể giúp cơ quan chức năng và nhà cung cấp dịch vụ truy vết sự việc.
Hướng dẫn bổ sung: NIST · Xử lý các vụ lừa đảo qua emailFBI IC3 · báo cáo & bằng chứngFTC · các chiêu lừa đảo lấy lại tiền
Phân tích mối đe dọa bằng cách sử dụng danh sách chặn được lưu trữ, WHOIS, DNS và bằng chứng quét công khai
Quét ngayHãy gửi các tên miền đáng ngờ đến cơ sở dữ liệu mối đe dọa của chúng tôi — để bảo vệ cộng đồng
Báo cáoCác báo cáo lừa đảo gần đây và những thay đổi về tính khả dụng được quan sát thấy
Theo dõiTheo dõi các mối đe dọa đang diễn ra hoặc phản đối danh sách này nếu bạn cho rằng đây là kết quả báo động sai
Báo cáo này tổng hợp các bản chụp trang đã lưu, hồ sơ đăng ký và mạng, kết quả trình quét và lịch sử báo cáo của PhishDestroy. Mỗi nguồn giữ ngày quan sát riêng. Mở báo cáo của một nguồn để xem kết quả gốc.
Bản phân tích có sự hỗ trợ của AI được viết vào . Nội dung này mô tả các bằng chứng có sẵn vào thời điểm đó; kết quả kiểm tra nguồn sau này có thể thay đổi.
Bản chụp ghi lại những gì đã hiển thị. Kết quả của trình quét ghi nhận đánh giá của nhà cung cấp đó tại thời điểm kiểm tra. Chứng chỉ hợp lệ hay kết quả không có phát hiện nào đều không đảm bảo an toàn.